#Reakce Na Incidenty
Articles tagged with "Reakce Na Incidenty"
72 articles
Praktický průvodce pro CISO k průběžnému monitorování souladu s NIS2 a DORA s využitím ISO/IEC 27001:2022, vlastnictví kontrol, KPI, KRI, periodicity důkazů, mapování politik a auditně připravených důkazních materiálů.
Praktický průvodce pro malé a střední podniky, jak používat funkci NIST CSF 2.0 Govern jako vrstvu správy a řízení pro ISO 27001:2022, NIS2, DORA, GDPR, dohled nad dodavateli a důkazy připravené pro audit.
Praktická příručka pro CISO ke koordinovanému zveřejňování zranitelností podle NIS2, DORA, GDPR a ISO/IEC 27001:2022, včetně znění politik, procesu příjmu hlášení, eskalace na dodavatele, auditních důkazů a mapování opatření.
Praktický návod k vybudování technických a organizačních opatření podle GDPR Article 32 připravených na audit s využitím ISO 27001:2022, ISO 27005, NIS2, DORA a toolkitů Clarysec.
Praktický průvodce pro finanční subjekty, které potřebují propojit DORA TLPT, testování odolnosti, opatření ISO 27001, ujištění dodavatelů, důkazy obnovy a reporting vedoucímu orgánu do jednoho důkazního řetězce připraveného k auditu.
Praktický průvodce, jak převést posouzení rizik a ošetření rizik podle ISO 27001 na auditně připravené důkazy pro NIS2, DORA, GDPR, dodavatelské ujištění a odpovědnost řídicích orgánů.
Praktický průvodce pro CISO, jak převést kybernetickou hygienu a školení kybernetické bezpečnosti podle NIS2 Article 21 na auditně připravené důkazy podle ISO/IEC 27001:2022, včetně ustanovení politik, mapování opatření, sladění s DORA a GDPR a 10denního nápravného sprintu.
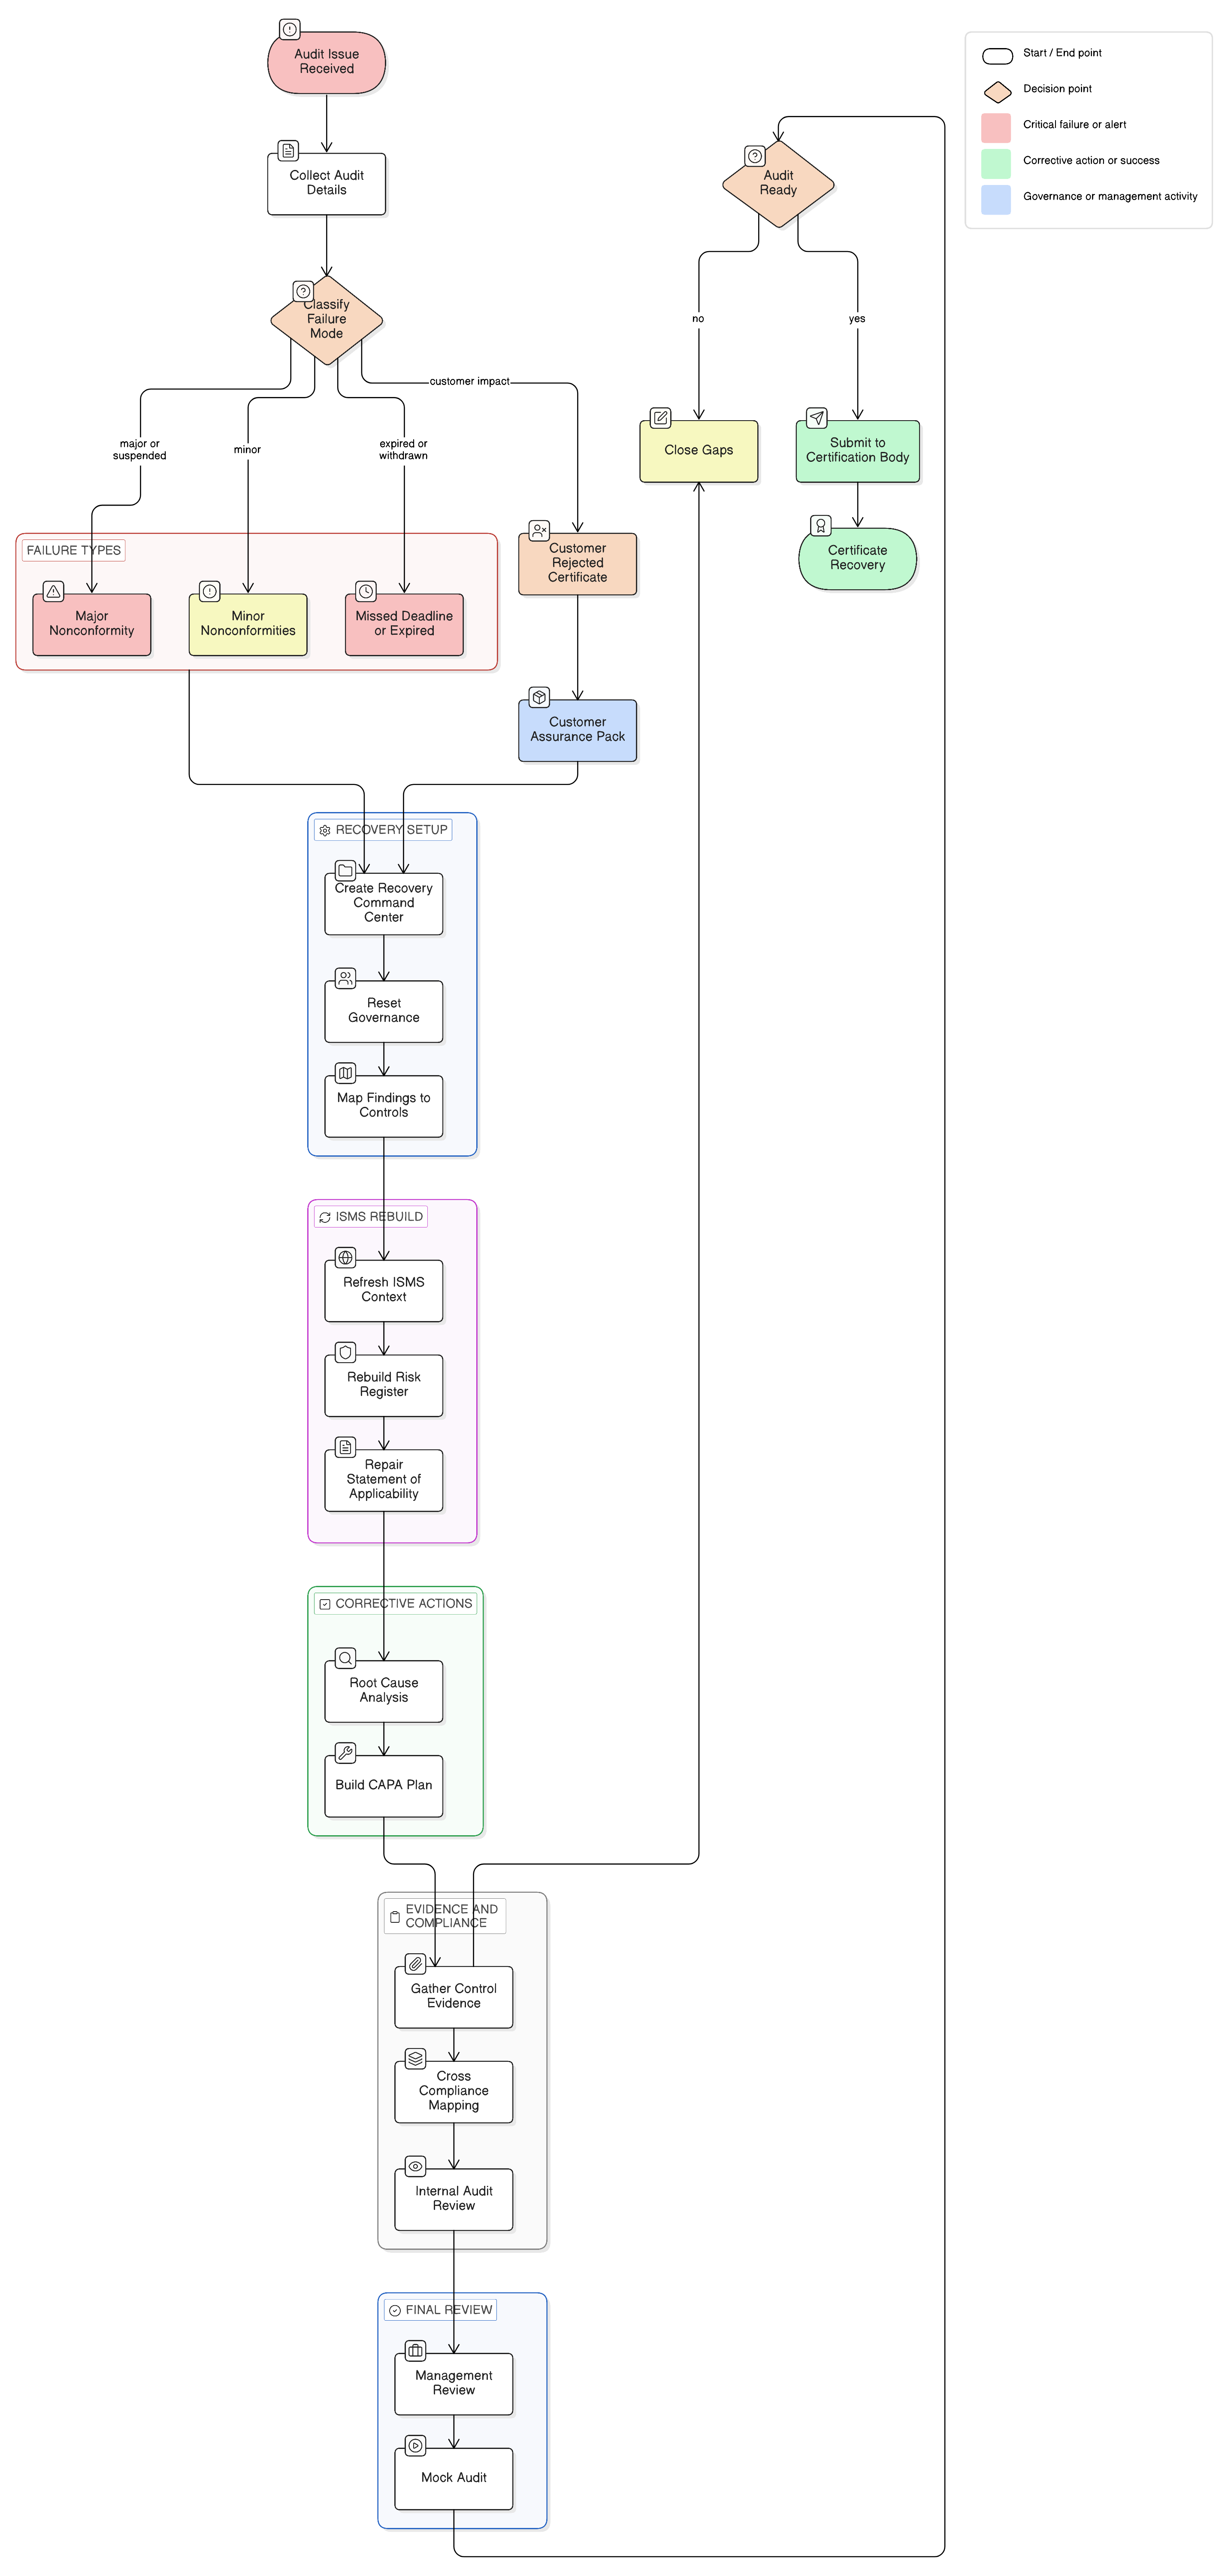
Pokud byl váš přechod na ISO 27001:2022 zmeškán nebo neúspěšný, cesta k obnově vede přes disciplinovanou triáž, doplnění důkazů, analýzu kořenové příčiny, přepracování SoA a nápravná opatření. Tento průvodce vysvětluje, jak Clarysec využívá Zenith Blueprint, politiky a Zenith Controls k obnovení důvěry v auditní připravenost.
Využijte ISO 27001:2022, Prohlášení o použitelnosti a mapování politik Clarysec k vytvoření auditně připravené důkazní páteře pro NIS2, DORA, GDPR, dodavatele, incidenty a dohled vedení.