#Reakce Na Incidenty
Articles tagged with "Reakce Na Incidenty"
72 articles
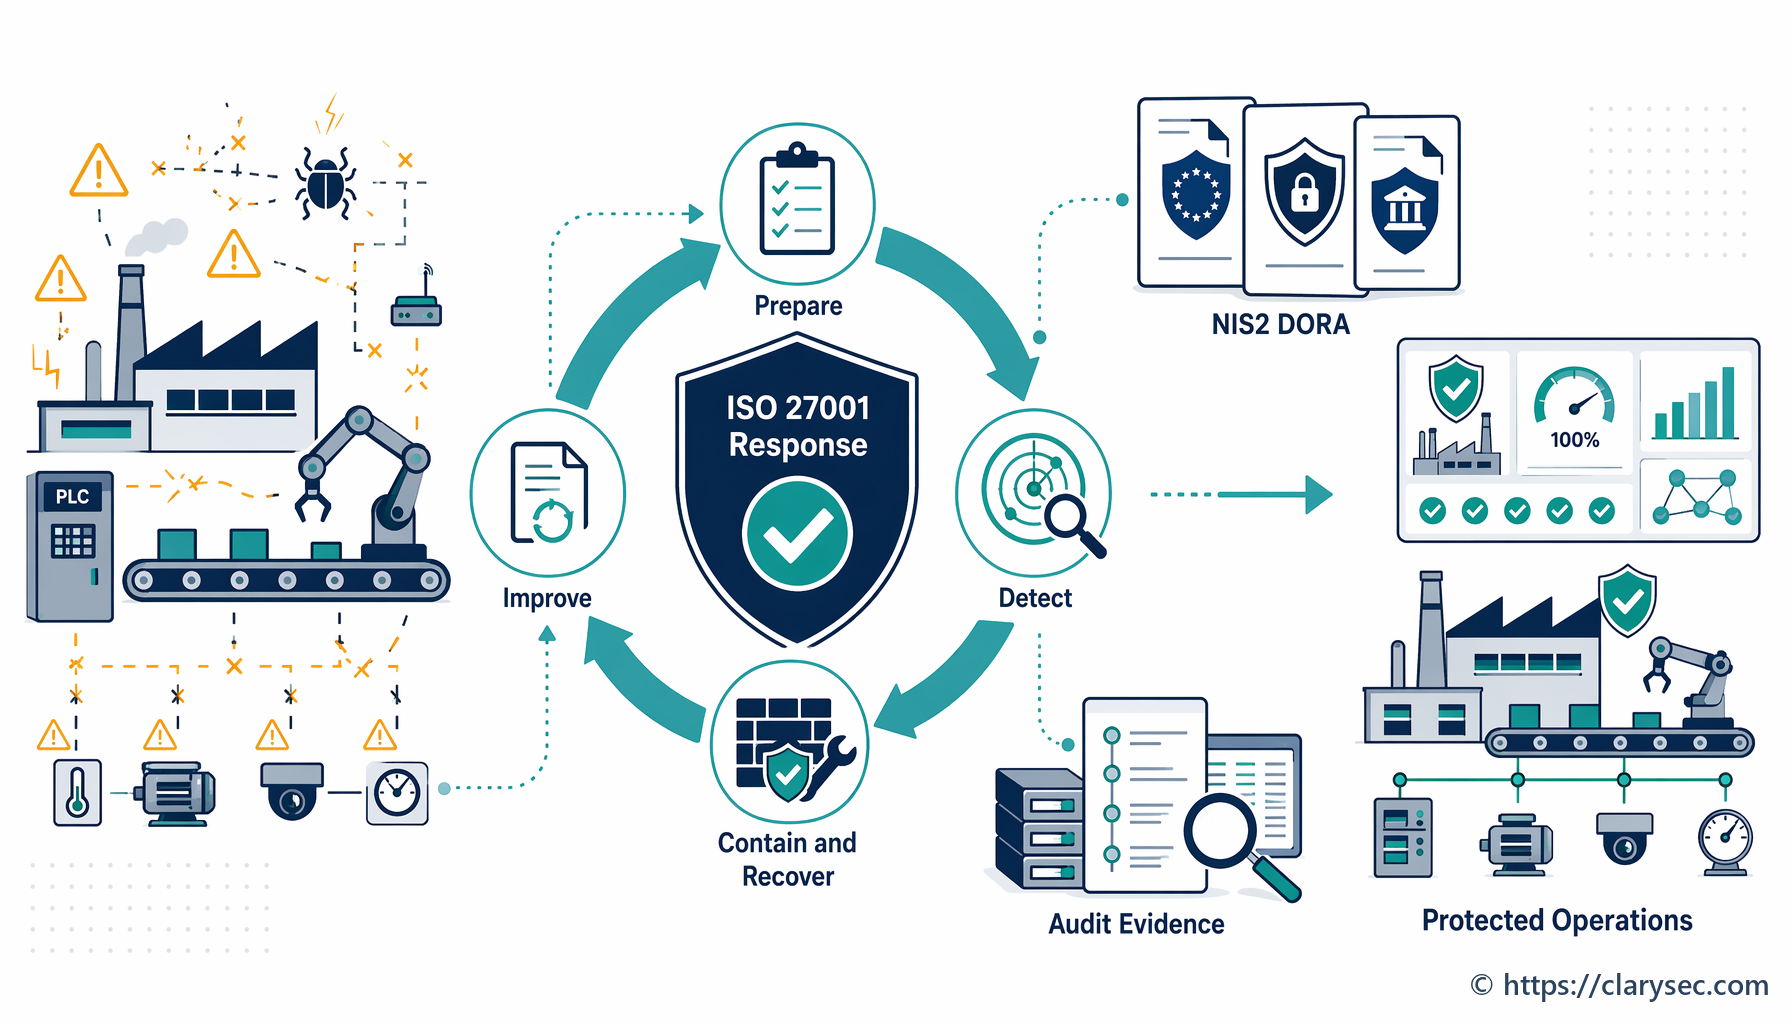
Sjednoťte strategii reakce na incidenty pro soulad s NIS2, DORA a ISO/IEC 27001:2022 pomocí ověřených postupů Clarysec, použitelných mapování a robustních politik. Obsahuje reálné scénáře, praktické kontrolní seznamy a kroky pro tvorbu důkazů pro připravenost na audit.
CISO a manažeři odpovědní za soulad s požadavky čelí nové naléhavosti vyplývající z DORA a NIS2. Tento klíčový průvodce Clarysec ukazuje, jak vybudovat robustní provozní odolnost napříč plány, opatřeními, řízením dodavatelů a audity sjednocením globálních norem s ověřenými praktickými kroky.
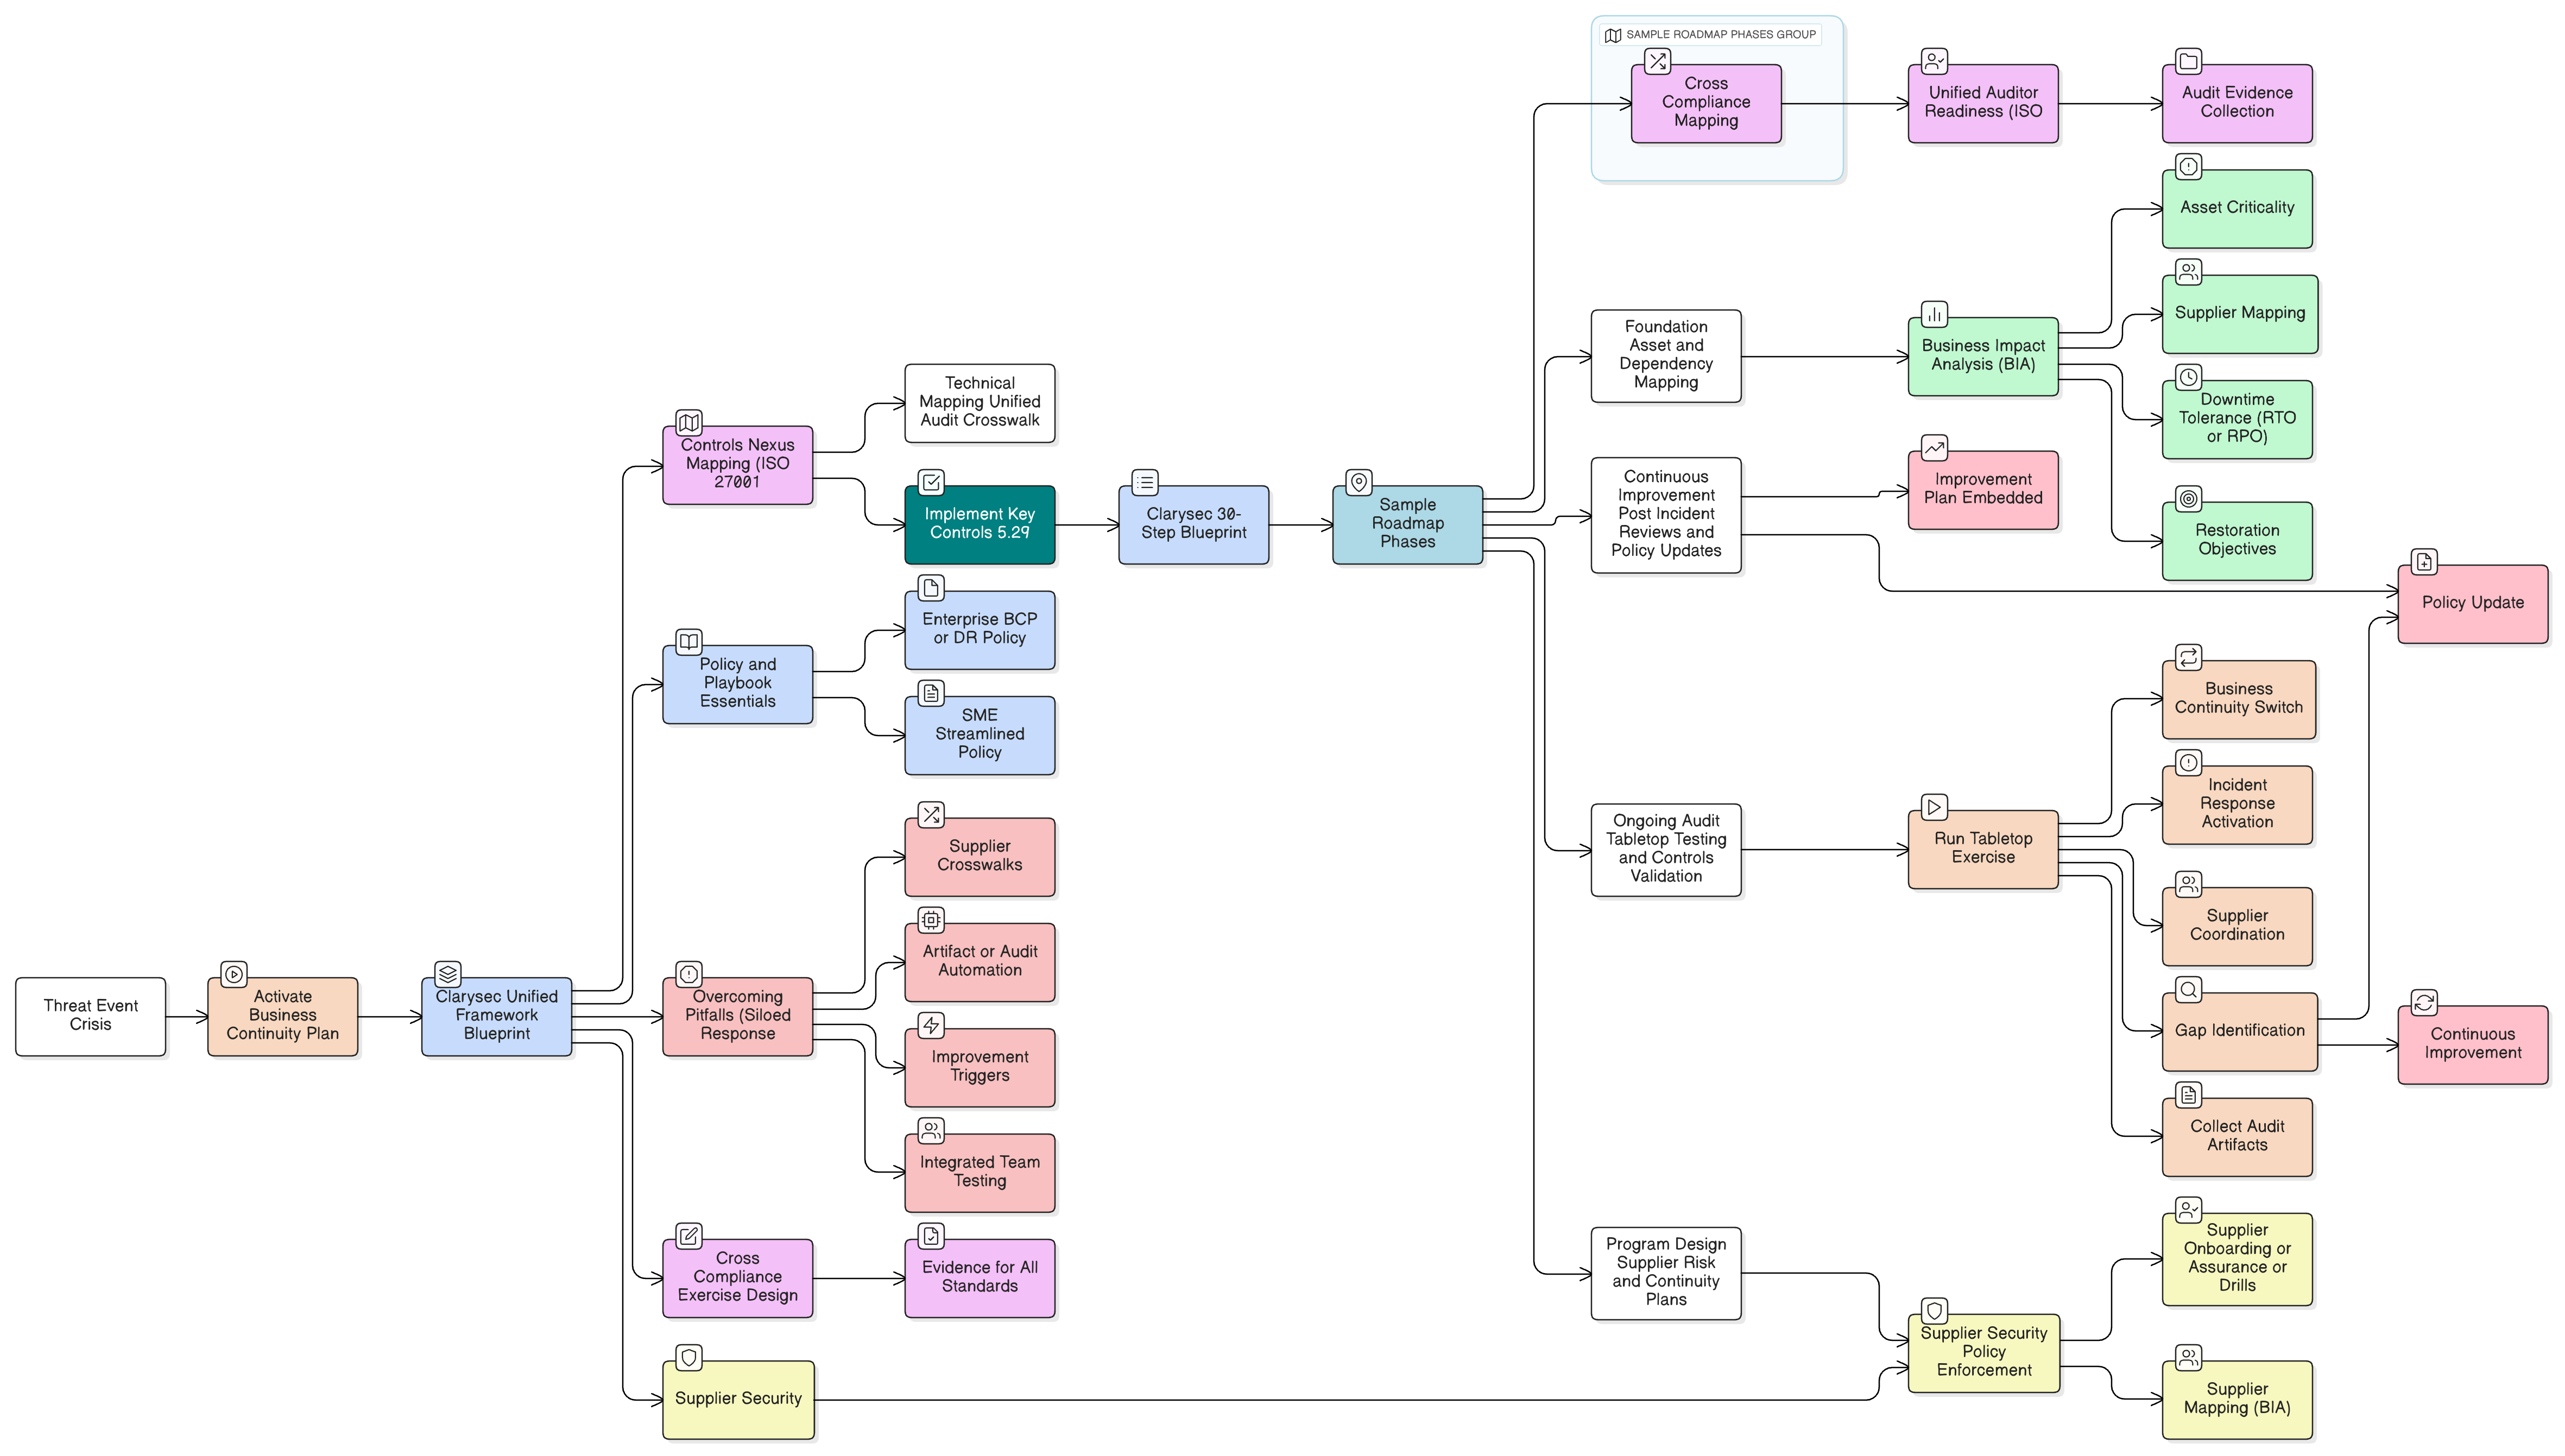
Komplexní průvodce zavedením řízení dodavatelských rizik do provozní praxe, od krizí na úrovni vedení až po úspěšné audity napříč rámci, s využitím reálných scénářů, nástrojových sad Clarysec Zenith a praktických blueprintů pro zabezpečení dodavatelského řetězce v celém jeho životním cyklu.
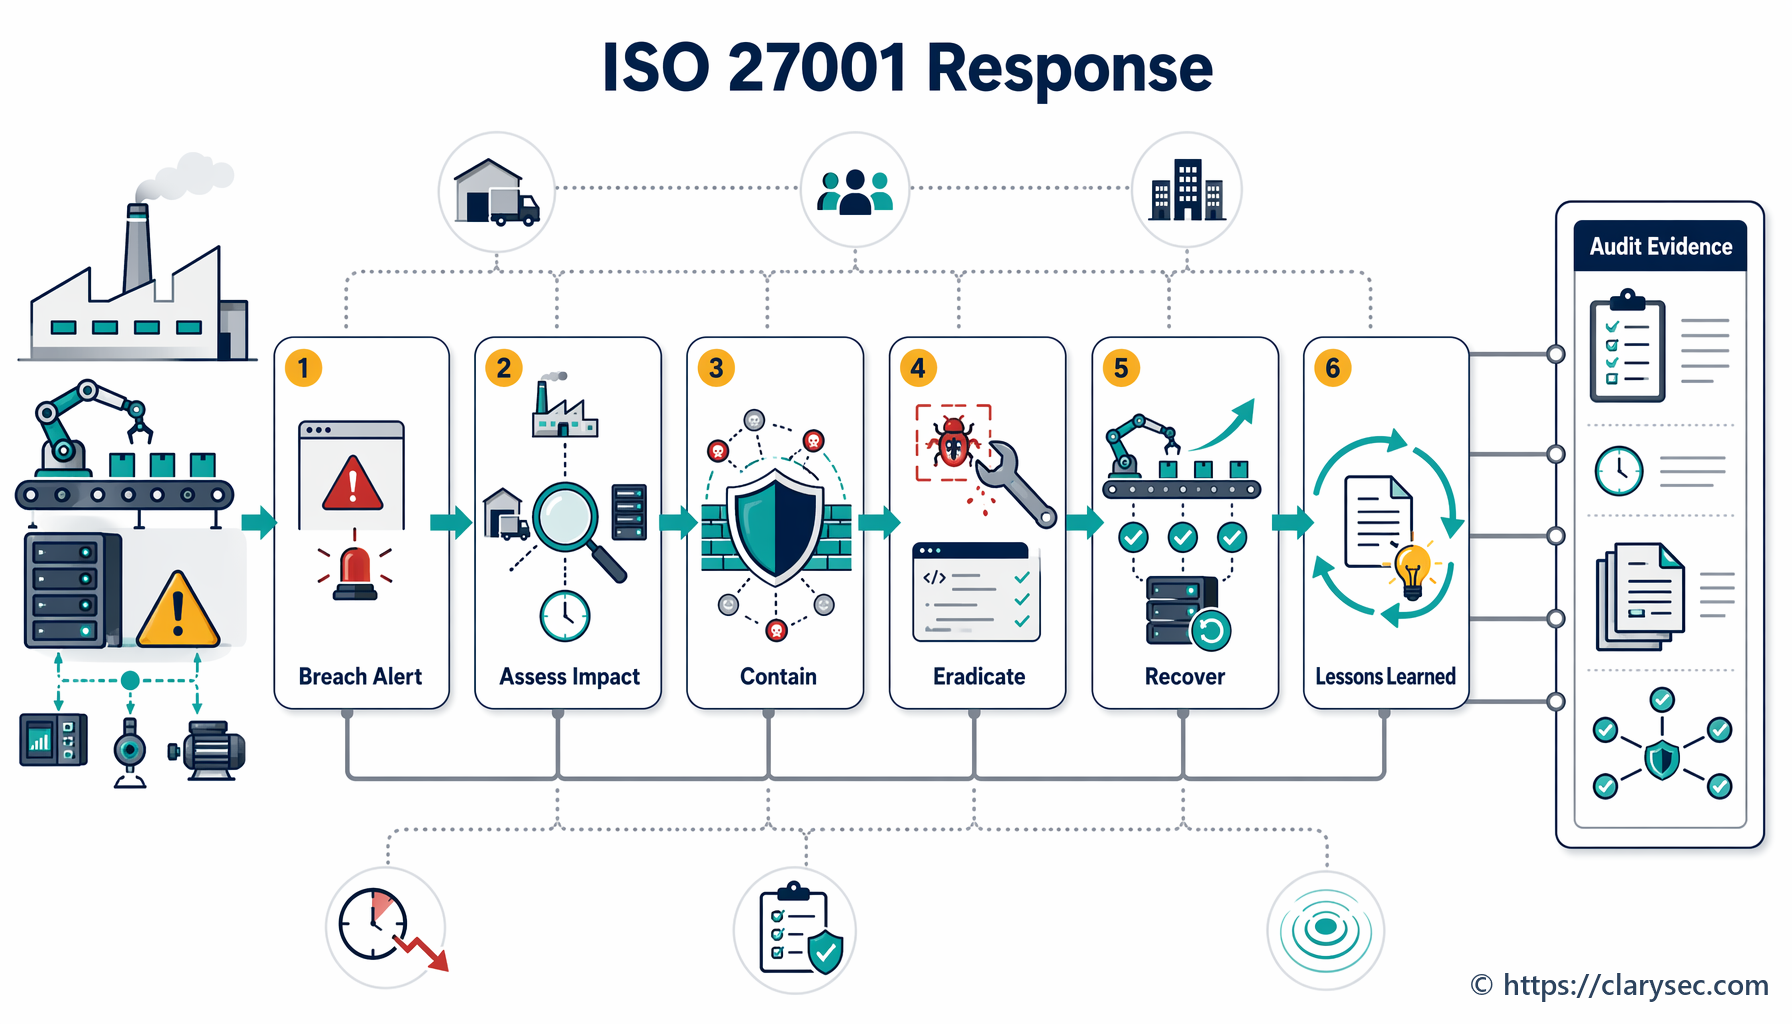
Zvládněte reakci na incidenty podle ISO 27001 s průvodcem od našeho CISO. Poučte se z reálného scénáře ve výrobě – od přípravy přes reakci až po analýzu po incidentu a prokázání souladu.
Průvodce pro výrobní podniky, jak vybudovat robustní plán reakce na incidenty v souladu s ISO 27001, chránit provoz a zajistit soulad.
Směrnice NIS2 a nařízení DORA mění požadavky na compliance v oblasti kybernetické bezpečnosti. Tento průvodce vysvětluje jejich dopad a nabízí praktickou cestu k připravenosti.
Praktický průvodce pro ředitele bezpečnosti informací a vlastníky malých a středních podniků, jak vybudovat robustní program odolnosti vůči phishingu v souladu s požadavky ISO 27001:2022, NIS2 a DORA.
Zabezpečení sítí je nezbytné pro soulad s ISO 27001 a NIS2; tvoří základ řízení rizik, odolnosti a regulatorní jistoty moderních organizací.
Zjistěte, jak vybudovat měřitelný program odolnosti vůči phishingu s využitím opatření ISO 27001:2022 A.6.3 a A.6.4, snížit riziko spojené s lidským faktorem a doložit soulad s požadavky.