
Modelování hrozeb pro ISO 27001, NIS2 a DORA
Praktický průvodce pro CISO, jak využít modelování hrozeb jako důkaz bezpečnosti již od návrhu pro ISO 27001, NIS2, DORA, CRA, GDPR a ujištění zákazníků.
Articles tagged with "Soulad"
Praktický průvodce pro CISO, jak využít modelování hrozeb jako důkaz bezpečnosti již od návrhu pro ISO 27001, NIS2, DORA, CRA, GDPR a ujištění zákazníků.

Zjistěte, jak nastavit cyklus auditu PIMS podle ISO 27701:2025 a přezkoumání vedením, který dokládá odpovědnost podle GDPR prostřednictvím důkazů, CAPA, rozhodnutí vedení a mapování souladu napříč rámci.

Pravidlo 24hodinového oznamování podle směrnice NIS2 zásadně mění pravidla hry. Tento ucelený průvodce ukazuje CISO a auditorům, jak navrhnout odolný plán reakce na incidenty v souladu s regulatorními požadavky, který obstojí při dohledovém přezkumu i reálných útocích, s využitím politik Clarysec a nástrojových sad pro průřezový soulad.

Tento klíčový článek provází CISO a vedoucí pracovníky odpovědné za soulad praktickým postupem pro vybudování programu řízení rizik v dodavatelském řetězci v souladu s NIS2. Spojuje regulační výklad, prakticky použitelná opatření a odborné vedení Clarysec, aby se dodavatelský řetězec změnil z kritické zranitelnosti na odolné a auditovatelné aktivum.
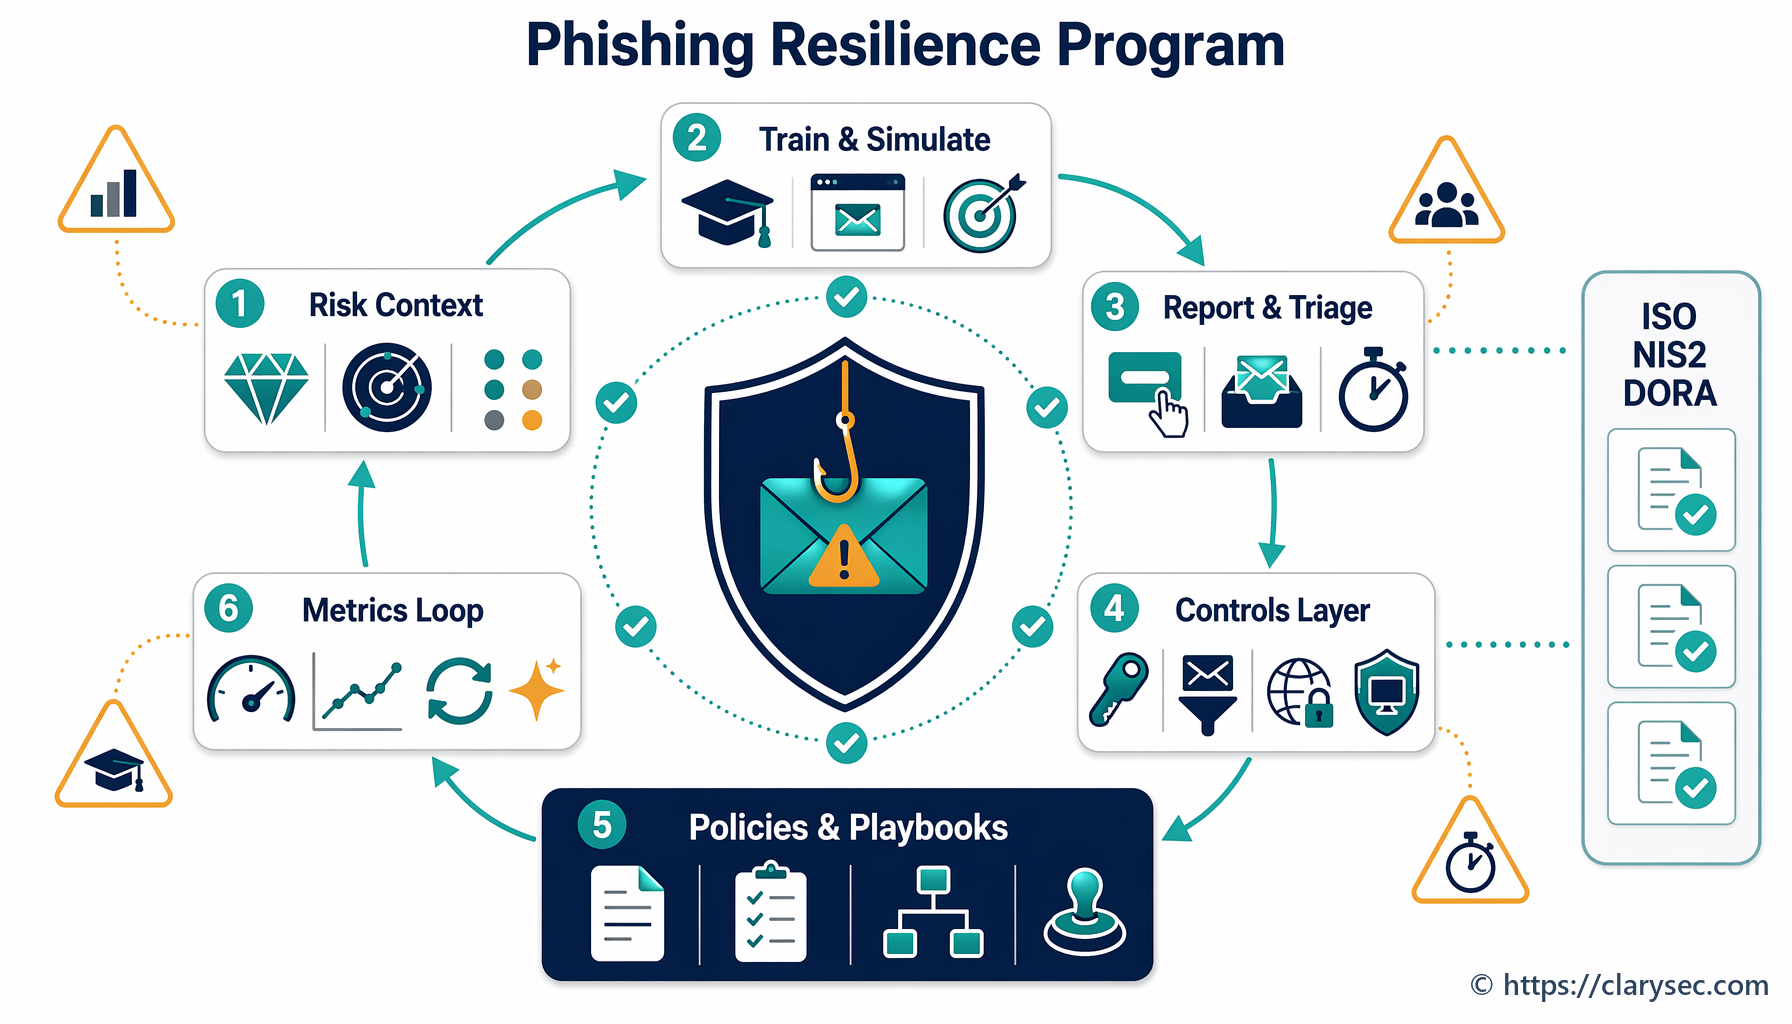
Praktický průvodce pro ředitele bezpečnosti informací a vlastníky malých a středních podniků, jak vybudovat robustní program odolnosti vůči phishingu v souladu s požadavky ISO 27001:2022, NIS2 a DORA.
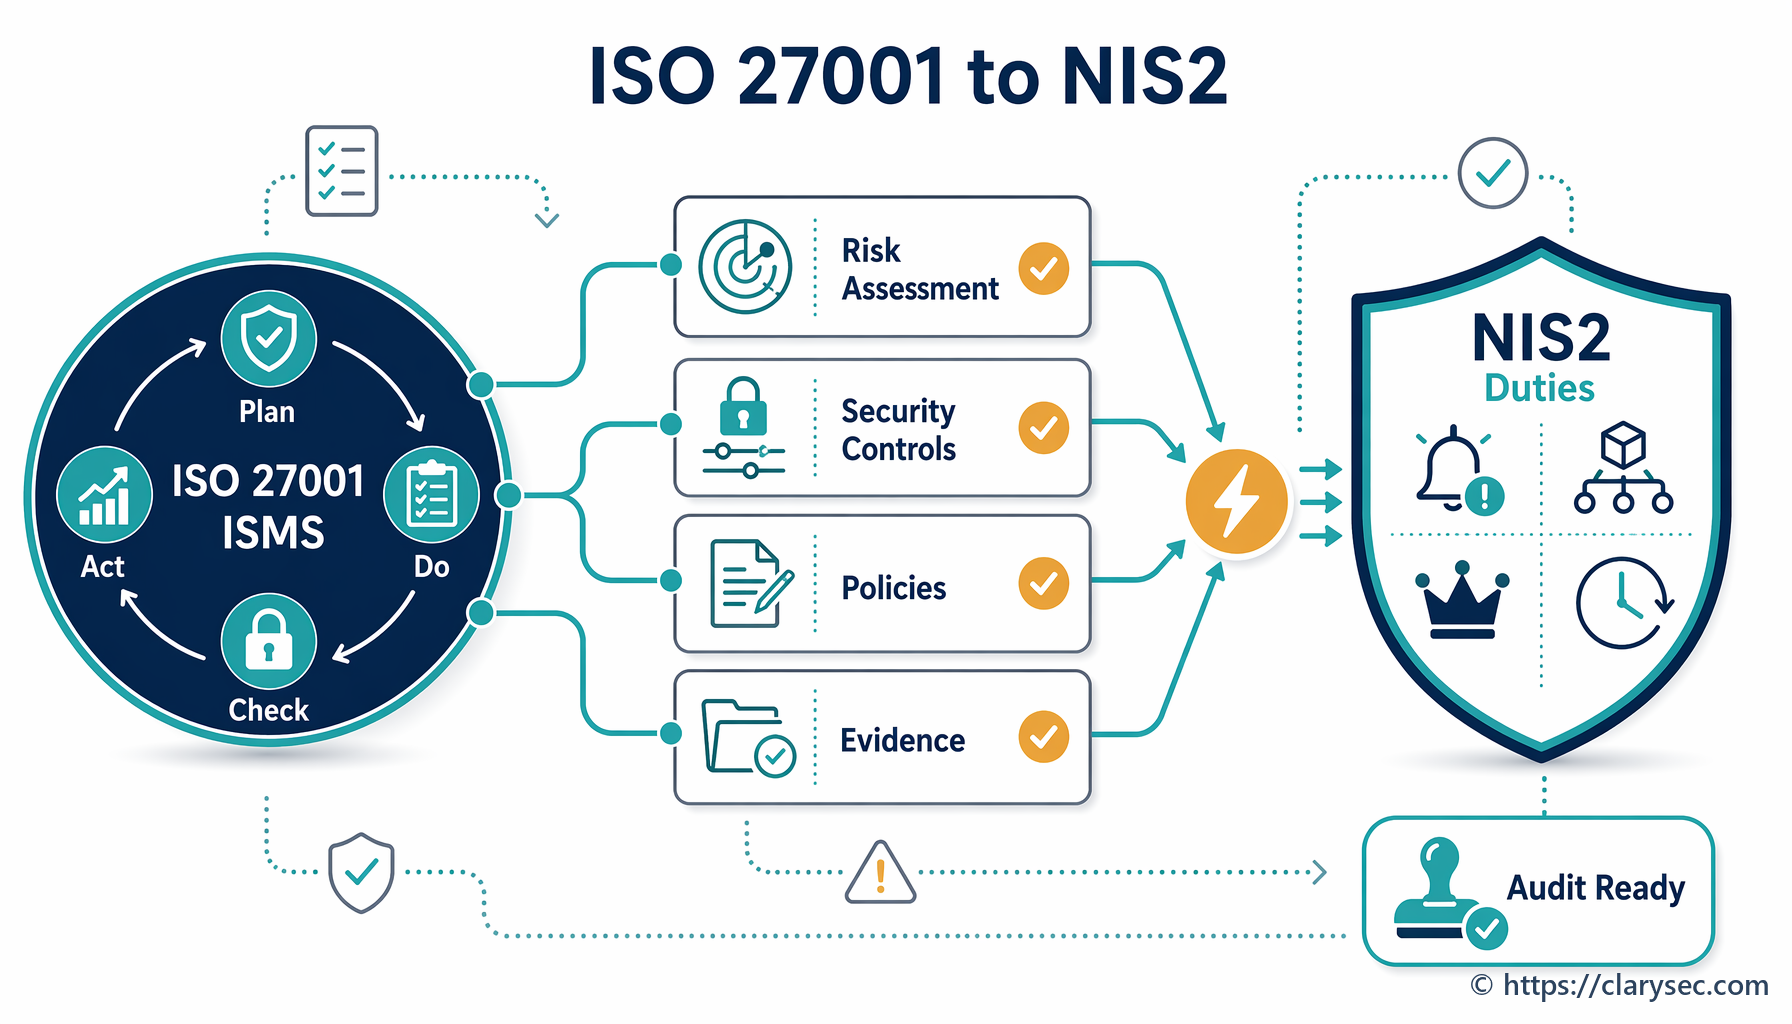
Zjistěte, jak zavedení ISMS podle ISO/IEC 27001:2022 poskytuje robustní rámec, který přímo pokrývá klíčové požadavky směrnice NIS2 na kybernetickou bezpečnost.
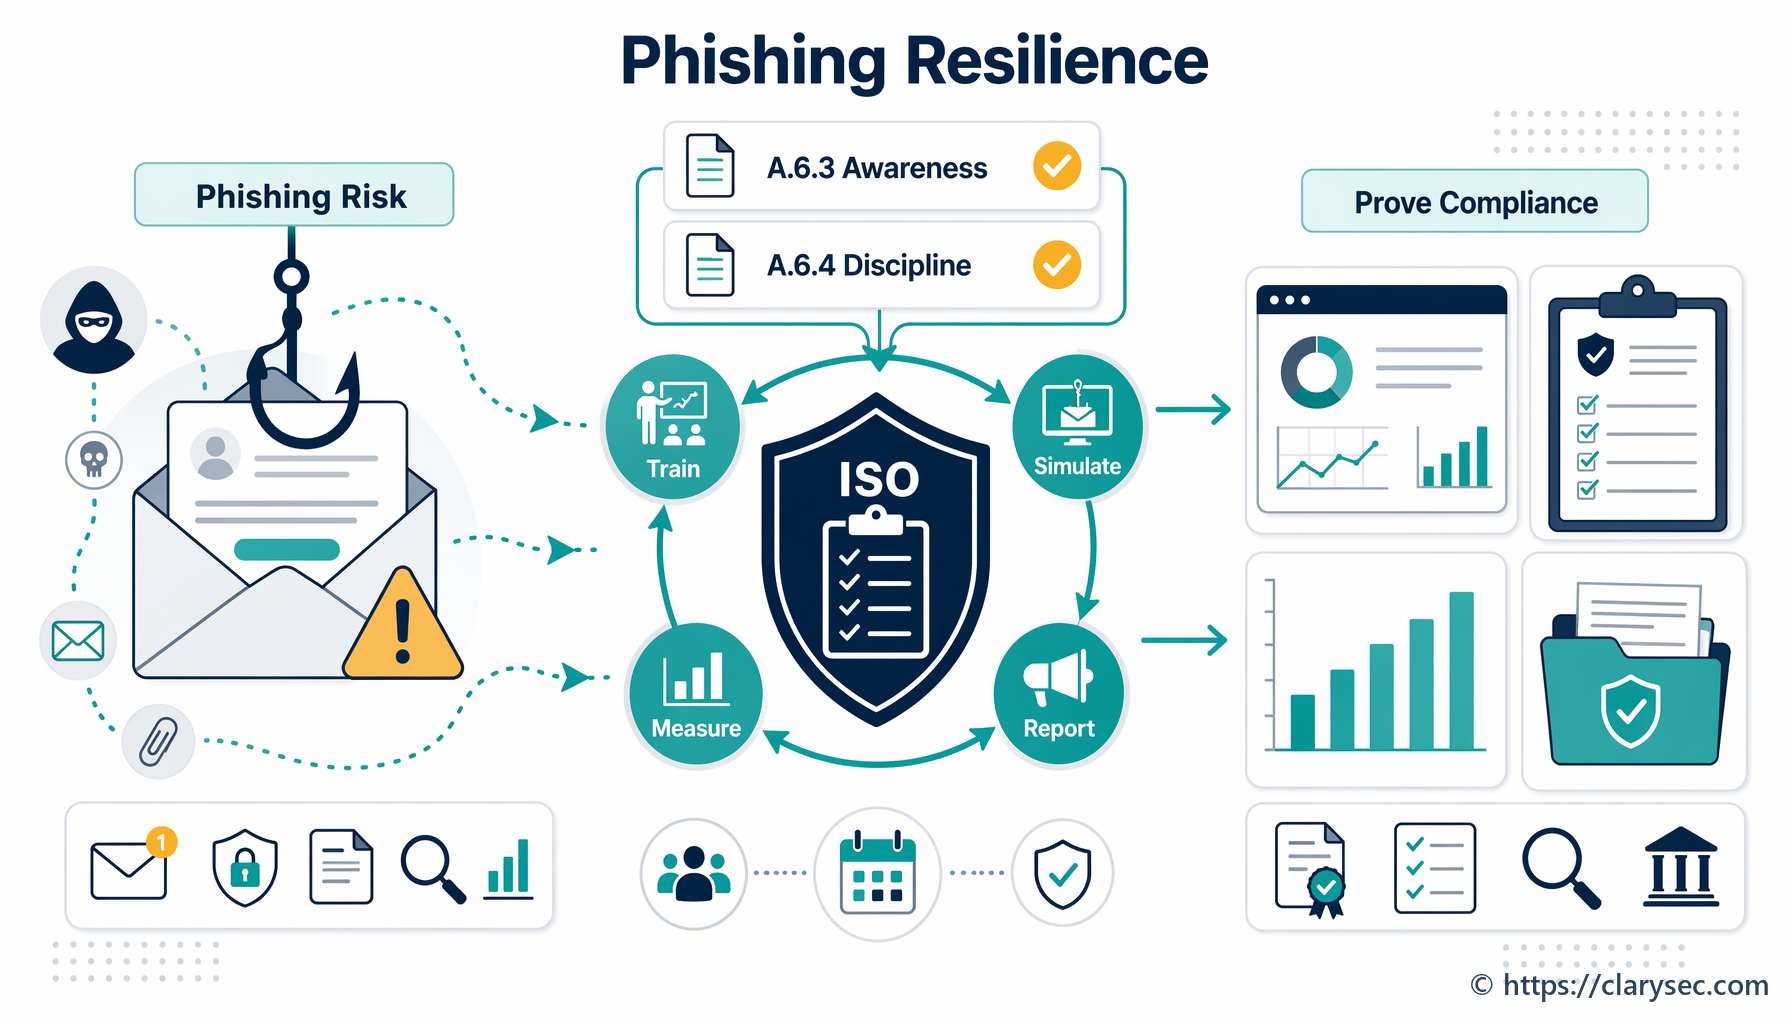
Zjistěte, jak vybudovat měřitelný program odolnosti vůči phishingu s využitím opatření ISO 27001:2022 A.6.3 a A.6.4, snížit riziko spojené s lidským faktorem a doložit soulad s požadavky.