#Správa Aktiv
Articles tagged with "Správa Aktiv"
14 articles
Praktický průvodce pro rok 2026 ke správě a řízení životního cyklu dat podle ISO 27001 pro uchovávání podle GDPR, kybernetickou hygienu podle NIS2 a řízení rizik ICT podle DORA, včetně ustanovení politik Clarysec, mapování opatření, auditních důkazů a pracovních postupů výmazu dat v cloudu.
Jednotný průvodce pro ředitele informační bezpečnosti k Data Security Posture Management v roce 2026, který ukazuje, jak se vyhledávání citlivých dat, expozice přístupů a rizika cloudových dat převádějí na opakovaně využitelné důkazy pro ISO/IEC 27001:2022, NIS2, DORA a GDPR.
Kratší platnost veřejných TLS certifikátů mění obnovu certifikátů v opakovanou výzvu v oblasti správy a řízení, odolnosti a auditních důkazů. Tento průvodce ukazuje, jak řídit certifikáty jako spravovaná bezpečnostní aktiva podle ISO/IEC 27001:2022, NIS2, DORA a GDPR Article 32.
Praktický plán pro vytvoření bezpečnostního spisu produktu podle CRA s využitím ISO/IEC 27001:2022, správy SBOM, koordinovaného oznamování zranitelností, dodavatelských důkazů a monitorování po uvedení na trh.
Zjistěte, jak převést práva subjektů údajů podle GDPR na auditně připravené pracovní postupy pro DSAR, výmaz a omezení zpracování s využitím ISO/IEC 27001:2022, politik Clarysec, Zenith Blueprint a Zenith Controls.
Praktický průvodce pro CISO, jak využít klasifikaci dat a označování informací jako důkazní vrstvu pro ISO/IEC 27001:2022, článek 32 GDPR, článek 21 NIS2 a řízení rizik v oblasti ICT podle DORA.
Praktický průvodce založený na scénářích pro ředitele informační bezpečnosti a týmy kritické infrastruktury, které zavádějí zabezpečení OT podle NIS2 mapováním ISO/IEC 27001:2022, ISO/IEC 27002:2022, IEC 62443, NIST CSF, GDPR, DORA a důkazních postupů Clarysec.
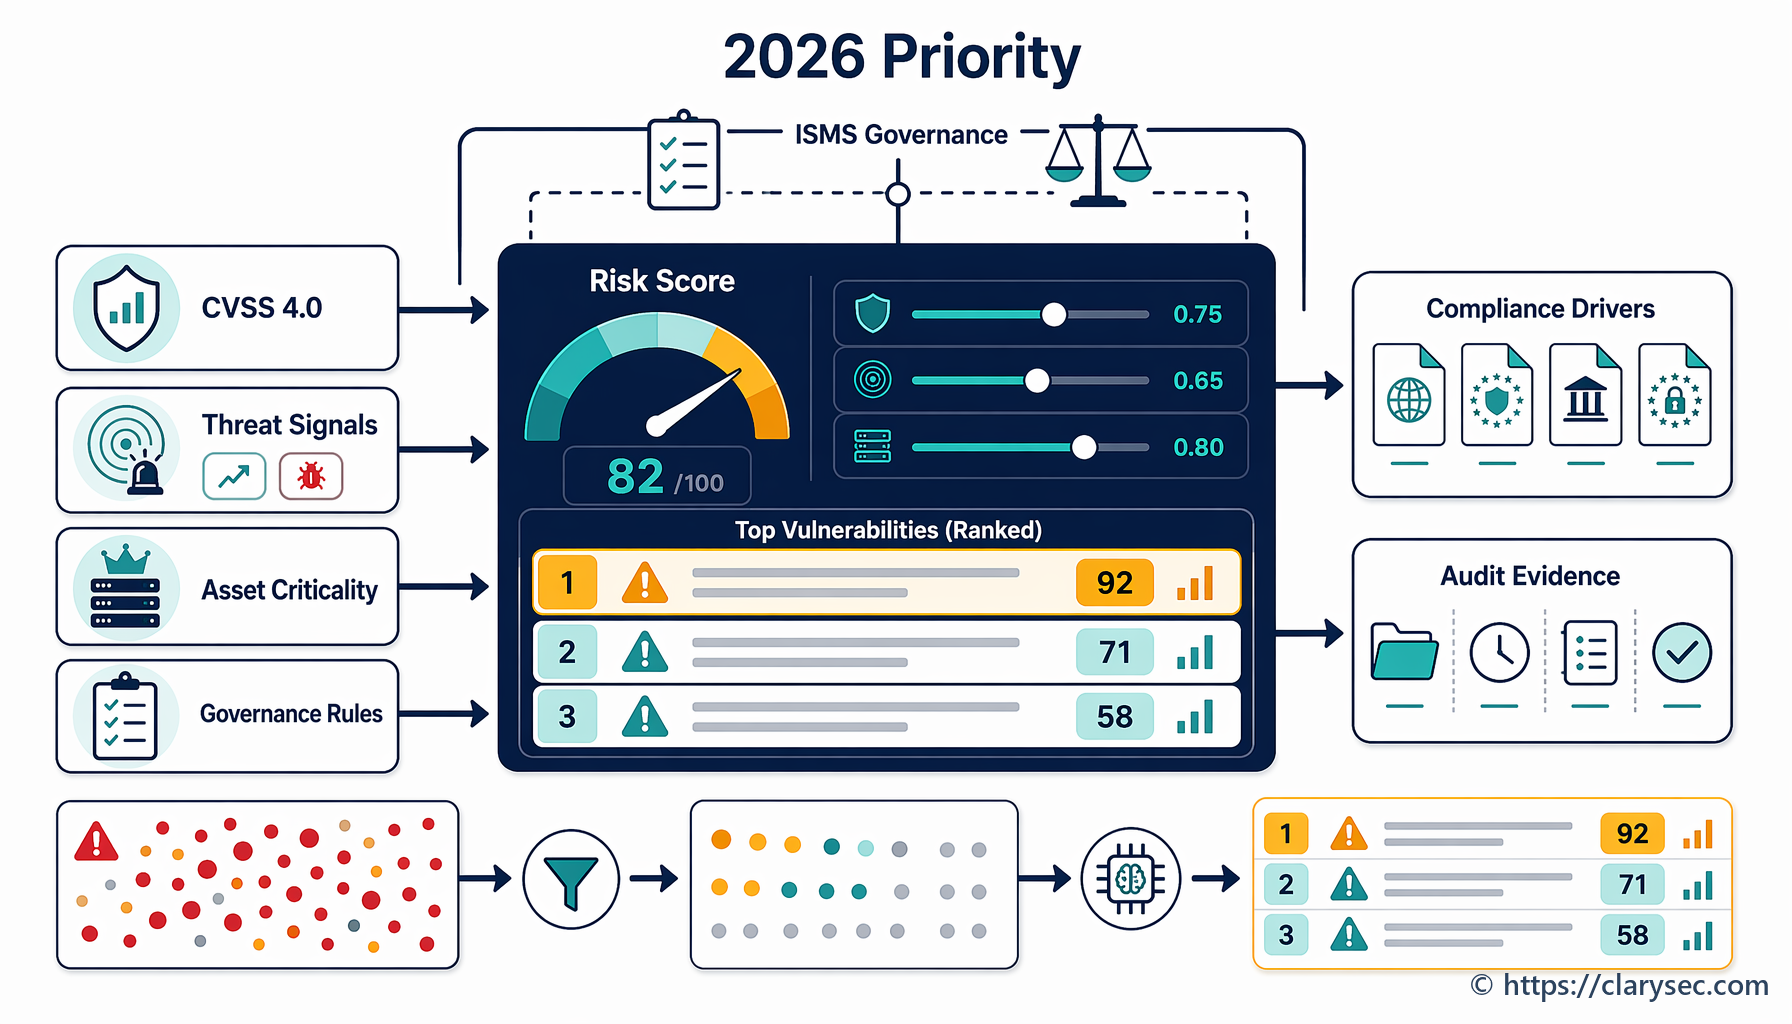
Praktický průvodce pro ředitele informační bezpečnosti (CISO) k auditovatelné prioritizaci zranitelností podle rizika s využitím CVSS 4.0, EPSS, KEV, EUVD, kritičnosti aktiv, ISO 27001, NIS2, DORA, GDPR, NIST a COBIT.
Praktický průvodce pro CISO k vytvoření plánu migrace kryptografie odolné vůči kvantovým hrozbám s využitím ISO/IEC 27001:2022, ISO/IEC 27002:2022, standardů NIST PQC a auditovatelných toolkitů Clarysec.