COBIT 2019
Explore articles in the COBIT 2019 category
100 articles
En praktisk CISO-vejledning til kortlægning af DORA-rapportering af større IKT-relaterede hændelser til ISO/IEC 27001:2022 Annex A-kontroller, revisionsbevis, politikklausuler og Clarysec-implementeringsværktøjer.
En praktisk, revisionsklar DORA 2026-køreplan for finansielle enheder, der implementerer styring af IKT-risici, tilsyn med tredjeparter, hændelsesrapportering, test af digital operationel robusthed og TLPT ved hjælp af Clarysec-politikker, Zenith Blueprint og Zenith Controls.
Revisionsbevis for cloud fejler, når organisationer ikke kan dokumentere delt ansvar, SaaS-konfiguration, IaaS-kontroller, leverandørtilsyn, logning, robusthed og hændelsesberedskab. Denne vejledning viser, hvordan Clarysec strukturerer dokumentation, der er klar til myndighedstilsyn, på tværs af ISO 27001:2022, NIS2, DORA og GDPR.
NIS2-registrering er ikke blot en indsendelse i en portal. Det er begyndelsen på synlighed over for tilsynsmyndigheder. Lær, hvordan ISO 27001:2022-omfang, risikostyring, hændelseshåndtering, leverandørkontroller, DORA- og GDPR-mappinger samt opbevaret dokumentation kan omsættes til en NIS2-dokumentationspakke, der er klar til myndighedsgennemgang.
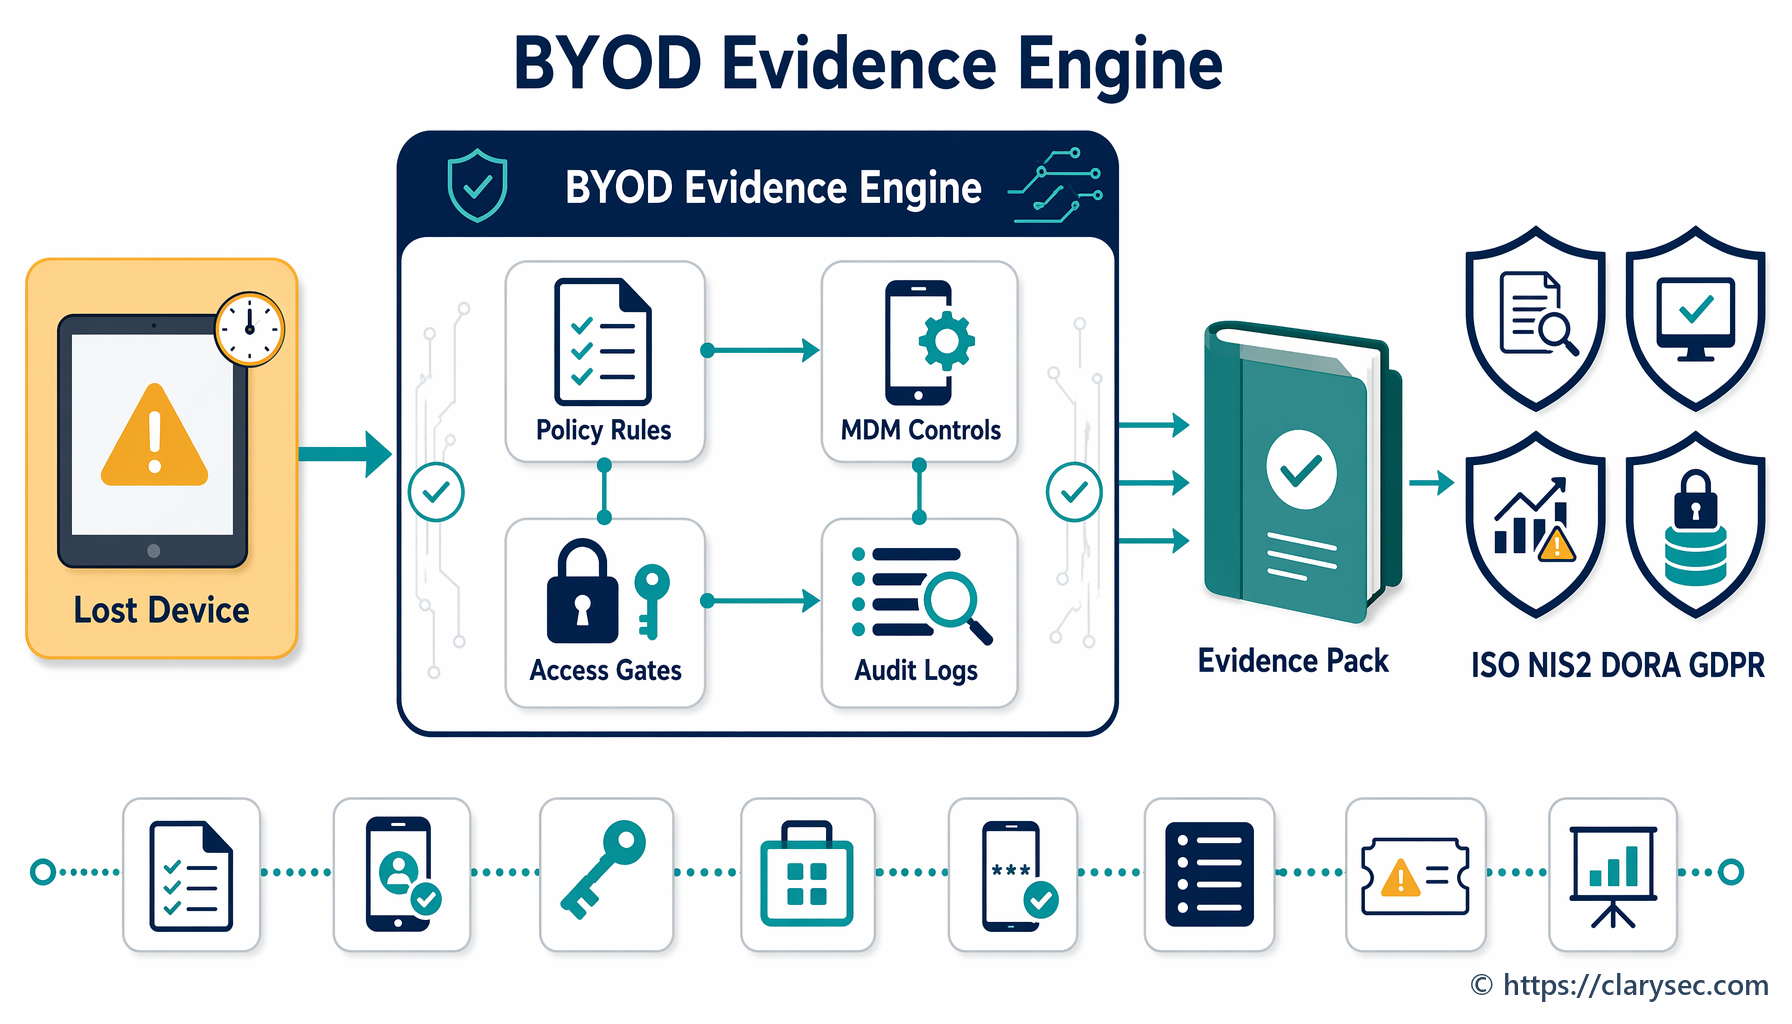
Mobil- og BYOD-adgang er nu et compliance-spørgsmål på bestyrelsesniveau. Se, hvordan ikke-administrerede telefoner og tablets kan omsættes til revisionsklar dokumentation for ISO 27001, NIS2, DORA og GDPR.
En praktisk vejledning i at definere, godkende, overvåge, dokumentere og forsvare SLA’er for afhjælpning af sårbarheder på tværs af revisionsforventninger i ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 og COBIT 2019.
En praktisk vejledning til CISO’er, efterlevelsesansvarlige og IKT-udbydere om styring af et DORA-testprogram for digital operationel robusthed og om at omsætte hver test til genanvendeligt revisionsbevismateriale til ISO/IEC 27001:2022.
En praktisk vejledning til at opbygge en samlet klassificeringsmodel for hændelsesalvorlighed, der kortlægger større IKT-relaterede hændelser efter DORA, væsentlige hændelser efter NIS2 og risiko for brud efter GDPR til revisionsbevis efter ISO/IEC 27001:2022.
Lær, hvordan ISO/IEC 27001:2022-interne revisioner og ledelsens gennemgang kan bruges som en samlet motor for revisionsbevis til NIS2, DORA, GDPR, leverandørrisiko, kundedokumentation og bestyrelsens ansvarlighed.