GDPR
Explore articles in the GDPR category
139 articles
En praktisk vejledning til at opbygge et ISO 27701:2025 Privacy Information Management System, der producerer reviderbart bevismateriale for GDPR-ansvarlighed for PII-dataansvarlige, PII-databehandlere, leverandører, risikobeslutninger og forpligtelser på tværs af efterlevelseskrav.
Kontrolselvevaluering er det operationelle lag mellem ISO/IEC 27001:2022-kontroller og revisionsklart revisionsbevis for NIS2, DORA og GDPR. Denne vejledning viser CISO’er, GRC-ledere og kontrolansvarlige, hvordan de tester design, driftseffektivitet, kvaliteten af revisionsbevis, stikprøver, konstateringer, CAPA og ledelsesrapportering ved hjælp af Clarysec-politikker, Zenith Blueprint og Zenith Controls.
En praktisk og revisionsklar vejledning til CISO’er, DPO’er og compliance-ansvarlige om håndtering af brud på persondatasikkerheden efter ISO/IEC 27701:2025, GDPR, NIS2 og DORA.
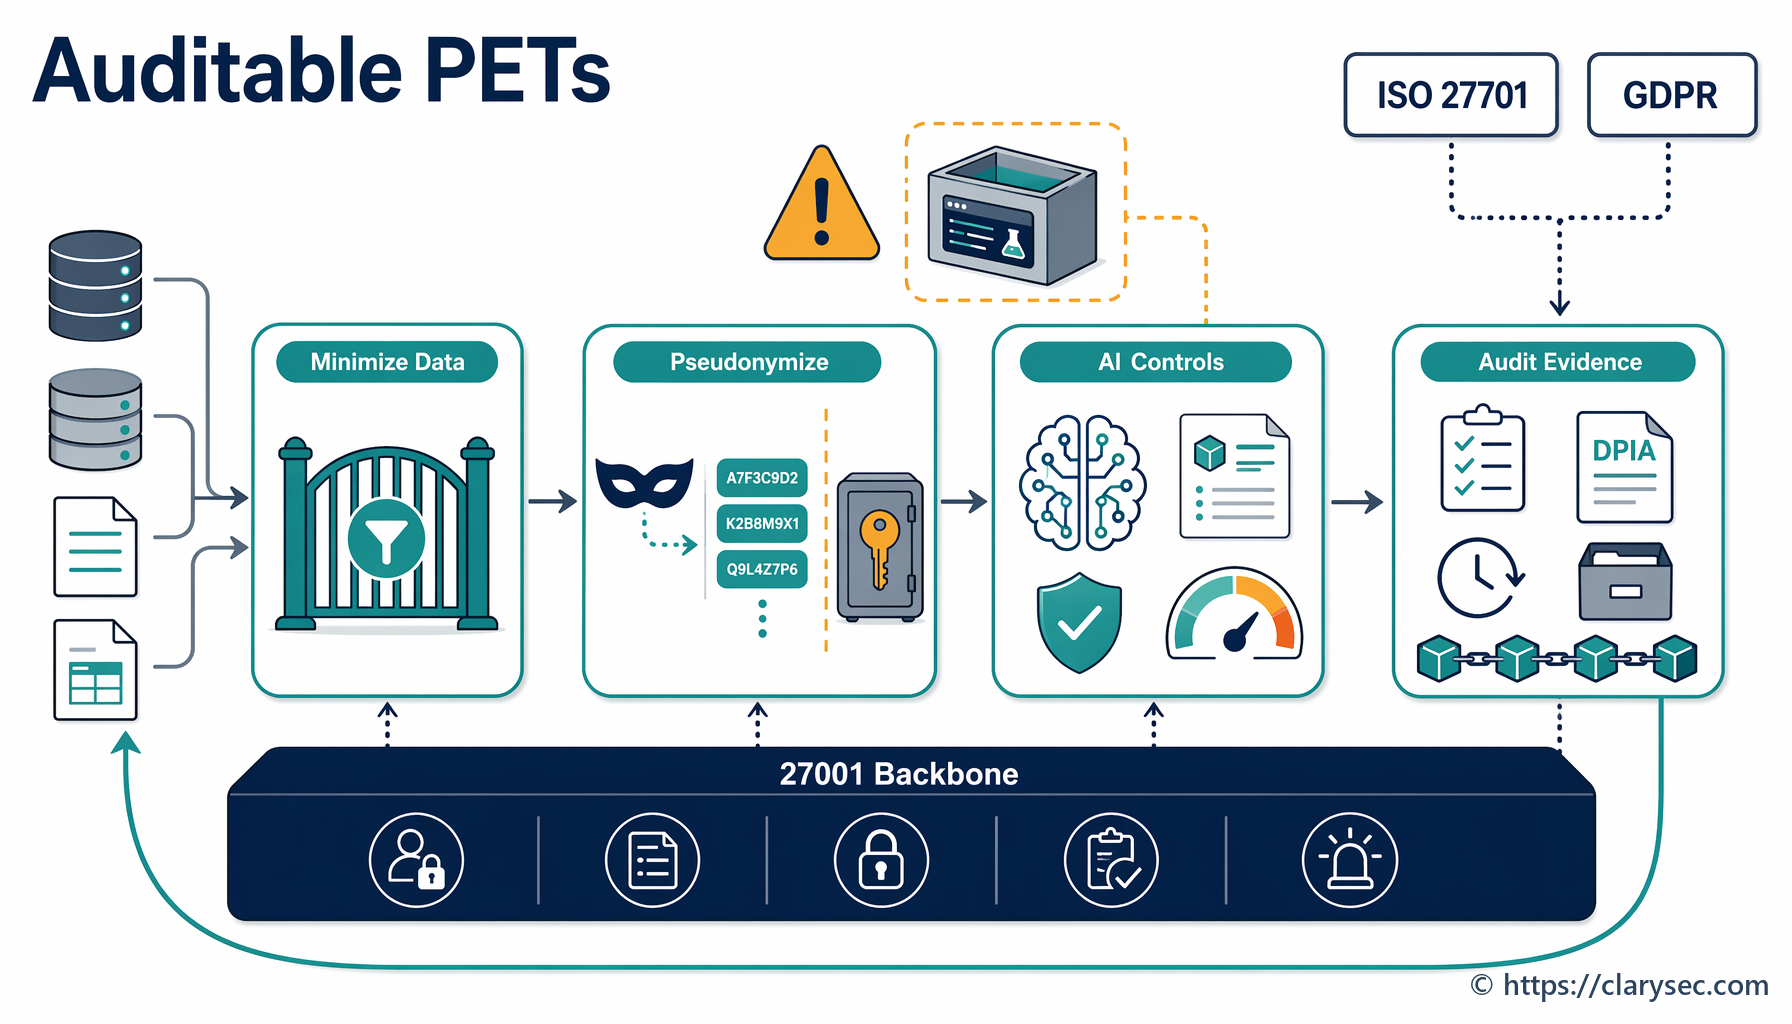
En praktisk PIMS-playbook til brug af privatlivsfremmende teknologier, der reducerer eksponering af personhenførbare oplysninger (PII), muliggør analyse og AI samt kortlægger kontroller på tværs af ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 og COBIT 19.
En praktisk vejledning i at opbygge en overdragelsesfil for databeskyttelsesrådgiver (DPO), der beskytter ansvarlighed efter GDPR, PIMS-bevismateriale efter ISO/IEC 27701:2025, DPIA’er, RoPA, kontekst for brud på persondatasikkerheden, logfiler over registreredes rettigheder og revisionskontinuitet ved ændringer i databeskyttelsesledelsen.
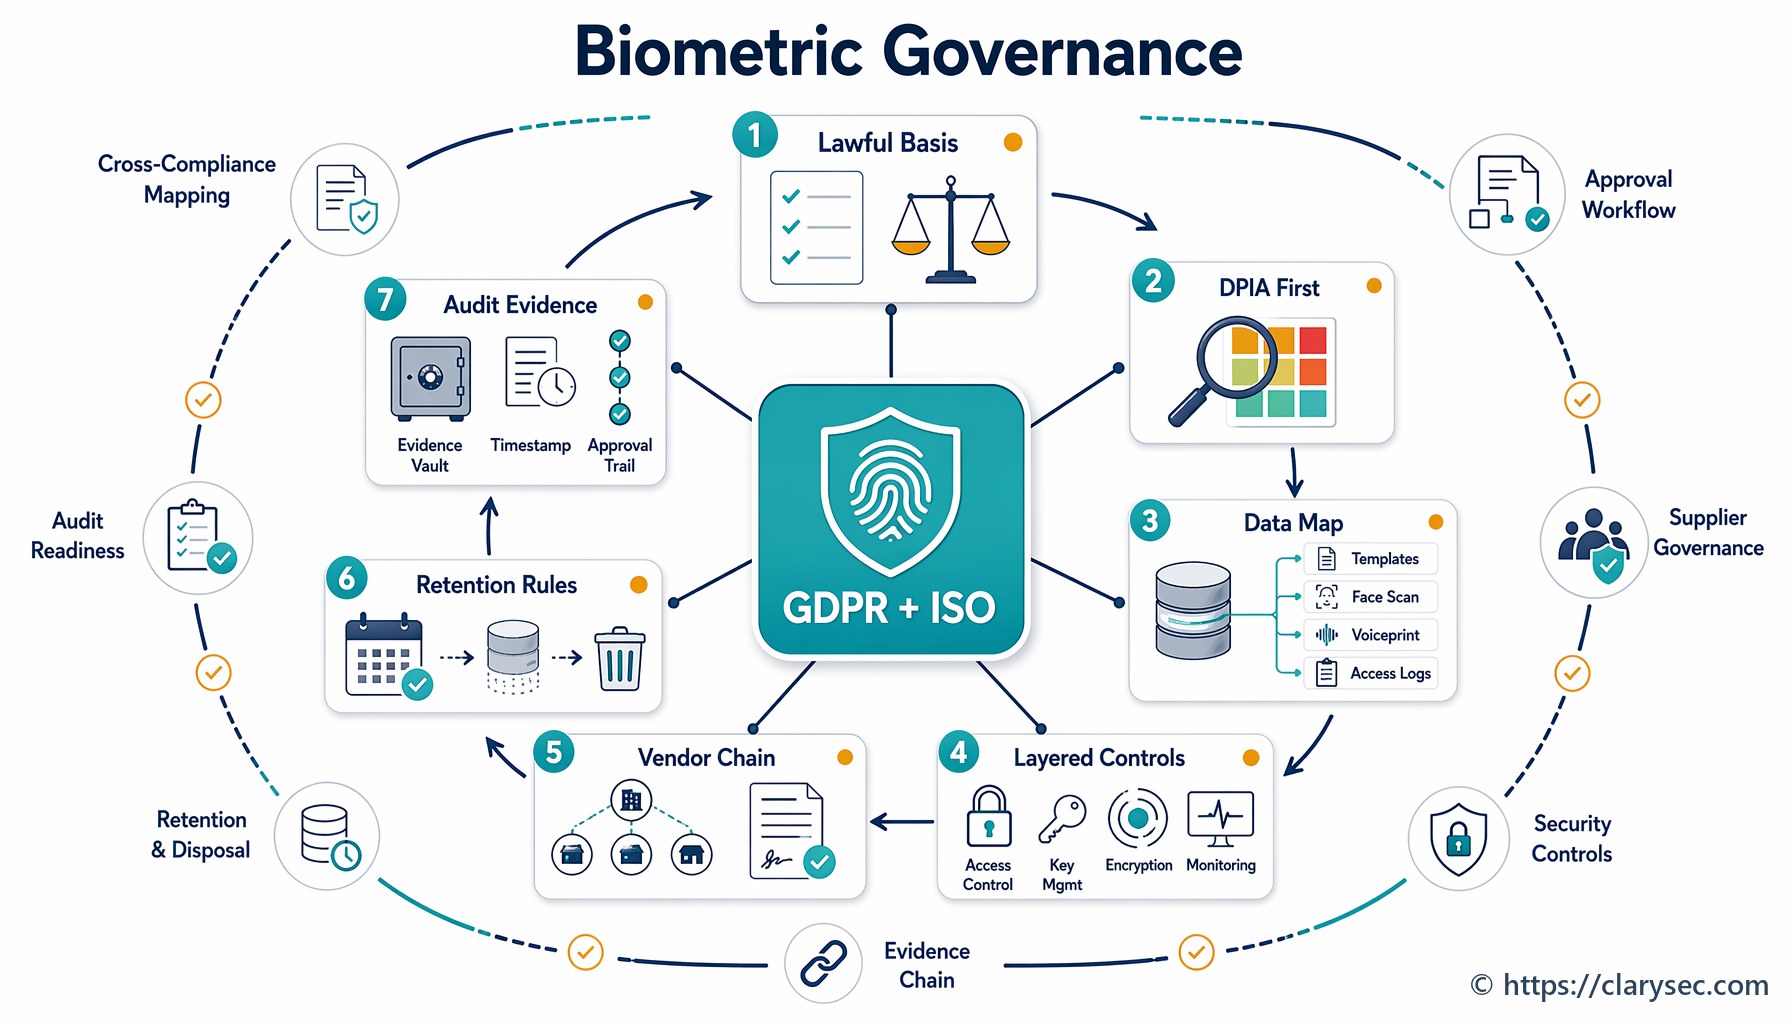
En praktisk CISO-playbook til styring af biometrisk autentifikation, onboarding, adgang til arbejdspladsen og svigkontroller gennem GDPR-ansvarlighed, ISO/IEC 27701:2025 PIMS-revisionsbevis, ISO/IEC 27001:2022-kontroller og Clarysec-kortlægning på tværs af efterlevelseskrav.
Identitetsangreb skaber nu regulatorisk eksponering på tværs af ISO 27001, NIS2, DORA og GDPR. Denne vejledning viser, hvordan der opbygges et samlet ITDR-program med Clarysec-politikker, Zenith Blueprint og Zenith Controls.
En praktisk vejledning til at dokumentere revisionsberedskab for ISO 27001-tillægget om klimaændringer gennem ISMS-kontekst, interessenter, risikovurdering, SoA-begrundelse, forretningskontinuitet, leverandørassurance og bevismateriale fra ledelsens gennemgang.
En praktisk vejledning til at opbygge forsvarlig, rollebaseret bevidsthedstræning i databeskyttelse for ISO/IEC 27701:2025, GDPR-ansvarlighed, NIS2, DORA, NIST og COBIT.