GDPR
Explore articles in the GDPR category
120 articles
En praktisk guide for informationssikkerhedschefer om implementering og dokumentation af kompenserende kontroller for data i hvile, når kryptering ikke kan gennemføres. Vi gennemgår et realistisk revisionsscenarie og kortlægger lagdelte forsvar til ISO/IEC 27001:2022, GDPR, NIS2, DORA og NIST-rammeværker.
Gør risikoen fra ældre data til en strategisk fordel. Denne dybdegående guide dækker alt fra politikudvikling og mediesanering til etablering af et revisionssikkert revisionsspor for databortskaffelse ved at kombinere Clarysecs ekspertkøreplaner og politikværktøjssæt.
Et ransomwareangreb rammer midt under et bestyrelsesmøde. Jeres backups virker, men gør jeres sikkerhedskontroller? Se, hvordan du implementerer robusthedskontrollerne i ISO/IEC 27001:2022 for at opretholde sikkerheden under pres, tilfredsstille revisorer og opfylde de skærpede DORA- og NIS2-krav med Clarysecs ekspertkøreplan.
Tjeklister for efterlevelse forhindrer ikke sikkerhedsbrud; aktiv styring gør. Vi gennemgår informationssikkerhedschefens største styringsmyter med udgangspunkt i en virkelig hændelse og giver en køreplan for at opbygge reel organisatorisk robusthed med konkrete trin, eksempler på politikformuleringer og kortlægninger på tværs af ISO 27001:2022, NIS2, DORA og flere andre rammeværker.
Når simulering møder virkelighed: Krisen, der afslørede sikkerhedsmæssige blindspots
Klokken var 14.00 en tirsdag, da Alex, CISO i en hurtigt voksende FinTech-virksomhed, måtte afbryde deres ransomware-simulering. Slack glødede, bestyrelsen fulgte situationen med stigende bekymring, og fristen for efterlevelse af DORA hang truende over organisationen. Simuleringen, der skulle have været rutinemæssig, udviklede sig til en demonstration af sårbarheder: indgangspunkter blev ikke opdaget, kritiske aktiver blev ikke prioriteret, kommunikationsplanen svigtede, og leverandørrisikoen var i bedste fald uklar.
CISO’er, compliance-ansvarlige og cloudarkitekter: Få indblik i, hvordan ISO 27001:2022-kontroller for cloud operationaliseres med henblik på løbende compliance. Virkelighedsnære cases, tekniske kortlægningstabeller og handlingsorienterede blueprints fra Clarysec samler sikkerhed, styring og revisionsberedskab på tværs af rammeværker.
En samlet vejledning i at operationalisere leverandørrisikostyring, fra kriser i bestyrelseslokalet til vellykkede revisioner på tværs af rammeværker, ved hjælp af realistiske scenarier, Clarysecs Zenith-værktøjssæt og handlingsrettede blueprints, der sikrer forsyningskæden gennem hele dens livscyklus.
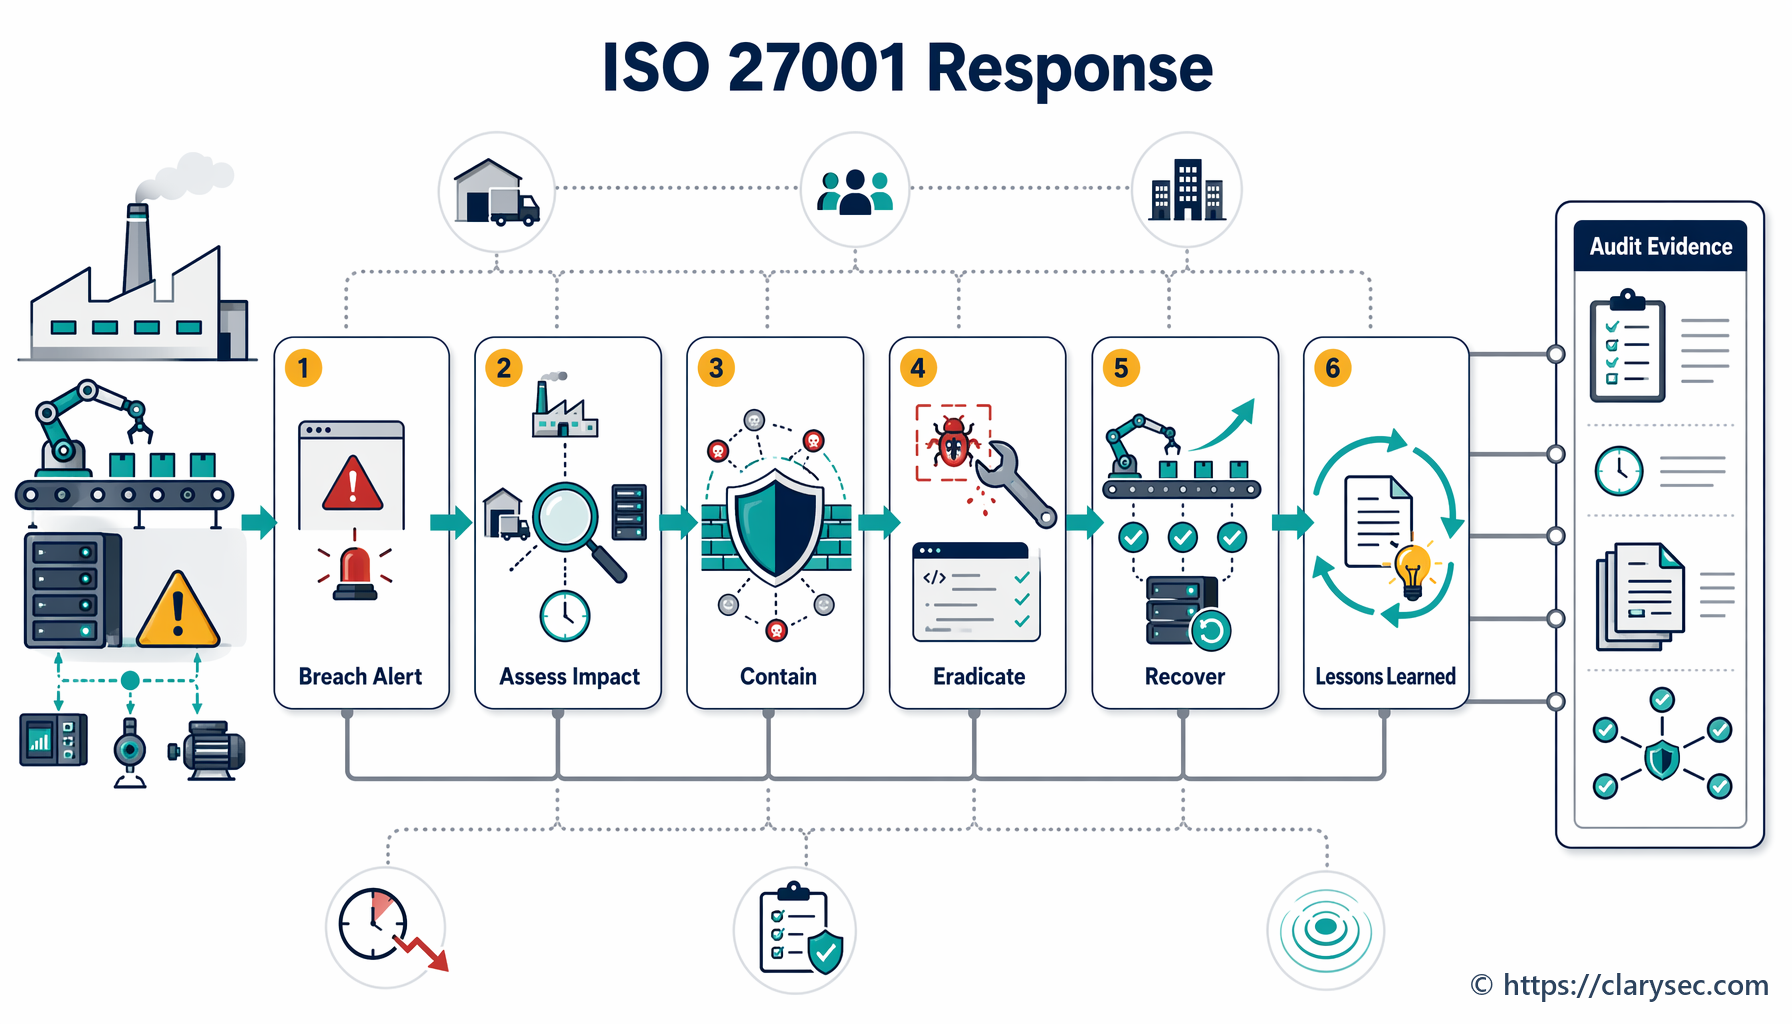
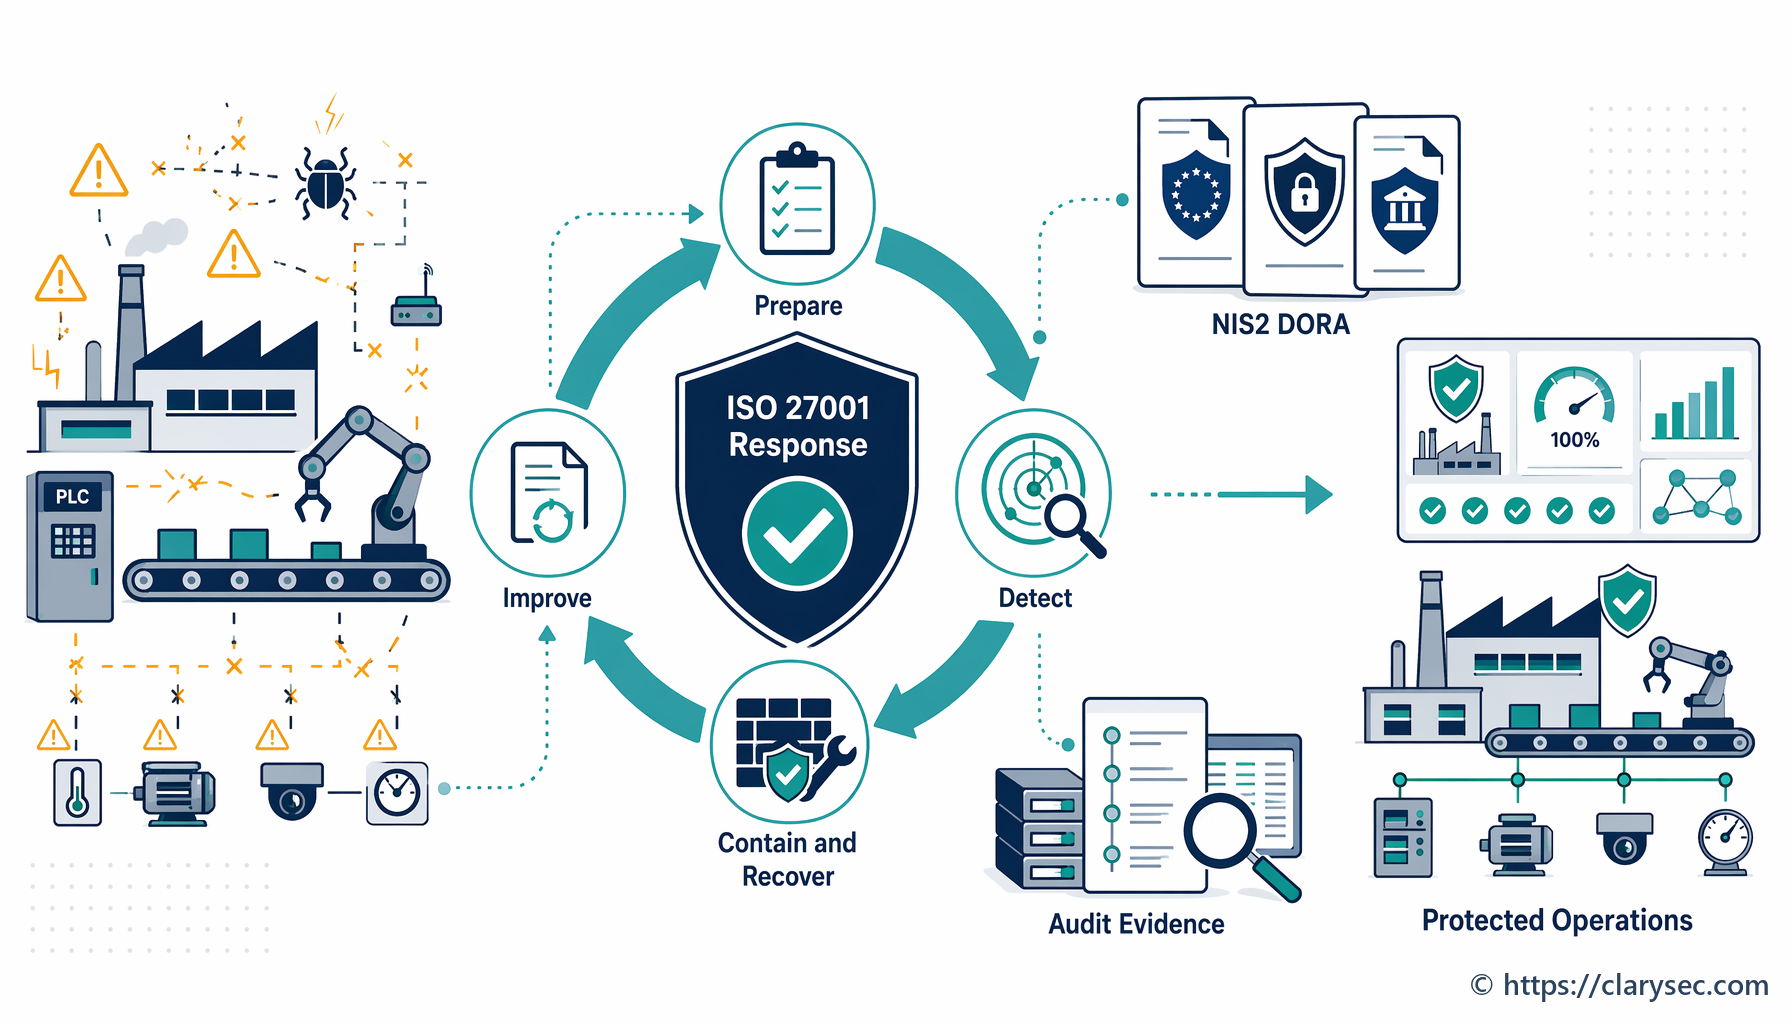
Bliv fortrolig med hændelseshåndtering efter ISO 27001 med vores guide for informationssikkerhedschefer. Lær af et realistisk scenarie fra produktionssektoren – fra forberedelse til analyse efter sikkerhedsbrud og compliance.
En guide til producenter om at etablere en robust hændelseshåndteringsplan, der er tilpasset ISO 27001, beskytter driften og sikrer efterlevelse.