NIST
Explore articles in the NIST category
112 articles
En praktisk vejledning til at omsætte NIST SP 800-207 Zero Trust Architecture til revisionsklart bevismateriale for ISO/IEC 27001:2022, NIS2, DORA, GDPR og kunders sikkerhedsgennemgange.
Secure-by-demand-anskaffelse flytter leverandørsikkerhed, databeskyttelse, robusthed og produktassurance ind i selve købsbeslutningen. Denne hovedvejledning viser, hvordan Clarysec mapper ISO/IEC 27001:2022-leverandørkontroller til NIS2, DORA, GDPR, CRA-forventninger, NIST CSF 2.0 og COBIT-orienteret revisionsbevismateriale, før kontrakter underskrives.
En praktisk styringsmodel til validering, godkendelse, minimering, sikker videregivelse, registrering og dokumentation af anmodninger fra retshåndhævende myndigheder og tilsynsmyndigheder om videregivelse af PII efter GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 og Clarysec-politikværktøjer.
En praktisk Clarysec-vejledning til CISO’er, DPO’er, revisorer og compliance-teams, der skal teste ISO 27701:2025 PIMS-kontroller, dokumentere GDPR-ansvarlighed og forberede bevismateriale til kunder, tilsynsmyndigheder og certificeringsrevisioner.
En praktisk guide til parathed over for EU’s cybersolidaritetsforordning med ISO/IEC 27001:2022-revisionsbevis, Clarysec-politikker, leverandørstyring, hændelseshåndtering, logning, kontinuitet og kortlægning på tværs af NIS2, DORA, GDPR, NIST CSF 2.0 og COBIT 2019.
En praktisk Clarysec-guide til at etablere ISO 27001-styret deling af cybertrusselsintelligens, der understøtter DORA Article 45, NIS2-samarbejde, GDPR-sikker videregivelse, ISAC-deltagelse og revisionsklart bevismateriale i 2026.
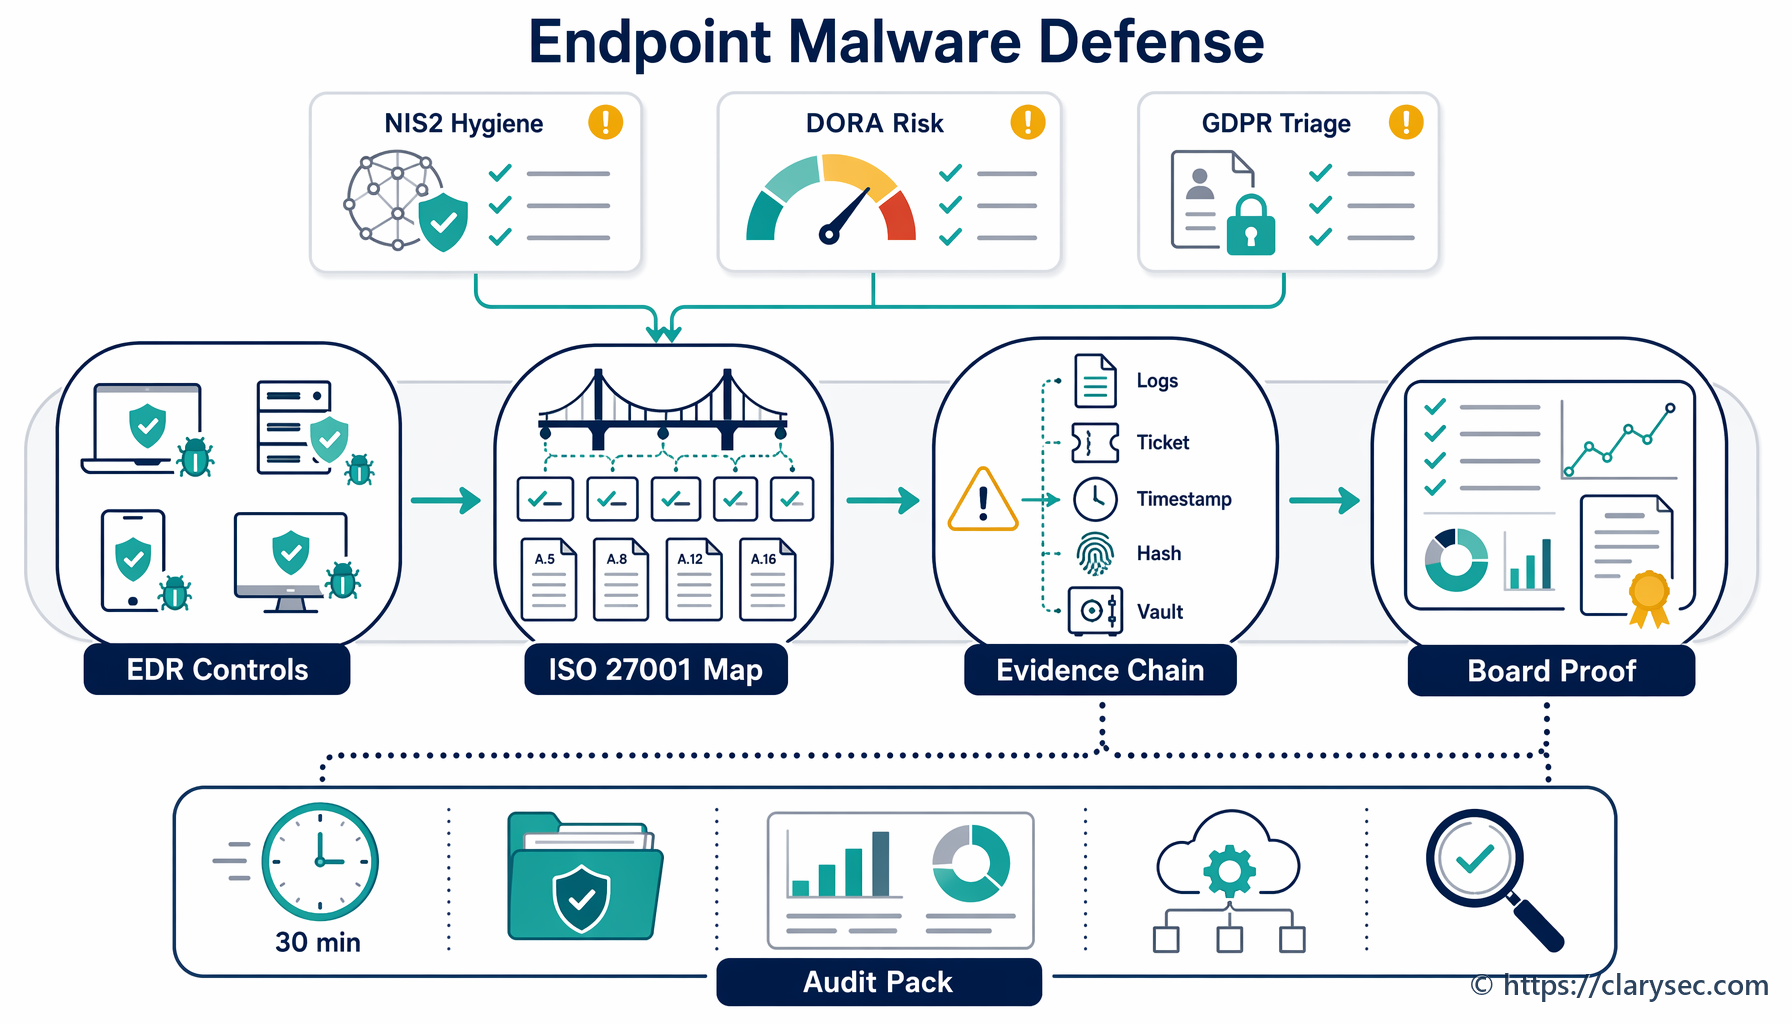
Endpointbeskyttelse er nu et system til dokumentation af compliance. Lær, hvordan ISO/IEC 27001:2022, Clarysec-politikker, Zenith Blueprint og Zenith Controls kan bruges til at dokumentere malwareforsvar for NIS2, DORA, GDPR Article 32, NIST CSF 2.0 og revisionsberedskab.
En samlet 2026-vejledning til at gøre DPIA’er til revisionsklart styringsbevismateriale på tværs af GDPR-ansvarlighed, ISO/IEC 27001:2022, NIS2-foranstaltninger til styring af cybersikkerhedsrisici, DORA IKT-ændringer og leverandørrisiko.
En praktisk, revisionsklar vejledning til styring af maskinidentiteter, API-nøgler, servicekonti, CI/CD-hemmeligheder, certifikater og leverandørlegitimationsoplysninger ved hjælp af ISO/IEC 27001:2022-revisionsbevis til NIS2, DORA og GDPR.