Revisionsdokumentation for hærdning af Active Directory i 2026

Alarmen kom kl. 02:17. En højt privilegeret konto, der havde været inaktiv i seks måneder, havde netop ændret et kritisk Group Policy Object. Næsten samtidig registrerede SOC’en flere Kerberos pre-authentication-fejl fra et arbejdsstationssubnet. Fem minutter senere blev der udstedt et certifikat fra Active Directory Certificate Services til en konto, som aldrig burde have anmodet om et.
Maria, CISO i en mellemstor fintech-virksomhed, vidste, hvad det betød. Organisationen havde ikke blot detekteret mistænkelig aktivitet. Den havde detekteret et muligt angreb på identitetskontrolplanet.
Undersøgelsen viste et velkendt forløb. En trusselsaktør kompromitterede en ældre applikationsserver, fandt legitimationsoplysninger i klartekst for en gammel servicekonto og opdagede, at kontoen stadig havde for omfattende rettigheder. GPO-ændringen blev stoppet, før den blev udrullet, men drøftelsen i bestyrelseslokalet næste morgen var direkte.
“Hvordan kunne det ske?” spurgte den administrerende direktør. “Kan vi dokumentere over for vores tilsynsmyndigheder og kunder, at vores nøgler til riget faktisk er under kontrol?”
Det spørgsmål definerer hærdning af Active Directory i 2026. For mange organisationer understøtter lokal eller hybrid Active Directory fortsat filadgang, ERP-systemer, VPN, backupplatforme, Windows-servere, privilegeret administration, ældre applikationer, Kerberos-autentifikation og Entra ID-synkronisering. Hvis AD falder, mister forretningen ikke kun autentifikation. Den mister kontrol.
Tilsynsmyndigheder og revisorer forstår nu dette. Under NIS2 skal ledelsesorganer godkende foranstaltninger til cybersikkerhedsrisikostyring og kan holdes ansvarlige for overtrædelser. Under DORA skal finansielle enheder styre IKT-risiko gennem dokumenteret governance, beskyttelse, detektion, respons og genopretning. Under GDPR skal organisationer beskytte personoplysninger ved hjælp af passende tekniske og organisatoriske foranstaltninger og kunne dokumentere ansvarlighed. Under ISO/IEC 27001:2022 skal Active Directory-risici afgrænses, vurderes, behandles, overvåges og dokumenteres.
Svaret er ikke endnu en ustyret tjekliste. Svaret er en dokumentationsmodel, der kan stå for revision og tilsyn, og som forbinder domænecontrollere, Kerberos, Group Policy, AD CS, privilegeret adgang, logning og genopretning med ISMS, risikoregister, anvendelighedserklæring, politikramme og revisionsspor.
Hvorfor Active Directory stadig er en risiko på bestyrelsesniveau
De fleste kompromitteringer af Active Directory er ikke eksotiske. De kombinerer typisk for omfattende rettigheder, forældede konti, svag servicekontohygiejne, for brede Group Policy-tilladelser, usikker delegering, svag Kerberos-konfiguration, risikable certifikatskabeloner, upatchede domænecontrollere, ufuldstændig overvågning og sikkerhedskopier, der aldrig er blevet gendannet.
Compliance-konsekvensen er direkte. Hvis en angriber opnår domæneadministratorrettigheder, kan vedkommende få adgang til personoplysninger, udrulle ondsindede GPO’er, deaktivere sikkerhedsværktøjer, ændre logfiler, manipulere sikkerhedskopier, udstede certifikater til persistens, bevæge sig lateralt ind i cloudidentitetsveje og forstyrre kritiske tjenester.
ISO/IEC 27001:2022 gør dette til et governance-problem, før det bliver et teknisk problem. Klausul 4.1 til 4.4 kræver, at organisationen definerer kontekst, interessenter, krav, omfang og ISMS-processer. For et hybridt identitetsmiljø bør omfanget udtrykkeligt omfatte domænecontrollere, AD CS, privilegerede administratorarbejdsstationer, backupsystemer, identitetssynkroniseringsservere, managed service providers og afhængigheder til cloudidentitet.
Klausul 5.1 til 5.3 gør ledelsen ansvarlig for politik, ressourcer, roller og rapportering. Oprydning i Domain Admins er ikke kun en infrastrukturoppgave. Det er en ledelsesforankret beslutning om risikobehandling.
Klausul 6.1.1 til 6.1.3 kræver en gentagelig proces for risikovurdering og risikobehandling, herunder anvendelighedserklæringen. Det er her, hærdning af Active Directory bliver revisionsbar.
[ZB] Zenith Blueprint: En revisors 30-trins køreplan Zenith Blueprint beskriver dette i risikostyringsfasen, trin 13, planlægning af risikobehandling og anvendelighedserklæring:
SoA er reelt et brobyggende dokument: den forbinder din risikovurdering/-behandling med de faktiske kontroller, du har. Ved at udfylde den dobbelttjekker du også, om du har overset kontroller.
For Active Directory er denne bro kritisk. En risiko som “kompromittering af privilegerede AD-konti, der fører til ransomware-udrulning og uautoriseret adgang til personoplysninger” kan kortlægges til privilegeret adgang, sikker autentifikation, konfigurationsstyring, logning, overvågning, backup, hændelseshåndtering og kryptografiske kontroller. SoA kan derefter forklare, hvorfor hver kontrol er relevant, hvilke regulatoriske forpligtelser den understøtter, og hvilket bevismateriale der dokumenterer, at den fungerer.
Den AD-dokumentationsstak, revisorer forventer
Et hærdet AD-miljø er ikke revisionsklart, blot fordi indstillingerne findes. Skærmbilleder alene er svagt bevismateriale. Politikker alene er ufuldstændige. En GPO-eksport uden godkendelseshistorik er risikabel. Stærkt bevismateriale viser governance, implementering, overvågning og forbedring.
| AD-område | Kontrolmål | Typisk dokumentation | Relevans for compliance |
|---|---|---|---|
| Domænecontrollere | Hærd, patch, overvåg og begræns kritisk autentifikationsinfrastruktur | DC-fortegnelse, baselinekonfiguration, patchregistreringer, EDR-status, firewallregler, videresendelse af logfiler, backupstatus | ISO 27001-drift, NIS2-risikostyring, DORA-beskyttelse af IKT-aktiver |
| Kerberos og autentifikation | Reducer risiko for tyveri af legitimationsoplysninger, relay, downgrade og misbrug af tickets | Adgangskodepolitik, Kerberos-politik, plan for NTLM-begrænsning, indstillinger for privilegerede konti, fortegnelse over servicekonti, indstillinger for tickets levetid | GDPR-fortrolighed, NIS2-autentifikation, DORA-adgangsstyring |
| Group Policy | Styr sikkerhedsbaselines og forebyg uautoriserede afvigelser fra baselinekonfigurationen | GPO-fortegnelse, ejerskab, godkendelsesregistreringer, ændringssager, GPO-backup, resultater fra periodisk gennemgang | ISO 27001-ændringsstyring, NIST-beskyttelsesresultater, governance-bevismateriale |
| AD CS | Forebyg certifikatbaseret eskalering af rettigheder og persistens | CA-fortegnelse, gennemgang af skabeloner, tilmeldingstilladelser, ledelsesgodkendelse, EKU-gennemgang, logfiler for certifikatudstedelse | Kryptografiske kontroller, identitetsassurance, GDPR-behandlingssikkerhed |
| Privilegeret administration | Adskil, godkend, tidsbegræns og overvåg forhøjede rettigheder | Fortegnelse over administratorkonti, lagdelingsmodel, PAM-godkendelser, gennemgangsregistreringer, sessionslogfiler | ISO/IEC 27002:2022 8.2, NIS2-adgangsstyring, DORA-governance |
| Logning og genopretning | Detekter, undersøg og genopret efter AD-kompromittering | SIEM-indlæsning, alarmregler, registreringer for synkronisering af systemtid, gendannelsestest, hændelses-playbooks | NIS2-hændelseshåndtering, DORA-robusthedstest, GDPR-ansvarlighed ved brud |
Modenhedshullet er som regel ikke fravær af alle kontroller. Det er fravær af ejerskab, gennemgangsfrekvens, undtagelseshåndtering og kortlægning. En revisor vil ikke kun spørge, om en privilegeret gruppe findes, men hvem der ejer den, hvem der godkendte medlemskabet, hvornår det senest blev gennemgået, hvilke logfiler der indsamles, og hvordan undtagelser udløber.
Privilegeret adgang: den første AD-kontrol, der skal dokumenteres
Den hurtigste vej til kompromittering af Active Directory er for omfattende rettigheder. Domain Admins, Enterprise Admins, Schema Admins, Account Operators, Backup Operators, lokale administratorer, delegerede OU-administratorer og certificate authority-administratorer kræver alle eksplicit styring.
[P11] Politik for styring af brugerkonti og privilegier Politik for styring af brugerkonti og privilegier fastsætter organisationens forventning:
Kontorepositorier (f.eks. Active Directory (AD), identitets- og adgangsstyringsplatforme) skal beskyttes med passende kontroller for at forhindre uautoriseret adgang eller manipulation.
Fra afsnittet “Governance-krav”, politikklausul 5.6.
[P11S] Politik for styring af brugerkonti og privilegier - SMV Politik for styring af brugerkonti og privilegier - SMV giver en praktisk godkendelsesregel:
Forhøjede eller administrative rettigheder kræver yderligere godkendelse fra direktøren eller IT-ansvarlig og skal dokumenteres, være tidsbegrænsede og være underlagt periodisk gennemgang.
Fra afsnittet “Krav til implementering af politikken”, politikklausul 6.2.2.
I [ZC] Zenith Controls: Vejledningen til tværgående compliance Zenith Controls er ISO/IEC 27002:2022-kontrol 8.2, Privilegerede adgangsrettigheder, kortlagt som en forebyggende kontrol, der understøtter fortrolighed, integritet og tilgængelighed. Vejledningen forbinder 8.2 med identitetsstyring, adgangsrettigheder, begrænsning af adgang til information, sikker autentifikation, fjernarbejde, logning og overvågning. Den kortlægger også kontrollen til GDPR Articles 5(1)(f), 25 og 32, forventninger til risikostyring i NIS2 Article 21 og DORA-styring af IKT-risiko for finansielle enheder.
Zenith Blueprint, fasen Kontroller i praksis, trin 19, forklarer den operationelle forventning:
A.8.2 – Privilegerede adgangsrettigheder: “Tildeling og brug af privilegerede adgangsrettigheder bør begrænses og styres.”
Styr superbrugerrettigheder for administratorkonti, så kun de personer, der absolut har behov for dem, har dem, og administrer dem omhyggeligt. Brug f.eks. en separat administratorkonto (brug ikke administratorrettigheder til dagligt arbejde), godkend og spor regelmæssigt, hvem der får domæneadministrator- eller root-rettigheder. Brug også stærkere kontroller for disse konti (såsom MFA og logning af deres handlinger).
For AD bør en revisor kunne vælge én privilegeret bruger og spore hele forløbet: anmodning, godkendelse, forretningsmæssig begrundelse, teknisk tildeling, overvågning, gennemgang, fjernelse og undtagelseshåndtering.
En praktisk dokumentationspakke for privilegeret adgang bør omfatte:
- Eksport af privilegerede AD-grupper, herunder indlejrede grupper.
- Navngiven forretningsejer for hver privilegeret gruppe.
- Dokumentation for kvartalsvis gennemgang af adgangsrettigheder.
- Separate administratorkonti til privilegerede opgaver.
- Ingen daglig e-mailbrug eller browsing fra privilegerede konti.
- MFA eller phishing-resistent autentifikation for privilegerede adgangsveje, hvor relevant.
- Model for privilegeret arbejdsstation eller sikker administrator-jumpserver.
- Logning af ændringer i gruppemedlemskab og privilegerede operationer.
- Fortegnelse over break-glass-konti med kompenserende kontroller.
- Risikoaccept for undtagelser med udløbsdatoer.
Sådan lukkede Maria den akutte konstatering vedrørende servicekontoen. Kontoen blev dokumenteret som en højrisikopost, Politik for styring af brugerkonti og privilegier - SMV blev brugt til at udfordre stående rettigheder, applikationsejeren identificerede den mindst nødvendige adgang, medlemskabet af Domain Admins blev fjernet, og ændringen blev dokumenteret gennem ændringsstyring. SoA-posten for ISO/IEC 27002:2022-kontrol 8.2 blev opdateret for at vise risikoreduktion og kortlægning til GDPR Article 32 og NIS2 Article 21.
Kerberos og autentifikationsoplysninger
Kerberos muliggør skalerbar autentifikation på tværs af Windows-miljøer, men svag konfiguration eller dårlig servicekontohygiejne kan muliggøre Kerberoasting, misbrug af tickets, replay-angreb og langsigtet persistens. Dokumentationen bør dække autentifikationsoplysninger gennem hele livscyklussen: adgangskoder, nøgler, tickets, hemmeligheder for servicekonti, certifikater, nulstillingsprocesser og MFA-faktorer.
I Zenith Controls er ISO/IEC 27002:2022-kontrol 5.17, Autentifikationsoplysninger, kortlagt som en forebyggende kontrol, der understøtter fortrolighed, integritet og tilgængelighed. Den forbindes med identitetsstyring, sikker autentifikation, roller og ansvar, acceptabel brug og efterlevelse af politikker og standarder. Den tværgående kortlægning forbinder den med GDPR-risikotilpasset beskyttelse mod uautoriseret adgang, NIS2 Article 21(2)(j) om MFA eller løbende autentifikation, hvor det er relevant, og DORA-krav om robuste autentifikationsmekanismer inden for styring af IKT-risiko.
| Autentifikationsrisiko | Hvad skal hærdes | Dokumentation, der skal opbevares |
|---|---|---|
| Svage adgangskoder og password spraying | Adgangskodelængde, lockout-tærskler, kontroller for forbudte adgangskoder, MFA-veje | Eksport af domænepolitik, IdP-politik, sammenfatning af adgangskoderevision, undtagelsesregister |
| Kerberoasting | Fortegnelse over servicekonti, stærke adgangskoder, udbredelse af gMSA, SPN-gennemgang | SPN-eksport, ejerliste for servicekonti, dokumentation for periodisk adgangskodeskift, migrationsplan for gMSA |
| Misbrug af tickets | Kerberos-politik, begrænsninger for privilegeret login, overvågning af unormale TGT og TGS | Kerberos-indstillinger, SIEM-detektioner, registreringer af hændelsestriage |
| Eksponering af ældre protokoller | Køreplan for NTLM-begrænsning, LDAP-signering, channel binding, SMB-hærdning | GPO-indstillinger, kompatibilitetstest, ændringsgodkendelser |
| Kompromittering af hybrid identitet | Beskyttelse af synkroniseringskonto, lagdeling, afhængigheder til conditional access, gennemgang af privilegerede cloudroller | Dokumentation for Entra Connect-konfiguration, kortlægning af administratorroller, overvågningsalarmer |
GDPR Article 5(1)(f) kræver, at personoplysninger beskyttes mod uautoriseret eller ulovlig behandling og mod hændeligt tab, tilintetgørelse eller beskadigelse. Article 5(2) tilføjer ansvarlighed. Hvis AD-legitimationsoplysninger giver adgang til HR-registre, kundedata eller postkasser, bliver Kerberos- og autentifikationskontroller til GDPR-dokumentation.
NIS2 Article 21 kræver passende og forholdsmæssige tekniske, operationelle og organisatoriske foranstaltninger, herunder risikoanalyse, hændelseshåndtering, forretningskontinuitet, sikkerhed i forsyningskæden, sikker vedligeholdelse, vurdering af effektivitet, cyberhygiejne, kryptografi, HR-sikkerhed, adgangsstyring, aktivstyring og MFA eller løbende autentifikation, hvor det er relevant.
For finansielle enheder omfattet af DORA skal autentifikationsafhængigheder indgå i rammeværket for styring af IKT-risiko. Hvis AD autentificerer medarbejdere til betalings-, handels-, forsikrings-, kunde- eller risikosystemer, understøtter Kerberos-dokumentation operationel robusthed.
Group Policy-styring og konfigurationsstyring
Group Policy er en af de mest kraftfulde sikkerhedsmekanismer i Active Directory. Den kan håndhæve firewalls, begrænsninger for lokale administratorer, revisionspolitik, indstillinger for beskyttelse af endpoints, regler for scriptudførelse og sikre baselines på tværs af tusindvis af systemer. Den kan også svække de samme kontroller, hvis den misbruges.
I Zenith Controls er ISO/IEC 27002:2022-kontrol 8.9, Konfigurationsstyring, kortlagt som en forebyggende kontrol for sikker konfiguration. Den forbindes med sårbarhedsstyring, ændringsstyring, aktivfortegnelse, endpoint-enheder, privilegeret adgang, sikker autentifikation, logning og overvågning. Vejledningen forbinder konfigurationsstyring med GDPR Articles 5(1)(f), 25 og 32, NIS2 Article 21-forventninger til sikker konfiguration og risikostyring samt DORA-krav til IKT-systemers pålidelighed, sikkerhed og robusthed.
[P05S] Ændringsstyringspolitik - SMV Ændringsstyringspolitik - SMV fastslår:
Hvis en ændring omfatter følsomme data, systemadgangsrettigheder eller eksterne integrationer, kræves en gennemgang af sikkerhedsmæssig påvirkning. Den udpegede sikkerheds- eller compliance-kontakt skal vurdere, om ændringen indfører yderligere risici, og anbefale yderligere sikkerhedsforanstaltninger.
Fra afsnittet “Risikobehandling og undtagelser”, politikklausul 7.5.1.
[P05] Politik for ændringsstyring Politik for ændringsstyring kræver:
Alle ændringsanmodninger, gennemgange, godkendelser og understøttende bevismateriale skal registreres i det centrale ændringsstyringssystem.
Fra afsnittet “Krav til implementering af politikken”, politikklausul 6.1.1.
En GPO-dokumentationspakke bør besvare fire spørgsmål:
- Hvem ejer hver sikkerhedsrelevant GPO?
- Hvilken baseline håndhæver den?
- Hvem godkendte ændringer til den?
- Hvordan detekteres uautoriserede afvigelser?
Zenith Blueprint, fasen Kontroller i praksis, trin 19, angiver baseline-tilgangen:
Start med at etablere konfigurationstjeklister for alle større systemtyper, Windows-servere, Linux-værter, netværksenheder, databaser og cloudtjenester. Disse baselines bør afspejle både industriens bedste praksis (såsom CIS Benchmarks) og jeres interne risikobillede.
For AD betyder det, at GPO’er skal håndhæve dokumenterede baselines, ikke udokumenterede præferencer. Dokumentationen bør omfatte månedlige GPO-eksporter, kortlægning til baselinekrav, ændringssager for ændringer, gennemgang af delegerede tilladelser, GPO-backupregistreringer og alarmer ved ændringer i GPO’er med stor betydning.
AD CS og PKI: den oversete angrebsvej
Active Directory Certificate Services undgår ofte compliance-gennemgange, fordi den arbejder stille i baggrunden. Angribere værdsætter den af samme grund. Fejlkonfigurerede certifikatskabeloner, for brede tilmeldingstilladelser, svage udstedelseskontroller eller farlige Extended Key Usage-indstillinger kan muliggøre eskalering af rettigheder, impersonering og persistens.
AD CS hører hjemme i kryptografiske kontroller, identitetsstyring, privilegeret adgang og ændringsstyring. Det er ikke nok at sige: “vi har PKI.” Organisationen skal vide, hvilke CA’er der findes, hvilke certifikater der kan udstedes, hvem der kan anmode om dem, hvilke skabeloner der muliggør klientautentifikation, hvem der administrerer CA’en, og om udstedelse overvåges.
[P18S] Politik for kryptografiske kontroller - SMV Politik for kryptografiske kontroller - SMV fastslår:
IT-supportleverandøren skal vedligeholde en ajourført fortegnelse over kryptografiske værktøjer og certifikater i brug
Fra afsnittet “Governance-krav”, politikklausul 5.1.2.
[P18] Politik for kryptografiske kontroller Politik for kryptografiske kontroller omfatter udtrykkeligt:
Public Key Infrastructure (PKI)
Fra afsnittet “Krav til implementering af politikken”, politikklausul 6.4.
| AD CS-komponent | Risikospørgsmål | Dokumentation |
|---|---|---|
| Enterprise CA’er | Hvilke CA’er kan udstede autentifikationscertifikater? | CA-fortegnelse, ejer, serverhærdning, backupstatus |
| Certifikatskabeloner | Hvilke skabeloner tillader klientautentifikation eller smartcard-login? | Skabeloneksport, EKU-gennemgang, gennemgang af tilmeldingstilladelser |
| Tilmeldingstilladelser | Hvem kan anmode om certifikater med stor betydning? | ACL-gennemgang, godkendelsesworkflow, undtagelsesregister |
| CA-administratorer | Hvem kan ændre CA-konfiguration eller skabeloner? | Eksport af administratorgruppe, gennemgang af privilegeret adgang |
| Udstedelseslogfiler | Kan mistænkelige certifikater detekteres? | CA-logfiler, SIEM-videresendelse, alarmregler |
| Tilbagekaldelse | Kan certifikater tilbagekaldes hurtigt? | CRL- og OCSP-konfiguration, dokumentation for tilbagekaldelsestest |
NIS2 Article 21 omfatter politikker og procedurer for kryptografi og kryptering. GDPR Article 32 kræver behandlingssikkerhed, herunder fortrolighed, integritet, tilgængelighed og robusthed. DORA kræver, at IKT-aktiver, der understøtter finansielle processer, beskyttes og kan genoprettes. AD CS kan understøtte alt dette eller underminere det hele.
Logning, backup og genopretning af domænecontrollere
Domænecontrollere er ikke almindelige servere. De er autentifikationssystemer, katalogreplikaer, distributionspunkter for politikker og genopretningskritiske aktiver. Hvis ransomware kompromitterer AD, afhænger genopretning af rene sikkerhedskopier af domænecontrollere, system state-gendannelse, bevarede logfiler, kendt gode GPO’er, AD CS-sikkerhedskopier, beskyttede private nøgler og dokumenterede genopretningsprocedurer.
[P22S] Lognings- og overvågningspolitik - SMV Lognings- og overvågningspolitik - SMV definerer forventninger til autentifikationslogfiler:
Autentifikationslogfiler: vellykkede og mislykkede loginforsøg, sessionsvarighed, MFA-brug
Fra afsnittet “Governance-krav”, politikklausul 5.4.2.
[P22] Lognings- og overvågningspolitik Lognings- og overvågningspolitik kræver:
Alle omfattede systemer skal generere logfiler, der registrerer:
Fra afsnittet “Krav til implementering af politikken”, politikklausul 6.1.1.
I et AD-afhængigt miljø bør omfattede systemer omfatte domænecontrollere, AD CS-servere, systemer til privilegeret adgang, administratorarbejdsstationer, identitetssynkroniseringsservere og backupkonsoller.
Zenith Blueprint, fasen Kontroller i praksis, trin 19, er eksplicit:
Sørg for, at alle kritiske systemer (servere, domain controllers, firewalls) videresender logfiler til jeres SIEM eller logindsamler. Valider, at logopbevaring er i overensstemmelse med jeres logningspolitik (f.eks. 90 dage live, 1 års arkiv). Vælg en nylig hændelse eller begivenhed, og vis, hvordan I sporede den ved hjælp af jeres logfiler.
Den fremhæver også synkronisering af systemtid, som kortlægges til ISO/IEC 27002:2022-kontrol 8.17, Synkronisering af systemtid. Uden pålidelig tid bliver logkorrelation under en hændelse skrøbelig.
[P15S] Politik for backup og gendannelse - SMV Politik for backup og gendannelse - SMV fastsætter en minimumsforventning til dokumentation:
Gendannelsestest gennemføres mindst kvartalsvist, og resultaterne dokumenteres for at verificere mulighed for gendannelse
Fra afsnittet “Governance-krav”, politikklausul 5.3.3.
Relevante ISO/IEC 27002:2022-kontroller omfatter 8.13 Informationsbackup, 8.15 Logning, 8.16 Overvågningsaktiviteter, 8.17 Synkronisering af systemtid, 5.24 Planlægning og forberedelse af styring af informationssikkerhedshændelser, 5.29 Informationssikkerhed under driftsafbrydelse og 5.30 IKT-parathed for forretningskontinuitet.
En praktisk dokumentationspakke for genopretning bør omfatte:
- Fortegnelse over domænecontrollere og ejerskab af FSMO-roller.
- Dokumentation for backupomfang, frekvens og immutability.
- Validering af system state-backup.
- Kvartalsvise resultater fra gendannelsestest.
- Procedure for backup og gendannelse af GPO’er.
- Dokumentation for AD CS-backup og beskyttelse af private nøgler.
- Break-glass-procedure for autentifikation.
- Konfiguration af synkronisering af systemtid.
- Hændelses-playbook for AD-kompromittering.
- Erfaringer fra tabletop-øvelser eller tekniske genopretningsøvelser.
NIS2 Article 23 er også relevant. Væsentlige hændelser kan kræve tidlig varsling inden for 24 timer efter kendskab, hændelsesunderretning inden for 72 timer og en endelig rapport senest én måned efter hændelsesunderretningen. Hvis et AD-nedbrud forstyrrer væsentlige eller vigtige tjenester, bliver genopretningsdokumentation og hændelsestidslinjer til regulatorisk bevismateriale.
Tværgående compliance-kort for hærdning af Active Directory
Hærdning af Active Directory er et klart eksempel på, at ét kontrolsæt understøtter mange forpligtelser.
| AD-hærdningstema | ISO/IEC 27001:2022 og ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | NIST CSF 2.0 og governance-perspektiv |
|---|---|---|---|---|---|
| Privilegeret adgang | Risikobehandling, SoA, 8.2 Privilegerede adgangsrettigheder, 5.16 Identitetsstyring, 5.18 Adgangsrettigheder, 8.5 Sikker autentifikation | Article 21-adgangsstyring og cyberhygiejne | Ledelsesorganets governance, styring af IKT-risiko, beskyttelse af IKT-aktiver | Articles 5(1)(f), 25 og 32 | GOVERN-ansvarlighed, PROTECT-identitetsstyring, ejerskab og proceskontrol |
| Kerberos og legitimationsoplysninger | 5.17 Autentifikationsoplysninger, 8.5 Sikker autentifikation, 8.15 Logning, 8.16 Overvågningsaktiviteter | Article 21-autentifikation og MFA, hvor relevant | Stærk autentifikation og IKT-risikokontroller | Integritet og fortrolighed for personoplysninger | Lukning af gab mellem Current og Target Profile, risikoprioritering |
| GPO-konfiguration | 8.9 Konfigurationsstyring, 8.32 Ændringsstyring, 8.8 Styring af tekniske sårbarheder | Article 21-sikker systemkonfiguration og risikopolitikker | IKT-systemers pålidelighed, ændringskontrol og robusthed | Privacy by design og sikre standardindstillinger | Ændringsstyring og overvågning af afvigelser fra baselinekonfigurationen |
| AD CS og PKI | Kryptografiske kontroller, identitetsstyring, privilegeret adgang, ændringsstyring | Article 21-politikker for kryptografi og kryptering | Beskyttelse og robusthed for IKT-aktiver | Passende tekniske foranstaltninger til forebyggelse af adgang | Ejerskab og assurance for kryptografiske aktiver |
| Logning og hændelseshåndtering | 8.15 Logning, 8.16 Overvågningsaktiviteter, 8.17 Synkronisering af systemtid, 5.24 hændelsesplanlægning | Article 23-trinvis hændelsesunderretning | Styring og rapportering af større IKT-relaterede hændelser | Ansvarlighed ved brud på persondatasikkerheden | DETECT-, RESPOND- og RECOVER-resultater |
| Backup og genopretning | 8.13 Informationsbackup, 5.29 driftsafbrydelse, 5.30 IKT-parathed for forretningskontinuitet | Forretningskontinuitet, backup og katastrofeberedskab | Digital operationel robusthed, respons og genopretning | Tilgængelighed og robusthed i behandling | RECOVER-planlægning og validering |
For NIS2 er dette ikke længere teoretisk. Nationale foranstaltninger gælder for mange mellemstore og store væsentlige eller vigtige enheder i Annex I- og Annex II-sektorer og også for visse enheder uanset størrelse, herunder tillidstjenesteudbydere, TLD-registre, DNS-tjenesteudbydere og udvalgte kritiske tjenester.
For DORA er tidslinjen også reel. DORA finder anvendelse fra 17. januar 2025 og omfatter direkte mange finansielle enheder. Hvis en outsourcet MSP administrerer AD, bliver DORA-krav til tredjeparts IKT-risiko relevante, herunder kontraktregistre, due diligence, revisionsrettigheder, bistand ved hændelser, sikkerhedsforventninger og exitstrategier efter Articles 28 og 30.
For GDPR er broen ansvarlighed. Hvis AD styrer adgang til personoplysninger, bidrager gennemgang af privilegeret adgang, autentifikationsdokumentation, logning, konfigurationsbaselines, certifikatkontroller og genoprettelsestest til at dokumentere passende tekniske og organisatoriske foranstaltninger.
Byg en dokumentationspakke for AD-hærdning på ét sprint
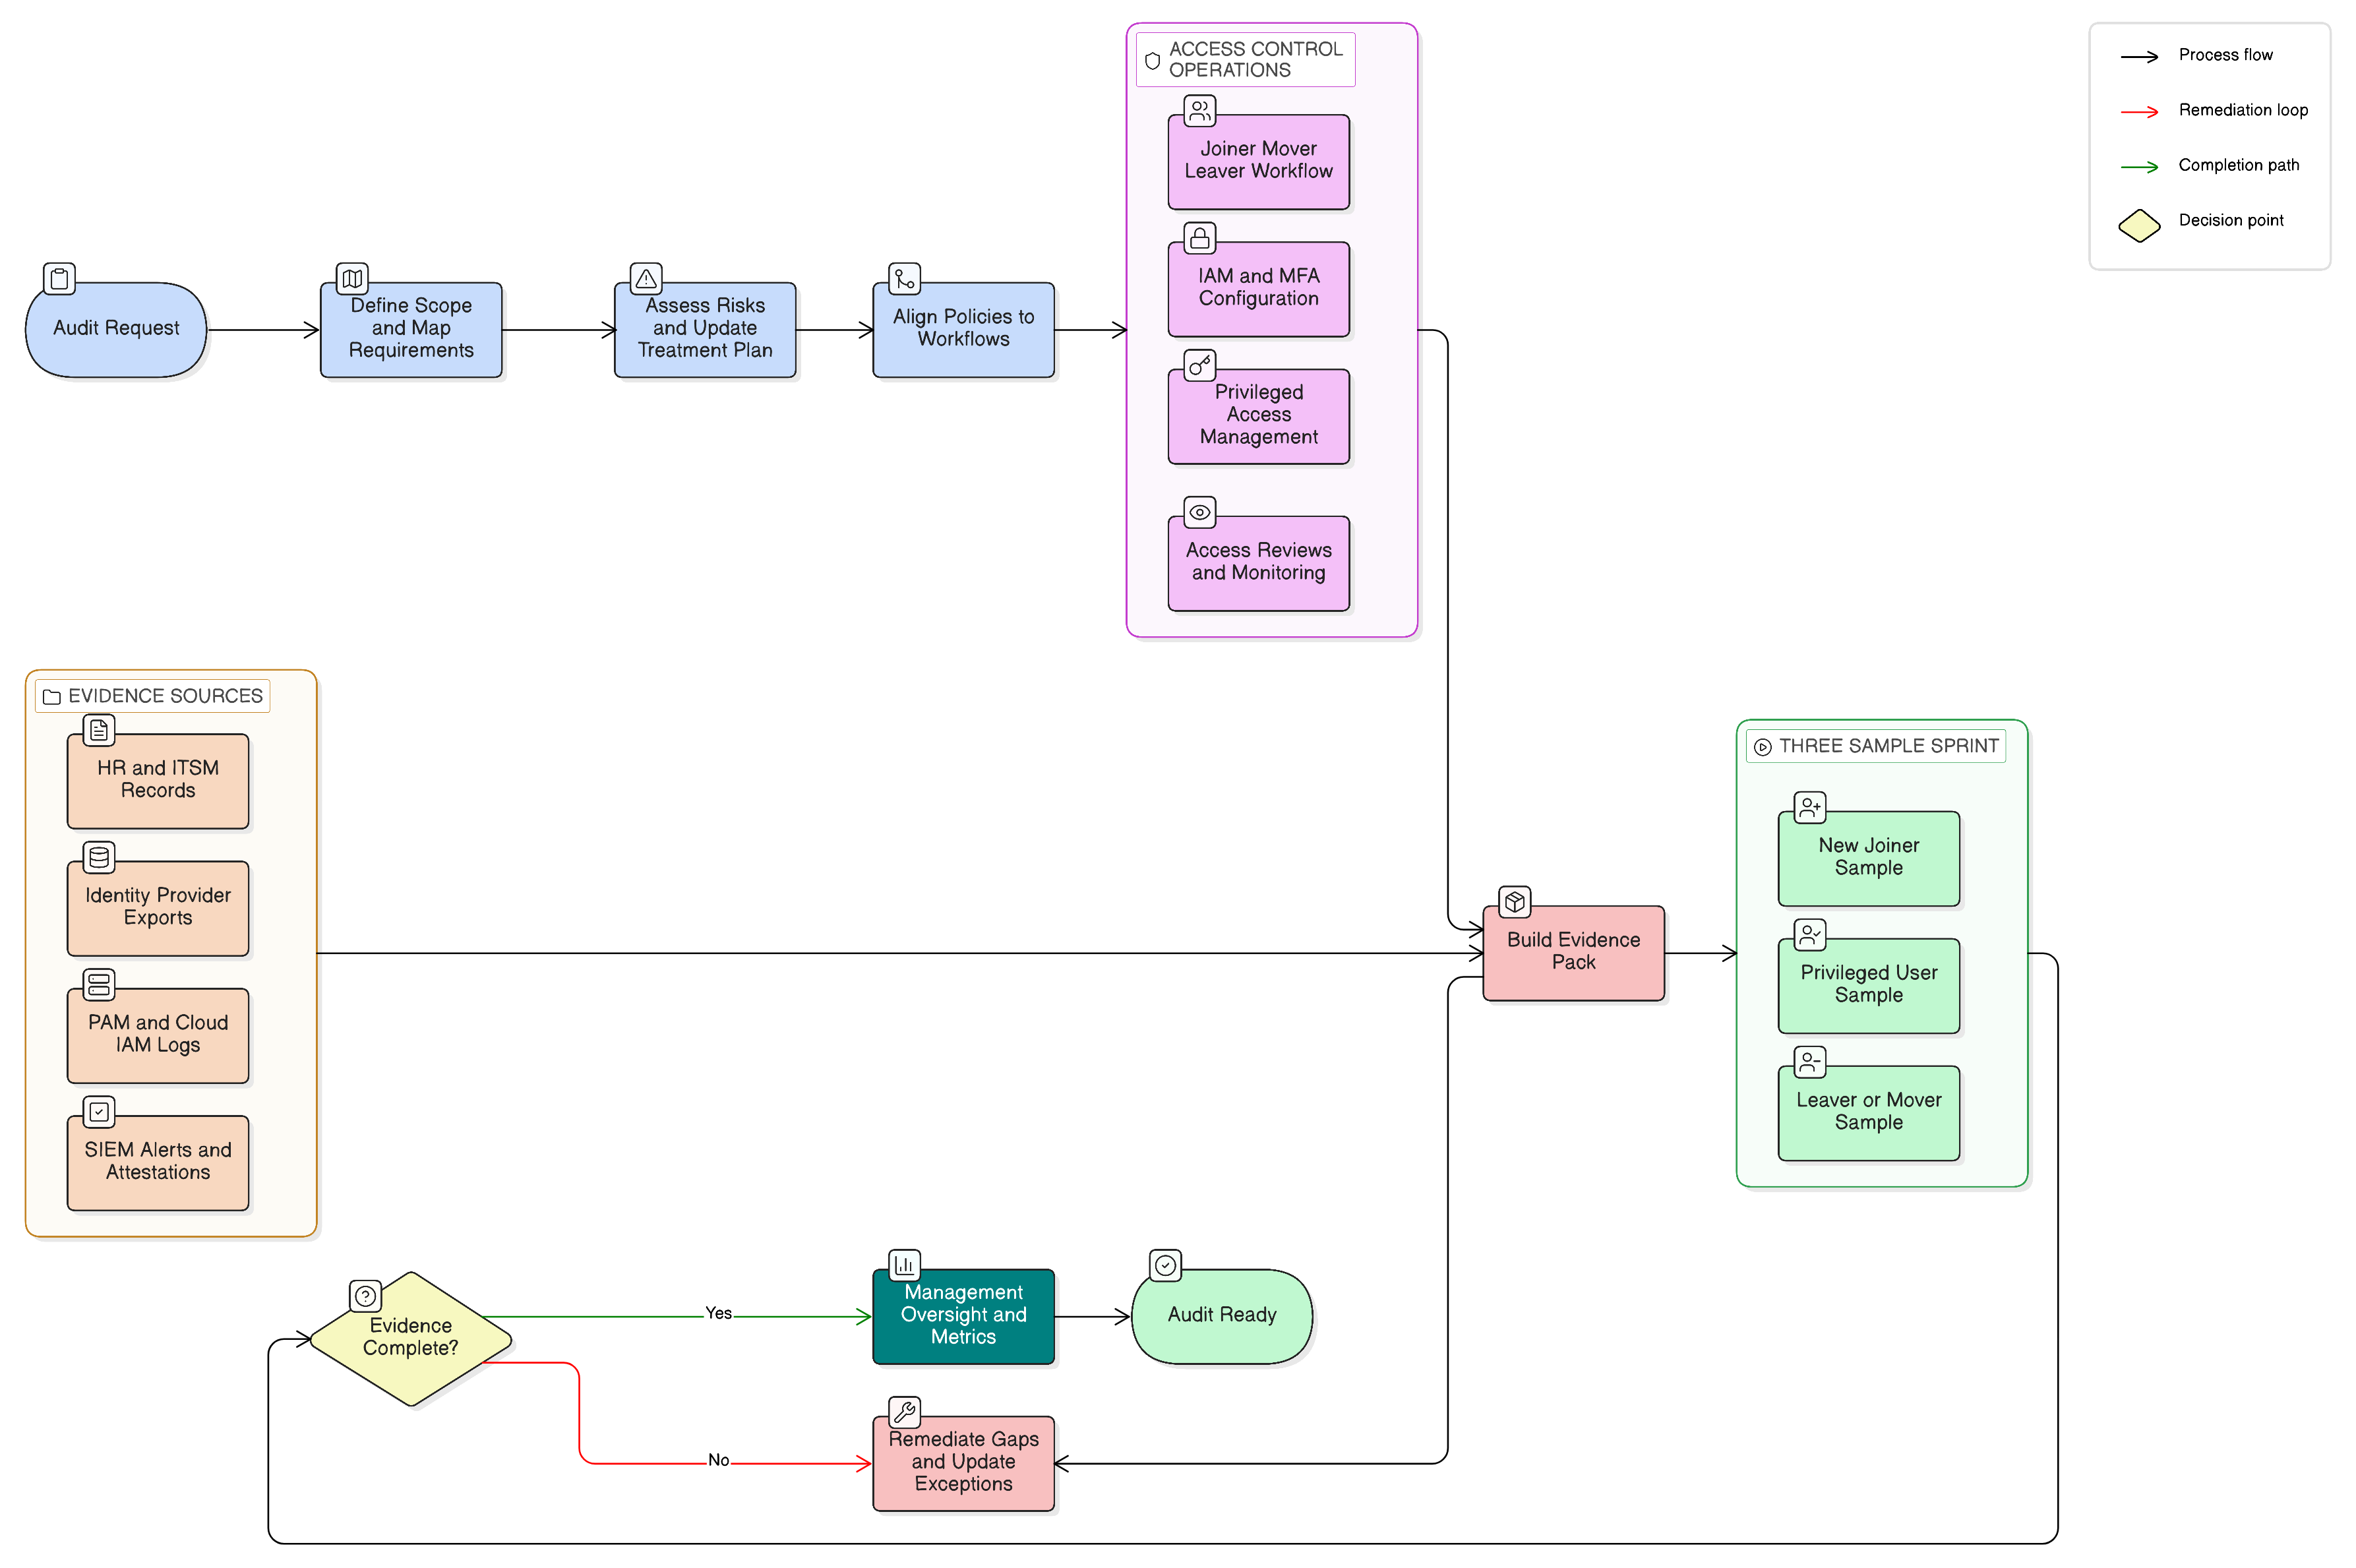
Et praktisk to-ugers sprint kan omsætte fragmenteret AD-hærdning til en revisionsklar dokumentationspakke.
Dag 1 til 2: Afgræns AD i ISMS. Brug ISO/IEC 27001:2022-klausul 4.1 til 4.4 til at bekræfte, om AD, Entra Connect, domænecontrollere, AD CS, privilegerede administratorarbejdsstationer, backupsystemer og managed service providers er inden for omfang. Registrér interessenter, herunder tilsynsmyndigheder, kunder, revisorer, registrerede, systemejere og IT-drift.
Dag 3 til 4: Tilføj AD-risici til risikoregisteret. Medtag kompromittering af domænecontrollere, for omfattende privilegeret adgang, Kerberos-misbrug, GPO-manipulation, AD CS-fejlkonfiguration, kompromittering af identitetssynkronisering, backupsvigt og utilstrækkelig logning. Tildel ejere, sandsynlighed, konsekvens og behandlingsbeslutninger.
Dag 5 til 6: Opdater SoA. Følg Zenith Blueprint trin 13, og markér kontroller såsom privilegerede adgangsrettigheder, autentifikationsoplysninger, konfigurationsstyring, logning, overvågning, informationsbackup, hændelsesstyring, kryptografiske kontroller og ændringsstyring som relevante. Tilføj noter, der forbinder dem med GDPR Article 32, NIS2 Article 21 og DORA-styring af IKT-risiko, hvor relevant.
Dag 7 til 9: Indsaml teknisk dokumentation. Eksportér privilegerede grupper, Kerberos-indstillinger, GPO-fortegnelse, baseline for domænecontrollere, CA-skabeloner, logfiler for certifikatudstedelse, backupjobstatus og SIEM-indlæsningsstatus. Tilføj ejer, dato, gennemgangsansvarlig, konstatering og afhjælpningsstatus.
Dag 10 til 11: Afhold workshop for kontrolgennemgang. IT, sikkerhed, compliance og systemejere gennemgår undtagelser. Hvorfor har denne servicekonto brug for en SPN? Hvorfor kan denne gruppe redigere GPO’er? Hvorfor kan denne skabelon udstede klientautentifikationscertifikater? Hvorfor mangler denne domænecontroller videresendelse af logfiler?
Dag 12 til 14: Pak revisionsfortællingen. Opret en AD Hardening Evidence Pack med ledelsesresumé, omfang, risici, SoA-kortlægning, kontrolbevismateriale, åbne konstateringer, afhjælpningsplan og testplan.
Resultatet er en fortælling, der kan stå for revision og tilsyn: Vi kender risikoen, vi har valgt kontroller, vi har implementeret dem, vi overvåger dem, vi tester genopretning, og ledelsen har indsigt.
Almindelige Active Directory-revisionskonstateringer og lukningstiltag
| Konstatering | Hvorfor det er vigtigt | Clarysec-tilgang til lukning |
|---|---|---|
| Privilegerede AD-grupper har ingen ejer eller dokumentation for gennemgang | For omfattende rettigheder skaber ransomware- og insidertrusler | Anvend Politik for styring af brugerkonti og privilegier, tildel ejere, gennemfør kvartalsvise gennemgange, dokumentér fjernelser |
| GPO-ændringer foretages uden sager | Sikkerhedsbaselines kan afvige eller svækkes ubemærket | Anvend Politik for ændringsstyring, eksportér GPO-diffs, kræv godkendelse for GPO’er med stor betydning |
| AD CS-skabeloner tillader risikabel tilmelding | Certifikatmisbrug kan omgå adgangskodekontroller | Registrér skabeloner, gennemgå EKU’er og ACL’er, begræns tilmelding, overvåg udstedelse |
| Logfiler fra domænecontrollere er ufuldstændige | Hændelser kan ikke undersøges pålideligt | Anvend Lognings- og overvågningspolitik, videresend DC-logfiler til SIEM, test alarmering |
| Kerberos og servicekonti er ikke styret | Kompromittering af servicekonti muliggør lateral bevægelse | Registrér SPN’er, tildel ejere, rotér hemmeligheder, migrér til gMSA, hvor relevant |
| Gendannelsestest udelukker AD | Sikkerhedskopier kan fejle under genopretning efter ransomware | Anvend Politik for backup og gendannelse, test system state-gendannelse og dokumentér resultater |
| Hybride identitetsafhængigheder er uden for omfang | Kompromitteringsveje til cloud kan blive overset | Opdater ISMS-omfang, risikoregister og SoA, så synkronisering og privilegerede cloudroller indgår |
Lukningsmønstret er konsekvent: politikkrav, teknisk implementering, indsamling af bevismateriale, gennemgangsfrekvens, undtagelseshåndtering og ledelsesrapportering.
Gør hærdning af Active Directory til revisionsklart bevismateriale
Hærdning af Active Directory i 2026 er ikke en engangsoprydning. Det er et levende kontrolsystem, der skal styres, dokumenteres og forbedres. Domænecontrollere, Kerberos, Group Policy, AD CS, privilegeret adgang, logning og genopretning ligger alle i krydsfeltet mellem sikkerhedsdrift og regulatorisk ansvarlighed.
Clarysec hjælper CISO’er, IT-ledere og compliance-teams med at bygge den bro. Brug Zenith Blueprint til at kortlægge AD-risici ind i ISMS, risikoregister og anvendelighedserklæring. Brug Zenith Controls til at krydshenvise ISO/IEC 27002:2022-kontroller til GDPR, NIS2, DORA, NIST CSF 2.0 og revisionsforventninger. Brug Clarysec-politikskabeloner, herunder Politik for styring af brugerkonti og privilegier, Politik for ændringsstyring, Politik for kryptografiske kontroller, Lognings- og overvågningspolitik og Politik for backup og gendannelse - SMV, til at omsætte teknisk hærdning til gentageligt bevismateriale.
Hvis jeres næste revision, tilsynsanmodning eller kundespørgeskema om sikkerhed spørger, hvordan Active Directory er kontrolleret, så svar ikke med skærmbilleder alene. Byg dokumentationspakken, forbind den med risiko, og vis, at ledelsen kan stole på identitetskontrolplanet.
Start med ét sprint: privilegeret adgang, GPO-styring, AD CS-gennemgang, logning på domænecontrollere og gendannelsestest. Clarysec kan hjælpe jer med at strukturere det, dokumentere det og forsvare det.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council