Guide til register over cybersikkerhedsrelaterede overholdelsesforpligtelser 2026

Maria, CISO i en hurtigt voksende fintech-platform, havde tyve minutter, før den kvartalsvise bestyrelsespakke blev låst. CEO’ens besked var kort og ubehagelig:
“Maria, jeg skal bruge én præsentationsside, der viser, at vi har styr på vores juridiske cybersikkerhedsforpligtelser for 2026. Ikke kun ISO 27001. Jeg mener det hele. NIS2, DORA, GDPR, vores kundekontrakter. Overholder vi kravene? Hvor er dokumentationen? Hvem ejer det?”
Kl. 08:15 landede tre nye anmodninger. Jura ville vide, om virksomheden var en vigtig enhed efter en medlemsstats gennemførelsesregler for NIS2. Databeskyttelsesrådgiveren (DPO) ville vide, om en mistænkelig databaseeksport skulle håndteres som et brud på persondatasikkerheden efter GDPR, en større IKT-relateret hændelse efter DORA, begge dele eller ingen af delene. Indkøb ønskede godkendelse af en leverandør af sviganalyse, som skulle behandle personoplysninger fra EU, understøtte en kritisk tjeneste og bruge en cloudbaseret underdatabehandler uden for EU.
Ingen af disse spørgsmål er usædvanlige i 2026. Det farlige opstår, når organisationen ikke kan besvare dem ud fra én vedligeholdt kilde til sandhed.
De fleste virksomheder har politikker. Mange har risikoregistre, leverandørmapper, privatlivsregistre, beredskabsprocedurer for hændelser og en anvendelighedserklæring. Men hullet bliver tydeligt, når et bestyrelsesmedlem, en revisor, en tilsynsmyndighed eller en stor kunde stiller ét enkelt spørgsmål:
“Vis mig hver gældende juridisk, regulatorisk og kontraktlig cybersikkerhedsforpligtelse, hvem der ejer den, hvor ofte den gennemgås, hvilken kontrol der implementerer den, hvilket bevismateriale der dokumenterer den, og hvordan undtagelser eskaleres til ledelsen.”
Det er registeret over cybersikkerhedsrelaterede overholdelsesforpligtelser.
For CISO’er, complianceansvarlige, revisorer og forretningsejere er dette register ikke længere et administrativt regneark. Det er den operationelle mekanisme, der forbinder nationale NIS2-forpligtelser, DORA-tilsynsforventninger, GDPR-ansvarlighed, ISO/IEC 27001:2022-krav, kundekontrakter og interne politikker til et fungerende ledelsessystem.
Clarysec behandler registeret som et levende ISMS-artefakt, ikke som et juridisk bilag. I Politik for juridisk og regulatorisk overholdelse skal compliancefunktionen:
“Vedligeholde registeret over overholdelsesforpligtelser, der oplister alle gældende love, standarder, certificeringer og kontraktklausuler.”
Fra Politik for juridisk og regulatorisk overholdelse, Roller og ansvar, klausul 4.2.1.
Det vigtige ord er “vedligeholde”. Et register, der oprettes til certificering og ignoreres indtil næste revision, er ikke en overholdelsesmekanisme. Det er bevismateriale for historisk optimisme.
Hvad et register over cybersikkerhedsrelaterede overholdelsesforpligtelser skal kunne i 2026
Et anvendeligt forpligtelsesregister udfører fem opgaver.
For det første identificerer det forpligtelser. Det omfatter love, reguleringer, standarder, certificeringer og kontraktklausuler. I 2026 omfatter almindelige kilder NIS2 for væsentlige og vigtige enheder, DORA for omfattede finansielle enheder og IKT-tredjepartsudbydere, GDPR for dataansvarlige og databehandlere, der håndterer personoplysninger fra EU, ISO/IEC 27001:2022-krav til ISMS, cloud-sikkerhedsforpligtelser, kundeklausuler om underretning ved brud, outsourcingregler og krav til leverandørsikkerhed.
For det andet klassificerer det anvendelighed. NIS2 kan finde anvendelse, fordi organisationen er i en bilag I- eller bilag II-sektor, leverer digital infrastruktur, fungerer som udbyder af administrerede tjenester, leverer cloud computing-tjenester eller falder ind under en størrelsesuafhængig kategori såsom DNS, TLD eller tillidstjenester. DORA kan finde anvendelse, fordi organisationen er en finansiel enhed eller en IKT-tredjepartsudbyder, der understøtter finansielle enheder. GDPR kan finde anvendelse, fordi organisationen behandler personoplysninger fra EU, tilbyder tjenester til personer i EU eller overvåger adfærd i EU.
For det tredje kortlægger det forpligtelser til interne kontroller, politikker, processer og systemer. Det er her, registeret bliver operationelt. NIS2 Article 21-risikostyringsforanstaltninger kortlægges til risikovurdering, hændelseshåndtering, forretningskontinuitet, sikkerhed i forsyningskæden, sikker udvikling, gennemgang af kontroleffektivitet, træning, kryptografi, adgangsstyring, politik for styring af aktiver og MFA, hvor det er relevant. DORA kortlægges til ledelsesorganets ansvarlighed, styring af IKT-risiko, hændelsesklassificering, robusthedstest, tredjepartsregistre og exit-strategier. GDPR kortlægges til fortegnelser over behandlingsaktiviteter, behandlingsgrundlag, dataminimering, opbevaring, behandlingssikkerhed, vurdering af brud og bevismateriale for ansvarlighed.
For det fjerde tildeler det ejere og gennemgangsfrekvens. Uden ejerskab bliver overholdelse et mødeemne. Med ejerskab bliver det en styret proces.
For det femte definerer det bevismateriale. Registeret skal kunne besvare, hvilket artefakt der dokumenterer, at forpligtelsen er opfyldt i dag. Bevismateriale kan omfatte bestyrelsesreferater, risikovurderingsregistreringer, hændelsessager, leverandør-due diligence, kontraktklausuler, krypteringskonfigurationer, sårbarhedsrapporter, gennemgang af adgangsrettigheder, registreringer fra backuptest, privatlivsmeddelelser, DPIA’er, vurderinger af brud og revisionskonstateringer fra intern revision.
Clarysecs politik gør denne sporbarhed eksplicit:
“Alle juridiske og regulatoriske forpligtelser skal kortlægges til specifikke politikker, kontroller og ejere i ledelsessystemet for informationssikkerhed (ISMS).”
Fra Politik for juridisk og regulatorisk overholdelse, Krav til implementering af politikken, klausul 6.2.1.
Den definerer også bevismateriale som en del af samme mekanisme:
“Påkrævede artefakter eller registreringer til at dokumentere overholdelse (f.eks. revisionslogfiler, krypteringsindstillinger, samtykkedokumentation)”
Fra Politik for juridisk og regulatorisk overholdelse, Krav til implementering af politikken, klausul 6.2.2.3.
Det er forskellen mellem bevidsthed om overholdelse og sikkerhed for overholdelse.
Hvorfor ISO/IEC 27001:2022 er rygraden
ISO/IEC 27001:2022 behandles ofte som et certificeringsmål, men for styring af forpligtelser er værdien større. Standarden giver registeret et hjem i et ledelsessystem.
Klausul 4.1 til 4.4 kræver, at organisationen forstår interne og eksterne forhold, identificerer interessenter og fastlægger juridiske, regulatoriske og kontraktlige krav, der er relevante for ISMS. Klausul 5.1 til 5.3 kræver ledelsens forpligtelse, politiktilpasning, ressourcer og tildelte ansvarsområder. Klausul 6.1 til 6.2 kræver risikovurdering, risikobehandling, anvendelighedserklæringen og målbare målsætninger baseret på gældende krav. Klausul 8, 9 og 10 skaber driftscyklussen: implementér kontroller, revurdér risici, overvåg performance, gennemfør interne revisioner, foretag ledelsens gennemgang og korrigér afvigelser.
I Zenith Blueprint: en revisors 30-trins køreplan placerer Clarysec dette tidligt i fasen ISMS Foundation and Leadership, Step 2: Stakeholder Needs and ISMS Scope. Blueprint anbefaler teams at identificere interessentkrav ved at gennemgå juridiske og regulatoriske krav, udtrække sikkerhedsklausuler fra kontrakter, interviewe interessenter og inddrage de branchestandarder, som partnere forventer.
“Clause 4.2 kræver ikke et specifikt dokument, men i praksis er det nyttigt at oprette en interessentanalysetabel. Det kan være en enkel tabel med kolonnerne: Interessent, behov/forventninger, hvordan vi adresserer det.”
Fra Zenith Blueprint, fasen ISMS Foundation & Leadership, Step 2.
Denne interessentanalyse bliver det opstrøms input til forpligtelsesregisteret. Registeret bliver derefter broen til risikobehandling.
I Risk Management-fasen, Step 13, angiver Zenith Blueprint, at teams skal kortlægge kontroller til risici, klausuler og eksterne reguleringer:
“Krydshenvis reguleringer: Hvis visse kontroller implementeres specifikt for at overholde GDPR, NIS2 eller DORA, kan du notere det enten i risikoregisteret (som del af begrundelsen for risikokonsekvens) eller i SoA-noterne.”
Fra Zenith Blueprint, Risk Management-fasen, Step 13: Risk Treatment Planning and Statement of Applicability.
Det er den sporbarhed, revisorer efterspørger. Hvis GDPR driver kontroller for kryptering, opbevaring og vurdering af brud, så angiv det. Hvis NIS2 driver eskalering af hændelsesrapportering og leverandørsikkerhedsforanstaltninger, så angiv det. Hvis DORA driver registre over IKT-tredjepartsrisici og exit-test, så angiv det.
De tre ISO/IEC 27002:2022-kontrolankre
Den centrale ISO/IEC 27002:2022-kontrol for styring af forpligtelser er 5.31, juridiske, lovbestemte, regulatoriske og kontraktlige krav. Clarysecs Zenith Controls: The Cross-Compliance Guide klassificerer 5.31 som en forebyggende kontrol knyttet til fortrolighed, integritet og tilgængelighed, tilpasset Identify-cybersikkerhedskonceptet og placeret i Legal and Compliance-kapabiliteten på tværs af styrings-, økosystem- og beskyttelsesdomæner.
Fortællingen i Zenith Controls er direkte:
“Sikkerhed eksisterer ikke i et vakuum. Den fungerer i et netværk af forpligtelser, nogle fastsat ved lov, andre ved kontrakt og andre igen ved sektorspecifik regulering.”
Fra Zenith Controls, behandling af ISO/IEC 27002:2022-kontrol 5.31.
Kontrol 5.31 fungerer ikke alene. To understøttende kontroller er afgørende.
Kontrol 5.2, informationssikkerhedsroller og -ansvar, sikrer, at forpligtelser ikke tildeles abstrakt til “forretningen” eller “IT”. Kortlægningen i Zenith Controls knytter 5.2 til politikejerskab, overvågning af overholdelse, hændelsesstyring, awareness, uafhængig gennemgang, håndtering af bevismateriale og styring af privilegeret adgang.
Kontrol 5.36, overholdelse af politikker, regler og standarder for informationssikkerhed, lukker sløjfen. Den sikrer, at dokumenterede krav følges, overvåges, rapporteres og korrigeres. Kortlægningen i Zenith Controls forbinder 5.36 med informationssikkerhedspolitikker, disciplinære processer, uafhængig gennemgang, roller og ansvar, hændelsesvurdering, logning, overvågning og beskyttede registreringer.
Tilsammen besvarer disse kontroller revisors kernespørgsmål.
| Revisorspørgsmål | ISO/IEC 27002:2022-anker | Sådan ser godt bevismateriale ud |
|---|---|---|
| Hvilke forpligtelser gælder? | 5.31, juridiske, lovbestemte, regulatoriske og kontraktlige krav | Forpligtelsesregister, noter fra juridisk gennemgang, udtræk af kontraktklausuler, vurdering af regulatorisk anvendelighed |
| Hvem ejer hver forpligtelse og kontrol? | 5.2, informationssikkerhedsroller og -ansvar | RACI-matrix, jobbeskrivelser, udpegningsregistreringer, styringscharter, liste over kontrolansvarlige |
| Hvordan ved I, at kontrollerne følges? | 5.36, overholdelse af politikker, regler og standarder for informationssikkerhed | Overholdelsesdashboards, interne revisionsrapporter, undtagelseslogfiler, registreringer af korrigerende handlinger, referater fra ledelsens gennemgang |
For mindre organisationer kan samme struktur være enklere. Clarysecs Politik for juridisk og regulatorisk overholdelse - SMV angiver:
“Direktøren skal vedligeholde et enkelt, struktureret overholdelsesregister, der oplister:”
Fra Politik for juridisk og regulatorisk overholdelse - SMV, Styringskrav, klausul 5.1.1.
Den kræver også regelmæssig gennemgang:
“Overholdelsesregisteret skal gennemgås kvartalsvist og opdateres, når:”
Fra Politik for juridisk og regulatorisk overholdelse - SMV, Styringskrav, klausul 5.1.2.
For SMV’er kan registeret starte enkelt. Det skal stadig have ejerskab, frekvens og bevismateriale.
Opbyg registeret omkring forpligtelser, ikke rammeværker
Den mest almindelige fejl er at oprette én tracker for NIS2, en anden for DORA, en tredje for GDPR, en fjerde for ISO/IEC 27001:2022 og en femte for kundekontrakter. Det skaber dublerede anmodninger om bevismateriale, modstridende ejerskab og udmattede teams.
En bedre tilgang er kortlægning fra forpligtelse til kontrol. Én sikkerhedskapabilitet kan opfylde flere juridiske drivere, hvis registeret bevarer forskellene i trigger, omfang, tidsfrist og myndighed.
For eksempel understøtter hændelseshåndtering NIS2-rapportering af væsentlige hændelser, DORA-rapportering af større IKT-relaterede hændelser og GDPR-vurdering af brud på persondatasikkerheden. Leverandør-due diligence understøtter NIS2-sikkerhed i forsyningskæden, DORA IKT-tredjepartsrisiko og GDPR-databehandlerstyring. Logning og overvågning understøtter hændelsesdetektion, kontroleffektivitet og ansvarlighed. Aktiv- og datafortegnelser understøtter NIS2, DORA, GDPR og ISO/IEC 27001:2022-risikovurdering.
| Forpligtelsestema | NIS2-driver | DORA-driver | GDPR-driver | ISO/IEC 27001:2022- og ISO/IEC 27002:2022-anker | Eksempler på bevismateriale |
|---|---|---|---|---|---|
| Styring af juridiske forpligtelser | Enhedsklassificering, national gennemførelse, tilsynsbeføjelser | Sektorspecifik ordning for digital operationel robusthed | Ansvarlighed og gældende databeskyttelsesret | Klausul 4.2, Klausul 6.1, kontrol 5.31 | Forpligtelsesregister, anvendelighedsnotat, log over juridiske opdateringer |
| Kontrolejerskab | Ledelsesorganets godkendelse, tilsyn og træning | Ledelsesorganets ansvarlighed, IKT-roller og -ansvar | Den dataansvarliges ansvarlighed, DPO-opgaver hvor relevant | Klausul 5.3, kontrol 5.2 | RACI, rollebeskrivelser, attestationer fra kontrolansvarlige |
| Hændelsesrapportering | Article 23 trinvis rapportering af væsentlige hændelser | Article 19 rapportering af større IKT-relaterede hændelser | Article 33 anmeldelse af brud på persondatasikkerheden, hvor relevant | Kontroller 5.24 til 5.28, ISO/IEC 27035-1:2023 | Hændelsessager, klassificeringsmatrix, underretningsregistreringer |
| Leverandør- og cloudrisiko | Article 21 sikkerhed i forsyningskæden | Article 28 styring af IKT-tredjepartsrisiko | Article 28 sikkerhedsforanstaltninger hos databehandler, Chapter V-overførselskontroller | Kontroller 5.19 til 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Leverandørvurderinger, kontrakter, exit-test, gennemgang af underdatabehandlere |
| Overvågning af overholdelse | Kontroleffektivitet, cyberhygiejne og forventninger til adgangsstyring | Gennemgang af IKT-risikoramme, intern revision, robusthedstest | Dokumentation for overholdelse og gennemgang af foranstaltninger | Klausul 9.1, Klausul 9.2, kontrol 5.36 | Revisionsrapporter, dashboards, undtagelser, korrigerende handlinger |
Målet er ikke at udviske juridiske forskelle. Målet er at undgå at implementere samme kapabilitet tre gange.
En praktisk registermodel, du kan implementere i denne uge
Et forpligtelsesregister i Clarysec-stil skal være enkelt nok til at vedligeholde og detaljeret nok til at klare revisionsstikprøver. Minimumsfelterne er:
- Forpligtelses-ID.
- Kilde, f.eks. NIS2, DORA, GDPR, ISO/IEC 27001:2022, kundekontrakt eller intern politik.
- Specifik artikel, klausul eller kontrakthenvisning.
- Sammenfatning af krav.
- Begrundelse for anvendelighed.
- Berørt forretningsproces eller tjeneste.
- Risikoscenarie ved manglende opfyldelse.
- Kontrolkortlægning, herunder ISO/IEC 27002:2022-kontroller og henvisninger til interne politikker.
- Kontrolansvarlig.
- Ansvarlig for bevismateriale.
- Gennemgangsfrekvens.
- Placering af bevismateriale.
- Undtagelser eller åbne mangler.
- Eskaleringsflag til ledelsens gennemgang.
- Dato for seneste gennemgang og dato for næste gennemgang.
- Status.
Her er et praktisk eksempel for en SaaS-fintechudbyder, der opererer i EU.
| Forpligtelses-ID | Kilde og krav | Intern kortlægning | Ejer | Gennemgangsfrekvens | Bevismateriale | |—|—|—|—|—| | OBL-001 | NIS2-anvendelighed og enhedsklassificering for digital infrastruktur eller aktiviteter som udbyder af administrerede tjenester | Politik for juridisk og regulatorisk overholdelse, kontrol 5.31, ISMS-omfang | Complianceansvarlig | Kvartalsvist og ved ændring af tjeneste | Anvendelighedsnotat, enhedsregistreringsdata, bestyrelsesbriefing | | OBL-002 | DORA-styring af IKT-tredjepartsrisiko for kritiske eller vigtige IKT-tjenester | Leverandørsikkerhedsprocedure, kontroller 5.19 til 5.23, DORA-leverandørregister | Ansvarlig for leverandørrisiko | Kvartalsvist og før ny kritisk leverandør | Leverandørregister, due diligence, kontraktklausuler, exit-test | | OBL-003 | GDPR-vurdering af brud på persondatasikkerheden og ansvarlighed | Hændelseshåndteringsplan, privatlivsprocedure, kontroller 5.24 til 5.28 og 5.34 | DPO og hændelsesansvarlig | Pr. hændelse, kvartalsvis trendgennemgang | Vurdering af brud, hændelsessag, beslutning om anmeldelse/underretning, læringspunkter | | OBL-004 | ISO/IEC 27001:2022-overvågning, intern revision og ledelsens gennemgang | Proces for revision og overvågning af overholdelse, kontrol 5.36 | ISMS-ansvarlig | Årlig revisionsplan, kvartalsvis overvågning | Intern revisionsrapport, KPI-dashboard, log over korrigerende handlinger | | OBL-005 | Kundekontrakt kræver underretning om sikkerhedshændelse inden for 24 timer | Kontraktregister, playbook for hændelseskommunikation | Customer Success og Jura | Ved kontraktændring og pr. hændelse | Udtræk af kontraktklausul, registrering af hændelseskommunikation |
Bemærk, hvordan hver række kan omsættes til handling. Den siger ikke blot “overhold DORA”. Den identificerer kravet, intern kortlægning, ejer, gennemgangsrytme og bevismateriale.
Clarysecs Politik for styringsroller og ansvarsområder - SMV styrker denne ejerskabsdisciplin:
“Styringsansvar (f.eks. politikgennemgang, godkendelse af undtagelser, tilsyn med udbydere) skal tildeles specifikke personer eller roller.”
Fra Politik for styringsroller og ansvarsområder - SMV, Styringskrav, klausul 5.3.
I enterprise-miljøer bør samme koncept afspejles i en RACI-matrix, et register over kontrolejerskab og en rapporteringspakke til ledelsen.
Eksempel på hændelsesrapportering: én playbook, flere forpligtelser
En SaaS-udbyder vurderer, at den kan falde inden for NIS2-omfanget, fordi den leverer cloud- eller administrerede tjenester i EU og opfylder relevante størrelses- eller sektorkriterier. Organisationen har allerede en hændelseshåndteringsplan, men har ikke kortlagt NIS2-rapportering ind i eskalationsprocedurerne.
Registerposten bør indfange forpligtelsen præcist:
- Kilde: NIS2 Article 23.
- Krav: Underret CSIRT eller kompetent myndighed uden unødig forsinkelse ved væsentlige hændelser, med tidlig varsling inden for 24 timer, underretning inden for 72 timer og en endelig rapport inden for én måned.
- Anvendelighed: Potentielt gældende på grund af tjenestekategori og aktiviteter i medlemsstater.
- Risiko ved manglende opfyldelse: regulatorisk brud, forsinket underretning af interessenter, tab af kundetillid.
Kortlæg den derefter til kontroller. ISO/IEC 27002:2022-kontroller 5.24 til 5.28 dækker planlægning af hændelsesstyring, vurdering, respons, læring og indsamling af bevismateriale. Kontrol 5.31 dækker sporing af juridiske forpligtelser. Kontrol 5.2 dækker rolletildeling. Kontrol 5.36 dækker overvågning af, om processen følges.
Ejerskab skal være eksplicit. Den hændelsesansvarlige ejer klassificering og eskalering. Jura eller Compliance ejer fortolkning af regulatoriske krav og godkendelse af underretning. Kommunikation ejer kundekommunikation. Den ansvarlige for bevismateriale vedligeholder hændelsesfilen.
Bevismateriale bør omfatte hændelsens klassificeringsregistrering, tidslinje, tidspunkt for opdagelse, triagetidspunkt, eskaleringstidspunkt, beslutning om underretning, indsendelse til tilsynsmyndighed hvis relevant, beslutning om kundekommunikation, læringspunkter og korrigerende handlinger.
En tabletop-øvelse gør derefter registeret konkret. Brug et scenarie, hvor en fejlkonfiguration i cloudmiljøet medfører potentiel eksponering af kundedata og serviceforringelse. Test, om teamet kan identificere 24-timersfristen i NIS2, afgøre om vurdering af brud efter GDPR er påkrævet, klassificere potentiel DORA-påvirkning, hvis finansielle tjenester er berørt, og udarbejde en komplet bevisfil.
Sådan bliver forpligtelsesregisteret til en kontrol. Det ændrer den operationelle adfærd.
Styring af bevismateriale er der, hvor revisioner ofte fejler
Mange organisationer kan vise et register. Færre kan vise, at bevismaterialet er komplet, aktuelt, beskyttet og sammenkædet.
Clarysecs Politik for revision og overvågning af overholdelse - SMV angiver det grundlæggende krav:
“Alt bevismateriale skal opbevares i en centraliseret revisionsmappe.”
Fra Politik for revision og overvågning af overholdelse - SMV, Krav til implementering af politikken, klausul 6.2.1.
Den sætning løser en almindelig revisionsfejl. Bevismateriale spredt på tværs af e-mail, Jira-sager, SharePoint-mapper, leverandørportaler og personlige drev er ikke revisionsklart. Den centraliserede mappe behøver ikke at være én bogstavelig mappe til alle filer, men der skal være et kontrolleret repository eller indeks for bevismateriale, som fortæller en revisor, hvor det autoritative artefakt findes.
For hver forpligtelse bør bevismateriale navngives konsekvent, kortlægges til forpligtelses-ID og kontrol-ID, ejes af en navngiven person eller rolle, beskyttes mod uautoriseret ændring, opbevares i henhold til juridiske og kontraktlige krav, gennemgås efter en fastsat frekvens og knyttes til undtagelser og korrigerende handlinger.
Behandlingen af kontrol 5.31 i Zenith Controls forbinder juridiske krav med opbevaring af registreringer via kontrol 5.33, privatliv og beskyttelse af personhenførbare oplysninger (PII) via kontrol 5.34, uafhængig gennemgang via kontrol 5.35 og intern overholdelse via kontrol 5.36. Det er vigtigt, fordi bevismateriale i sig selv kan indeholde regulerede oplysninger, såsom personoplysninger, forensiske indikatorer, logfiler for privilegeret adgang eller fortrolige kundedata.
Revisionsperspektivet: hvordan forskellige kontrollanter vil teste registeret
Et stærkt register kan modstå flere revisionsperspektiver.
En ISO/IEC 27001:2022-revisor vil starte med kontekst, interessenter, omfang, risikobehandling, anvendelighedserklæringen, overvågning, intern revision og ledelsens gennemgang. For kontrol 5.31 forventer revisor at se, at gældende juridiske og kontraktlige krav er identificeret, holdes ajour og afspejles i kontroller. For kontrol 5.2 tester revisor, om ansvar er tildelt og forstået. For kontrol 5.36 ser revisor efter overvågning, afvigelser og korrigerende handlinger.
Et NIST-tilpasset vurderingsteam vil fokusere på styringsresultater. NIST Cybersecurity Framework 2.0 GOVERN omfatter GV.OC-03, som forventer, at juridiske, regulatoriske og kontraktlige krav vedrørende cybersikkerhed, herunder privatlivs- og borgerrettighedsforpligtelser, er forstået og styret. Vurderingsteamet kan bede om en organisationsprofil, gap-analyse og prioriteret handlingsplan og derefter udtage stikprøver for at se, om forpligtelser omsættes til styring af aktiver, adgangsstyring, databeskyttelse, logning, respons og genopretning.
En COBIT 2019- eller ISACA-revisor vil se gennem styrings- og ledelsesmål. MEA03, Managed Compliance With External Requirements, er særligt relevant. Revisor kan teste, om eksterne krav identificeres via MEA03.01, om responser optimeres via MEA03.02, om overholdelse bekræftes via MEA03.03, og om der opnås assurance via MEA03.04.
En ISACA ITAF-baseret revisor vil lægge vægt på tilstrækkeligt og egnet bevismateriale. Revisor kan vælge et GDPR-krav om anmeldelse af brud, et DORA-krav om leverandørregister og et NIS2-krav om hændelsesrapportering og derefter bede om det fulde end-to-end revisionsspor.
Et teknisk vurderingsteam kan validere kontrol 5.36 gennem konfigurationsbevismateriale. Hvis registeret angiver, at NIS2 og kundekontrakter kræver MFA for privilegeret adgang, kan teamet kontrollere indstillinger hos identitetsudbyderen. Hvis det angiver, at GDPR og kontrakter kræver kryptering, kan teamet inspicere databasekryptering, registreringer for nøglestyring og dataflowdiagrammer. Hvis DORA kræver overvågning af IKT-tredjepartstjenester, kan teamet inspicere servicegennemgange, SLA-rapporter og registreringer fra exit-test.
| Rammeværk eller kontrollant | Hvad de vil teste | Bevismateriale fra registeret, der hjælper |
|---|---|---|
| ISO/IEC 27001:2022 | Klausul 4.2, 6.1, 6.1.3, 9.1, 9.2 og 9.3 | Interessentanalyse, SoA-links, revisionsplan, referater fra ledelsens gennemgang |
| NIST CSF 2.0 | GOVERN-resultater, især GV.OC-03 | Fortegnelse over juridiske krav, aktuel profil og målprofil, handlingsplan |
| COBIT 2019 | MEA03-overholdelse af eksterne krav | Overholdelsesrapporter, registreringer af ejerskab, godkendelser af undtagelser |
| NIS2-, DORA- og GDPR-tilsynsmyndigheder | Specifikke lovbestemte resultater | Kortlægninger på artikelniveau, hændelsesregistreringer, leverandørfiler, beslutninger om underretning |
| Teknisk vurderingsteam | Om angivne kontroller virker | Konfigurationseksporter, logfiler, gennemgang af adgangsrettigheder, testregistreringer |
Registeret har brug for både styringsmæssigt bevismateriale og teknisk bevismateriale.
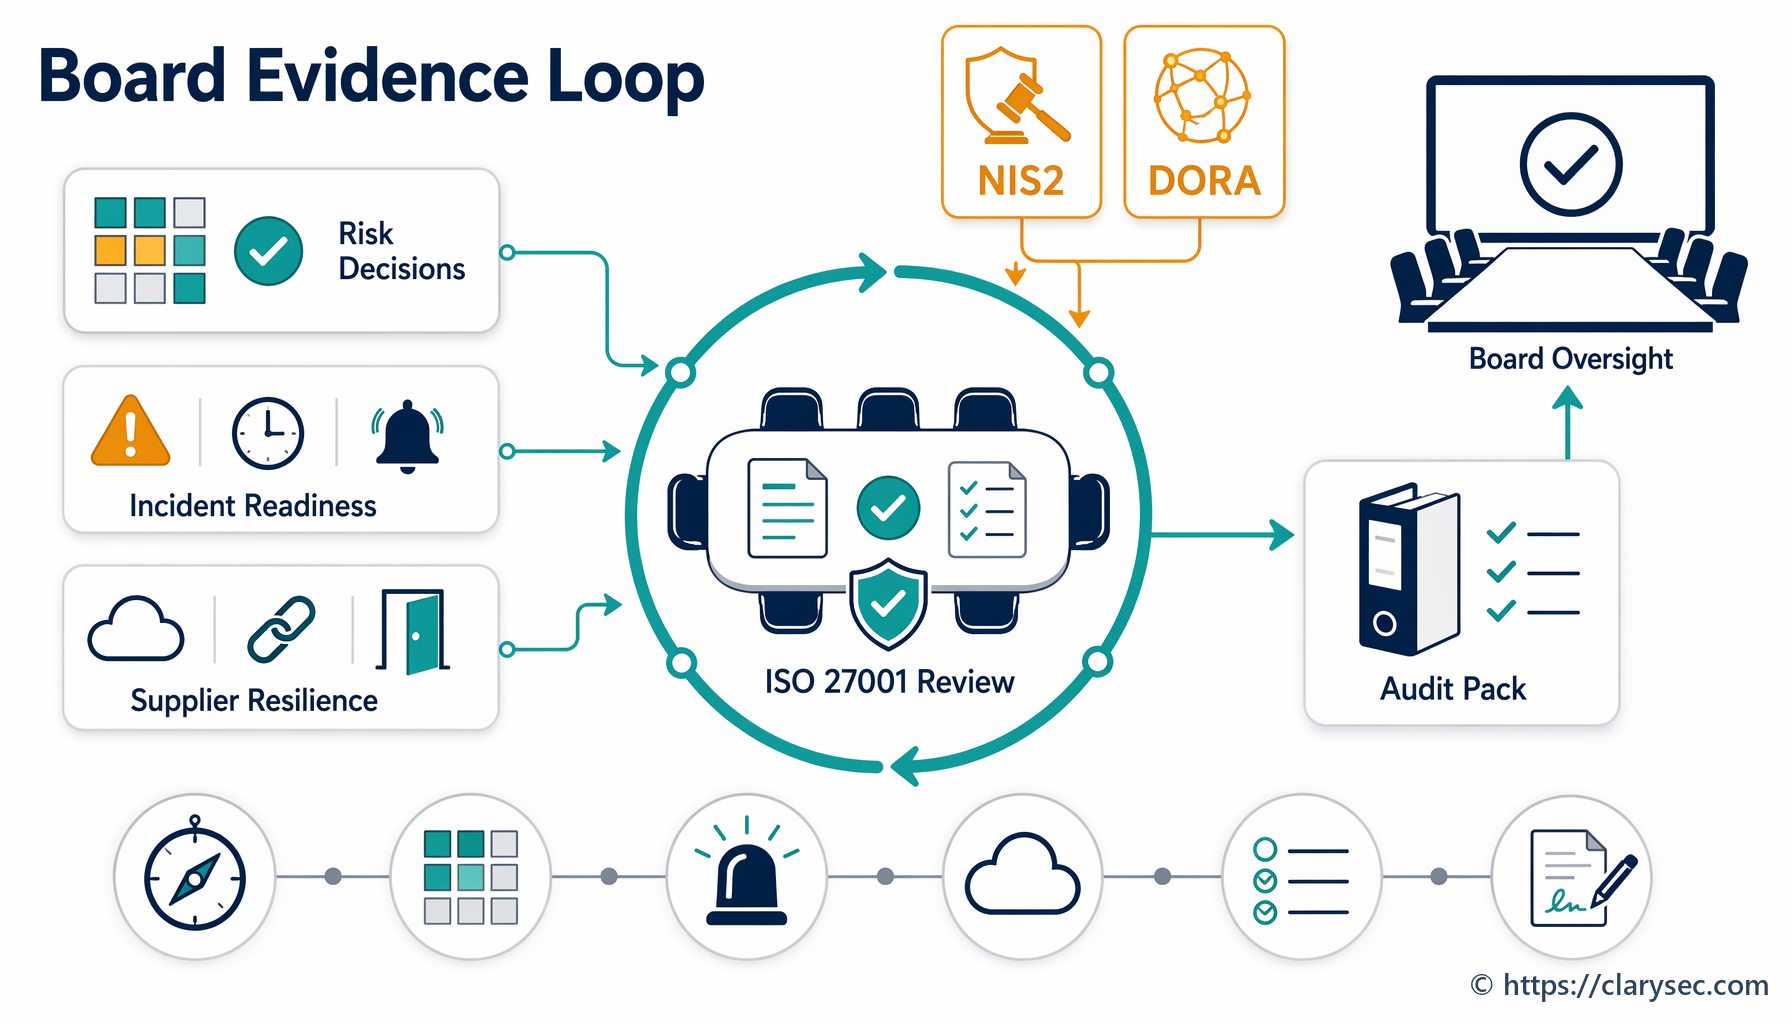
Ledelsens gennemgang lukker ansvarlighedssløjfen
Et register over overholdelsesforpligtelser bør ikke ejes stille og roligt af Compliance. Det skal indgå i ledelsens gennemgang, fordi NIS2, DORA, GDPR og ISO/IEC 27001:2022 alle bygger på ansvarlighed.
NIS2 kræver, at ledelsesorganer godkender cybersikkerhedsrelaterede risikostyringsforanstaltninger og fører tilsyn med implementeringen. DORA placerer det endelige ansvar for styring af IKT-risiko hos ledelsesorganet. GDPR kræver, at dataansvarlige kan dokumentere overholdelse. ISO/IEC 27001:2022 kræver, at ledelsens gennemgang tager højde for ændringer i kontekst, interessentbehov, revisionsresultater, overvågningsresultater, risikovurderingsresultater, behandlingsstatus og forbedringsmuligheder.
Clarysecs Informationssikkerhedspolitik er i tråd med denne forventning:
“Ledelsens gennemgangsaktiviteter (i henhold til ISO/IEC 27001 Clause 9.3) skal gennemføres mindst årligt og skal omfatte:”
Fra Informationssikkerhedspolitik, Styringskrav, klausul 5.3.
SMV-revisionspolitikken tilføjer den operationelle kobling:
“Revisionskonstateringer og statusopdateringer skal indgå i processen for ISMS-ledelsens gennemgang.”
Fra Politik for revision og overvågning af overholdelse - SMV, Styringskrav, klausul 5.4.3.
Ledelsens gennemgang behøver ikke hver række. Den har brug for tendenser, risikobeslutninger, undtagelser, ressourcer og ansvarlighed.
| Emne for ledelsens gennemgang | Eksempel på metrik eller beslutning |
|---|---|
| Ændringer i anvendelighed | Nyt NIS2-registreringskrav i medlemsstat identificeret og ejer tildelt |
| Åbne overholdelseshuller | DORA-leverandør-exit-test forsinket for to kritiske IKT-tjenester |
| Bevismaterialets tilstand | 92 procent af forpligtelserne har aktuelt bevismateriale, og 8 procent er udløbet |
| Undtagelser | Midlertidig afvigelse fra logopbevaring godkendt indtil udvidelse af lagerkapacitet |
| Hændelser og underretninger | To sikkerhedshændelser vurderet, ingen underretning til tilsynsmyndighed påkrævet, begrundelse registreret |
| Revisionskonstateringer | Tre mindre afvigelser, ejere af korrigerende handlinger og frister bekræftet |
| Regulatorisk horisont | Kommende kontraktændringer og nationale gennemførelsesændringer under juridisk gennemgang |
Det omdanner registeret fra en compliancefil til et ledelsesværktøj.
Almindelige fejlsituationer og hvordan de undgås
Det første fejlmønster er, at Jura ejer loven, Sikkerhed ejer kontrollerne, og ingen ejer kortlægningen. Clarysec forebygger dette ved at kræve, at forpligtelser kortlægges til politikker, kontroller og ejere i ISMS.
Det andet er at spore rammeværker i stedet for forpligtelser. En registerpost, der siger “DORA”, kan ikke omsættes til handling. En registerpost, der siger “DORA Article 28 styring af IKT-tredjepartsrisiko kræver due diligence, kontraktbestemmelser, overvågning og exit-strategier”, kan omsættes til handling.
Det tredje er manglende frekvens. Kvartalsvis gennemgang er et praktisk udgangspunkt for mange organisationer med hændelsesbaserede opdateringer ved nye tjenester, nye lande, nye leverandører, hændelser, revisioner og kontraktændringer.
Det fjerde er bevismateriale, der findes, men ikke kan findes. Princippet om en centraliseret revisionsmappe adresserer dette direkte.
Det femte er uformelle undtagelser. Hvis en kontrol midlertidigt ikke kan opfylde en forpligtelse, skal undtagelsen dokumenteres, risikovurderes, godkendes, tidsbegrænses og gennemgås.
Det sjette er ceremoniel ledelsens gennemgang. Registeret bør drive beslutninger om budget, bemanding, leverandørafhjælpning, kontraktforhandling, risikoaccept og korrigerende handlinger.
Hvordan Clarysec gør registeret til en driftsmekanisme
Clarysecs 30-trins tilgang gør styring af forpligtelser praktisk.
I Zenith Blueprint identificerer Step 2 interessentbehov og gældende krav. Step 13 kortlægger kontroller til risici, klausuler og anvendelighedserklæringen. Step 23 adresserer organisatoriske kontroller, herunder kravet om at opbygge og vedligeholde et register over juridiske og regulatoriske krav.
Blueprint angiver:
“Arbejd sammen med Jura, Compliance eller ekstern juridisk rådgiver om at opbygge et register over gældende love, reguleringer og kontraktlige forpligtelser relateret til informationssikkerhed (5.31). Dette bør omfatte databeskyttelseslovgivning (f.eks. GDPR), sektorspecifikke krav og certificeringskrav. Sørg for, at ISMS-teamet ved, hvor registeret findes, og at ændringer gennemgås mindst kvartalsvist.”
Fra Zenith Blueprint, fasen Controls in Action, Step 23.
Clarysec-politikkerne leverer styringsreglerne: vedligehold registeret, tildel ansvar, centralisér bevismateriale, gennemgå konstateringer og medtag status i ledelsens gennemgang.
Zenith Controls leverer kompasset til krydsoverholdelse. For kontrol 5.31 kortlægger den styring af forpligtelser til GDPR-ansvarlighed, NIS2-cybersikkerhedsforpligtelser, DORA-styring af IKT-risiko, NIST CSF-styring, NIST SP 800-53-programstyring og løbende overvågning samt COBIT 2019-overvågning af ekstern overholdelse. For kontrol 5.2 forbinder den rolleansvarlighed med GDPR, NIS2, DORA, NIST og COBIT. For kontrol 5.36 forbinder den overvågning af politikoverholdelse med GDPR-ansvarlighed, NIS2-forventninger til cyberhygiejne og adgangsstyring, DORA-operationel robusthed, NIST-løbende overvågning og COBIT-overvågning af overensstemmelse.
Værdien er enkel: ét register, én kontrolarkitektur, mange overholdelsesresultater.
Næste skridt: gør dit forpligtelsesregister revisionsklart
De organisationer, der håndterer overholdelse godt i 2026, bliver ikke dem med flest regneark. Det bliver dem med sporbarhed: forpligtelse til ejer, ejer til kontrol, kontrol til bevismateriale, bevismateriale til gennemgang, gennemgang til forbedring.
Start med disse handlinger:
- Opret eller opdatér dit register over cybersikkerhedsrelaterede overholdelsesforpligtelser.
- Tilføj NIS2, DORA, GDPR, ISO/IEC 27001:2022 og centrale kontraktlige kundekrav.
- Kortlæg hver forpligtelse til politikker, ISO/IEC 27002:2022-kontroller, ejere, gennemgangsfrekvens og bevismateriale.
- Identificér mangler, undtagelser og udløbet bevismateriale.
- Tilføj registerstatus til næste ISMS-ledelsens gennemgang.
- Brug Clarysecs Zenith Blueprint til at placere registeret i den 30-trins ISMS-køreplan.
- Brug Zenith Controls til at krydskortlægge forpligtelser til forventninger i ISO, NIST, COBIT, GDPR, NIS2 og DORA.
- Brug Clarysecs Politik for juridisk og regulatorisk overholdelse, Politik for juridisk og regulatorisk overholdelse - SMV, Politik for styringsroller og ansvarsområder - SMV, Politik for revision og overvågning af overholdelse - SMV og Informationssikkerhedspolitik til at formalisere ejerskab, gennemgang, opbevaring af bevismateriale og ledelsens ansvarlighed.
Clarysec kan hjælpe dig med at indbygge den sporbarhed i dit ISMS, før revisoren, tilsynsmyndigheden, bestyrelsesmedlemmet eller kunden beder om den. Download de relevante Clarysec-politikskabeloner, kortlæg dine første ti forpligtelser i denne uge, og gør overholdelse fra brandslukning til et operationelt system.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council