Styring af sundhedsdata til EHDS-parathed

Klokken er 08:20 en mandag morgen, og mødeindkaldelsen har en bedragerisk enkel titel: “EHDS-parathed.”
Anya, CISO i en hurtigt voksende MedTech-virksomhed, deltager i mødet sammen med den databeskyttelsesansvarlige, direktøren for klinisk drift, den indkøbsansvarlige og juridisk rådgiver. En hospitalsgruppe vil integrere sin patientportal med virksomhedens analyseplatform. En forskningspartner ønsker pseudonymiserede datasæt. En cloududbyder opbevarer sikkerhedskopier i flere EU-regioner. En supportleverandør kan få behov for midlertidig adgang til logfiler fra produktionsmiljøet. Juridisk afdeling spørger, om organisationen er dataansvarlig, databehandler, fælles dataansvarlig eller underdatabehandler for hvert dataflow.
Derefter stiller bestyrelsen det vigtigste spørgsmål: “Kan vi dokumentere, at vi er klar til European Health Data Space?”
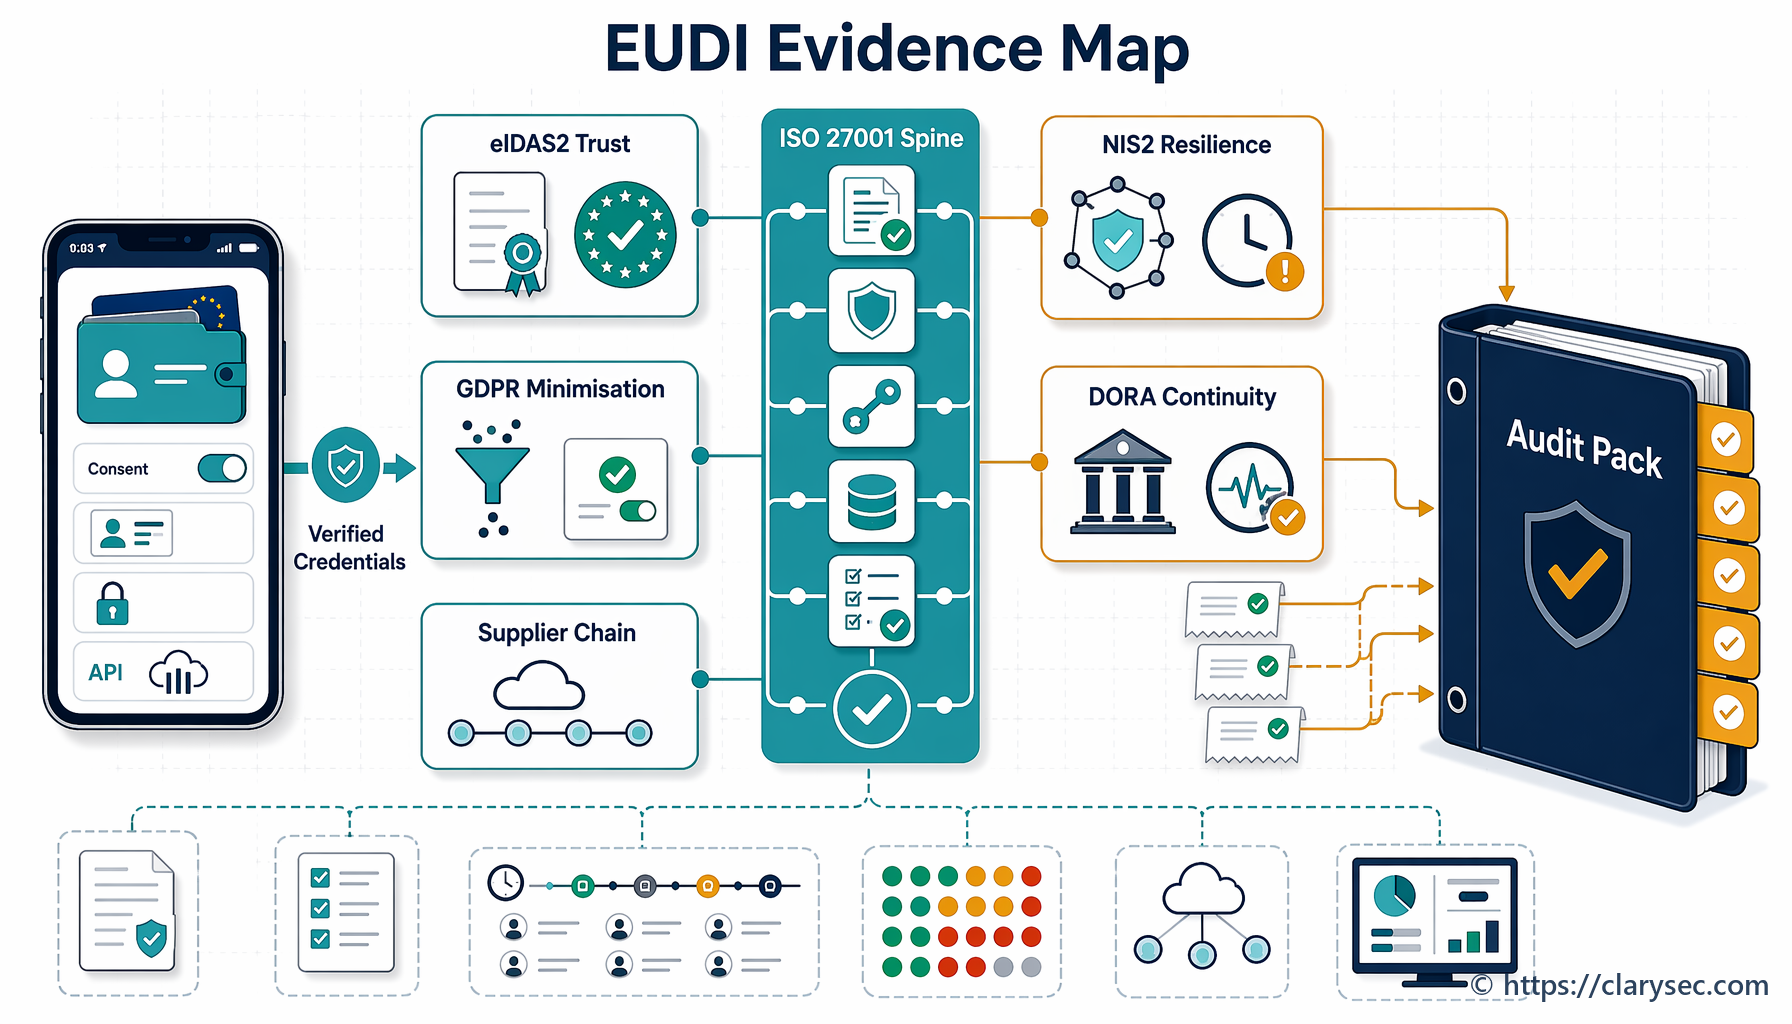
Spørgsmålet handler ikke om en liste over regler. Det handler om, hvorvidt organisationen kan dokumentere kontrolleret, lovlig, sikker og ansvarlig behandling af sundhedsdata under pres. GDPR behandler allerede sundhedsdata som særlige kategorier af personoplysninger. ISO/IEC 27701:2025 hæver forventningerne til et ledelsessystem for databeskyttelse, eller PIMS, der dokumenterer ansvarlighed i praksis. ISO/IEC 27001:2022 giver ledelsessystemets fundament for sikkerhedsrisiko, operationel kontrol, intern revision, ledelsens gennemgang og løbende forbedring. NIS2 tilføjer cybersikkerhedsstyring, hændelseshåndtering og robusthed i forsyningskæden for mange økosystemer inden for sundhed, digitale tjenester, cloud, SaaS og IKT-tjenester. DORA kan også være relevant, hvor sundhedsdata kobles til forsikring, betalinger, regulerede finansielle tjenester eller IKT-tjenester, der understøtter finansielle enheder.
Den reelle udfordring er ikke at vide, at sundhedsdata er følsomme. Det ved alle. Udfordringen er at dokumentere, at hver indsamling, delingshændelse, hvert databehandlerforhold, hver adgangstildeling, opbevaringsregel og DPIA-beslutning er styret, gennemgået og dokumenteret.
Clarysecs tilgang er bevidst praktisk. Vi forbinder Zenith Blueprint: En revisors 30-trins køreplan, PIMS-politiksættet og Zenith Controls: Guiden til kortlægning på tværs af compliancekrav til en fungerende model for styring af sundhedsdata, der kan modstå både et spørgsmål fra en tilsynsmyndighed og en revisors stikprøveanmodning.
Hvorfor styring af sundhedsdata er anderledes
Sundhedsdata er ikke blot endnu et felt i en datafortegnelse. De kan afsløre diagnoser, behandlinger, genetiske indikatorer, handicap, medicinhistorik, mental helbredstilstand, biometriske identifikatorer, fertilitetsoplysninger, kliniske resultater og oplysninger om pårørende eller sårbare personer.
GDPR Article 9 behandler sundhedsdata som særlige kategorier af personoplysninger og forbyder som udgangspunkt behandling, medmindre en specifik betingelse er opfyldt. Eksempler omfatter udtrykkeligt samtykke, sundhedsformål, folkesundhed, forskning med sikkerhedsforanstaltninger, vitale interesser eller en anden lovlig betingelse forankret i EU-ret eller medlemsstatsret. GDPR Article 5 gør også databeskyttelsesprincipperne til en ansvarlighedsforpligtelse. Personoplysninger skal behandles lovligt, rimeligt og gennemsigtigt, indsamles til specifikke og legitime formål, minimeres, holdes korrekte, kun opbevares så længe det er nødvendigt og beskyttes mod uautoriseret eller ulovlig behandling samt hændeligt tab, tilintetgørelse eller beskadigelse. Den dataansvarlige skal kunne dokumentere efterlevelse.
For EHDS-parathed skal styring af sundhedsdata besvare syv operationelle spørgsmål:
- Hvilke sundhedsdata behandler vi, og hvor opbevares de?
- Hvilken rolle har vi for hver aktivitet: dataansvarlig, databehandler, fælles dataansvarlig eller underdatabehandler?
- Hvilket behandlingsgrundlag og hvilken betingelse for særlige kategorier gælder?
- Er screening af databeskyttelsesrisici eller en DPIA gennemført, før behandling med høj risiko påbegyndes?
- Hvem kan tilgå sundhedsdata, og hvor ofte gennemgås denne adgang?
- Hvilke modtagere, databehandlere, underdatabehandlere og cloududbydere er involveret?
- Hvilket bevismateriale dokumenterer opbevaring, pseudonymisering, sikker overførsel, hændelsesberedskab og leverandørassurance?
ISO/IEC 27701:2025 hjælper med at strukturere disse svar som et PIMS. ISO/IEC 27001:2022 udgør rygraden gennem kontekst, omfang, lederskab, risikovurdering, risikobehandling, anvendelighedserklæring, operationel styring, overvågning, intern revision, ledelsens gennemgang og forbedring. Klausul 4.1 til 4.4 kræver, at organisationer definerer kontekst, interessenter, krav, omfang og afhængigheder. Det er det rigtige udgangspunkt for EHDS-parathed, fordi dataflow med sundhedsdata normalt involverer hospitaler, laboratorier, cloudplatforme, kliniske partnere, forskningsorganisationer, supportleverandører og undertiden offentlige myndigheder.
Den fejl, vi ser i virkelige projekter, er at behandle styring af sundhedsdata som en øvelse i privatlivsmeddelelser. En privatlivsmeddelelse er vigtig, men den dokumenterer ikke, at en supporttekniker ikke kan eksportere patientlogfiler, at et forskningsdatasæt er korrekt pseudonymiseret, at en databehandleraftale indeholder Article 28-vilkår, eller at et opbevaringsjob faktisk har slettet udløbne registreringer.
Clarysec-modellen: én beviskæde fra formål til bortskaffelse
Clarysecs model for styring af sundhedsdata starter med et enkelt princip: Hvis du ikke kan spore sundhedsdata fra formål til bortskaffelse, har du ikke EHDS-parathed, men dokumentationsrisiko.
Zenith Blueprint indfanger tydeligt tankegangen bag databeskyttelseskontroller i trin 23, organisatoriske kontroller 5.19 til 5.37:
“Personhenførbare oplysninger er ikke blot endnu en datatype; de er en dybt følsom repræsentation af tillid.”
Det udsagn gælder i særlig grad for sundhedsdata. En patient oplever ikke et brud som et kontrolsvigt. Patienten oplever det som et tab af værdighed, fortrolighed og tillid til behandlingsøkosystemet.
Clarysec opbygger beviskæden med fire sammenhængende lag.
| Lag | Spørgsmål om styring af sundhedsdata | Clarysec-artefakt |
|---|---|---|
| Styring af behandling | Hvorfor behandler vi disse sundhedsdata, i hvilken rolle, med hvilket behandlingsgrundlag og under hvilken betingelse for særlige kategorier? | PII-fortegnelse, registrering af behandlingsgrundlag, REG02 |
| Styring af databeskyttelsesrisici | Er dette behandling med høj risiko, og er DPIA-screening gennemført, før behandlingen starter? | Risikovurdering vedrørende databeskyttelse, DPIA-arbejdsgang, REG04 |
| Styring af deling og leverandører | Hvem modtager dataene, hvor behandles de, og hvilke kontraktlige kontroller gælder? | Register over ekstern deling, leverandør-due diligence, REG08 |
| Styring af adgang og bevismateriale | Hvem har adgang, hvordan gennemgås adgangen, og hvilke logfiler dokumenterer, at kontrollerne fungerer? | Register for adgangsgennemgang, logningsdokumentation, REG12 |
Sådan kan en organisation gå ind til en revision og vise, at det samme anvendelsestilfælde for sundhedsdata er dækket af forretningsformål, databeskyttelsesret, informationssikkerhedskontroller, leverandørassurance og operationelt bevismateriale.
Start med rolleklarhed, før I designer kontroller
Sundhedsdataprojekter fejler ofte ved den første governancebarriere, fordi teams ikke kan blive enige om rollerne. Et hospital kan være dataansvarlig for patientbehandling. En digital sundhedsplatform kan være databehandler ved hosting af portaldata. Den samme platform kan være dataansvarlig for sine medarbejderoplysninger eller sin kundekontostyring. To forskningsinstitutioner kan være fælles dataansvarlige, hvis de i fællesskab fastlægger undersøgelsens formål og midler. En udbyder af cloudanalyse kan være underdatabehandler.
Clarysecs PIMS-politiksæt er designet omkring denne rollemæssige virkelighed. Det bruger PIMS-driftsrollemærkningerne begge, dataansvarlig, databehandler, fælles dataansvarlig og underdatabehandler. Det er vigtigt, fordi forpligtelserne ændrer sig alt efter, om organisationen fastlægger formål og midler eller behandler data efter dokumenterede instrukser.
For sundhedsdata på den dataansvarliges side kræver Politik for PII-fortegnelse over behandlingsaktiviteter og behandlingsgrundlag, at betingelsen for særlige kategorier registreres før behandling. Klausul 4.2.6 fra afsnittet om den dataansvarliges formål og registreringer af behandlingsgrundlag angiver:
“[Betinget] Procesejeren/forretningsejeren SKAL registrere betingelsen for behandling af særlige kategorier i REG02, før særlige kategorier af PII behandles.”
For EHDS-parathed er dette en af de vigtigste kontroller i styringslaget. Den forhindrer tankegangen “vi indsamler det, fordi platformen har brug for det”. Et sundhedsdatafelt skal have et formål, et behandlingsgrundlag, en betingelse for særlige kategorier, en opbevaringsregel, en ejer og en behandlingskontekst.
Et praktisk register over behandling af sundhedsdata kan se sådan ud.
| Registerfelt | Eksempel for en platform til fjernovervågning |
|---|---|
| Behandlingsaktivitet | Løbende indsamling af blodtryksmålinger |
| PIMS-rolle | Databehandler for hospitalskunde, dataansvarlig for platformens kontodata |
| Datakategorier | Patient-id, enheds-id, målinger, tidsstempel, alarmstatus |
| Formål | Fjernmonitorering af behandling og klinisk eskalering |
| GDPR-behandlingsgrundlag | Dokumenteret i henhold til den dataansvarliges instruks eller den dataansvarliges retsgrundlag |
| Article 9-betingelse | Sundhedsrelateret formål eller anden dokumenteret betingelse for særlige kategorier |
| Opbevaringsperiode | Kontraktlig og klinisk opbevaringsplan |
| Datalokation | EU-cloudregion og backupregion |
| Modtagere | Hospitalsbrugere, supportudbyder, hostingudbyder |
| DPIA-reference | REG04-DPIA-2026-011 |
| Reference til adgangsgennemgang | REG12-Q2-2026 |
Databeskyttelses- og privatlivspolitik - SME udtrykker samme disciplin i en form, som mindre organisationer kan operationalisere. Klausul 5.2.1 fra governancekrav angiver:
“Koordinatoren for databeskyttelse skal vedligeholde et register over alle behandlingsaktiviteter vedrørende personoplysninger, herunder datakategorier, formål, behandlingsgrundlag og opbevaringsperioder”
Dette register bliver ankeret for privatlivsmeddelelser, databehandleraftaler, design af adgangsstyring, konfiguration af opbevaring og revisionsmæssig stikprøvekontrol.
DPIA’er er kontrolpunkter for ændringsstyring, ikke papirarbejde
Efter GDPR kan behandling med høj risiko udløse krav om en DPIA. I sundhedsdatakontekster er risiko sjældent hypotetisk. Omfattende behandling, systematisk overvågning, profilering, sårbare personer, særlige kategorier af data og innovativ teknologi kan alle kræve en struktureret risikovurdering vedrørende databeskyttelse.
Politik for risikovurdering vedrørende databeskyttelse og DPIA gør dette til et kontrolpunkt før behandling. Klausul 4.2.2 fra afsnittet om DPIA-udløsere og fastlæggelse af krav angiver:
“[Dataansvarlig] Procesejeren/forretningsejeren SKAL henvise behandling, der omfatter stor skala, systematisk overvågning, profilering, automatiserede afgørelser, særlige kategorier af PII, oplysninger om straffedomme og lovovertrædelser, sårbare registrerede, innovativ teknologi eller væsentligt ændret behandling, til den databeskyttelsesansvarlige/PIMS-ansvarlige i REG04, før behandlingen påbegyndes.”
Denne klausul forhindrer et almindeligt fejlmønster: Engineering bygger integrationen, salg annoncerer idriftsættelsesdatoen, og databeskyttelse bliver bedt om at godkende projektet, efter at arkitekturen er fastlåst.
I Zenith Blueprint er databeskyttelse integreret med sikkerhedsgennemgang af ændringer. Trin 23 omhandler ISO/IEC 27002:2022-kontrol 5.34, Privacy and Protection of PII, og kobler den til databevidsthed, klassificering, adgangsstyring, maskering, sletning og kryptering. Trin 19 tilføjer praktiske revisionskontroller for dataminimering, sletning af oplysninger, maskering, pseudonymisering, testdata og forebyggelse af datalækage. En DPIA er derfor ikke blot et juridisk notat. Den skal føre til tekniske og organisatoriske handlinger.
En praktisk Clarysec-DPIA-arbejdsgang for et nyt EHDS-vendt delingsprojekt følger denne rækkefølge:
- Opret eller opdater REG02-behandlingsregistreringen for sundhedsdataflowet.
- Udløs REG04-screening, fordi særlige kategorier af sundhedsdata og ekstern deling er involveret.
- Identificér risici for fortrolighed, integritet, tilgængelighed, patientrettigheder, rimelighed, formålsbegrænsning og re-identifikation.
- Vælg kontroller såsom pseudonymisering, rollebaseret adgang, begrænsning til EU-hosting, leverandørklausuler, logning, opbevaringsgrænser, DLP, kryptering og hændelsesplaybooks.
- Opdater REG08 med modtageridentitet, rolle, behandlingslokation, delingsfrekvens og hjemmelskilde.
- Opdater REG12 med krav om kvartalsvis gennemgang af adgangsrettigheder for systemer, der behandler følsomme PII.
- Kobl risikobehandlingen til ISO/IEC 27001:2022-risikoregisteret og anvendelighedserklæringen.
- Planlæg gennemgang af bevismateriale i intern revision og ledelsens gennemgang.
Det centrale er, at hver beslutning efterlader et spor.
Adgangsstyring skal være specifik, gennemgået og dokumenteret
De fleste brud på sundhedsdata kræver ikke en avanceret angriber. Nogle gange er problemet overdreven adgang, delte administratorkonti, produktionsdata kopieret til test eller supportbrugere, der bevarer adgang efter et projekts afslutning.
Clarysecs enterprise-Databeskyttelses- og privatlivspolitik angiver:
“Alle systemer skal som standard håndhæve adgang efter princippet om mindst mulige privilegier.”
SME-versionen Databeskyttelses- og privatlivspolitik - SME udtrykker samme operationelle forventning klart:
“Brugeradgang til personoplysninger skal begrænses til roller med et dokumenteret forretningsbehov”
For ISO/IEC 27701:2025 og GDPR-styring af sundhedsdata skal princippet om mindst mulige privilegier afspejle kliniske roller, supportroller, analyseroller, forskningsroller, nødadgang, break-glass-procedurer og adskillelse mellem produktionsmiljøer og ikke-produktionsmiljøer.
Politik for PII-sikkerhed og adgangsstyring tilføjer et konkret dokumentationskrav. Klausul 4.2.3 fra afsnittet om baseline for adgangsstyring angiver:
“[Begge] Systemejer/applikationsansvarlig SKAL gennemgå brugeradgang til systemer, der behandler PII med højt konsekvensniveau eller følsomme PII, mindst kvartalsvis og registrere resultatet af gennemgangen i REG12.”
Kvartalsvis bevismateriale for gennemgang af adgangsrettigheder er revisionsmæssigt værdifuldt. En databeskyttelsesrevisor kan tage stikprøver i REG12 og sammenholde dem med HR-registreringer, sagsgodkendelser, logfiler for privilegeret adgang og applikationsroller. En sikkerhedsrevisor kan teste, om privilegerede brugere har MFA, sessionslogning og overvågning af nødadgang. En COBIT 2019- eller ISACA-revisor vil normalt se efter procesejerskab, kontroludførelse, undtagelser og ledelsestilsyn.
En stærk gennemgang af adgangsrettigheder til sundhedsdata skal bekræfte, at hver bruger har en tildelt forretningsejer, at hver rolle matcher den aktuelle jobfunktion eller det kontraktlige formål, at inaktive konti fjernes, at privilegerede konti er adskilt fra normale konti, at nødadgang logges og gennemgås, at supportleverandørers adgang er tidsbegrænset og knyttet til en sag, at API-nøgler og servicekonti er omfattet, at adgang til pseudonymiserede datasæt fortsat er begrænset, og at godkendelser, fjernelser, undtagelser og afhjælpningsdatoer registreres i REG12.
Revisorer spørger ikke kun, om gennemgang af adgangsrettigheder finder sted. De spørger, hvad der ændrede sig som følge af gennemgangen.
Pseudonymisering er en sikkerhedsforanstaltning, ikke magisk sletning
EHDS-parathed vil øge fokus på viderebehandling, forskning, analyse, kvalitetsforbedring og datadeling. Pseudonymisering er ofte den rette sikkerhedsforanstaltning, men den fjerner ikke automatisk data fra databeskyttelsesstyring. Risiko for re-identifikation, sammenkoblingsnøgler, små kohorter, indikatorer for sjældne sygdomme og metadata kan alle bevare følsomheden.
Clarysecs Politik for datamaskering og pseudonymisering er eksplicit:
“Behandl maskerede og pseudonymiserede datasæt som følsomme data, der er omfattet af logning af adgang, opbevaringskontroller og hændelseshåndteringsprocedurer.”
Politik for datamaskering og pseudonymisering - SME giver en praktisk udløser:
“Pseudonymisering skal anvendes, hvor datakobling er nødvendig uden at afsløre identiteter:”
Zenith Controls-posten for ISO/IEC 27002:2022-kontrol 5.34, Privacy and Protection of PII, klassificerer den som en forebyggende kontrol knyttet til fortrolighed, integritet og tilgængelighed. Den kobler 5.34 til relaterede kontroller, herunder 5.9 Inventory of information and other associated assets, 5.12 Classification of information, 5.14 Information transfer, 5.15 Access control, 5.16 Identity management, 5.23 Information security for use of cloud services, 8.10 Information deletion, 8.11 Data masking og 8.12 Data leakage prevention.
Denne kortlægning er vigtig. Et pseudonymiseret forskningsudtræk styres ikke kun af et maskeringsscript. Det kræver også klassificering, adgangsgodkendelse, sikker overførsel, cloudkontroller, opbevaring, logning og ændringsgennemgang. Hvis sammenkoblingsnøglen ligger i samme miljø som datasættet, eller hvis analytikere kan kombinere datasæt for at identificere sjældne tilstande, forbliver databeskyttelsesrisikoen høj.
| Kontrolmål | Praktisk implementering |
|---|---|
| Reducér identificerbarhed | Erstat direkte identifikatorer med pseudonymer, og fjern unødvendige kvasiidentifikatorer |
| Beskyt sammenkoblingsnøgler | Opbevar nøgler separat, begræns adgang, log al adgang, og tildel ansvarligt forvalterskab |
| Begræns formål | Bind datasættet til det godkendte forskningsspørgsmål eller kontraktlige formål |
| Styr modtagere | Registrér modtageridentitet, rolle, lokation, delingsfrekvens og hjemmelskilde i REG08 |
| Sikker overførsel | Brug en godkendt krypteret portal, API eller SFTP, der er tilpasset dataklassificeringen |
| Begræns opbevaring | Konfigurér udløb og slettearbejdsgang med dokumentationslogfiler |
| Overvåg brug | Gennemgå adgangslogfiler, eksporter og unormal downloadadfærd |
| Forbered hændelser | Medtag pseudonymiserede datasæt i vurdering af brud og omfanget af hændelseshåndtering |
Leverandør- og databehandlerstyring er dér, hvor parathed ofte bryder sammen
Sundhedsdataøkosystemer er leverandørtunge. Cloudhosting, administreret sikkerhed, helpdesk-support, enhedsproducenter, API-gateways, analyseleverandører, e-signaturplatforme, identitetsudbydere og forskningsdatabehandlere kan alle berøre følsomme data eller metadata.
GDPR Article 28 kræver, at dataansvarlige anvender databehandlere, der giver tilstrækkelige garantier, og at behandlingen bindes gennem kontraktlige vilkår. NIS2 behandler også sikkerhed i forsyningskæden som en central cybersikkerhedsforanstaltning. Styringsmodellen kræver, at ledelsesorganer godkender og fører tilsyn med foranstaltninger til styring af cybersikkerhedsrisici, og kræver opmærksomhed på direkte leverandører, tjenesteudbydere, leverandørsårbarheder, cybersikkerhedspraksis og sikker udvikling.
Politik for styring af databehandlere, underdatabehandlere og tredjepartsdatabeskyttelse angiver:
“[Begge] Den databeskyttelsesansvarlige/PIMS-ansvarlige SKAL udløse screening af databeskyttelsesrisiko og DPIA i REG04 for databehandlerforhold med høj risiko og væsentlige ændringer vedrørende tredjepartsdatabeskyttelse før godkendelse, med REG04-referencen registreret i REG08.”
Politik for indsamling, brug, videregivelse og deling af PII tilføjer delingsregistreringen:
“[Dataansvarlig] Leverandøren/den indkøbsansvarlige SKAL registrere modtageridentitet, modtagerrolle, videregivelsesformål, PII-kategorier, delingsfrekvens, behandlingslokation og hjemmelskilde i REG08, før tilbagevendende ekstern deling påbegyndes.”
Enterprise-versionen af Databeskyttelses- og privatlivspolitik kræver indkøbs- og juridisk gennemgang af databehandleres efterlevelse:
“Indkøbsfunktionen samt juridiske og compliance-teams skal verificere efterlevelse af Article 28 i GDPR og kræve årlig revurdering af alle højrisikoleverandører.”
For SMV’er fokuserer Politik for tredjeparts- og leverandørsikkerhed - SME på et praktisk assurance-punkt, der ofte forekommer i sundhedsdatarevisioner. Klausul 6.2.4 fra krav til implementering af politikken angiver:
“Hvor leverandører skal opbevare data uden for organisationens lokationer, skal virksomheden indhente assurance vedrørende databeskyttelse, fysisk sikring og geografisk lagringslokation (f.eks. hosting udelukkende i EU, hvor det kræves efter GDPR).”
Zenith Blueprint, trin 23, kontrol 5.20, Addressing Information Security Within Supplier Agreements, forklarer, hvorfor dette skal være kontraktligt fastlagt og ikke antaget:
“Tillid kan, når det gælder leverandører, ikke hvile på antagelser. Den skal kodificeres.”
For sundhedsdata skal leverandøraftaler omfatte tjenestebeskrivelser, datakategorier, behandlingslokationer, kontroller for underleverandører, fortrolighed, adgangsstyring, kryptering, frister for underretning om hændelser, revisionsrettigheder, sletning eller tilbagelevering, forventninger til sikker udvikling, robusthedsforpligtelser og støtte til regulatoriske anmodninger.
Opbevaring og bortskaffelse er det glemte EHDS-dokumentationsproblem
Styring af sundhedsdata fokuserer ofte på indsamling og deling, men opbevaring er dér, hvor mange organisationer opbygger stille risiko. Gamle eksporter, testdatasæt, backupkopier, forladte forskningsudtræk, arkiverede supportsager og forældede enhedslogfiler kan bestå længe efter, at det oprindelige formål er udløbet.
GDPR Article 5 kræver opbevaringsbegrænsning. Dataopbevarings- og bortskaffelsespolitik kobler dette princip til operationel politik:
“Sikre, at opbevaring af personhenførbare oplysninger (PII) overholder databeskyttelseslovgivning og organisationens privatlivsmeddelelser”
Zenith Controls-posten for ISO/IEC 27002:2022-kontrol 5.33, Protection of Records, kobler beskyttelse af registreringer til 5.12 Classification of information, 5.15 Access control, 5.31 Legal, statutory, regulatory and contractual requirements, 5.36 Compliance with policies, rules and standards for information security, 7.14 Secure disposal or re-use of equipment, 8.10 Information deletion, 8.13 Information backup og 5.26 Response to information security incidents. Det er det livscyklusperspektiv, revisorer forventer: registreringer skal beskyttes, mens de er nødvendige, kunne gendannes hvor det er påkrævet, begrænses under brug og destrueres sikkert, når opbevaringsperioden udløber.
I Zenith Blueprint beder trin 19 revisorer kontrollere, at automatiserede slette- og opbevaringspolitikker håndhæves i repositories og cloudlagring, at sikker sletning eller kryptografisk sletning anvendes for udfasede systemer, at sletningslogfiler for højrisikodata vedligeholdes og gennemgås, og at fysisk destruktion udføres for forældede medier.
| Datakategori | Styring af opbevaring |
|---|---|
| Kliniske driftsdata | Følg retlige, kontraktlige og behandlingsrelaterede opbevaringskrav med dokumenteret instruks fra den dataansvarlige, hvor det er relevant |
| Platformstelemetri og logfiler | Minimer identifikatorer, definér kort operationel opbevaring, og beskyt logfiler som følsomme, hvor de afslører sundhedsaktivitet |
| Forskningsdatasæt og datasæt til viderebehandling | Bind til godkendt formål, anvend styringsgodkendelse hvor relevant, og fastsæt udløbs- eller gennemgangsdato på forhånd |
| Sikkerhedskopier og arkiver | Afstem opbevaring af sikkerhedskopier med behov for forretningskontinuitet, og sørg for, at gendannelse ikke genindfører udløbne data i aktiv brug |
Et modent program tester også sletning. Det er ikke nok at have en opbevaringsplan. En revisor kan bede om bevis for, at en patienteksport udløb, et forskningsdatasæt blev slettet, en sikkerhedskopi udløb efter alder, og en leverandør certificerede destruktion ved kontraktophør.
Kortlægning på tværs af compliancekrav: én kontrolmodel for sundhedsdata, mange perspektiver
Et program for styring af sundhedsdata kan ikke bygges separat for ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 og DORA. Det skaber dublerede registre, modstridende bevismateriale og udmattede teams.
Clarysec bruger Zenith Controls som kompas for kortlægning på tværs af compliancekrav. Det opfinder ikke parallelle kontroller. Det kortlægger officielle kontrolkoncepter til én samlet operationel fortælling.
| Styringsområde | GDPR- og PIMS-behov | Understøttelse i ISO/IEC 27001:2022 og ISO/IEC 27002:2022 | Relevans for NIS2, DORA, NIST og COBIT |
|---|---|---|---|
| Fortegnelse over sundhedsdata | Ansvarlighed, behandlingsgrundlag, betingelse for særlige kategorier, rolleklarhed | Omfang, aktivfortegnelse, PII-beskyttelse, klassificering | NIST GV.OC-03-forpligtelser og COBIT-styringsmål |
| DPIA og databeskyttelsesrisiko | Vurdering og afbødning af behandling med høj risiko | Risikovurdering, risikobehandling, ændringsbevidst kontroldesign | NIST GV.RM-risikometode og NIS2-foranstaltninger til risikostyring |
| Leverandørassurance | Article 28, databehandlergarantier, kontrol med underdatabehandlere | Leverandørrelationer, aftaler, IKT-forsyningskæde, cloudstyring | NIS2-forsyningskæde, DORA IKT-tredjepartsrisiko, NIST GV.SC |
| Adgangsstyring | Need-to-know og fortrolighed | Adgangsstyring, identitetsstyring, adgangsrettigheder, logning | NIS2-adgangs- og aktivstyring, DORA-fortrolighed, COBIT-overvågning |
| Opbevaring og bortskaffelse | Opbevaringsbegrænsning og ansvarlighed | Beskyttelse af registreringer, sletning, backup, sikker bortskaffelse | NIST-forbedringsplaner og COBIT-styring af informationslivscyklus |
| Hændelsesberedskab | Vurdering og anmeldelse/underretning ved brud på persondatasikkerheden | Hændelsesplanlægning, hændelsesvurdering, respons, indsamling af bevismateriale | NIS2-rapporteringsmodel, DORA-hændelseslivscyklus, COBIT-servicekontinuitet |
NIS2 er særlig relevant for mellemstore og større enheder inden for sundhed, cloud, administrerede tjenester, administreret sikkerhed, digital infrastruktur og andre omfattede sektorer. Den operationelle kerne ligner et ledelsessystem: ledelsens ansvarlighed, risikoanalyse, hændelseshåndtering, kontinuitet, sikkerhed i forsyningskæden, sikker udvikling, kontroleffektivitet, træning, kryptografi, personalesikkerhed, adgangsstyring, styring af aktiver og MFA, hvor det er relevant.
DORA er relevant, hvor en sundhedsdataorganisation betjener regulerede finansielle enheder, forsikringsøkosystemer, betalingsflows eller IKT-tjenester, der understøtter aktiviteter i den finansielle sektor. Selv når DORA ikke finder direkte anvendelse, er disciplinen nyttig for databehandlere af sundhedsdata, der vil dokumentere robusthed.
NIST CSF 2.0 giver sprog til direktionen. Dets GOVERN Function kræver, at retlige, regulatoriske, kontraktlige, privatlivsrelaterede og borgerrettighedsrelaterede forpligtelser forstås og styres. Dets Profiles-metode hjælper organisationer med at definere aktuel profil og målprofil, analysere mangler og oprette prioriterede handlingsplaner. For sundhedsdata kan denne profil blive ledelsesdashboardet for EHDS-parathed.
Hvordan revisorer vil teste jeres styring af sundhedsdata
Forskellige revisorer går til det samme sundhedsdatamiljø fra forskellige vinkler. Et stærkt program forudser disse perspektiver og forbereder bevismateriale én gang.
| Revisorprofil | Centrale fokusområder | Forventet bevismateriale |
|---|---|---|
| ISO/IEC 27001:2022-revisor | Omfang, interessenter, risikovurdering, risikobehandling, anvendelighedserklæring, intern revision, ledelsens gennemgang | ISMS-omfang, risikoregister, SoA, gennemgang af adgangsrettigheder, leverandørdokumentation, hændelsesprocedurer, opbevaringslogfiler |
| ISO/IEC 27701:2025- og GDPR-revisor | Rolleklarhed, behandlingsgrundlag, Article 9-betingelse, DPIA, databehandlerkontrol, håndtering af rettigheder, opbevaring | REG02, REG04, RoPA, DPIA-output, Article 28-aftaler, REG08, opbevaringsplan, dokumentation for sletning |
| NIST CSF 2.0-vurderingspart | GOVERN-resultater, risikostrategi, roller, forpligtelser, styring af forsyningskæden, profiler | Organisationsprofil, målprofil, gap-plan, leverandørprioritering, overvågningsdokumentation |
| COBIT 2019- eller ISACA-revisor | Styringsmål, procesejerskab, kapabilitet, metrikker, undtagelser, ledelsestilsyn | Metrikker for kontroludførelse, problemlogfiler, registreringer af risikoaccept, output fra ledelsens gennemgang |
SME-versionen Databeskyttelses- og privatlivspolitik - SME understøtter dette ved at kræve:
“Koordinatoren for databeskyttelse skal vurdere databeskyttelsesrisici årligt og ved større systemændringer”
Denne klausul lukker et almindeligt revisionshul. Fortegnelsen skal være levende, og databeskyttelsesrisiko skal revurderes, når systemer eller behandling ændrer sig væsentligt.
Et 30-dages EHDS-parathedssprint med Clarysec
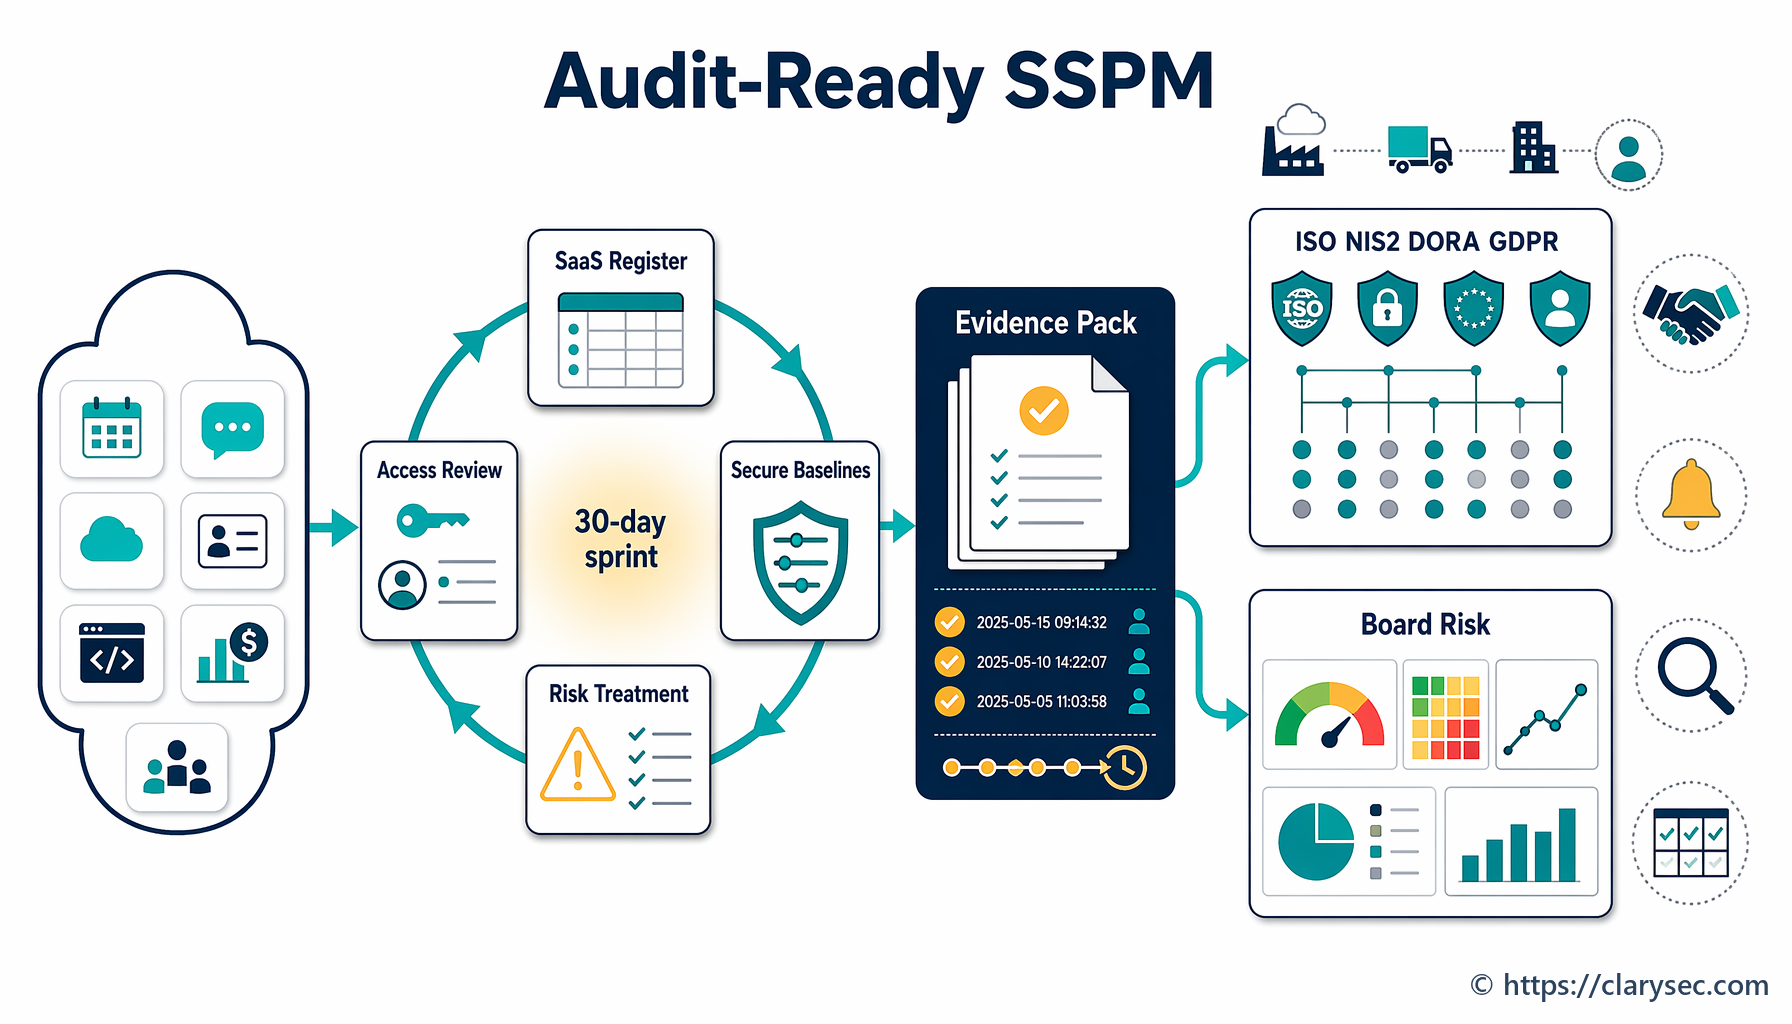
For organisationer, der allerede har et ISMS- eller PIMS-fundament, anbefaler Clarysec et fokuseret 30-dages sprint for at afdække de største huller i styringen af sundhedsdata.
Uge 1: Kortlæg virkeligheden for sundhedsdata
Vælg én kritisk sundhedsdatatjeneste, f.eks. en patientportal, platform til fjernovervågning, laboratorieintegration, skadesrelateret sundhedsdatasæt eller forskningsudtræk. Opbyg eller opdater fortegnelsen over behandlingsaktiviteter. Identificér roller som dataansvarlig, databehandler, fælles dataansvarlig og underdatabehandler. Registrér datakategorier, formål, behandlingsgrundlag, betingelse for særlige kategorier, systemer, lokationer, modtagere og opbevaring.
Brug Politik for PII-fortegnelse over behandlingsaktiviteter og behandlingsgrundlag og Databeskyttelses- og privatlivspolitik som baseline.
Uge 2: Gennemfør DPIA og risikobehandling
Udløs REG04-screening for behandling af særlige kategorier, ekstern deling, sårbare personer, systematisk overvågning eller væsentlig ændring. Omsæt DPIA-risici til sikkerheds- og databeskyttelseskontroller. Kobl disse kontroller til ISO/IEC 27001:2022-risikobehandlingsplanen og anvendelighedserklæringen.
Brug Zenith Blueprint, trin 23 til PII-beskyttelse og leverandørkontroller, og trin 19 til kontroller vedrørende sletning, maskering, pseudonymisering, testdata og DLP.
Uge 3: Validér leverandører og deling
Udfyld REG08 for tilbagevendende ekstern deling. Bekræft Article 28-vilkår for databehandlere, kontroller for underdatabehandlere, behandlingslokationer, revisionsrettigheder, forpligtelser til hændelsesunderretning, vilkår om tilbagelevering eller sletning og assurance-dokumentation vedrørende leverandører. For cloududbydere og udbydere af administrerede tjenester skal datalokation, kryptering, logning, backup, robusthed og exitordninger gennemgås.
Brug Politik for styring af databehandlere, underdatabehandlere og tredjepartsdatabeskyttelse, Politik for indsamling, brug, videregivelse og deling af PII og Politik for tredjeparts- og leverandørsikkerhed - SME, hvis organisationen anvender SME-politiksættet.
Uge 4: Test adgang, opbevaring og revisionsbevismateriale
Gennemfør en stikprøvebaseret gennemgang af adgangsrettigheder for det valgte system, og registrér resultaterne i REG12. Test, om opbevaringsregler er teknisk implementeret. Bekræft, at pseudonymiserede datasæt fortsat behandles som følsomme. Gennemgå logning og hændelseshåndteringsprocedurer. Forbered en bevispakke, som om en revisor vil udtage tjenesten til stikprøve i morgen.
En stærk bevispakke omfatter behandlingsregistreringen, fastlæggelse af rolle, behandlingsgrundlag, betingelse for særlige kategorier, DPIA-screening, DPIA-output hvor det er påkrævet, dataflowdiagram, leverandør- og delingsregister, databehandleraftale, liste over underdatabehandlere, resultater af adgangsgennemgang, opbevaringsplan, sletningslogfiler, dokumentation for maskering eller pseudonymisering, hændelseshåndteringsprocedure, arbejdsgang for triage af brud og registrering fra ledelsens gennemgang eller risikoaccept.
Spørgsmålet til bestyrelsen: kan I dokumentere tillid?
EHDS-parathed vil belønne organisationer, der kan dokumentere kontrolleret, lovlig, sikker og ansvarlig deling af sundhedsdata. Den vil afsløre organisationer, der baserer sig på uformelle godkendelser, ufuldstændige fortegnelser, generiske leverandørkontrakter, ustyrede eksporter og uprøvede opbevaringsplaner.
Den gode nyhed er, at arbejdet ikke behøver at være fragmenteret. ISO/IEC 27701:2025 giver strukturen for databeskyttelsesstyring. GDPR giver den retlige baseline for ansvarlighed. ISO/IEC 27001:2022 og ISO/IEC 27002:2022 giver sikkerhedsstyringen og kontrolarkitekturen. NIS2, DORA, NIST CSF 2.0 og COBIT 2019 giver yderligere perspektiver på styring, robusthed, leverandører og revision.
Clarysec samler dette i én evidensstyret driftsmodel. Zenith Blueprint giver teams en 30-trins køreplan. Zenith Controls giver kortlægning på tværs af compliancekrav for kontroller som Privacy and Protection of PII, Information Security in Supplier Relationships, Addressing Information Security Within Supplier Agreements og Protection of Records. Clarysecs PIMS-politikker omsætter forpligtelser til tildelbare handlinger, registre, gennemgange og bevismateriale.
Hvis jeres organisation håndterer sundhedsdata og forbereder sig på ISO/IEC 27701:2025, GDPR-ansvarlighed og parathed til European Health Data Space, så start med én tjeneste og dokumentér kæden fra formål til bortskaffelse.
Clarysec kan hjælpe jer med at opbygge eller validere jeres fortegnelse over behandling af sundhedsdata, implementere REG02-, REG04-, REG08- og REG12-arbejdsgange for bevismateriale, tilpasse ISO/IEC 27701:2025 PIMS-styring til ISO/IEC 27001:2022-kontroller, kortlægge GDPR-, NIS2-, DORA-, NIST CSF 2.0- og COBIT 2019-krav via Zenith Controls, forberede revisionsklart bevismateriale med Zenith Blueprint og udrulle enterprise- eller SME-politikker for databeskyttelse, leverandører, adgang, pseudonymisering og opbevaring.
Jeres næste handling er enkel: Vælg jeres sundhedsdataflow med højest risiko, og gennemfør 30-dages parathedssprintet. Hvis beviskæden bryder sammen, viser Clarysecs værktøjssæt præcist, hvor den skal repareres.
Bliv PECB ISO/IEC 27001 Lead Implementer eller Lead Auditor
- ✓ Officielt PECB-kursusmateriale og to eksamensforsøg
- ✓ Certificeringsgebyr og første års AMF inkluderet, hvor relevant
- ✓ Selvstudium eller live online · kurset tildeles inden for 1 hverdag
Frequently Asked Questions
Om forfatteren

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council