ISO 27001-vejledning til revisionsbevis for tillægget om klimaændringer

Klokken er 09:10 om morgenen på dagen for jeres ISO/IEC 27001:2022-overvågningsrevision. Auditoren har allerede gennemgået jeres risikoregister, anvendelighedserklæring, referater fra ledelsens gennemgang, leverandørregister og rapport fra øvelsen i forretningskontinuitet. Så kommer spørgsmålet, der tager lokalet på sengen:
“Vis mig, hvordan I har fastlagt, om klimaændringer er relevante for ISMS’et.”
CISO’en ser på den compliance-ansvarlige. Den compliance-ansvarlige åbner det juridiske register. En nævner ESG. En anden siger, at datacenterleverandøren har ISO-certifikater. Auditoren venter.
Det øjeblik er det praktiske hul i bevismaterialet, som ISO-tillægget om klimaændringer for ledelsessystemer har skabt. Tillægget kræver ikke, at sikkerhedsteams bliver klimaeksperter, beregner cloudens CO2-udledning eller opretter en dekorativ “klimasikkerhedskontrol”. Det stiller et mere direkte spørgsmål til ledelsessystemet: Har organisationen vurderet, om klimaændringer er relevante for dens kontekst, og om interessenter har klimarelaterede krav, der påvirker ledelsessystemet?
For ISO/IEC 27001:2022 betyder det, at bevismaterialet skal hænge sammen på tværs af punkt 4 til 10: kontekst, interessenter, omfang, risikoplanlægning, operationel styring, præstationsevaluering, ledelsens gennemgang og løbende forbedring. Tillægget bestås ikke ved at sige “ikke relevant” på et møde. Det bestås ved at kunne dokumentere en begrundet, dokumenteret og risikobaseret beslutning.
En fintech-CISO ved navn Sarah stod over for det samme spørgsmål få uger før revisionen. Hendes første reaktion var velkendt: Klimaændringer føltes som noget uden for ISMS’et, mens hendes team fokuserede på cybertrusler, brud på persondatasikkerheden, cloudsikkerhed, DORA-beredskab og kunders due diligence. Men da hun omsatte tillægget til praktisk ISMS-sprog, blev sammenhængen konkret: Ekstremt vejr kunne påvirke tilgængeligheden i en cloudregion, en leverandør i et område med vandstress kunne forsinke udskiftning af kritisk hardware, et langvarigt strømsvigt kunne forstyrre bemanding af hændelseshåndtering, og kunder kunne kræve dokumentation for operationel robusthed.
Det er den rigtige rammesætning. Behandl klimaændringer som input til ISMS-kontekst og robusthed, ikke som et påklistret emne.
Clarysecs tilgang bruger Zenith Blueprint: An Auditor’s 30-Step Roadmap, Zenith Controls: The Cross-Compliance Guide og Clarysecs politikskabeloner til at omsætte et nyt revisionsspørgsmål til sporbar dokumentation. Målet er enkelt: Vis auditoren en ren kæde fra kontekst til risiko, fra risiko til kontroller, fra kontroller til bevismateriale, fra bevismateriale til ledelsens gennemgang og fra ledelsens gennemgang til forbedring.
Tillægget ændrer revisionsspørgsmålet, ikke ISMS’ets formål
Den mest almindelige fejl er at behandle ISO 27001-tillægget om klimaændringer som et særskilt kontroldomæne. Det er det ikke. For et ISMS er det egentlige spørgsmål, om klimaændringer kan påvirke de tilsigtede informationssikkerhedsresultater, især fortrolighed, integritet og tilgængelighed.
Tillægget tilføjer klimaændringer som en specifik overvejelse under ISO-kravene til ledelsessystemets kontekst. For ISO/IEC 27001:2022 vil auditorer normalt først teste to punkter:
- Punkt 4.1, om organisationen har fastlagt, om klimaændringer er et relevant eksternt forhold.
- Punkt 4.2, om relevante interessenter har klimarelaterede krav.
Nøgleordet er “fastlagt”. En organisation kan fastlægge, at klimaændringer ikke er relevante, kun er relevante for bestemte lokationer eller tjenester, eller er relevante for hele ISMS’et. Men fastlæggelsen skal være dokumenteret og understøttet af organisationens faktiske afhængigheder.
For eksempel kan en SaaS-udbyder beslutte, at der er klimarelevans, fordi tilgængelighed i produktionsmiljøet afhænger af et begrænset antal cloudregioner, en MSP og medarbejdere til fjernbaseret hændelseshåndtering. En fintech-virksomhed kan koble tillægget til kritiske IKT-tredjepartsafhængigheder, DORA-operationel robusthed, reguleret hændelsesrapportering og bestyrelsesansvar. En producent kan fokusere på OT-netværkstilgængelighed, anlægskonnektivitet, fjernovervågning og forstyrrelser på fysiske lokationer.
Et modent sæt bevismateriale bør fremgå de samme steder, hvor organisationen allerede dokumenterer, at dens ISMS fungerer.
| ISMS-område | Bevismateriale om klimaændringer, som auditorer forventer | Praktisk eksempel |
|---|---|---|
| Kontekst | Dokumenteret fastlæggelse af, om klimarelaterede forhold er relevante for informationssikkerhedsresultater | Oversvømmelsesrisiko for primært kontor, varmerisiko for datacenterregion, energimæssig ustabilitet, der påvirker tjenestetilgængelighed |
| Interessenter | Kunder, tilsynsmyndigheder, forsikringsselskaber, cloududbydere, investorer eller bestyrelse med forventninger til robusthed, tilgængelighed eller oplysningspligt | Enterprise-kunde kræver dokumentation for klimarelateret kontinuitetsplanlægning for hostede tjenester |
| Omfang | Omfangsafgrænsning gennemgået i forhold til lokationer, udliciterede tjenester, cloudregioner, supportteams og kritiske afhængigheder | ISMS-omfang bekræfter, at cloudhostet SaaS-produktionsmiljø og supportdrift fortsat er omfattet |
| Risikovurdering | Klimarelaterede trusselsscenarier vurderet, hvor de er relevante for fortrolighed, integritet eller tilgængelighed | Længerevarende hedebølge øger sandsynligheden for svigt i datacenterkøling og driftsafbrydelser |
| SoA | Eksisterende Annex A-kontroller begrundet, hvor de behandler klimarelateret risiko eller efterlevelsesforpligtelser | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 og A.8.13 henvist til i behandlingsbegrundelsen |
| Operationel styring | Kontroller for forretningskontinuitet, leverandører, hændelser, backup, ændringer og cloud opdateret eller bekræftet | Regionalt forstyrrelsesscenarie tilføjet til øvelse i genopretning efter alvorlige hændelser |
| Ledelsens gennemgang | Ledelsen gennemgår ændringer i kontekst, risici, revisionskonstateringer, ressourcer, restrisiko og forbedringshandlinger | Ledelsen godkender budget til test af cloud-failover efter gennemgang af klimascenarie |
| Dokumenteret information | Bevismateriale opbevares, styres og kan genfindes | Kontekstregister, risikoregister, efterlevelsesregister, BCP-testrapport, referater fra ledelsens gennemgang |
Det stærkeste revisionsbevis ligger ikke i en særskilt “klimamappe”. Det fremgår af normale ISMS-registreringer og viser, at ledelsessystemet kan reagere på ændringer i den eksterne kontekst.
Start med kontekst, interessenter og omfang
Klimarelevans starter i konteksten. Organisationen bør registrere en klar fastlæggelse: relevant, ikke relevant eller delvist relevant. “Relevant” betyder ikke katastrofalt. Det betyder, at forholdet kan påvirke de tilsigtede informationssikkerhedsresultater.
I Zenith Blueprint starter fasen ISMS Foundation & Leadership med kontekstanalyse. Step 1 angiver:
Handlingspunkt 4.1: Brainstorm en liste over interne og eksterne faktorer, der er relevante for jeres organisations informationssikkerhed.
Den samme vejledning anbefaler bred ekstern analyse, herunder miljømæssige faktorer gennem teknikker som PESTLE. Det er her, tillægget om klimaændringer bliver operationelt. I stedet for at spørge: “Har vi en klimakontrol?”, spørger teamet:
- Hvilke fysiske lokationer, datacentre, cloudregioner, netværk og leverandører understøtter tjenester inden for omfanget?
- Kan ekstremt vejr, varme, skovbrand, oversvømmelse, vandstress, energimæssig ustabilitet eller transportforstyrrelser påvirke tilgængelighed, integritet eller fortrolighed?
- Efterspørger kunder dokumentation for klimarelateret robusthed eller operationel robusthed under sikkerhedsrelateret due diligence?
- Pålægger tilsynsmyndigheder, forsikringsselskaber, investorer eller offentlige kunder forventninger til forretningskontinuitet, genopretning efter alvorlige hændelser eller tilgængelighed?
- Kan klimatilpasningsprojekter indføre nye teknologirisici, f.eks. integrationer til bygningsstyring, IoT-sensorer, miljøovervågning eller hurtig cloudmigrering?
- Er der databeskyttelsesmæssige konsekvenser, hvis ny overvågning omfatter medarbejder-, lokations-, enheds- eller miljødata, der kan knyttes til personer?
For Sarahs fintech-team førte kontekstworkshoppen til fire realistiske eksterne forhold: stormeksponering i en datacenterregion, koncentration i én cloudregion, afhængighed af en hardwareleverandør i et område med vandstress og regulatoriske forventninger efter DORA og NIS2.
Næste skridt er interessenter. Tillægget kræver, at organisationer fastlægger, om interessenter har klimarelaterede krav. Disse parter kan omfatte kunder, tilsynsmyndigheder, forsikringsselskaber, cloududbydere, investorer, bestyrelse eller kritiske leverandører.
Step 2 i Zenith Blueprint kobler denne analyse til ISMS-omfanget:
Handlingspunkt 4.3: Udarbejd en ISMS-omfangserklæring. Angiv, hvad der er omfattet (forretningsenheder, lokationer, systemer), og eventuelle undtagelser.
Det er vigtigt, fordi klimarelaterede forstyrrelser ofte kommer ind gennem grænseflader og afhængigheder. En organisation kan sige, at dens kontor ikke er væsentligt, fordi produktion er cloudhostet, men auditoren kan spørge, om kundesupport, privilegeret adgang, hændelseshåndtering, backupadministration, leverandøreskalering eller krisekommunikation afhænger af personer, lokationer eller leverandører uden for omfanget.
Clarysecs Enterprise Informationssikkerhedspolitik fastlægger baselinen:
Organisationen skal implementere og vedligeholde et ledelsessystem for informationssikkerhed (ISMS) i overensstemmelse med ISO/IEC 27001:2022 punkt 4 til 10.
Den kræver også den dokumentationsstruktur, auditorer forventer:
ISMS’et skal omfatte definerede omfangsgrænser, en risikovurderingsmetodik, målbare målsætninger og dokumenterede kontroller, der er begrundet i anvendelighedserklæringen (SoA).
Disse ord er kernen i beredskabet for tillægget: omfangsafgrænsning, risikometodik, målbare målsætninger og SoA-begrundelse.
Omsæt klimakontekst til informationssikkerhedsrisici
Det bedste bevismateriale er sjældent en generisk risiko med navnet “klimaændringer”. Klimaændringer er kontekstdriveren. Risikoscenariet bør beskrive konsekvensen for informationssikkerheden.
Stærke risikoscenarier ser sådan ud:
- Ekstremt vejr forhindrer adgang til det primære kontor under en sikkerhedshændelse og forsinker privilegeret respons og kundekommunikation.
- Regional hedebølge øger sandsynligheden for ustabilitet i køling eller strømforsyning i et datacenter, der understøtter produktionsarbejdsbelastninger.
- Oversvømmelse påvirker en kritisk leverandørs service desk-lokation og forsinker genetablering af administrerede tjenester til beskyttelse af endepunkter.
- Kundekrav til klimarelateret robusthed er ikke registreret i efterlevelsesregisteret, hvilket skaber kontraktlig afvigelse og revisionskonstateringer.
- Nødcloudmigrering for at reducere afhængighed af fysiske lokationer omgår standardændringsstyring og gennemgang af leverandørrisiko.
- Overvågningsenheder til klimatilpasning forbindes til virksomhedens netværk uden registrering af aktiver, logning eller sårbarhedsstyring.
Dette er informationssikkerhedsrisici, fordi de påvirker tilgængelighed, hændelseshåndtering, leverandørassurance, styring af aktiver, retlige forpligtelser, sikker ændringsstyring eller databeskyttelse.
Clarysecs Politik for risikostyring - SMV angiver:
Alle identificerede risici skal registreres i risikoregisteret.
Den forstærker også gennemgangsfrekvensen:
Risici skal gennemgås kvartalsvist og opdateres, når væsentlige hændelser indtræffer.
For større organisationer udvider Clarysecs Politik for risikostyring inputmodellen:
Input til risikoidentifikation skal omfatte, men er ikke begrænset til, revisionskonstateringer, sårbarhedsscanninger, rapporter fra penetrationstest, hændelsestendenser, retlige forpligtelser og driftsmæssige ændringer.
Klimarelevans kan opstå fra ethvert af disse input. En kunderevision kan identificere manglende bevismateriale for robusthed. En juridisk opdatering kan tilføje forpligtelser om operationel robusthed. En cloudmigrering kan flytte arbejdsbelastninger til en anden regional eksponeringsprofil. En test af forretningskontinuitet kan vise, at medarbejdere ikke kan få adgang til genopretningsprocedurer under et strømsvigt.
| Kontekstforhold | Trussel | Sårbarhed | Påvirkning af C-I-A | Eksempel på ISMS-risiko |
|---|---|---|---|---|
| Øget hyppighed af regionale storme | Langvarigt svigt i elnet eller tab af datacenterkonnektivitet | Produktionsdesign baseret på én region og utestet failover | Tilgængelighedspåvirkning på kundevendte platforme, SLA-brud, omdømmeskade | RR-31: Tab af tjenestetilgængelighed som følge af klimarelateret forstyrrelse af primær hostingregion |
| Koncentration i forsyningskæden i et klimasårbart område | Forstyrrelse af produktion eller supportdrift | Eneleverandør og lange varslingstider for udskiftning | Påvirkning af tilgængelighed og integritet fra ikke-understøttet eller degraderet infrastruktur | RR-32: IKT-forsyningskædeforstyrrelse forsinker sikkerhedsvedligeholdelse og hardwareudskiftning |
| Ekstremt vejr påvirker medarbejdermobilitet og strømforsyning i hjemmet | Hændelseshåndterere kan ikke koordinere under en hændelse med høj alvorlighed | Overafhængighed af én lokation, svag kommunikation via alternativ kanal | Påvirkning af tilgængelighed og fortrolighed, hvis inddæmning og underretning forsinkes | RR-33: Hændelseshåndteringskapacitet reduceres under regional forstyrrelse |
| Miljøsensorer tilføjes til faciliteter | Ny dataindsamling og netværksforbundne enheder | Uregistrerede aktiver og uklare opbevaringsregler | Fortroligheds- og databeskyttelsespåvirkning fra unødvendig indsamling af personoplysninger | RR-34: Klimatilpasningsovervågning indfører ustyrede aktiver og databeskyttelseseksponering |
Hver risiko bør have en ejer, sandsynlighed, konsekvens, behandlingsbeslutning, restrisikoposition og gennemgangsdato. Hvis organisationen konkluderer, at der ikke foreligger nogen væsentlig klimarelateret informationssikkerhedsrisiko, kræver den konklusion stadig en begrundelse.
Brug anvendelighedserklæringen til at omsætte risikologik til kontrollogik
Når klimarelaterede scenarier er registreret, er næste spørgsmål, om kontroller er nødvendige, og om anvendelighedserklæringen afspejler beslutningen. ISO/IEC 27001:2022 punkt 6.1.1 til 6.1.3 kræver planlagte handlinger for risici og muligheder, risikovurdering, risikobehandling, nødvendige kontroller, sammenligning med Annex A og en SoA med begrundelser for medtagelse og udelukkelse.
I risikostyringsfasen giver Step 13 i Zenith Blueprint en praktisk model for sporbarhed:
Krydshenvis regler: Hvis bestemte kontroller implementeres specifikt for at overholde GDPR, NIS2 eller DORA, kan I notere det enten i risikoregisteret (som del af begrundelsen for risikokonsekvens) eller i SoA-noterne.
Brug samme princip for tillægget om klimaændringer. Opfind ikke en kontrol. Kortlæg scenariet til eksisterende ISO/IEC 27002:2022-kontroller, og forklar, hvorfor de er anvendelige.
| Klimadrevet scenarie | Sandsynlige ISO/IEC 27002:2022-kontrolområder | Bevismateriale, der skal opbevares |
|---|---|---|
| Ekstremt vejr forhindrer adgang til kontoret under en sikkerhedshændelse | A.5.24 Planlægning og forberedelse af håndtering af informationssikkerhedshændelser, A.5.26 Respons på informationssikkerhedshændelser, A.5.29 Informationssikkerhed under driftsforstyrrelser, A.5.30 IKT-beredskab for forretningskontinuitet | Hændelseshåndteringsplan, procedure for fjernadgang, test af kontakttræ, test af hændelsesbro, læringspunkter |
| Varme eller energimæssig ustabilitet påvirker cloud- eller datacentertilgængelighed | A.5.23 Informationssikkerhed ved brug af cloudtjenester, A.5.30 IKT-beredskab for forretningskontinuitet, A.8.13 Backup af information, A.5.19 Informationssikkerhed i leverandørrelationer | Leverandørassurance, cloudarkitektur, failover-test, gendannelsestest af backup |
| Oversvømmelse påvirker support hos kritisk IKT-leverandør | A.5.19 Informationssikkerhed i leverandørrelationer, A.5.21 Styring af informationssikkerhed i IKT-forsyningskæden, A.5.22 Overvågning, gennemgang og ændringsstyring af leverandørtjenester, A.5.30 IKT-beredskab for forretningskontinuitet | Risikovurdering af leverandør, kontraktklausuler, registrering af leverandørovervågning, exitstrategi |
| Nye regulatoriske forventninger eller kunderelaterede forventninger til robusthed opstår | A.5.31 Lovbestemte, regulatoriske og kontraktlige krav, A.5.36 Overholdelse af politikker, regler og standarder for informationssikkerhed, A.5.35 Uafhængig gennemgang af informationssikkerhed | Opdatering af efterlevelsesregister, gennemgang af politik, intern revisionskonstatering, referater fra ledelsens gennemgang |
| Nødændring af teknologi omgår gennemgang | A.8.32 Ændringsstyring, A.8.9 Konfigurationsstyring, A.5.8 Informationssikkerhed i projektledelse, A.5.23 Informationssikkerhed ved brug af cloudtjenester | Ændringsregistrering, risikoaccept, leverandørgennemgang, gennemgang efter implementering |
| Miljøovervågning indfører behandling af personoplysninger | A.5.9 Fortegnelse over information og andre tilknyttede aktiver, A.5.34 Privatliv og beskyttelse af personhenførbare oplysninger (PII), A.5.31 Lovbestemte, regulatoriske og kontraktlige krav, A.5.15 Adgangsstyring | Aktivregister, DPIA-screening, opbevaringsregel, gennemgang af adgangsrettigheder |
Den overordnede Politik for risikostyring gør SoA-udløseren eksplicit:
SoA’en skal gennemgås efter hver større risikovurdering eller væsentlig miljømæssig ændring.
Denne klausul er særligt relevant. En væsentlig miljømæssig ændring kan være bogstavelig, f.eks. opdateret oversvømmelseseksponering for en facilitet, eller driftsmæssig, f.eks. skift af datacenterleverandører, flytning af arbejdsbelastninger, åbning af en ny supportlokation eller accept af en reguleret kunde med krav til robusthed.
En stærk SoA-begrundelse er specifik:
“Kontrol A.5.30 er anvendelig, fordi RR-31 identificerer potentiel driftsafbrydelse som følge af ekstremt vejr, der påvirker primær supportdrift. Behandlingen omfatter fjernbaseret hændelseskoordinering, testede genopretningsprocedurer, årlig IKT-beredskabsøvelse og validering af cloud-failover.”
Det er stærkere end “Anvendelig, fordi ISO kræver det.”
Brug politikbevismateriale til at gøre tillægget gentageligt
Tillægget bør ikke skabe en engangspanik før revision. Det bør blive en del af ledelsessystemets normale gennemgangscyklus.
Clarysecs Politik for juridisk og regulatorisk efterlevelse - SMV angiver:
Enhver ændring, der påvirker efterlevelse, skal udløse en gennemgang af efterlevelsesregisteret og relevante politikker.
Tilføj ISO-tillægget om klimaændringer for ledelsessystemer til efterlevelsesregisteret, og krydshenvis derefter relaterede kunde-, regulatoriske, kontraktlige, forsikringsmæssige og certificeringsmæssige forpligtelser. Hvis organisationen er i et NIS2- eller DORA-miljø, skal disse forpligtelser kobles til bevismateriale for forretningskontinuitet, hændelsesrapportering, leverandørassurance og styring.
For forretningskontinuitet forventer Clarysecs Politik for forretningskontinuitet og politik for genopretning efter alvorlige hændelser - SMV bevismateriale for:
at forstyrrelsesscenarier blev vurderet og testet som led i risikovurderinger
Det er her, klimascenarier bliver operationelle. En tabletop-test for regionalt strømtab, en øvelse i gendannelse af backup, en validering af cloud-failover eller en simulering af nedbrud i leverandørsupport kan alle understøtte tillægget, hvis de er koblet til risikoregisteret.
For revisionsstyring angiver Clarysecs Politik for revision og overvågning af efterlevelse - SMV:
Revisionskonstateringer og statusopdateringer skal indgå i ISMS-processen for ledelsens gennemgang.
Hvis en intern revision identificerer svagt bevismateriale for tillægget om klimaændringer, bør konstateringen ikke blive stående i et revisionssporingsværktøj. Den bør indgå i ledelsens gennemgang, korrigerende handling og løbende forbedring.
Bevismateriale for databeskyttelse er relevant, hvor klimatilpasning ændrer behandlingen af personoplysninger. Clarysecs Politik for ledelsessystem for databeskyttelse kræver disciplin i konteksten:
[Begge] Privacy Lead / PIMS Manager SKAL dokumentere eksterne og interne kontekstforhold vedrørende databeskyttelse i REG01 årligt og inden for 30 dage efter enhver væsentlig ændring.
Den kræver også, at interessentkrav registreres:
[Begge] Privacy Lead / PIMS Manager SKAL dokumentere relevante interessenter og deres PIMS-krav i REG01 årligt og inden for 30 dage efter enhver væsentlig ændring.
For databeskyttelsesrisici og DPIA’er tilføjer Politik for risikovurdering vedrørende databeskyttelse og DPIA:
[Begge] Privacy Lead / PIMS Manager SKAL rapportere status for databeskyttelsesrisici og DPIA fra REG04 til REG12 kvartalsvist og før hver ledelsens gennemgang.
Politik for PIMS-overvågning, revision og forbedring giver et mønster for ledelsens gennemgang, der også er nyttigt uden for databeskyttelse:
[Begge] Øverste ledelse SKAL gennemgå PIMS-afvigelse, korrigerende handling, overvågningsresultat, revisionsresultat, databeskyttelsesrisiko, leverandørassurance og input om ændringer hos interessenter i REG12 under hver ledelsens gennemgang.
Og Politik for PIMS-dokumenteret information og styring af bevismateriale styrker indekseringen af bevismateriale:
[Alle] Privacy Lead / PIMS Manager SKAL vedligeholde et PIMS-indeks over dokumenteret information i REG12 før første PIMS-publicering og derefter kvartalsvist.
Brug samme disciplin for beredskab til ISMS-tillægget om klimaændringer: Vedligehold et bevisindeks, så revisionsteamet hurtigt kan finde kontekst-, risiko-, SoA-, kontinuitets-, leverandør- og ledelsesgennemgangsregistreringer.
Værdi på tværs af efterlevelseskrav: ISO 27001, NIS2, DORA, GDPR, NIST CSF og COBIT
ISO 27001-tillægget om klimaændringer er et ISO-krav til ledelsessystemer, men bevismaterialet har bredere regulatorisk og assurance-mæssig værdi.
NIS2 kræver, at væsentlige og vigtige enheder anvender passende og forholdsmæssige cybersikkerhedsrisikostyringsforanstaltninger efter en all hazards-tilgang. Article 21 dækker risikoanalyse, hændelseshåndtering, forretningskontinuitet, backup, genopretning efter alvorlige hændelser, krisestyring, sikkerhed i forsyningskæden, sikker udvikling, effektivitetsvurdering, træning, kryptografi, adgangsstyring og styring af aktiver. Ekstremt vejr, energimæssig ustabilitet og leverandørforstyrrelser passer naturligt ind i dette all hazards-perspektiv. Article 20 kræver også, at ledelsesorganer godkender cybersikkerhedsrisikostyringsforanstaltninger og fører tilsyn med implementeringen, hvilket stemmer overens med bevismateriale fra ISO/IEC 27001:2022-ledelsens gennemgang.
DORA er særligt relevant for finansielle enheder. Den kræver styring af IKT-risiko, ledelsesorganets ansvarlighed, kontinuitets- og genopretningsplaner, test af digital operationel robusthed, styring af IKT-tredjepartsrisiko og løbende forbedring. Hvis en finansiel organisation allerede bruger ISMS-ledelsens gennemgang til at godkende klimarelaterede IKT-kontinuitetshandlinger, kan det samme bevismateriale understøtte en DORA-styringsfortælling.
GDPR bliver relevant, når klimatilpasning ændrer behandlingen af personoplysninger. Eksempler omfatter overvågning af medarbejdersikkerhed, lokationssporing under ekstremt vejr, nye bygningssensorer, miljøovervågning knyttet til medarbejdere eller ændringer i cloudbehandlingslokationer. GDPR-ansvarlighed, formålsbegrænsning, dataminimering, sikkerhed, opbevaring og leverandørstyring gælder fortsat under forstyrrelser.
NIST CSF 2.0 giver ledelsessprog for det samme bevismateriale. Funktionen GOVERN lægger vægt på organisatorisk kontekst, interessentforventninger, juridiske og regulatoriske krav, risikostyringsstrategi, roller, tilsyn og forsyningskæderisiko. COBIT 2019- og ISACA-orienterede assurance-professionelle vil ofte fokusere på ejerskab, performancemetrikker, risikoaccept, styringsmål, problemstyring og bevismateriale for, at ledelsen ved, at kontrollerne fungerer.
| Rammeværksperspektiv | Hvordan klimarelateret ISMS-bevismateriale hjælper |
|---|---|
| ISO/IEC 27001:2022 | Viser kontekst, interessenter, omfang, risikobehandling, SoA, ledelsens gennemgang og løbende forbedring |
| NIS2 | Understøtter all hazards-risikostyring, ledelsens ansvarlighed, forretningskontinuitet, hændelseshåndtering og bevismateriale for leverandørrisiko |
| DORA | Understøtter styring af IKT-risiko, kontinuitet, test, styring af tredjepartsafhængigheder og ledelsesorganets tilsyn |
| GDPR | Understøtter ansvarlighed, hvor klimatilpasning ændrer behandling af personoplysninger, overvågning, leverandører, opbevaring eller cloudlokationer |
| NIST CSF 2.0 | Understøtter GOVERN-resultater, interessentforventninger, risikokommunikation, forsyningskæderisiko og prioriterede handlingsplaner |
| COBIT 2019 og ISACA-assurance | Understøtter styringsejerskab, performanceovervågning, risikoaccept, problemsporing og sporbarhed i assurance |
Zenith Controls er nyttig her, fordi den hjælper compliance-teams med at se, hvordan det samme bevisobjekt understøtter flere rammeværker. Det er ikke et særskilt sæt kontroller. Det er en guide til efterlevelse på tværs af rammeværker, der kortlægger kontrollogik i ISO/IEC 27001:2022 og ISO/IEC 27002:2022 til revisions-, assurance- og regulatoriske forventninger.
For dette emne er flere ISO/IEC 27002:2022-kontroller centrale. A.5.31 Lovbestemte, regulatoriske og kontraktlige krav understøtter forpligtelsen til at identificere og vedligeholde gældende krav. A.5.4 Ledelsens ansvar understøtter ledelsesansvarlighed. A.5.36 Overholdelse af politikker, regler og standarder for informationssikkerhed understøtter assurance for, at reglerne følges. A.5.29 og A.5.30 understøtter informationssikkerhed under driftsforstyrrelser og IKT-beredskab for forretningskontinuitet. A.5.19, A.5.21 og A.5.22 understøtter robusthed hos leverandører og i IKT-forsyningskæden.
Zenith Controls angiver:
Kontrol 5.36 fungerer som håndhævelsesmekanismen for de regler, der er defineret under 5.1.
I konteksten af tillægget om klimaændringer betyder det, at organisationen ikke kun opdaterer en politik. Den overvåger, om kontekstgennemgange, risikoopdateringer, SoA-gennemgange, kontinuitetstest, leverandørgennemgange og handlinger fra ledelsens gennemgang faktisk gennemføres.
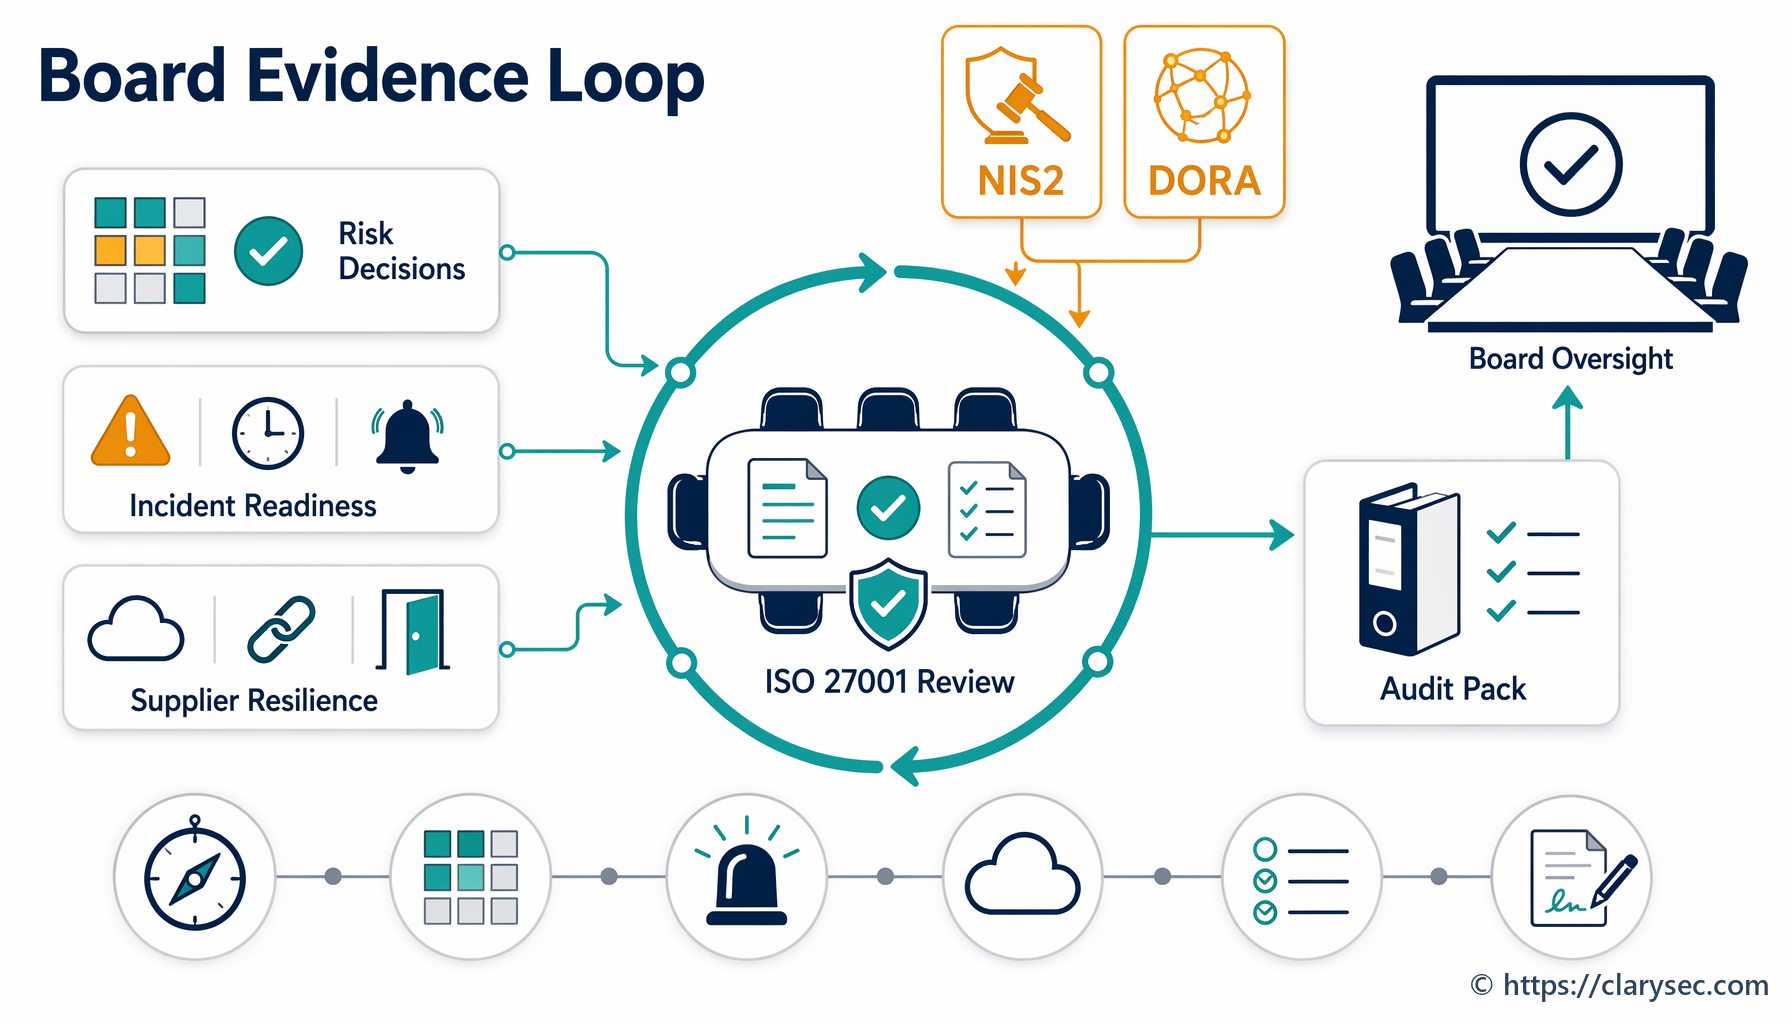
Ledelsens gennemgang er sandhedsøjeblikket på bestyrelsesniveau
ISO/IEC 27001:2022 punkt 9.3 kræver, at øverste ledelse gennemgår ISMS’et med planlagte intervaller for at sikre fortsat egnethed, tilstrækkelighed og effektivitet. For tillægget om klimaændringer er ledelsens gennemgang det sted, hvor kontekstbevismateriale bliver til ledelsesmæssig ansvarlighed.
Zenith Blueprint, fasen Audit, Review & Improvement, Step 28, angiver, at teams skal indsamle input til ledelsens gennemgang, herunder:
✓ Ændringer i eksterne og interne forhold: Opsummer væsentlige ændringer i kontekst (punkt 4.1) eller krav fra interessenter (punkt 4.2), siden ISMS-projektet startede.
Sarah brugte denne struktur til at briefere sit ledelsesteam. Hendes slide til ledelsens gennemgang var kort:
- ISO har pålagt, at klimaændringer skal indgå som overvejelse i ledelsessystemets kontekst.
- ISMS-teamet har fastlagt relevans for datacentertilgængelighed, cloudkoncentration, leverandørafhængighed og regulatoriske forventninger.
- To risici blev tilføjet til risikoregisteret med middel-lav sandsynlighed og høj konsekvens.
- Behandlingen bruger eksisterende kontroller for IKT-beredskab, leverandørstyring, backups, cloudtjenester og retlige krav.
- Der anmodes om ledelsens godkendelse af en udvidet test af genopretning efter alvorlige hændelser, der simulerer regional ustabilitet i strømforsyningen.
Referatet registrerede beslutningen, handlingsejere, forfaldsdatoer og ressourcegodkendelse. Det er revisionsbevis af høj kvalitet, fordi det viser, at øverste ledelse har gennemgået forholdet og truffet en risikobaseret beslutning.
Clarysecs Enterprise Informationssikkerhedspolitik kræver, at ledelsens gennemgang omfatter:
Beslutninger om opdateringer af omfang, kontroller og ressourceallokering
En stærk ledelsesgennemgangspakke for tillægget om klimaændringer bør omfatte:
- Uddrag af kontekstregister, der viser fastlæggelse af klimarelevans.
- Uddrag af interessentregister, der viser krav eller begrundelse for, at der ikke er nogen.
- Omfangsgennemgang, der dækker lokationer, cloudtjenester, leverandører, supportteams og grænseflader.
- Poster i risikoregister og behandlingsstatus.
- SoA-ændringer eller bekræftelse af, at eksisterende begrundelser fortsat er tilstrækkelige.
- Testresultater for forretningskontinuitet og genopretning efter alvorlige hændelser.
- Opdateringer om leverandørassurance for cloud, datacenter, MSP, MSSP, telekommunikation, faciliteter og udliciterede supportafhængigheder.
- Konsekvenser for hændelseshåndtering, herunder eskalering og kommunikationsafhængigheder.
- Opdateringer i juridisk og regulatorisk register.
- Ressourceanmodninger, beslutninger og accept af restrisiko.
- Forbedringshandlinger med ejere og forfaldsdatoer.
Hvis forholdet aldrig når ledelsens gennemgang, kan det se performativt ud. Hvis det når ledelsens gennemgang gennem kontekst, risiko, kontroller og bevismateriale, ligner det et velfungerende ISMS.
Almindelige revisionskonstateringer og hvordan de forebygges
De fleste konstateringer vedrørende tillægget om klimaændringer er sporbarhedsfejl, ikke tekniske fejl.
| Almindelig konstatering | Hvorfor det sker | Sådan forebygges det |
|---|---|---|
| Konteksten siger, at klima er relevant, men risikoregisteret er tavst | Organisationen dokumenterede forholdet, men koblede det ikke til planlægning efter punkt 6 | Tilføj specifikke risikoscenarier, eller dokumentér, hvorfor der ikke kræves et risikoscenarie |
| Klima er markeret som ikke relevant trods åbenlyse afhængigheder | Beslutningen ignorerede lokationer, cloudregioner, leverandører eller supportdrift | Baser relevansbeslutninger på reelle afhængigheder og bevismateriale |
| Interessentkrav mangler | Forventninger fra kunder, tilsynsmyndigheder, forsikringsselskaber, investorer eller bestyrelse blev ikke gennemgået | Gennemgå kontrakter, spørgeskemaer, reguleringsmæssige forpligtelser, forsikringsanmodninger og krav til bestyrelsesrapportering |
| SoA-begrundelser er generiske | Kontroller blev oplistet uden risiko- eller efterlevelsesbegrundelse | Kobl kontroller til risiko-ID’er, forpligtelser og testbevismateriale |
| Ledelsens gennemgang nævner klima, men registrerer ingen beslutning | Emnet blev drøftet uden output | Registrér beslutninger, ejere, ressourcer, accept af restrisiko og forfaldsdatoer |
| Kontinuitetstest er ikke koblet til risikovurdering | BCP-øvelser blev ikke koblet til identificerede scenarier | Henvis til risiko-ID’er i testplaner og rapporter |
| Leverandørafhængigheder ignoreres | Organisationen fokuserede kun på interne faciliteter | Medtag cloud, datacenter, MSP, MSSP, telekommunikation, faciliteter, strøm og udliciterede supportafhængigheder |
| Databeskyttelsespåvirkninger overses | Tilpasningsprojekter indførte overvågnings- eller lokationsdata uden DPIA-screening | Screen klimatilpasningsændringer for påvirkning af behandling af personoplysninger |
Din revisionsklare bevispakke
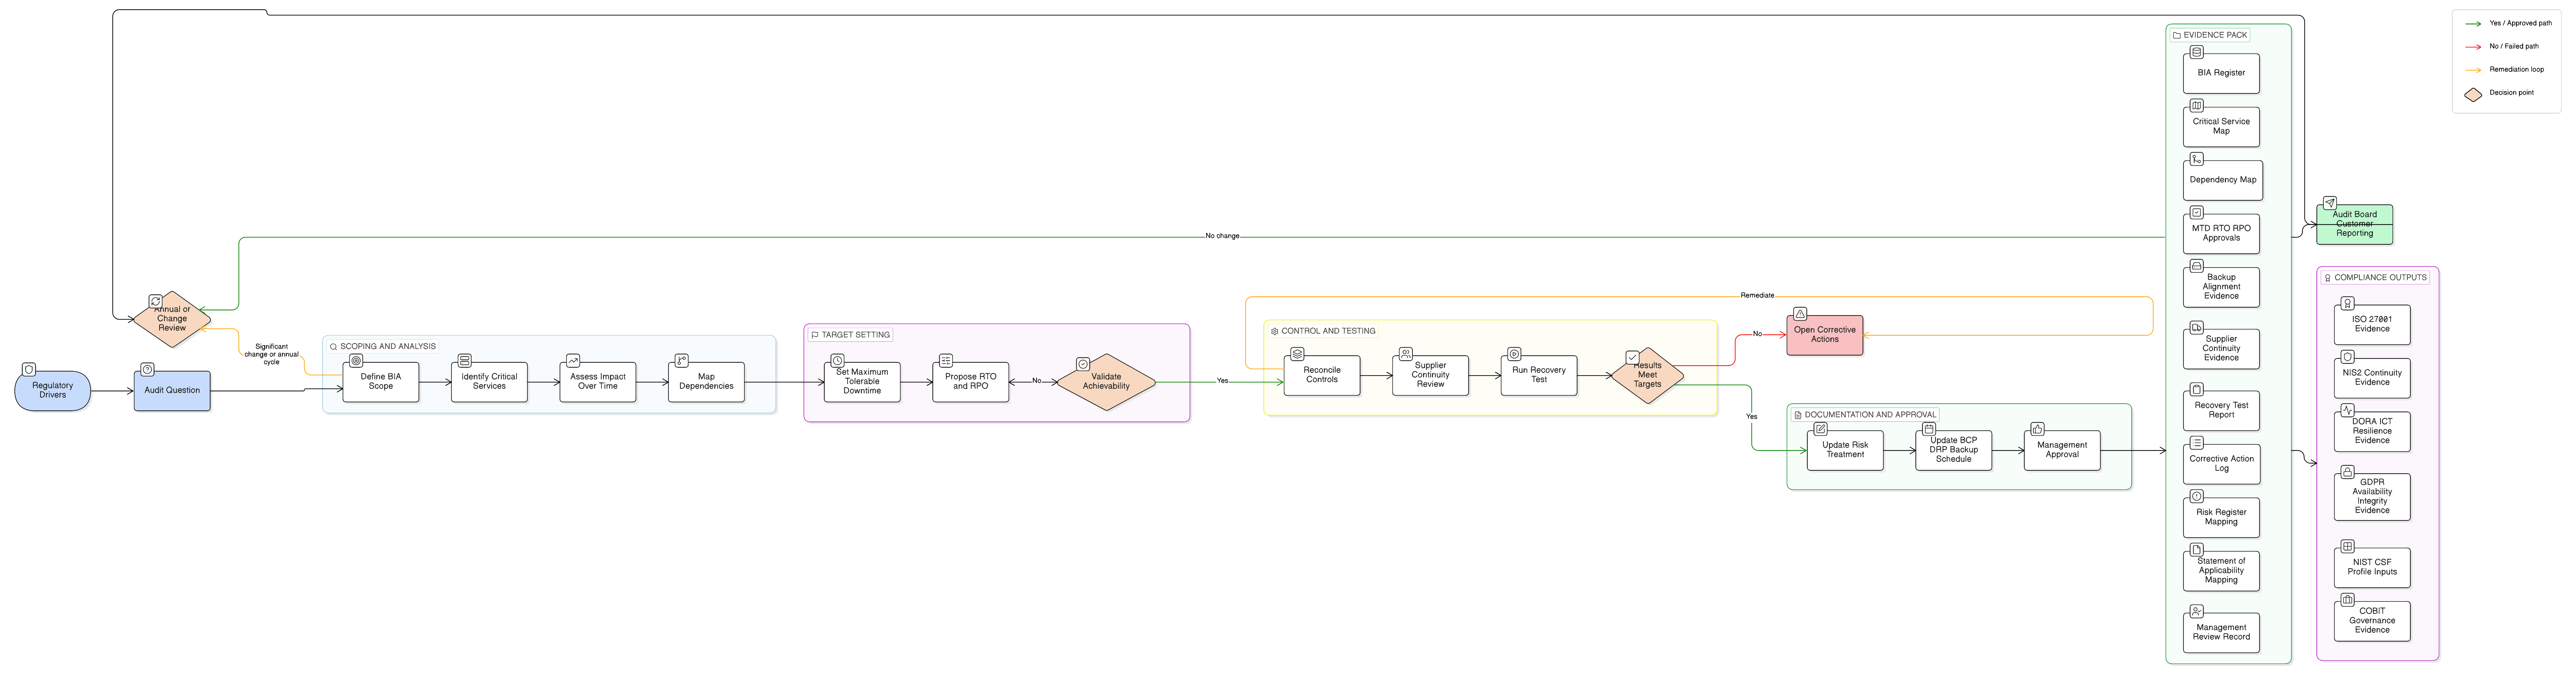
Før næste overvågnings- eller recertificeringsrevision bør I samle en kortfattet bevispakke. Den behøver ikke være stor. Den skal hænge sammen.
| Beviselement | Hvad det bør dokumentere |
|---|---|
| Post i kontekstregister | Klimaændringer blev vurderet som et eksternt forhold, og relevans blev fastlagt med begrundelse |
| Interessentregister | Relevante krav fra kunder, tilsynsmyndigheder, forsikringsselskaber, cloududbydere, bestyrelse eller andre parter blev identificeret eller afvist |
| Omfangsgennemgang | Lokationer, cloudtjenester, leverandører, supportdrift og grænseflader blev vurderet |
| Risikoregister | Klimadrevne informationssikkerhedsscenarier blev registreret, eller der foreligger en dokumenteret begrundelse for ingen væsentlig risiko |
| Risikobehandlingsplan | Ejere, kontroller, datoer, restrisiko og behandlingsbeslutninger er defineret |
| Anvendelighedserklæring | Eksisterende Annex A-kontroller er begrundet med risiko- og efterlevelseslogik |
| Efterlevelsesregister | ISO-tillægget og relaterede NIS2-, DORA-, kunde-, forsikrings- eller kontraktlige forpligtelser spores |
| BCP- og DR-bevismateriale | Forstyrrelsesscenarier blev vurderet, testet og koblet til risikovurdering |
| Registreringer om leverandørassurance | Kritiske IKT-afhængigheder blev gennemgået for robusthed, overvågning og exitovervejelser |
| Referater fra ledelsens gennemgang | Øverste ledelse gennemgik kontekst, risiko, ressourcer, beslutninger, restrisiko og forbedringshandlinger |
| Tjekliste for intern revision | Tillægget blev testet som led i revision eller overvågning af efterlevelse |
| Bevisindeks | Registreringer er styrede, genfindelige og har ejere |
Denne pakke giver auditoren et klart spor: kontekst til risiko, risiko til kontrol, kontrol til bevismateriale, bevismateriale til ledelsens gennemgang og ledelsens gennemgang til forbedring.
Gør tillægget til bevismateriale, ikke bekymring
ISO 27001-tillægget om klimaændringer er ikke en papirfælde, hvis jeres ISMS allerede fungerer som et ledelsessystem. Det er en anledning til at dokumentere, at organisationen kan identificere et eksternt forhold under forandring, beslutte om det er relevant, evaluere dets påvirkning på informationssikkerhedsresultater, opdatere risici og kontroller efter behov og involvere øverste ledelse i beslutningen.
Start med en 60-minutters gennemgang af bevismateriale. Medbring kontekstregisteret, interessentregisteret, ISMS-omfanget, risikoregisteret, SoA, BCP-testrapporten, leverandørregisteret, efterlevelsesregisteret og seneste referat fra ledelsens gennemgang. Stil ét spørgsmål: Kan vi spore tillægget om klimaændringer fra kontekst til ledelsesbeslutning?
Hvis kæden er brudt, skal den repareres, før auditoren finder hullet.
Clarysec kan hjælpe jer med hurtigt at opbygge denne sporbarhed. Brug Zenith Blueprint: An Auditor’s 30-Step Roadmap til at placere arbejdet i de rigtige implementeringsfaser, brug Zenith Controls: The Cross-Compliance Guide til at kortlægge bevismateriale på tværs af ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF og COBIT-orienteret assurance, og brug Clarysecs politikskabeloner til at gøre registreringerne gentagelige, gennemgåelige og revisionsklare.
Planlæg en Clarysec-vurdering af bevismateriale for tillægget om klimaændringer, og gør et ubehageligt revisionsspørgsmål til et sikkert, bestyrelsesklart svar.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council