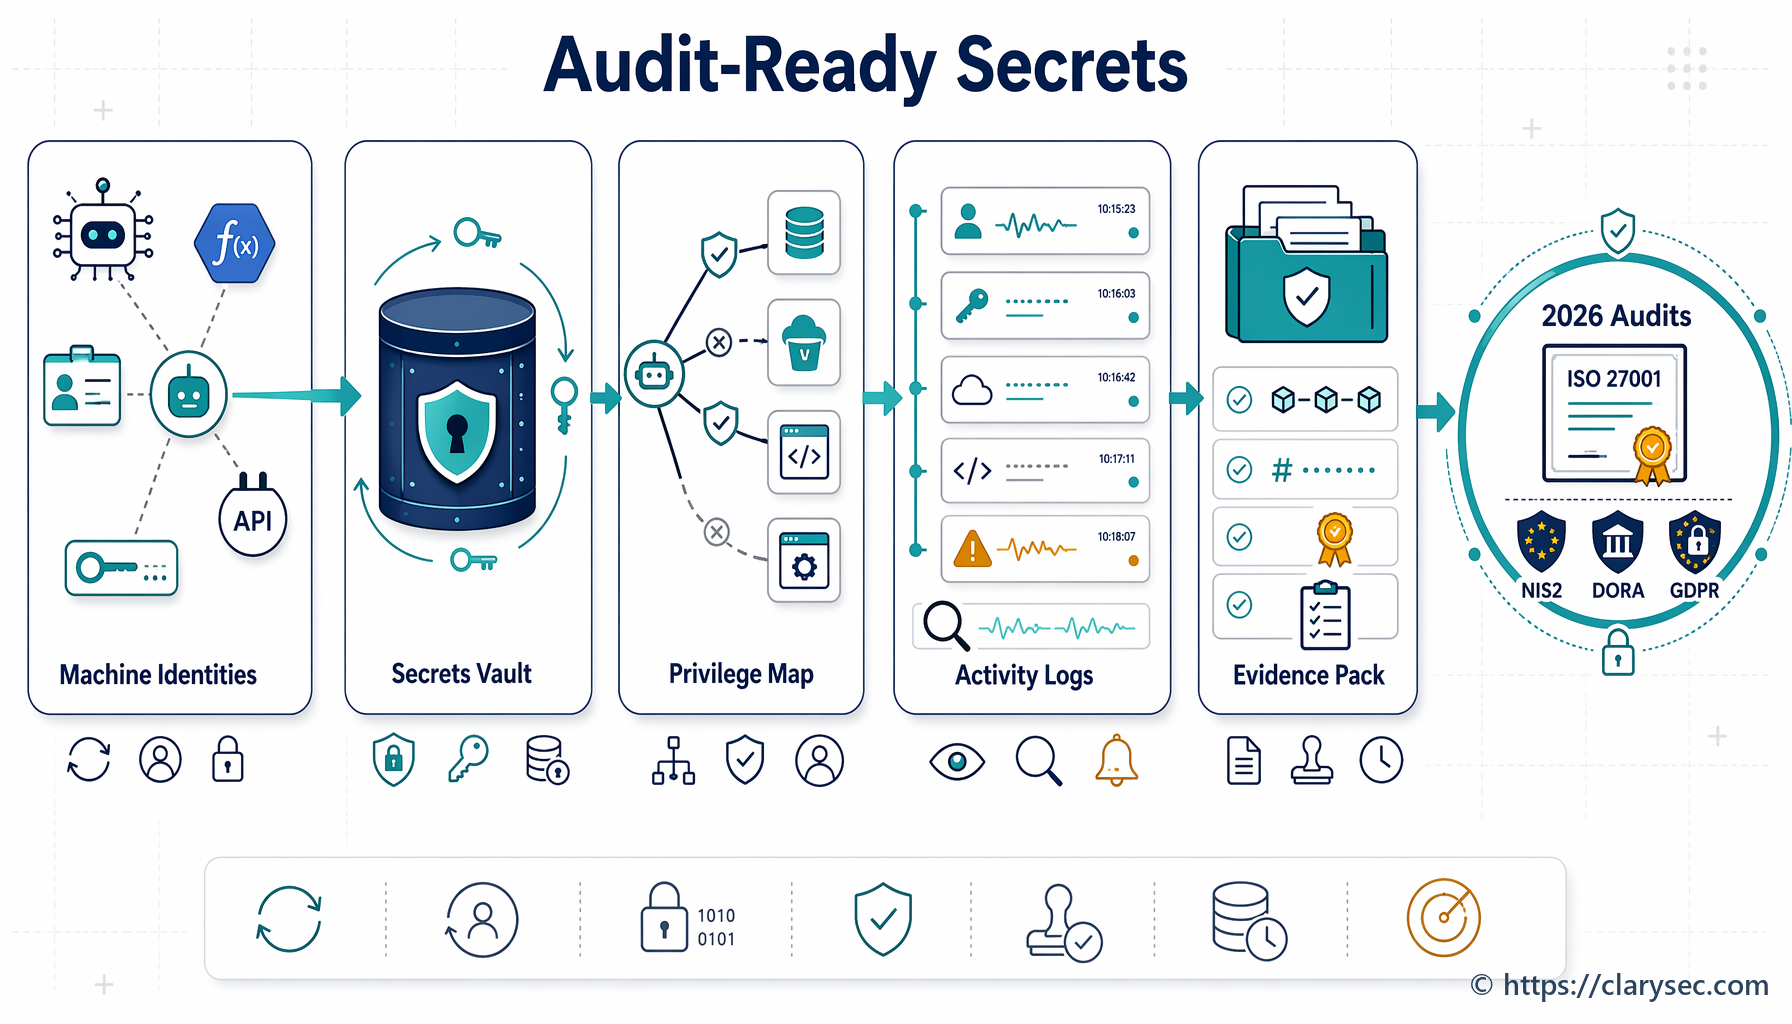
DPIA-styring for ISO 27001, NIS2 og DORA
En samlet 2026-vejledning til at gøre DPIA’er til revisionsklart styringsbevismateriale på tværs af GDPR-ansvarlighed, ISO/IEC 27001:2022, NIS2-foranstaltninger til styring af cybersikkerhedsrisici, DORA IKT-ændringer og leverandørrisiko.
14 min