#Cloudsikkerhed
Articles tagged with "Cloudsikkerhed"
30 articles
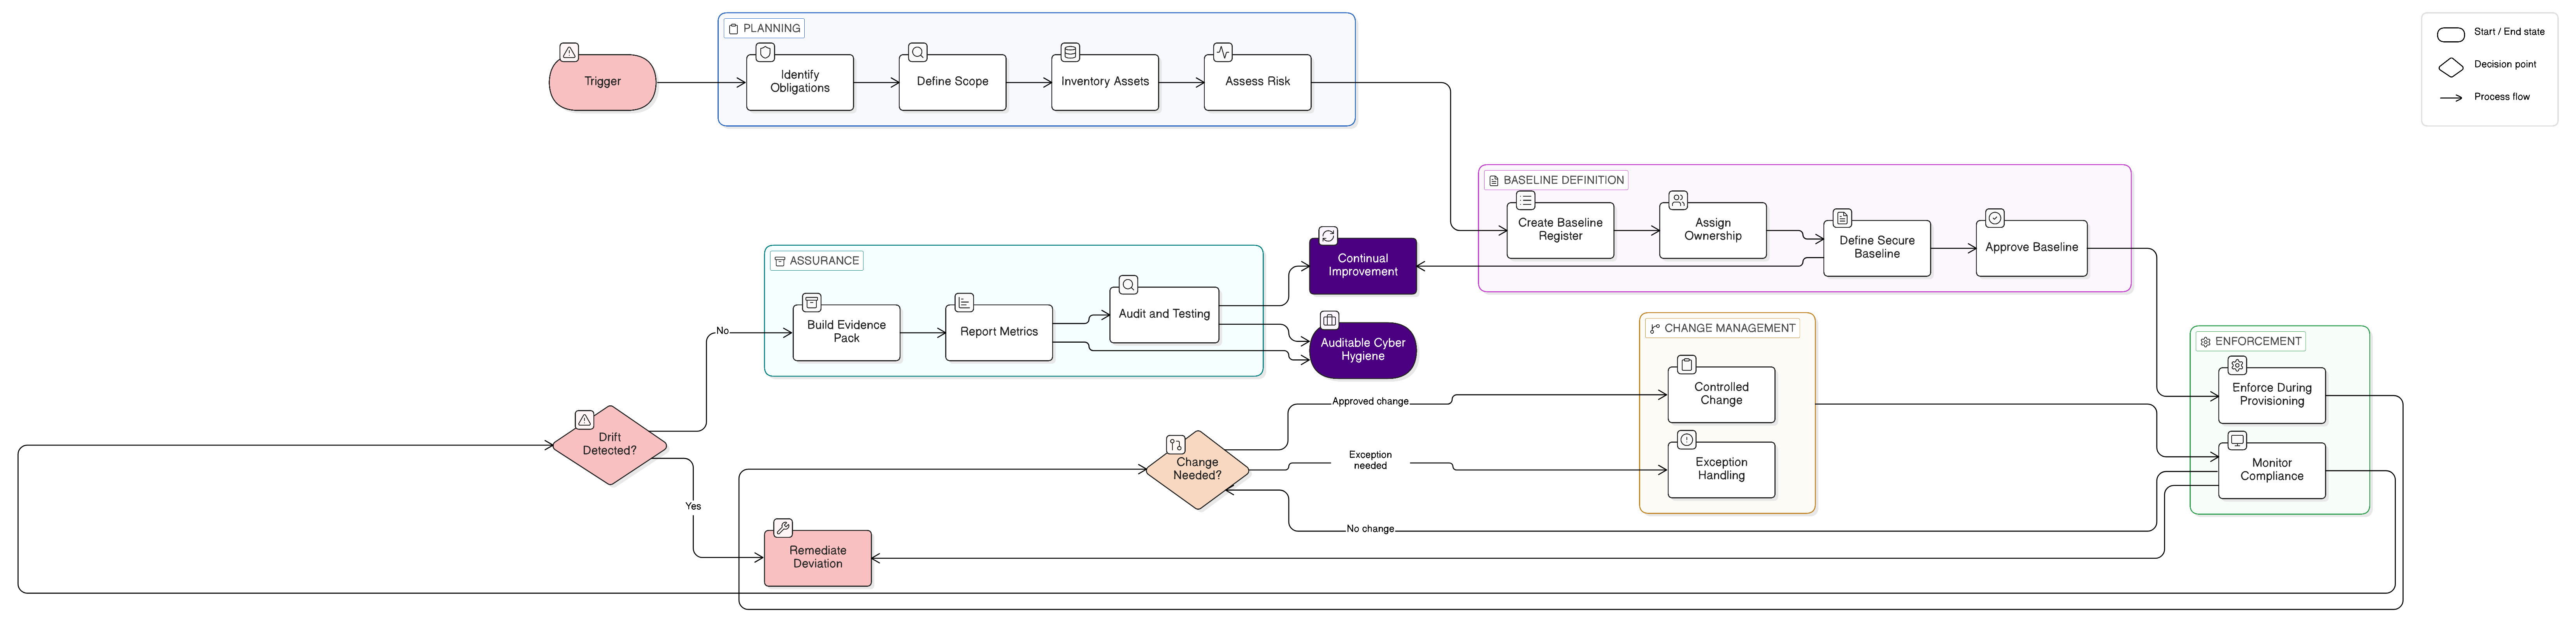
Sikre konfigurationsbaselines er nu et centralt bevispunkt for ISO/IEC 27001:2022, NIS2, DORA, GDPR og kunders sikkerhedsgennemgange. Denne hovedguide viser, hvordan sikre baselines defineres, håndhæves, overvåges og dokumenteres med Clarysec-politikker, Zenith Blueprint og Zenith Controls.
Lær, hvordan du opbygger revisionsklare kontroller til beskyttelse af personoplysninger ved at udvide ISO/IEC 27001:2022 med ISO/IEC 27701:2025 og ISO/IEC 29151:2022, kortlagt til GDPR, NIS2, DORA, NIST-lignende assurance og COBIT 2019-styringsforventninger.
En samlet kontrolkortlægning fra NIS2-gennemførelsesforordning 2024/2690 til ISO/IEC 27001:2022 for cloud-, MSP-, MSSP- og datacenterudbydere. Omfatter Clarysec-politikklausuler, revisionsbevismateriale, tilpasning til DORA og GDPR samt en praktisk implementeringskøreplan.
Styring af DNS og domæneregistrarer er nu et robusthedsanliggende på bestyrelsesniveau. Denne guide viser, hvordan DNSSEC, registry lock, adgang hos registrarer, zoneændringer og overvågning omsættes til juridisk holdbar dokumentation for efterlevelse.
EUCS-cloudcertificering kan styrke assurance for cloududbydere i 2026, men den skal kortlægges til jeres ISO 27001-ISMS, leverandørrisikoproces, kontrakter, hændelsesprocedurer og dokumentation for ansvarlighed efter GDPR.
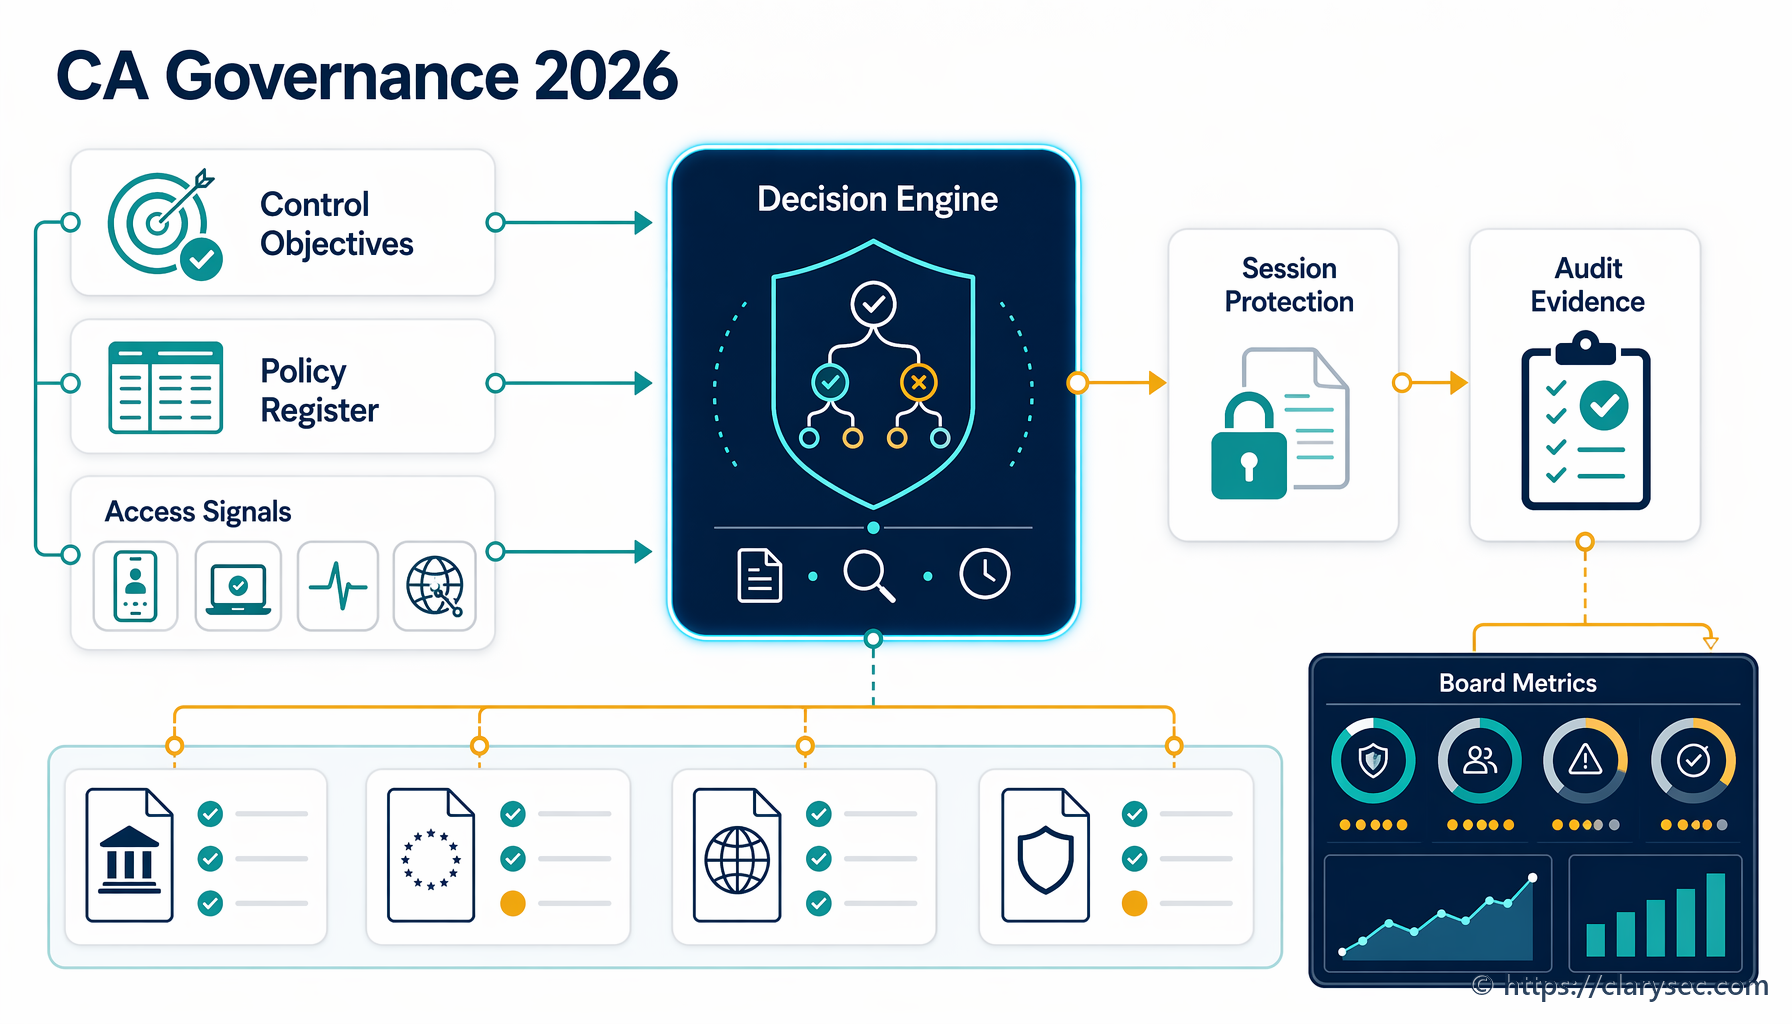
En praktisk vejledning til at styre Microsoft Entra Conditional Access som et kontrollerbart og revisionsklart kontrolsystem med kortlægning af revisionsbevis til ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST og COBIT.
En praktisk vejledning til CISO’er, complianceansvarlige og bestyrelser om at omsætte kvalitative cyberrisici til finansiel eksponering, ISO 27001-bevismateriale, NIS2-tilsyn og beslutninger om IKT-robusthed efter DORA.
En praktisk vejledning til at opbygge revisionsklare Transfer Impact Assessments for cloudtjenester, SCC’er, underdatabehandlere, supplerende foranstaltninger samt bevismateriale for ISO/IEC 27001:2022, NIS2 og DORA.
En praktisk CISO-vejledning til styring af CI/CD-pipelines som revisionsbare systemer i softwareforsyningskæden med build-proveniens, hærdede runners, signerede artefakter, bevismateriale for udrulninger og Clarysec-politikmappinger.