
Styring af browserudvidelser for NIS2, DORA og GDPR
En praktisk styringsmodel baseret på ISO/IEC 27001:2022 for risici ved browserudvidelser, kortlagt til NIS2-cyberhygiejne, DORA IKT-risiko og GDPR-revisionsbevis.
Articles tagged with "ISO 27001"
En praktisk styringsmodel baseret på ISO/IEC 27001:2022 for risici ved browserudvidelser, kortlagt til NIS2-cyberhygiejne, DORA IKT-risiko og GDPR-revisionsbevis.

NIS2-direktivets 24-timersfrist for underretning ændrer spillereglerne. Denne definitive vejledning viser CISO’er og auditorer, hvordan de kan opbygge en robust hændelseshåndteringsplan, der efterlever kravene og kan modstå regulatorisk kontrol og reelle angreb, ved hjælp af Clarysecs politikker og værktøjssæt til tværgående compliance.

Vores hovedartikel til CISO’er om effektiv gennemførelse af leverandørrevisioner for højrisikoleverandører i forhold til NIS2 og DORA. Lær, hvordan I implementerer en risikobaseret, løbende revisionsstrategi med dokumenterede rammeværker, politikkrav og praktiske tjeklister, der opfylder skærpede regulatoriske krav.
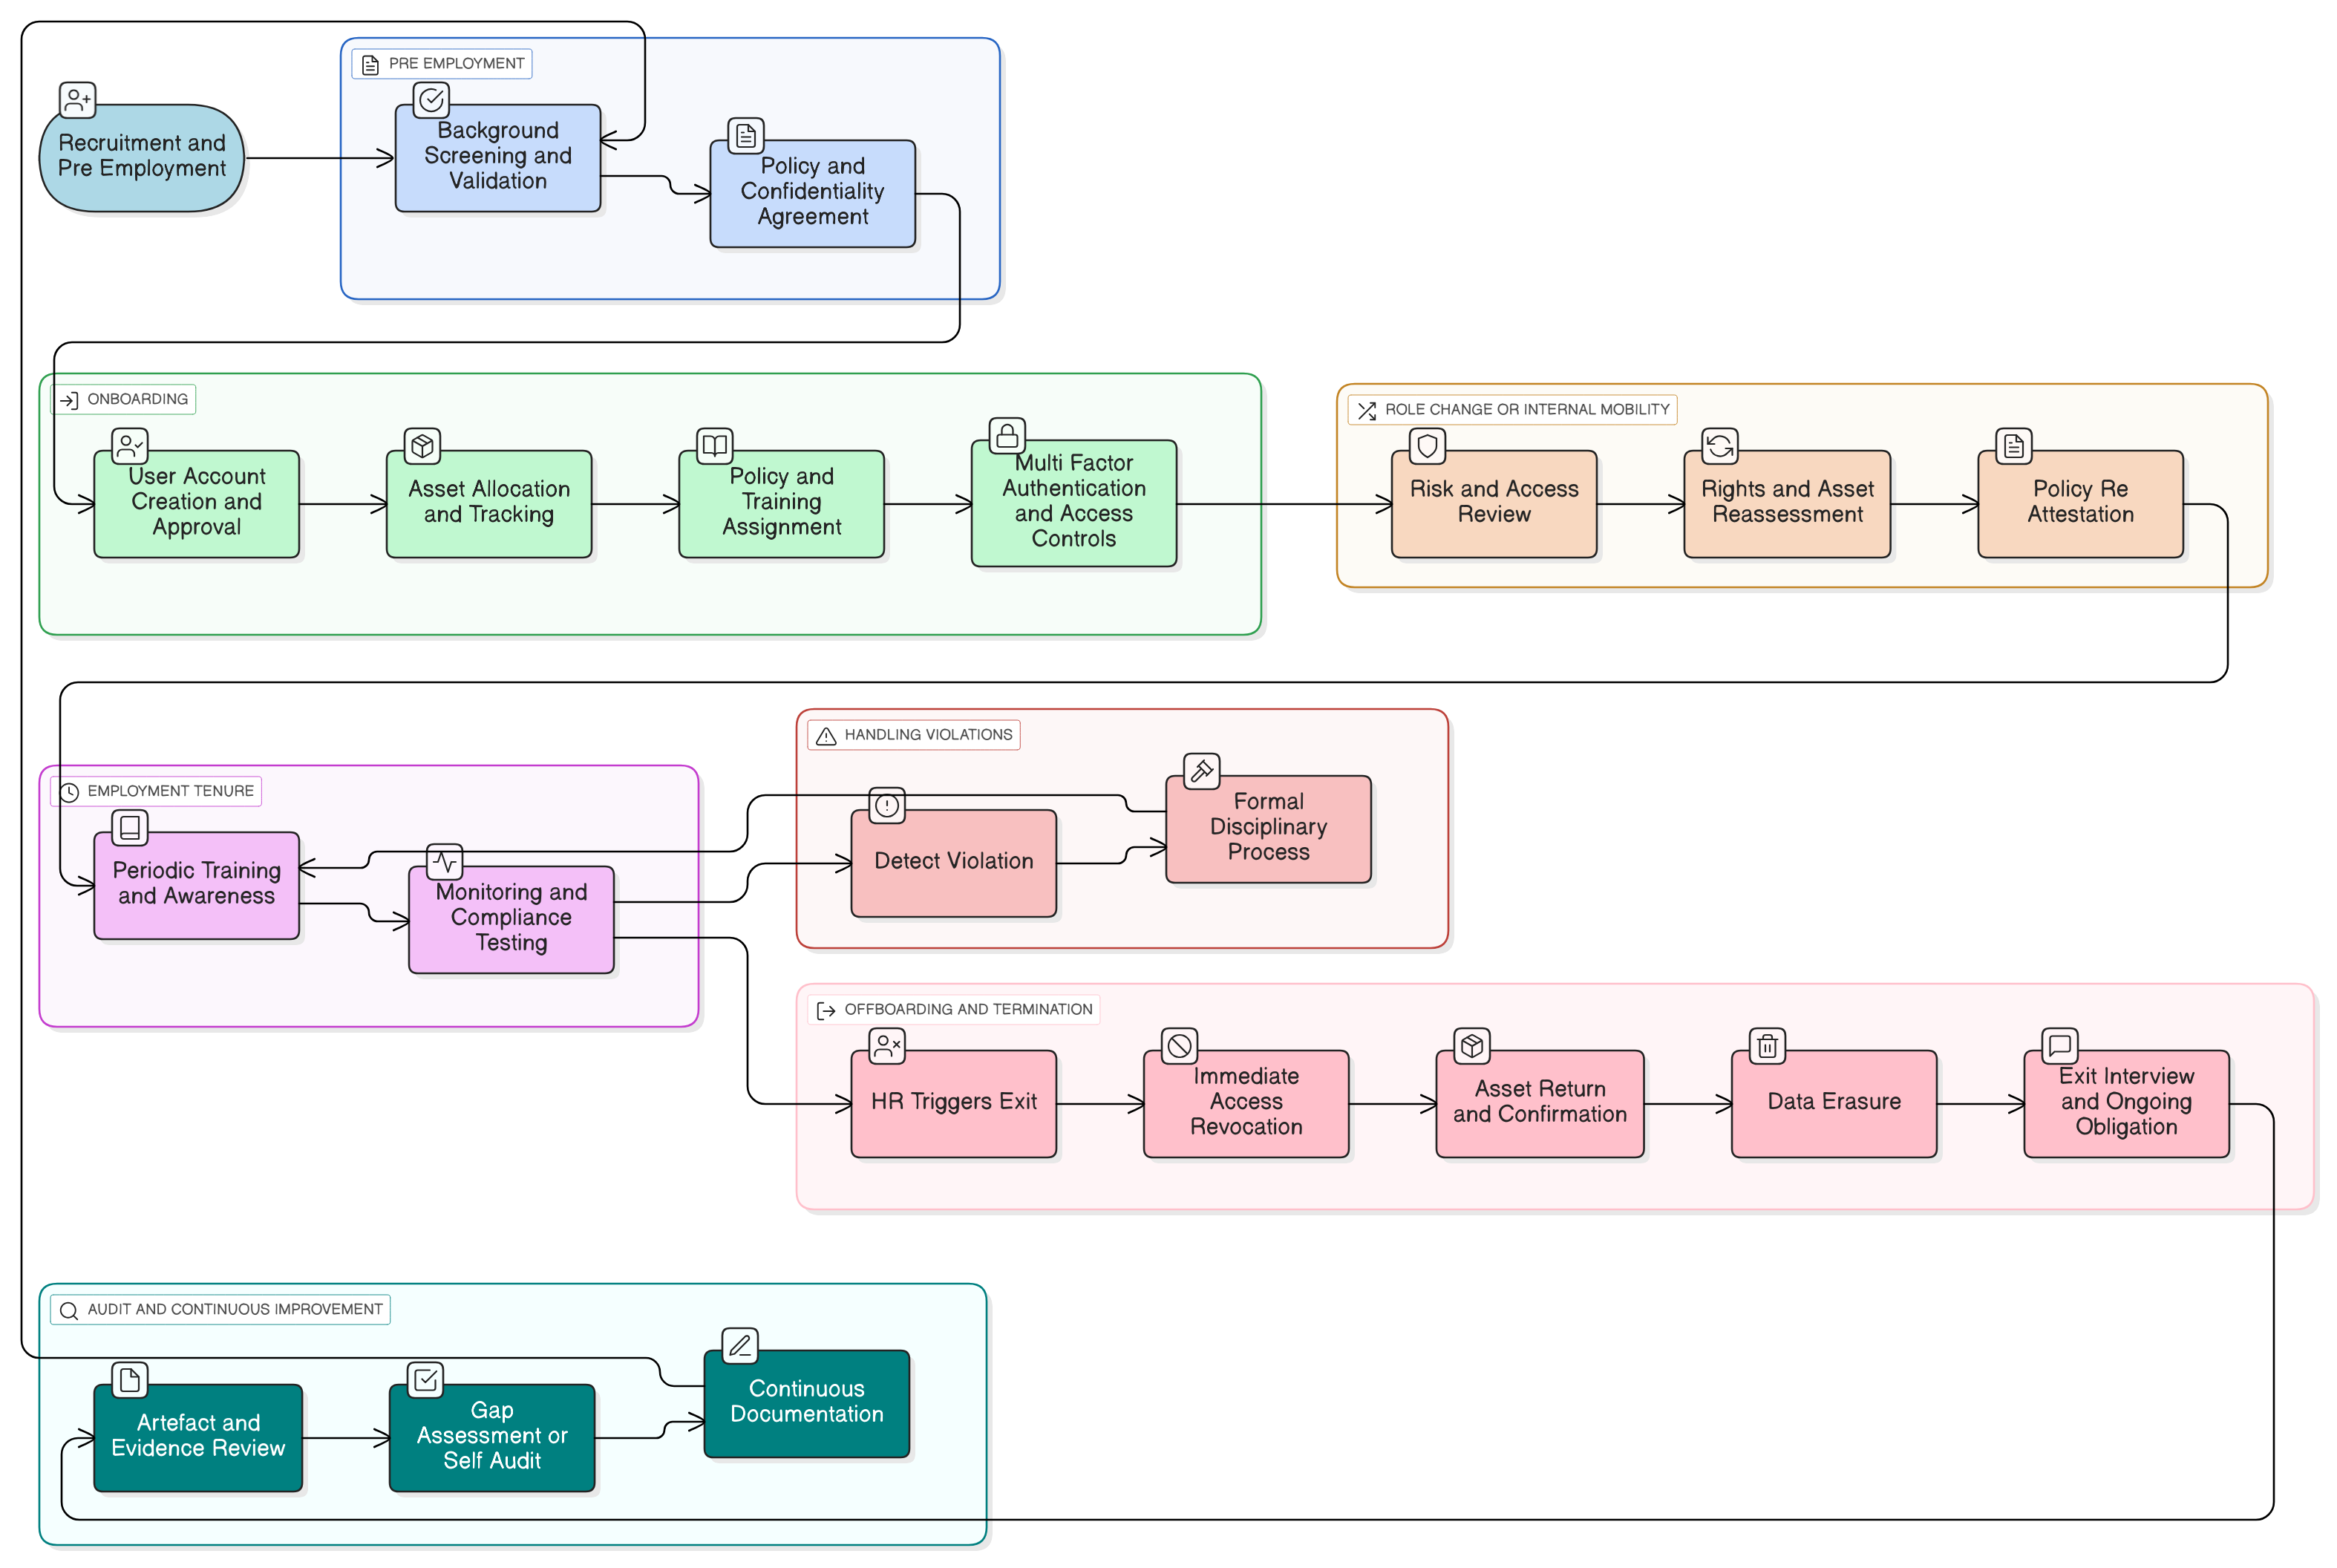
Lær, hvordan HR-processen kan omsættes til en sikkerhedsmæssig styrkeposition ved hjælp af operationelle kontroller, praksisnær politikkortlægning, revisionsperspektiver og integrerede værktøjssæt, der dækker onboarding, rolleændringer og fratrædelsesproces efter ISO 27001:2022, NIS2, DORA, GDPR, NIST og COBIT.