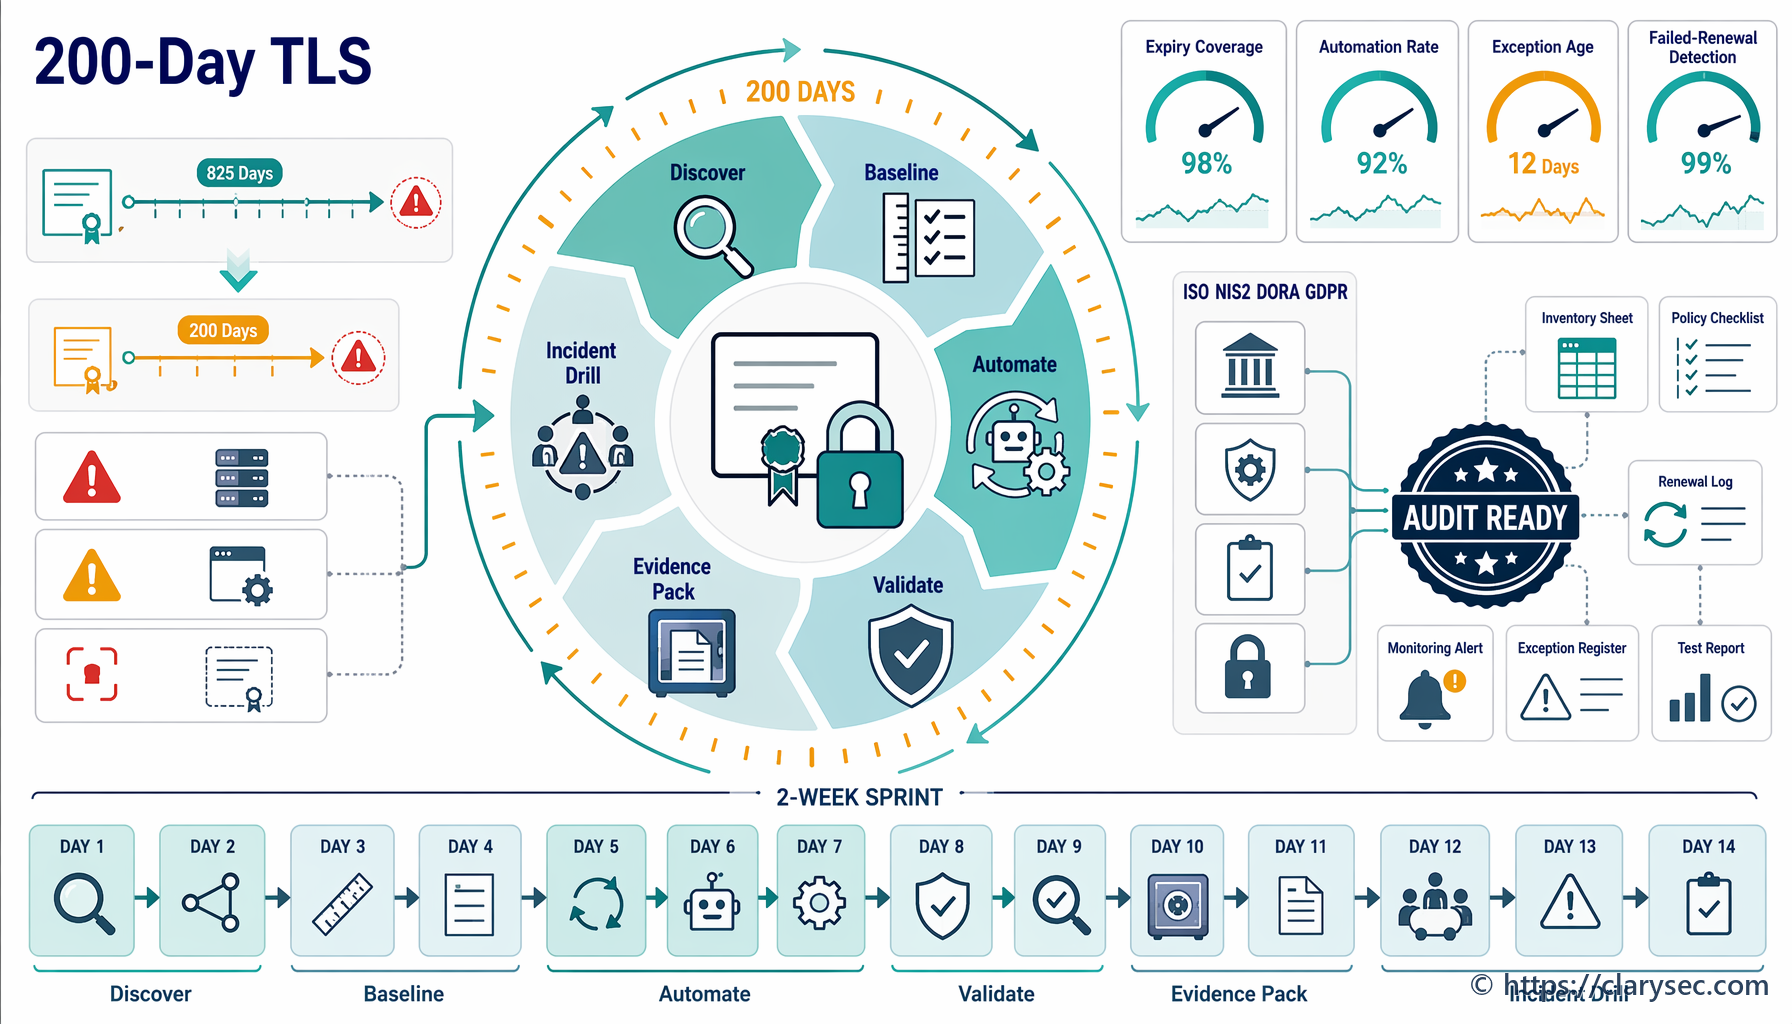
Kortere gyldighed for offentlige TLS-certifikater gør fornyelse til en tilbagevendende udfordring for governance, robusthed og revisionsbevismateriale. Denne vejledning viser, hvordan certifikater styres som regulerede sikkerhedsaktiver under ISO/IEC 27001:2022, NIS2, DORA og GDPR Article 32.
Gør undtagelser fra kryptografiske kontroller til dokumentation for ISMS-modenhed i stedet for revisionsrisiko. Denne flagskibsguide samler styringsmæssig fortælling og tekniske detaljer med politikklausuler, kontrolkortlægninger og handlingsorienterede tjeklister for revisionsbevis.