#Leverandørstyring
Articles tagged with "Leverandørstyring"
81 articles
Denne artikel giver CISO’er en praktisk playbook til at navigere i det komplekse krydsfelt mellem GDPR og AI. Vi gennemgår scenariebaseret, hvordan SaaS-produkter med LLM’er kan bringes i overensstemmelse med kravene, med fokus på træningsdata, adgangsstyring, registreredes rettigheder og revisionsberedskab på tværs af flere rammeværker.
Denne omfattende guide fører CISO’er og sikkerhedsledere gennem en gennemprøvet metode til at få styr på krav til applikationssikkerhed. Lær at gå fra reaktive rettelser til en proaktiv model for sikkerhed gennem design, der tilfredsstiller revisorer, beskytter forretningen og er afstemt med centrale compliance-rammeværker ved hjælp af Clarysecs gennemprøvede politikker og værktøjssæt.
En underskrift på en politik er ikke nok. Se, hvordan du gør topledelsen til dit stærkeste sikkerhedsaktiv med konkrete trin, politikeksempler og kortlægninger på tværs af krav for ISO 27001:2022, NIS2, DORA og mere.
Denne hovedartikel guider CISO’er og complianceansvarlige gennem en praktisk tilgang til at opbygge et program for risikostyring i forsyningskæden i overensstemmelse med NIS2. Den kombinerer regulatorisk indsigt, handlingsrettede kontroller og Clarysec’s ekspertvejledning, så forsyningskæden kan ændres fra en kritisk sårbarhed til et robust, revisionsbart aktiv.
Et ransomwareangreb rammer midt under et bestyrelsesmøde. Jeres backups virker, men gør jeres sikkerhedskontroller? Se, hvordan du implementerer robusthedskontrollerne i ISO/IEC 27001:2022 for at opretholde sikkerheden under pres, tilfredsstille revisorer og opfylde de skærpede DORA- og NIS2-krav med Clarysecs ekspertkøreplan.
Tjeklister for efterlevelse forhindrer ikke sikkerhedsbrud; aktiv styring gør. Vi gennemgår informationssikkerhedschefens største styringsmyter med udgangspunkt i en virkelig hændelse og giver en køreplan for at opbygge reel organisatorisk robusthed med konkrete trin, eksempler på politikformuleringer og kortlægninger på tværs af ISO 27001:2022, NIS2, DORA og flere andre rammeværker.
Revisionskatastrofer skyldes ikke svage firewalls, men at compliance behandles som en teknisk tjekliste. Se Clarysecs strategier for ledelsessystemer, kortlagte kontroller og praktiske politikker til gnidningsfri efterlevelse af ISO 27001, NIS2 og DORA.
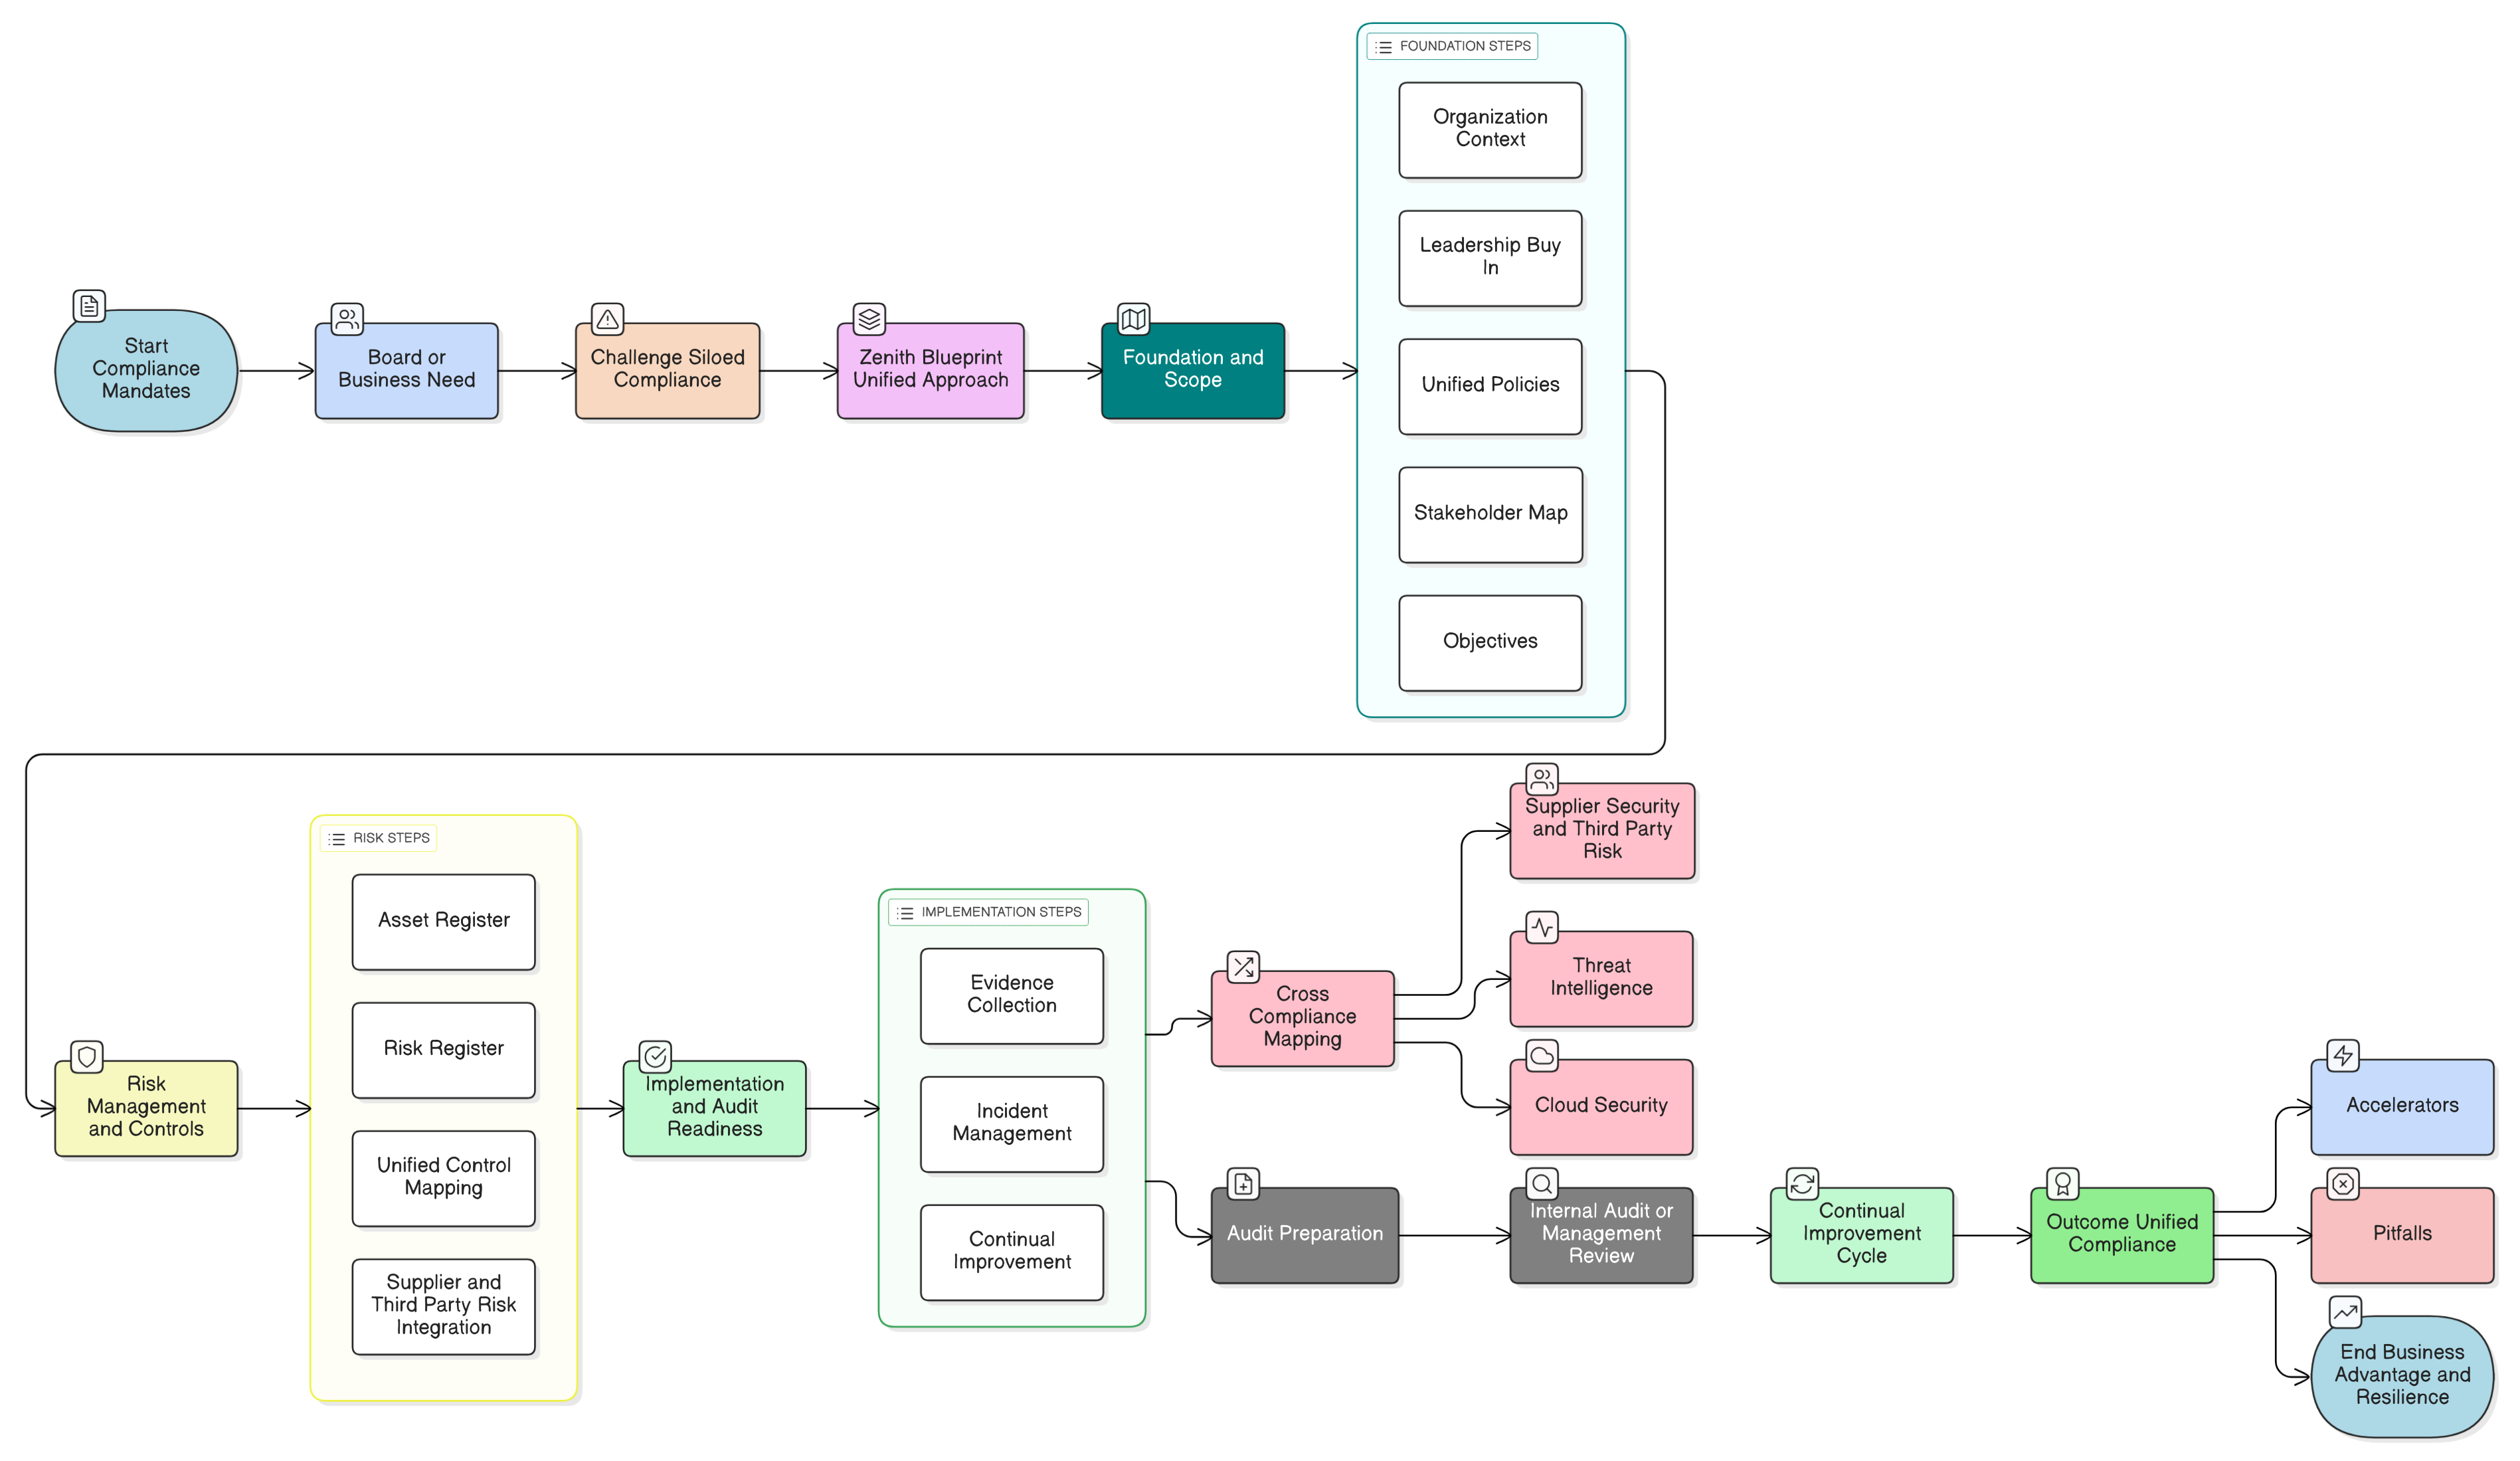
Clarysecs Zenith Blueprint leverer den hurtigste og mest pålidelige integrerede efterlevelse af ISO 27001:2022, NIS2 og DORA. Få praktiske trin, kontrolkortlægninger og virkelighedsnære scenarier, der hjælper CISO’er og forretningsledere med at opnå reelt revisionsberedskab og operationel modstandsdygtighed.
Saml jeres hændelseshåndteringsstrategi på tværs af NIS2, DORA og ISO/IEC 27001:2022 med Clarysecs gennemprøvede praksisser, handlingsorienterede kortlægninger og robuste politikker. Indeholder realistiske scenarier, praktiske tjeklister og trin til generering af auditbevis som grundlag for auditberedskab.