#Logning Og Overvågning
Articles tagged with "Logning Og Overvågning"
59 articles
VEX og CSAF bliver bevislaget mellem SBOM’er, leverandørmeddelelser, sårbarhedstriage og regulatorisk dokumentation. Denne vejledning viser, hvordan beslutninger om sårbarhedsstatus styres på tværs af ISO 27001, NIS2, DORA, GDPR og CRA.
Lær, hvordan ISO/IEC 27001:2022-interne revisioner og ledelsens gennemgang kan bruges som en samlet motor for revisionsbevis til NIS2, DORA, GDPR, leverandørrisiko, kundedokumentation og bestyrelsens ansvarlighed.
Sikre konfigurationsbaselines er nu et centralt bevispunkt for ISO/IEC 27001:2022, NIS2, DORA, GDPR og kunders sikkerhedsgennemgange. Denne hovedguide viser, hvordan sikre baselines defineres, håndhæves, overvåges og dokumenteres med Clarysec-politikker, Zenith Blueprint og Zenith Controls.
En praktisk vejledning i at opbygge revisionsklar evidens for logning og overvågning efter ISO/IEC 27001:2022 til NIS2, DORA og GDPR med kontrolkortlægning, politikklausuler, arbejdsgange for hændelser, krav til leverandørlogning og vejledning til evidenspakker.
Et register over regulatoriske kontakter er ikke længere administrativ oprydning. For NIS2, DORA, GDPR og ISO/IEC 27001:2022 er det operationelt bevis for, at organisationen kan underrette den rette myndighed, tilsynsmyndighed, leverandør eller øverste ledelse, før fristen udløber.
Gør undtagelser fra kryptografiske kontroller til dokumentation for ISMS-modenhed i stedet for revisionsrisiko. Denne flagskibsguide samler styringsmæssig fortælling og tekniske detaljer med politikklausuler, kontrolkortlægninger og handlingsorienterede tjeklister for revisionsbevis.
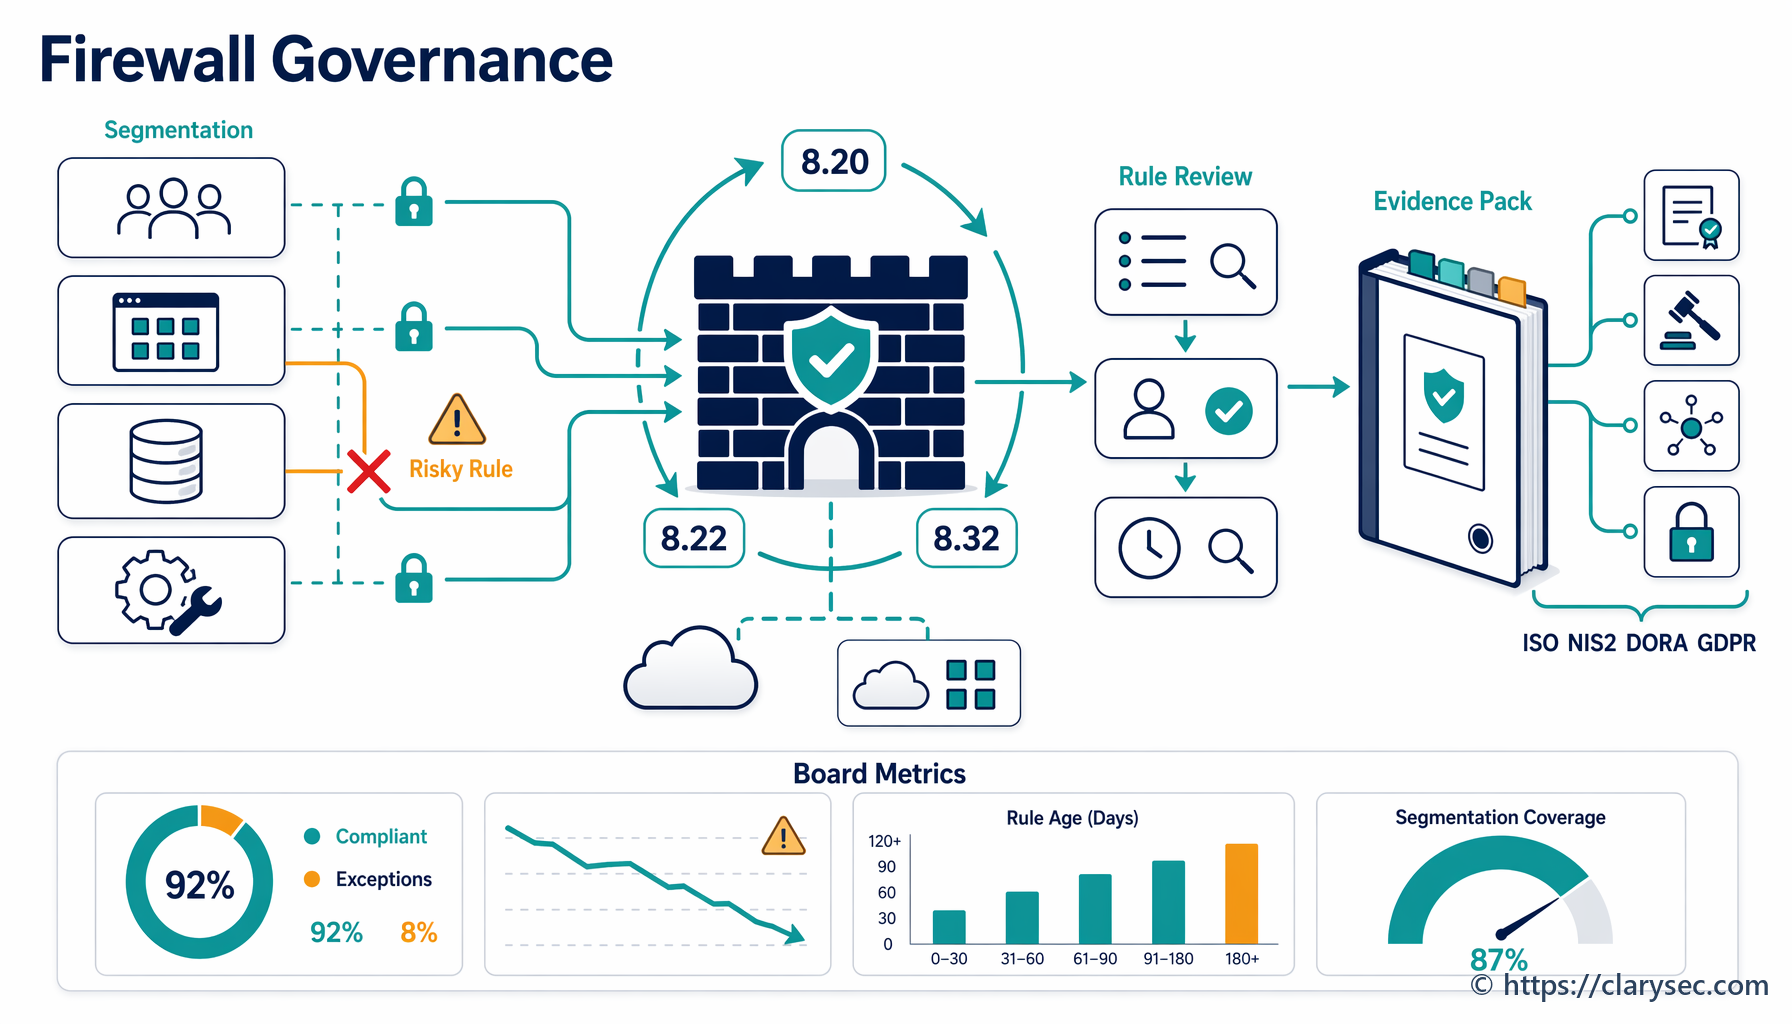
En praktisk vejledning i styring af netværkssegmentering og gennemgang af firewallregler som ISO/IEC 27001:2022-revisionsbevis for NIS2-cyberhygiejne, DORA-styring af IKT-risiko og GDPR Article 32.
En praktisk CISO-vejledning til juridisk bevaringspåbud ved cyberhændelser og bevaring af bevismateriale, kortlagt til ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 og COBIT 2019.
En samlet kontrolkortlægning fra NIS2-gennemførelsesforordning 2024/2690 til ISO/IEC 27001:2022 for cloud-, MSP-, MSSP- og datacenterudbydere. Omfatter Clarysec-politikklausuler, revisionsbevismateriale, tilpasning til DORA og GDPR samt en praktisk implementeringskøreplan.