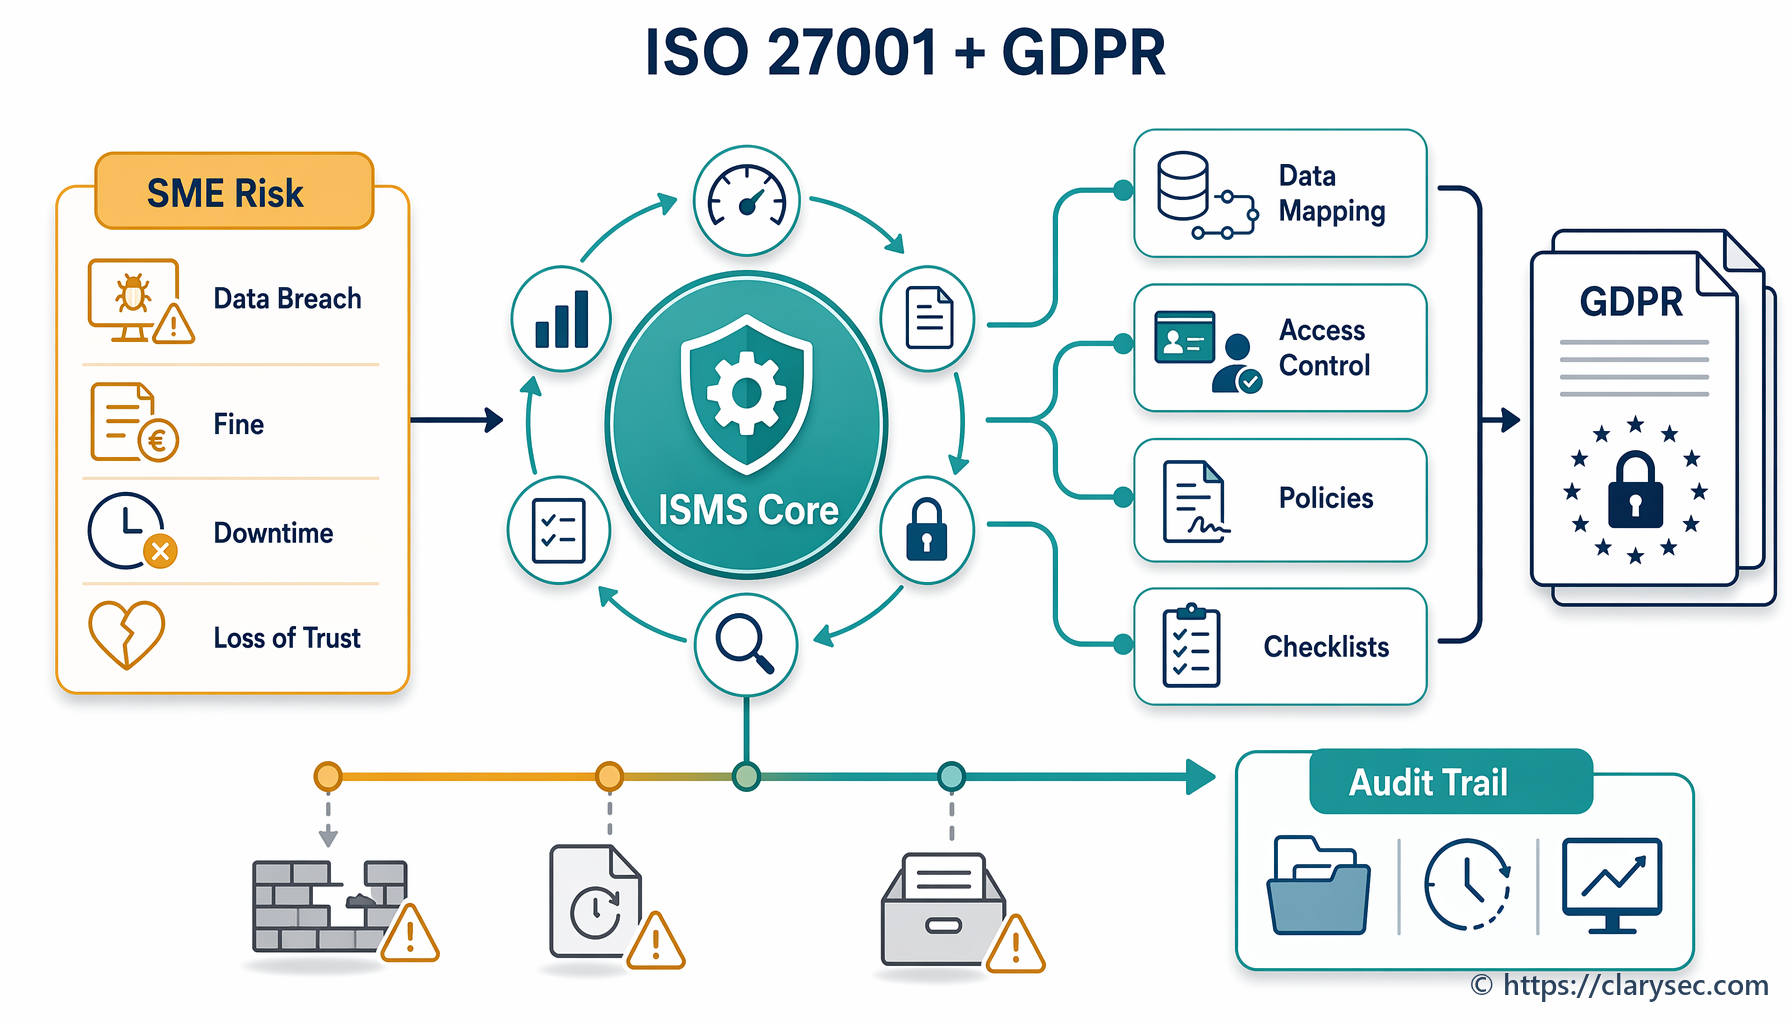
Se, hvordan SMV’er kan anvende ISO/IEC 27001:2022-rammeværket til at etablere et robust ledelsessystem for informationssikkerhed (ISMS), der systematisk adresserer GDPR-krav til databeskyttelse.
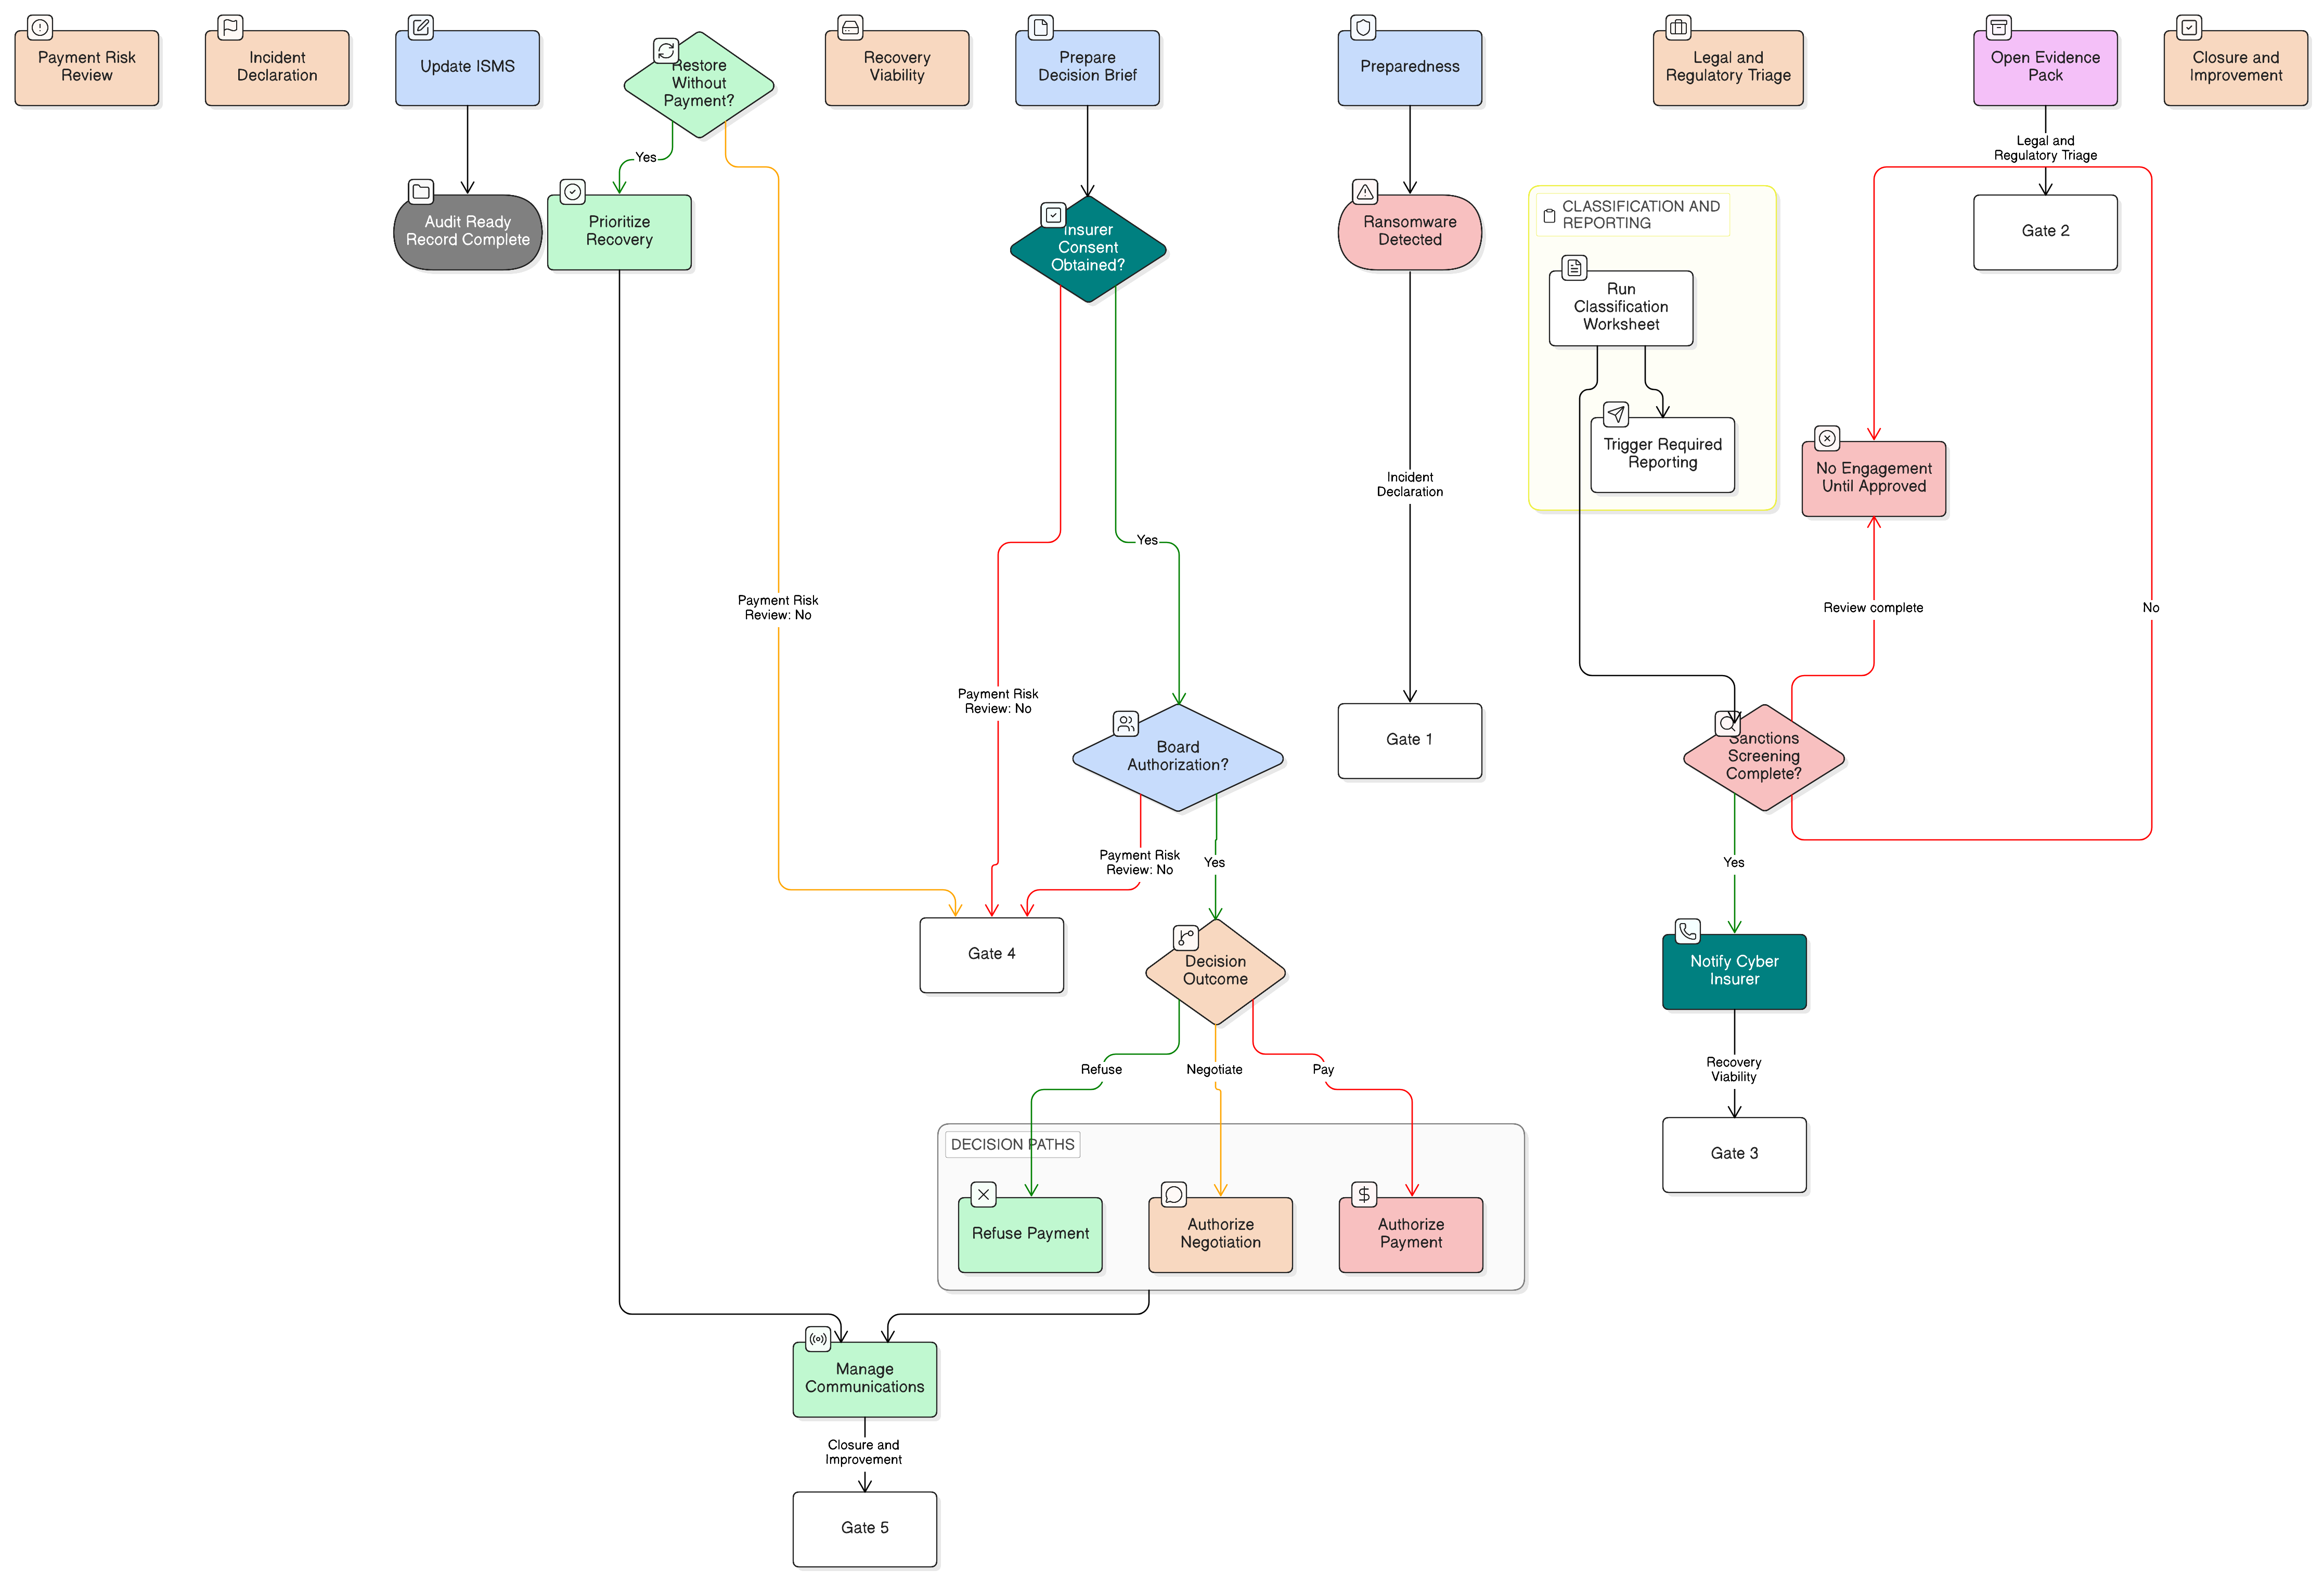
Et praktisk rammeværk til styring af beslutninger om ransomware-betalinger, sanktionsscreening, sikring af bevismateriale, forsikringsgodkendelse samt NIS2-, DORA- og GDPR-rapportering, tilpasset ISO 27001:2022.