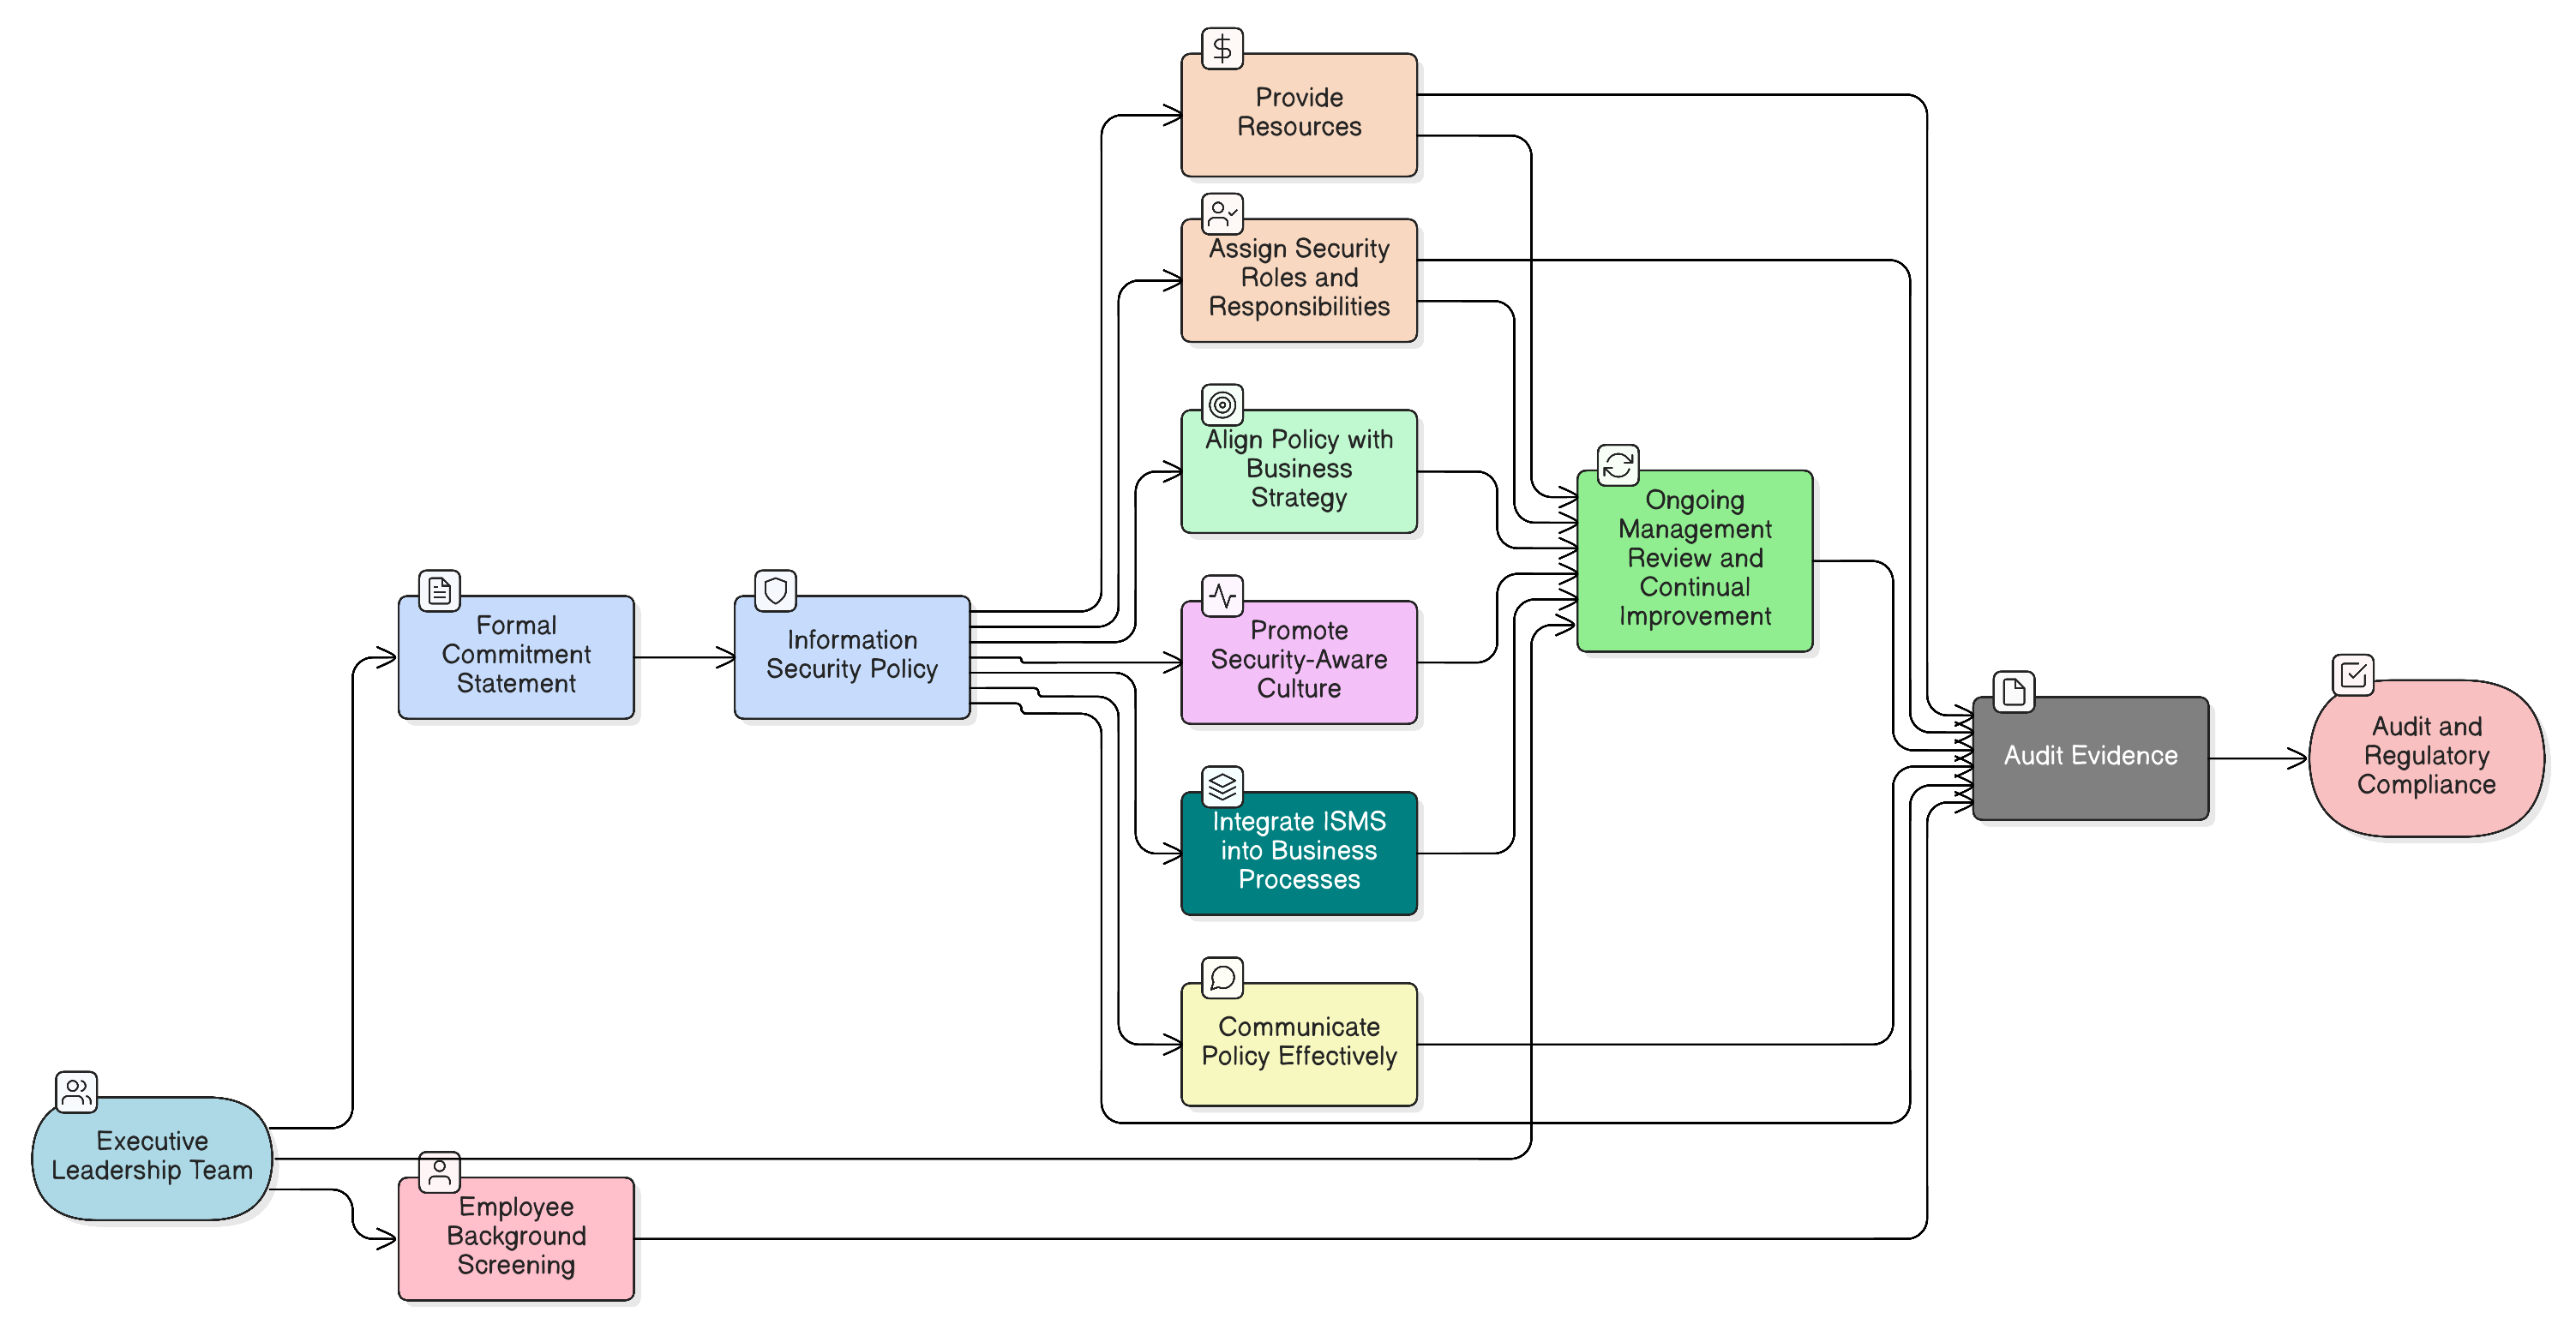
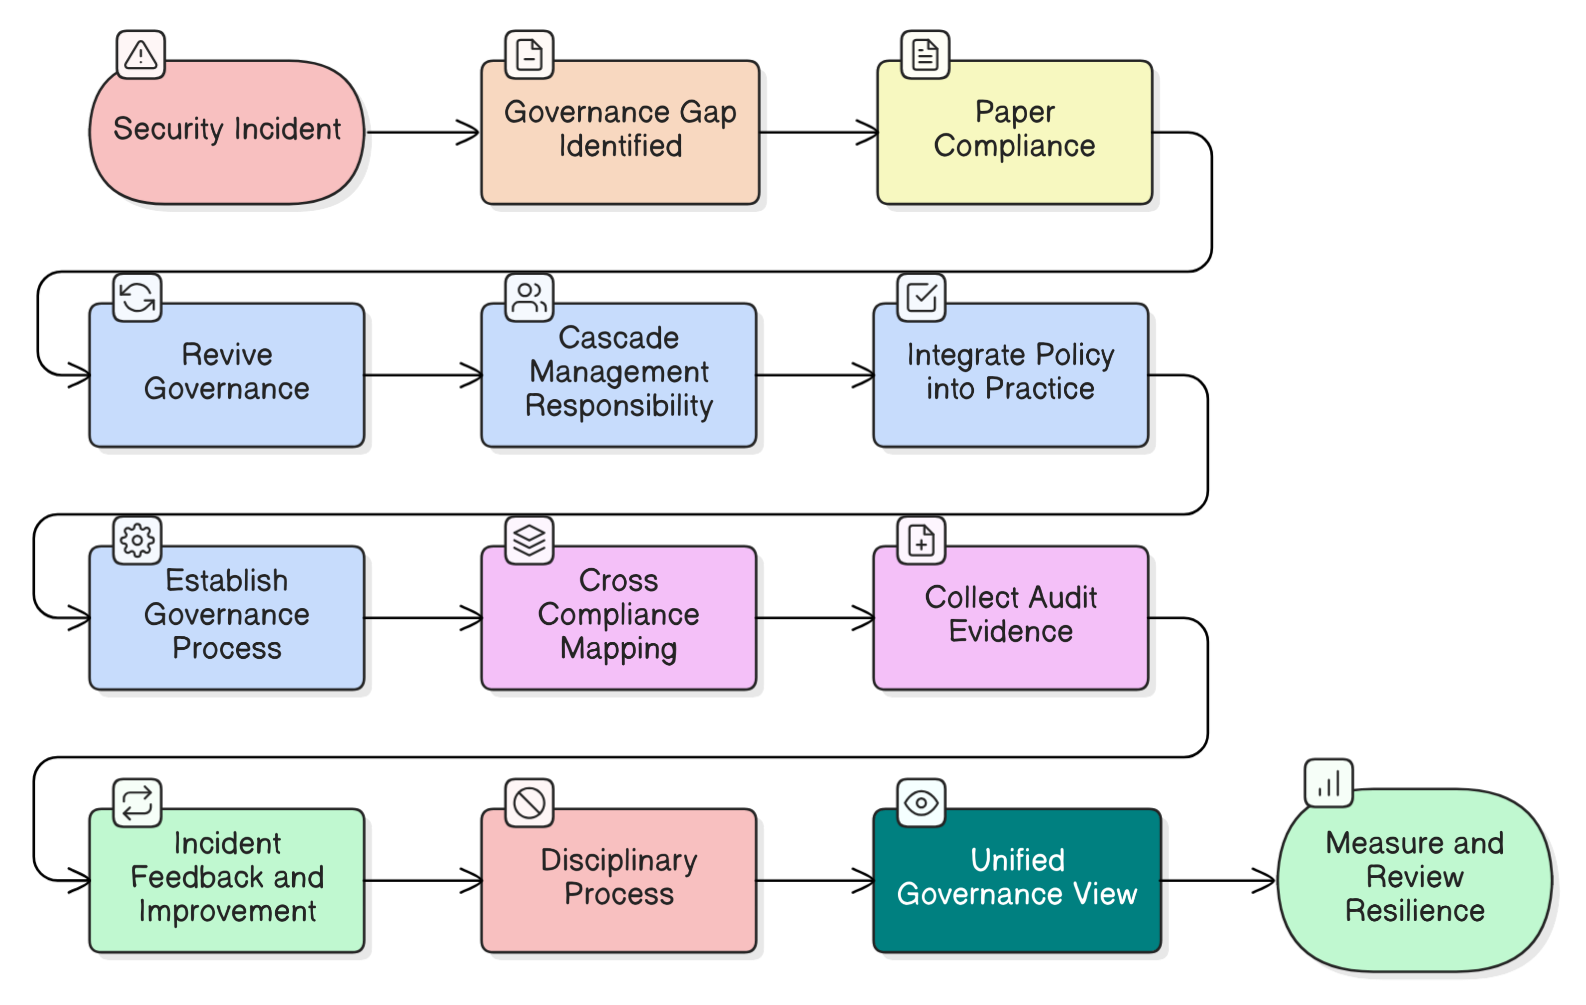
En underskrift på en politik er ikke nok. Se, hvordan du gør topledelsen til dit stærkeste sikkerhedsaktiv med konkrete trin, politikeksempler og kortlægninger på tværs af krav for ISO 27001:2022, NIS2, DORA og mere.
Tjeklister for efterlevelse forhindrer ikke sikkerhedsbrud; aktiv styring gør. Vi gennemgår informationssikkerhedschefens største styringsmyter med udgangspunkt i en virkelig hændelse og giver en køreplan for at opbygge reel organisatorisk robusthed med konkrete trin, eksempler på politikformuleringer og kortlægninger på tværs af ISO 27001:2022, NIS2, DORA og flere andre rammeværker.