COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Ein praxisorientierter Leitfaden für CISOs und Datenschutzverantwortliche zur Steuerung der PII-Erhebung, internen Nutzung, Sekundärnutzung und externen Offenlegung nach ISO/IEC 27701:2025, GDPR und den Clarysec PIMS-Toolkits.
Dangling DNS ist nicht nur ein Thema der Cloud-Hygiene. Es zeigt, ob Asset-Verantwortung, Änderungskontrolle, Schwachstellenmanagement, Lieferanten-Governance und Incident Response tatsächlich funktionieren.
MFA-Fatigue ist kein Benutzerproblem und keine einzelne Einstellung beim Identitätsanbieter. Sie ist eine Herausforderung für Zugriffs-Governance, Überwachung, Schulung, Incident Response und Nachweisführung, die einer Prüfung nach ISO 27001:2022, NIS2, DORA und GDPR standhalten muss.
Ein praxisnahes, auditfähiges Governance-Modell für Änderungsmitteilungen zu Unterauftragsverarbeitern, Kundenwidersprüche, DPA-Aktualisierungen, Übermittlungsnachweise und Kontrollen für Lieferantenrisiken.
Shadow APIs, schwache Token, fehlende Ratenbegrenzungen und uneinheitliche Protokolle sind inzwischen Governance-Versagen. Dieser Leitfaden zeigt CISOs, wie sie Nachweise zur API-Sicherheit für ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 und COBIT-ausgerichtete Audits aufbauen.
Ein praxisorientierter CISO-Leitfaden zur Nutzung von Bedrohungsmodellierung als Security-by-Design-Nachweis für ISO 27001, NIS2, DORA, CRA, GDPR und Kundenvertrauen.
Ein praxisorientierter Clarysec-Leitfaden zur Überführung von NIS2-Lieferantenvertragsklauseln in auditfähige ISO/IEC 27001:2022-Sicherheitsnachweise, GDPR-Rechenschaftspflicht, DORA-Ausrichtung und Lieferanten-Governance auf Ebene des Leitungsorgans.
Ein praxisnaher Clarysec-Leitfaden zur Definition, Genehmigung, Überwachung und Nachweisführung von Zeiträumen für Sicherheitsunterstützung nach dem EU Cyber Resilience Act mithilfe von ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 und auditfähiger Kontrollzuordnung.
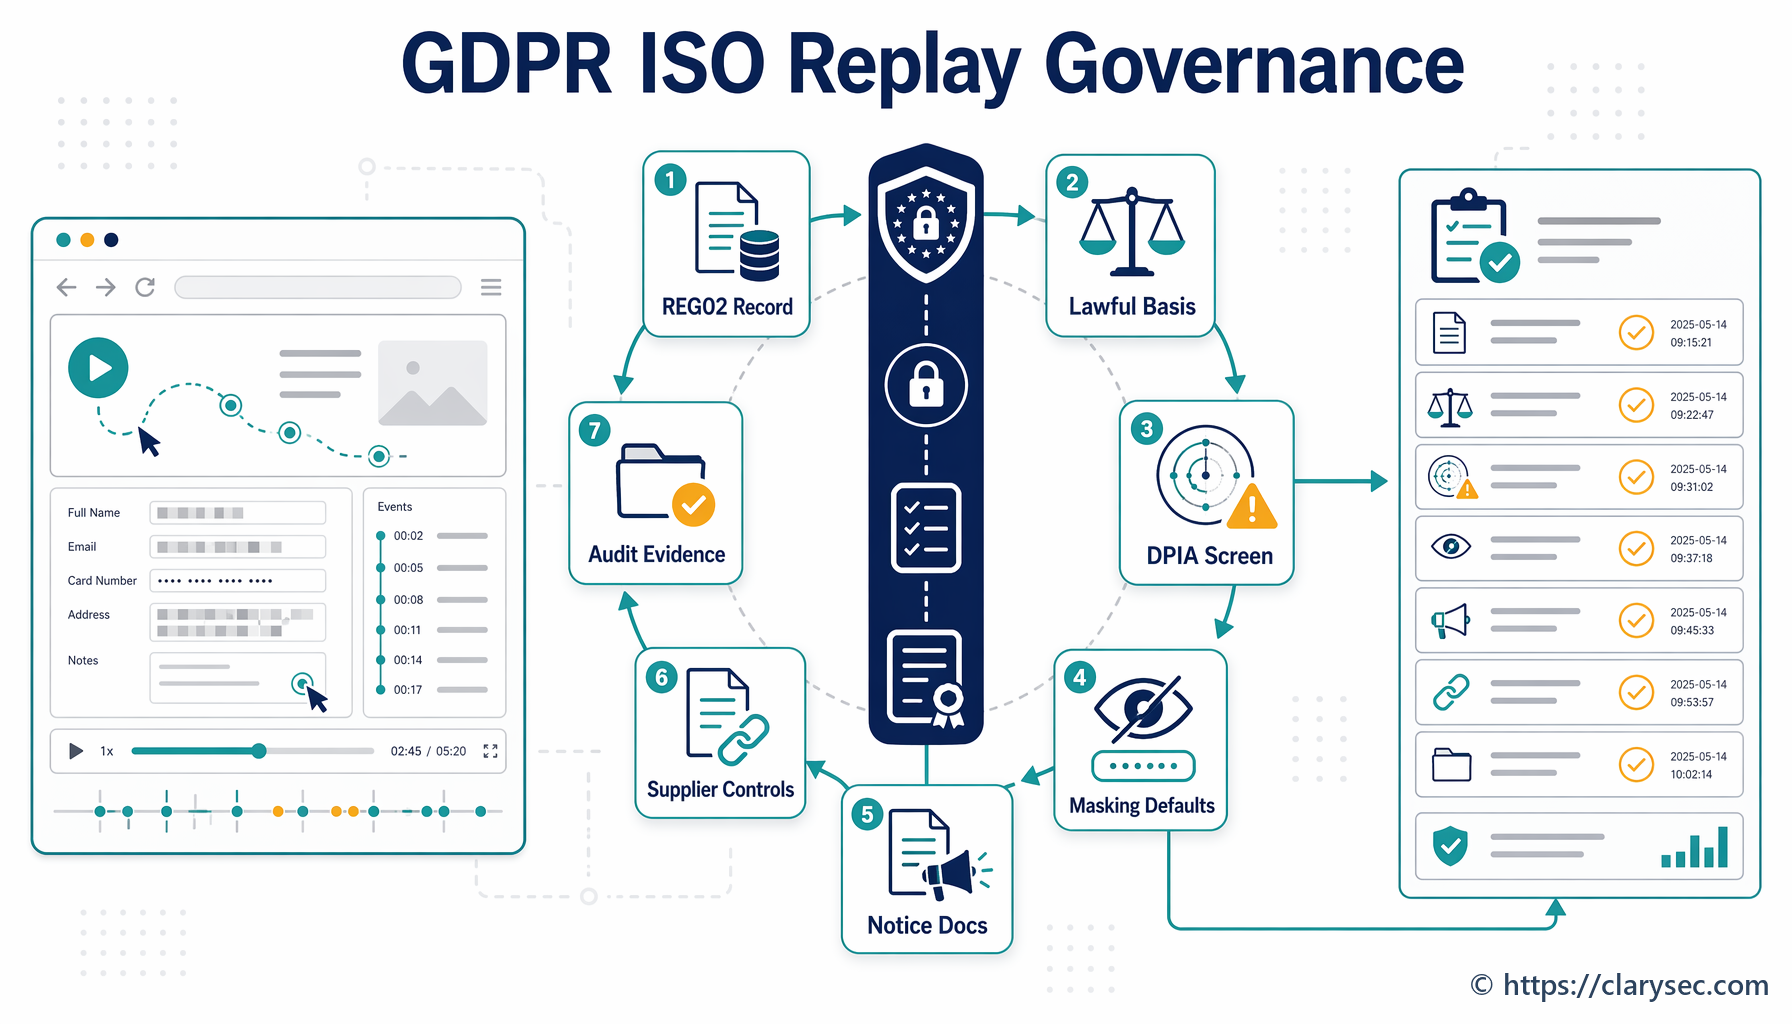
Produkttelemetrie und Session Replay können PII, Zugangsdaten, Verhaltensmuster, besondere Kategorien personenbezogener Daten und Kunden-Workflows offenlegen. Dieser Leitfaden zeigt CISOs, Datenschutzverantwortlichen und SaaS-Teams, wie Telemetrie über ISO 27701:2025-PIMS-Praktiken, GDPR-Rechenschaftspflicht, Clarysec-Richtlinien, den Zenith Blueprint und Zenith Controls gesteuert wird.