PECB · Einführungsangebot · erste 10 Einlösungen15 % Rabatt auf PECB-Kurse und Certify + Comply-Bundles mit dem CodePECB · 15 % RabattAngebot sichern →
Ein praxisnaher Leitfaden für 2026, um RoPA und Datenflussabbildungen in eine einheitliche Nachweisebene für GDPR Article 30, kritische Dienste nach NIS2, IKT-Abhängigkeiten nach DORA und Audits nach ISO/IEC 27001:2022 zu überführen.
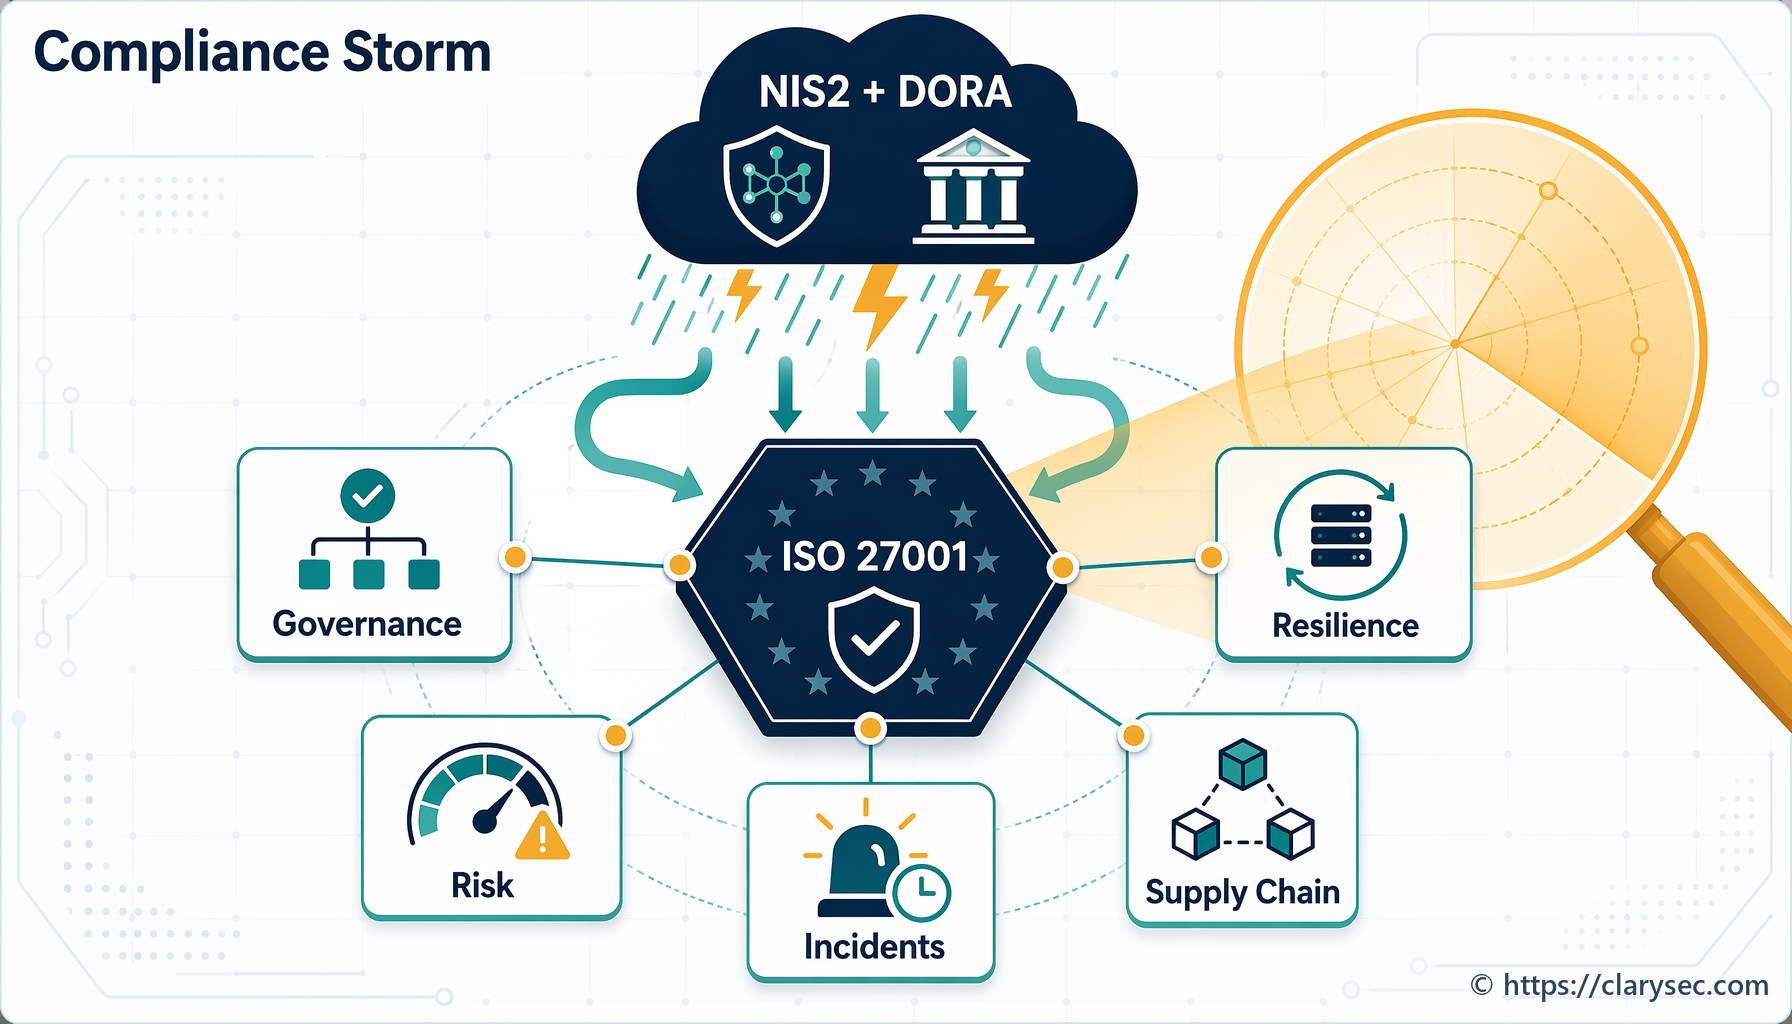
Die NIS2-Richtlinie und die DORA-Verordnung der EU verändern die Compliance-Anforderungen an Cybersicherheit grundlegend. Dieser Leitfaden erläutert ihre Auswirkungen und zeigt einen praktikablen Weg zur Umsetzungsreife.
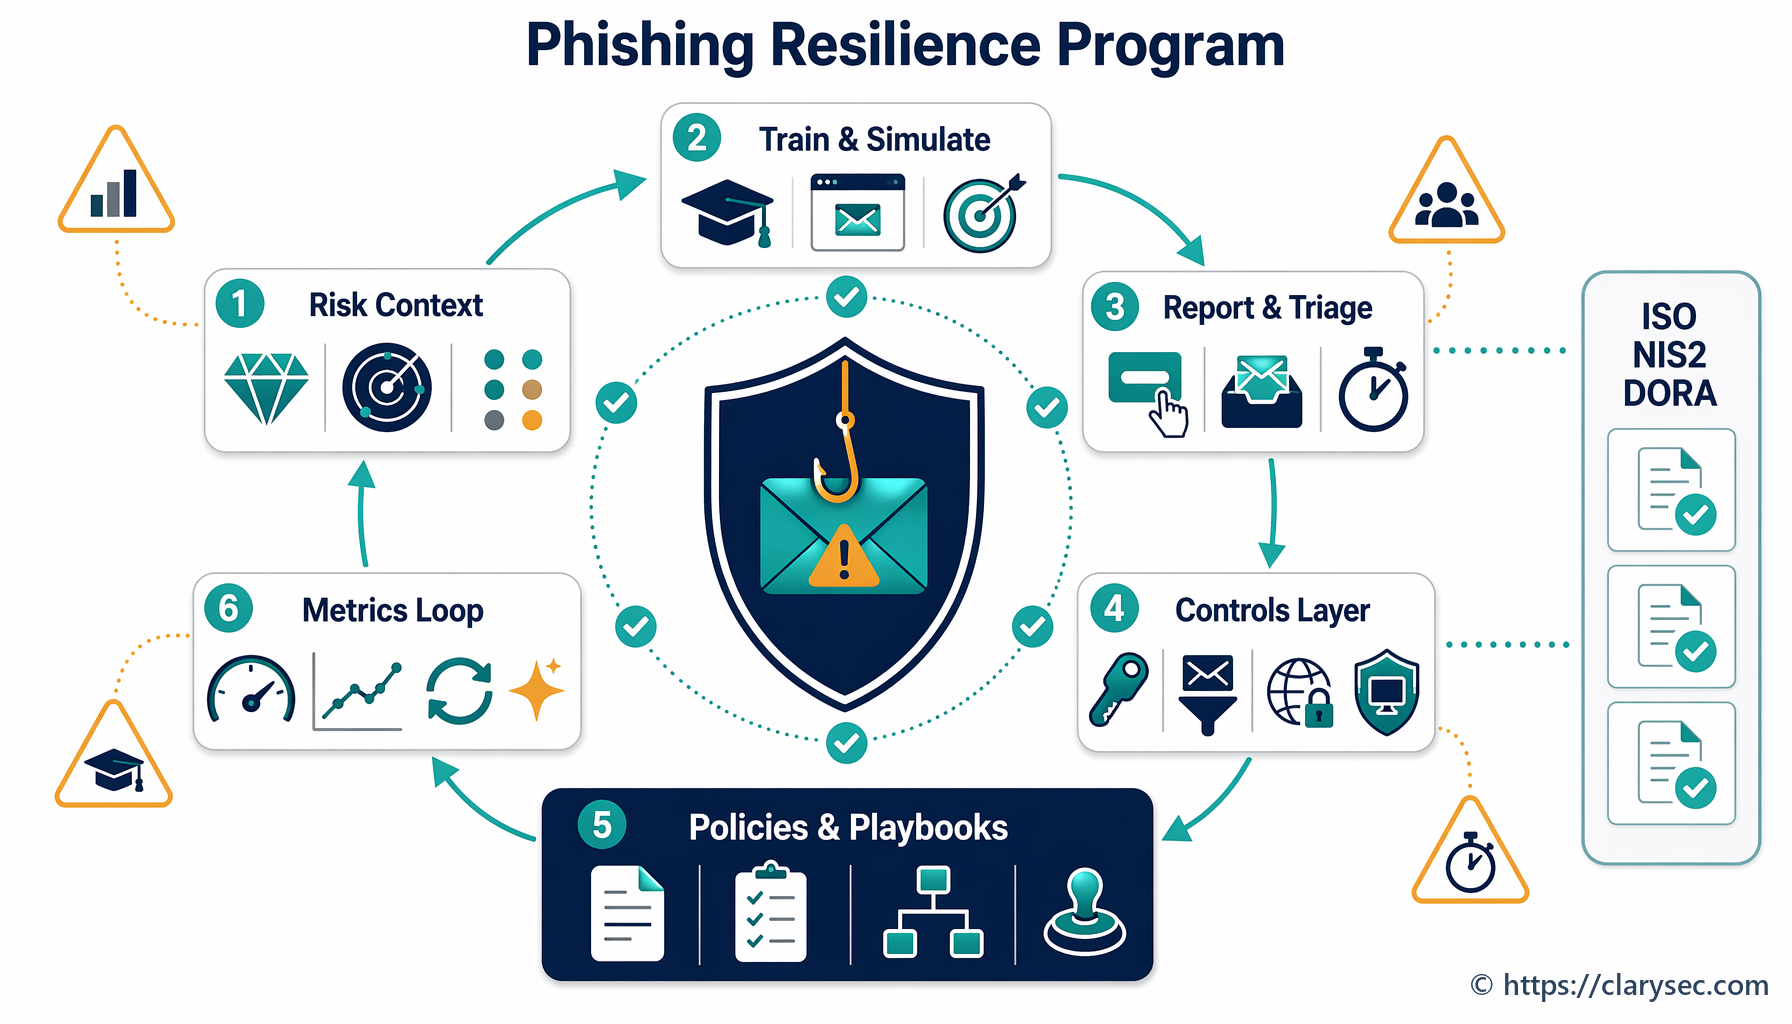
Ein praxisnaher Leitfaden für CISOs und Verantwortliche in KMU zum Aufbau eines wirksamen Phishing-Resilienzprogramms, ausgerichtet an den Anforderungen von ISO 27001:2022, NIS2 und DORA.
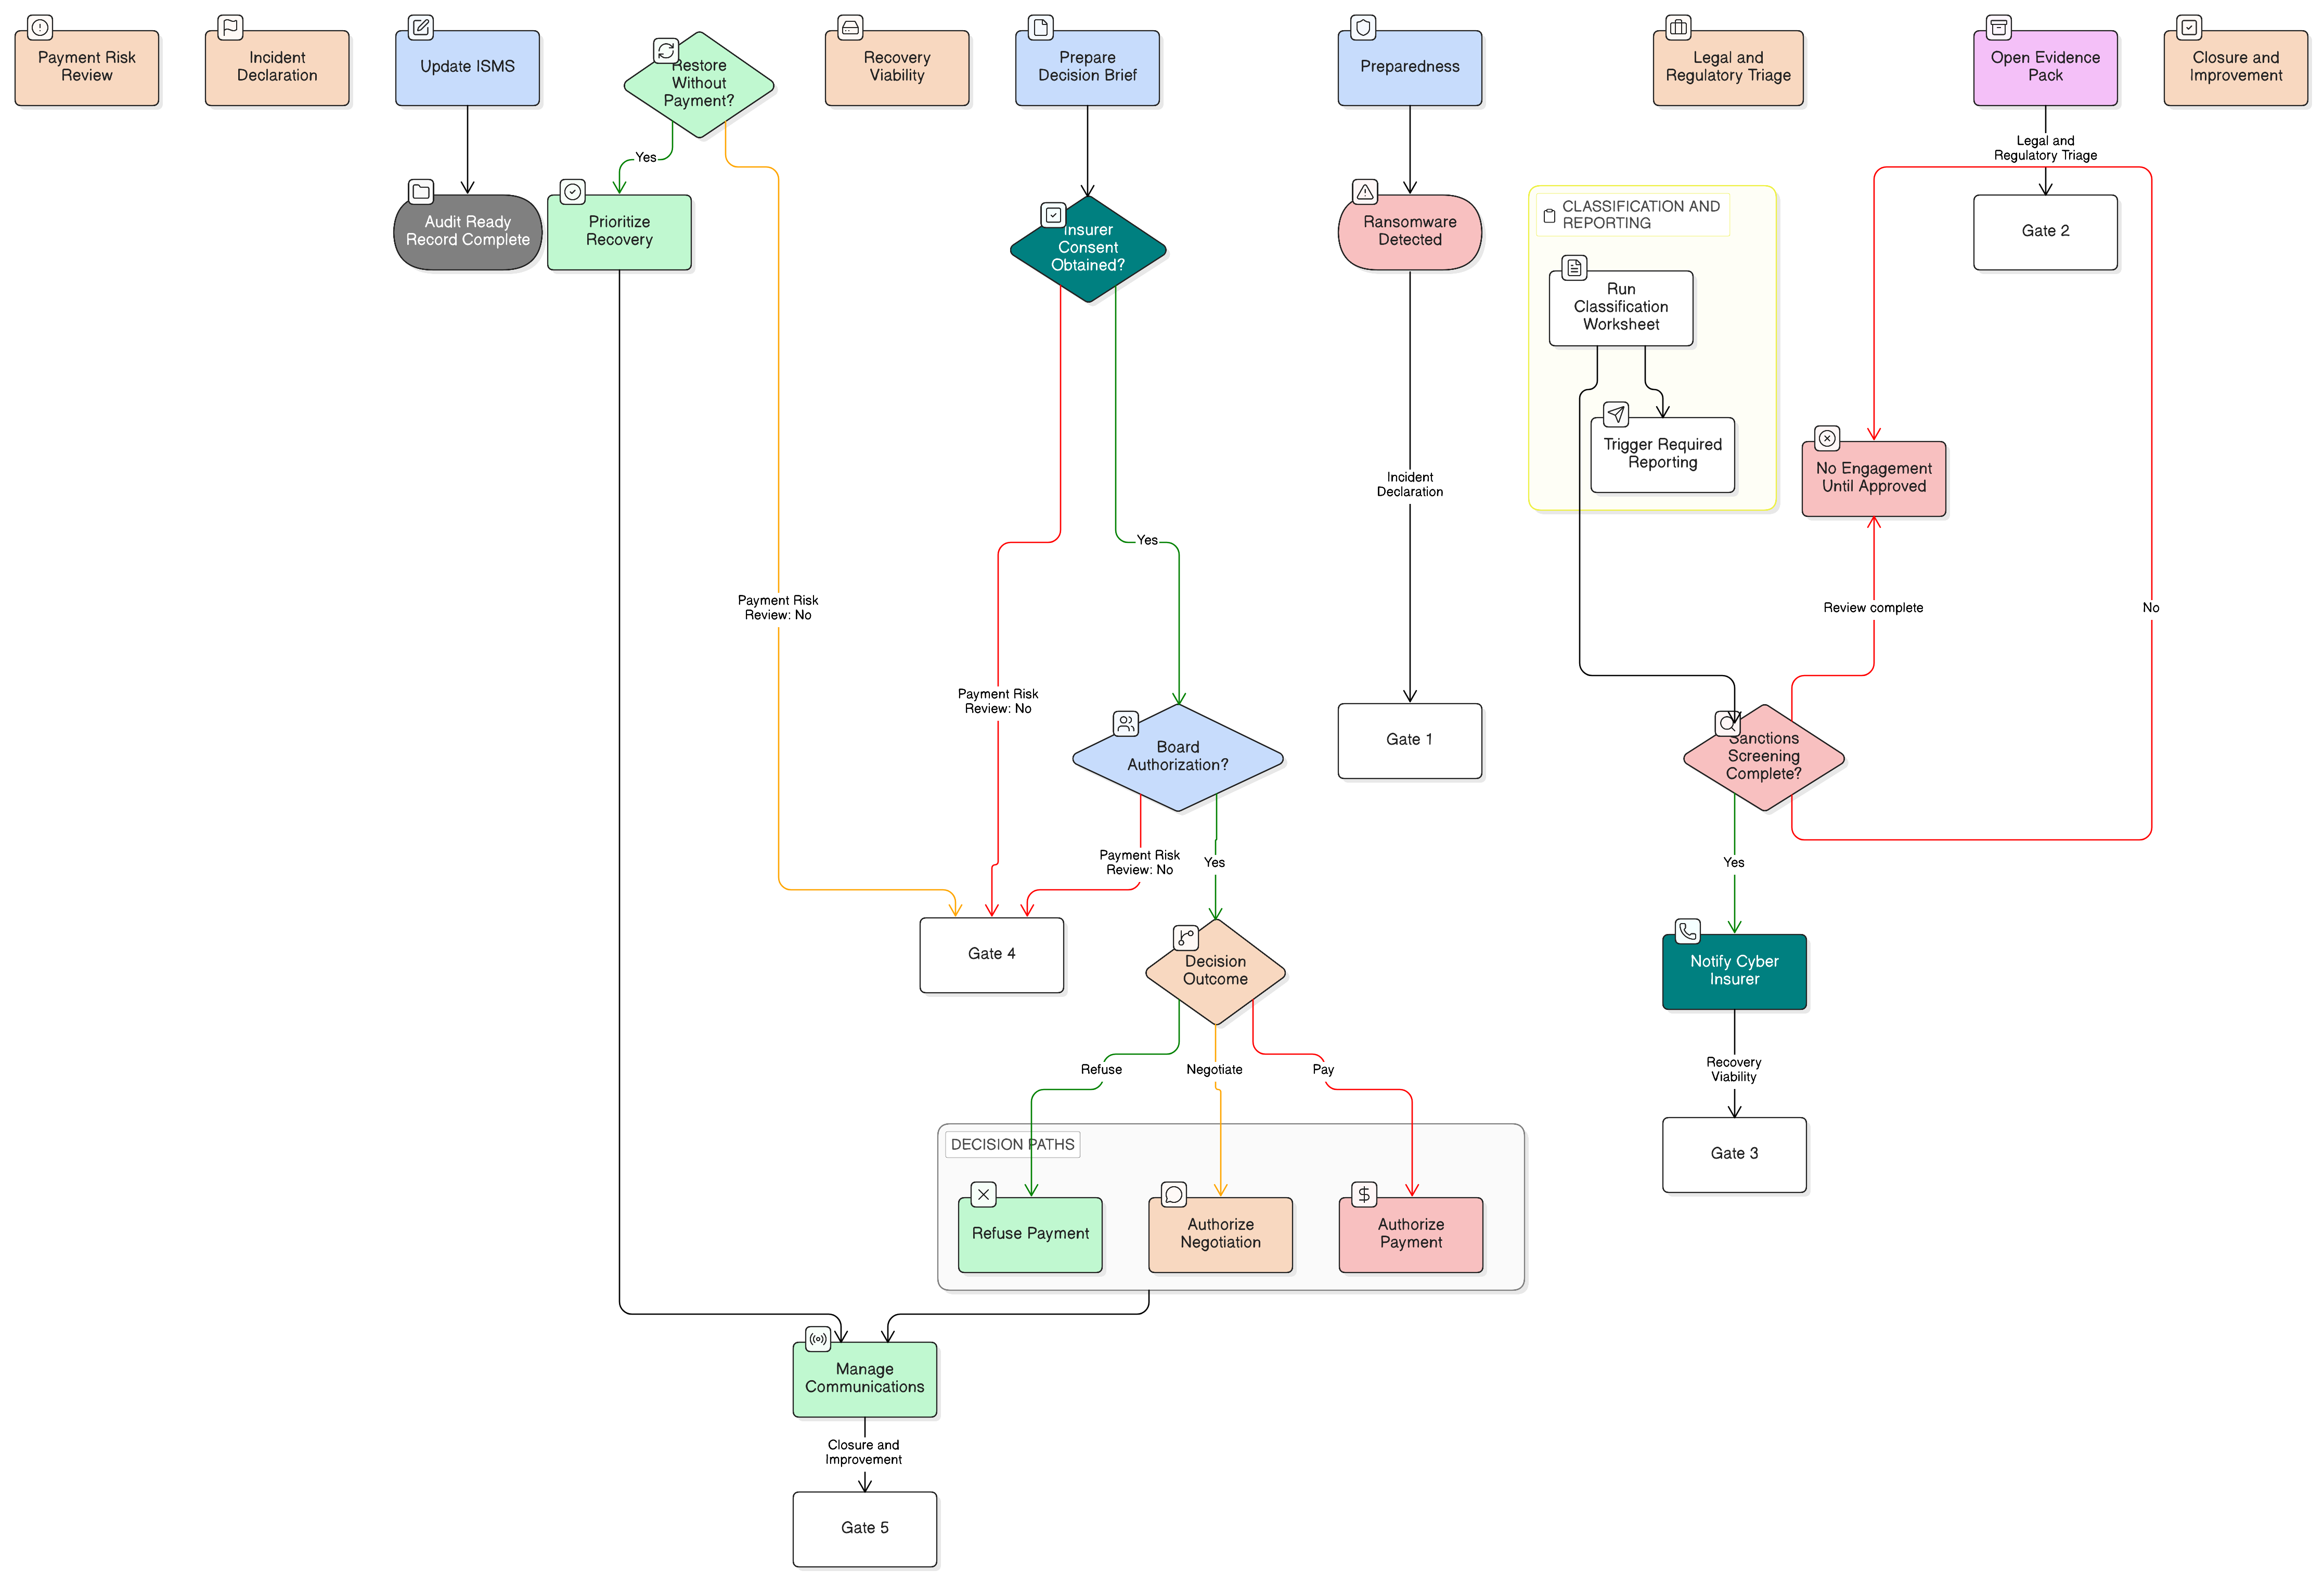
Ein praxisnahes, an ISO 27001:2022 ausgerichtetes Rahmenwerk für die Governance von Entscheidungen über Ransomware-Zahlungen, Sanktionsprüfungen, Beweissicherung, Versicherungsfreigaben sowie Berichterstattung nach NIS2, DORA und GDPR.