NIS2
Explore articles in the NIS2 category
129 articles
Ein szenariobasierter Leitfaden zum Aufbau auditbereiter Governance des PII-Zugriffs über ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 und COBIT 2019 hinweg – mit Clarysec-Richtlinien, Registern, Mapping-Tabellen und praxisnahen Überprüfungs-Workflows.
Ein praxisnaher Leitfaden, um NIST SP 800-207 Zero Trust Architecture in auditfähige Nachweise für ISO/IEC 27001:2022, NIS2, DORA, GDPR und Sicherheitsprüfungen durch Kunden zu überführen.
Secure-by-Demand-Beschaffung verankert Lieferantensicherheit, Datenschutz, Resilienz und Produktsicherheit bereits in der Kaufentscheidung. Dieser Leitfaden zeigt, wie Clarysec Lieferantenkontrollen nach ISO/IEC 27001:2022 vor Vertragsunterzeichnung auf NIS2, DORA, GDPR, CRA-Erwartungen, NIST CSF 2.0 und COBIT-orientierte Auditnachweise abbildet.
Ein praxisnahes Governance-Modell für Validierung, Freigabe, Minimierung, sichere Offenlegung, Dokumentation und Nachweisführung bei Offenlegungsersuchen von Strafverfolgungs- und Aufsichtsbehörden betreffend personenbezogene Daten nach GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 und Clarysec-Richtlinien-Toolkits.
Ein praxisorientierter Clarysec-Leitfaden für CISOs, Datenschutzbeauftragte, Auditoren und Compliance-Teams, die PIMS-Kontrollen nach ISO 27701:2025 prüfen, GDPR-Rechenschaftspflicht belegen und Nachweise für Kunden, Aufsichtsbehörden und Zertifizierungsaudits vorbereiten müssen.
Ein praxisorientierter Leitfaden zur Vorbereitung auf den EU Cyber Solidarity Act anhand von ISO/IEC 27001:2022-Nachweisen, Clarysec-Richtlinien, Lieferanten-Governance, Vorfallsreaktion, Protokollierung, Geschäftskontinuität und Cross-Compliance-Zuordnung für NIS2, DORA, GDPR, NIST CSF 2.0 und COBIT 2019.
Ein praxisorientierter Clarysec-Leitfaden zum Aufbau eines durch ISO 27001 gesteuerten Austauschs von Cyberbedrohungsinformationen, der DORA Article 45, NIS2-Kooperation, GDPR-konforme Offenlegung, ISAC-Teilnahme und auditfähige Nachweise im Jahr 2026 unterstützt.
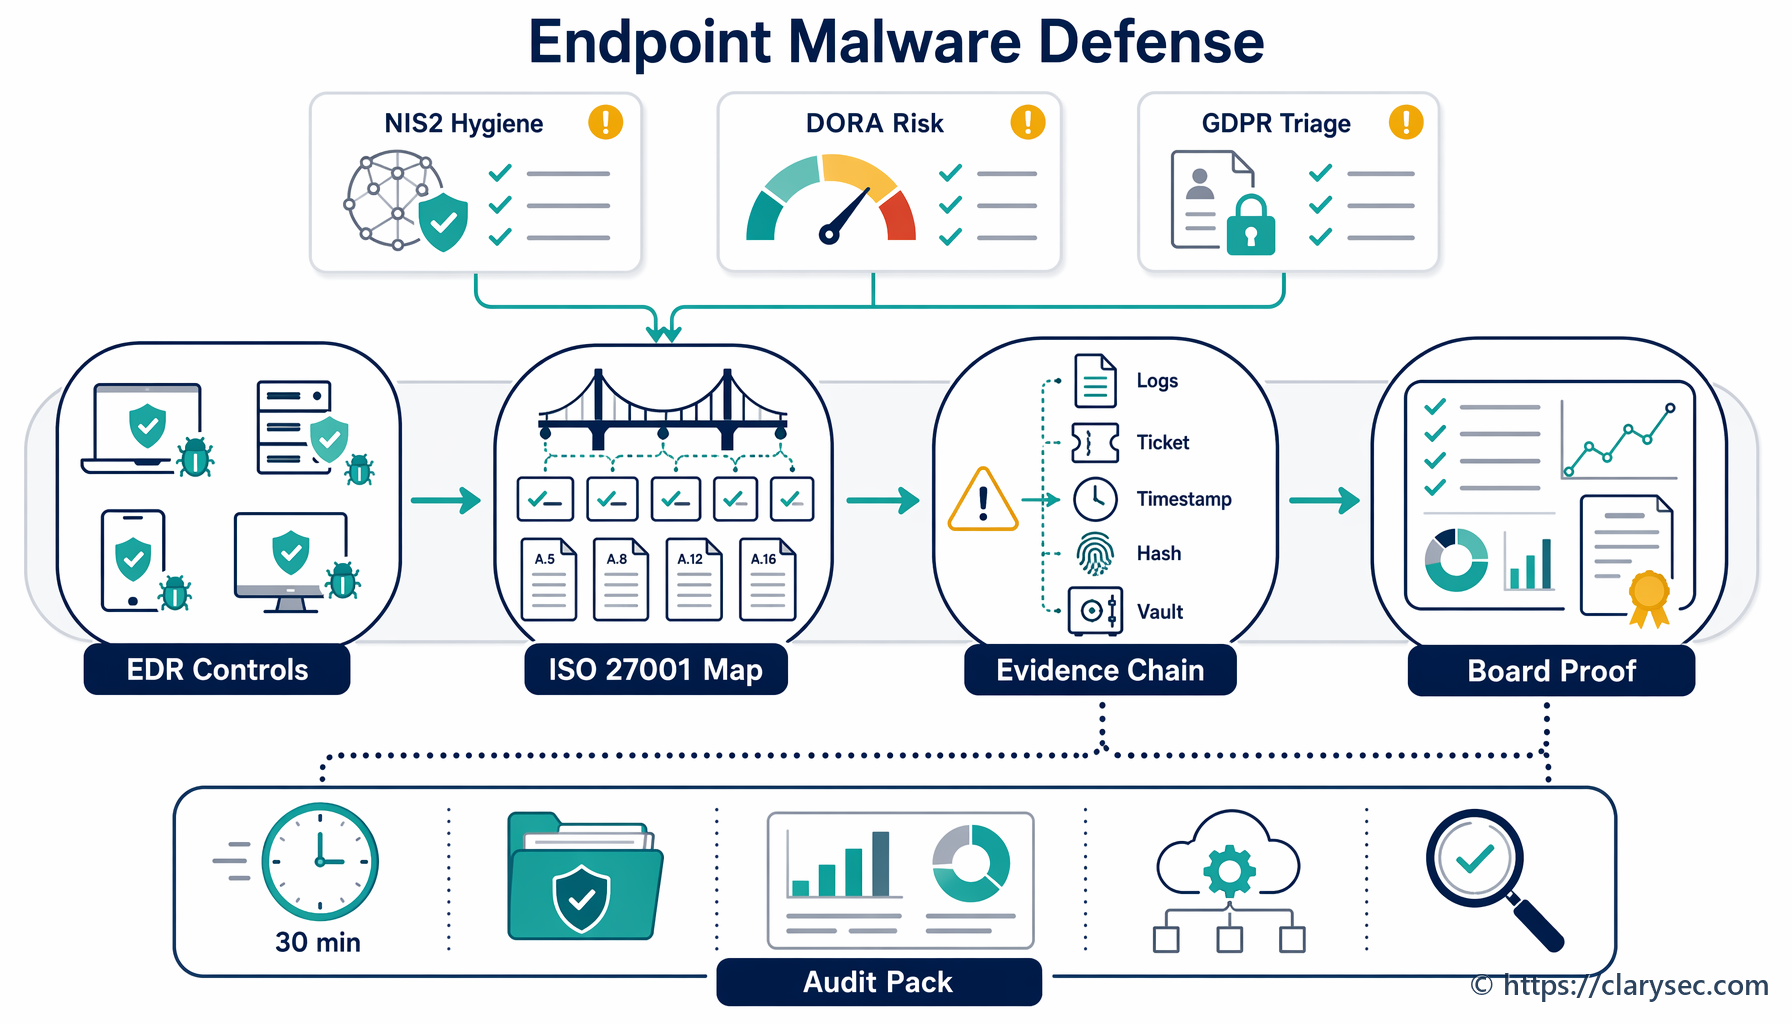
Endpunktschutz ist heute ein Compliance-Nachweissystem. Erfahren Sie, wie Sie ISO/IEC 27001:2022, Clarysec-Richtlinien, Zenith Blueprint und Zenith Controls nutzen, um den Schutz vor Schadsoftware für NIS2, DORA, GDPR Article 32, NIST CSF 2.0 und Auditbereitschaft nachzuweisen.
Ein einheitlicher Leitfaden 2026, um DPIAs in auditfähige Governance-Nachweise für GDPR-Rechenschaftspflicht, ISO/IEC 27001:2022, NIS2-Cybersicherheitsmaßnahmen, DORA-IKT-Änderungen und Lieferantenrisiken zu überführen.