PECB · Einführungsangebot · erste 10 Einlösungen15 % Rabatt auf PECB-Kurse und Certify + Comply-Bundles mit dem CodePECB · 15 % RabattAngebot sichern →
Ein umfassender Leitfaden zur operativen Umsetzung des Lieferantenrisikomanagements – von Krisen auf Ebene des Leitungsorgans bis zu erfolgreichen Audits über mehrere Rahmenwerke hinweg, mit praxisnahen Szenarien, Clarysec Zenith Toolkits und umsetzbaren Blueprints zum Schutz der Lieferkette über ihren gesamten Lebenszyklus.
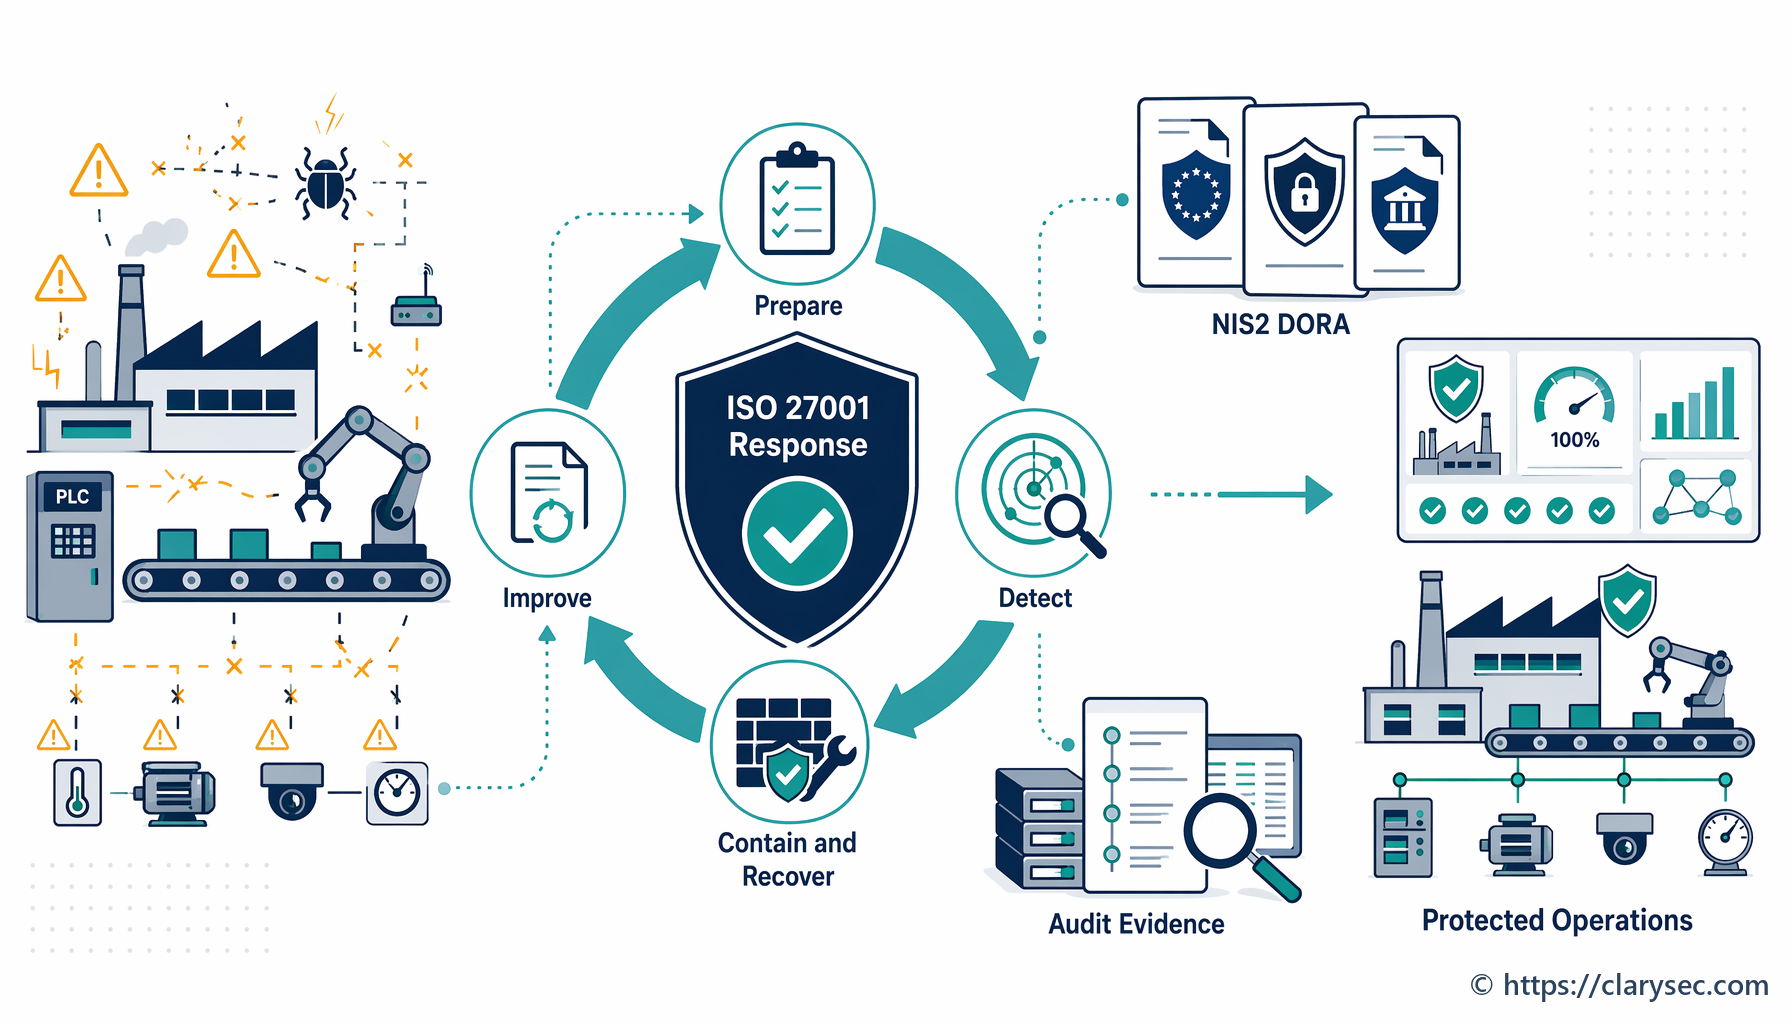
Ein Leitfaden für Hersteller zum Aufbau eines robusten, an ISO 27001 ausgerichteten Incident-Response-Plans zum Schutz des Betriebs und zur Sicherstellung der Compliance.
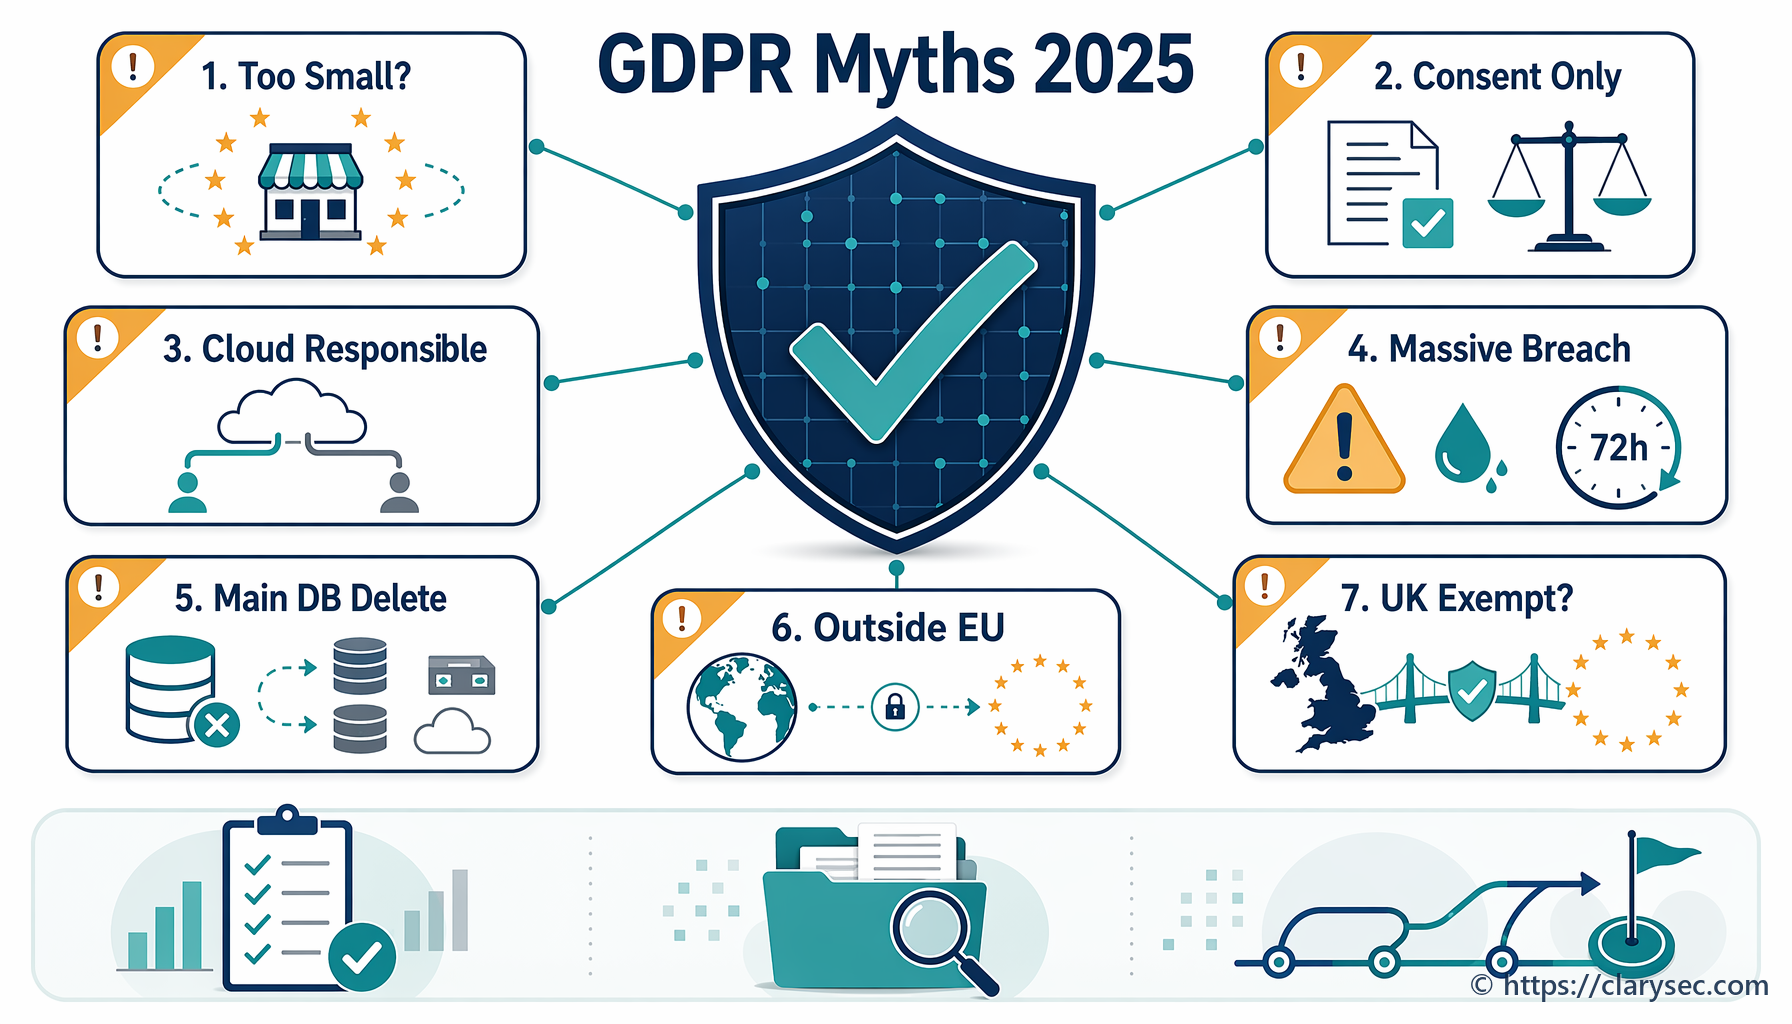
Erfahren Sie, was hinter den 7 wichtigsten GDPR-Mythen des Jahres 2025 wirklich steckt. Unser Expertenleitfaden widerlegt verbreitete Fehlannahmen zu Einwilligung, Datenschutzverletzungen und Compliance.
Ein praxisnaher Leitfaden für 2026, um RoPA und Datenflussabbildungen in eine einheitliche Nachweisebene für GDPR Article 30, kritische Dienste nach NIS2, IKT-Abhängigkeiten nach DORA und Audits nach ISO/IEC 27001:2022 zu überführen.
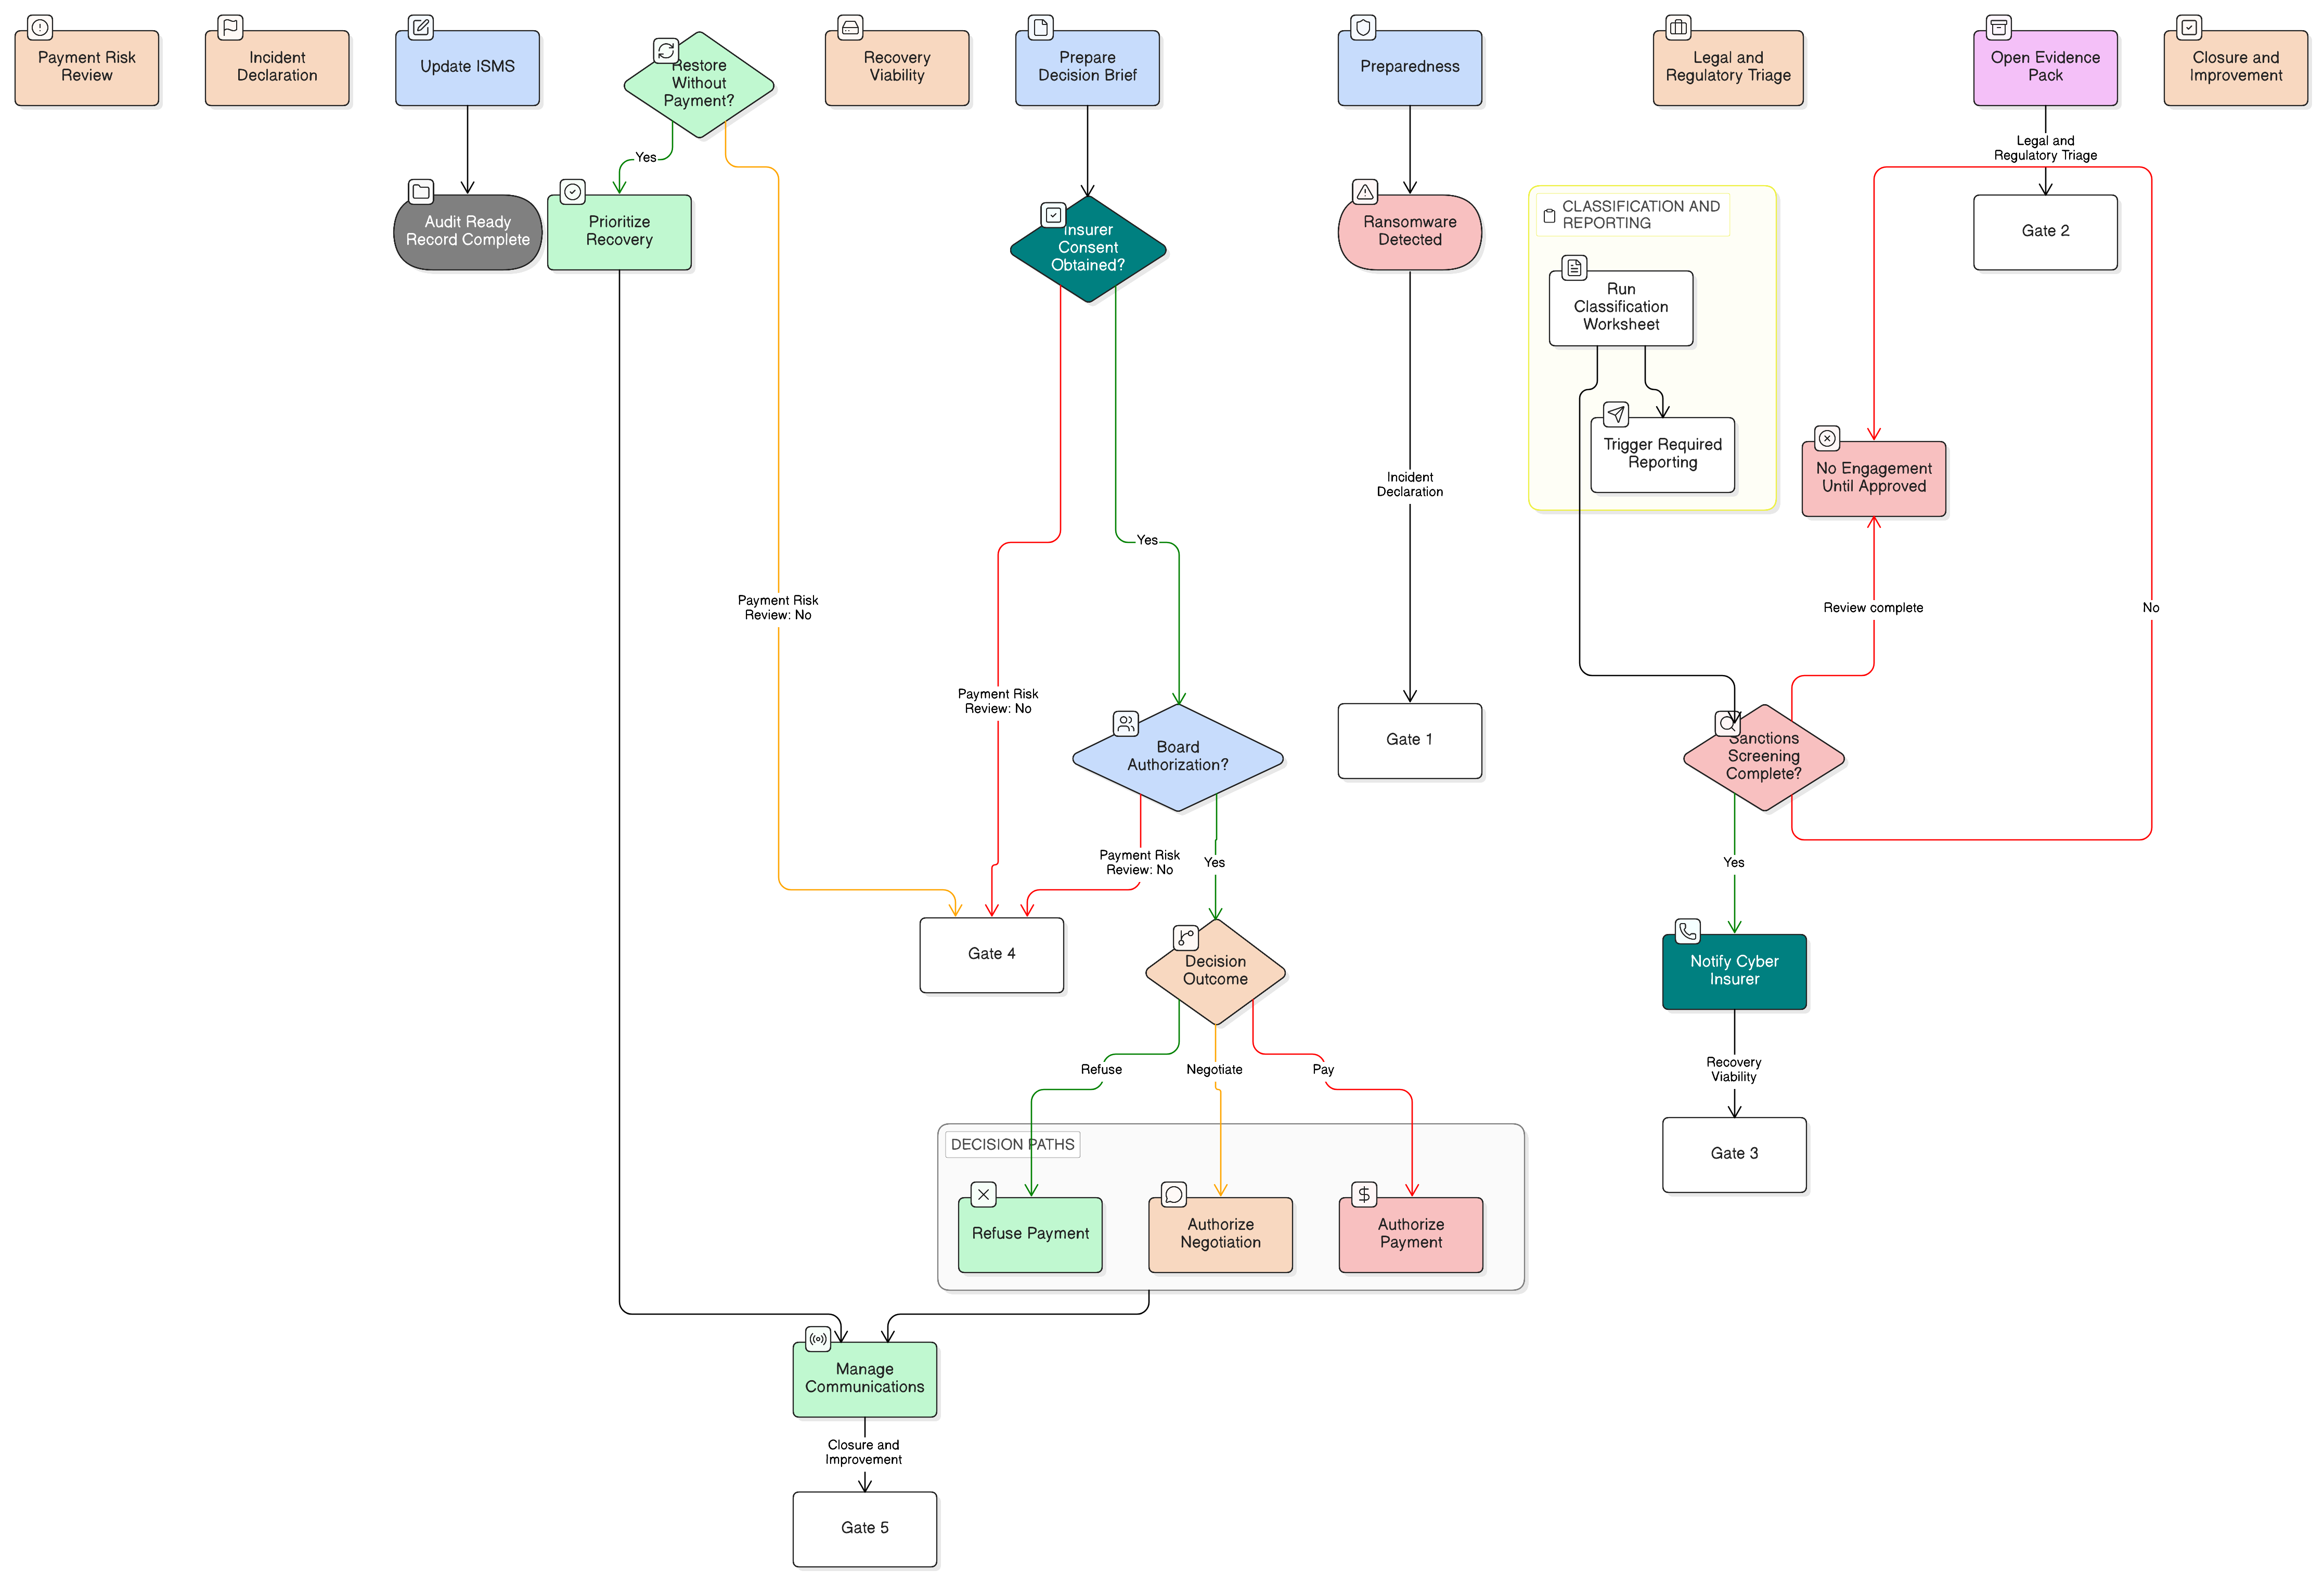
Ein praxisnahes, an ISO 27001:2022 ausgerichtetes Rahmenwerk für die Governance von Entscheidungen über Ransomware-Zahlungen, Sanktionsprüfungen, Beweissicherung, Versicherungsfreigaben sowie Berichterstattung nach NIS2, DORA und GDPR.