NIST
Explore articles in the NIST category
112 articles
Ein praxisorientierter CISO-Leitfaden zur kontinuierlichen Compliance-Überwachung für NIS2 und DORA mit ISO/IEC 27001:2022, Kontrollverantwortung, KPIs, KRIs, Nachweisrhythmus, Richtlinienzuordnung und auditfähigen Nachweisen.
Ein praxisorientierter Leitfaden für KMU zur Nutzung der NIST CSF 2.0 Govern-Funktion als Governance-Ebene für ISO 27001:2022, NIS2, DORA, GDPR, Lieferantenaufsicht und auditbereite Nachweise.
Ein praxisorientierter Leitfaden zum Aufbau von DORA-IKT-Exit-Strategien für IKT-Drittdienstleister, die vertraglich abgesichert, technisch umsetzbar, getestet und auditbereit sind.
Ein praxisnaher CISO-Leitfaden zur koordinierten Schwachstellenoffenlegung nach NIS2, DORA, GDPR und ISO/IEC 27001:2022 – mit Richtlinienformulierungen, Intake-Workflow, Lieferanteneskalation, Auditnachweisen und Maßnahmenzuordnung.
Ein praxisorientierter Leitfaden zum Aufbau auditbereiter technischer und organisatorischer Maßnahmen nach GDPR Article 32 mit ISO 27001:2022, ISO 27005, NIS2, DORA und Clarysec-Toolkits.
Ein praxisorientierter CISO-Leitfaden, um Cyberhygiene und Cybersicherheitsschulungen nach NIS2 Article 21 in auditfähige ISO/IEC 27001:2022-Nachweise zu überführen – mit Richtlinienklauseln, Kontrollzuordnung, Ausrichtung an DORA und GDPR sowie einem 10-tägigen Sprint zur Mängelbehebung.
Ein praxisnaher CISO-Leitfaden zum Aufbau eines einheitlichen Nachweismodells für Zugriffskontrolle nach ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST und COBIT.
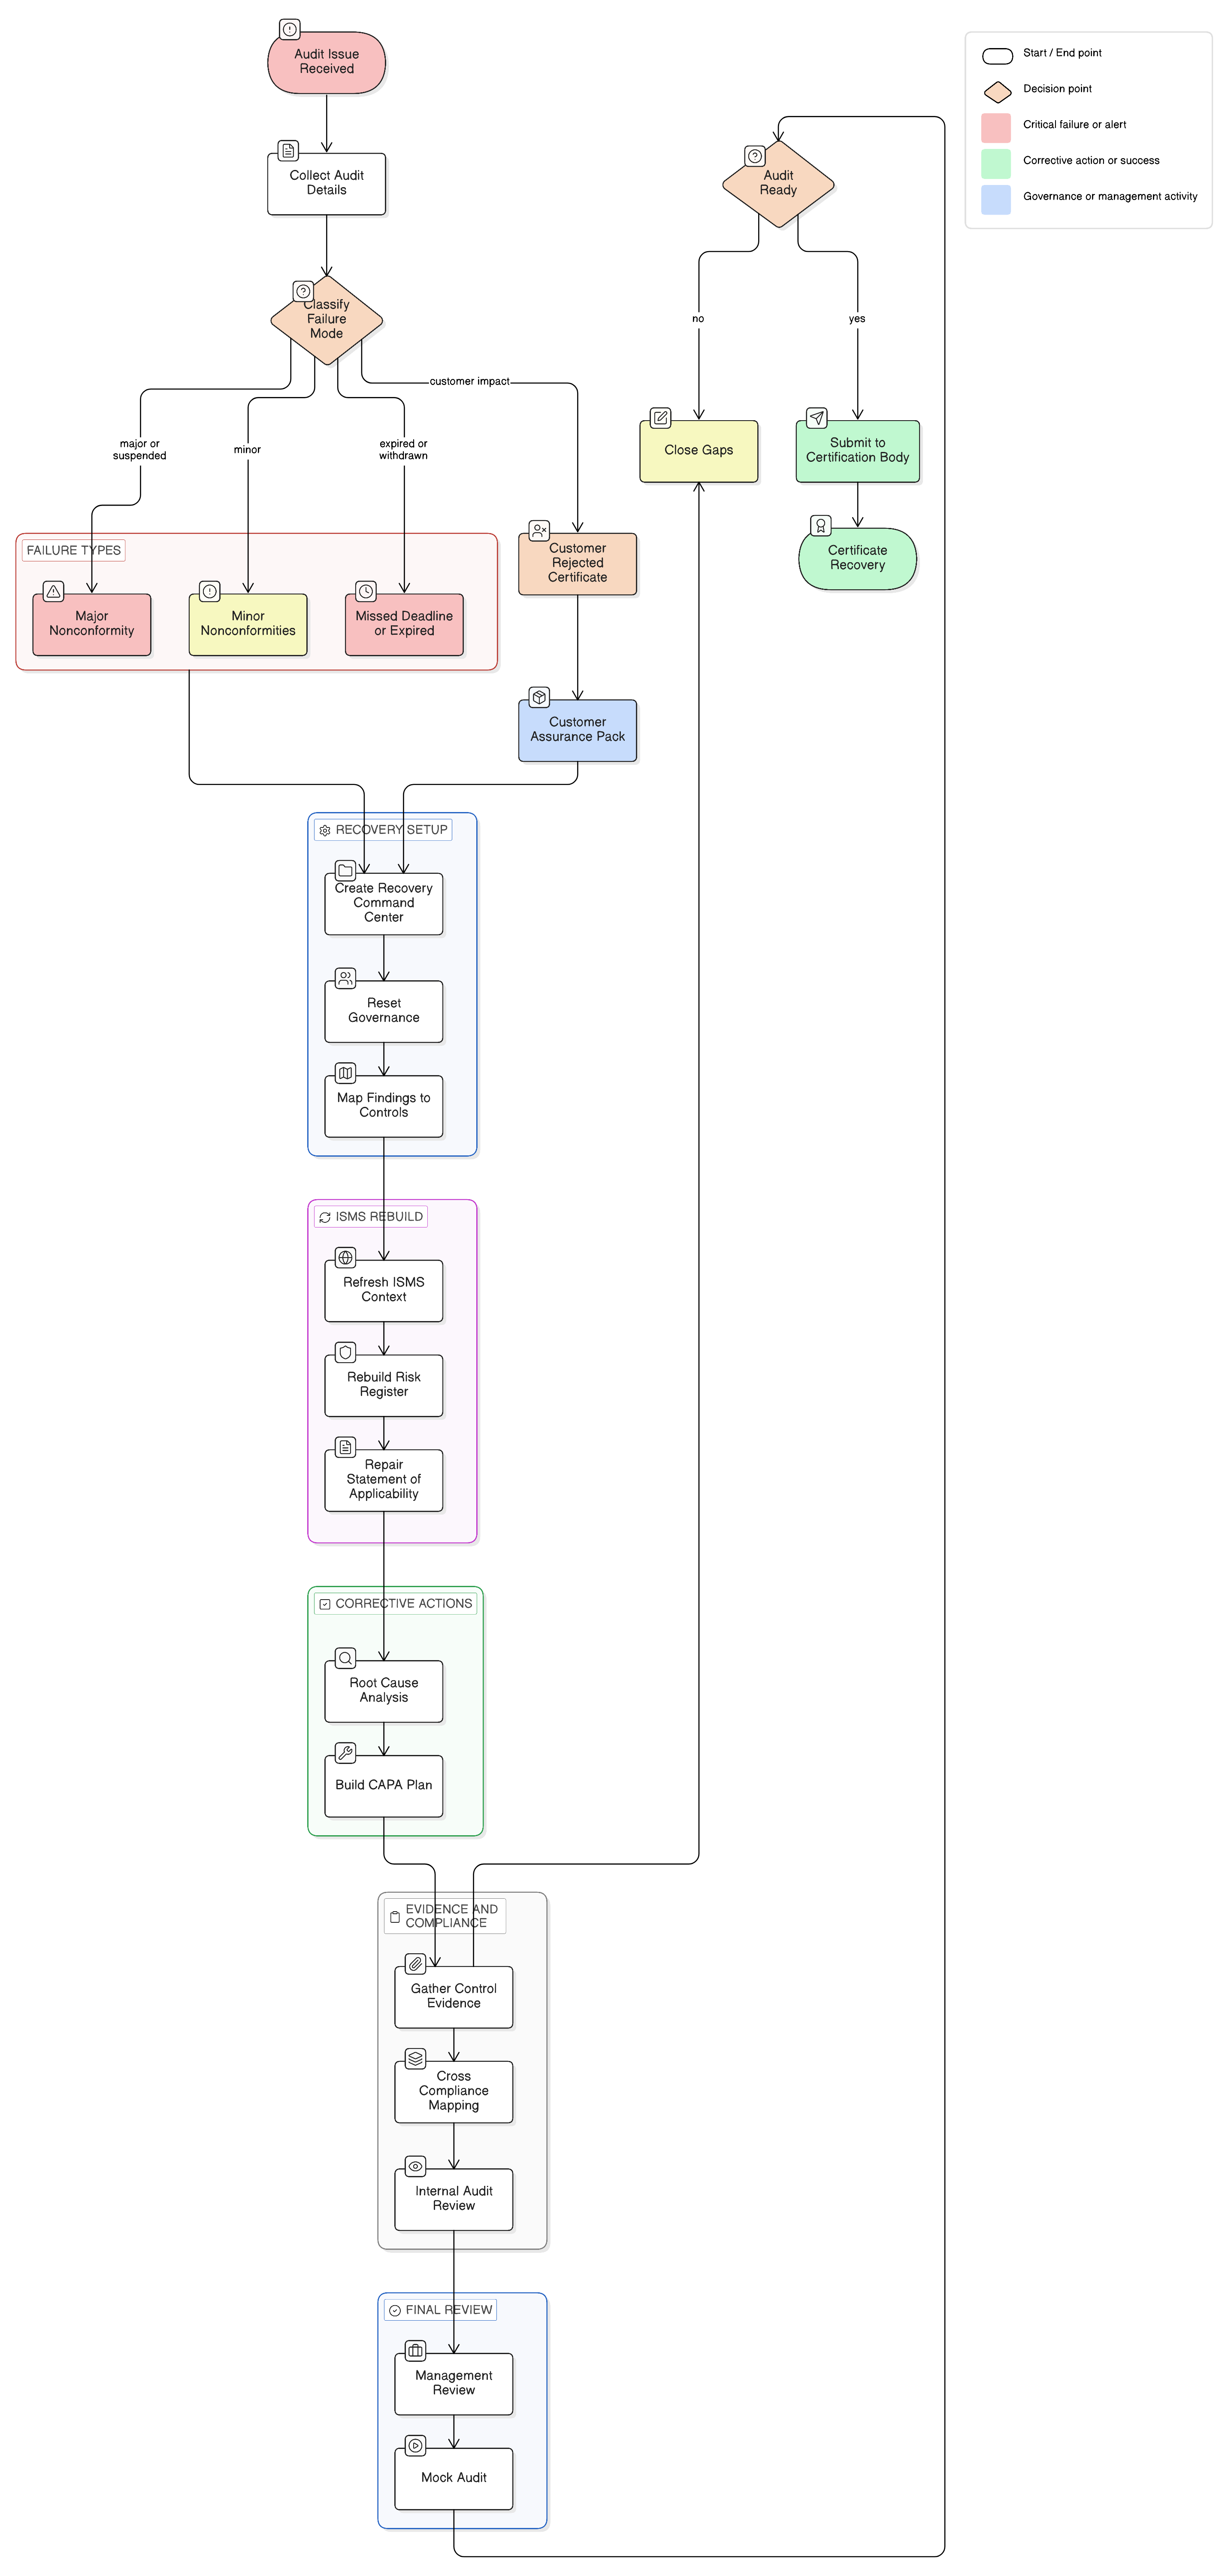
Wenn Ihre Umstellung auf ISO 27001:2022 verpasst wurde oder fehlgeschlagen ist, führt der Wiederherstellungspfad über konsequente Triage, Nachweisbereinigung, Ursachenanalyse, Neuaufbau der SoA und Korrekturmaßnahmen. Dieser Leitfaden erläutert, wie Clarysec mit Zenith Blueprint, Richtlinien und Zenith Controls das Vertrauen in die Auditfähigkeit wiederherstellt.
Nutzen Sie ISO 27001:2022, die Anwendbarkeitserklärung und die Clarysec-Richtlinienzuordnung, um ein auditbereites Nachweisrückgrat für NIS2, DORA, GDPR, Lieferanten, Vorfälle und die Aufsicht durch das Leitungsorgan aufzubauen.