Posts
Explore our latest insights on cybersecurity compliance and best practices.
Ein praxisorientierter Leitfaden zum Aufbau eines ISO 27701:2025 Privacy Information Management System, das auditierbare GDPR-Nachweise zur Rechenschaftspflicht für PII-Verantwortliche, Auftragsverarbeiter, Lieferanten, Risikoentscheidungen und rahmenwerkübergreifende Verpflichtungen erzeugt.
Die Kontrollselbstbewertung ist die operative Ebene zwischen ISO/IEC 27001:2022-Kontrollen und auditreifen Nachweisen für NIS2, DORA und GDPR. Dieser Leitfaden zeigt CISOs, GRC-Verantwortlichen und Kontrollverantwortlichen, wie sie Kontrollausgestaltung, operative Wirksamkeit, Nachweisqualität, Stichproben, Feststellungen, CAPA und Managementberichte mit Clarysec-Richtlinien, dem Zenith Blueprint und Zenith Controls prüfen.
Ein praxisnaher, auditbereiter Leitfaden für CISOs, Datenschutzbeauftragte und Compliance-Verantwortliche zum Umgang mit Verletzungen des Schutzes personenbezogener Daten nach ISO/IEC 27701:2025, GDPR, NIS2 und DORA.
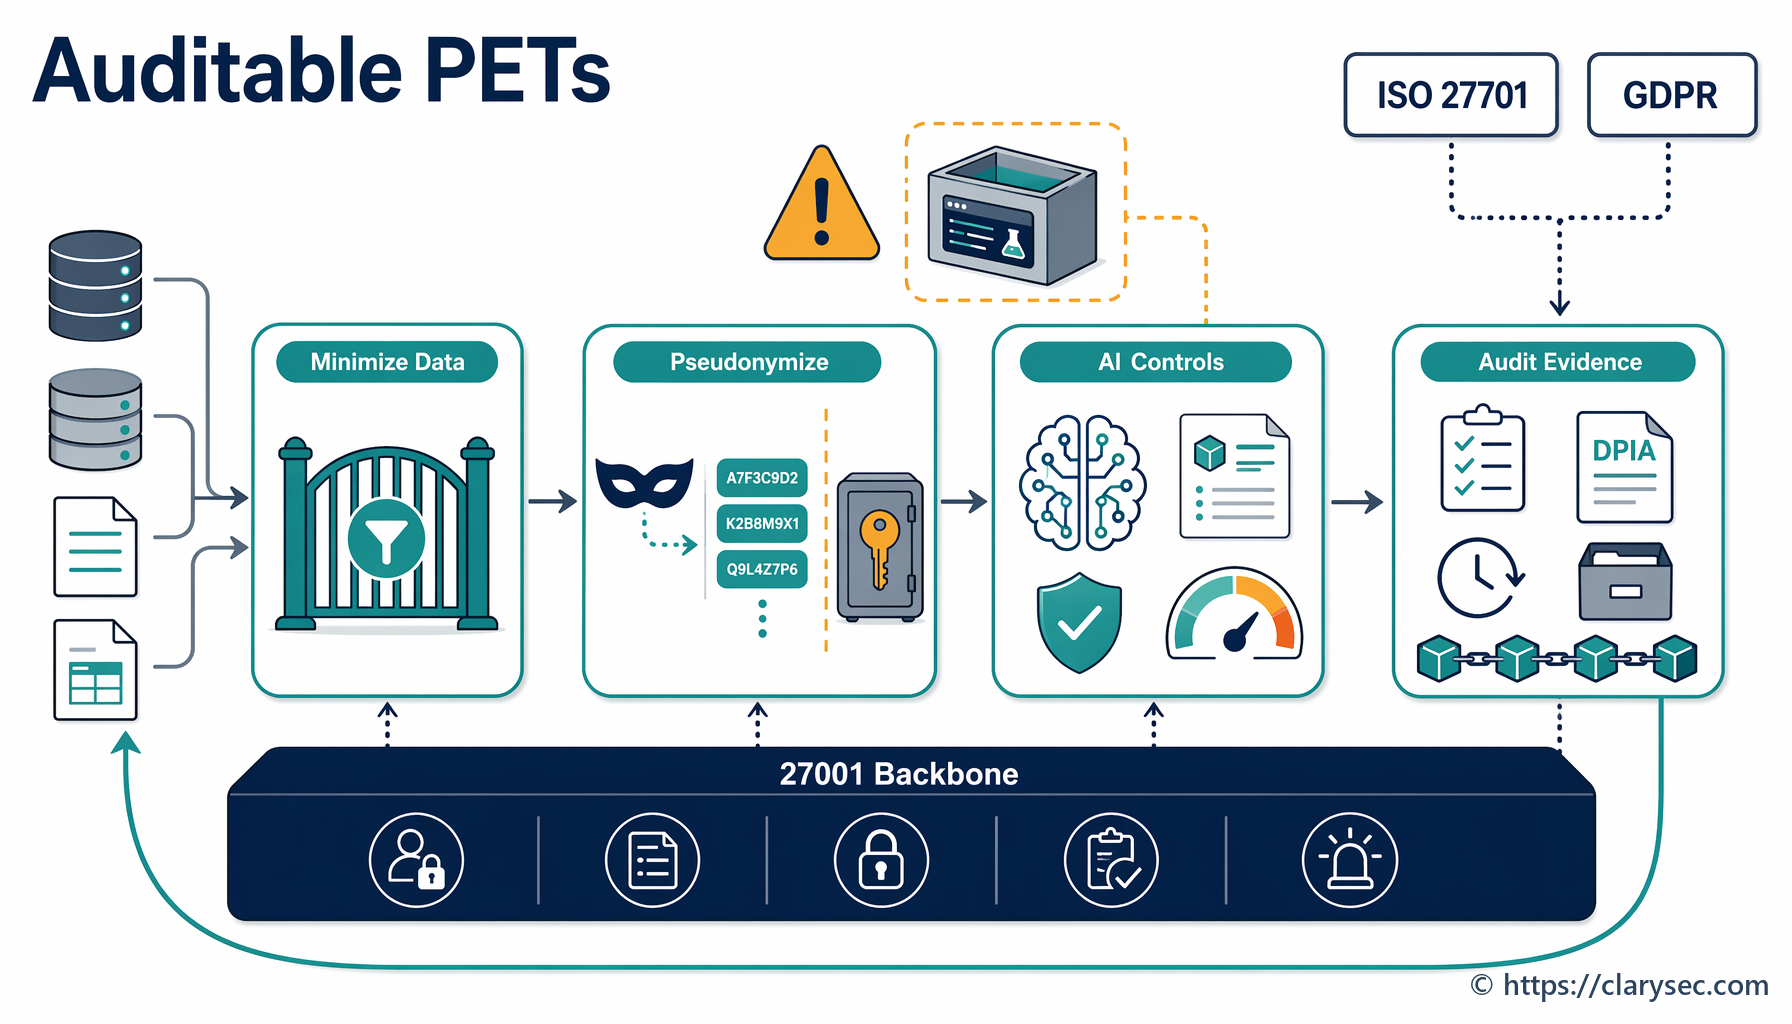
Ein praktischer PIMS-Leitfaden für den Einsatz datenschutzfördernder Technologien, um die Exponierung von PII zu reduzieren, Analytics und KI zu ermöglichen und Kontrollen über ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 und COBIT 19 hinweg zuzuordnen.
Ein praxisorientierter Leitfaden zum Aufbau einer DSB-Übergabedatei, die GDPR-Rechenschaftspflicht, ISO/IEC 27701:2025-PIMS-Nachweise, DSFAs, VVT, Kontext zu Datenschutzverletzungen, Register zu Betroffenenrechten und Auditkontinuität bei Wechseln in der Datenschutzleitung schützt.
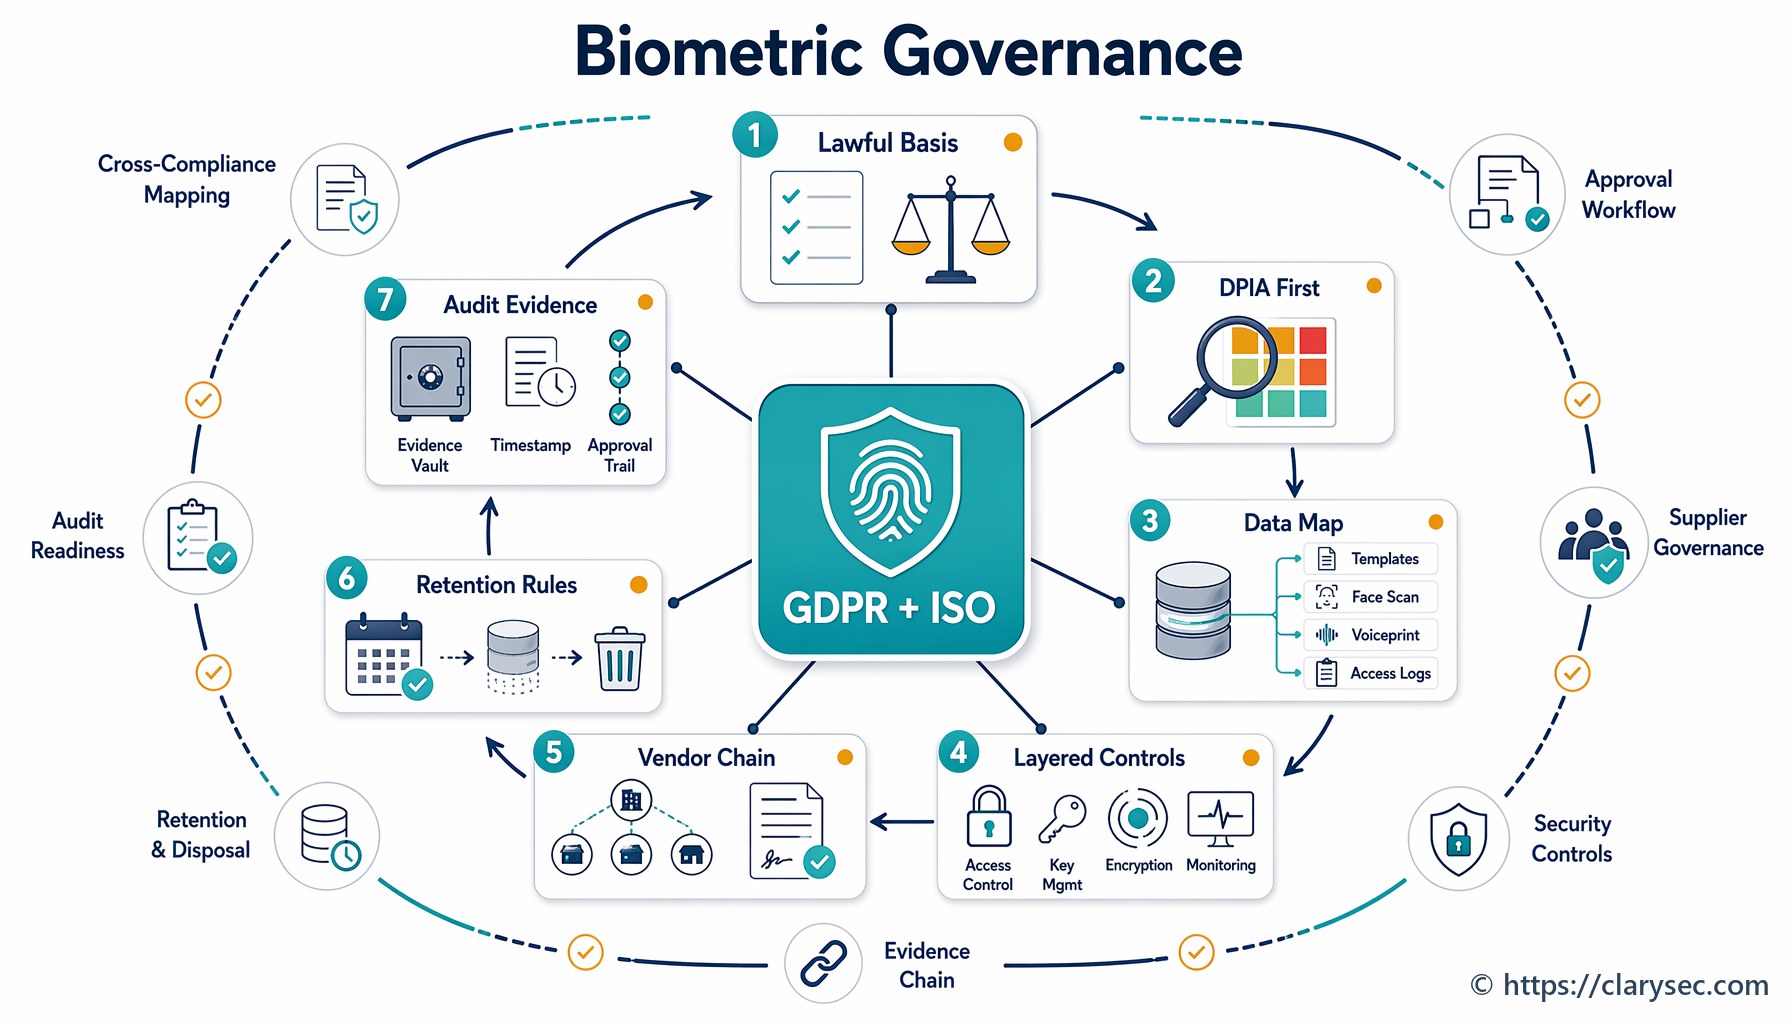
Ein praxisorientiertes CISO-Playbook zur Steuerung biometrischer Authentifizierung, Onboarding, Zutritt am Arbeitsplatz und Betrugskontrollen über GDPR-Rechenschaftspflicht, ISO/IEC 27701:2025 PIMS-Nachweise, ISO/IEC 27001:2022-Maßnahmen und Clarysec Cross-Compliance-Mapping.
Identitätsangriffe führen heute zu regulatorischer Exponierung über ISO 27001, NIS2, DORA und GDPR hinweg. Dieser Leitfaden zeigt, wie ein einheitliches ITDR-Programm mit Clarysec-Richtlinien, Zenith Blueprint und Zenith Controls aufgebaut wird.
Ein praktischer Leitfaden zum Nachweis der Bereitschaft für die Klimawandel-Ergänzung von ISO 27001 anhand von ISMS-Kontext, interessierten Parteien, Risikobeurteilung, SoA-Begründung, Geschäftskontinuität, Lieferantenprüfung und Nachweisen der Managementbewertung.
Ein praxisorientierter Leitfaden zum Aufbau belastbarer, rollenbasierter Datenschutz-Sensibilisierungsschulungen für ISO/IEC 27701:2025, GDPR-Rechenschaftspflicht, NIS2, DORA, NIST und COBIT.