MFA-Fatigue und Push-Bombing-Angriffe wirksam steuern

Die Push-Benachrichtigung um 2:13 Uhr, die zur Frage an das Leitungsorgan wurde
Um 2:13 Uhr erhält eine leitende Administratorin im Finanzbereich eine mobile Benachrichtigung: „Anmeldung genehmigen?“ Sie ist im Halbschlaf, geht von einer Zeitüberschreitung einer Cloud-Finanzplattform aus und tippt auf „Genehmigen“.
Um 2:19 Uhr befindet sich der Angreifer im Identitätsanbieter. Um 2:31 Uhr versucht er, auf einen Entgeltabrechnungsexport, eine privilegierte Cloud-Konsole und ein gemeinsam genutztes Postfach für Lieferantenzahlungen zuzugreifen. Um 3:05 Uhr erkennt das SOC wiederholte MFA-Aufforderungen, einen ungewöhnlichen geografischen Standort, eine erfolgreiche Genehmigung und eine neue Sitzung von einem nicht verwalteten Gerät.
Das Gespräch am Morgen ist vertraut:
- „Aber wir hatten MFA.“
- „Warum hat der Benutzer das genehmigt?“
- „Haben wir die Details der MFA-Challenge protokolliert?“
- „Ist das eine Verletzung des Schutzes personenbezogener Daten?“
- „Haben wir Meldepflichten innerhalb von 24 Stunden oder 72 Stunden?“
- „Wird unser ISO 27001:2022-Auditor dies als Kontrollversagen behandeln?“
- „Betrifft das NIS2, DORA, GDPR, Kundenverträge oder Cyberversicherung?“
Das ist die Governance-Lücke hinter MFA-Fatigue und Push-Bombing. Angreifer brechen keine Kryptografie. Sie erschöpfen menschliche Entscheidungsprozesse, nutzen schwaches Authentifizierungsdesign aus und suchen nach unüberwachten Ausnahmen. Das Kontrollversagen lautet selten „MFA war nicht aktiviert“. Meist handelt es sich um eine Kette aus schwacher Identitätssicherung, riskantem Push-Freigabedesign, fehlendem Nummernabgleich, unklaren Regeln für privilegierten Zugriff, unzureichender Authentifizierungsprotokollierung, schwacher Alarmtriage, unzureichend geschulten Benutzern und fehlenden dokumentierten Nachweisen, dass die Organisation die Schwachstelle überprüft und behoben hat.
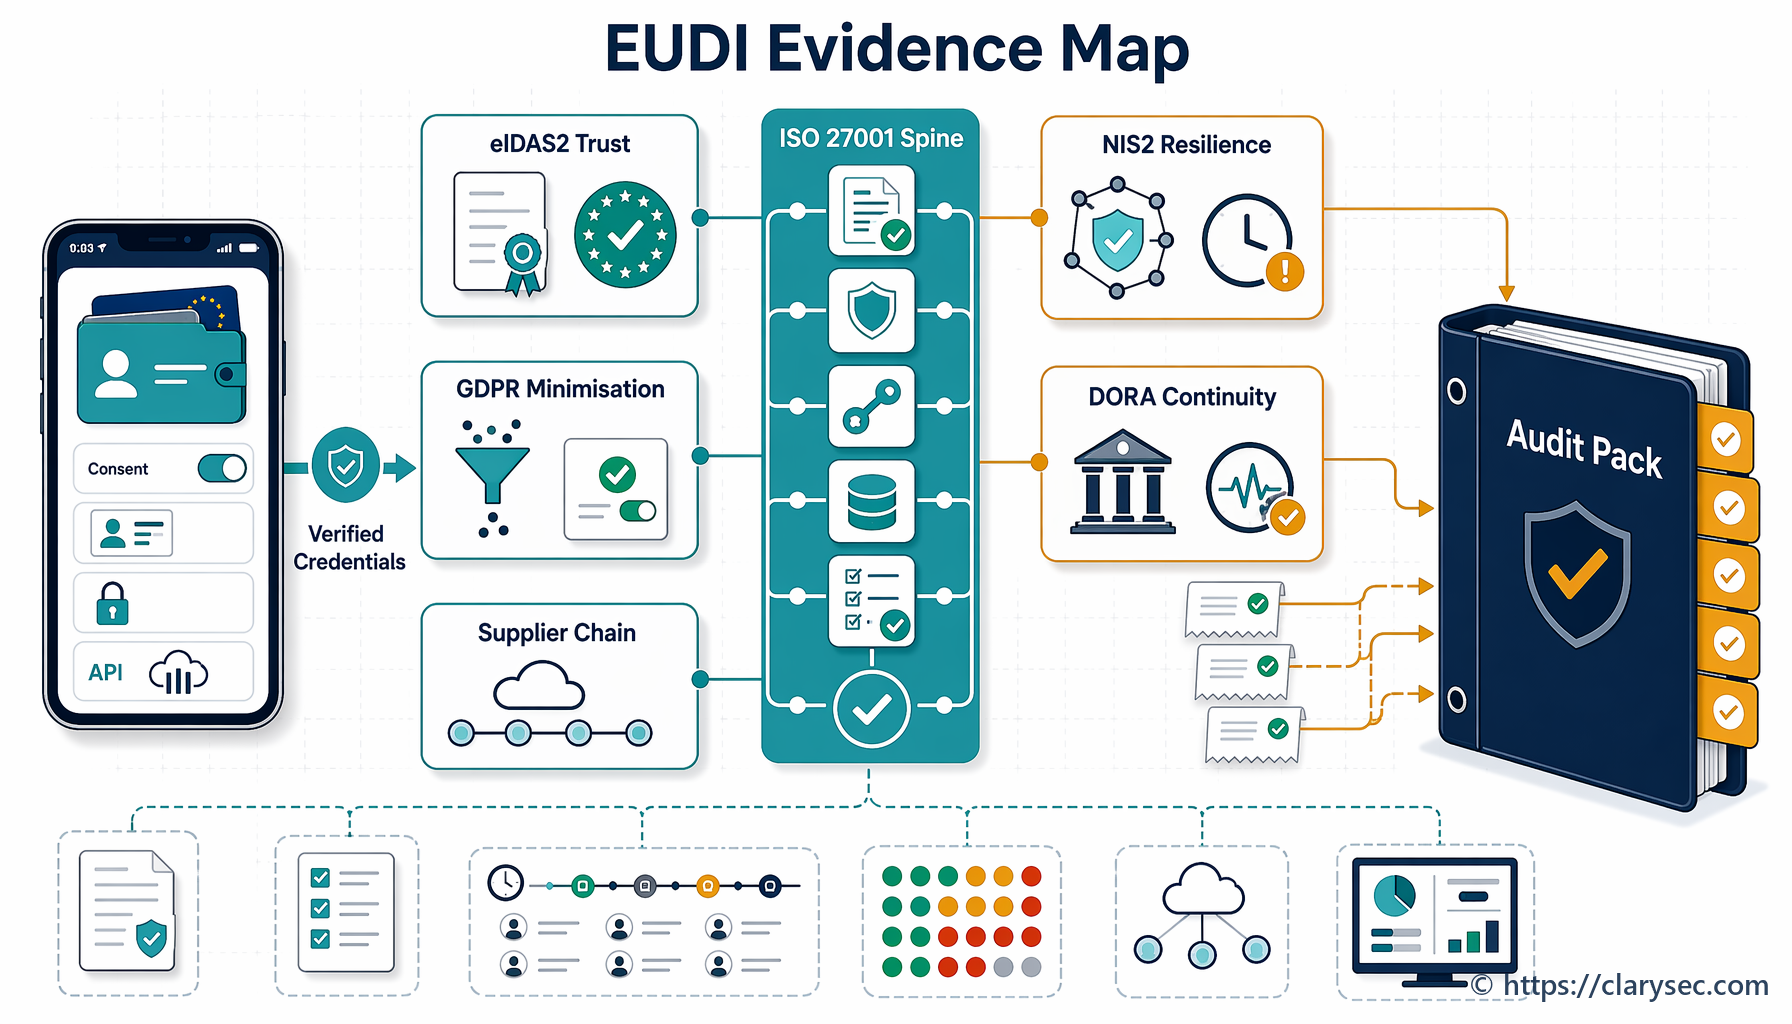
Für CISOs, Compliance-Manager, Auditoren und Geschäftsverantwortliche muss MFA-Fatigue als ISMS-Nachweisthema behandelt werden, nicht nur als Einstellung beim Identitätsanbieter. Die Antwort kombiniert Risikobehandlung nach ISO 27001:2022, Maßnahmen aus ISO/IEC 27002:2022, Richtlinienpflichten, Benutzersensibilisierung, Incident Response, Lieferanten-Governance und rahmenwerksübergreifende Zuordnungen zu NIS2, DORA, GDPR, NIST CSF 2.0 und COBIT 2019.
MFA-Fatigue ist ein Kontroll- und Nachweisthema, kein Benutzerproblem
MFA-Fatigue, auch Push-Bombing oder Prompt-Bombing genannt, liegt vor, wenn ein Angreifer mit einem gültigen Passwort wiederholt MFA-Freigabeaufforderungen auslöst, bis der Benutzer eine davon akzeptiert. Teilweise ergänzt der Angreifer Social Engineering, etwa durch einen gefälschten Helpdesk-Anruf, eine Nachricht wie „Wir testen Ihr Konto“ oder die Aufforderung, eine Anmeldung zu genehmigen, damit die Benachrichtigungen aufhören.
Die operative Gefahr besteht darin, dass Organisationen häufig alle MFA-Verfahren als gleichwertig behandeln. Das sind sie nicht.
Eine einfache Push-Benachrichtigung mit „Genehmigen oder Ablehnen“ ist schwächer als Nummernabgleich, phishing-resistente FIDO2-Sicherheitsschlüssel, zertifikatsbasierte Authentifizierung oder bedingter Zugriff, der unmögliche Reisebewegungen und nicht verwaltete Geräte blockiert. MFA versagt außerdem, wenn Umgehungsausnahmen nicht dokumentiert sind, Servicekonten interaktiv genutzt werden, Altprotokolle geöffnet bleiben oder risikobehafteter Zugriff keine stärkere Authentifizierung erfordert.
Im Zenith Blueprint: An Auditor’s 30-Step Roadmap verortet Clarysec sichere Authentifizierung in der Phase „Controls in Action“, Schritt 19: Technological Controls I. Die Aussage ist eindeutig:
Authentifizierung ist die erste und wichtigste Verteidigungslinie zwischen einem Bedrohungsakteur und Ihren Systemen, Daten und Diensten. Wenn die Authentifizierung schwach ist, kann alles andere – Verschlüsselung, Überwachung, Segmentierung – umgangen werden.
Derselbe Zenith Blueprint behandelt in Schritt 22 auch ISO/IEC 27002:2022 Maßnahme 5.17:
Wenn Identität die Frage „Wer sind Sie?“ ist, dann ist Authentifizierung der Nachweis. Maßnahme 5.17 ist der Punkt, an dem Theorie auf Vertrauen trifft. Sie verlangt, dass Authentifizierungsinformationen über ihren gesamten Lebenszyklus sicher verwaltet werden, damit die Methoden und Zugangsdaten zur Verifikation der Identität nicht selbst zum schwächsten Glied werden.
Diese beiden Aussagen erklären, warum Push-Bombing in das Risikoregister gehört. Verschlüsselung hilft nicht, wenn der Angreifer zum genehmigten Benutzer wird. Netzwerksegmentierung hilft weniger, wenn privilegierter Cloud-Zugriff durch eine erschöpfte Push-Entscheidung genehmigt wird. Überwachung wirkt nur, wenn Authentifizierungsereignisse mit ausreichender Detailtiefe protokolliert und zeitnah geprüft werden.
Eine ausgereifte Risikoformulierung sollte ausdrücklich sein:
| Risikoszenario | Wahrscheinliche Ursache | Auswirkung | Primäre Behandlung |
|---|---|---|---|
| Benutzer genehmigt betrügerischen MFA-Push nach Passwortkompromittierung | Wiederholte Aufforderungen, schwaches Push-Design, geringe Sensibilisierung | Unbefugter Zugriff, Datenexposition, Betrug | Phishing-resistente MFA oder Nummernabgleich, Begrenzung von Aufforderungen, Benutzerschulung, Alarmierung |
| Administrator genehmigt unerwartete MFA-Anforderung | Gemeinsam genutztes Gerät, Remote-Arbeit, keine Härtung privilegierten Zugriffs | Cloud-Kompromittierung, Rechteerweiterung | Hardware-Schlüssel für Administratoren, bedingter Zugriff, Berechtigungsprüfung privilegierter Zugriffe |
| Angreifer nutzt Lieferantenkonto mit MFA-Ausnahme | Lieferantenzugriff nicht gesteuert, Ausnahme nicht überprüft | Drittparteienpfad in einen kritischen Service | MFA-Klauseln für Lieferanten, Ausnahmenregister, Überwachung externer Identitäten |
| SOC übersieht wiederholte MFA-Fehlschläge | Protokolle unvollständig oder nicht überwacht | Verzögerte Erkennung und Meldung | Umfang der Authentifizierungsprotokollierung, SIEM-Regeln, Eskalations-Playbook für Vorfälle |
Hier wird ISO 27001:2022 relevant. Die Norm verlangt Kontext, interessierte Parteien, Führung, Risikobeurteilung, Behandlungsplanung, operative Steuerung, Überwachung, internes Audit, Managementbewertung und kontinuierliche Verbesserung. MFA-Fatigue berührt alle diese Bereiche.
Der ISO 27001:2022-Maßnahmencluster, den Auditoren prüfen werden
ISO 27001:2022 stellt die Managementsystemstruktur bereit. ISO/IEC 27002:2022 liefert Umsetzungshinweise für Maßnahmen. Bei MFA-Fatigue und Push-Bombing werden Auditoren in der Regel einen Cluster prüfen, nicht eine einzelne Maßnahme.
| ISO/IEC 27002:2022-Maßnahme | Warum sie für MFA-Fatigue relevant ist | Erwartete Nachweise der Auditoren |
|---|---|---|
| 5.17 Authentifizierungsinformationen | Steuert Passwörter, Token, MFA-Seeds, Zertifikate, Wiederherstellungscodes und den Lebenszyklus von Authenticators | Verfahren für den Lebenszyklus von Zugangsdaten, Nachweise zur MFA-Registrierung, Kontrollen für Zurücksetzungen, Genehmigungen von Ausnahmen |
| 8.5 sichere Authentifizierung | Verlangt risikogerechte Authentifizierungsmechanismen | MFA-Richtlinie, Konfiguration des bedingten Zugriffs, Nummernabgleich, phishing-resistente MFA für privilegierten Zugriff |
| 8.15 Protokollierung | Liefert Authentifizierungsereignisdaten, die für Untersuchungen benötigt werden | Protokolle erfolgreicher und fehlgeschlagener Anmeldungen, MFA-Nutzung, Sitzungsdauer, Geräte- und Standortkontext |
| 8.16 Überwachungsaktivitäten | Erkennt anomales Authentifizierungsverhalten | SIEM-Regeln, Alarmtickets, Triage-Aufzeichnungen, Erkennungen wiederholter MFA-Aufforderungen |
| 8.2 privilegierte Zugriffsrechte | Stellt sicher, dass privilegierter Zugriff einer stärkeren Governance unterliegt | Administrator-Berechtigungsprüfungen, Durchsetzung privilegierter MFA, Break-Glass-Kontrollen |
| 8.3 Einschränkung des Informationszugriffs | Begrenzt, was authentifizierte Benutzer erreichen können | Aufzeichnungen zu rollenbasiertem Zugriff, Datenzugriffsbeschränkungen, Überprüfungen nach dem Least-Privilege-Prinzip |
| 5.24 Planung und Vorbereitung des Managements von Informationssicherheitsvorfällen | Schafft Bereitschaft für den Umgang mit Informationssicherheitsvorfällen | Playbooks für Authentifizierungsvorfälle, Rollen, Eskalationswege |
| 5.25 Bewertung und Entscheidung über Informationssicherheitsereignisse | Stellt sicher, dass Alarme einheitlich bewertet werden | Aufzeichnungen zur Ereignis-Triage, Schweregradentscheidungen, Eskalationsentscheidungen |
| 5.26 Reaktion auf Informationssicherheitsvorfälle | Steuert Eindämmung und Wiederherstellung | Aufzeichnungen zum Widerruf von Sitzungen, Nachweise für Passwortzurücksetzungen, Ursachenanalyse |
| 5.34 Datenschutz und Schutz personenbezogener Daten | Verknüpft Authentifizierungsvorfälle mit Datenschutzpflichten | Analyse des Zugriffs auf personenbezogene Daten, Bewertung der Datenschutzverletzung, Entscheidungsprotokoll für Meldungen |
| 5.19 bis 5.22 Lieferantenbeziehungen | Deckt Lieferantenzugriff und Überwachung von Lieferantendiensten ab | MFA-Klauseln für Lieferanten, Überprüfungen externer Konten, Überwachungsberichte von Anbietern |
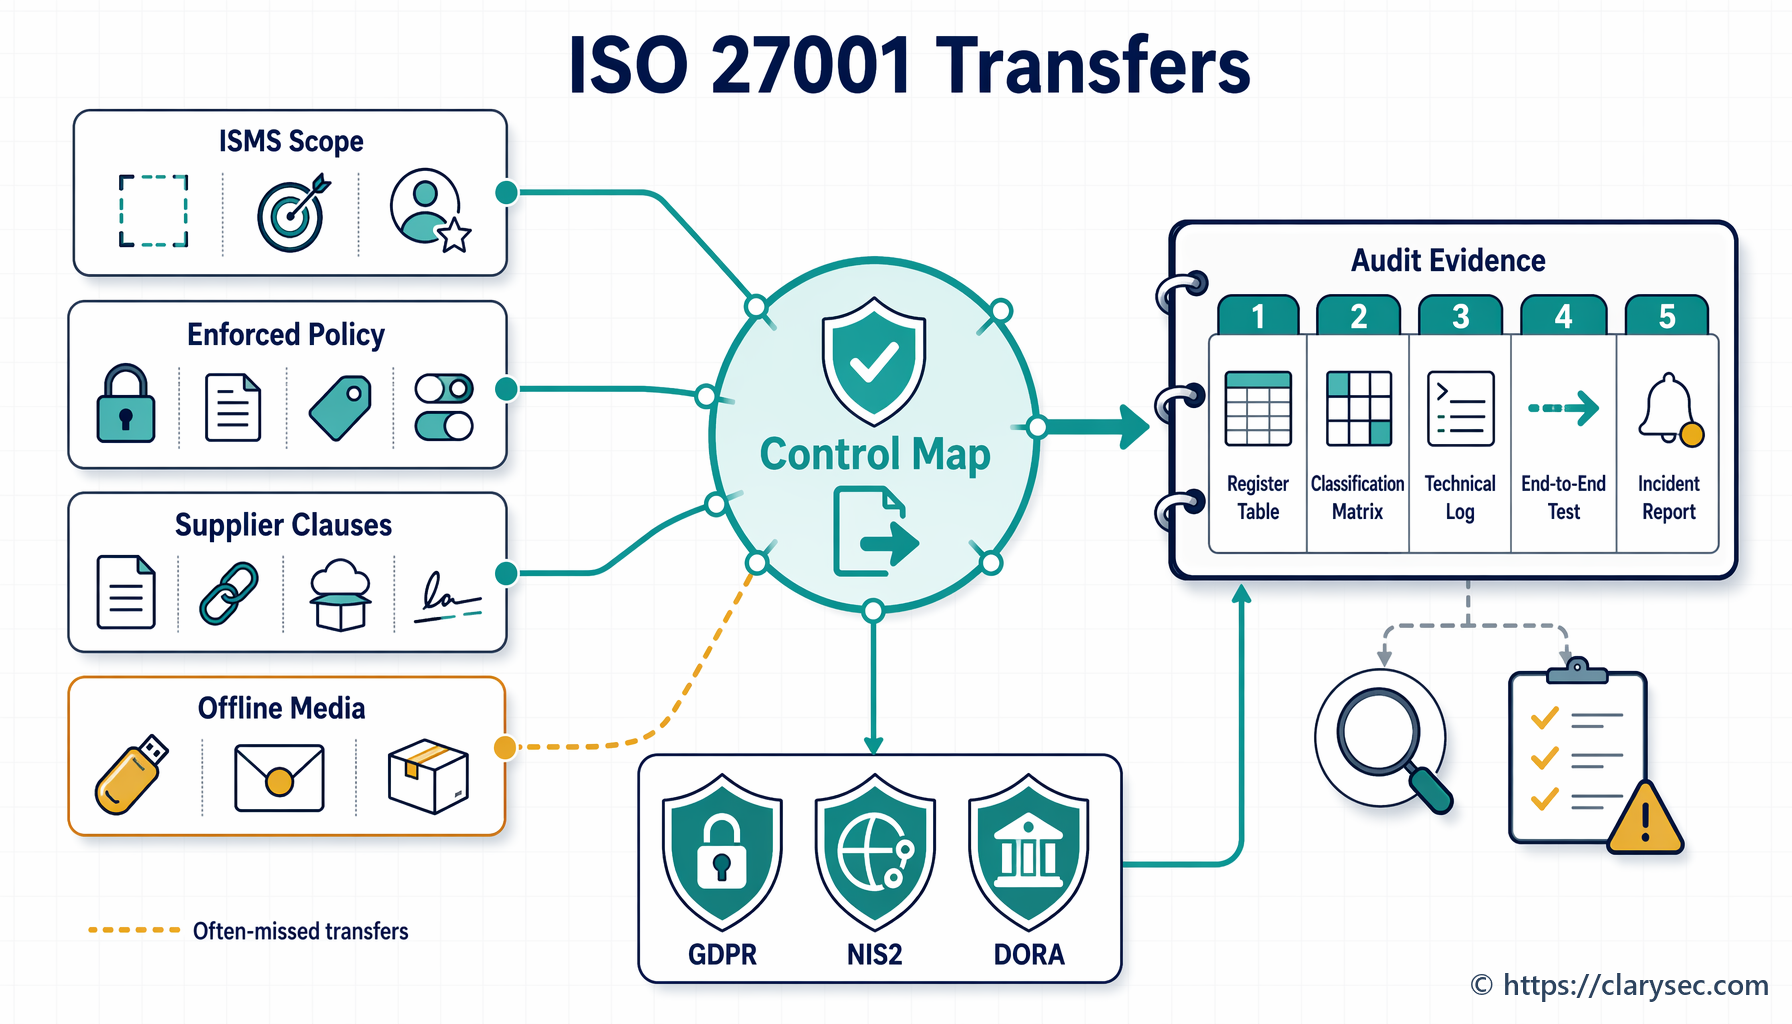
Clarysecs Zenith Controls: The Cross-Compliance Guide ordnet ISO/IEC 27002:2022 Maßnahme 8.5 sichere Authentifizierung unterstützenden Maßnahmen wie 5.17 Authentifizierungsinformationen, 8.2 privilegierte Zugriffsrechte, 8.16 Überwachungsaktivitäten, 5.24 Planung und Vorbereitung des Managements von Informationssicherheitsvorfällen sowie 5.34 Datenschutz und Schutz personenbezogener Daten zu. Diese Querverknüpfung ist wichtig, weil ein Screenshot mit „MFA aktiviert“ nicht ausreicht. Auditoren wollen Nachweise, dass Authentifizierung risikobasiert entworfen, überwacht, überprüft und verbessert wird.
Ein belastbares Nachweispaket sollte enthalten:
- Risikobeurteilung, die Push-Bombing und Social Engineering von MFA-Aufforderungen identifiziert.
- Authentifizierungsstandard, der zulässige MFA-Methoden nach Systemkritikalität definiert.
- Richtlinie für privilegierten Zugriff, die stärkere Authentifizierung für Administrator- und Remote-Zugriff verlangt.
- Konfigurationsexport des Identitätsanbieters mit Nummernabgleich, Begrenzung von Aufforderungen, bedingtem Zugriff und blockierter Legacy-Authentifizierung.
- Protokolle erfolgreicher und fehlgeschlagener MFA-Ereignisse, abgelehnter Aufforderungen, unmöglicher Reisebewegungen und Gerätekontext.
- Alarmregeln für wiederholte MFA-Aufforderungen, wiederholte Fehlschläge und ungewöhnliche erfolgreiche Genehmigungen.
- Incident-Response-Aufzeichnungen für authentifizierungsbezogene Alarme.
- Inhalte der Sensibilisierungsschulung, die Benutzer anweisen, unerwartete Aufforderungen nicht zu genehmigen.
- Aufzeichnungen zur Berechtigungsprüfung für privilegierte und besonders relevante Systeme.
- Ausnahmenregister mit Ablaufdaten, Genehmigungen durch Risikoverantwortliche und kompensierenden Kontrollen.
Richtlinien machen aus „unerwartete Aufforderungen nicht genehmigen“ einen Nachweis
Viele Organisationen weisen Benutzer an, verdächtige Aufforderungen nicht zu genehmigen. Dieser Hinweis ist nützlich, reicht aber für eine Zertifizierung nach ISO 27001:2022, NIS2-Aufsicht, DORA-Resilienz, GDPR-Rechenschaftspflicht, Kunden-Due-Diligence oder Cyberversicherung nicht aus.
Der erste Richtlinienanker ist die P38 Secure Communications and Multi-Factor Authentication (MFA) Policy. Sie adressiert die menschliche Seite unmittelbar:
Benutzersensibilisierung: Benutzer müssen geschult werden, sichere von unsicheren Kommunikationskanälen zu unterscheiden. Die Schulung muss die sachgerechte Nutzung von Multi-Faktor-Authentifizierung (MFA) abdecken (z. B. unerwartete Anmeldeaufforderungen nicht genehmigen) sowie sichere Kommunikationspraktiken (z. B. Links zu Videokonferenzen verifizieren und vertrauliche Themen nicht über ungesicherte Leitungen besprechen).
Damit wird MFA-Fatigue zu einer Schulungspflicht, nicht zu einer Schuldzuweisung. Der CISO kann dadurch zeigen, dass Prompt-Bombing in Onboarding-Schulung, Auffrischungsschulung, rollenbasierter Schulung und Unterweisungen für privilegierte Benutzer abgedeckt ist.
Dieselbe P38 Secure Communications and Multi-Factor Authentication (MFA) Policy schafft auch eine Überwachungspflicht:
Die Informationssicherheit muss Authentifizierungsprotokolle fortlaufend auf Anmeldeversuche mit nur einem Faktor oder anomale Multi-Faktor-Authentifizierung (MFA)-Fehlschläge überwachen. Protokolle sicherer Kommunikationssysteme sind, soweit anwendbar, auf unbefugte Zugriffsversuche oder Konfigurationsänderungen zu überwachen.
Für KMU setzt die P11S User Account and Privilege Management Policy - SME eine praktikable Basislinie:
Multi-Faktor-Authentifizierung (MFA) muss, soweit technisch möglich, für Administratorkonten oder sensitive Systeme aktiviert sein.
Die Formulierung „soweit technisch möglich“ darf niemals zur Lücke werden. Wenn ein System starke MFA nicht unterstützen kann, muss die Ausnahme mit Verantwortlichem, Ablaufdatum, kompensierenden Kontrollen, Überwachung und Migrationsplan dokumentiert werden. Größere Organisationen können dieselbe Erwartung an der P11 User Account and Privilege Management Policy ausrichten und anschließend prüfen, ob Richtlinie und operative Realität übereinstimmen.
Erkennungsnachweise stammen aus der P22S Logging and Monitoring Policy - SME, die Protokollierung von Authentifizierungsereignissen verlangt:
Authentifizierungsprotokolle: erfolgreiche und fehlgeschlagene Anmeldeversuche, Sitzungsdauer, MFA-Nutzung
Sie verlangt außerdem die unverzügliche Prüfung risikobehafteter Authentifizierungssignale:
Unverzügliche Prüfung bei Erkennung von Alarmen mit hohem Schweregrad (z. B. Schadsoftware, fehlgeschlagene Multi-Faktor-Authentifizierung (MFA), wiederholte Anmeldefehlschläge)
Sensibilisierung muss sich mit der Bedrohungslage weiterentwickeln. Die Information Security Awareness and Training Policy - SME unterstützt diesen Kreislauf:
Themen müssen neu auftretende Bedrohungen (z. B. Phishing), relevante Richtlinienänderungen und interne Sicherheitsvorfalltrends umfassen.
Wenn das SOC MFA-Fatigue-Versuche erkennt, sollten diese Erkenntnisse in Benutzerwarnungen, Helpdesk-Skripte, Tabletop-Übungen und Schulungsaktualisierungen einfließen.
Ein gesteuertes Kontrollpaket für MFA-Fatigue
Nehmen wir an, Ihre Organisation nutzt einen Cloud-Identitätsanbieter, ein SaaS-CRM, eine Finanzplattform, ein VPN und einen Anbieter verwalteter Sicherheitsdienste. Ziel ist es, MFA-Fatigue mithilfe des Zenith Blueprint, der Clarysec-Richtlinienbibliothek und des Zenith Controls Cross-Compliance Guide zu steuern.
Beginnen Sie mit Schritt 19 im Zenith Blueprint, der Teams anweist, Authentifizierungsanforderungen je System zu definieren, und darauf hinweist, dass reine Passwortauthentifizierung für Administratorkonten, Cloud-Konsolen, Fernzugriffswerkzeuge und internetseitig erreichbare Systeme vermieden werden sollte. Wenden Sie anschließend die praktische Überprüfungsaktivität an:
Überprüfen Sie Ihre MFA-Bereitstellung: Identifizieren Sie Lücken und planen Sie deren Schließung. Validieren Sie, dass Servicekonten soweit möglich nicht interaktiv sind, starke Zugangsdaten verwenden und dokumentiert sind. Bestätigen Sie, dass auf keinem System und in keiner Anwendung Standard-Zugangsdaten verbleiben.
Überführen Sie diese Vorgabe in ein operatives Kontrollpaket.
Schritt 1: Systeme nach Authentifizierungsrisiko klassifizieren
| System | Risikofaktor | Governance-Entscheidung zu MFA-Fatigue | Nachweis |
|---|---|---|---|
| Administrationskonsole des Identitätsanbieters | Privilegierter Zugriff auf alle Systeme | Nur phishing-resistente MFA, keine einfache Push-Genehmigung | Export der Richtlinie für bedingten Zugriff |
| Finanzplattform | Zahlungs- und Lieferantendaten | Nummernabgleich plus Gerätekonformität | Screenshot der MFA-Einstellungen und Berechtigungsprüfung |
| VPN | Remote-Netzwerkzugriff | MFA mit Begrenzung von Aufforderungen erforderlich | VPN-Authentifizierungsprotokolle |
| CRM | Personenbezogene Kundendaten | Nummernabgleich für alle Benutzer und stärkere MFA für Administratoren | Authentifizierungsrichtlinie und Protokolle |
| MSP-Zugriffskonto | Privilegierter Zugang Dritter | Personenbezogene Benutzerkonten, starke MFA und Sitzungsprotokollierung | Vereinbarung über Lieferantenzugriff und Überwachungsbericht |
Schritt 2: risikobehaftetes Push-Verhalten entfernen
Deaktivieren Sie für Administrator- und besonders relevante Konten einfache Push-Genehmigungen. Verwenden Sie, soweit möglich, phishing-resistente Authenticators. Wenn Push weiterhin genutzt wird, erzwingen Sie Nummernabgleich, Anwendungskontext, geografischen Kontext, Gerätebindung und Ratenbegrenzung für Aufforderungen. Blockieren Sie Legacy-Authentifizierung und verlangen Sie erneute Authentifizierung für riskante Sitzungen.
Schritt 3: Alarmregeln für MFA-Fatigue definieren
Eine praktikable SIEM-Regel sollte auslösen, wenn eines oder mehrere der folgenden Muster innerhalb eines kurzen Zeitfensters auftreten:
- Drei oder mehr MFA-Push-Aufforderungen für einen Benutzer.
- Zwei abgelehnte Aufforderungen, gefolgt von einer genehmigten Aufforderung.
- MFA-Genehmigung aus einer neuen Region oder von einem nicht verwalteten Gerät.
- MFA-Aufforderung nach einem Signal für Password Spraying oder Credential Stuffing.
- MFA-Genehmigung für privilegierten Zugriff außerhalb der üblichen Arbeitszeiten.
- Registrierung eines neuen Authenticators kurz nach fehlgeschlagenen Anmeldeversuchen.
Der Alarm sollte ein Vorfallticket erzeugen, das SOC oder den Sicherheitsverantwortlichen benachrichtigen und Eindämmungsschritte verlangen: Sitzung aussetzen, Refresh-Token widerrufen, Passwortzurücksetzung erzwingen, Gerät verifizieren, Benutzer befragen, Zugriff während der Sitzung überprüfen und klassifizieren, ob personenbezogene Daten oder kritische Services betroffen waren.
Schritt 4: Datenschutz- und Vorfallsaufzeichnungen verknüpfen
Wenn das Konto Zugriff auf personenbezogene Daten haben kann, wenden Sie die PII Security and Access Control Policy an. Sie verlangt starke Authentifizierung vor besonders relevantem Zugriff auf personenbezogene Daten:
[Beide] Die Leitung Informationssicherheit MUSS starke Authentifizierung für privilegierten, Remote-, administrativen oder besonders relevanten Zugriff auf personenbezogene Daten verlangen, bevor dieser Zugriff aktiviert wird, und die Anforderung in REG12 erfassen.
Sie verlangt außerdem, dass der Protokollierungsumfang definiert wird:
[Beide] Der Systemverantwortliche / Anwendungsverantwortliche MUSS den Protokollierungsumfang für personenbezogene Daten für Authentifizierungsereignisse, Zugriffsereignisse, privilegierte Aktionen, Exportaktivitäten personenbezogener Daten und wesentliche Konfigurationsänderungen in REG12 vor Produktivnutzung oder wesentlicher Änderung definieren.
Wenn Überwachung auf unbefugten Zugriff auf personenbezogene Daten hindeutet, entsteht eine Pflicht zur Vorfallsaufzeichnung:
[Bedingt] Der Incident-Response-Koordinator MUSS innerhalb eines Geschäftstags einen REG10-Datensatz eröffnen oder verknüpfen, wenn die Überwachung auf vermuteten unbefugten Zugriff auf personenbezogene Daten, vermutete Offenlegung personenbezogener Daten, vermutete Veränderung personenbezogener Daten oder vermuteten Verlust der Verfügbarkeit personenbezogener Daten hindeutet.
Die datenschutzbezogene Eskalation wird durch die PII Incident and Breach Management Policy abgeschlossen:
[Bedingt] Der Datenschutzverantwortliche / PIMS-Manager MUSS für jeden Datenschutzvorfall mit hoher Tragweite die anwendbaren rechtlichen, sektoralen, finanzsektorspezifischen, cybersicherheitsbezogenen, vertraglichen, kundenbezogenen und serviceempfängerbezogenen Meldeauslöser bewerten und das Ergebnis zur Anwendbarkeit in REG01, REG08 und REG10 erfassen.
So wird aus einem MFA-Alarm ein auditbereiter Nachweis über Sicherheit, Datenschutz und Compliance hinweg.
NIS2, DORA und GDPR: ein Vorfall, unterschiedliche Fragen
MFA-Fatigue ist ein nützlicher Cross-Compliance-Stresstest, weil sie Governance, Cyberhygiene, Zugriffskontrolle, Vorfallserkennung, Lieferantenzugriff und Meldung von Datenschutzverletzungen berührt.
| Rahmenwerk | Was die Nachweise zu MFA-Fatigue beantworten müssen | Praktische Nachweise |
|---|---|---|
| NIS2 Directive | Hat das Management angemessene Cybersicherheits-Risikomanagementmaßnahmen genehmigt und überwacht, einschließlich Zugriffskontrolle, Schulung, Umgang mit Informationssicherheitsvorfällen und MFA, soweit angemessen? | Berichterstattung an das Leitungsorgan, Risikobehandlungsplan, MFA-Richtlinie, Schulungsnachweise, Bewertung der NIS2-Meldepflicht |
| DORA Regulation | Hat das Finanzunternehmen IKT-Risiken gesteuert, anomale Aktivitäten erkannt, Vorfälle klassifiziert und gewonnene Erkenntnisse in Resilienzkontrollen zurückgeführt? | IKT-Asset-Zuordnung, Konfiguration starker Authentifizierung, Vorfallklassifizierung, Ursachenanalyse, Überprüfung des Zugangs Dritter |
| GDPR | Hat der Verantwortliche oder Auftragsverarbeiter risikogerechte Sicherheit angewendet und bewertet, ob unbefugter Zugriff auf personenbezogene Daten stattgefunden hat? | Protokollierungsumfang für personenbezogene Daten, REG10-Datensatz, Bewertung der Datenschutzverletzung, Kontrollnachweise zu Article 32, Entscheidungsprotokoll zu Meldungen nach Article 33 |
NIS2: Rechenschaftspflicht des Managements und Cyberhygiene
NIS2 gilt für viele wesentliche und wichtige Einrichtungen, abhängig von Sektor, Größe und Benennung durch den Mitgliedstaat. Article 20 legt die Rechenschaftspflicht der Leitungsorgane fest, Cybersicherheits-Risikomanagementmaßnahmen zu genehmigen, ihre Umsetzung zu überwachen und Schulungen zu erhalten. Article 21 verlangt angemessene technische, operative und organisatorische Maßnahmen, einschließlich Umgang mit Informationssicherheitsvorfällen, Cyberhygiene, Lieferkettensicherheit, Zugriffskontrolle, Asset-Management, Schulung sowie Multi-Faktor-Authentifizierung oder kontinuierlicher Authentifizierung, soweit angemessen. Article 23 führt gestufte Meldepflichten für erhebliche Vorfälle ein, einschließlich Frühwarnung innerhalb von 24 Stunden nach Kenntniserlangung und Vorfallmeldung innerhalb von 72 Stunden.
Ein Push-Bombing-Vorfall wird damit zur Frage auf Ebene des Leitungsorgans: Wurde MFA sicher gestaltet oder lediglich aktiviert?
DORA: Authentifizierung als digitale operationale Resilienz
Für erfasste Finanzunternehmen gilt DORA seit dem 17. Januar 2025. DORA erwartet IKT-Risikomanagement, Erkennung, Reaktion, Wiederherstellung, Vorfallmeldung, Testen der digitalen operationalen Resilienz und IKT-Drittparteienrisikomanagement.
DORA Article 9 behandelt Schutz und Prävention, einschließlich Zugriffskontrolle und Authentifizierungsmaßnahmen. Article 10 behandelt die Erkennung anomaler Aktivitäten. Article 17 verlangt einen Prozess für das Management IKT-bezogener Vorfälle. In einem DORA-Kontext sollten Nachweise zu MFA-Fatigue zeigen, dass betroffene IKT-Assets identifiziert wurden, die Überwachung anomales Verhalten erkannt hat, der Vorfall anhand von Auswirkungskriterien klassifiziert wurde, die Geschäftsleitung soweit erforderlich einbezogen wurde und Erkenntnisse in das IKT-Rahmenwerk zurückgeführt wurden.
GDPR: Sicherheit der Verarbeitung und Rechenschaftspflicht
GDPR Article 5(1)(f) verlangt Integrität und Vertraulichkeit. Article 5(2) verlangt Rechenschaftspflicht. Article 32 verlangt ein dem Risiko angemessenes Sicherheitsniveau. Article 4 definiert eine Verletzung des Schutzes personenbezogener Daten als eine Verletzung der Sicherheit, die zur unbeabsichtigten oder unrechtmäßigen Vernichtung, zum Verlust, zur Veränderung, zur unbefugten Offenlegung von oder zum unbefugten Zugang zu personenbezogenen Daten führt.
Wenn ein MFA-Fatigue-Vorfall personenbezogene Daten berührt, ist die Nachweisfrage einfach: Kann die Organisation angemessene Authentifizierungskontrollen, Überwachung, Incident Response und Bewertung der Datenschutzverletzung nachweisen?
Zuordnung für ISO, NIST CSF 2.0, COBIT 2019 und Auditnachweise
NIST CSF 2.0 ist hilfreich, weil es MFA-Governance in Ergebnisse aus GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND und RECOVER übersetzt.
| NIST CSF 2.0-Funktion | Governance-Aktivität zu MFA-Fatigue |
|---|---|
| GOVERN | Authentifizierungsrichtlinie, Risikobereitschaft, Rollen, rechtliche Verpflichtungen und Lieferantenerwartungen definieren |
| IDENTIFY | Systeme, privilegierte Konten, Repositories personenbezogener Daten, Lieferantenidentitäten und Authentifizierungsmethoden inventarisieren |
| PROTECT | Phishing-resistente MFA, Nummernabgleich, bedingten Zugriff und sicheres Management von Zugangsdaten durchsetzen |
| DETECT | MFA-Fehlschläge, Prompt-Bombing, unmögliche Reisebewegungen und verdächtige erfolgreiche Genehmigungen überwachen |
| RESPOND | Alarme triagieren, Sitzungen widerrufen, Zugangsdaten zurücksetzen, Nachweise sichern und Stakeholder benachrichtigen |
| RECOVER | Vertrauenswürdigen Zugriff wiederherstellen, Kontrollen aktualisieren, gewonnene Erkenntnisse abschließen und Managementberichterstattung durchführen |
COBIT 2019 ergänzt Governance-Klarheit. Ein COBIT-orientierter Auditor kann auf DSS05.04 Manage identity and logical access, DSS05 Sicherheitsdienste verwalten, APO13 Managed security und MEA03 Managed compliance with external requirements abstellen. Im Fokus steht nicht der MFA-Anbieter. Entscheidend ist, ob Authentifizierung Geschäftsziele unterstützt, ob Zugriffsrechte gesteuert werden, ob Überwachung wirksam ist und ob das Management aussagekräftige Sicherheit erhält.
Eine konsolidierte Zuordnung hilft Compliance-Teams, fragmentierte Nachweisanfragen zu vermeiden:
| ISO/IEC 27002:2022-Maßnahme | NIS2 | DORA | GDPR | NIST- und COBIT-Auditperspektive |
|---|---|---|---|---|
| 5.17 Authentifizierungsinformationen | Article 21 Risikomanagementmaßnahmen und Zugriffskontrolle | Article 9 Schutz und Prävention | Article 32 Sicherheit der Verarbeitung | NIST SP 800-53 IA-5, COBIT DSS05.04 |
| 8.5 sichere Authentifizierung | Article 21 Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung, soweit angemessen | Article 9 starke Authentifizierung und Zugriffskontrollen | Article 32 angemessene technische Maßnahmen | NIST CSF PROTECT, COBIT DSS05.04 |
| 8.15 Protokollierung | Article 21 Umgang mit Informationssicherheitsvorfällen und Kontrollwirksamkeit | Article 10 Unterstützung der Erkennung und Article 17 Vorfallprozess | Unterstützung der Bewertung von Datenschutzverletzungen nach Article 33 | NIST SP 800-53 AU-Familie, COBIT DSS05 |
| 8.16 Überwachungsaktivitäten | Article 21 Erkennung und Meldebereitschaft nach Article 23 | Article 10 Erkennung anomaler Aktivitäten | Unterstützung der Meldung von Datenschutzverletzungen nach Article 33 und 34 | NIST SP 800-53 SI-4, NIST CSF DETECT |
| 5.24 bis 5.26 Vorfallmanagement | Gestufte Vorfallmeldung nach Article 23 | Management IKT-bezogener Vorfälle nach Article 17 | Meldung innerhalb von 72 Stunden nach Article 33, soweit erforderlich | NIST CSF RESPOND, COBIT DSS02 und DSS05 |
Was Auditoren und Aufsichtsbehörden anfordern werden
Ein starkes Programm gegen MFA-Fatigue sollte mehreren Auditstilen standhalten. Clarysecs Zenith Controls Cross-Compliance Guide zeigt, wie Maßnahmen aus ISO/IEC 27002:2022 über ISO-, NIST-, COBIT- und ISACA-Methodiken hinweg geprüft werden.
| Hintergrund des Auditors | Wahrscheinliche Frage | Geeignete Nachweise |
|---|---|---|
| Zertifizierungsauditor nach ISO 27001:2022 | Ist das MFA-Fatigue-Risiko im ISMS identifiziert, behandelt, umgesetzt und überprüft? | Risikoregister, Erklärung zur Anwendbarkeit, Authentifizierungsrichtlinie, Konfigurationsexporte, Ergebnisse interner Audits |
| ISMS-Auditor nach ISO/IEC 27007 | Sind Authentifizierungskontrollen operativ wirksam und risikogerecht ausgerichtet? | MFA-Abdeckungsberichte, Berechtigungsprüfungen privilegierter Zugriffe, Alarmtickets zu fehlgeschlagenen Aufforderungen |
| NIST-Assessor | Sind Ergebnisse zu Authenticator-Management, Zugriffskontrolle, Audit-Protokollierung, Überwachung und Incident Response umgesetzt? | Authenticator-Aufzeichnungen, Sperreinstellungen, Nachweise zur Auditprüfung, Incident-Response-Aufzeichnungen |
| COBIT 2019-Auditor | Werden Identitäts-, Zugriffs-, Überwachungs- und Compliance-Prozesse gesteuert und gemessen? | Kontrollverantwortung, KRIs, Managementberichte, Ausnahmenregister, Nachverfolgung von Abhilfemaßnahmen |
| ISACA ITAF-Auditor | Sind Nachweise ausreichend, zuverlässig und nachvollziehbar? | Zeitgestempelte Protokolle, Screenshots, Tickets, Genehmigungen, Benutzerbefragungen, Testergebnisse |
| Datenschutzauditor | Hat unbefugter Zugriff auf personenbezogene Daten eine Bewertung und angemessene Maßnahmen ausgelöst? | REG10-Vorfallsdatensatz, REG12-Protokollierungsumfang, Bewertung der Datenschutzverletzung, Entscheidungsprotokoll für Meldungen |
| NIS2- oder DORA-Aufsichtsbehörde | Hat die Organisation den Vorfall erkannt, eskaliert, klassifiziert und danach Verbesserungen umgesetzt? | Alarmzeitachse, Vorfallticket, Eskalation an die Geschäftsleitung, Ursachenanalyse, Korrekturmaßnahmenplan |
Ein schwaches Programm sagt: „Wir haben den Benutzer gefragt und das Passwort zurückgesetzt.“ Ein gesteuertes Programm erzeugt einen SIEM-Alarm, ein Vorfallticket, eine Aufzeichnung zum Sitzungswiderruf, Nachweise für Passwortzurücksetzung, eine Prüfung der MFA-Faktoren, eine Analyse der Zugriffsprotokolle, eine Bewertung personenbezogener Daten, eine Bewertung von Meldeauslösern, eine Aussage zur Ursache, Korrekturmaßnahmen und Input für die Managementbewertung.
Ein 30-Tage-Aktionsplan für MFA-Fatigue-Governance
Ziel sind nicht perfekte Verhältnisse in 30 Tagen. Ziel sind Transparenz, Verantwortlichkeit und Nachweise.
Woche 1: identifizieren und abgrenzen
- Alle Identitätsanbieter, VPNs, Cloud-Konsolen, SaaS-Plattformen und Werkzeuge für privilegierten Zugriff auflisten.
- Systeme mit personenbezogenen Daten, Finanzdaten, Produktionszugriff oder servicebeeinflussenden Funktionen identifizieren.
- Aktuelle MFA-Methoden und Ausnahmen exportieren.
- Externe Konten und Lieferantenkonten identifizieren.
- MFA-Fatigue und Push-Bombing in das Risikoregister aufnehmen.
- Einen Risikoverantwortlichen und einen Verantwortlichen für die Behandlung zuweisen.
Woche 2: Authentifizierung härten
- Legacy-Authentifizierung deaktivieren.
- Phishing-resistente MFA für Administratoren verlangen, soweit machbar.
- Nummernabgleich und Anwendungskontext für Push-MFA aktivieren.
- Bedingten Zugriff für Standort, Gerätekonformität und unmögliche Reisebewegungen anwenden.
- Wiederholte Push-Aufforderungen begrenzen.
- Erneute Authentifizierung für risikobehaftete Aktionen verlangen.
- Servicekonten soweit möglich nicht interaktiv gestalten.
- Ausnahmen mit Ablaufdatum und kompensierenden Kontrollen dokumentieren.
Woche 3: überwachen und üben
- Sicherstellen, dass Authentifizierungsprotokolle Erfolg, Fehlschlag, Sitzungsdauer und MFA-Nutzung erfassen.
- Alarmregeln für wiederholte Aufforderungen, abgelehnte Aufforderungen gefolgt von Genehmigung, neue Geräteregistrierung und ungewöhnliche Standorte erstellen.
- Alarme mit einer kontrollierten Simulation testen.
- Erstellung und Eskalation von Vorfalltickets validieren.
- Benutzer mit einer kurzen Übung zu „unerwarteter MFA-Aufforderung“ schulen.
- Helpdesk-Skripte aktualisieren, um Social Engineering bei Passwortzurücksetzungen und erneuter MFA-Registrierung zu verhindern.
Woche 4: Nachweise und Managementbewertung
- Konfigurationsexporte und Screenshots speichern.
- Ergebnisse von Berechtigungsprüfungen aufzeichnen.
- Schulungsabschluss mit privilegierten Benutzern verknüpfen.
- Vorfälle und Beinahe-Vorfälle prüfen.
- Erklärung zur Anwendbarkeit und Behandlungsplan aktualisieren.
- Restrisiko und Kennzahlen dem Management vorlegen.
- Stichprobenprüfung im internen Audit einplanen.
MFA-Fatigue auditierbar machen, bevor sie meldepflichtig wird
MFA-Fatigue erinnert daran, dass Sicherheitskontrollen an Schnittstellen versagen: zwischen Identität und Überwachung, zwischen Richtlinie und Schulung, zwischen Lieferanten und internem Zugriff, zwischen Incident Response und Datenschutzmeldung.
Organisationen, die damit gut umgehen, „aktivieren MFA“ nicht einfach. Sie steuern Authentifizierung als Lebenszyklus, überwachen sie als Bedrohungssignal, schulen Benutzer als Teil der Kontrolle und sichern Nachweise als Teil des ISMS.
Clarysec führt drei Bausteine zusammen:
- Den Zenith Blueprint: An Auditor’s 30-Step Roadmap, insbesondere Schritt 19 für sichere Authentifizierung, Schritt 22 für Authentifizierungsinformationen und Schritt 16 für personalgestützte Vorfallmeldung.
- Clarysec-Richtlinienvorlagen, darunter P38 Secure Communications and Multi-Factor Authentication (MFA) Policy, P22S Logging and Monitoring Policy - SME, P11S User Account and Privilege Management Policy - SME, Information Security Awareness and Training Policy - SME, PII Security and Access Control Policy und PII Incident and Breach Management Policy.
- Zenith Controls: The Cross-Compliance Guide, der ISO/IEC 27002:2022-Maßnahmen 5.17, 8.5, 8.15 und 8.16 unterstützenden Maßnahmen, ISO-Auditerwartungen, GDPR, NIS2, DORA, NIST und COBIT zuordnet.
Wenn Sie CISO, Compliance-Manager, Auditor oder Geschäftsverantwortlicher sind, führen Sie eine einwöchige Nachweisprüfung zu MFA-Fatigue durch. Ziehen Sie Ihre MFA-Konfiguration, Authentifizierungsprotokolle, Liste privilegierter Zugriffe, Liste der Lieferantenzugriffe, Ihr Vorfall-Playbook, Schulungsmaterial und Ausnahmenregister heran. Wenn diese Artefakte keine kohärente Geschichte erzählen, kann Clarysec Ihnen helfen, das Kontrollpaket aufzubauen, bevor ein Angreifer, Auditor oder eine Aufsichtsbehörde danach fragt.
Entdecken Sie den Zenith Blueprint, prüfen Sie Zenith Controls oder vereinbaren Sie einen Clarysec Discovery Call, um MFA-Fatigue von einer Überraschung für das Leitungsorgan in ein belastbares, auditierbares Authentifizierungsprogramm zu überführen.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council