ISO 27001: Nachweisleitfaden zur Klimawandel-Ergänzung

Es ist 09:10 Uhr am Morgen Ihres ISO/IEC 27001:2022-Überwachungsaudits. Der Auditor hat Ihr Risikoregister, die Anwendbarkeitserklärung, die Protokolle der Managementbewertung, das Lieferantenregister und den Bericht zur Business-Continuity-Übung bereits geprüft. Dann kommt die Frage, die den Raum unvorbereitet trifft:
„Zeigen Sie mir, wie Sie festgestellt haben, ob der Klimawandel für das ISMS relevant ist.“
Der CISO blickt zur Compliance-Managerin. Die Compliance-Managerin öffnet das Rechtsregister. Jemand erwähnt ESG. Eine andere Person sagt, der Rechenzentrumsanbieter habe ISO-Zertifikate. Der Auditor wartet.
Genau dieser Moment beschreibt die praktische Nachweislücke, die durch die Klimawandel-Ergänzung für ISO-Managementsysteme entstanden ist. Die Ergänzung verlangt nicht, dass Sicherheitsteams zu Klimawissenschaftlern werden, Cloud-CO₂-Emissionen berechnen oder eine dekorative „Klimasicherheitsmaßnahme“ schaffen. Sie stellt eine direktere Managementsystemfrage: Hat die Organisation berücksichtigt, ob der Klimawandel für ihren Kontext relevant ist und ob interessierte Parteien klimabezogene Anforderungen haben, die das Managementsystem betreffen?
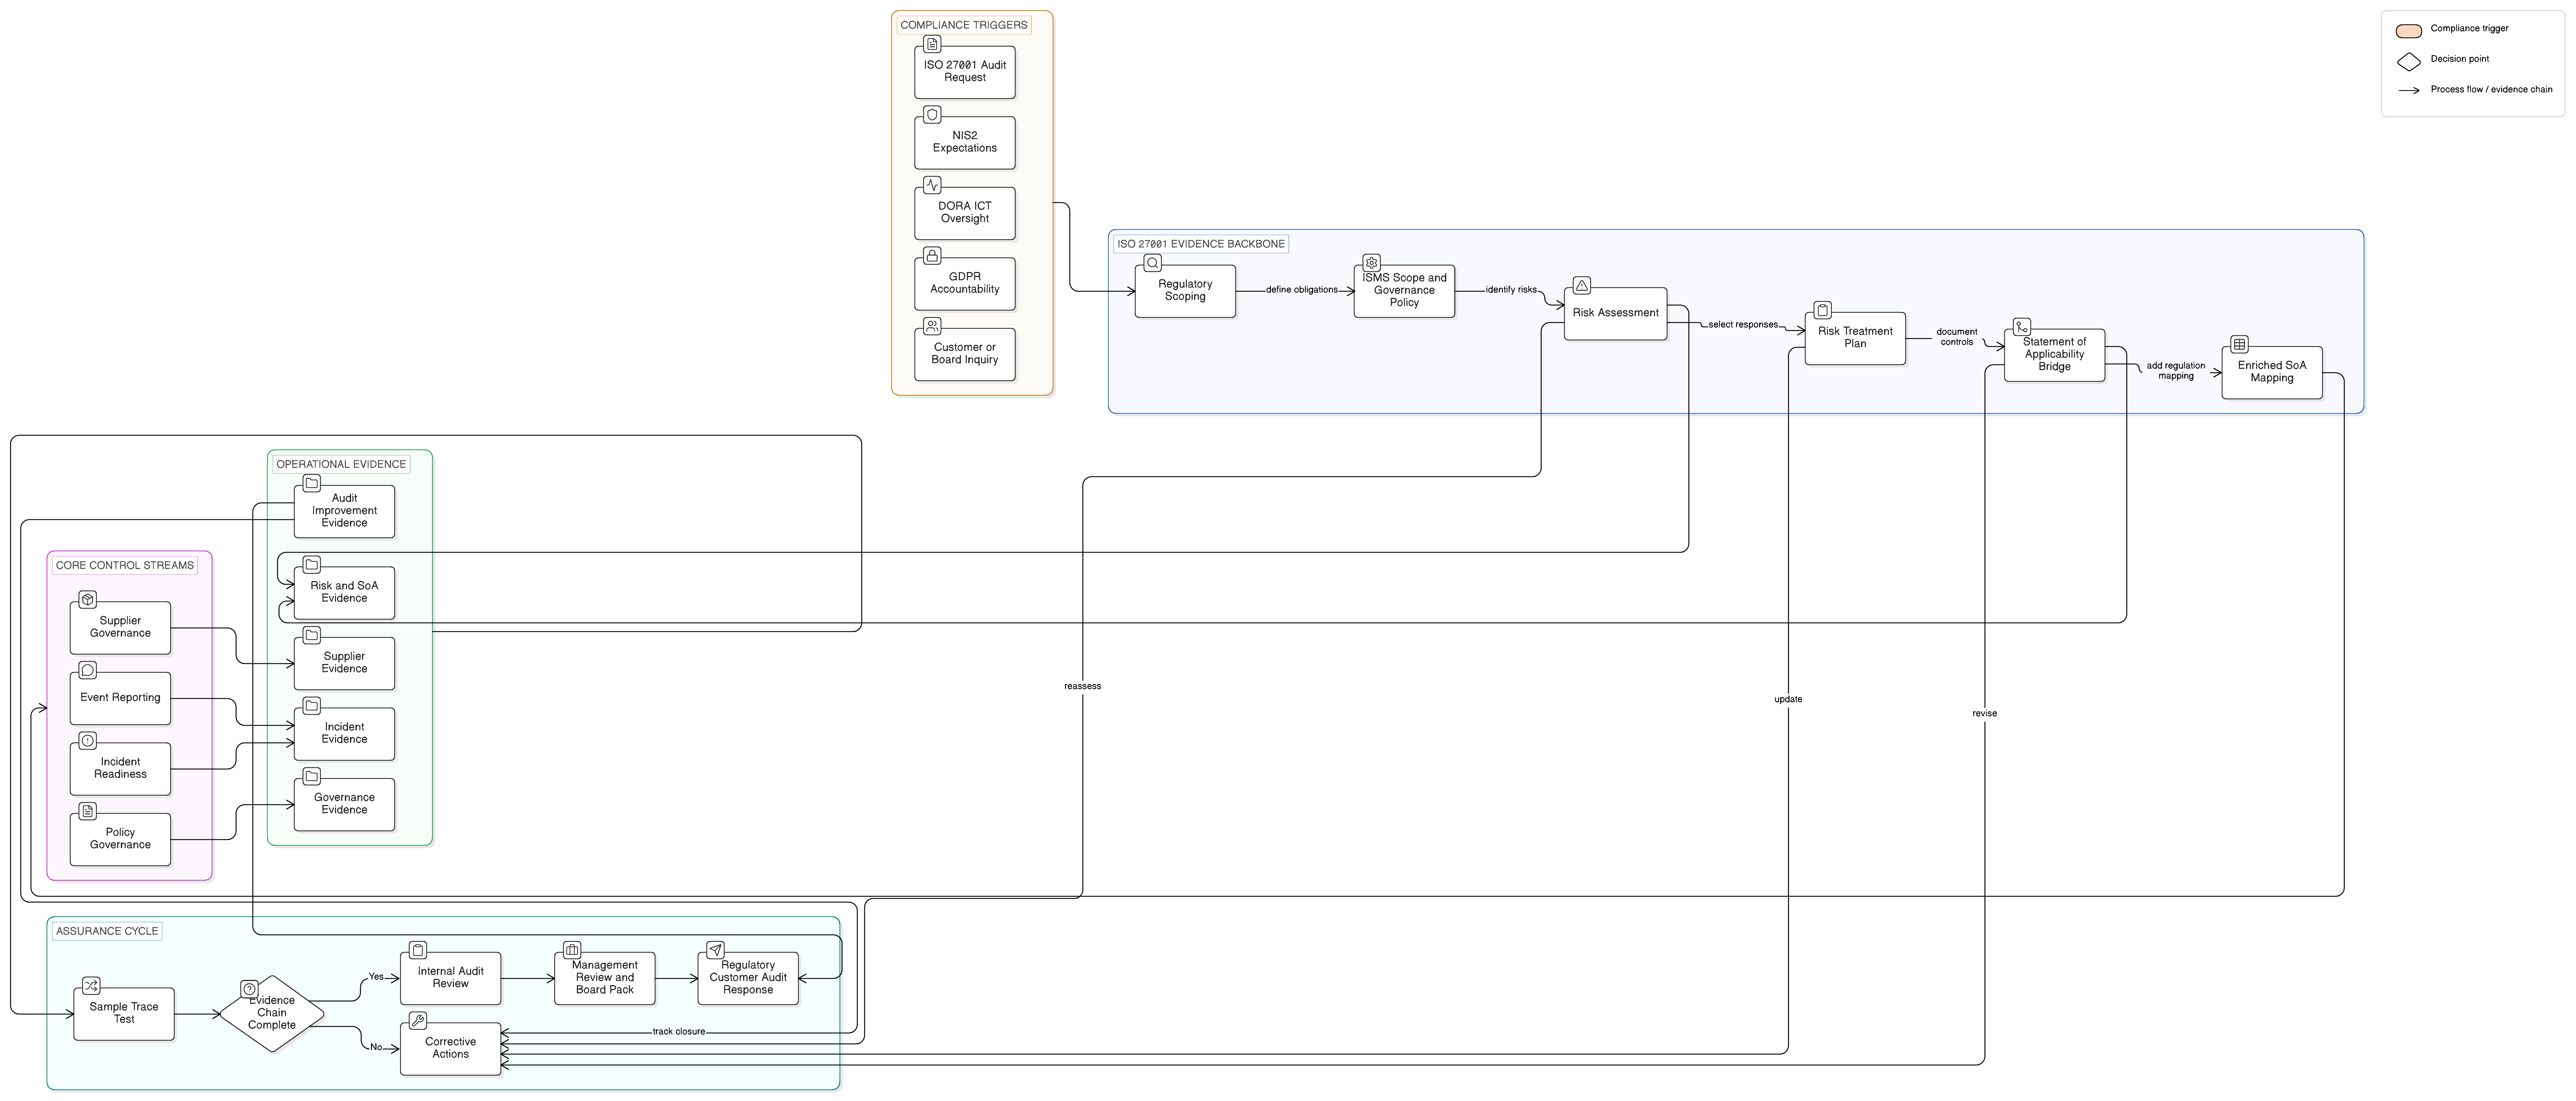
Für ISO/IEC 27001:2022 bedeutet dies, dass die Nachweise über die Abschnitte 4 bis 10 hinweg verbunden sein müssen: Kontext, interessierte Parteien, Geltungsbereich, Risikoplanung, operative Steuerung, Leistungsbewertung, Managementbewertung und kontinuierliche Verbesserung. Die Ergänzung ist nicht erfüllt, indem in einer Besprechung „nicht anwendbar“ gesagt wird. Sie ist erfüllt, wenn eine begründete, dokumentierte und risikobasierte Entscheidung nachgewiesen wird.
Eine Fintech-CISO namens Sarah stand wenige Wochen vor dem Audit vor derselben Frage. Ihre erste Reaktion war vertraut: Der Klimawandel schien außerhalb des ISMS zu liegen, während ihr Team sich auf Cyberbedrohungen, Datenschutzverletzungen, Cloud-Sicherheit, DORA-Bereitschaft und Kundensorgfaltspflichten konzentrierte. Sobald sie die Ergänzung jedoch in praktische ISMS-Sprache übersetzte, wurde das Thema konkret: Schwere Wetterereignisse könnten die Verfügbarkeit von Cloud-Regionen beeinträchtigen, ein Lieferant in einer Region mit Wasserstress könnte den Austausch kritischer Hardware verzögern, ein länger andauernder Stromausfall könnte die Besetzung der Incident-Response-Funktion stören, und Kunden könnten Nachweise zur operativen Resilienz verlangen.
Das ist die richtige Einordnung. Behandeln Sie den Klimawandel als Kontext- und Resilienzinput für das ISMS, nicht als nachträglich angehängtes Thema.
Der Ansatz von Clarysec nutzt Zenith Blueprint: An Auditor’s 30-Step Roadmap, Zenith Controls: The Cross-Compliance Guide und Clarysec-Richtlinienvorlagen, um eine neue Auditfrage in nachvollziehbare Nachweise zu überführen. Das Ziel ist einfach: Dem Auditor eine saubere Kette vom Kontext zum Risiko, vom Risiko zu Maßnahmen, von Maßnahmen zu Nachweisen, von Nachweisen zur Managementbewertung und von der Managementbewertung zur Verbesserung zeigen.
Die Ergänzung ändert die Auditfrage, nicht den Auftrag des ISMS
Der häufigste Fehler besteht darin, die Klimawandel-Ergänzung von ISO 27001 als eigenen Maßnahmenbereich zu behandeln. Das ist sie nicht. Für ein ISMS lautet die eigentliche Frage, ob der Klimawandel beabsichtigte Informationssicherheitsergebnisse beeinflussen kann, insbesondere Vertraulichkeit, Integrität und Verfügbarkeit.
Die Ergänzung fügt den Klimawandel als spezifische Betrachtung im Rahmen der Kontextanforderungen an ISO-Managementsysteme hinzu. Für ISO/IEC 27001:2022 werden Auditoren in der Regel zuerst zwei Punkte prüfen:
- Abschnitt 4.1, ob die Organisation festgestellt hat, ob der Klimawandel ein relevantes externes Thema ist.
- Abschnitt 4.2, ob relevante interessierte Parteien klimabezogene Anforderungen haben.
Das Schlüsselwort lautet „festgestellt“. Eine Organisation kann feststellen, dass der Klimawandel nicht relevant ist, nur für bestimmte Standorte oder Services relevant ist oder für das gesamte ISMS relevant ist. Die Feststellung muss jedoch dokumentiert und durch die tatsächlichen Abhängigkeiten der Organisation gestützt sein.
Ein SaaS-Anbieter kann beispielsweise entscheiden, dass Klimarelevanz besteht, weil die Produktionsverfügbarkeit von einer kleinen Anzahl von Cloud-Regionen, einem Managed Service Provider und Remote-Incident-Response-Personal abhängt. Ein Fintech-Unternehmen kann die Ergänzung mit kritischen IKT-Drittparteienabhängigkeiten, operativer Resilienz nach DORA, regulierter Vorfallmeldung und Rechenschaftspflicht des Leitungsorgans verbinden. Ein Hersteller kann sich auf die Verfügbarkeit von OT-Netzwerken, Standortkonnektivität, Remote Monitoring und physische Standortstörungen konzentrieren.
Ein ausgereifter Nachweissatz muss an denselben Stellen erscheinen, an denen die Organisation bereits belegt, dass ihr ISMS funktioniert.
| ISMS-Bereich | Von Auditoren erwartete Nachweise zum Klimawandel | Praktisches Beispiel |
|---|---|---|
| Kontext | Dokumentierte Feststellung, ob klimabezogene Themen für Informationssicherheitsergebnisse relevant sind | Hochwasserrisiko für das Hauptbüro, Hitzebelastung für eine Rechenzentrumsregion, Energieinstabilität mit Auswirkungen auf die Serviceverfügbarkeit |
| Interessierte Parteien | Kunden, Aufsichtsbehörden, Versicherer, Cloud-Anbieter, Investoren oder Leitungsorgane mit Erwartungen zu Resilienz, Verfügbarkeit oder Offenlegung | Unternehmenskunde verlangt Nachweise zur klimabezogenen Kontinuitätsplanung für gehostete Dienste |
| Geltungsbereich | Geltungsbereichsgrenzen anhand von Standorten, ausgelagerten Dienstleistungen, Cloud-Regionen, Support-Teams und kritischen Abhängigkeiten überprüft | ISMS-Geltungsbereich bestätigt, dass Cloud-gehostete SaaS-Produktionsumgebung und Support-Betrieb weiterhin im Geltungsbereich liegen |
| Risikobeurteilung | Klimabezogene Bedrohungsszenarien berücksichtigt, soweit für Vertraulichkeit, Integrität oder Verfügbarkeit relevant | Längere Hitzewelle erhöht die Wahrscheinlichkeit eines Ausfalls der Rechenzentrumskühlung und einer Serviceunterbrechung |
| SoA | Bestehende Annex A-Maßnahmen begründet, sofern sie klimabezogene Risiken oder Compliance-Verpflichtungen behandeln | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 und A.8.13 in der Behandlungsbegründung referenziert |
| Operative Steuerung | Business Continuity, Lieferanten-, Vorfall-, Backup-, Änderungs- und Cloud-Maßnahmen aktualisiert oder bestätigt | Regionales Störungsszenario zur Disaster-Recovery-Übung hinzugefügt |
| Managementbewertung | Leitung prüft Änderungen im Kontext, Risiken, Auditfeststellungen, Ressourcen, Restrisiko und Verbesserungsmaßnahmen | Management genehmigt Budget für Cloud-Failover-Test nach Prüfung eines Klimaszenarios |
| Dokumentierte Information | Nachweise aufbewahrt, gelenkt und abrufbar | Kontextregister, Risikoregister, Compliance-Register, BCP-Testbericht, Protokolle der Managementbewertung |
Die stärksten Auditnachweise liegen nicht in einer separaten „Klimadatei“. Sie erscheinen in regulären ISMS-Aufzeichnungen und zeigen, dass das Managementsystem auf Änderungen im externen Kontext reagieren kann.
Beginnen Sie mit Kontext, interessierten Parteien und Geltungsbereich
Klimarelevanz beginnt im Kontext. Die Organisation muss eine klare Feststellung dokumentieren: relevant, nicht relevant oder teilweise relevant. „Relevant“ bedeutet nicht katastrophal. Es bedeutet, dass beabsichtigte Informationssicherheitsergebnisse beeinflusst werden können.
In Zenith Blueprint beginnt die Phase ISMS Foundation & Leadership mit der Kontextanalyse. Schritt 1 lautet:
Action Item 4.1: Erstellen Sie in einem Brainstorming eine Liste interner und externer Faktoren, die für die Informationssicherheit Ihrer Organisation relevant sind.
Dieselbe Anleitung empfiehlt eine breite externe Analyse, einschließlich Umweltfaktoren mithilfe von Methoden wie PESTLE. Hier wird die Klimawandel-Ergänzung operativ. Statt zu fragen: „Haben wir eine Klimamaßnahme?“, fragt das Team:
- Welche physischen Standorte, Rechenzentren, Cloud-Regionen, Netzwerke und Lieferanten unterstützen Services im Geltungsbereich?
- Können schwere Wetterereignisse, Hitze, Waldbrände, Überflutungen, Wasserstress, Energieinstabilität oder Verkehrsstörungen Verfügbarkeit, Integrität oder Vertraulichkeit beeinträchtigen?
- Fordern Kunden in der Sicherheits-Due-Diligence Nachweise zur Klimaresilienz oder operativen Resilienz?
- Stellen Aufsichtsbehörden, Versicherer, Investoren oder öffentliche Auftraggeber Erwartungen an Geschäftskontinuität, Disaster Recovery oder Verfügbarkeit?
- Können Klimaanpassungsprojekte neue Technologierisiken einführen, etwa Integrationen der Gebäudetechnik, IoT-Sensoren, Umweltmonitoring oder eine schnelle Cloud-Migration?
- Gibt es Datenschutzimplikationen, wenn neue Überwachung Beschäftigten-, Standort-, Geräte- oder Umweltdaten umfasst, die Personen zugeordnet werden können?
Für Sarahs Fintech-Team ergab der Kontext-Workshop vier realistische externe Themen: Sturmbelastung in einer Rechenzentrumsregion, Konzentration auf eine einzelne Cloud-Region, Abhängigkeit von einem Hardwarelieferanten in einem Gebiet mit Wasserstress und regulatorische Erwartungen nach DORA und NIS2.
Der nächste Schritt sind interessierte Parteien. Die Ergänzung verlangt von Organisationen festzustellen, ob interessierte Parteien klimabezogene Anforderungen haben. Zu diesen Parteien können Kunden, Aufsichtsbehörden, Versicherer, Cloud-Anbieter, Investoren, Leitungsorgane oder kritische Lieferanten gehören.
Schritt 2 von Zenith Blueprint verbindet diese Analyse mit dem ISMS-Geltungsbereich:
Action Item 4.3: Entwerfen Sie eine ISMS-Geltungsbereichserklärung. Listen Sie auf, was einbezogen ist (Geschäftseinheiten, Standorte, Systeme), und benennen Sie etwaige Ausschlüsse.
Dies ist wichtig, weil klimabezogene Störungen häufig über Schnittstellen und Abhängigkeiten in das ISMS gelangen. Eine Organisation kann sagen, ihr Büro sei nicht wesentlich, weil die Produktion Cloud-gehostet ist. Der Auditor kann jedoch fragen, ob Kundensupport, privilegierter Zugriff, Incident Response, Backup-Administration, Eskalation zu Lieferanten oder Krisenkommunikation von Personen, Standorten oder Lieferanten außerhalb des Geltungsbereichs abhängen.
Clarysecs Enterprise-Information Security Policy setzt die Basislinie:
Die Organisation MUSS ein Informationssicherheits-Managementsystem (ISMS) gemäß ISO/IEC 27001:2022 Abschnitte 4 bis 10 umsetzen und aufrechterhalten.
Sie fordert außerdem die von Auditoren erwartete Nachweisstruktur:
Das ISMS MUSS definierte Geltungsbereichsgrenzen, eine Methodik zur Risikobeurteilung, messbare Ziele und dokumentierte Maßnahmen umfassen, die in der Anwendbarkeitserklärung (SoA) begründet sind.
Diese Begriffe bilden den Kern der Bereitschaft für die Ergänzung: Geltungsbereichsgrenzen, Risikomethodik, messbare Ziele und SoA-Begründung.
Klimakontext in Informationssicherheitsrisiken überführen
Der beste Nachweis ist selten ein generisches Risiko mit dem Namen „Klimawandel“. Der Klimawandel ist der Kontexttreiber. Das Risikoszenario muss die Konsequenz für die Informationssicherheit beschreiben.
Aussagekräftige Risikoszenarien sehen so aus:
- Extremwetter verhindert während eines Sicherheitsvorfalls den Zugang zum Hauptbüro und verzögert dadurch privilegierte Reaktion und Kundenkommunikation.
- Eine regionale Hitzewelle erhöht die Wahrscheinlichkeit von Kühlungs- oder Strominstabilität in einem Rechenzentrum, das Produktions-Workloads unterstützt.
- Eine Überschwemmung betrifft den Service-Desk-Standort eines kritischen Lieferanten und verzögert die Wiederherstellung verwalteter Endpoint-Schutzdienste.
- Anforderungen von Kunden an Klimaresilienz werden nicht im Compliance-Register erfasst, was zu vertraglicher Nichtkonformität und Auditfeststellungen führt.
- Eine Notfall-Cloud-Migration zur Verringerung der Abhängigkeit von physischen Standorten umgeht Standardänderungsverfahren und Überprüfung des Lieferantenrisikos.
- Monitoring-Geräte zur Klimaanpassung werden ohne Asset-Erfassung, Protokollierung oder Schwachstellenmanagement mit dem Unternehmensnetzwerk verbunden.
Dies sind Informationssicherheitsrisiken, weil sie Verfügbarkeit, Management von Informationssicherheitsvorfällen, Lieferantenprüfung, Asset-Management, rechtliche Verpflichtungen, sichere Änderungen oder Datenschutz betreffen.
Clarysecs Risk Management Policy - SME legt fest:
Alle identifizierten Risiken MÜSSEN im Risikoregister erfasst werden.
Sie bekräftigt zudem die Überprüfungsfrequenz:
Risiken MÜSSEN quartalsweise überprüft und bei wesentlichen Ereignissen aktualisiert werden.
Für Enterprise-Organisationen erweitert Clarysecs Risk Management Policy das Eingabemodell:
Eingaben für die Risikoidentifizierung MÜSSEN unter anderem Auditfeststellungen, Schwachstellenscans, Berichte zu Penetrationstests, Sicherheitsvorfalltrends, rechtliche Verpflichtungen und operative Änderungen umfassen.
Klimarelevanz kann aus jeder dieser Eingaben entstehen. Eine Kunden-Auditfeststellung kann fehlende Resilienznachweise identifizieren. Eine rechtliche Aktualisierung kann neue Verpflichtungen zur operativen Resilienz mit sich bringen. Eine Cloud-Migration kann Workloads in ein anderes regionales Expositionsprofil verschieben. Ein Business-Continuity-Test kann zeigen, dass Mitarbeitende während eines Stromausfalls nicht auf Wiederherstellungsverfahren zugreifen können.
| Kontextbezogenes Thema | Bedrohung | Schwachstelle | Auswirkung auf C-I-A | Beispiel für ein ISMS-Risiko |
|---|---|---|---|---|
| Zunehmende Häufigkeit regionaler Stürme | Längerer Ausfall des Stromnetzes oder Verlust der Rechenzentrumskonnektivität | Single-Region-Produktionsdesign und ungetestetes Failover | Auswirkung auf die Verfügbarkeit kundenbezogener Plattformen, SLA-Verstoß, Reputationsschaden | RR-31: Verlust der Serviceverfügbarkeit durch klimabeeinflusste Störung der primären Hosting-Region |
| Konzentration der Lieferkette in einem klimaanfälligen Gebiet | Störung von Fertigungs- oder Support-Aktivitäten | Single-Source-Lieferant und lange Ersatzbeschaffungszeiten | Auswirkung auf Verfügbarkeit und Integrität durch nicht unterstützte oder eingeschränkte Infrastruktur | RR-32: IKT-Lieferkettenstörung verzögert Sicherheitswartung und Hardwareaustausch |
| Schwere Wetterereignisse beeinträchtigen Mobilität der Mitarbeitenden und Stromversorgung zu Hause | Incident Handler können während eines Vorfalls mit hohem Schweregrad nicht koordinieren | Übermäßige Abhängigkeit von einem Standort, schwache Verifikation über einen separaten Kanal | Auswirkung auf Verfügbarkeit und Vertraulichkeit, wenn Eindämmung und Benachrichtigung verzögert werden | RR-33: Incident-Response-Fähigkeit während regionaler Störung reduziert |
| Umweltsensoren werden in Einrichtungen ergänzt | Neue Datenerhebung und netzwerkverbundene Geräte | Nicht erfasste Assets und unklare Aufbewahrungsregeln | Auswirkung auf Vertraulichkeit und Datenschutz durch unnötige Erhebung personenbezogener Daten | RR-34: Monitoring zur Klimaanpassung führt nicht verwaltete Assets und Datenschutzexposition ein |
Jedes Risiko muss einen Verantwortlichen, Eintrittswahrscheinlichkeit, Auswirkung, Behandlungsentscheidung, Restrisikoposition und Überprüfungsdatum haben. Wenn die Organisation zu dem Schluss kommt, dass kein wesentliches klimabezogenes Informationssicherheitsrisiko besteht, benötigt auch diese Schlussfolgerung eine Begründung.
Die Anwendbarkeitserklärung nutzen, um Risikologik in Maßnahmenlogik zu überführen
Sobald klimabezogene Szenarien erfasst sind, lautet die nächste Frage, ob Maßnahmen erforderlich sind und ob die Anwendbarkeitserklärung die Entscheidung widerspiegelt. ISO/IEC 27001:2022 Abschnitte 6.1.1 bis 6.1.3 verlangen geplante Maßnahmen für Risiken und Chancen, Risikobeurteilung, Risikobehandlung, notwendige Maßnahmen, Abgleich mit Annex A und eine SoA mit Begründungen für Einbeziehung und Ausschluss.
In der Risikomanagementphase liefert Schritt 13 von Zenith Blueprint ein praktisches Modell für Nachvollziehbarkeit:
Vorschriften querverweisen: Wenn bestimmte Kontrollen speziell zur Einhaltung von GDPR, NIS2 oder DORA implementiert werden, können Sie dies entweder im Risikoregister (als Teil der Begründung der Risikoauswirkung) oder in den SoA-Hinweisen vermerken.
Verwenden Sie dasselbe Prinzip für die Klimawandel-Ergänzung. Erfinden Sie keine Maßnahme. Ordnen Sie das Szenario bestehenden ISO/IEC 27002:2022-Maßnahmen zu und erläutern Sie, warum sie anwendbar sind.
| Klimagetriebenes Szenario | Wahrscheinliche Maßnahmenbereiche nach ISO/IEC 27002:2022 | Aufzubewahrende Nachweise |
|---|---|---|
| Schwere Wetterereignisse stören den Bürozugang während eines Sicherheitsvorfalls | A.5.24 Planung und Vorbereitung des Managements von Informationssicherheitsvorfällen, A.5.26 Reaktion auf Informationssicherheitsvorfälle, A.5.29 Informationssicherheit während Störungen, A.5.30 IKT-Bereitschaft für die Aufrechterhaltung des Geschäftsbetriebs | Incident Response Plan, Fernzugriffsverfahren, Test der Telefonkette, Test der Incident-Bridge, Lessons Learned |
| Hitze oder Energieinstabilität beeinträchtigt die Verfügbarkeit von Cloud oder Rechenzentrum | A.5.23 Informationssicherheit bei Nutzung von Cloud-Services, A.5.30 IKT-Bereitschaft für die Aufrechterhaltung des Geschäftsbetriebs, A.8.13 Informationssicherung, A.5.19 Informationssicherheit in Lieferantenbeziehungen | Nachweise zur Lieferantenprüfung, Cloud-Architektur, Failover-Test, Backup-Wiederherstellungstest |
| Überschwemmung beeinträchtigt den Support eines kritischen IKT-Lieferanten | A.5.19 Informationssicherheit in Lieferantenbeziehungen, A.5.21 Management der Informationssicherheit in der IKT-Lieferkette, A.5.22 Überwachung, Überprüfung und Änderungsmanagement von Lieferantendiensten, A.5.30 IKT-Bereitschaft für die Aufrechterhaltung des Geschäftsbetriebs | Lieferanten-Risikobeurteilung, Vertragsklauseln, Aufzeichnung zur Lieferantenüberwachung, Exit-Strategie |
| Neue regulatorische oder kundenseitige Resilienzerwartungen entstehen | A.5.31 Gesetzliche, satzungsmäßige, regulatorische und vertragliche Anforderungen, A.5.36 Einhaltung von Richtlinien, Regeln und Standards für Informationssicherheit, A.5.35 unabhängige Überprüfung der Informationssicherheit | Aktualisierung des Compliance-Registers, Richtlinienüberprüfung, interne Auditfeststellung, Protokolle der Managementbewertung |
| Notfalländerung an Technologie umgeht die Überprüfung | A.8.32 Änderungsmanagement, A.8.9 Konfigurationsmanagement, A.5.8 Informationssicherheit im Projektmanagement, A.5.23 Informationssicherheit bei Nutzung von Cloud-Services | Änderungsaufzeichnung, Risikoakzeptanz, Lieferantenüberprüfung, Prüfung nach der Implementierung |
| Umweltmonitoring führt Verarbeitung personenbezogener Daten ein | A.5.9 Inventar von Informationen und anderen zugehörigen Assets, A.5.34 Datenschutz und Schutz personenbezogener Daten, A.5.31 Gesetzliche, satzungsmäßige, regulatorische und vertragliche Anforderungen, A.5.15 Zugriffskontrolle | Asset-Register, DSFA-Screening, Aufbewahrungsregel, Berechtigungsüberprüfung |
Die Enterprise-Risk Management Policy macht den SoA-Auslöser ausdrücklich:
Die SoA MUSS nach jeder wesentlichen Risikobeurteilung oder wesentlichen Umweltänderung überprüft werden.
Diese Klausel ist sehr relevant. Eine wesentliche Umweltänderung kann wörtlich gemeint sein, etwa eine aktualisierte Hochwasserexposition für eine Einrichtung, oder operativ, etwa ein Wechsel des Rechenzentrumsanbieters, die Verlagerung von Workloads, die Eröffnung eines neuen Support-Standorts oder die Annahme eines regulierten Kunden mit Resilienzanforderungen.
Eine starke SoA-Begründung ist spezifisch:
„Maßnahme A.5.30 ist anwendbar, weil RR-31 eine mögliche Serviceunterbrechung durch Extremwetter identifiziert, das primäre Support-Aktivitäten beeinträchtigt. Die Behandlung umfasst Remote-Incident-Koordination, getestete Wiederherstellungsverfahren, eine jährliche IKT-Bereitschaftsübung und Validierung des Cloud-Failovers.“
Das ist stärker als „Anwendbar, weil ISO es verlangt.“
Richtliniennachweise nutzen, um die Ergänzung wiederholbar zu machen
Die Ergänzung darf keinen einmaligen Kraftakt vor dem Audit auslösen. Sie muss Teil des normalen Überprüfungszyklus des Managementsystems werden.
Clarysecs Legal and Regulatory Compliance Policy - SME legt fest:
Jede Änderung, die die Einhaltung betrifft, MUSS eine Überprüfung des Compliance-Registers und der relevanten Richtlinien auslösen.
Nehmen Sie die ISO-Managementsystem-Ergänzung zum Klimawandel in das Compliance-Register auf und verweisen Sie anschließend auf zugehörige Kunden-, regulatorische, vertragliche, versicherungsbezogene und zertifizierungsbezogene Verpflichtungen. Wenn die Organisation in einem NIS2- oder DORA-Umfeld tätig ist, verknüpfen Sie diese Verpflichtungen mit Nachweisen zu Geschäftskontinuität, Vorfallmeldung, Lieferantenprüfung und Governance.
Für Business Continuity erwartet Clarysecs Business Continuity Policy and Disaster Recovery Policy - SME Nachweise:
dass Störungsszenarien im Rahmen von Risikobeurteilungen berücksichtigt und getestet wurden
Dort werden Klimaszenarien operativ. Ein Tabletop-Test zu regionalem Stromausfall, eine Backup-Wiederherstellungsübung, eine Cloud-Failover-Validierung oder eine Simulation eines Lieferanten-Support-Ausfalls können die Ergänzung unterstützen, wenn sie mit dem Risikoregister verknüpft sind.
Für Audit-Governance legt Clarysecs Audit and Compliance Monitoring Policy - SME fest:
Auditfeststellungen und Statusaktualisierungen MÜSSEN in den ISMS-Managementbewertungsprozess einbezogen werden.
Wenn ein internes Audit schwache Nachweise zur Klimawandel-Ergänzung identifiziert, darf die Feststellung nicht in einem Audit-Tracker verbleiben. Sie muss in Managementbewertung, Korrekturmaßnahmen und kontinuierliche Verbesserung einfließen.
Datenschutznachweise sind relevant, wenn Klimaanpassung die Verarbeitung personenbezogener Daten verändert. Clarysecs Privacy Information Management System Policy verlangt Kontextdisziplin:
[Both] Der Privacy Lead / PIMS Manager MUSS externe und interne Datenschutzkontextthemen in REG01 jährlich und innerhalb von 30 Tagen nach jeder wesentlichen Änderung dokumentieren.
Sie verlangt außerdem, Anforderungen interessierter Parteien zu erfassen:
[Both] Der Privacy Lead / PIMS Manager MUSS relevante interessierte Parteien und ihre PIMS-Anforderungen in REG01 jährlich und innerhalb von 30 Tagen nach jeder wesentlichen Änderung dokumentieren.
Für Datenschutzrisiken und DPIAs ergänzt die Privacy Risk Assessment and DPIA Policy:
[Both] Der Privacy Lead / PIMS Manager MUSS den Status von Datenschutzrisiken und DPIAs aus REG04 quartalsweise und vor jeder Managementbewertung an REG12 berichten.
Die PIMS Monitoring, Audit and Improvement Policy liefert ein Muster für Managementbewertungen, das über Datenschutz hinaus nützlich ist:
[Both] Die oberste Leitung MUSS PIMS-Nichtkonformität, Korrekturmaßnahmen, Überwachungsergebnisse, Auditergebnisse, Datenschutzrisiken, Lieferantenprüfung und Änderungen bei interessierten Parteien in REG12 während jeder Managementbewertung überprüfen.
Und die PIMS Documented Information and Evidence Management Policy verstärkt die Nachweisindexierung:
[All] Der Privacy Lead / PIMS Manager MUSS vor der erstmaligen PIMS-Veröffentlichung und danach quartalsweise einen Index dokumentierter Informationen des PIMS in REG12 pflegen.
Nutzen Sie für die Bereitschaft zur ISMS-Klimawandel-Ergänzung dieselbe Disziplin: Pflegen Sie einen Nachweisindex, damit das Auditteam Kontext-, Risiko-, SoA-, Kontinuitäts-, Lieferanten- und Managementbewertungsaufzeichnungen schnell abrufen kann.
Wert für die übergreifende Compliance: ISO 27001, NIS2, DORA, GDPR, NIST CSF und COBIT
Die Klimawandel-Ergänzung von ISO 27001 ist eine Anforderung an ein ISO-Managementsystem, die Nachweise haben jedoch breiteren regulatorischen und Assurance-Wert.
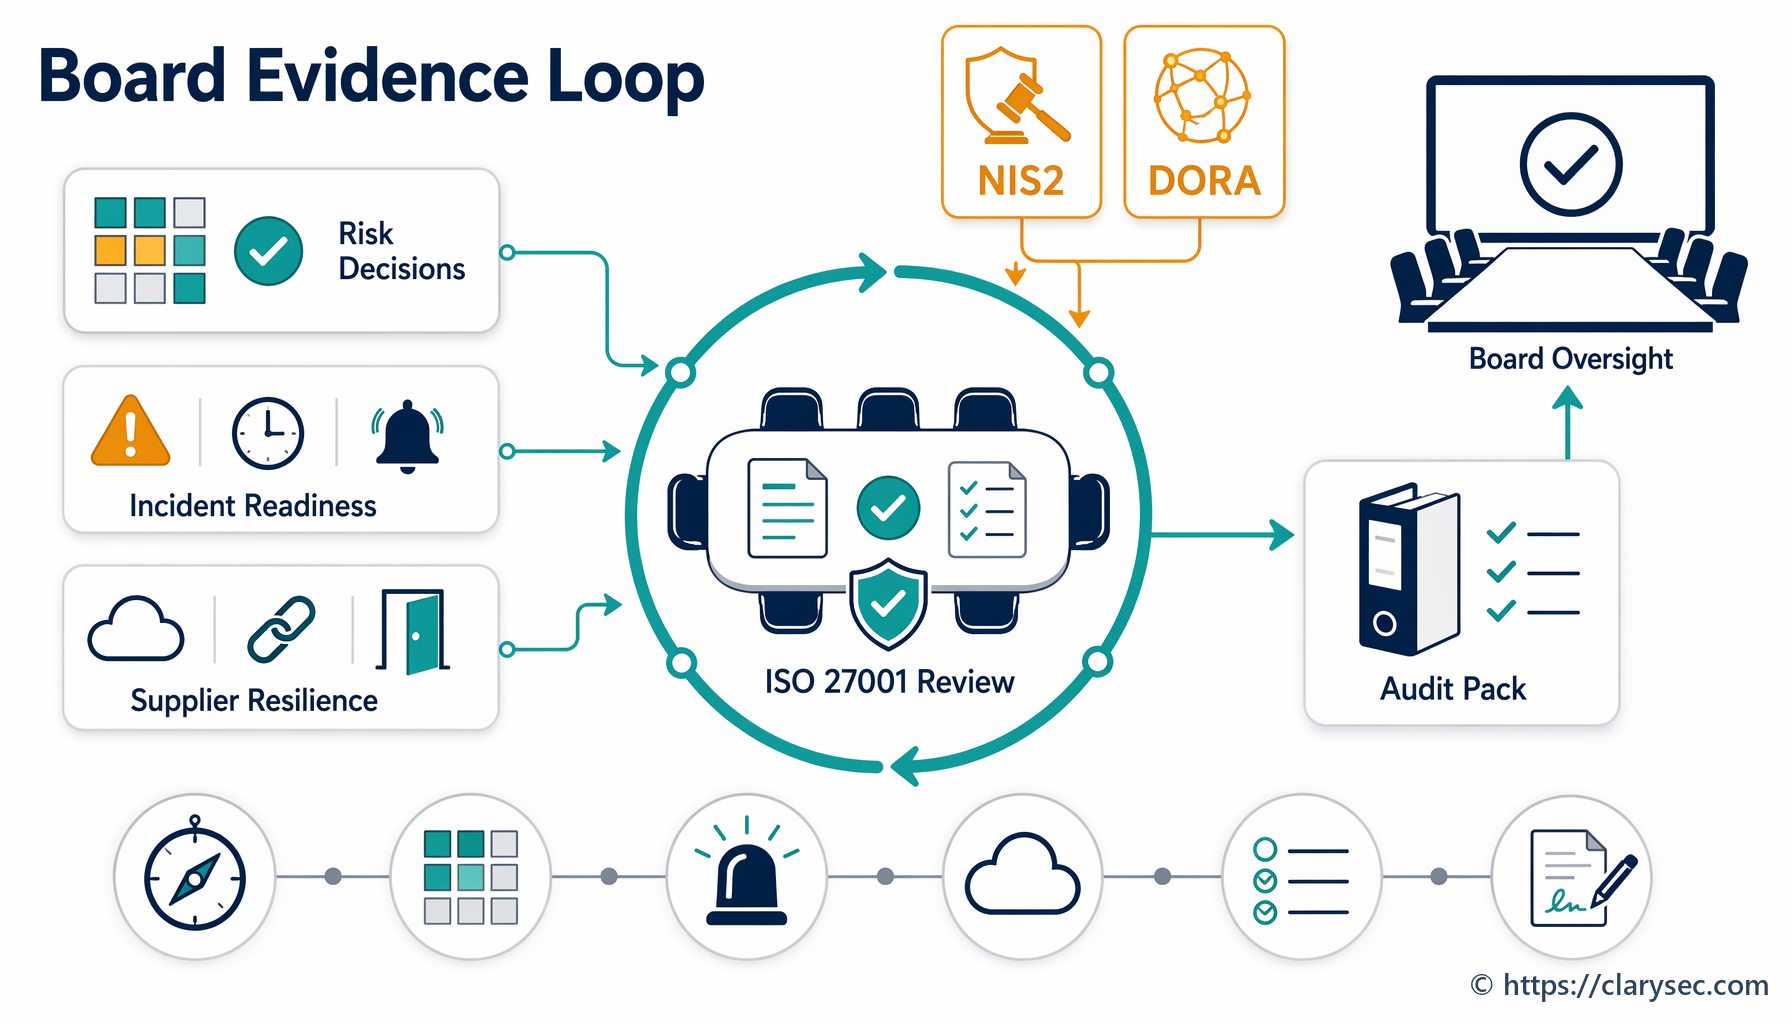
NIS2 verlangt von wesentlichen und wichtigen Einrichtungen, geeignete und verhältnismäßige Maßnahmen des Cybersicherheitsrisikomanagements unter Anwendung eines gefahrenübergreifenden Ansatzes umzusetzen. Article 21 umfasst Risikoanalyse, Management von Informationssicherheitsvorfällen, Geschäftskontinuität, Backup, Disaster Recovery, Krisenmanagement, Lieferkettensicherheit, sichere Entwicklung, Wirksamkeitsbewertung, Schulung, Kryptografie, Zugriffskontrolle und Asset-Management. Schwere Wetterereignisse, Energieinstabilität und Lieferantenstörungen passen natürlich in diese gefahrenübergreifende Perspektive. Article 20 verlangt außerdem, dass Leitungsorgane Maßnahmen des Cybersicherheitsrisikomanagements genehmigen und deren Umsetzung überwachen, was mit Nachweisen der Managementbewertung nach ISO/IEC 27001:2022 übereinstimmt.
DORA ist besonders relevant für Finanzunternehmen. DORA verlangt IKT-Risikomanagement, Rechenschaftspflicht des Leitungsorgans, Kontinuitäts- und Wiederherstellungspläne, Testen der digitalen operationalen Resilienz, Management von IKT-Drittparteienrisiken und kontinuierliche Verbesserung. Wenn ein Finanzunternehmen die ISMS-Managementbewertung bereits nutzt, um klimabezogene IKT-Kontinuitätsmaßnahmen zu genehmigen, können dieselben Nachweise eine DORA-Governance-Darstellung unterstützen.
GDPR wird relevant, wenn Klimaanpassung die Verarbeitung personenbezogener Daten verändert. Beispiele sind Überwachung der Sicherheit von Beschäftigten, Standortverfolgung während schwerer Wetterereignisse, neue Gebäudesensoren, mit Beschäftigten verknüpftes Umweltmonitoring oder Änderungen des Cloud-Verarbeitungsorts. GDPR-Rechenschaftspflicht, Zweckbindung, Datenminimierung, Sicherheit, Aufbewahrung und Lieferanten-Governance bleiben auch während einer Störung anwendbar.
NIST CSF 2.0 liefert eine Führungskräfteperspektive für dieselben Nachweise. Die GOVERN-Funktion betont Organisationskontext, Erwartungen von Stakeholdern, gesetzliche und regulatorische Anforderungen, Risikomanagementstrategie, Rollen, Aufsicht und Lieferkettenrisiko. COBIT 2019 und ISACA-orientierte Assurance-Fachleute konzentrieren sich häufig auf Verantwortlichkeit, Leistungskennzahlen, Risikoakzeptanz, Governance-Ziele, Maßnahmenmanagement und Nachweise, dass das Management weiß, dass Maßnahmen wirksam sind.
| Framework-Perspektive | Wie klimabezogene ISMS-Nachweise helfen |
|---|---|
| ISO/IEC 27001:2022 | Zeigt Kontext, interessierte Parteien, Geltungsbereich, Risikobehandlung, SoA, Managementbewertung und kontinuierliche Verbesserung |
| NIS2 | Unterstützt gefahrenübergreifendes Risikomanagement, Rechenschaftspflicht des Managements, Geschäftskontinuität, Management von Informationssicherheitsvorfällen und Nachweise zu Lieferantenrisiken |
| DORA | Unterstützt IKT-Risiko-Governance, Kontinuität, Tests, Management von Drittparteienabhängigkeiten und Aufsicht durch das Leitungsorgan |
| GDPR | Unterstützt Rechenschaftspflicht, wenn Klimaanpassung die Verarbeitung personenbezogener Daten, Überwachung, Lieferanten, Aufbewahrung oder Cloud-Standorte verändert |
| NIST CSF 2.0 | Unterstützt GOVERN-Ergebnisse, Erwartungen von Stakeholdern, Risikokommunikation, Lieferkettenrisiko und priorisierte Maßnahmenpläne |
| COBIT 2019 und ISACA Assurance | Unterstützt Governance-Verantwortlichkeit, Leistungsüberwachung, Risikoakzeptanz, Maßnahmenverfolgung und Nachvollziehbarkeit für Assurance-Zwecke |
Zenith Controls ist hier nützlich, weil es Compliance-Teams zeigt, wie dasselbe Nachweisobjekt mehrere Rahmenwerke unterstützt. Es handelt sich nicht um einen separaten Maßnahmensatz. Es ist ein Leitfaden für die übergreifende Compliance zur Zuordnung der Maßnahmenlogik von ISO/IEC 27001:2022 und ISO/IEC 27002:2022 zu Audit-, Assurance- und regulatorischen Erwartungen.
Für dieses Thema sind mehrere ISO/IEC 27002:2022-Maßnahmen zentral. A.5.31 Gesetzliche, satzungsmäßige, regulatorische und vertragliche Anforderungen unterstützt die Verpflichtung, anwendbare Anforderungen zu identifizieren und zu pflegen. A.5.4 Verantwortlichkeiten des Managements unterstützt die Rechenschaftspflicht der Leitung. A.5.36 Einhaltung von Richtlinien, Regeln und Standards für Informationssicherheit unterstützt die Sicherstellung, dass Regeln befolgt werden. A.5.29 und A.5.30 unterstützen Informationssicherheit während Störungen und IKT-Bereitschaft für die Aufrechterhaltung des Geschäftsbetriebs. A.5.19, A.5.21 und A.5.22 unterstützen Lieferanten- und IKT-Lieferkettenresilienz.
Zenith Controls stellt fest:
Kontrolle 5.36 dient als Durchsetzungsmechanismus für die unter 5.1 definierten Regeln.
Im Kontext der Klimawandel-Ergänzung bedeutet dies, dass die Organisation nicht nur eine Richtlinie aktualisiert. Sie überwacht, ob Kontextüberprüfungen, Risikoaktualisierungen, SoA-Überprüfungen, Kontinuitätstests, Lieferantenüberprüfungen und Maßnahmen aus der Managementbewertung tatsächlich stattfinden.
Die Managementbewertung ist der Moment der Wahrheit auf Ebene des Leitungsorgans
ISO/IEC 27001:2022 Abschnitt 9.3 verlangt, dass die oberste Leitung das ISMS in geplanten Abständen überprüft, um dessen fortdauernde Eignung, Angemessenheit und Wirksamkeit sicherzustellen. Für die Klimawandel-Ergänzung ist die Managementbewertung der Punkt, an dem Kontextnachweise zu Führungsverantwortung werden.
Zenith Blueprint, Phase Audit, Review & Improvement, Schritt 28, weist Teams an, Eingaben für die Managementbewertung zusammenzustellen, einschließlich:
✓ Änderungen bei externen und internen Themen: Fassen Sie alle wesentlichen Änderungen im Kontext (Abschnitt 4.1) oder bei Anforderungen interessierter Parteien (Abschnitt 4.2) seit Beginn des ISMS-Projekts zusammen.
Sarah nutzte diese Struktur, um ihr Führungsteam zu briefen. Ihre Folie zur Managementbewertung war knapp:
- ISO hat die Berücksichtigung des Klimawandels im Kontext von Managementsystemen vorgeschrieben.
- Das ISMS-Team hat Relevanz für Rechenzentrumsverfügbarkeit, Cloud-Konzentration, Lieferantenabhängigkeit und regulatorische Erwartungen festgestellt.
- Zwei Risiken wurden mit mittlerer bis niedriger Eintrittswahrscheinlichkeit und hoher Auswirkung in das Risikoregister aufgenommen.
- Die Behandlung nutzt bestehende Maßnahmen für IKT-Bereitschaft, Lieferantenmanagement, Backups, Cloud-Services und rechtliche Anforderungen.
- Die Genehmigung des Managements wird für einen erweiterten Disaster-Recovery-Test beantragt, der regionale Energieinstabilität simuliert.
Das Protokoll erfasste die Entscheidung, Maßnahmenverantwortliche, Fälligkeitstermine und Ressourcengenehmigung. Das ist hochwertiger Auditnachweis, weil es zeigt, dass die oberste Leitung das Thema überprüft und eine risikobasierte Entscheidung getroffen hat.
Clarysecs Enterprise-Information Security Policy verlangt, dass die Managementbewertung Folgendes umfasst:
Entscheidungen über Aktualisierungen von Geltungsbereich, Maßnahmen und Ressourcenzuweisung
Ein starkes Nachweispaket zur Managementbewertung der Klimawandel-Ergänzung sollte Folgendes enthalten:
- Auszug aus dem Kontextregister mit Feststellung der Klimarelevanz.
- Auszug aus dem Register interessierter Parteien mit Anforderungen oder Begründung, warum keine bestehen.
- Überprüfung des Geltungsbereichs für Standorte, Cloud-Services, Lieferanten, Support-Teams und Schnittstellen.
- Einträge im Risikoregister und Behandlungsstatus.
- Änderungen an der SoA oder Bestätigung, dass bestehende Begründungen weiterhin ausreichend sind.
- Testergebnisse zu Business Continuity und Disaster Recovery.
- Aktualisierungen zur Lieferantenprüfung für Cloud, Rechenzentrum, MSP, MSSP, Telekommunikation, Facilities und ausgelagerte Support-Abhängigkeiten.
- Auswirkungen auf Incident Response, einschließlich Eskalations- und Kommunikationsabhängigkeiten.
- Aktualisierungen des Rechts- und Compliance-Registers.
- Ressourcenanträge, Entscheidungen und Restrisikoakzeptanz.
- Verbesserungsmaßnahmen mit Verantwortlichen und Fälligkeitsterminen.
Wenn das Thema nie in die Managementbewertung gelangt, kann es performativ wirken. Wenn es über Kontext, Risiko, Maßnahmen und Nachweise in die Managementbewertung gelangt, wirkt es wie ein funktionierendes ISMS.
Häufige Auditfeststellungen und wie Sie diese vermeiden
Die meisten Feststellungen zur Klimawandel-Ergänzung sind Nachvollziehbarkeitsmängel, keine technischen Mängel.
| Häufige Feststellung | Warum sie entsteht | Wie sie vermieden wird |
|---|---|---|
| Der Kontext bezeichnet Klima als relevant, aber das Risikoregister schweigt | Die Organisation hat das Thema dokumentiert, aber nicht mit der Planung nach Abschnitt 6 verbunden | Spezifische Risikoszenarien ergänzen oder dokumentieren, warum kein Risikoszenario erforderlich ist |
| Klima wird trotz offensichtlicher Abhängigkeiten als nicht relevant markiert | Die Entscheidung ignorierte Standorte, Cloud-Regionen, Lieferanten oder Support-Aktivitäten | Relevanzentscheidungen auf reale Abhängigkeiten und Nachweise stützen |
| Anforderungen interessierter Parteien fehlen | Erwartungen von Kunden, Aufsichtsbehörden, Versicherern, Investoren oder Leitungsorganen wurden nicht überprüft | Verträge, Fragebögen, regulatorische Verpflichtungen, Versicherungsanfragen und Berichtspflichten gegenüber dem Leitungsorgan prüfen |
| SoA-Begründungen sind generisch | Maßnahmen wurden ohne Risiko- oder Compliance-Begründung aufgeführt | Maßnahmen mit Risiko-Kennungen, Verpflichtungen und Testnachweisen verknüpfen |
| Die Managementbewertung erwähnt Klima, dokumentiert aber keine Entscheidung | Das Thema wurde ohne Ergebnisse diskutiert | Entscheidungen, Verantwortliche, Ressourcen, Restrisikoakzeptanz und Fälligkeitstermine erfassen |
| Kontinuitätstests sind von der Risikobeurteilung getrennt | BCP-Übungen wurden nicht mit identifizierten Szenarien verknüpft | Risiko-Kennungen in Testplänen und Berichten referenzieren |
| Lieferantenabhängigkeiten werden ignoriert | Die Organisation konzentrierte sich nur auf interne Einrichtungen | Cloud-, Rechenzentrums-, MSP-, MSSP-, Telekommunikations-, Facility-, Strom- und ausgelagerte Support-Abhängigkeiten einbeziehen |
| Datenschutzfolgen werden übersehen | Anpassungsprojekte führten Monitoring oder Standortdaten ohne DSFA-Screening ein | Änderungen zur Klimaanpassung auf Auswirkungen auf die Verarbeitung personenbezogener Daten prüfen |
Ihr auditfähiges Nachweispaket
Stellen Sie vor dem nächsten Überwachungs- oder Rezertifizierungsaudit ein prägnantes Nachweispaket zusammen. Es muss nicht umfangreich sein. Es muss verbunden sein.
| Nachweiselement | Was es belegen sollte |
|---|---|
| Eintrag im Kontextregister | Der Klimawandel wurde als externes Thema berücksichtigt und die Relevanz wurde mit Begründung festgestellt |
| Register interessierter Parteien | Relevante Anforderungen von Kunden, Aufsichtsbehörden, Versicherern, Cloud-Anbietern, Leitungsorgan oder anderen Parteien wurden identifiziert oder ausgeschlossen |
| Überprüfung des Geltungsbereichs | Standorte, Cloud-Services, Lieferanten, Support-Aktivitäten und Schnittstellen wurden berücksichtigt |
| Risikoregister | Klimagetriebene Informationssicherheitsszenarien wurden erfasst oder es liegt eine dokumentierte Begründung für kein wesentliches Risiko vor |
| Risikobehandlungsplan | Verantwortliche, Maßnahmen, Termine, Restrisiko und Behandlungsentscheidungen sind definiert |
| Anwendbarkeitserklärung | Bestehende Annex A-Maßnahmen sind mit Risiko- und Compliance-Logik begründet |
| Compliance-Register | Die ISO-Ergänzung und damit verbundene NIS2-, DORA-, Kunden-, Versicherungs- oder vertragliche Verpflichtungen werden nachverfolgt |
| BCP- und DR-Nachweise | Störungsszenarien wurden berücksichtigt, getestet und mit der Risikobeurteilung verknüpft |
| Aufzeichnungen zur Lieferantenprüfung | Kritische IKT-Abhängigkeiten wurden hinsichtlich Resilienz, Überwachung und Exit-Aspekten überprüft |
| Protokolle der Managementbewertung | Die oberste Leitung hat Kontext, Risiko, Ressourcen, Entscheidungen, Restrisiko und Verbesserungsmaßnahmen überprüft |
| Checkliste für internes Audit | Die Ergänzung wurde im Rahmen des Audits oder der Compliance-Überwachung geprüft |
| Nachweisindex | Aufzeichnungen sind gelenkt, abrufbar und Verantwortlichen zugeordnet |
Dieses Paket gibt dem Auditor einen klaren Prüfpfad: vom Kontext zum Risiko, vom Risiko zur Maßnahme, von der Maßnahme zum Nachweis, vom Nachweis zur Managementbewertung und von der Managementbewertung zur Verbesserung.
Machen Sie aus der Ergänzung Nachweise statt Unsicherheit
Die Klimawandel-Ergänzung von ISO 27001 ist keine Papierfalle, wenn Ihr ISMS bereits als Managementsystem funktioniert. Sie ist ein Impuls nachzuweisen, dass Ihre Organisation ein sich änderndes externes Thema erkennen, dessen Relevanz entscheiden, seine Wirkung auf Informationssicherheitsergebnisse bewerten, Risiken und Maßnahmen bei Bedarf aktualisieren und die oberste Leitung in die Entscheidung einbeziehen kann.
Beginnen Sie mit einer 60-minütigen Nachweisüberprüfung. Bringen Sie Kontextregister, Register interessierter Parteien, ISMS-Geltungsbereich, Risikoregister, SoA, BCP-Testbericht, Lieferantenregister, Compliance-Register und das letzte Protokoll der Managementbewertung mit. Stellen Sie eine Frage: Können wir die Klimawandel-Ergänzung vom Kontext bis zur Führungsentscheidung nachvollziehen?
Wenn die Kette unterbrochen ist, schließen Sie die Lücke, bevor der Auditor sie findet.
Clarysec kann Ihnen helfen, diese Nachvollziehbarkeit schnell aufzubauen. Nutzen Sie Zenith Blueprint: An Auditor’s 30-Step Roadmap, um die Arbeiten in den richtigen Implementierungsphasen zu verorten, nutzen Sie Zenith Controls: The Cross-Compliance Guide, um Nachweise über ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF und COBIT-orientierte Assurance hinweg zuzuordnen, und nutzen Sie Clarysec-Richtlinienvorlagen, um die Aufzeichnungen wiederholbar, überprüfbar und auditfähig zu machen.
Planen Sie eine Clarysec-Bewertung der Nachweise zur Klimawandel-Ergänzung und verwandeln Sie eine unangenehme Auditfrage in eine belastbare, für das Leitungsorgan geeignete Antwort.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council