PECB · 15 % Rabatt Angebot sichern →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

Der NIS2-24-Stunden-Test: Aufbau eines Incident-Response-Plans, der Sicherheitsvorfällen und Audits standhält

Der NIS2-24-Stunden-Test: Aufbau eines Incident-Response-Plans, der Sicherheitsvorfällen und Audits standhält

Die 24-Stunden-Meldepflicht der NIS2-Richtlinie verändert die Anforderungen grundlegend. Dieser maßgebliche Leitfaden zeigt CISOs und Auditoren, wie sie einen resilienten, anforderungskonformen Incident-Response-Plan entwickeln, der regulatorischer Prüfung und realen Angriffen standhält – mit den Richtlinien und Cross-Compliance-Toolkits von Clarysec.

Jenseits des Fragebogens: Der maßgebliche CISO-Leitfaden für Audits bei Hochrisiko-Lieferanten nach NIS2 und DORA

Jenseits des Fragebogens: Der maßgebliche CISO-Leitfaden für Audits bei Hochrisiko-Lieferanten nach NIS2 und DORA

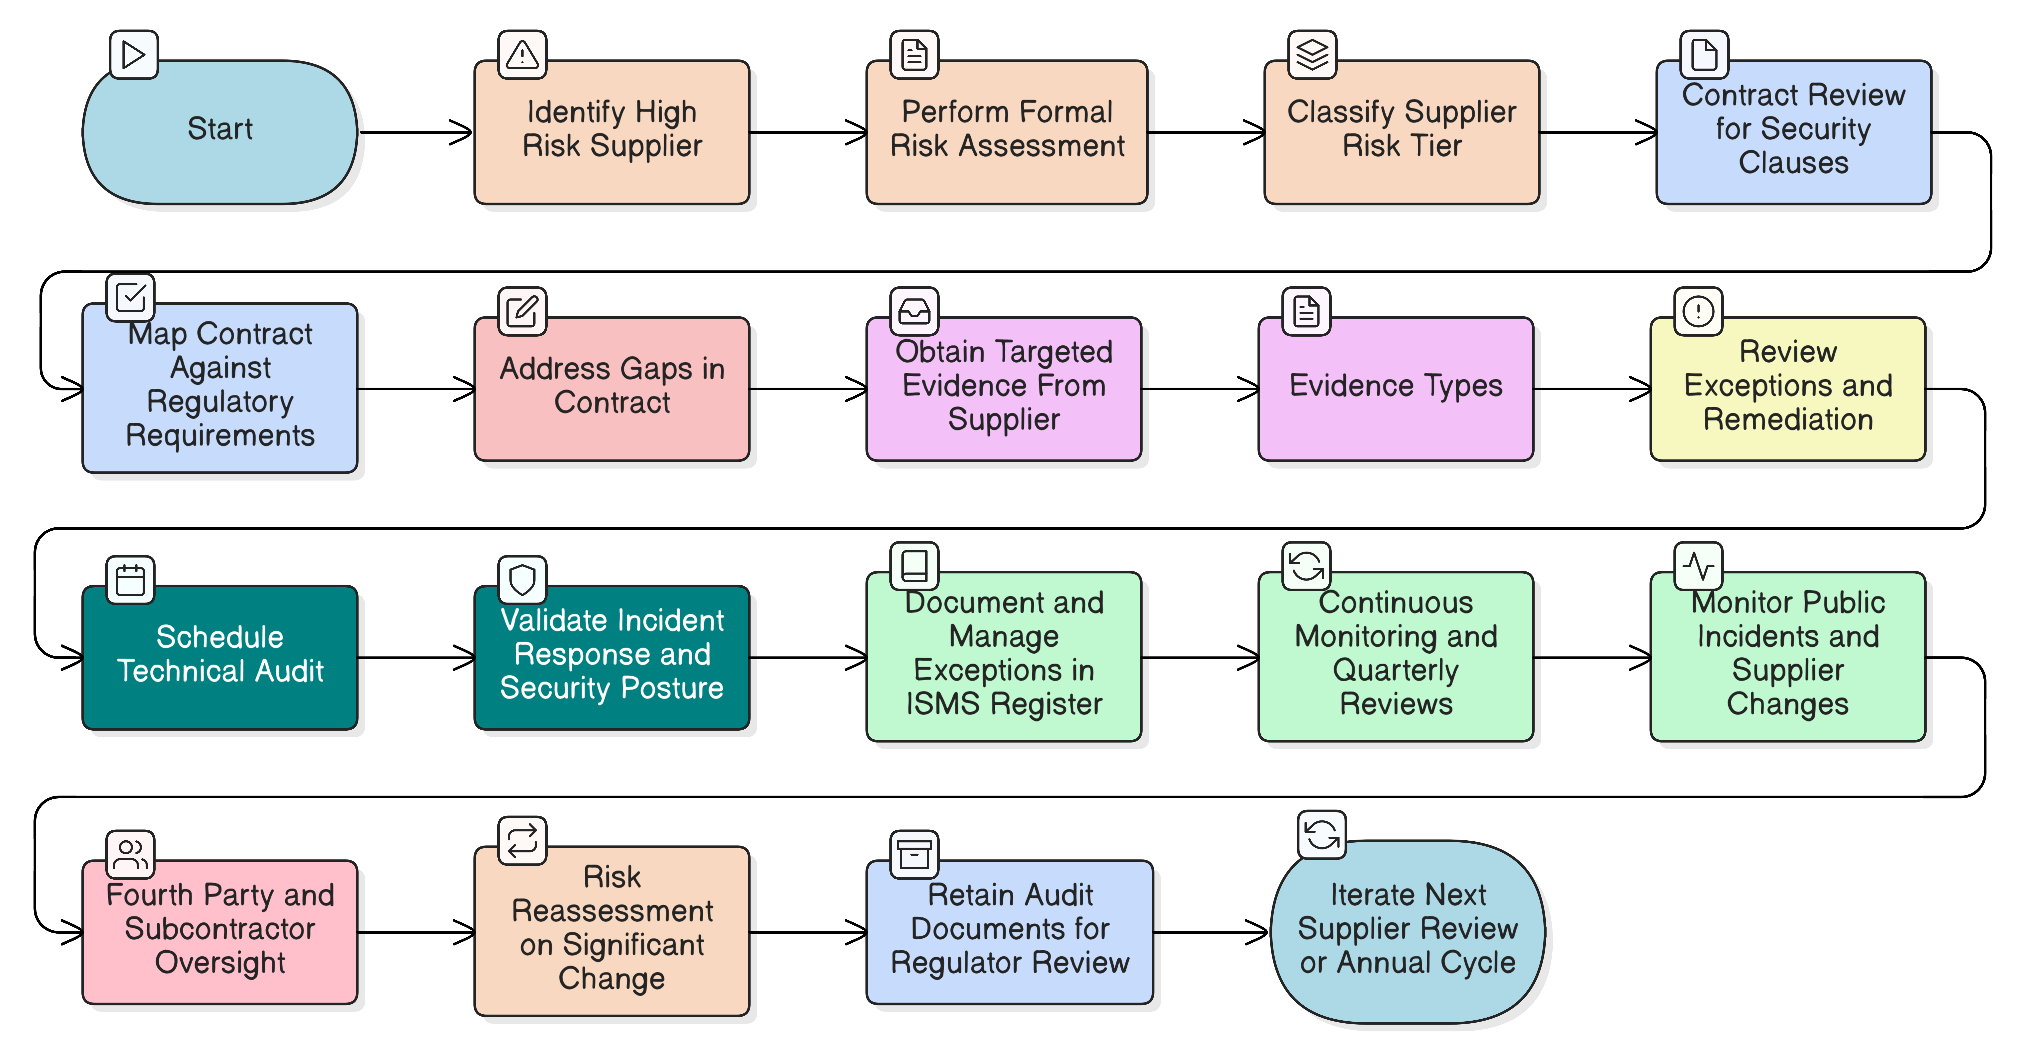
Unser Leitartikel für CISOs zur Beherrschung von Audits bei Hochrisiko-Lieferanten nach NIS2 und DORA. Erfahren Sie, wie Sie eine risikobasierte, kontinuierliche Auditstrategie umsetzen, die bewährte Rahmenwerke, Richtlinienanforderungen und praxistaugliche Checklisten nutzt, um anspruchsvolle regulatorische Anforderungen zu erfüllen.

18 min
Das schwache Glied: Ein CISO-Playbook zum Aufbau eines NIS2-konformen Programms für Lieferkettenrisiken

Das schwache Glied: Ein CISO-Playbook zum Aufbau eines NIS2-konformen Programms für Lieferkettenrisiken

Dieser Leitartikel führt CISOs und Compliance-Verantwortliche durch einen praxisnahen Ansatz zum Aufbau eines NIS2-konformen Programms für Lieferkettenrisiken. Er verbindet regulatorische Einordnung, umsetzbare Maßnahmen und die Fachexpertise von Clarysec, um Ihre Lieferkette von einer kritischen Schwachstelle in ein resilientes, auditierbares Asset zu verwandeln.

21 min
Der Datenfriedhof: Ein CISO-Leitfaden für regelkonforme, auditierbare Datenentsorgung

Der Datenfriedhof: Ein CISO-Leitfaden für regelkonforme, auditierbare Datenentsorgung

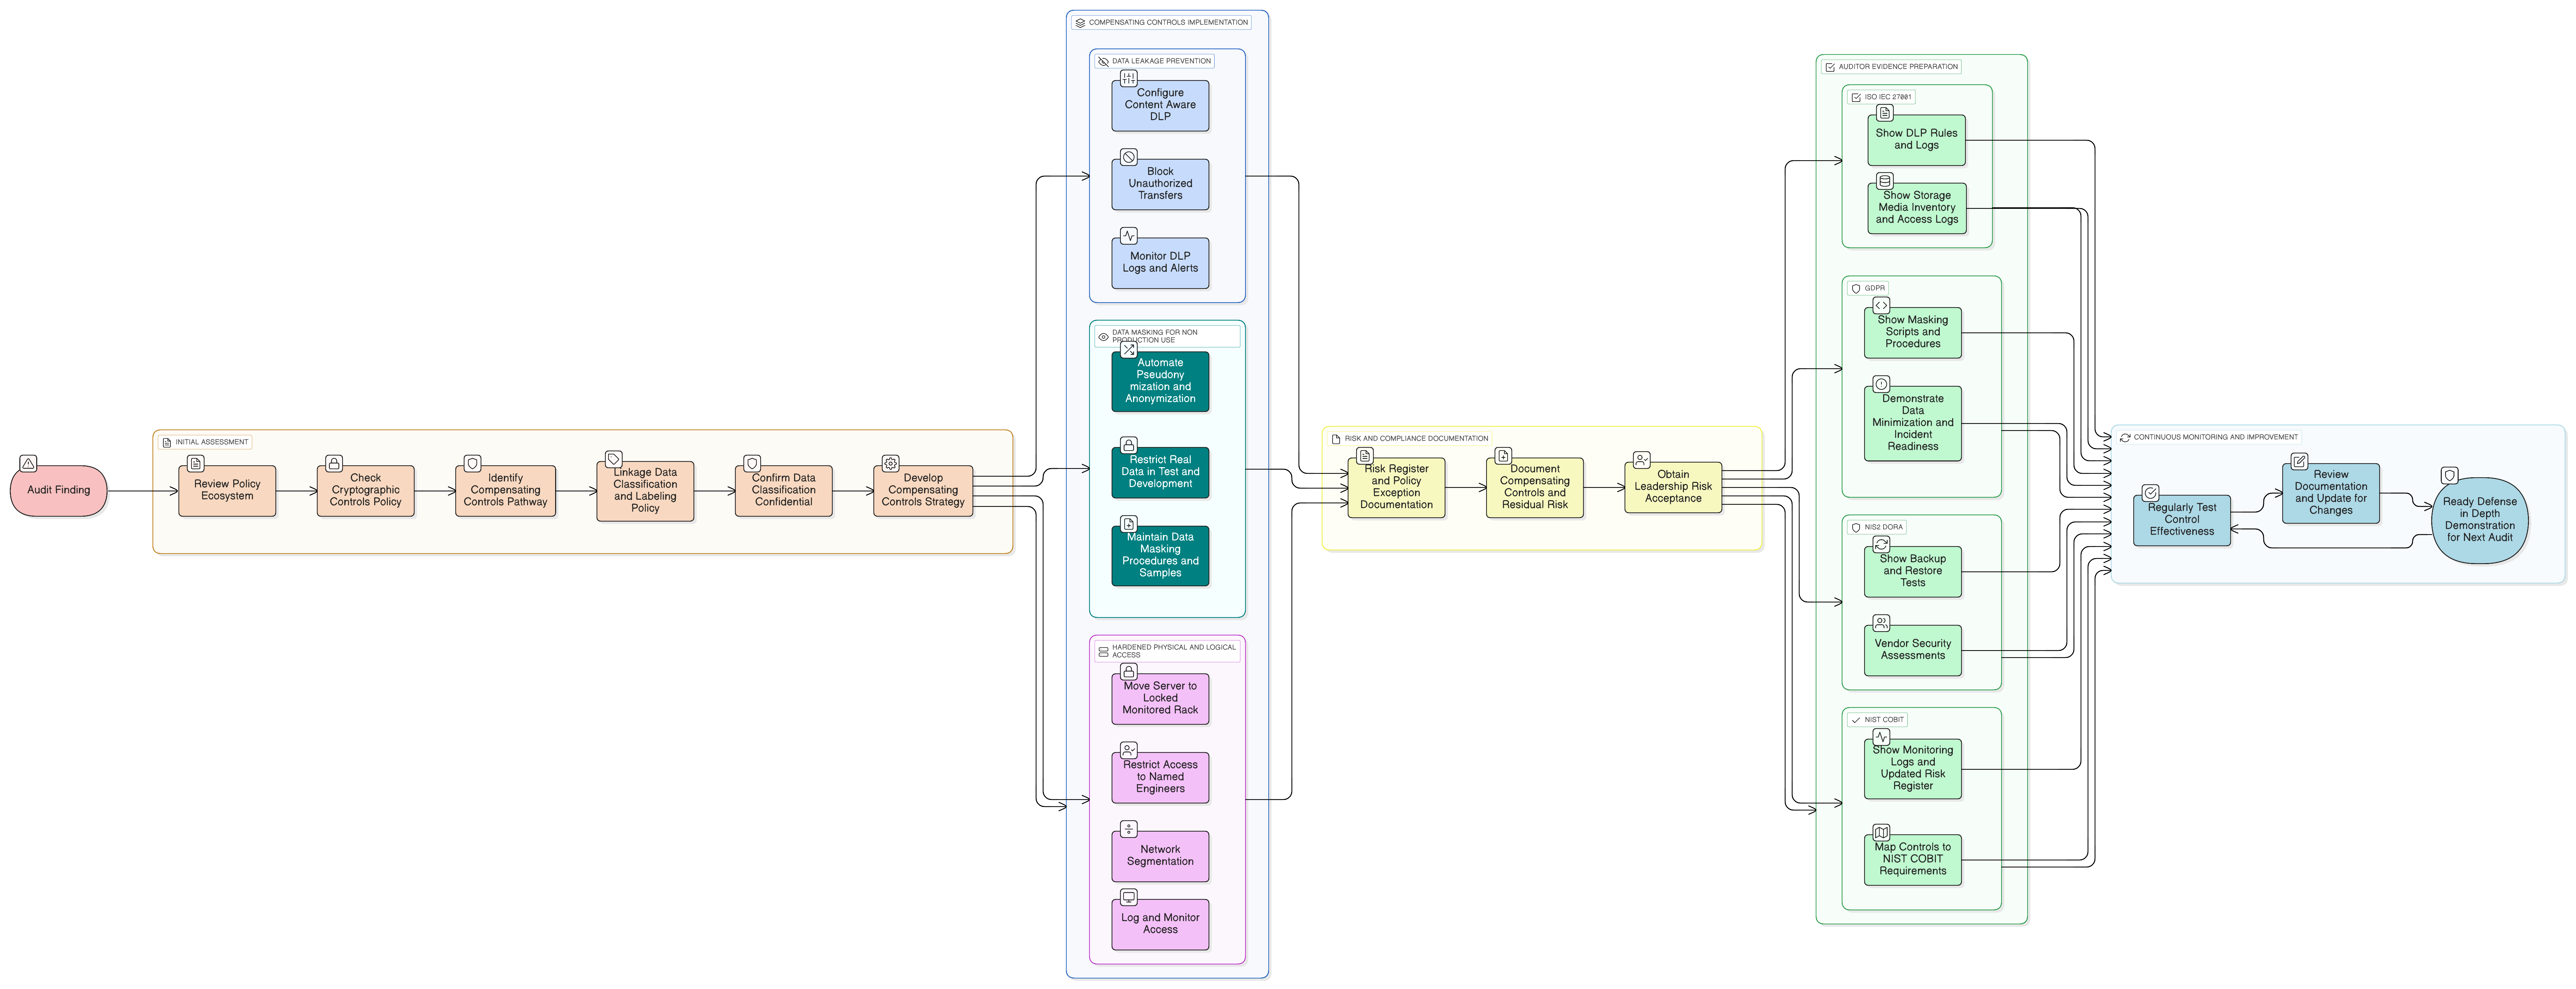
Wandeln Sie Risiken aus Altdaten in einen strategischen Vorteil um. Dieser ausführliche Leitfaden behandelt alles von der Richtlinienerstellung und Medienbereinigung bis zum Aufbau eines revisionssicheren Prüfpfads für die Datenentsorgung – auf Basis der Experten-Roadmaps und Richtlinien-Toolkits von Clarysec.

Über die Wiederherstellung hinaus: Ein CISO-Leitfaden zum Aufbau echter operativer Resilienz mit ISO 27001:2022

Über die Wiederherstellung hinaus: Ein CISO-Leitfaden zum Aufbau echter operativer Resilienz mit ISO 27001:2022

Ein Ransomware-Angriff trifft während einer Sitzung des Leitungsorgans. Ihre Backups funktionieren – aber gilt das auch für Ihre Sicherheitsmaßnahmen? Erfahren Sie, wie Sie die Resilienzmaßnahmen aus ISO/IEC 27001:2022 umsetzen, um Informationssicherheit unter Druck aufrechtzuerhalten, Auditoren zu überzeugen und strenge Anforderungen aus DORA und NIS2 mit der Experten-Roadmap von Clarysec zu erfüllen.

Von Compliance zu Resilienz: Wie CISOs die Governance-Lücke schließen

Von Compliance zu Resilienz: Wie CISOs die Governance-Lücke schließen

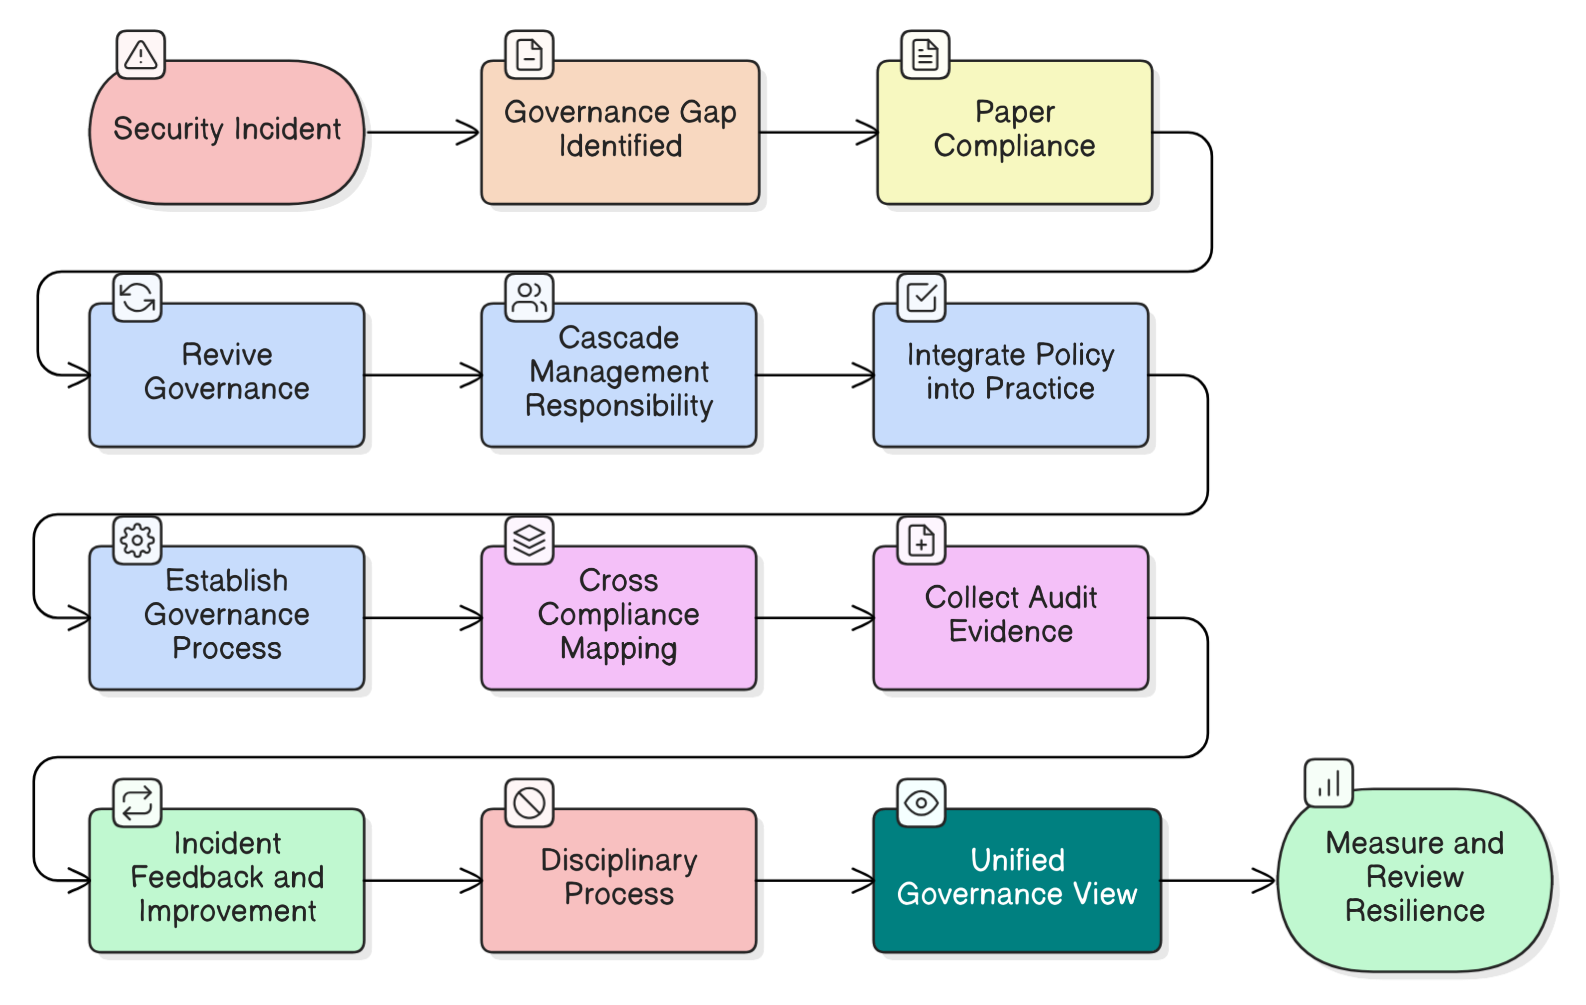
Compliance-Checklisten verhindern keine Sicherheitsverletzungen; aktive Governance schon. Wir analysieren die größten Governance-Irrtümer von CISOs anhand eines realen Vorfalls und liefern einen Fahrplan zum Aufbau echter Unternehmensresilienz mit umsetzbaren Schritten, Richtlinienbeispielen und Cross-Compliance-Zuordnungen für ISO 27001:2022, NIS2, DORA und weitere Rahmenwerke.

18 min
Clarysec · PECB-Vertriebspartner

Zertifiziert werden. Auditbereit sein.

Kombinieren Sie offizielle PECB-Schulungen mit Richtlinien, Registern und Umsetzungsleitfäden von Clarysec in einem Certify + Comply-Bundle.
15 % Rabatt auf ausgewählte PECB-Kurse und -Bundles