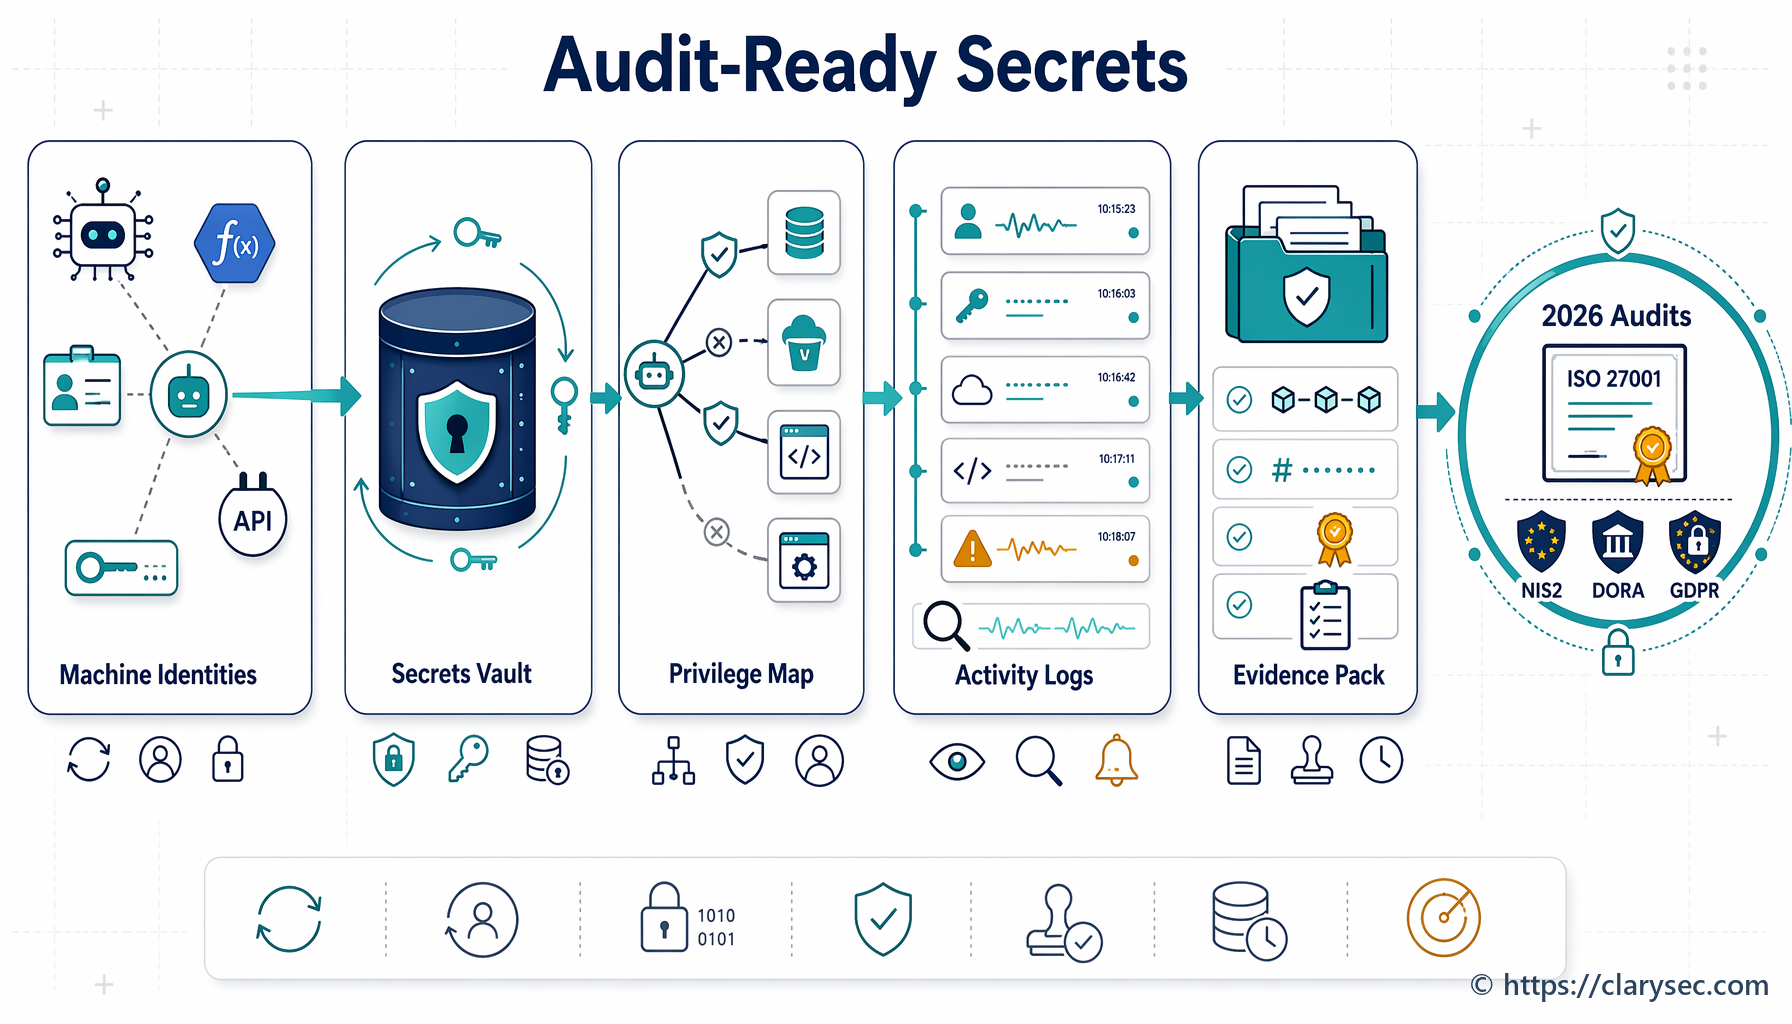
DPIA-Governance für ISO 27001, NIS2 und DORA
Ein einheitlicher Leitfaden 2026, um DPIAs in auditfähige Governance-Nachweise für GDPR-Rechenschaftspflicht, ISO/IEC 27001:2022, NIS2-Cybersicherheitsmaßnahmen, DORA-IKT-Änderungen und Lieferantenrisiken zu überführen.
14 min