#Asset-Management
Articles tagged with "Asset-Management"
15 articles
Dangling DNS ist nicht nur ein Thema der Cloud-Hygiene. Es zeigt, ob Asset-Verantwortung, Änderungskontrolle, Schwachstellenmanagement, Lieferanten-Governance und Incident Response tatsächlich funktionieren.
Shadow APIs, schwache Token, fehlende Ratenbegrenzungen und uneinheitliche Protokolle sind inzwischen Governance-Versagen. Dieser Leitfaden zeigt CISOs, wie sie Nachweise zur API-Sicherheit für ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 und COBIT-ausgerichtete Audits aufbauen.
Ein praxisnaher Leitfaden für 2026 zur Datenlebenszyklus-Governance nach ISO 27001 für Aufbewahrung nach GDPR, NIS2-Cyberhygiene und IKT-Risikomanagement nach DORA – mit Clarysec-Richtlinienklauseln, Kontrollzuordnungen, Auditnachweisen und Workflows zur Cloud-Löschung.
Ein einheitlicher CISO-Leitfaden zu Data Security Posture Management im Jahr 2026: wie die Erkennung sensibler Daten, Zugriffsexponierungen und Cloud-Datenrisiken zu wiederverwendbaren Nachweisen für ISO/IEC 27001:2022, NIS2, DORA und GDPR wird.
Kürzere Gültigkeitszeiträume öffentlicher TLS-Zertifikate machen die Erneuerung zu einer wiederkehrenden Herausforderung für Governance, Resilienz und Auditnachweise. Dieser Leitfaden zeigt, wie Zertifikate als gesteuerte Sicherheits-Assets nach ISO/IEC 27001:2022, NIS2, DORA und GDPR Article 32 verwaltet werden.
Ein praxisnaher Fahrplan für den Aufbau einer CRA-Produktsicherheitsakte auf Basis von ISO/IEC 27001:2022, SBOM-Governance, koordinierter Offenlegung von Schwachstellen, Lieferantennachweisen und Überwachung nach dem Inverkehrbringen.
Erfahren Sie, wie Sie Rechte betroffener Personen nach GDPR mit ISO/IEC 27001:2022, Clarysec-Richtlinien, Zenith Blueprint und Zenith Controls in auditbereite Workflows für DSAR, Löschung und Einschränkung überführen.
Ein praxisnaher CISO-Leitfaden dazu, wie Datenklassifizierung und Informationskennzeichnung als Nachweisschicht für ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 und das IKT-Risikomanagement nach DORA genutzt werden können.
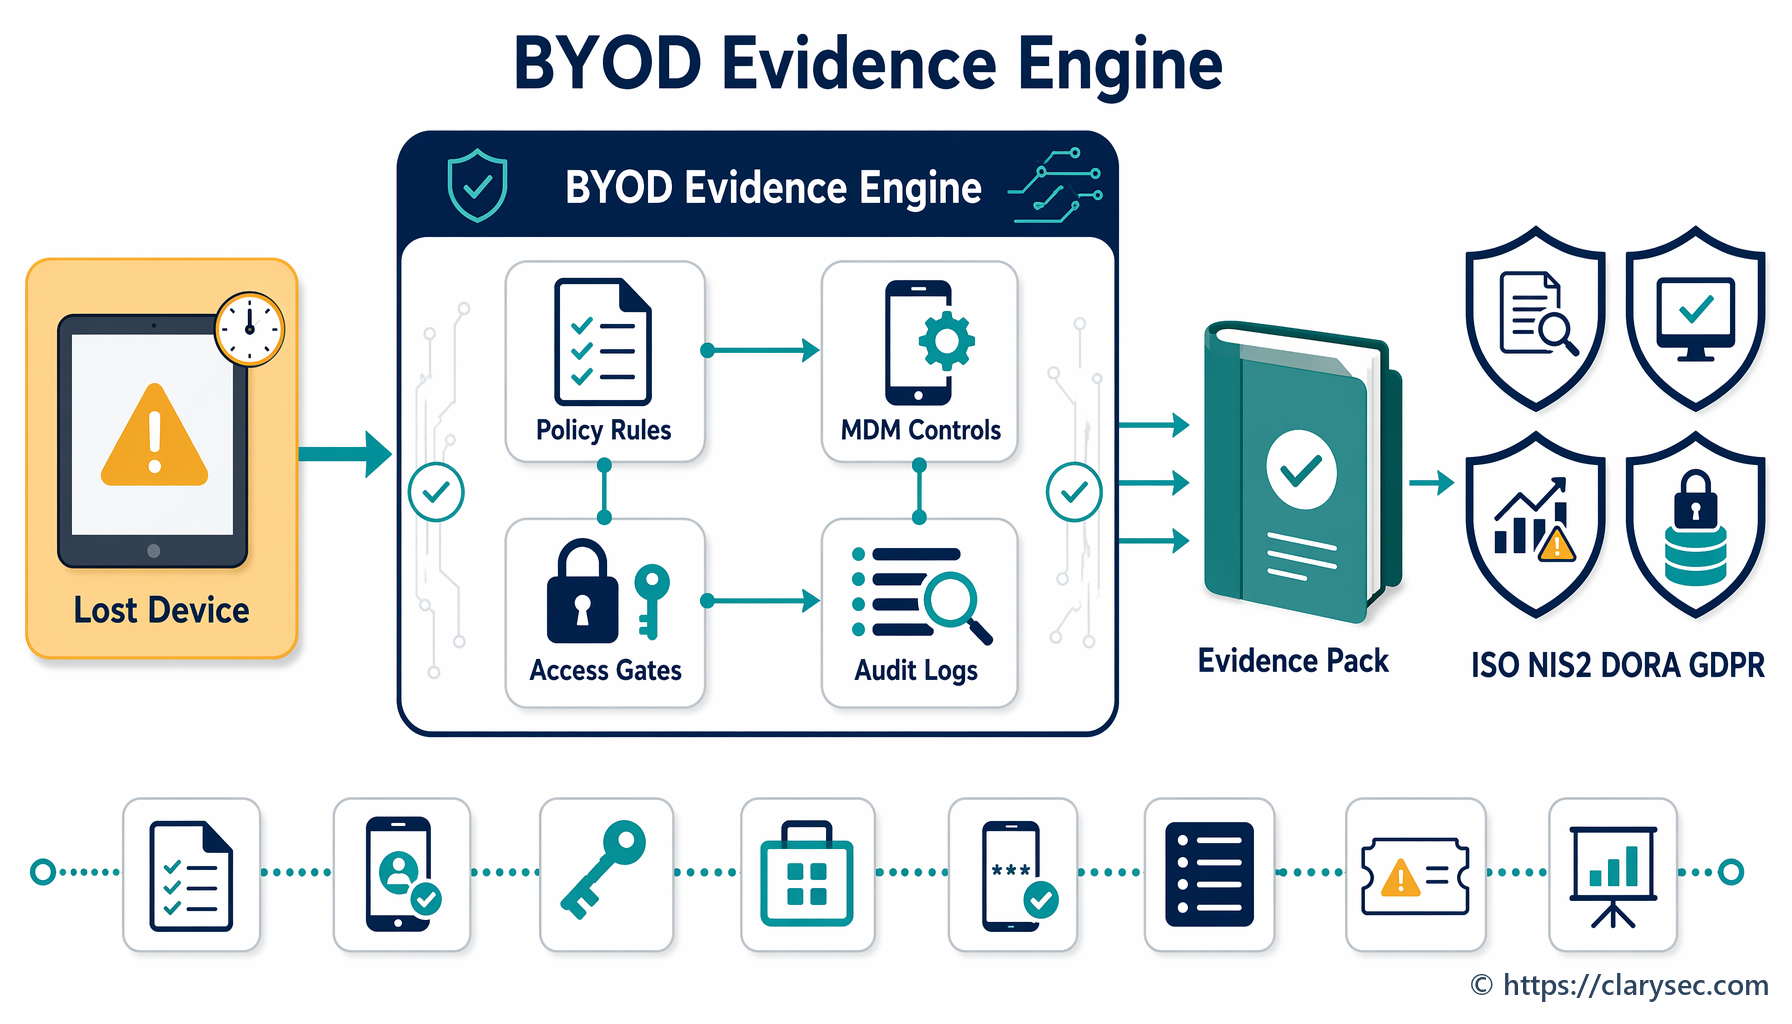
Mobiler Zugriff und BYOD sind heute ein Compliance-Thema auf Ebene des Leitungsorgans. Erfahren Sie, wie nicht verwaltete Smartphones und Tablets in auditierbare Nachweise für ISO 27001, NIS2, DORA und GDPR überführt werden.