#Cloud-Sicherheit
Articles tagged with "Cloud-Sicherheit"
32 articles
Ein praxisnaher CISO-Leitfaden zum Aufbau einer Matrix zur gemeinsamen Verantwortung in der Cloud, die nachweist, wer welche Kontrolle verantwortet, welche Nachweise erforderlich sind und wie Cloud-Anbieter und Unterauftragsverarbeiter über ISO/IEC 27001:2022, NIS2, DORA und GDPR hinweg gesteuert werden.
Ein praxisnaher Leitfaden, um NIST SP 800-207 Zero Trust Architecture in auditfähige Nachweise für ISO/IEC 27001:2022, NIS2, DORA, GDPR und Sicherheitsprüfungen durch Kunden zu überführen.
Ein einheitlicher Leitfaden 2026, um DPIAs in auditfähige Governance-Nachweise für GDPR-Rechenschaftspflicht, ISO/IEC 27001:2022, NIS2-Cybersicherheitsmaßnahmen, DORA-IKT-Änderungen und Lieferantenrisiken zu überführen.
Ein praxisorientierter CISO-Leitfaden zur Steuerung von Cloud-Regionen, Backups, Protokollen, Support-Zugriffen und Unterauftragsverarbeitern über ISO/IEC 27001:2022, GDPR, NIS2 und DORA hinweg.
Ein praxisnaher CISO-Leitfaden dazu, wie Datenklassifizierung und Informationskennzeichnung als Nachweisschicht für ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 und das IKT-Risikomanagement nach DORA genutzt werden können.
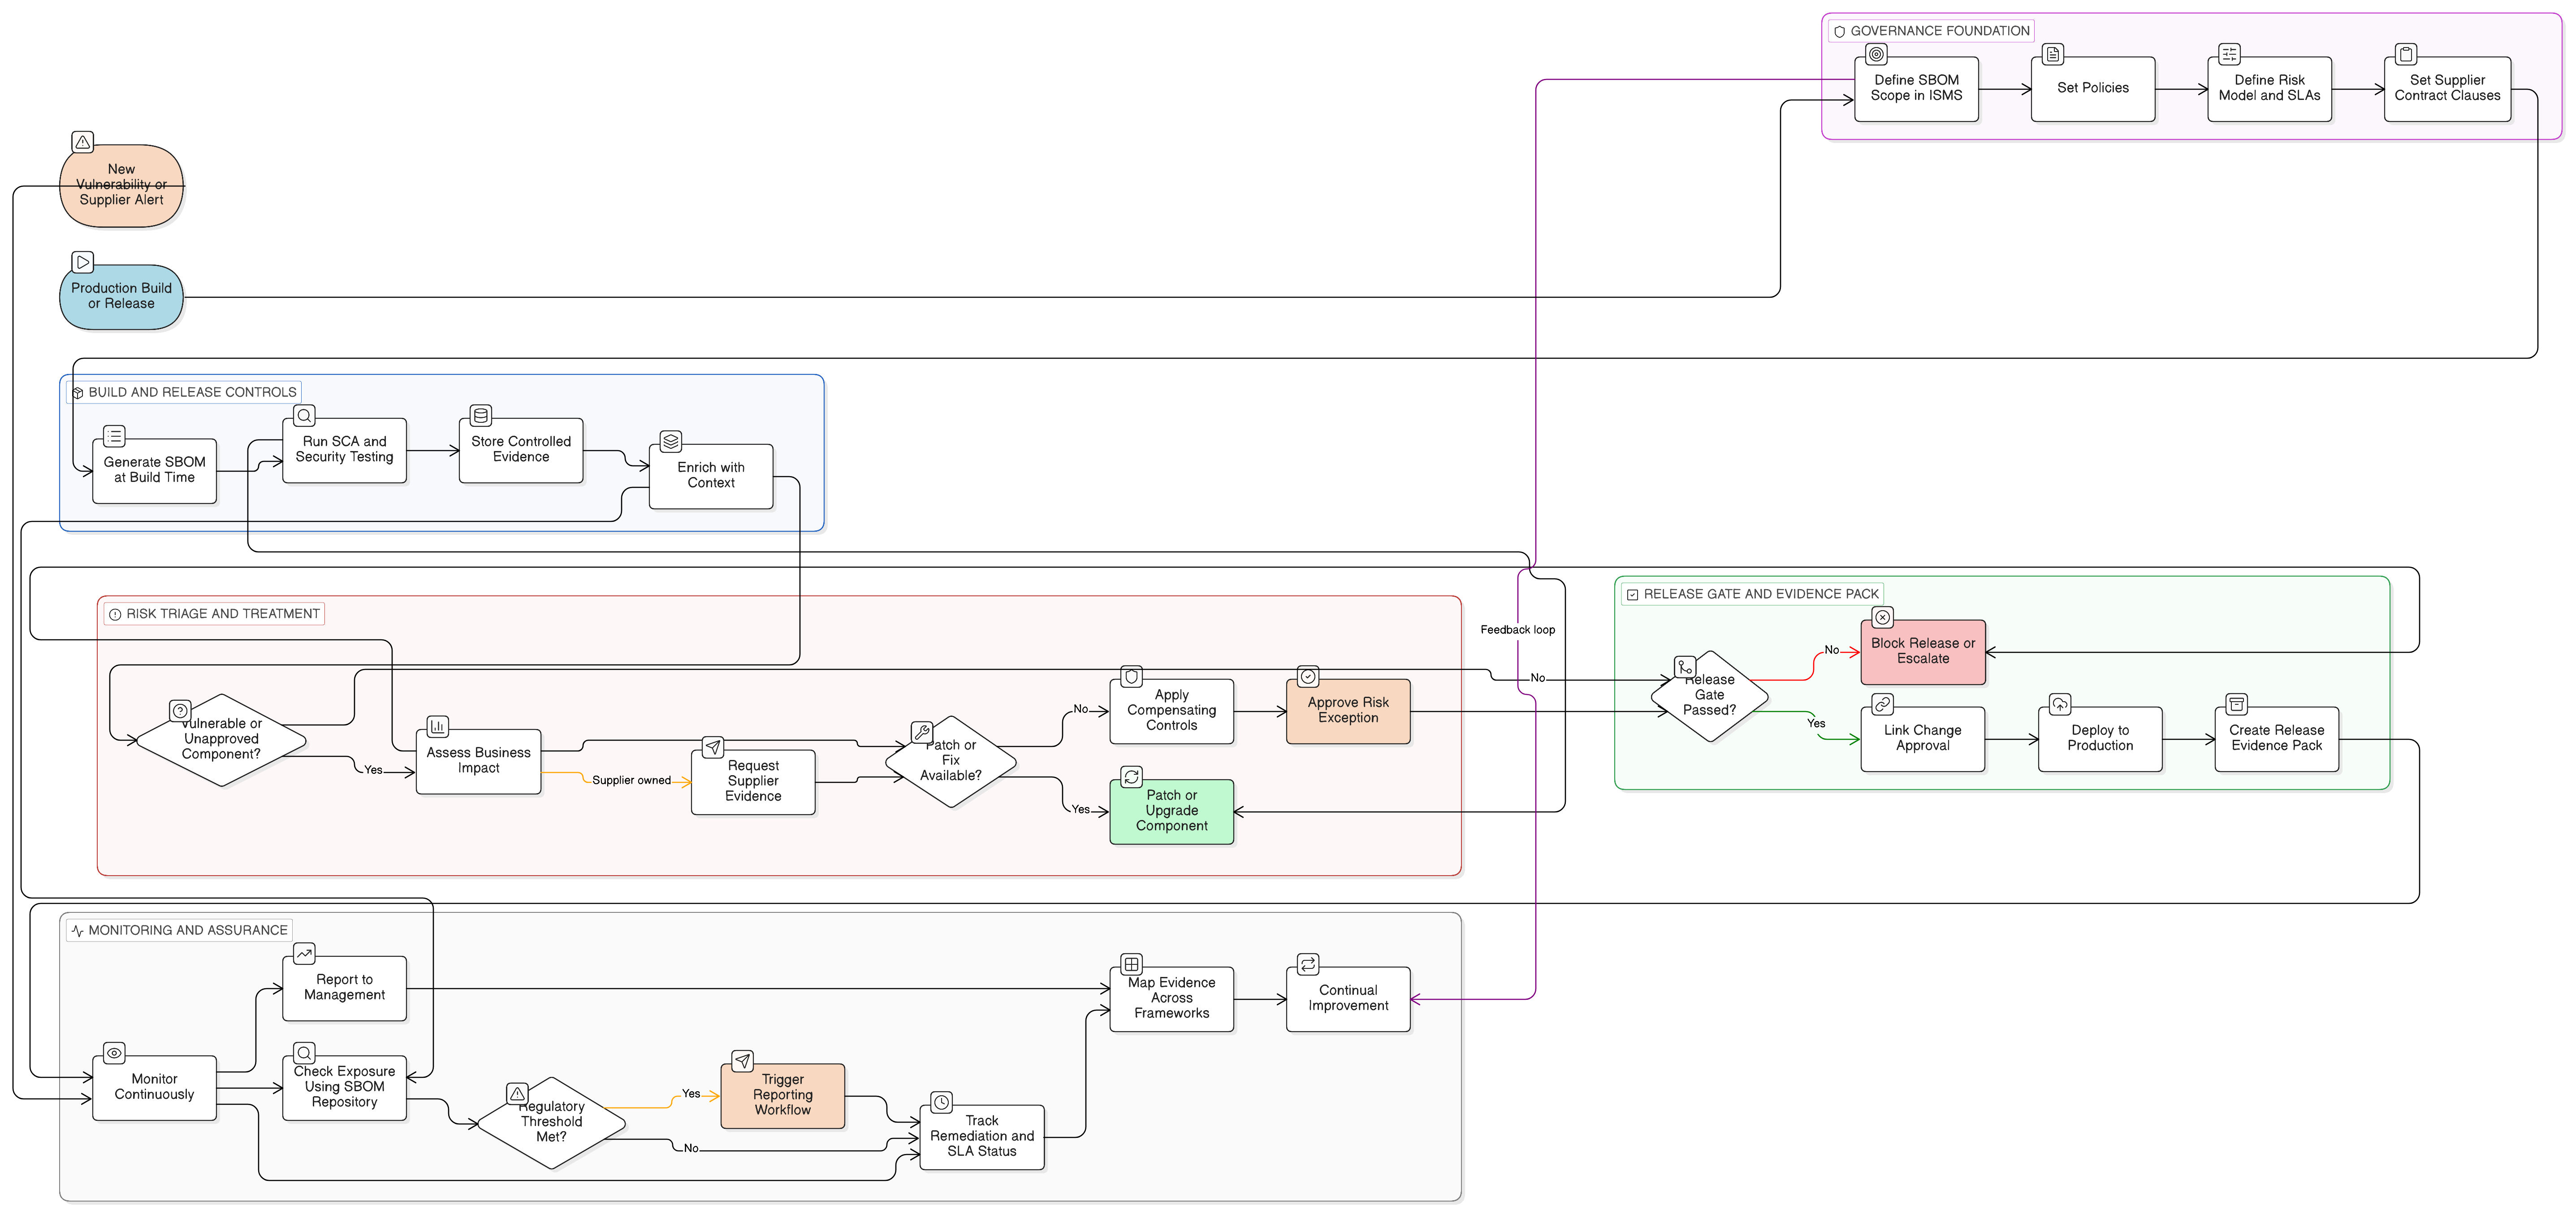
SBOMs sind heute zentrale Nachweise für die Absicherung der Softwarelieferkette. Dieser Leitfaden zeigt, wie SBOMs über ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 und Clarysec-Richtlinien operationalisiert werden.
Ein praxisnaher, szenariobasierter Leitfaden für sicheres Änderungsmanagement mit ISO/IEC 27001:2022, Clarysec-Richtlinien, Zenith Blueprint und Zenith Controls zur Unterstützung von NIS2, DORA, GDPR, NIST CSF 2.0 und Auditnachweisen im Jahr 2026.
Ein praxisorientierter Leitfaden zum Aufbau von DORA-IKT-Exit-Strategien für IKT-Drittdienstleister, die vertraglich abgesichert, technisch umsetzbar, getestet und auditbereit sind.
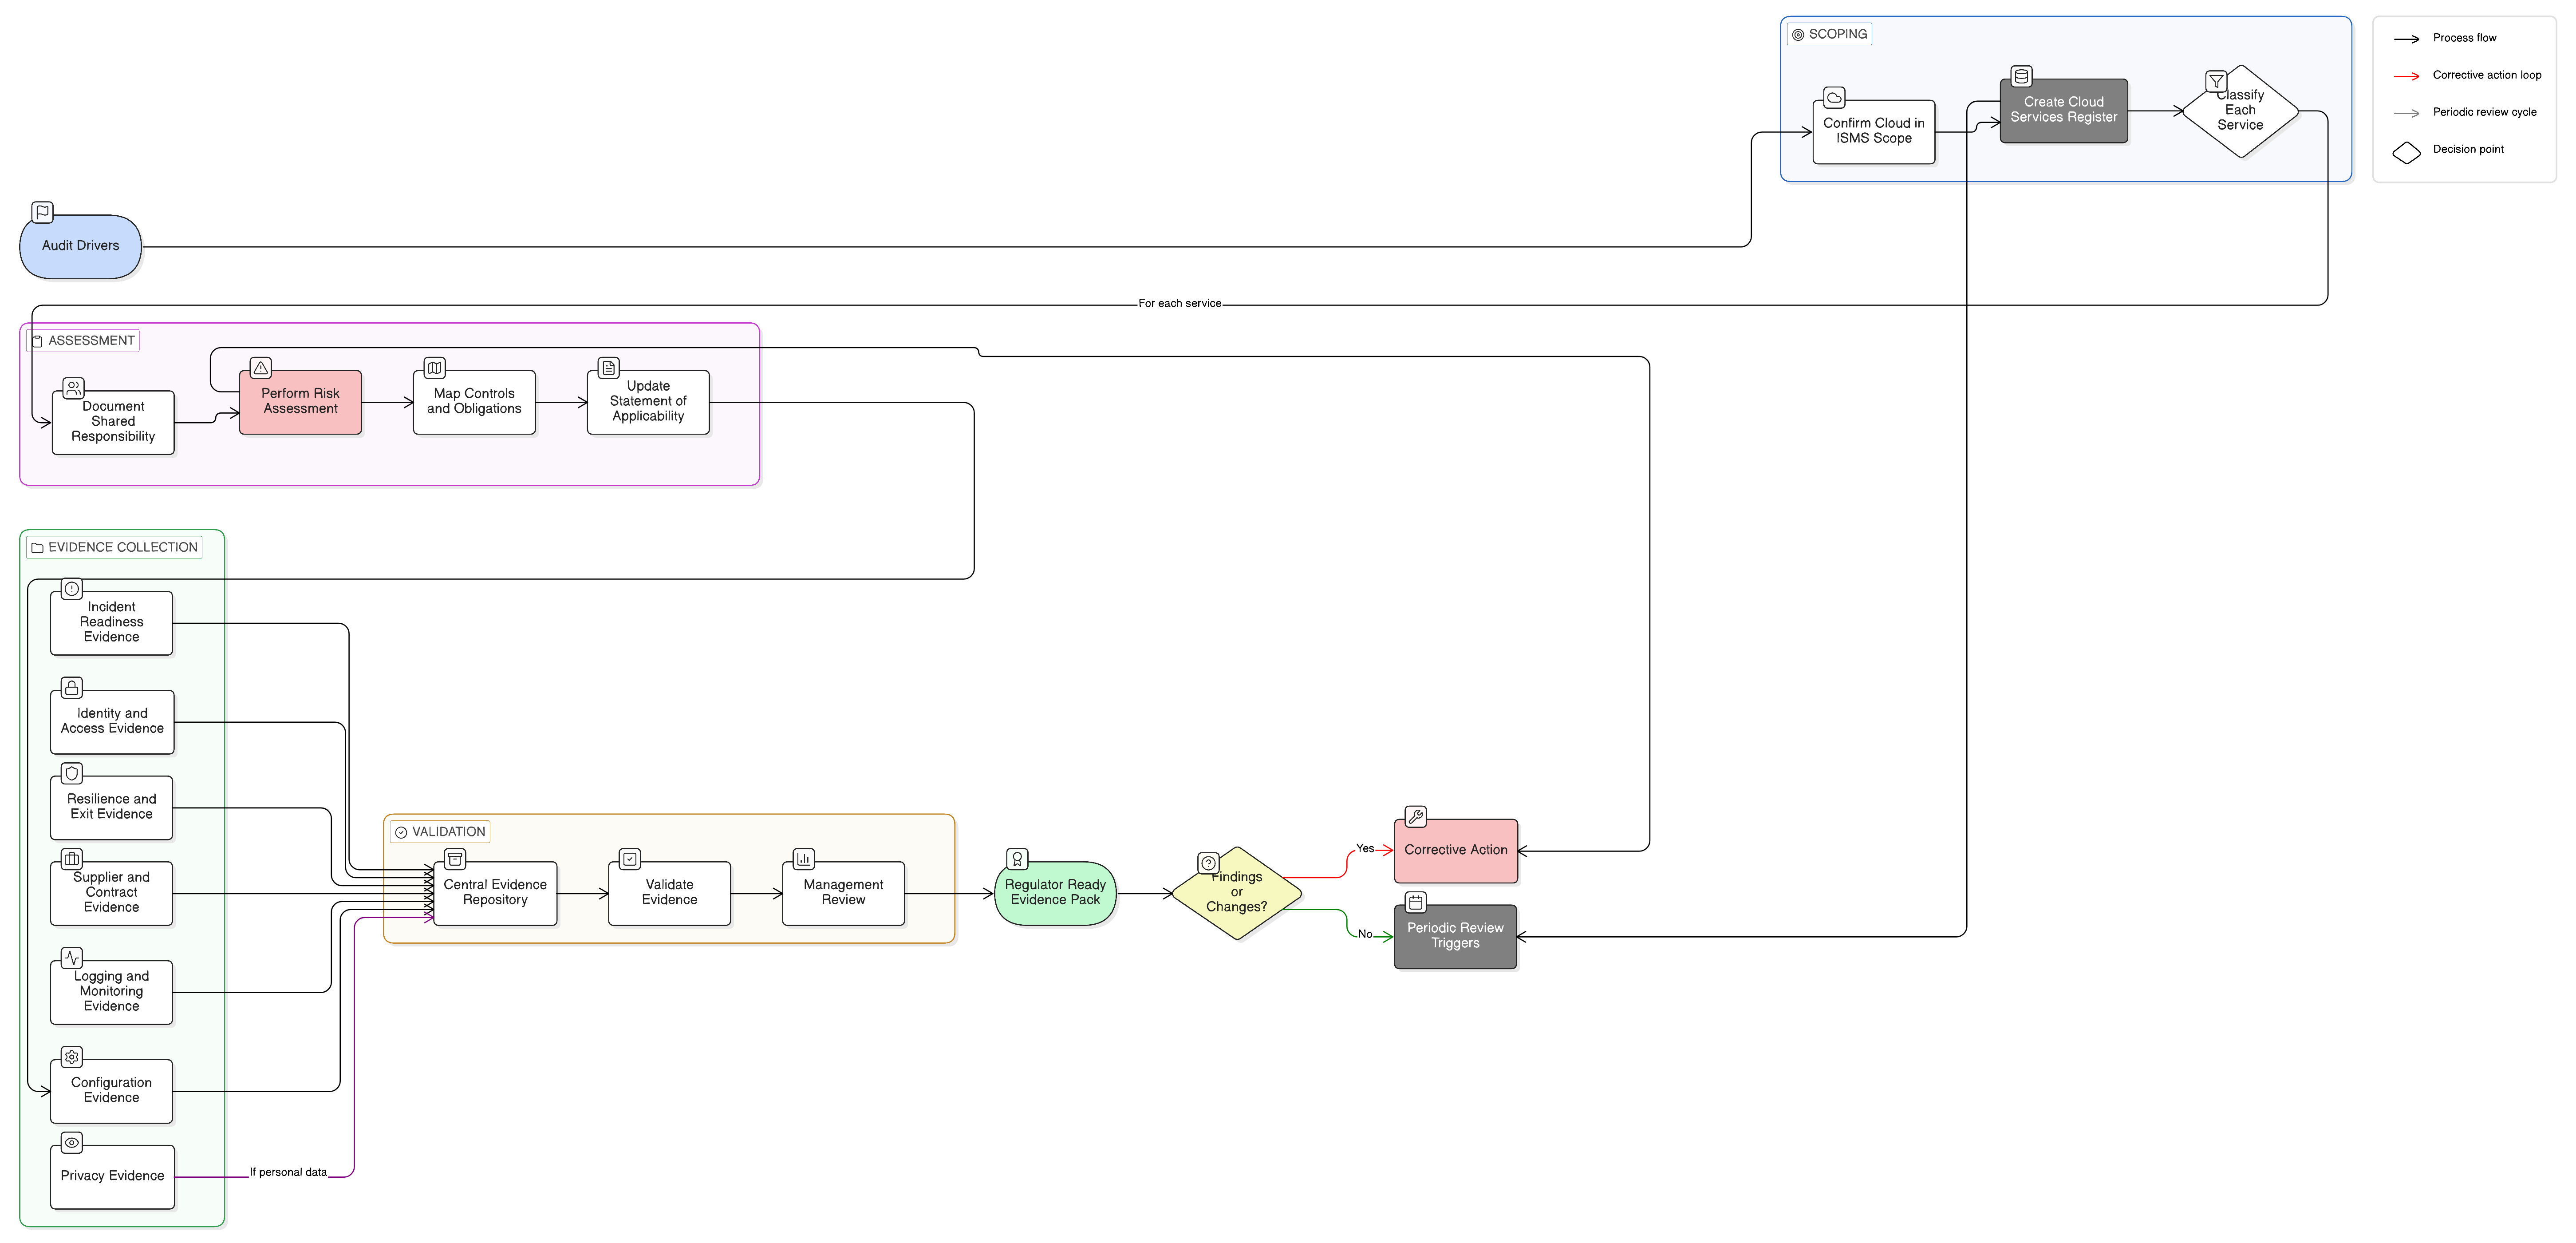
Cloud-Auditnachweise scheitern, wenn Organisationen geteilte Verantwortung, SaaS-Konfigurationen, IaaS-Kontrollen, Lieferantenaufsicht, Protokollierung, Resilienz und Vorfallsbereitschaft nicht nachweisen können. Dieser Leitfaden zeigt, wie Clarysec belastbare Nachweise für ISO 27001:2022, NIS2, DORA und GDPR strukturiert.