#Cloud-Sicherheit
Articles tagged with "Cloud-Sicherheit"
32 articles
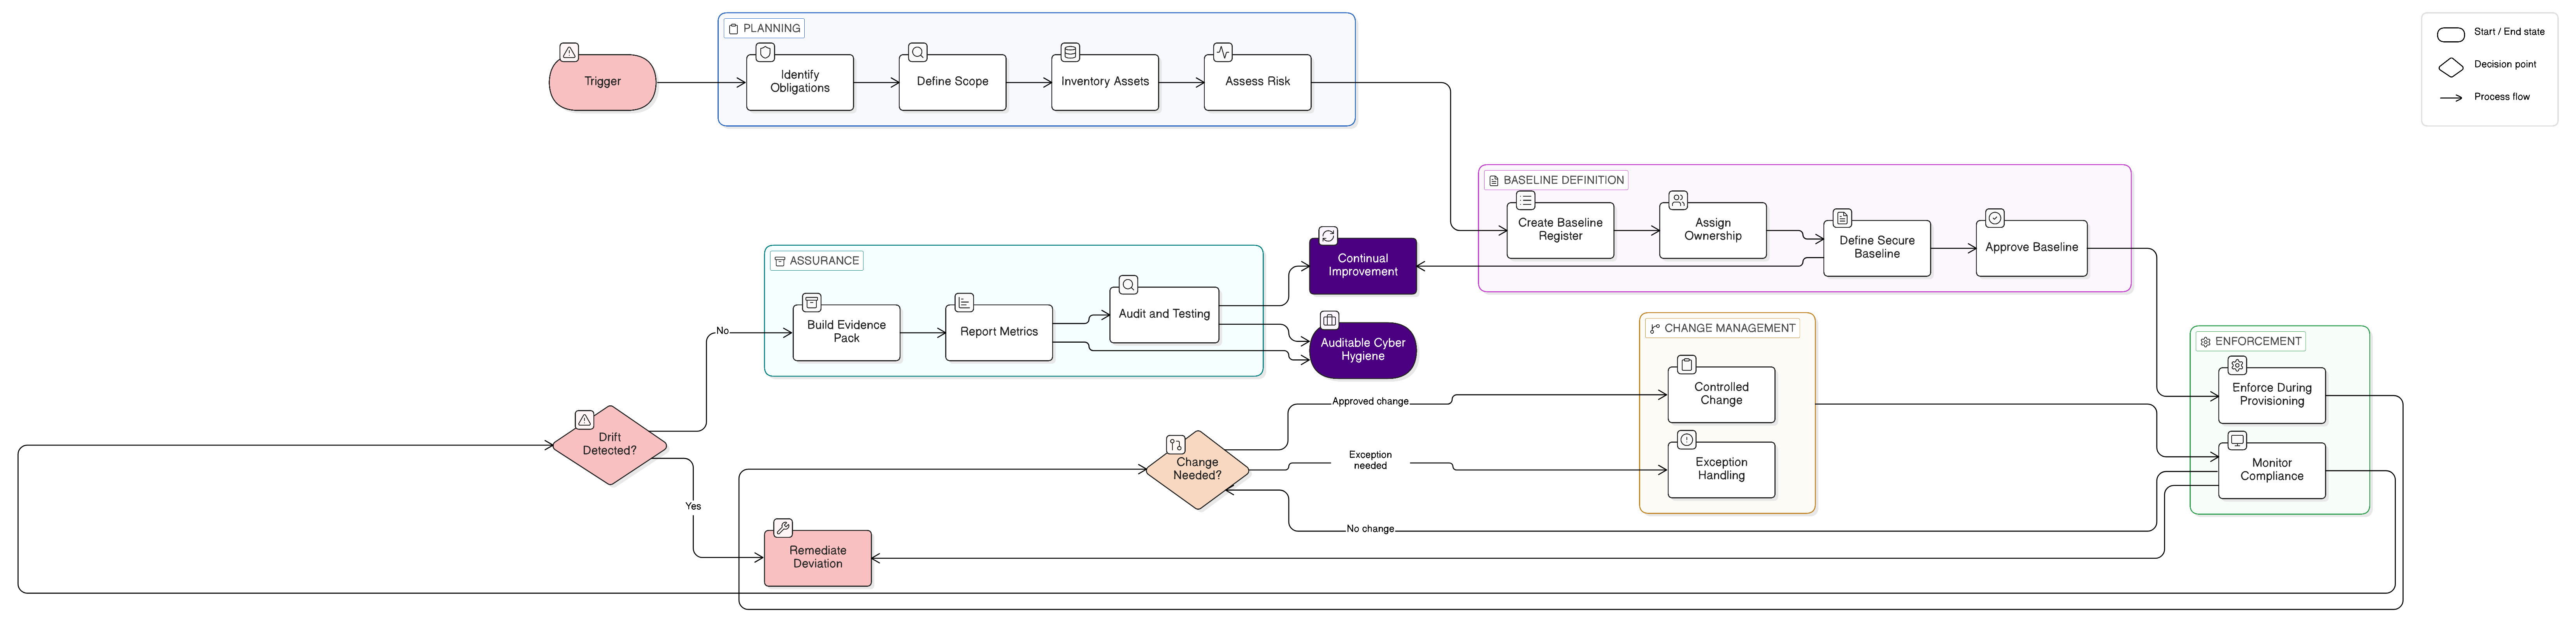
Sichere Konfigurationsbaselines sind heute ein zentraler Nachweispunkt für ISO/IEC 27001:2022, NIS2, DORA, GDPR und Sicherheitsprüfungen durch Kunden. Dieser Leitfaden zeigt, wie sichere Baselines mit Clarysec-Richtlinien, Zenith Blueprint und Zenith Controls definiert, durchgesetzt, überwacht und nachgewiesen werden.
Erfahren Sie, wie Sie auditfähige Kontrollen zum Schutz personenbezogener Daten aufbauen, indem Sie ISO/IEC 27001:2022 um ISO/IEC 27701:2025 und ISO/IEC 29151:2022 erweitern und diese auf GDPR, NIS2, DORA, an NIST ausgerichtete Kontrollsicherheit und Governance-Erwartungen nach COBIT 2019 abbilden.
Eine einheitliche Control-Zuordnung der NIS2-Durchführungsverordnung 2024/2690 zu ISO/IEC 27001:2022 für Cloud-, MSP-, MSSP- und Rechenzentrumsanbieter. Enthält Clarysec-Richtlinienklauseln, Auditnachweise, die Ausrichtung an DORA und GDPR sowie einen praktischen Umsetzungsfahrplan.
Ein praxisnaher CISO-Leitfaden zum Aufbau eines quantensicheren Migrationsplans für Kryptografie mit ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIST PQC-Standards und den auditfähigen Toolkits von Clarysec.
DNS- und Domain-Registrar-Governance ist inzwischen ein Resilienzthema auf Ebene des Leitungsorgans. Dieser Leitfaden zeigt, wie DNSSEC, Registry Lock, Registrar-Zugriff, Zonenänderungen und Überwachung in belastbare Compliance-Nachweise überführt werden.
EUCS-Cloud-Zertifizierungen können die Nachweislage zur Sicherheit und Vertrauenswürdigkeit von Cloud-Anbietern im Jahr 2026 stärken, müssen jedoch in Ihr ISO 27001-ISMS, den Lieferantenrisikoprozess, Verträge, Incident-Playbooks und GDPR-Rechenschaftsnachweise eingebettet werden.
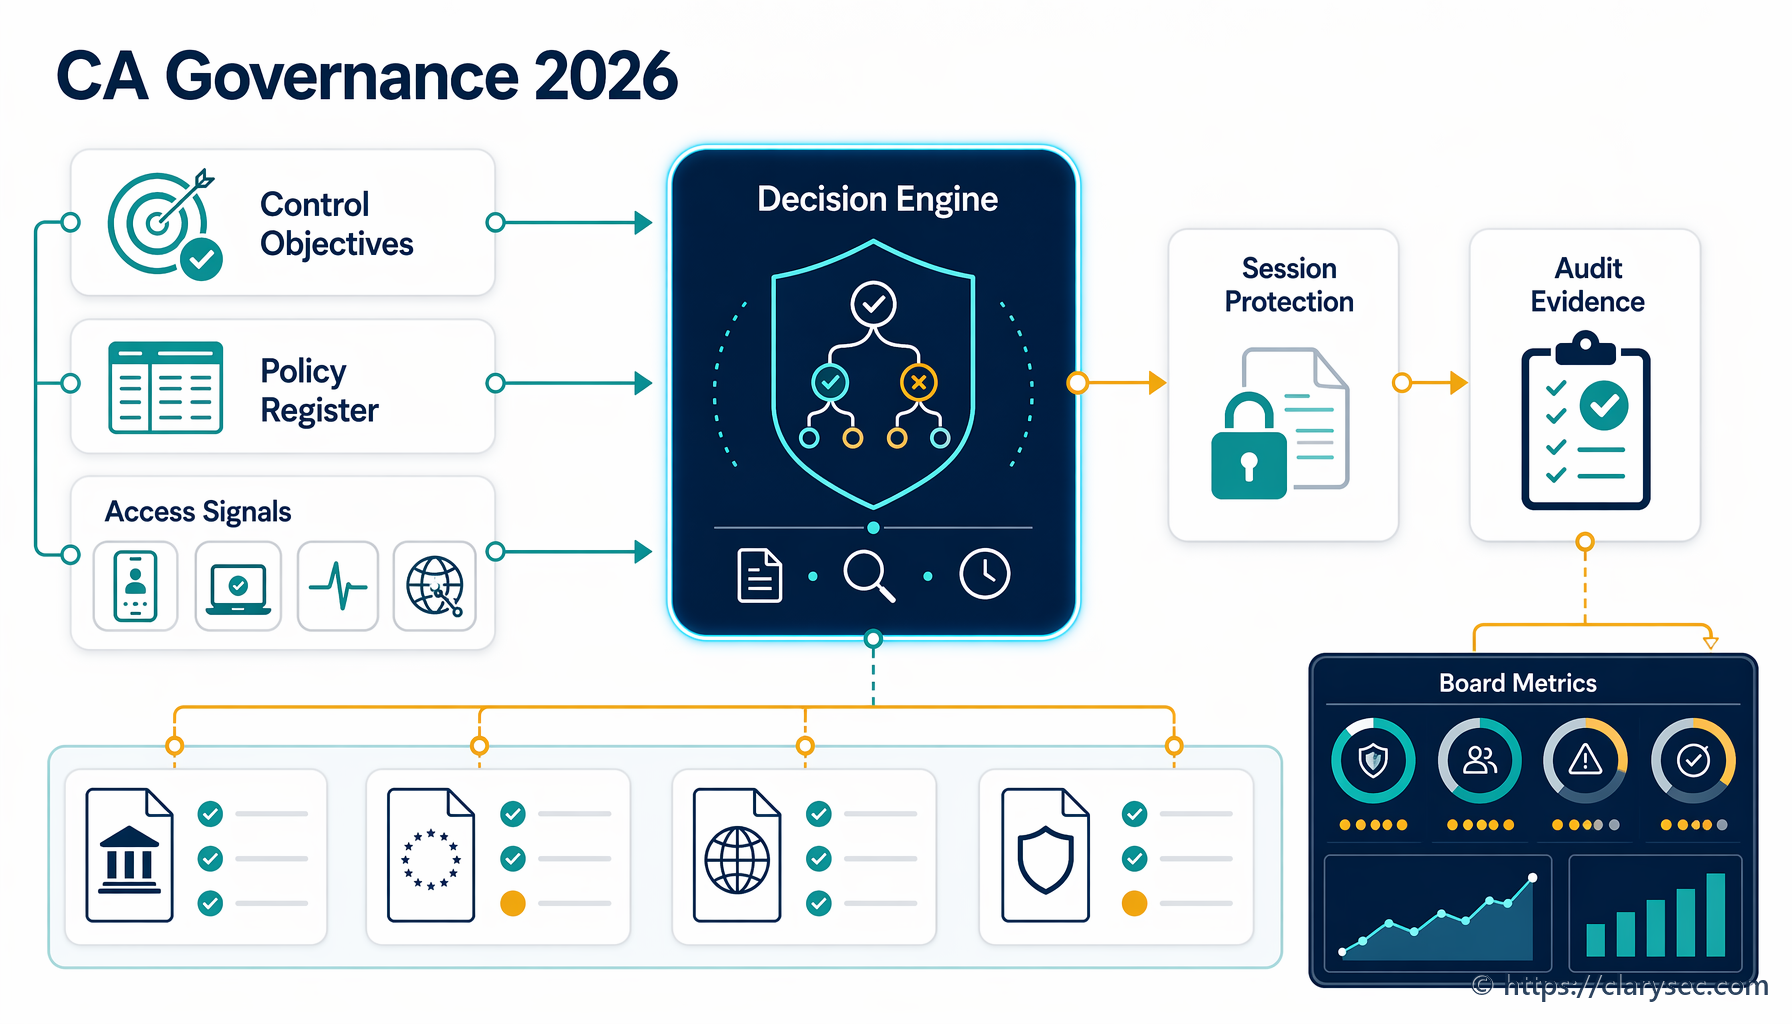
Ein praxisorientierter Leitfaden zur Steuerung von Microsoft Entra Conditional Access als auditierbares Kontrollsystem, mit Nachweiszuordnung zu ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST und COBIT.
Ein praxisorientierter Leitfaden für CISOs, Compliance-Manager und Leitungsorgane zur Übersetzung qualitativer Cyberrisiken in finanzielle Exponierung, ISO 27001-Nachweise, NIS2-Aufsicht und DORA-Entscheidungen zur IKT-Resilienz.
Ein praxisorientierter Leitfaden zum Aufbau auditfähiger Transfer Impact Assessments für Cloud-Services, SCCs, Unterauftragsverarbeiter, ergänzende Maßnahmen sowie Nachweise zu ISO/IEC 27001:2022, NIS2 und DORA.