PECB · Einführungsangebot · erste 10 Einlösungen15 % Rabatt auf PECB-Kurse und Certify + Comply-Bundles mit dem CodePECB · 15 % RabattAngebot sichern →
Ein praxisorientierter CISO-Leitfaden zur Steuerung von CI/CD-Pipelines als auditierbare Systeme der Software-Lieferkette – mit Build-Herkunftsnachweis, gehärteten Runnern, signierten Artefakten, Deployment-Nachweisen und Clarysec-Richtlinienzuordnungen.
Dieser Artikel bietet CISOs ein praxisnahes Playbook, um die komplexe Schnittstelle zwischen GDPR und KI zu beherrschen. Wir führen szenariobasiert durch die Compliance von SaaS-Produkten mit LLMs und fokussieren Trainingsdaten, Zugriffskontrollen, Betroffenenrechte und Auditbereitschaft über mehrere Rahmenwerke hinweg.
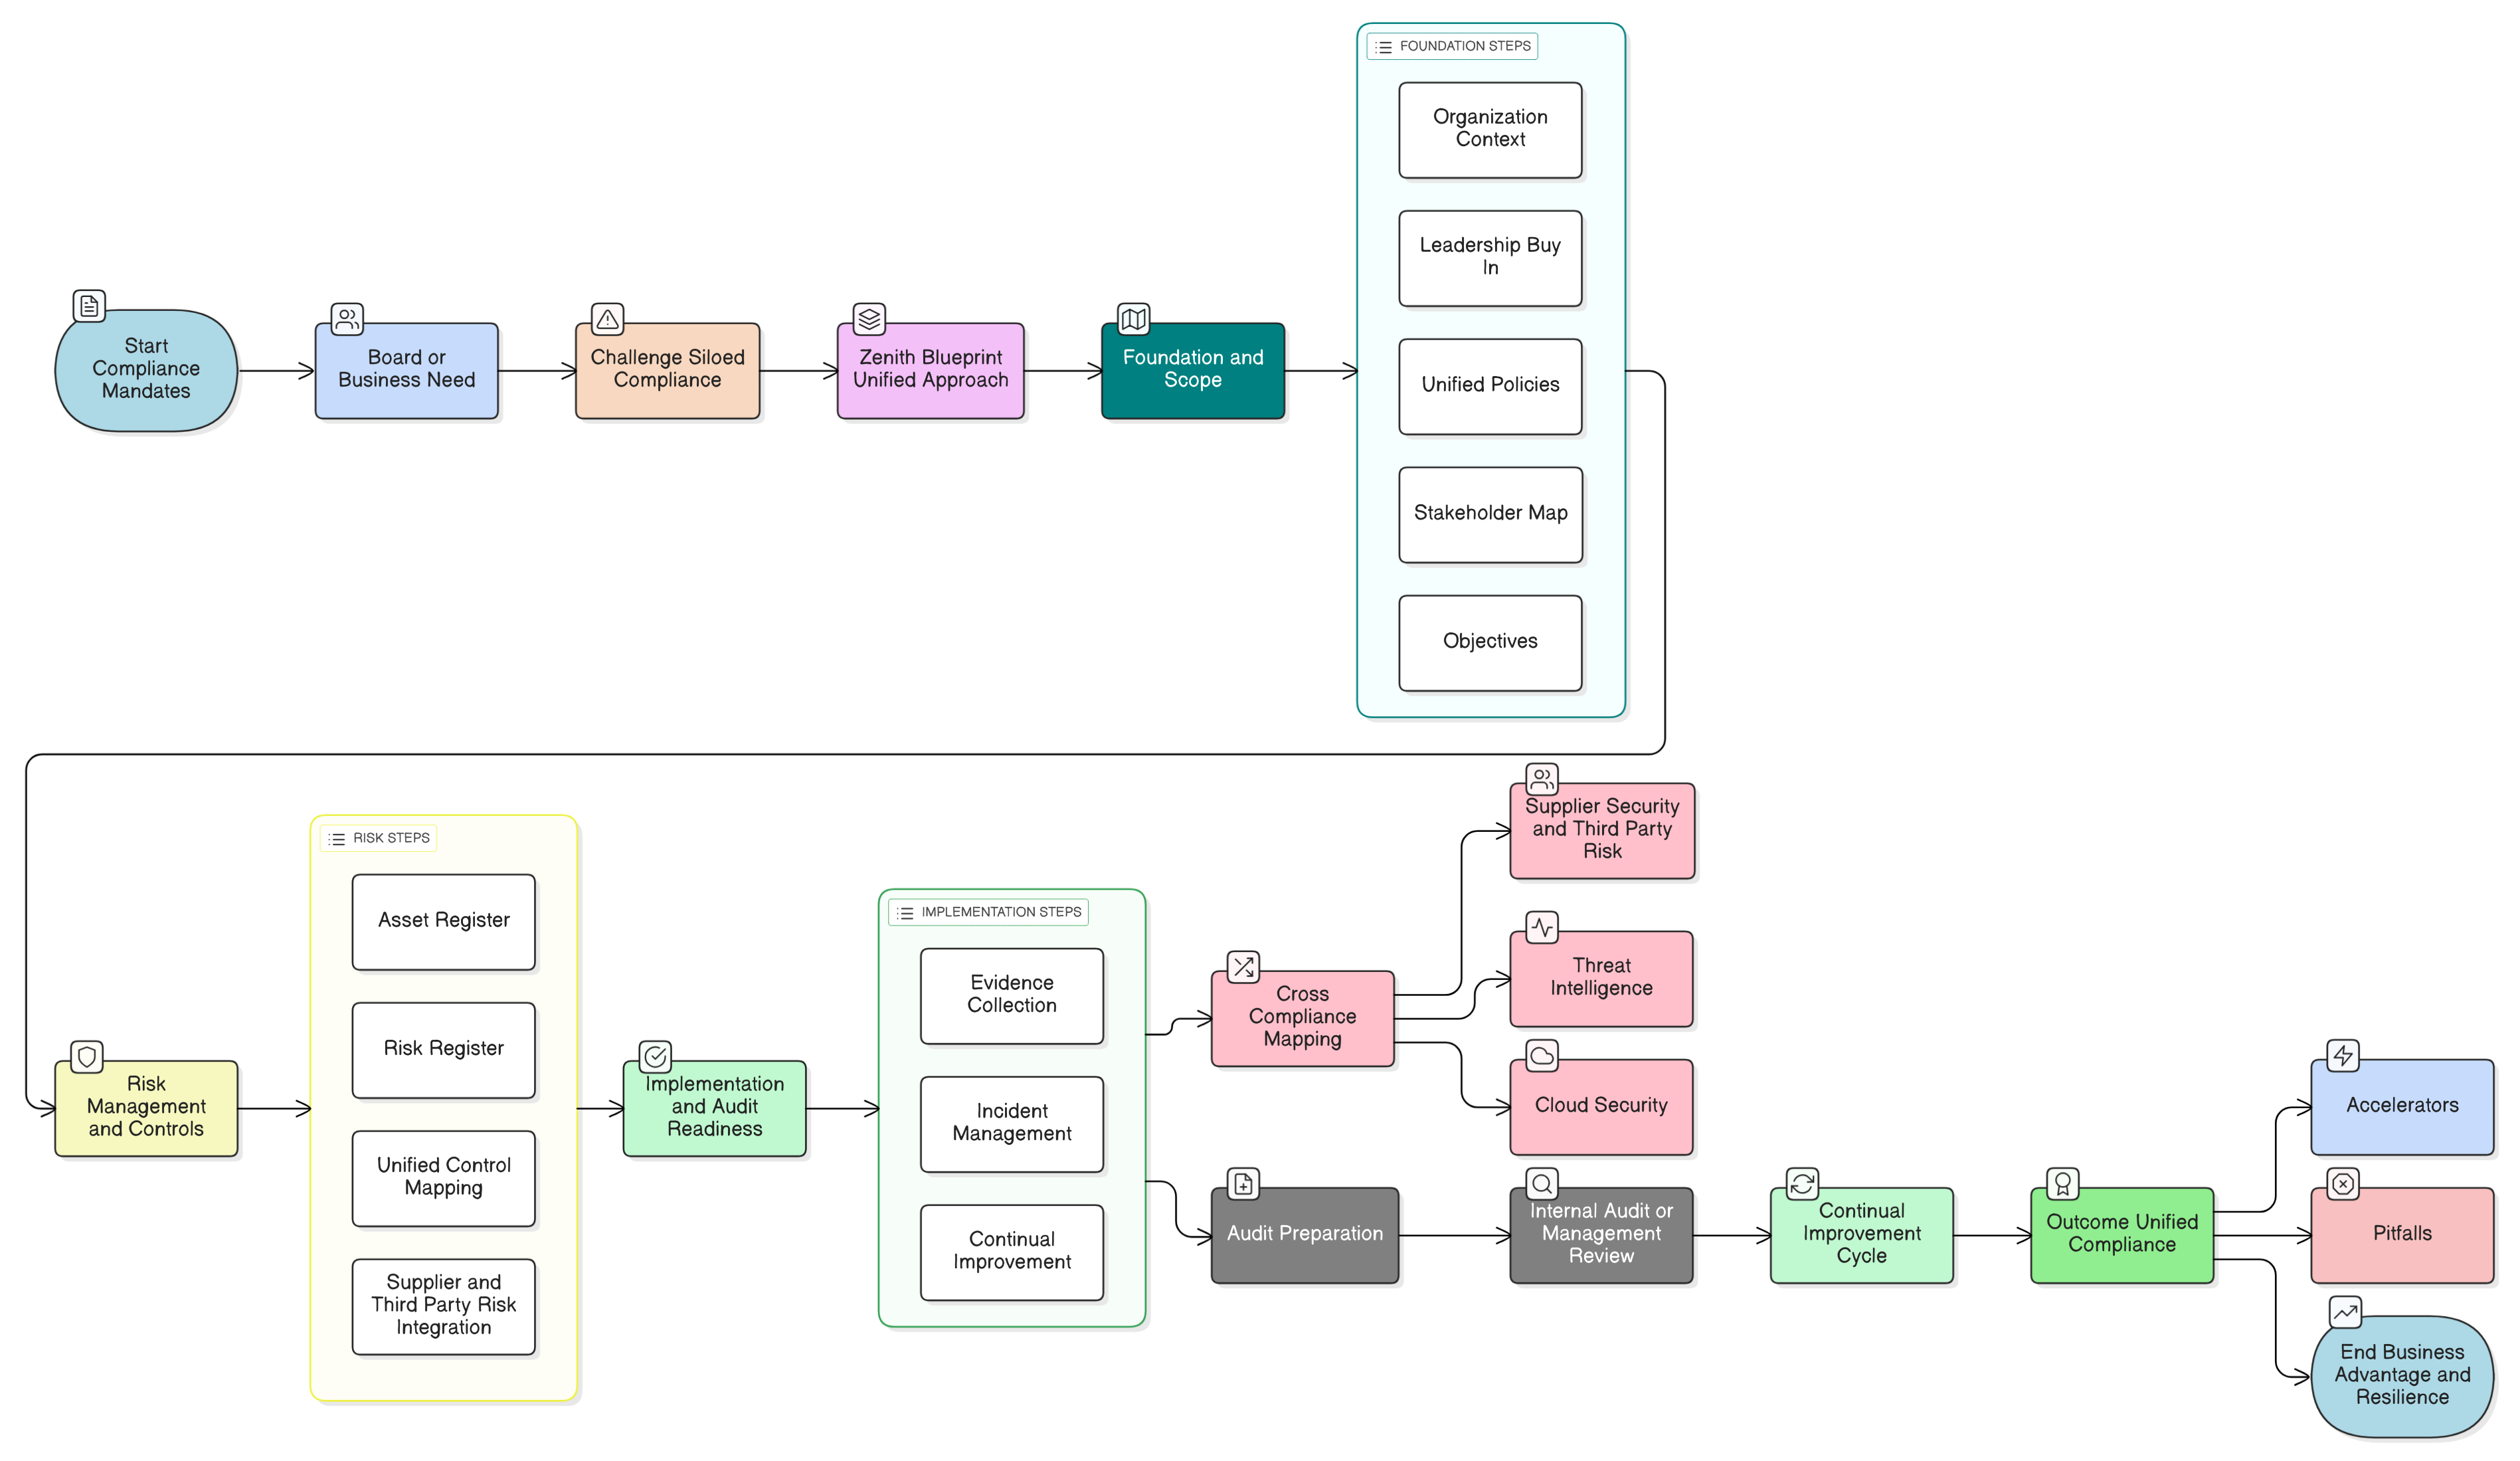
Clarysecs Zenith Blueprint ermöglicht den schnellsten und verlässlichsten einheitlichen Weg zur Compliance mit ISO 27001:2022, NIS2 und DORA. Entdecken Sie umsetzbare Schritte, Kontrollzuordnungen und praxisnahe Szenarien für CISOs und Führungskräfte, um echte Audit- und Betriebsbereitschaft zu erreichen.
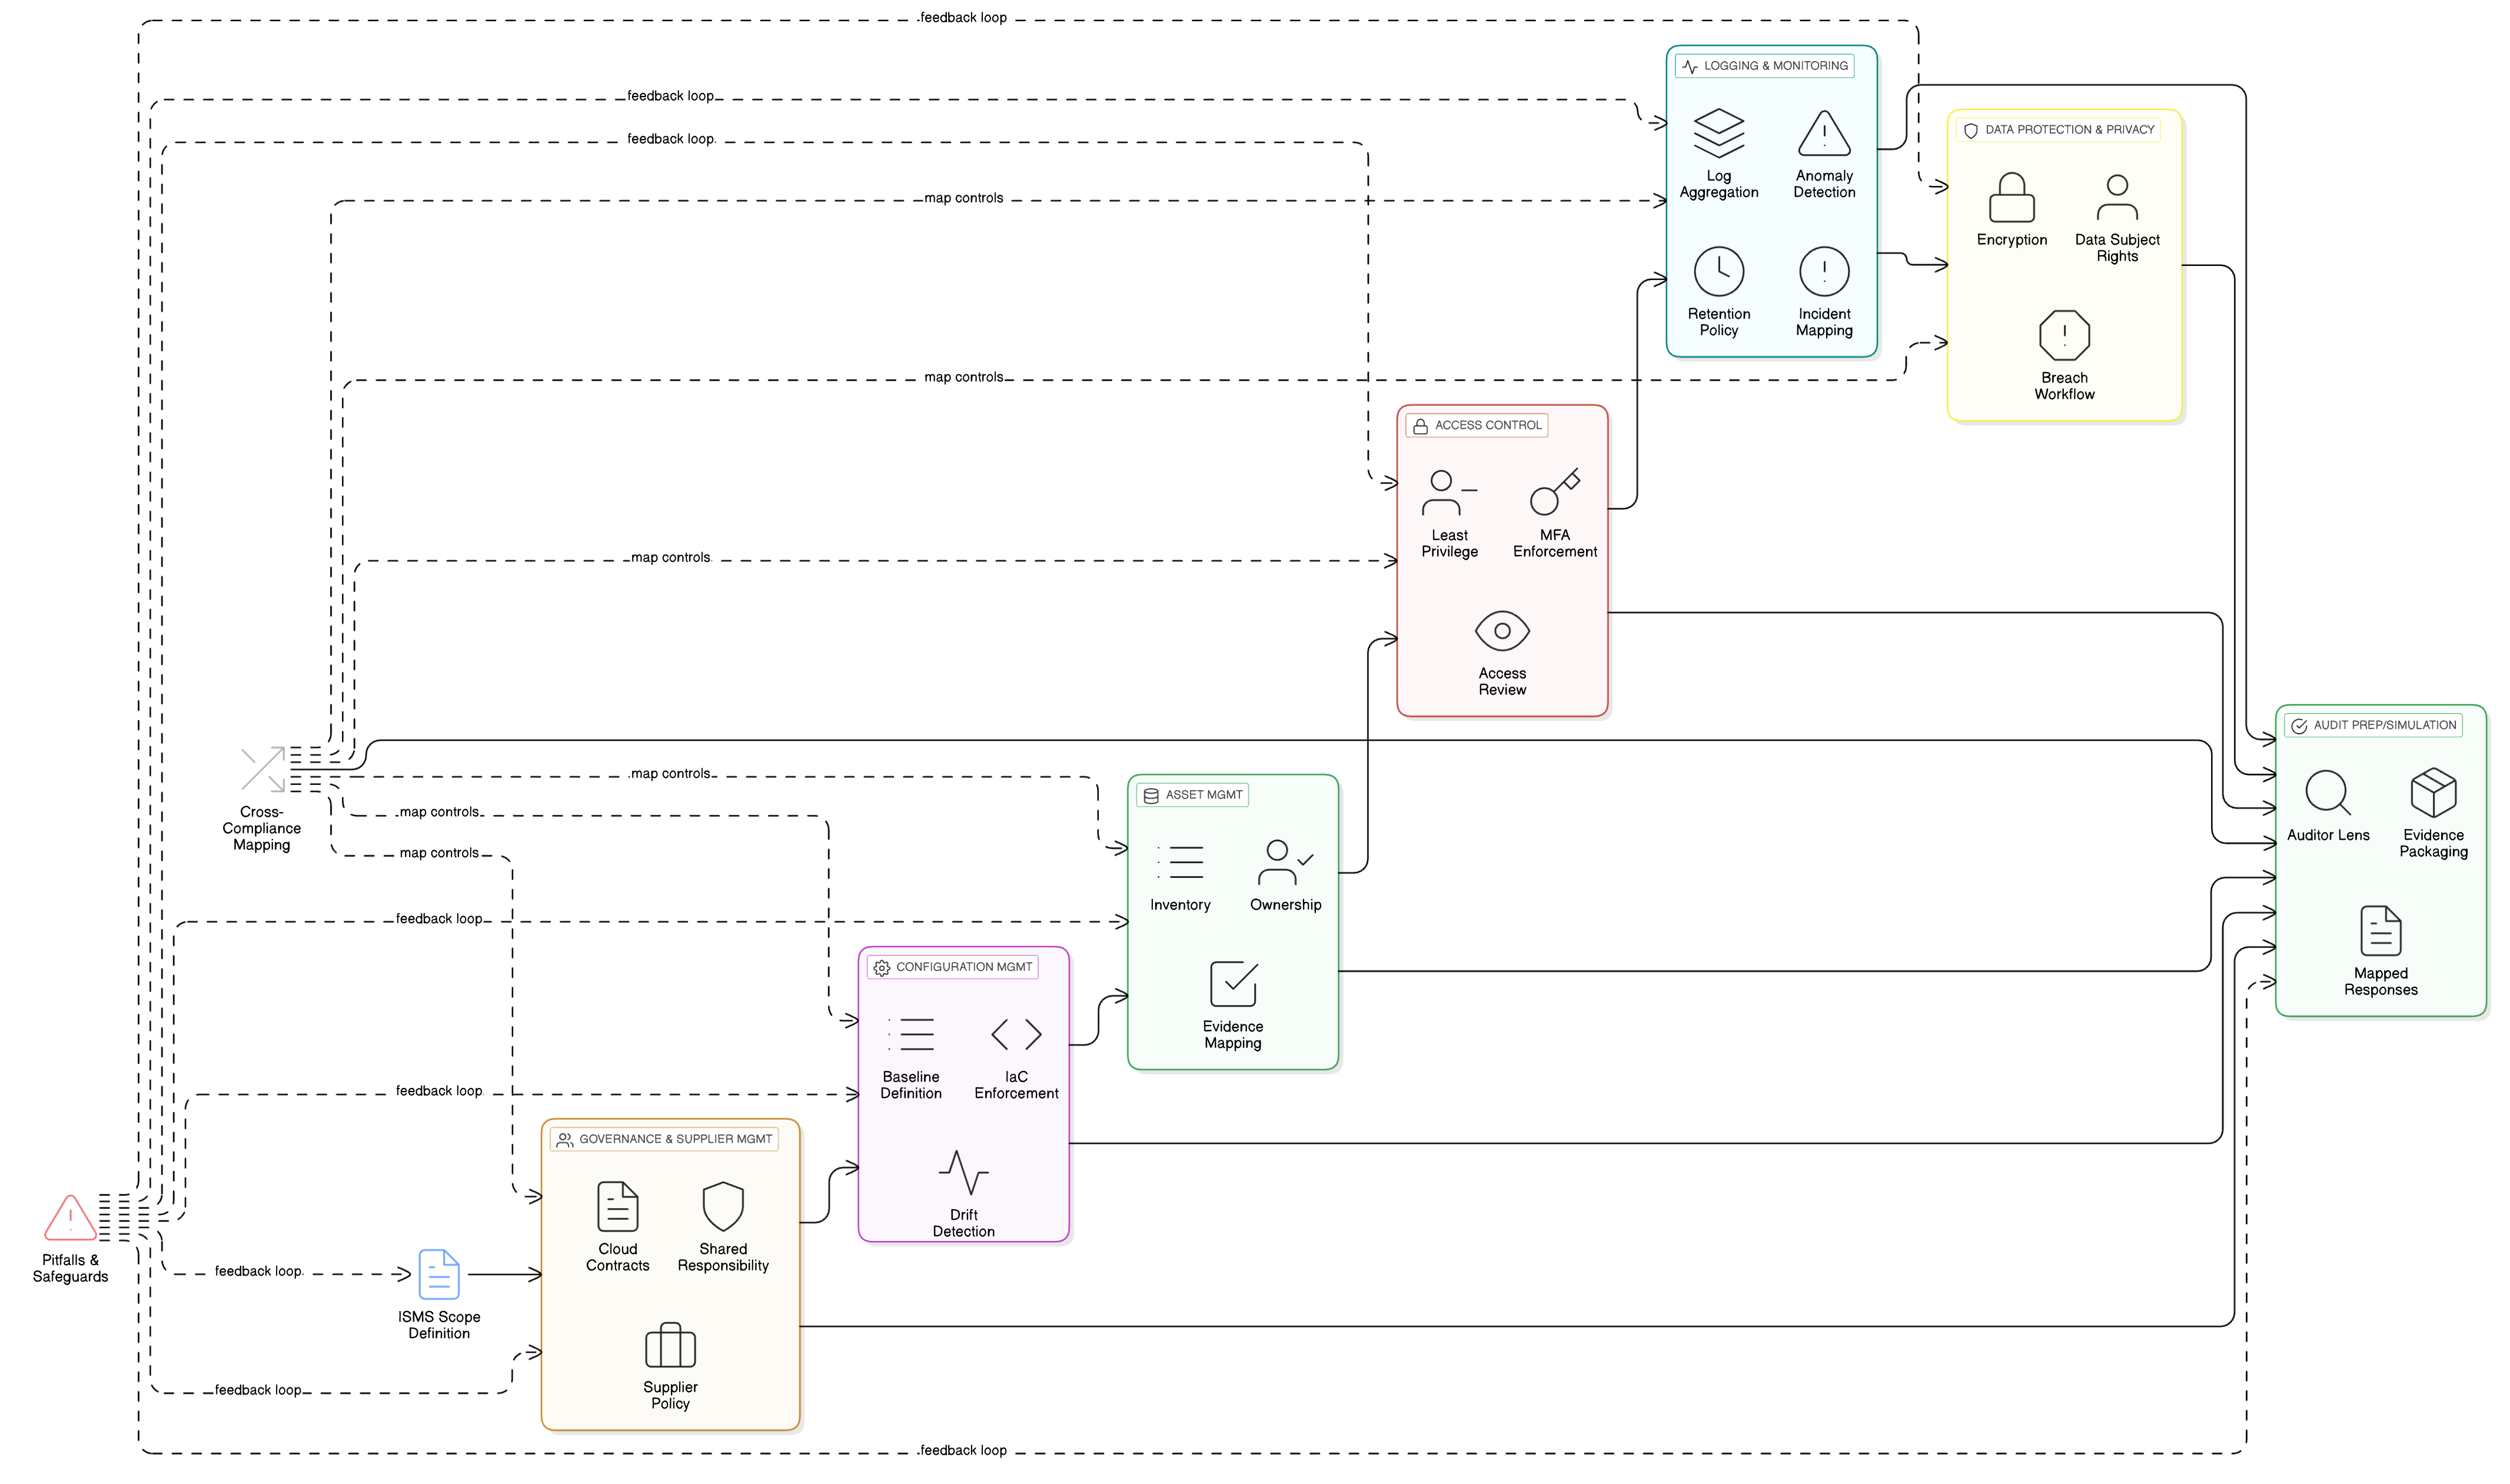
CISOs, Compliance-Manager und Cloud-Architekten: Erfahren Sie, wie Cloud-Kontrollen nach ISO 27001:2022 für dauerhafte Compliance operationalisiert werden. Praxisnahe Beispiele, technische Mapping-Tabellen und umsetzbare Blueprints von Clarysec verbinden Sicherheit, Governance und Auditfähigkeit über mehrere Rahmenwerke hinweg.
Ein praxisnaher Leitfaden für 2026, um RoPA und Datenflussabbildungen in eine einheitliche Nachweisebene für GDPR Article 30, kritische Dienste nach NIS2, IKT-Abhängigkeiten nach DORA und Audits nach ISO/IEC 27001:2022 zu überführen.