PECB · Einführungsangebot · erste 10 Einlösungen15 % Rabatt auf PECB-Kurse und Certify + Comply-Bundles mit dem CodePECB · 15 % RabattAngebot sichern →
Wie KMU Zugriffskontrolle und MFA im Einklang mit ISO 27001:2022 A.8.2, A.8.3 und Article 32 GDPR umsetzen, Risiken reduzieren und die Einhaltung regulatorischer Anforderungen nachweisen.
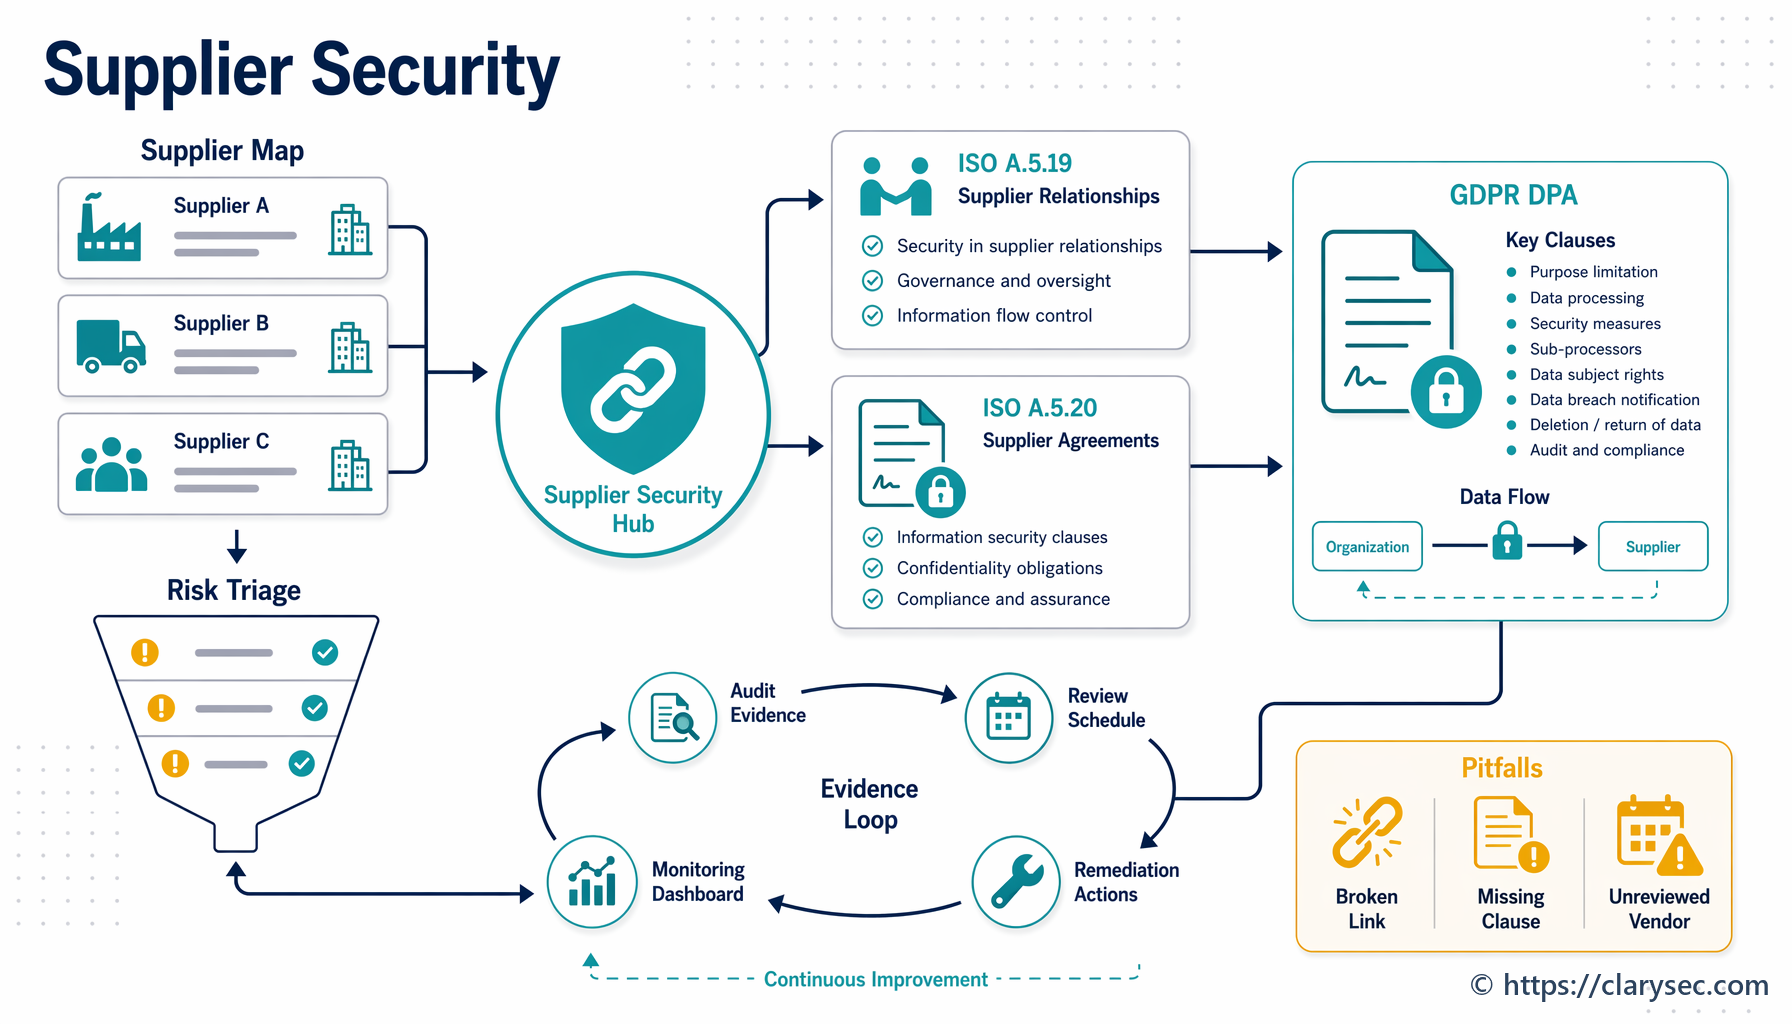
Erfahren Sie, wie Sie Risiken in der Lieferantensicherheit mit den ISO 27001:2022-Maßnahmen A.5.19 und A.5.20 steuern und sicherstellen, dass Ihre Auftragsverarbeitungsverträge und Lieferantenverträge die verbindlichen Anforderungen der GDPR erfüllen.
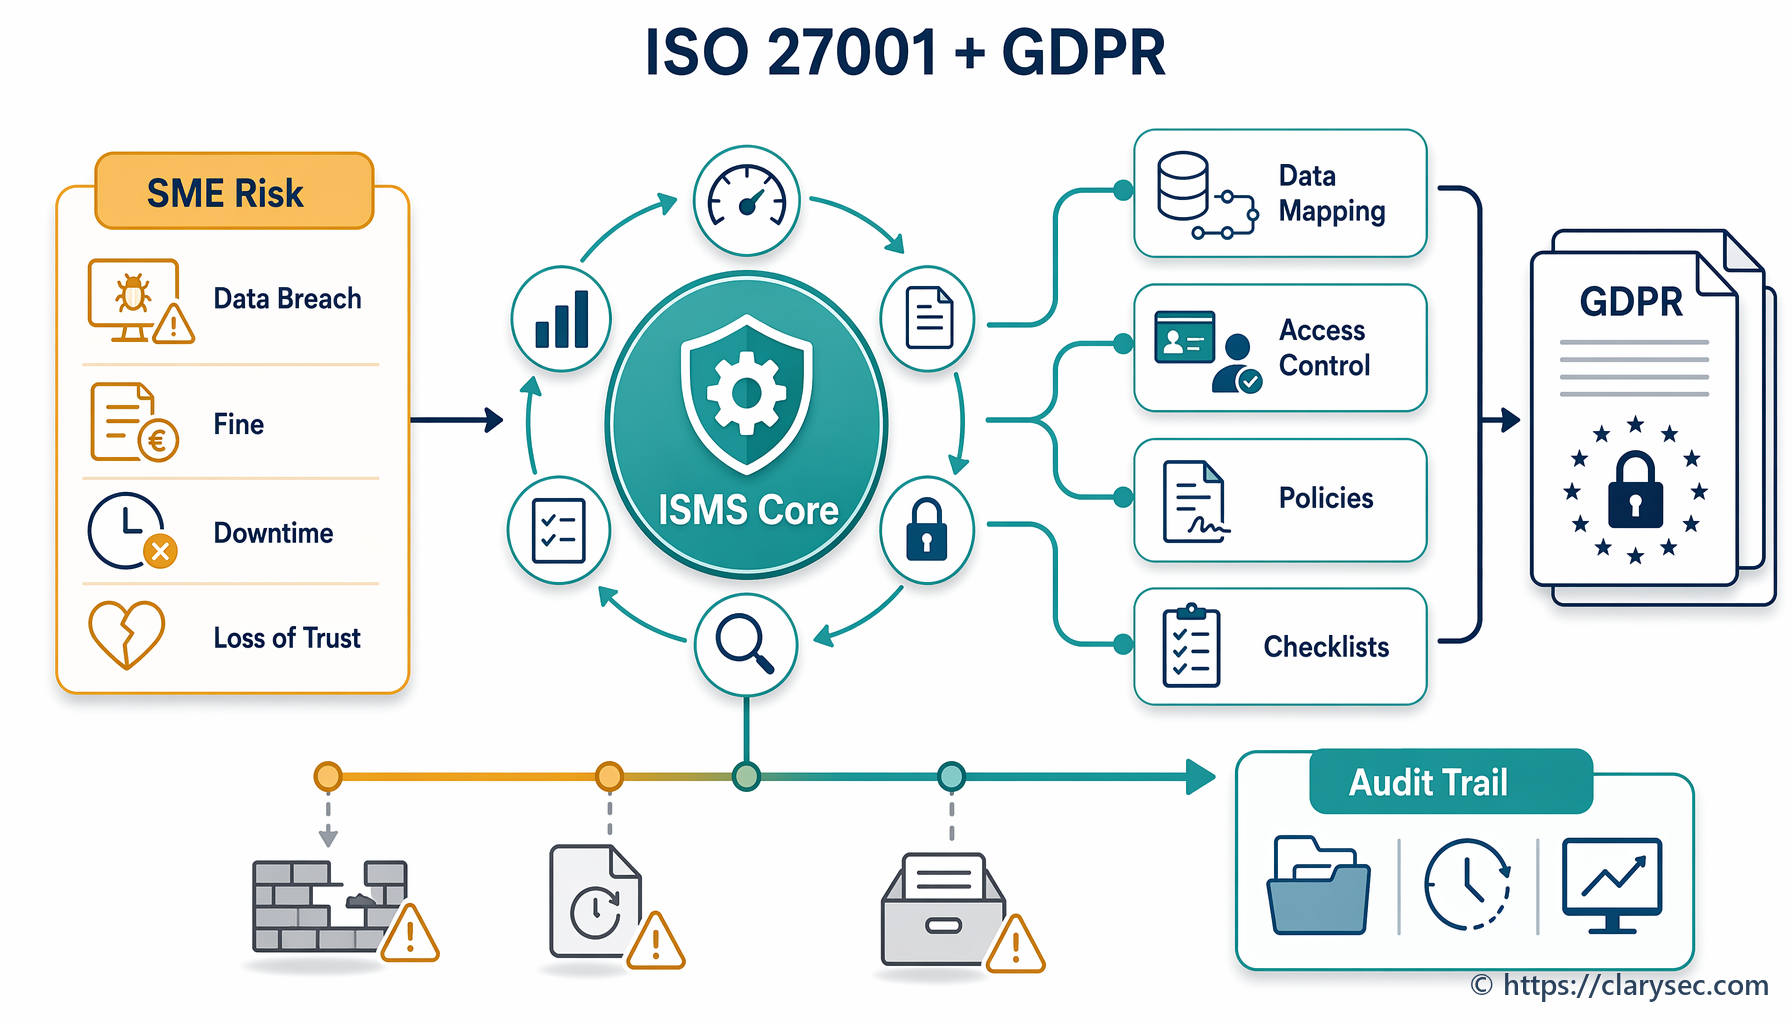
Erfahren Sie, wie KMU ISO/IEC 27001:2022 nutzen können, um ein belastbares ISMS aufzubauen, das die GDPR-Anforderungen an den Datenschutz systematisch adressiert.
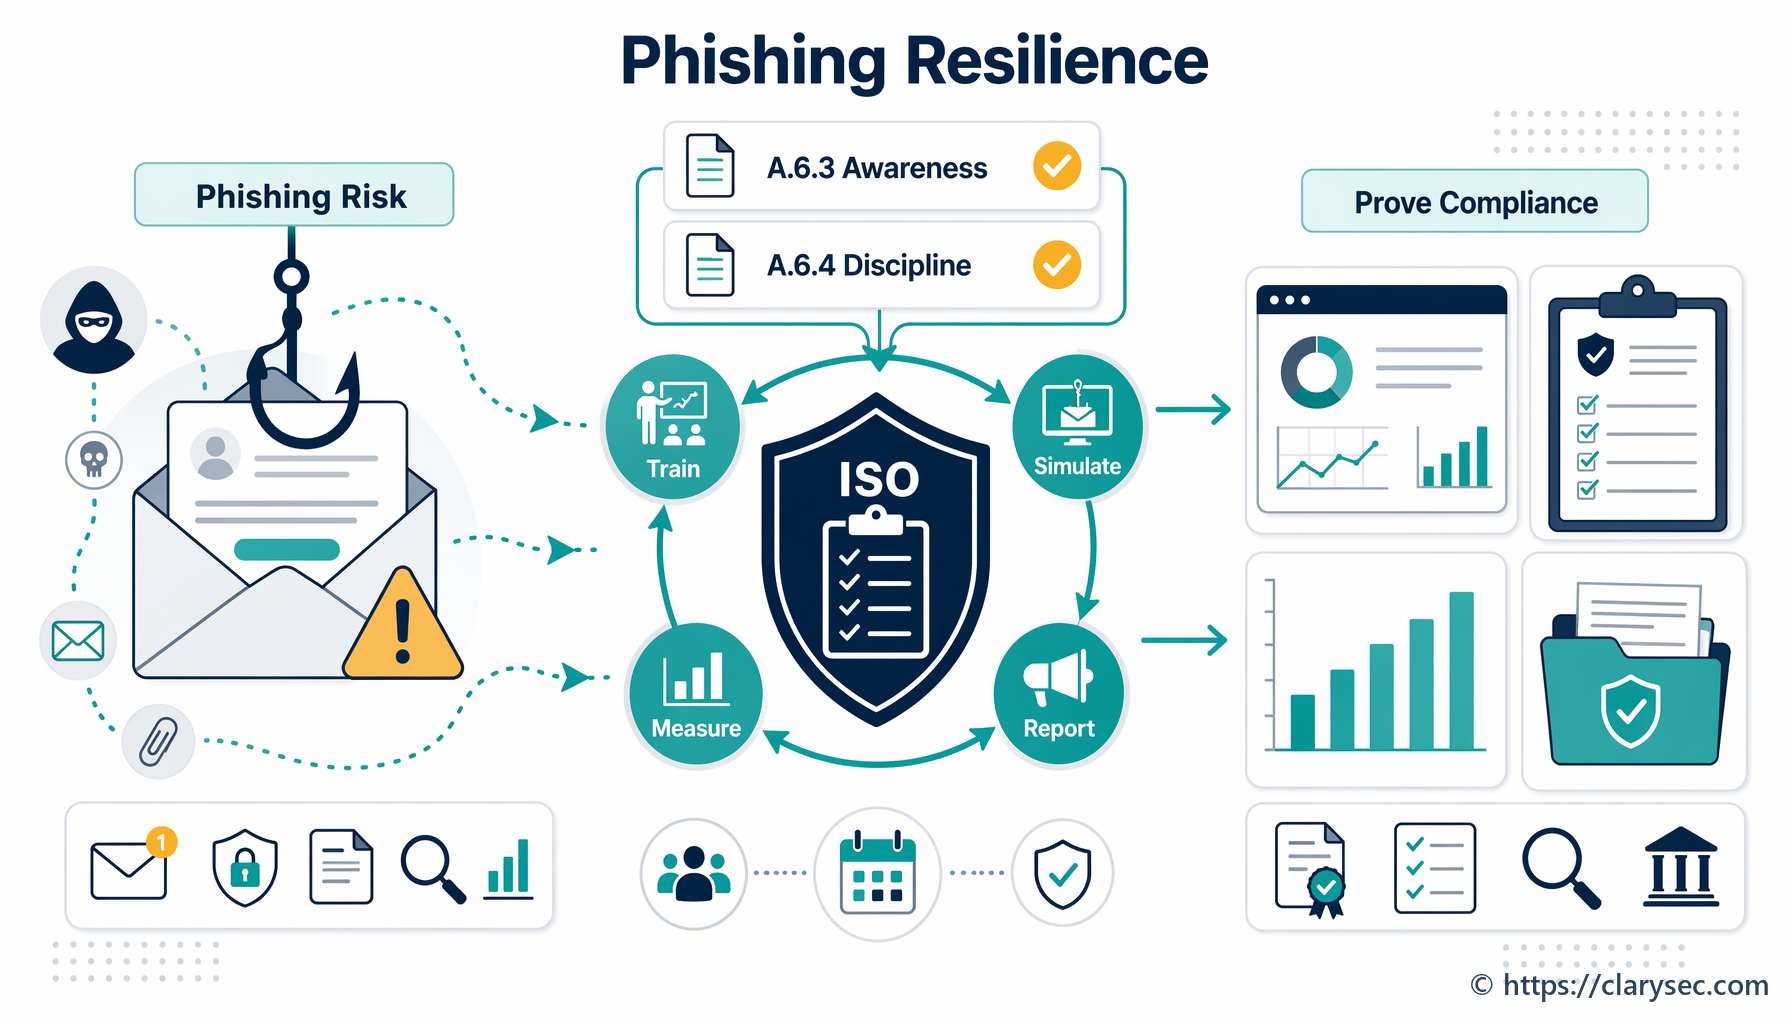
Erfahren Sie, wie Sie mit den ISO 27001:2022-Maßnahmen A.6.3 und A.6.4 ein messbares Programm für Phishing-Resilienz aufbauen, menschliche Risiken reduzieren und die Wirksamkeit nachweisen.
ISO 27001 ist die internationale Norm für Informationssicherheits-Managementsysteme (ISMS). Dieser umfassende Leitfaden führt Sie durch die wesentlichen Schritte zur Einführung von ISO 27001 in Ihrer Organisation – von der initialen Planung bis zur Zertifizierung.
Was ist ISO 27001?
ISO 27001 bietet einen systematischen Ansatz für den Umgang mit sensiblen Unternehmensinformationen und stellt sicher, dass diese angemessen geschützt werden. Die Norm berücksichtigt Menschen, Prozesse und IT-Systeme durch die Anwendung eines risikobasierten Managementansatzes.