#ISO 27001
Articles tagged with "ISO 27001"
4 articles
Ein praxisnahes Governance-Modell nach ISO/IEC 27001:2022 für Risiken durch Browsererweiterungen, abgebildet auf NIS2-Cyberhygiene, DORA-IKT-Risikomanagement und GDPR-Auditnachweise.
Die 24-Stunden-Meldepflicht der NIS2-Richtlinie verändert die Anforderungen grundlegend. Dieser maßgebliche Leitfaden zeigt CISOs und Auditoren, wie sie einen resilienten, anforderungskonformen Incident-Response-Plan entwickeln, der regulatorischer Prüfung und realen Angriffen standhält – mit den Richtlinien und Cross-Compliance-Toolkits von Clarysec.
Unser Leitartikel für CISOs zur Beherrschung von Audits bei Hochrisiko-Lieferanten nach NIS2 und DORA. Erfahren Sie, wie Sie eine risikobasierte, kontinuierliche Auditstrategie umsetzen, die bewährte Rahmenwerke, Richtlinienanforderungen und praxistaugliche Checklisten nutzt, um anspruchsvolle regulatorische Anforderungen zu erfüllen.
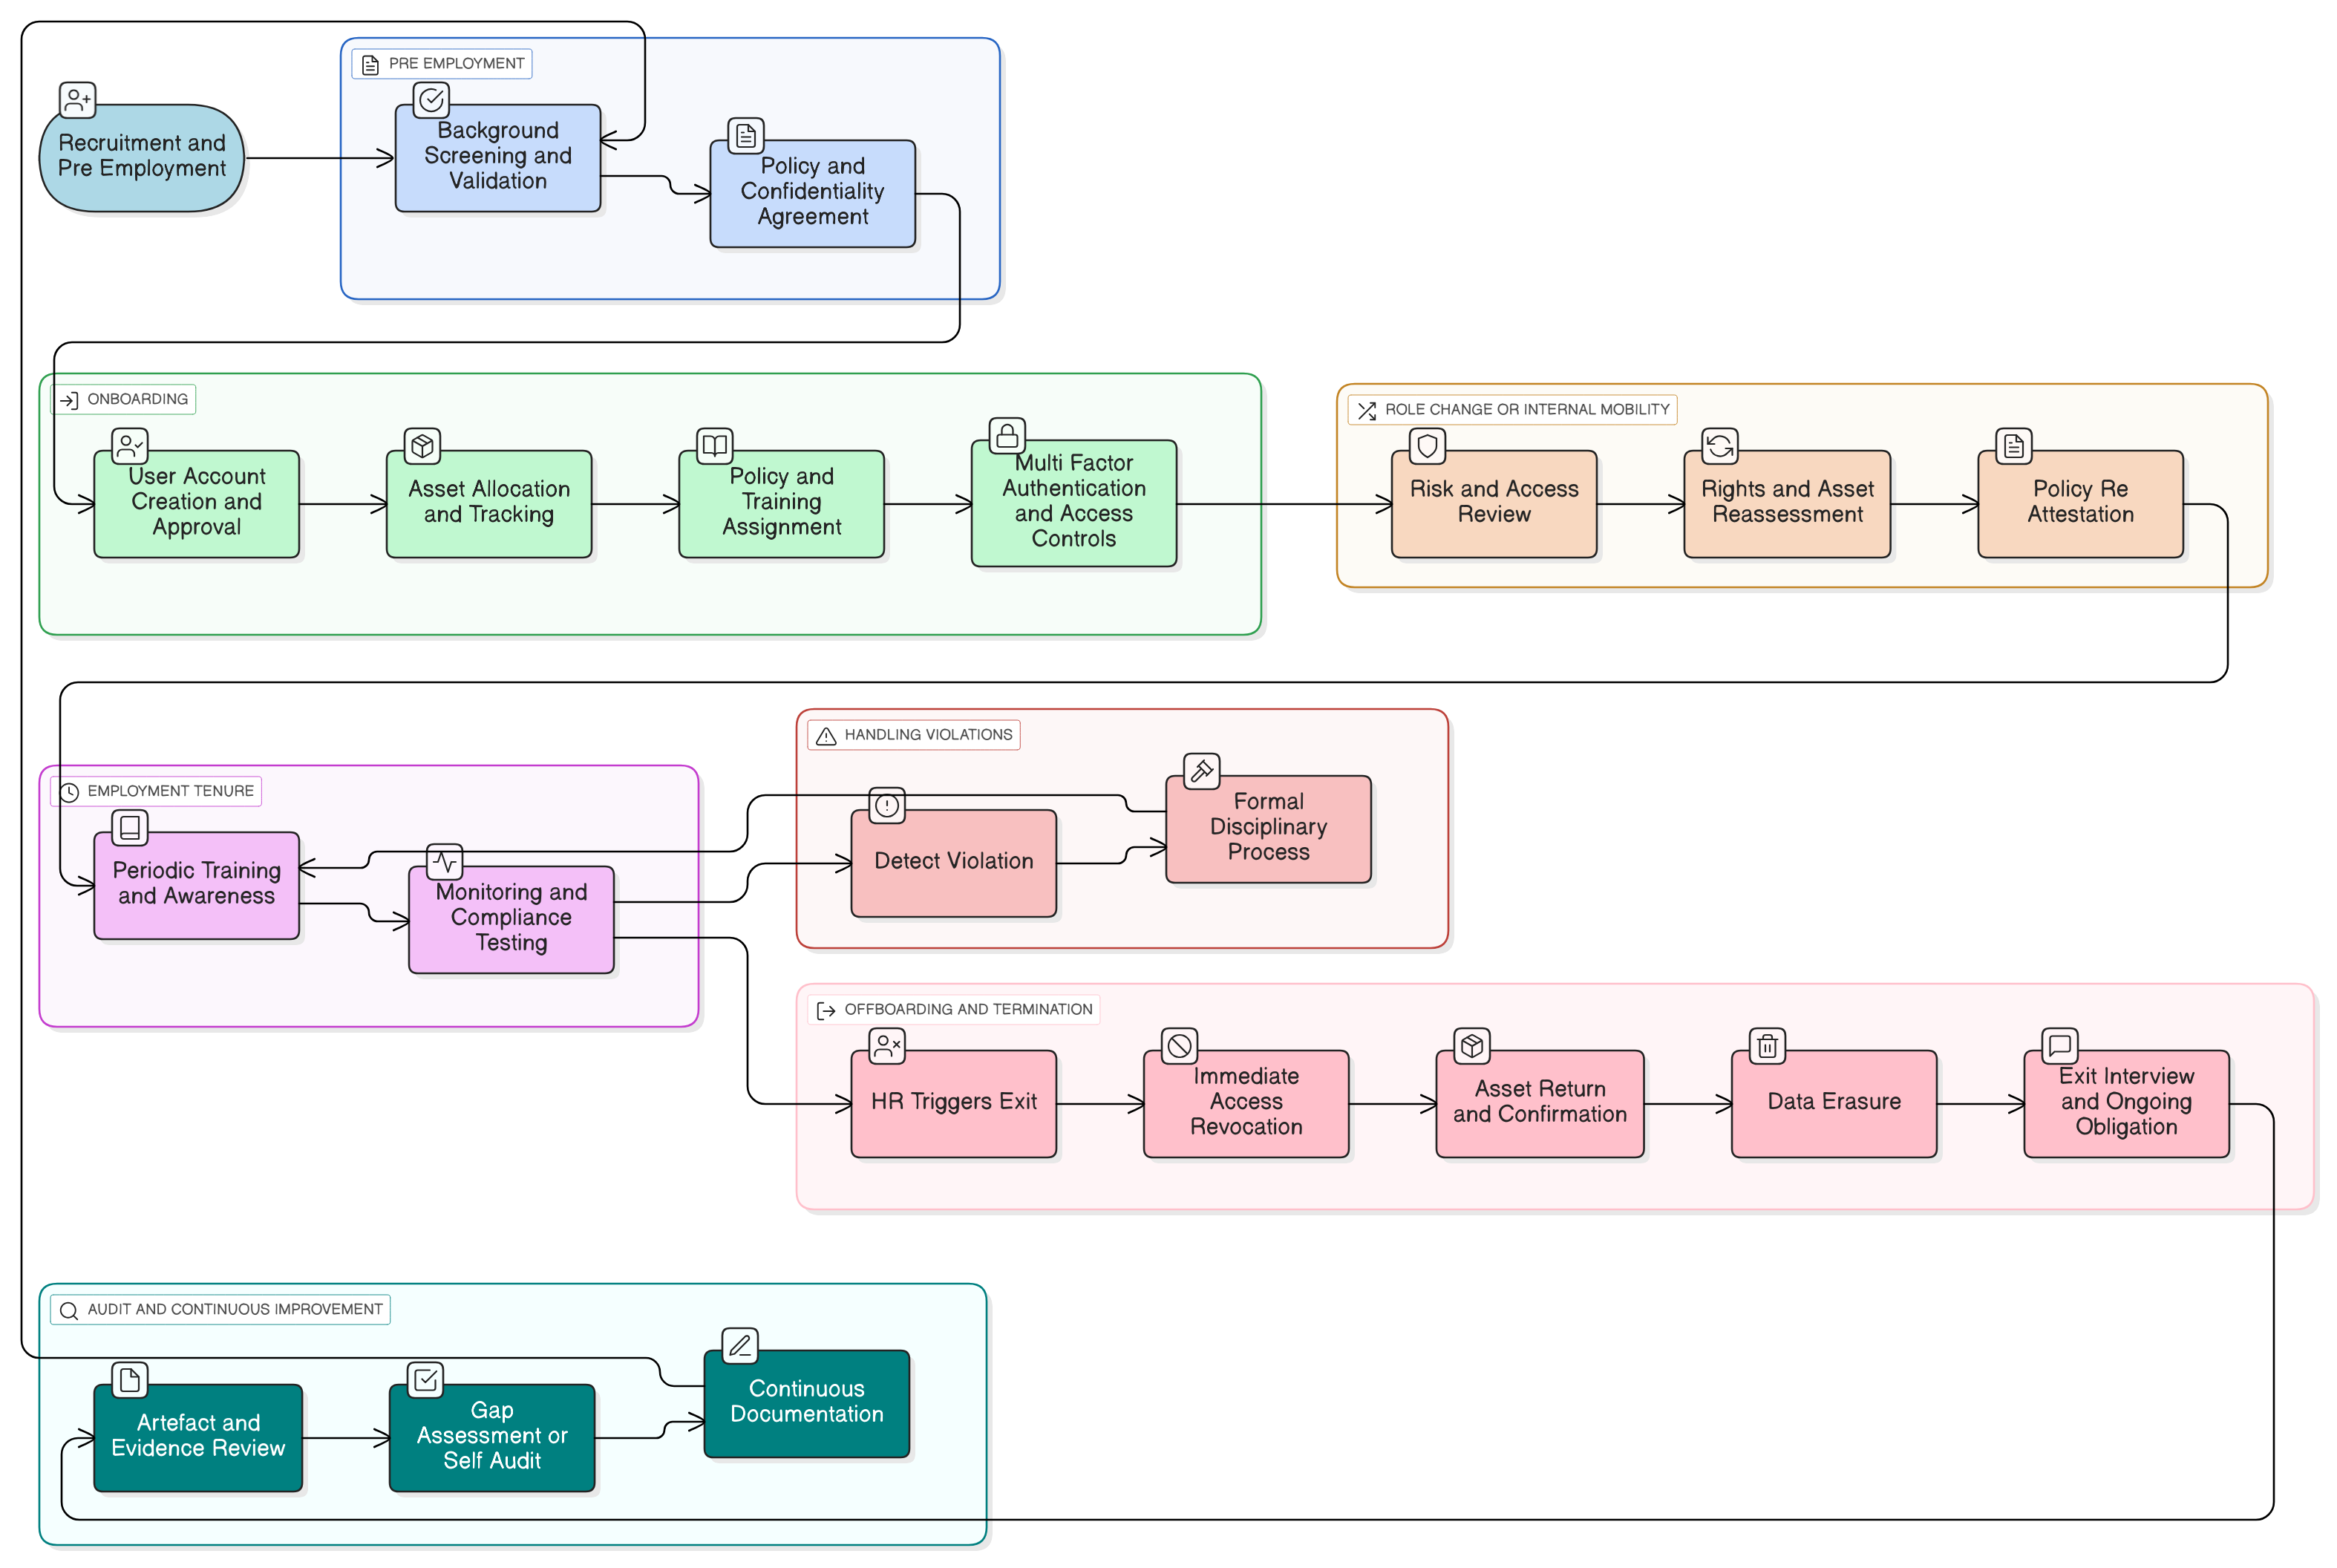
Erfahren Sie, wie Sie Ihre HR-Prozesse mit umsetzbaren Kontrollen, praxisnaher Richtlinienzuordnung, Auditperspektiven und integrierten Toolkits in eine Sicherheitsbastion verwandeln – vom Onboarding über Rollenwechsel bis zum Offboarding unter ISO 27001:2022, NIS2, DORA, GDPR, NIST und COBIT.