PECB · Einführungsangebot · erste 10 Einlösungen15 % Rabatt auf PECB-Kurse und Certify + Comply-Bundles mit dem CodePECB · 15 % RabattAngebot sichern →
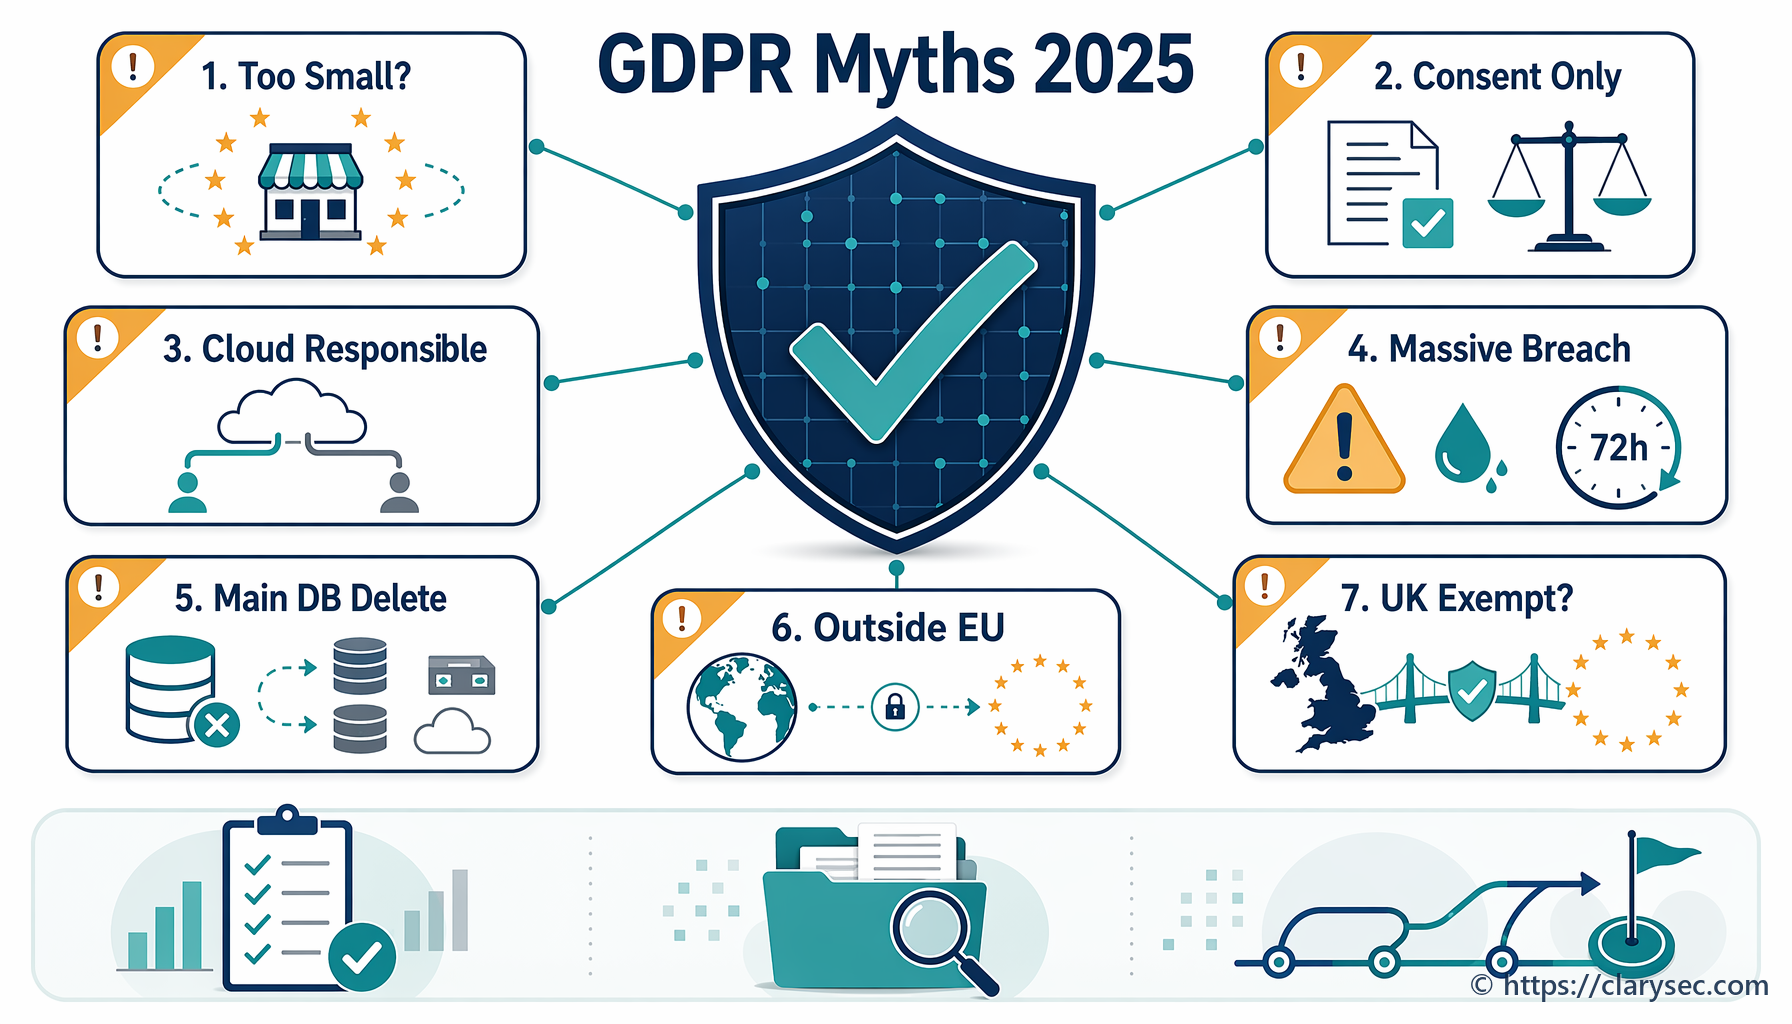
Erfahren Sie, was hinter den 7 wichtigsten GDPR-Mythen des Jahres 2025 wirklich steckt. Unser Expertenleitfaden widerlegt verbreitete Fehlannahmen zu Einwilligung, Datenschutzverletzungen und Compliance.
Ein praxisnaher Leitfaden für 2026, um RoPA und Datenflussabbildungen in eine einheitliche Nachweisebene für GDPR Article 30, kritische Dienste nach NIS2, IKT-Abhängigkeiten nach DORA und Audits nach ISO/IEC 27001:2022 zu überführen.
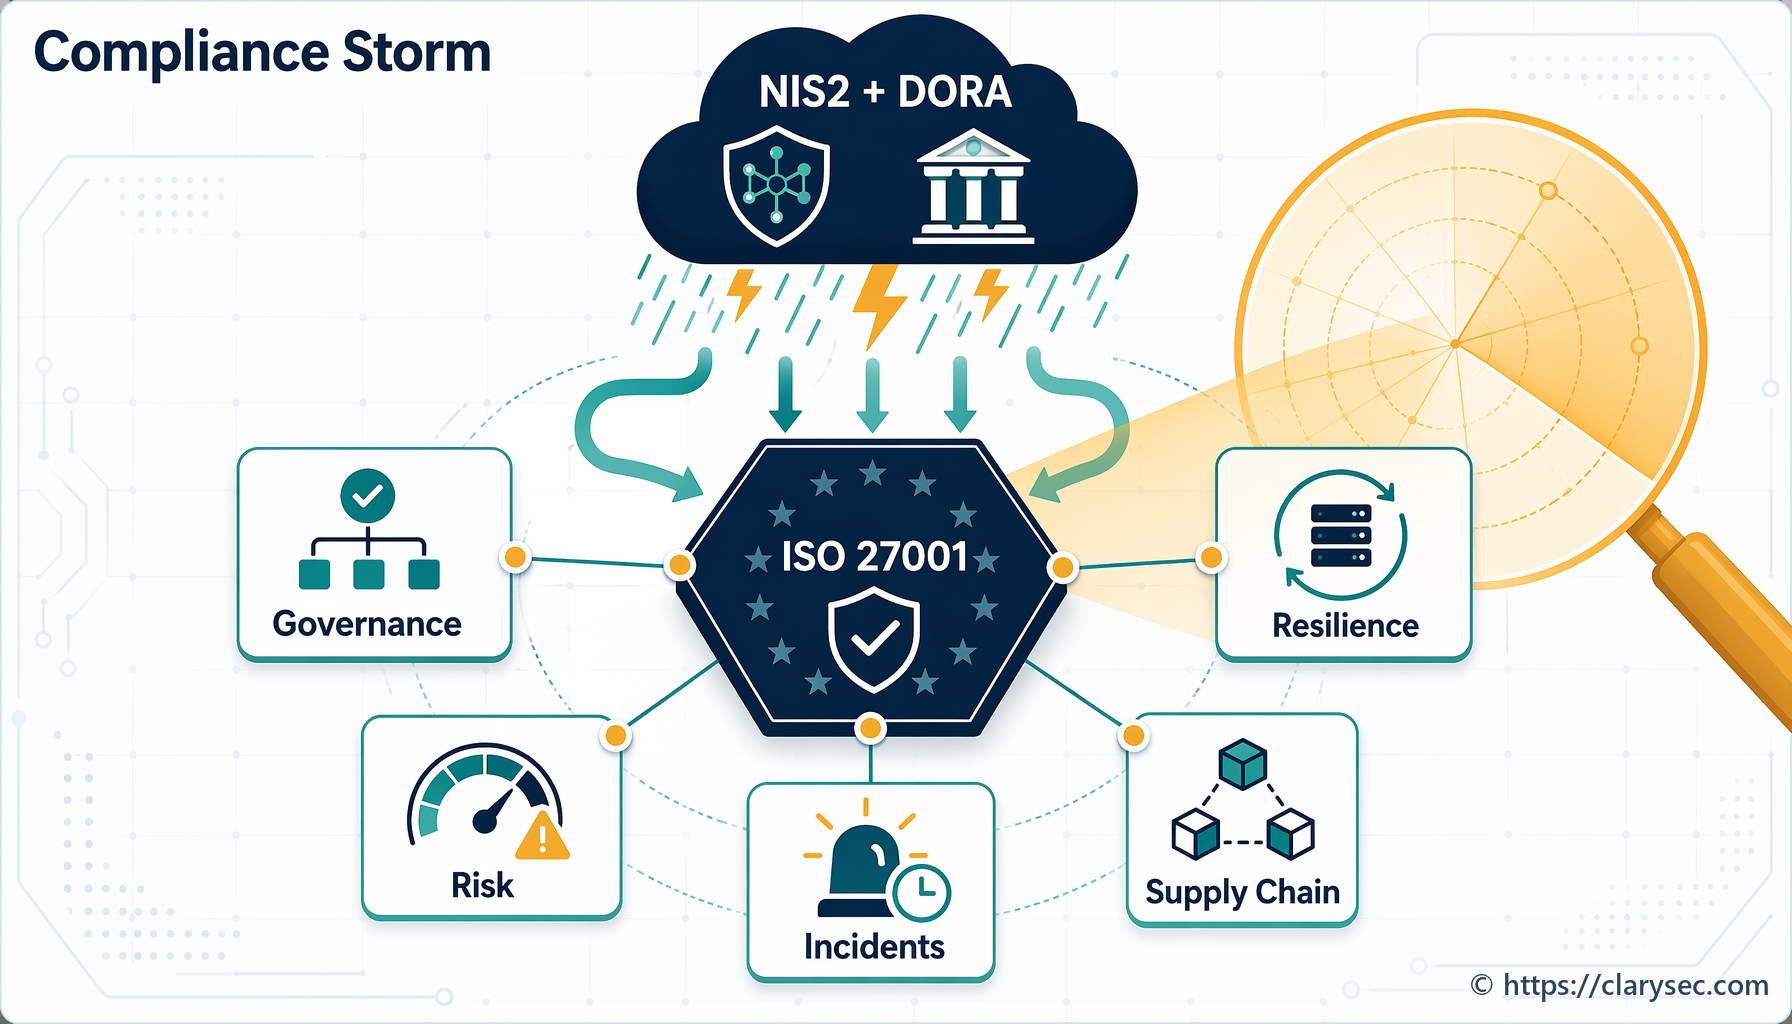
Die NIS2-Richtlinie und die DORA-Verordnung der EU verändern die Compliance-Anforderungen an Cybersicherheit grundlegend. Dieser Leitfaden erläutert ihre Auswirkungen und zeigt einen praktikablen Weg zur Umsetzungsreife.
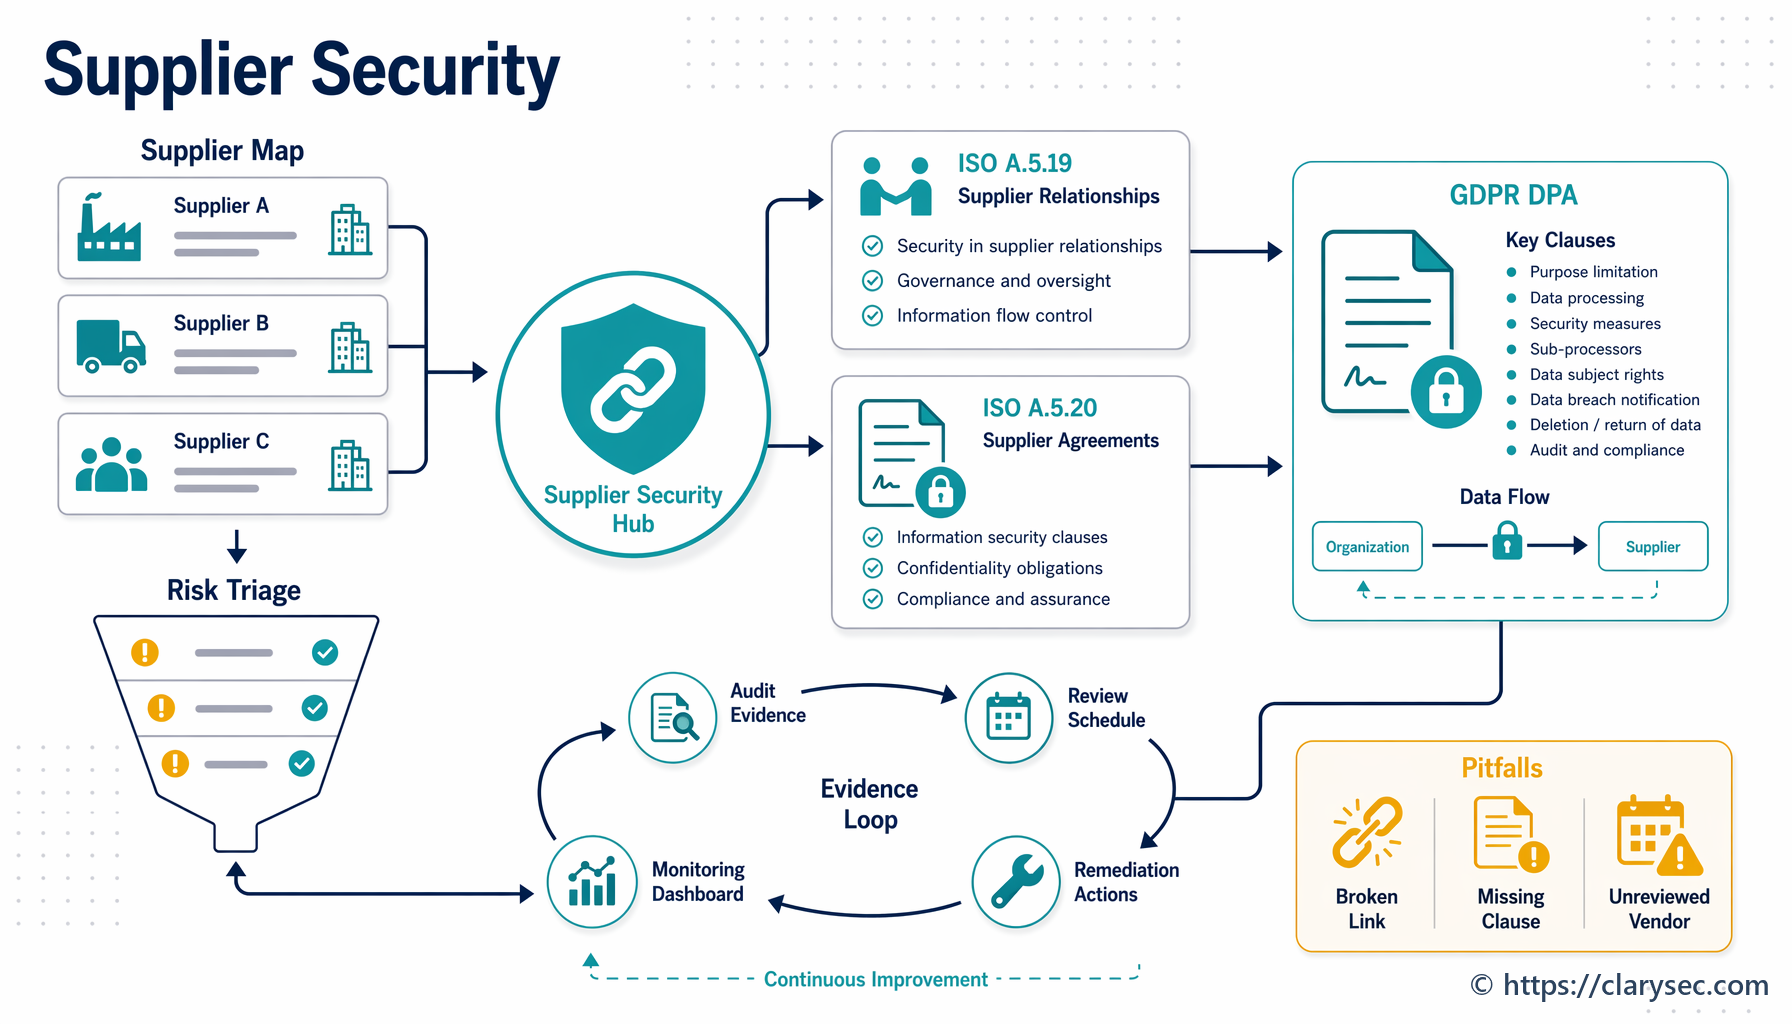
Erfahren Sie, wie Sie Risiken in der Lieferantensicherheit mit den ISO 27001:2022-Maßnahmen A.5.19 und A.5.20 steuern und sicherstellen, dass Ihre Auftragsverarbeitungsverträge und Lieferantenverträge die verbindlichen Anforderungen der GDPR erfüllen.
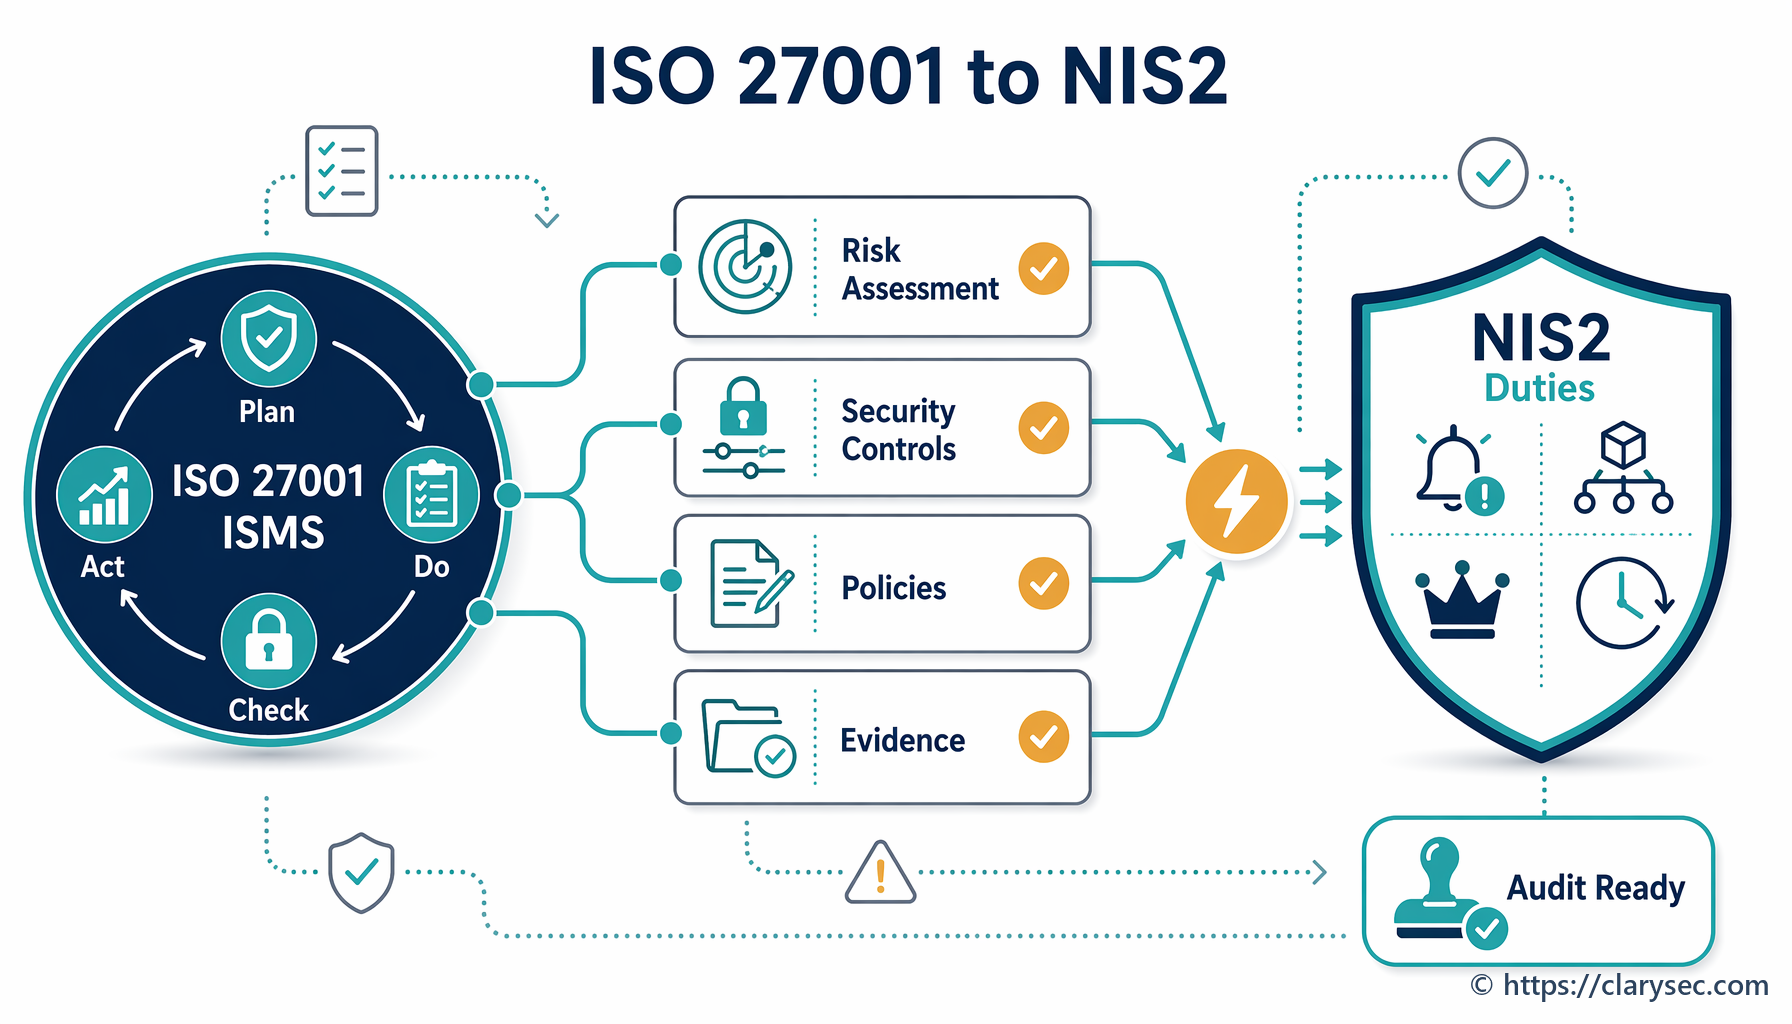
Erfahren Sie, wie die Einführung eines ISMS nach ISO/IEC 27001:2022 ein belastbares Rahmenwerk schafft, das die zentralen Cybersicherheitsanforderungen der NIS2-Richtlinie unmittelbar adressiert.