DORA
Explore articles in the DORA category
128 articles
Οδηγός βάσει σεναρίων για τη θέσπιση διακυβέρνησης πρόσβασης σε δεδομένα προσωπικού χαρακτήρα με ετοιμότητα ελέγχου για ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 και COBIT 2019, με πολιτικές, μητρώα, πίνακες χαρτογράφησης και πρακτικές ροές ανασκόπησης της Clarysec.
Πρακτικός οδηγός για τη μετατροπή της αρχιτεκτονικής μηδενικής εμπιστοσύνης του NIST SP 800-207 σε τεκμήρια έτοιμα για έλεγχο για ISO/IEC 27001:2022, NIS2, DORA, GDPR και ανασκοπήσεις ασφάλειας πελατών.
Η προμήθεια με προαπαιτούμενη ασφάλεια ενσωματώνει την ασφάλεια προμηθευτών, την ιδιωτικότητα, την ανθεκτικότητα και τη διασφάλιση προϊόντος στην ίδια την αγοραστική απόφαση. Αυτός ο βασικός οδηγός δείχνει πώς η Clarysec αντιστοιχίζει τους ελέγχους προμηθευτών του ISO/IEC 27001:2022 με τις προσδοκίες NIS2, DORA, GDPR και CRA, το NIST CSF 2.0 και τα ελεγκτικά τεκμήρια με προσανατολισμό COBIT πριν από την υπογραφή συμβάσεων.
Ένα πρακτικό μοντέλο διακυβέρνησης για την επικύρωση, έγκριση, ελαχιστοποίηση, ασφαλή κοινολόγηση, καταγραφή και τεκμηρίωση αιτημάτων κοινολόγησης δεδομένων προσωπικού χαρακτήρα από διωκτικές και ρυθμιστικές αρχές βάσει GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 και των εργαλείων πολιτικών της Clarysec.
Ένας πρακτικός οδηγός της Clarysec για CISOs, DPOs, ελεγκτές και ομάδες συμμόρφωσης που πρέπει να δοκιμάζουν ελέγχους PIMS ISO 27701:2025, να αποδεικνύουν τη λογοδοσία βάσει GDPR και να προετοιμάζουν τεκμήρια για πελάτες, εποπτικές αρχές και ελέγχους πιστοποίησης.
Πρακτικός οδηγός προετοιμασίας για την Πράξη της ΕΕ για την Κυβερνοαλληλεγγύη με χρήση τεκμηρίων ISO/IEC 27001:2022, πολιτικών Clarysec, διακυβέρνησης προμηθευτών, απόκρισης σε περιστατικά, καταγραφής, επιχειρησιακής συνέχειας και χαρτογράφησης διασταυρούμενης συμμόρφωσης για NIS2, DORA, GDPR, NIST CSF 2.0 και COBIT 2019.
Ένας πρακτικός οδηγός της Clarysec για τη δημιουργία ανταλλαγής πληροφοριών κυβερνοαπειλών που διέπεται από ISO 27001 και υποστηρίζει DORA Article 45, συνεργασία NIS2, γνωστοποίηση συμβατή με το GDPR, συμμετοχή σε ISAC και τεκμήρια έτοιμα για έλεγχο το 2026.
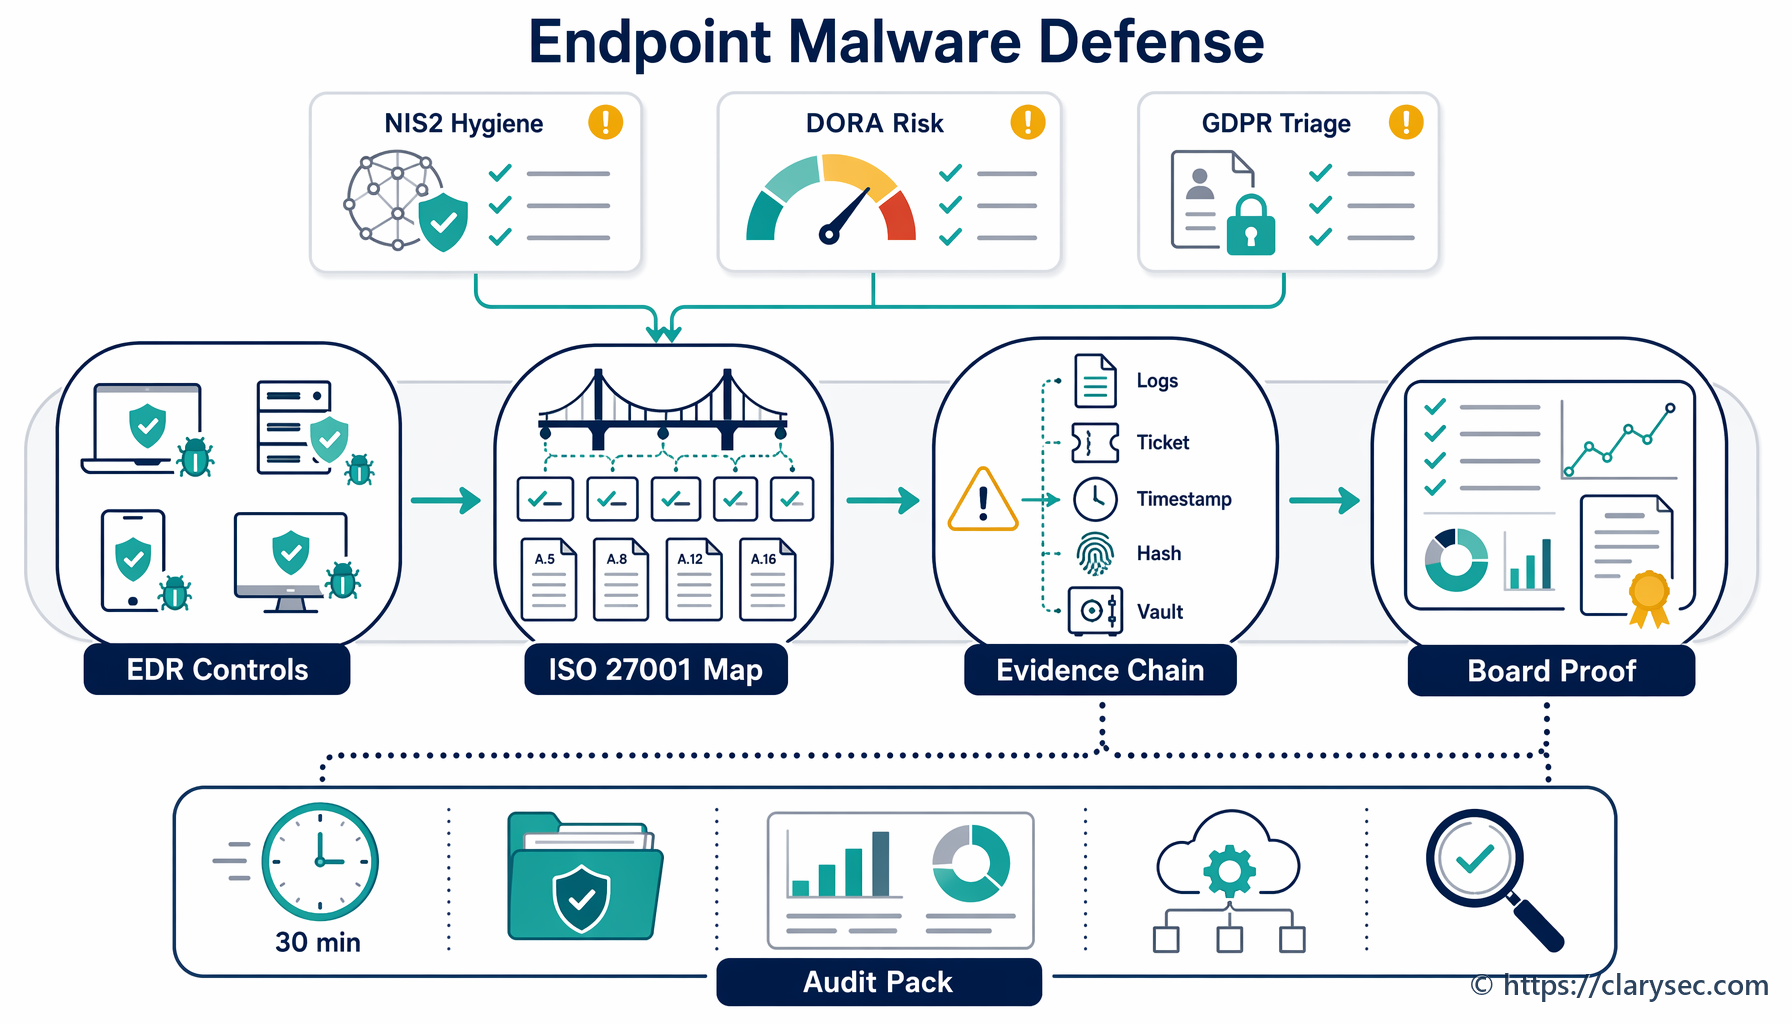
Η προστασία τερματικών σημείων αποτελεί πλέον σύστημα τεκμηρίων συμμόρφωσης. Μάθετε πώς να χρησιμοποιείτε το ISO/IEC 27001:2022, τις πολιτικές της Clarysec, το Zenith Blueprint και τα Zenith Controls για να αποδεικνύετε την άμυνα έναντι κακόβουλου λογισμικού για NIS2, DORA, GDPR Article 32, NIST CSF 2.0 και ετοιμότητα ελέγχου.
Ενιαίος οδηγός για το 2026 σχετικά με τη μετατροπή των DPIA σε τεκμήρια διακυβέρνησης έτοιμα για έλεγχο, στο πλαίσιο της λογοδοσίας GDPR, του ISO/IEC 27001:2022, των μέτρων κυβερνοασφάλειας NIS2, των αλλαγών ΤΠΕ κατά DORA και του κινδύνου προμηθευτών.