NIS2
Explore articles in the NIS2 category
148 articles
Πρακτικός οδηγός για τη δημιουργία ενός Συστήματος Διαχείρισης Πληροφοριών Ιδιωτικότητας ISO 27701:2025 που παράγει ελέγξιμα τεκμήρια λογοδοσίας βάσει GDPR για υπευθύνους επεξεργασίας δεδομένων προσωπικού χαρακτήρα, εκτελούντες την επεξεργασία, προμηθευτές, αποφάσεις κινδύνου και υποχρεώσεις συμμόρφωσης μεταξύ πλαισίων.
Η αυτοαξιολόγηση δικλίδων ελέγχου είναι το επιχειρησιακό επίπεδο μεταξύ των δικλίδων ISO/IEC 27001:2022 και των ελεγκτικών τεκμηρίων για NIS2, DORA και GDPR. Ο οδηγός αυτός δείχνει σε CISO, επικεφαλής GRC και Υπεύθυνους Δικλίδων Ελέγχου πώς να ελέγχουν τον σχεδιασμό, τη λειτουργική αποτελεσματικότητα, την ποιότητα των τεκμηρίων, τη δειγματοληψία, τα ευρήματα, τις CAPA και την αναφορά προς τη διοίκηση, με χρήση των πολιτικών της Clarysec, του Zenith Blueprint και των Zenith Controls.
Πρακτικός, ελεγκτικά τεκμηριώσιμος οδηγός για Επικεφαλής Ασφάλειας Πληροφοριών, Υπεύθυνους Προστασίας Δεδομένων (DPO) και επικεφαλής συμμόρφωσης σχετικά με τη διαχείριση παραβιάσεων δεδομένων προσωπικού χαρακτήρα βάσει ISO/IEC 27701:2025, GDPR, NIS2 και DORA.
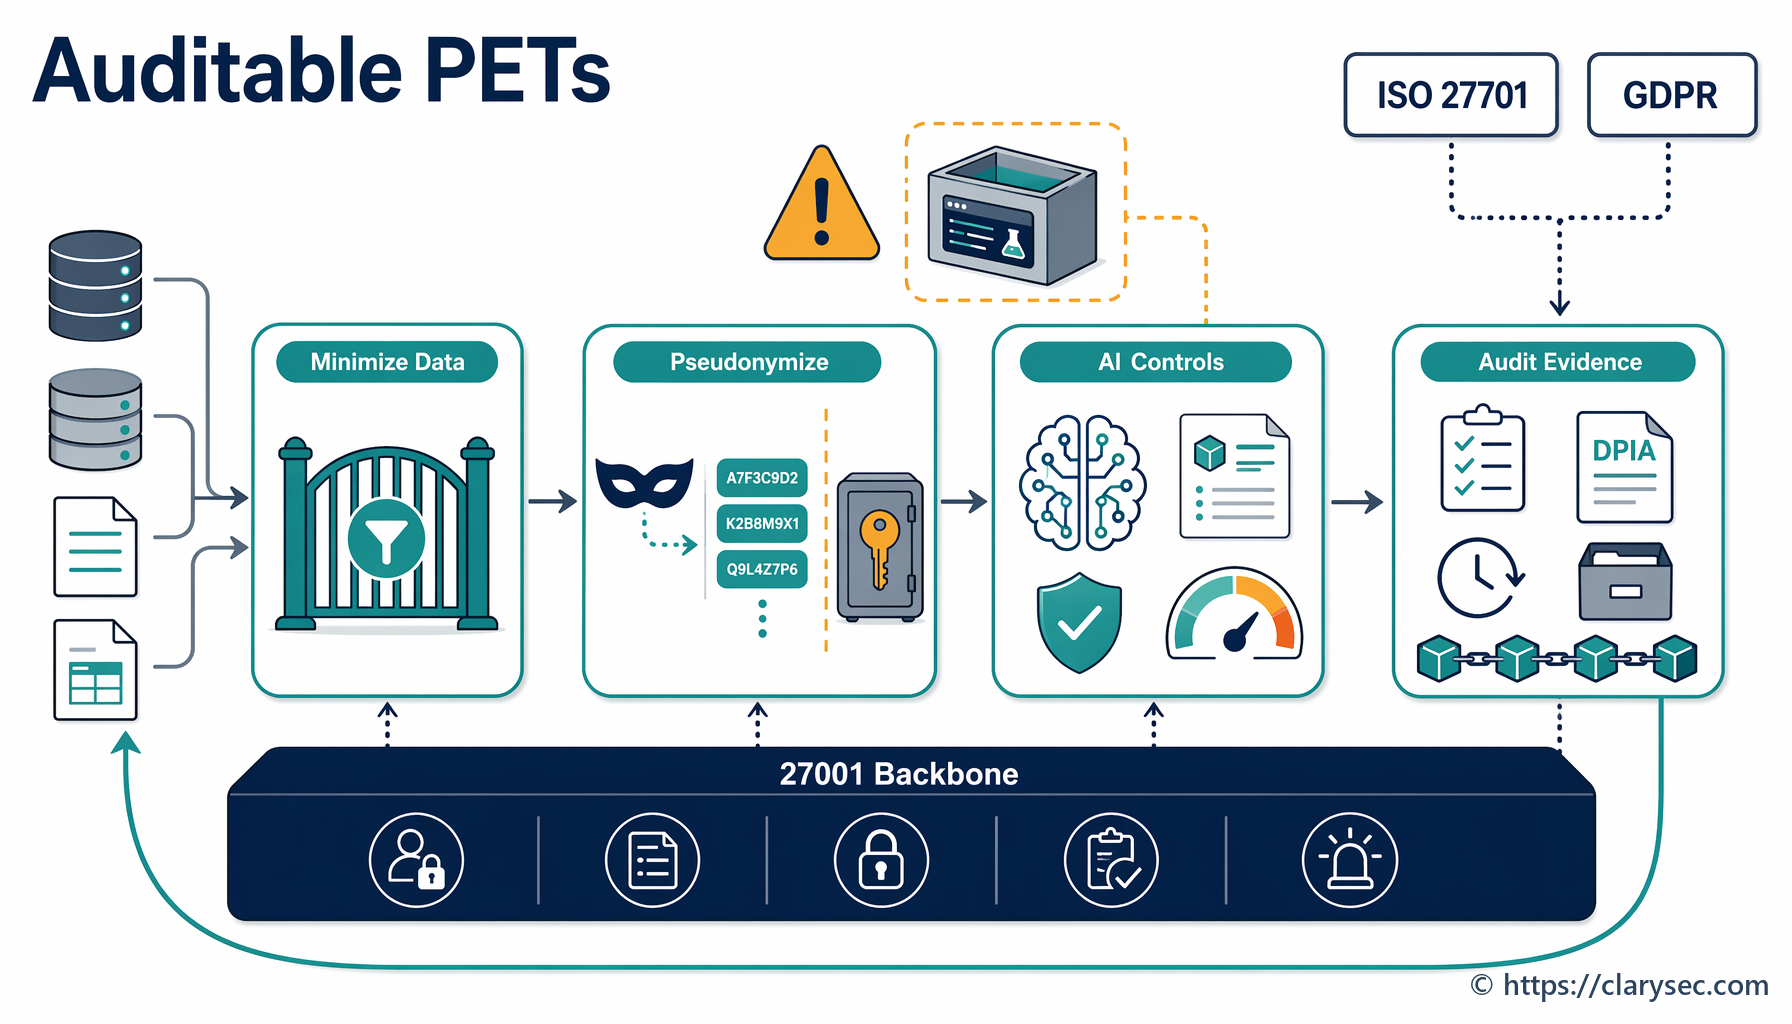
Ένα πρακτικό playbook PIMS για τη χρήση τεχνολογιών ενίσχυσης της ιδιωτικότητας με σκοπό τη μείωση της έκθεσης PII, την υποστήριξη analytics και AI και τη χαρτογράφηση δικλίδων ελέγχου σε ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 και COBIT 19.
Πρακτικός οδηγός για τη δημιουργία αρχείου παράδοσης DPO που διαφυλάσσει τη λογοδοσία βάσει GDPR, τα τεκμήρια PIMS κατά ISO/IEC 27701:2025, τις DPIAs, το RoPA, το πλαίσιο διαχείρισης παραβιάσεων, τα αρχεία αιτημάτων άσκησης δικαιωμάτων και τη συνέχεια των ελέγχων κατά τις αλλαγές στην ηγεσία της λειτουργίας ιδιωτικότητας.
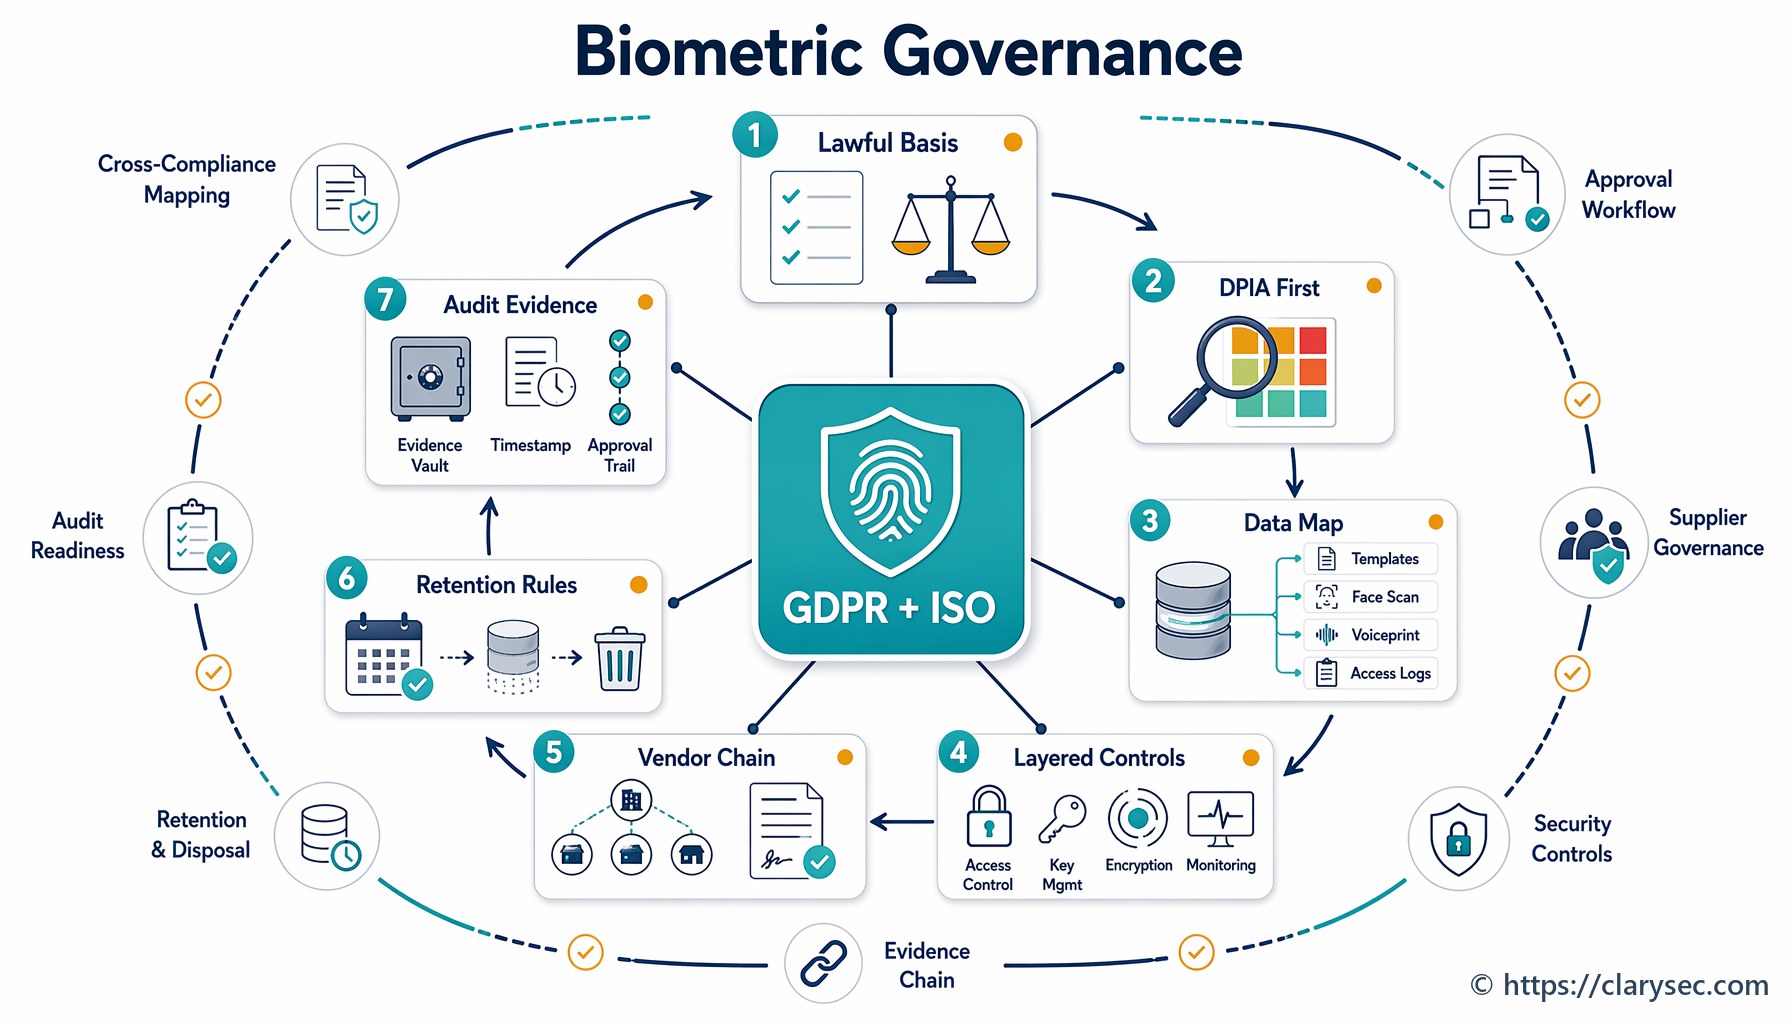
Ένα πρακτικό playbook για CISO σχετικά με τη διακυβέρνηση της βιομετρικής αυθεντικοποίησης, του onboarding, της πρόσβασης στον χώρο εργασίας και των ελέγχων πρόληψης απάτης μέσω λογοδοσίας βάσει GDPR, τεκμηρίων PIMS ISO/IEC 27701:2025, ελέγχων ISO/IEC 27001:2022 και διασταυρούμενης χαρτογράφησης συμμόρφωσης της Clarysec.
Οι επιθέσεις που βασίζονται στην ταυτότητα δημιουργούν πλέον κανονιστική έκθεση στο ISO 27001, στο NIS2, στο DORA και στο GDPR. Ο οδηγός αυτός δείχνει πώς να δημιουργήσετε ένα ενιαίο πρόγραμμα ITDR με τις πολιτικές Clarysec, το Zenith Blueprint και το Zenith Controls.
Πρακτικός οδηγός για την τεκμηρίωση της ετοιμότητας έναντι της τροποποίησης του ISO 27001 σχετικά με την κλιματική αλλαγή, μέσω πλαισίου ISMS, ενδιαφερόμενων μερών, αξιολόγησης κινδύνου, αιτιολόγησης της Δήλωσης Εφαρμοσιμότητας, επιχειρησιακής συνέχειας, διασφάλισης προμηθευτών και τεκμηρίων ανασκόπησης από τη Διοίκηση.
Πρακτικός οδηγός για τη δημιουργία τεκμηριώσιμης εκπαίδευσης ευαισθητοποίησης σε θέματα προστασίας προσωπικών δεδομένων βάσει ρόλων για ISO/IEC 27701:2025, λογοδοσία GDPR, NIS2, DORA, NIST και COBIT.