NIST
Explore articles in the NIST category
131 articles
Ένας ολοκληρωμένος οδηγός για την επιχειρησιακή εφαρμογή της διαχείρισης κινδύνων προμηθευτών, από κρίσεις σε επίπεδο διοικητικού συμβουλίου έως επιτυχείς ελέγχους σε πολλαπλά πλαίσια, με σενάρια πραγματικού κόσμου, εργαλειοθήκες Zenith της Clarysec και εφαρμόσιμα σχέδια που θωρακίζουν την εφοδιαστική αλυσίδα σε όλο τον κύκλο ζωής της.
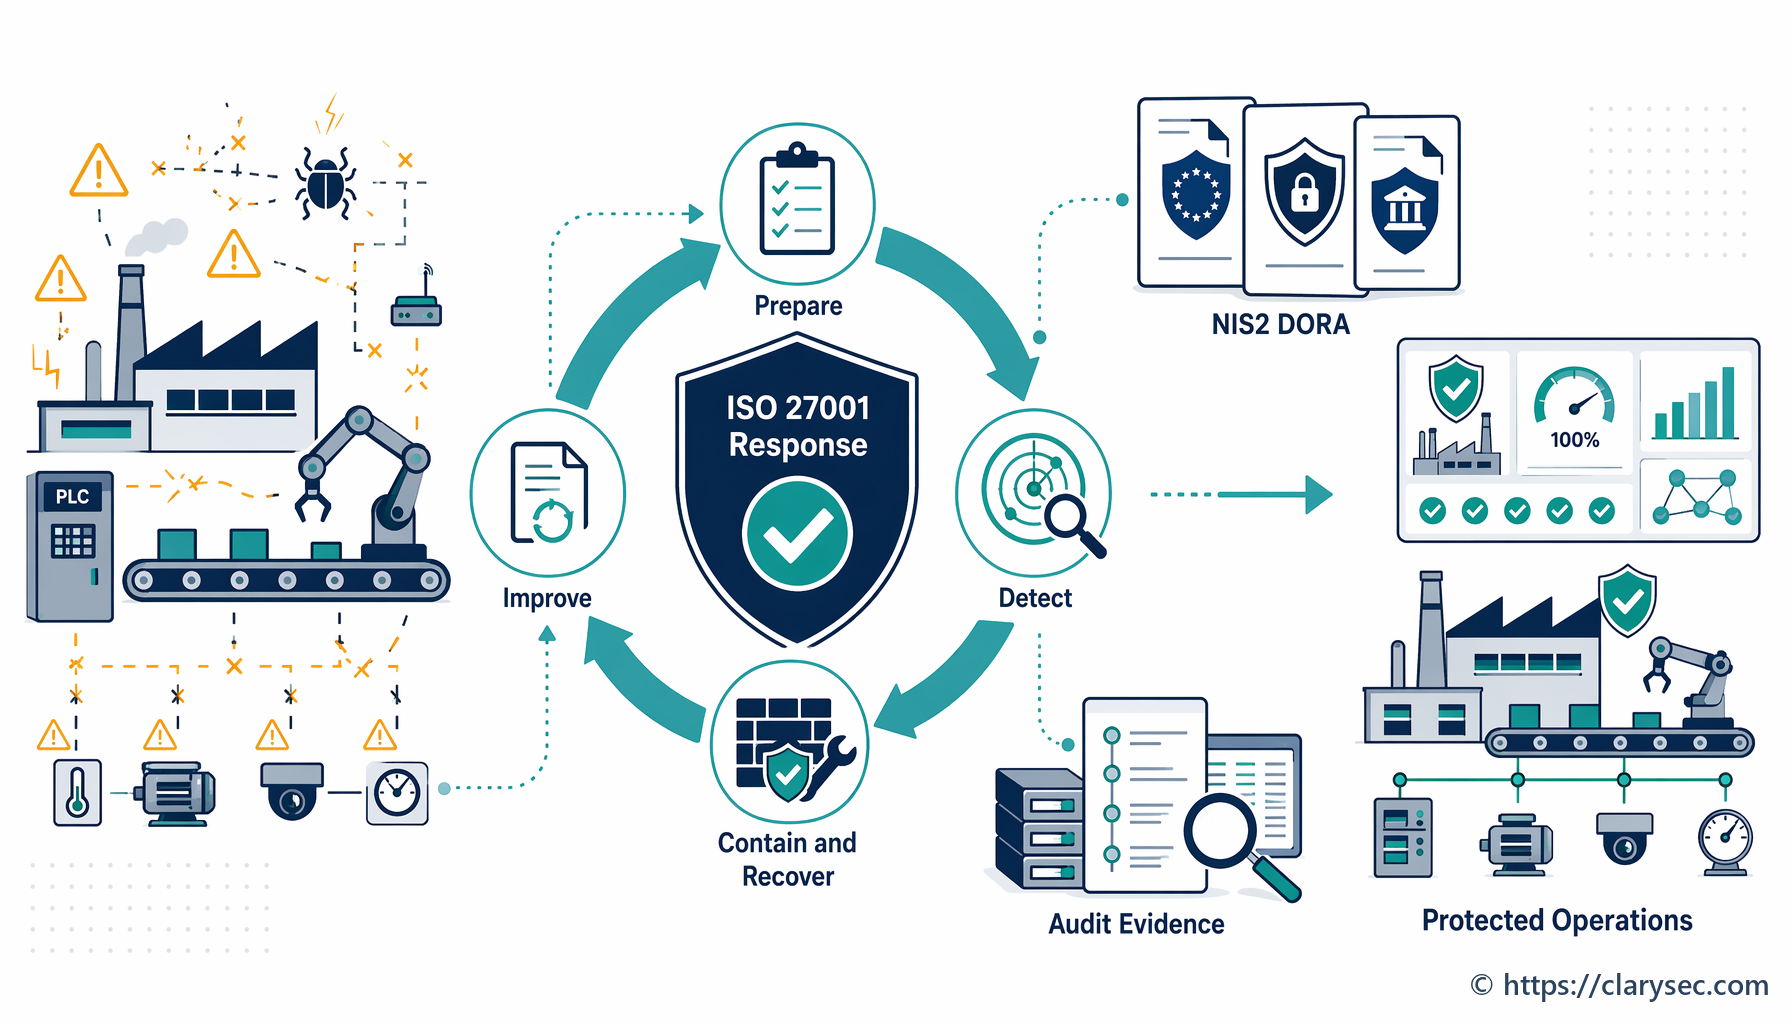
Οδηγός για μεταποιητικές επιχειρήσεις σχετικά με τη δημιουργία ισχυρού σχεδίου αντιμετώπισης περιστατικών, ευθυγραμμισμένου με το ISO 27001, για την προστασία των λειτουργιών και τη διασφάλιση της συμμόρφωσης.
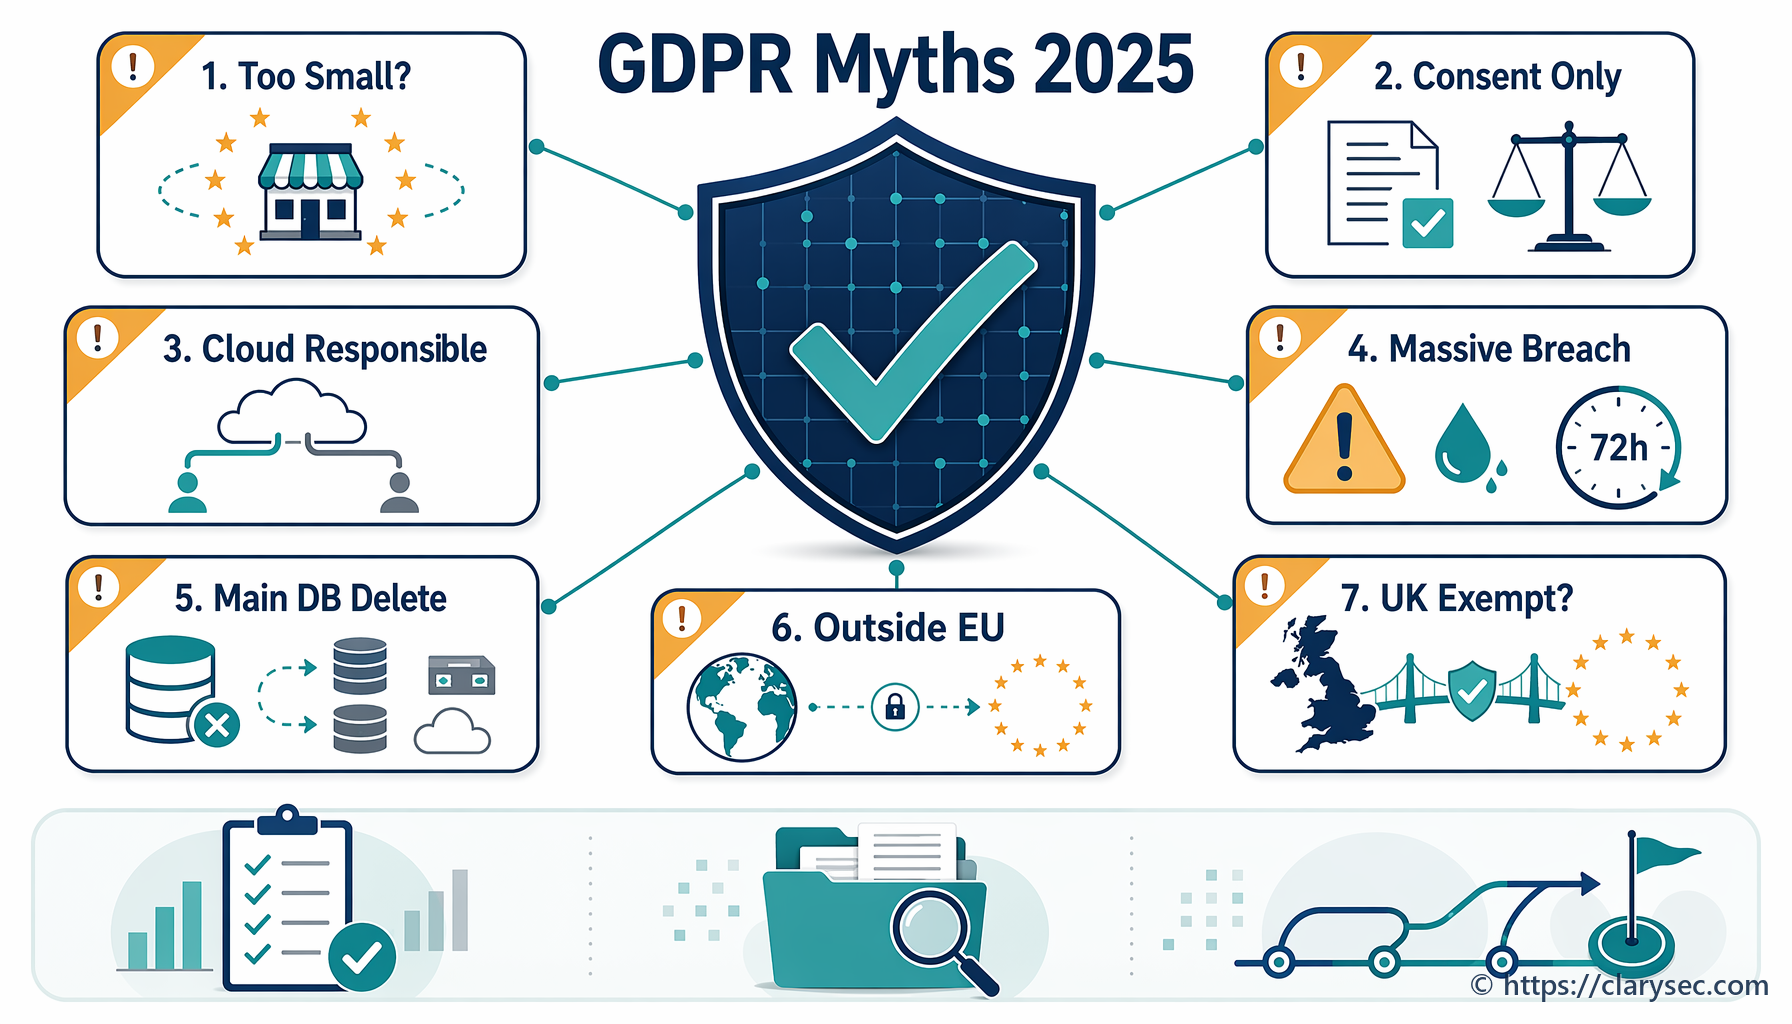
Μάθετε την αλήθεια πίσω από τους 7 κυριότερους μύθους για το GDPR το 2025. Ο οδηγός των ειδικών μας αποδομεί συχνές παρανοήσεις σχετικά με τη συγκατάθεση, τις παραβιάσεις δεδομένων και τη συμμόρφωση.
Πρακτικός οδηγός για το 2026 σχετικά με τη μετατροπή του RoPA και της χαρτογράφησης ροών δεδομένων σε ενιαίο επίπεδο τεκμηρίωσης για το GDPR Article 30, τις κρίσιμες υπηρεσίες NIS2, τις εξαρτήσεις ΤΠΕ DORA και τους ελέγχους ISO/IEC 27001:2022.
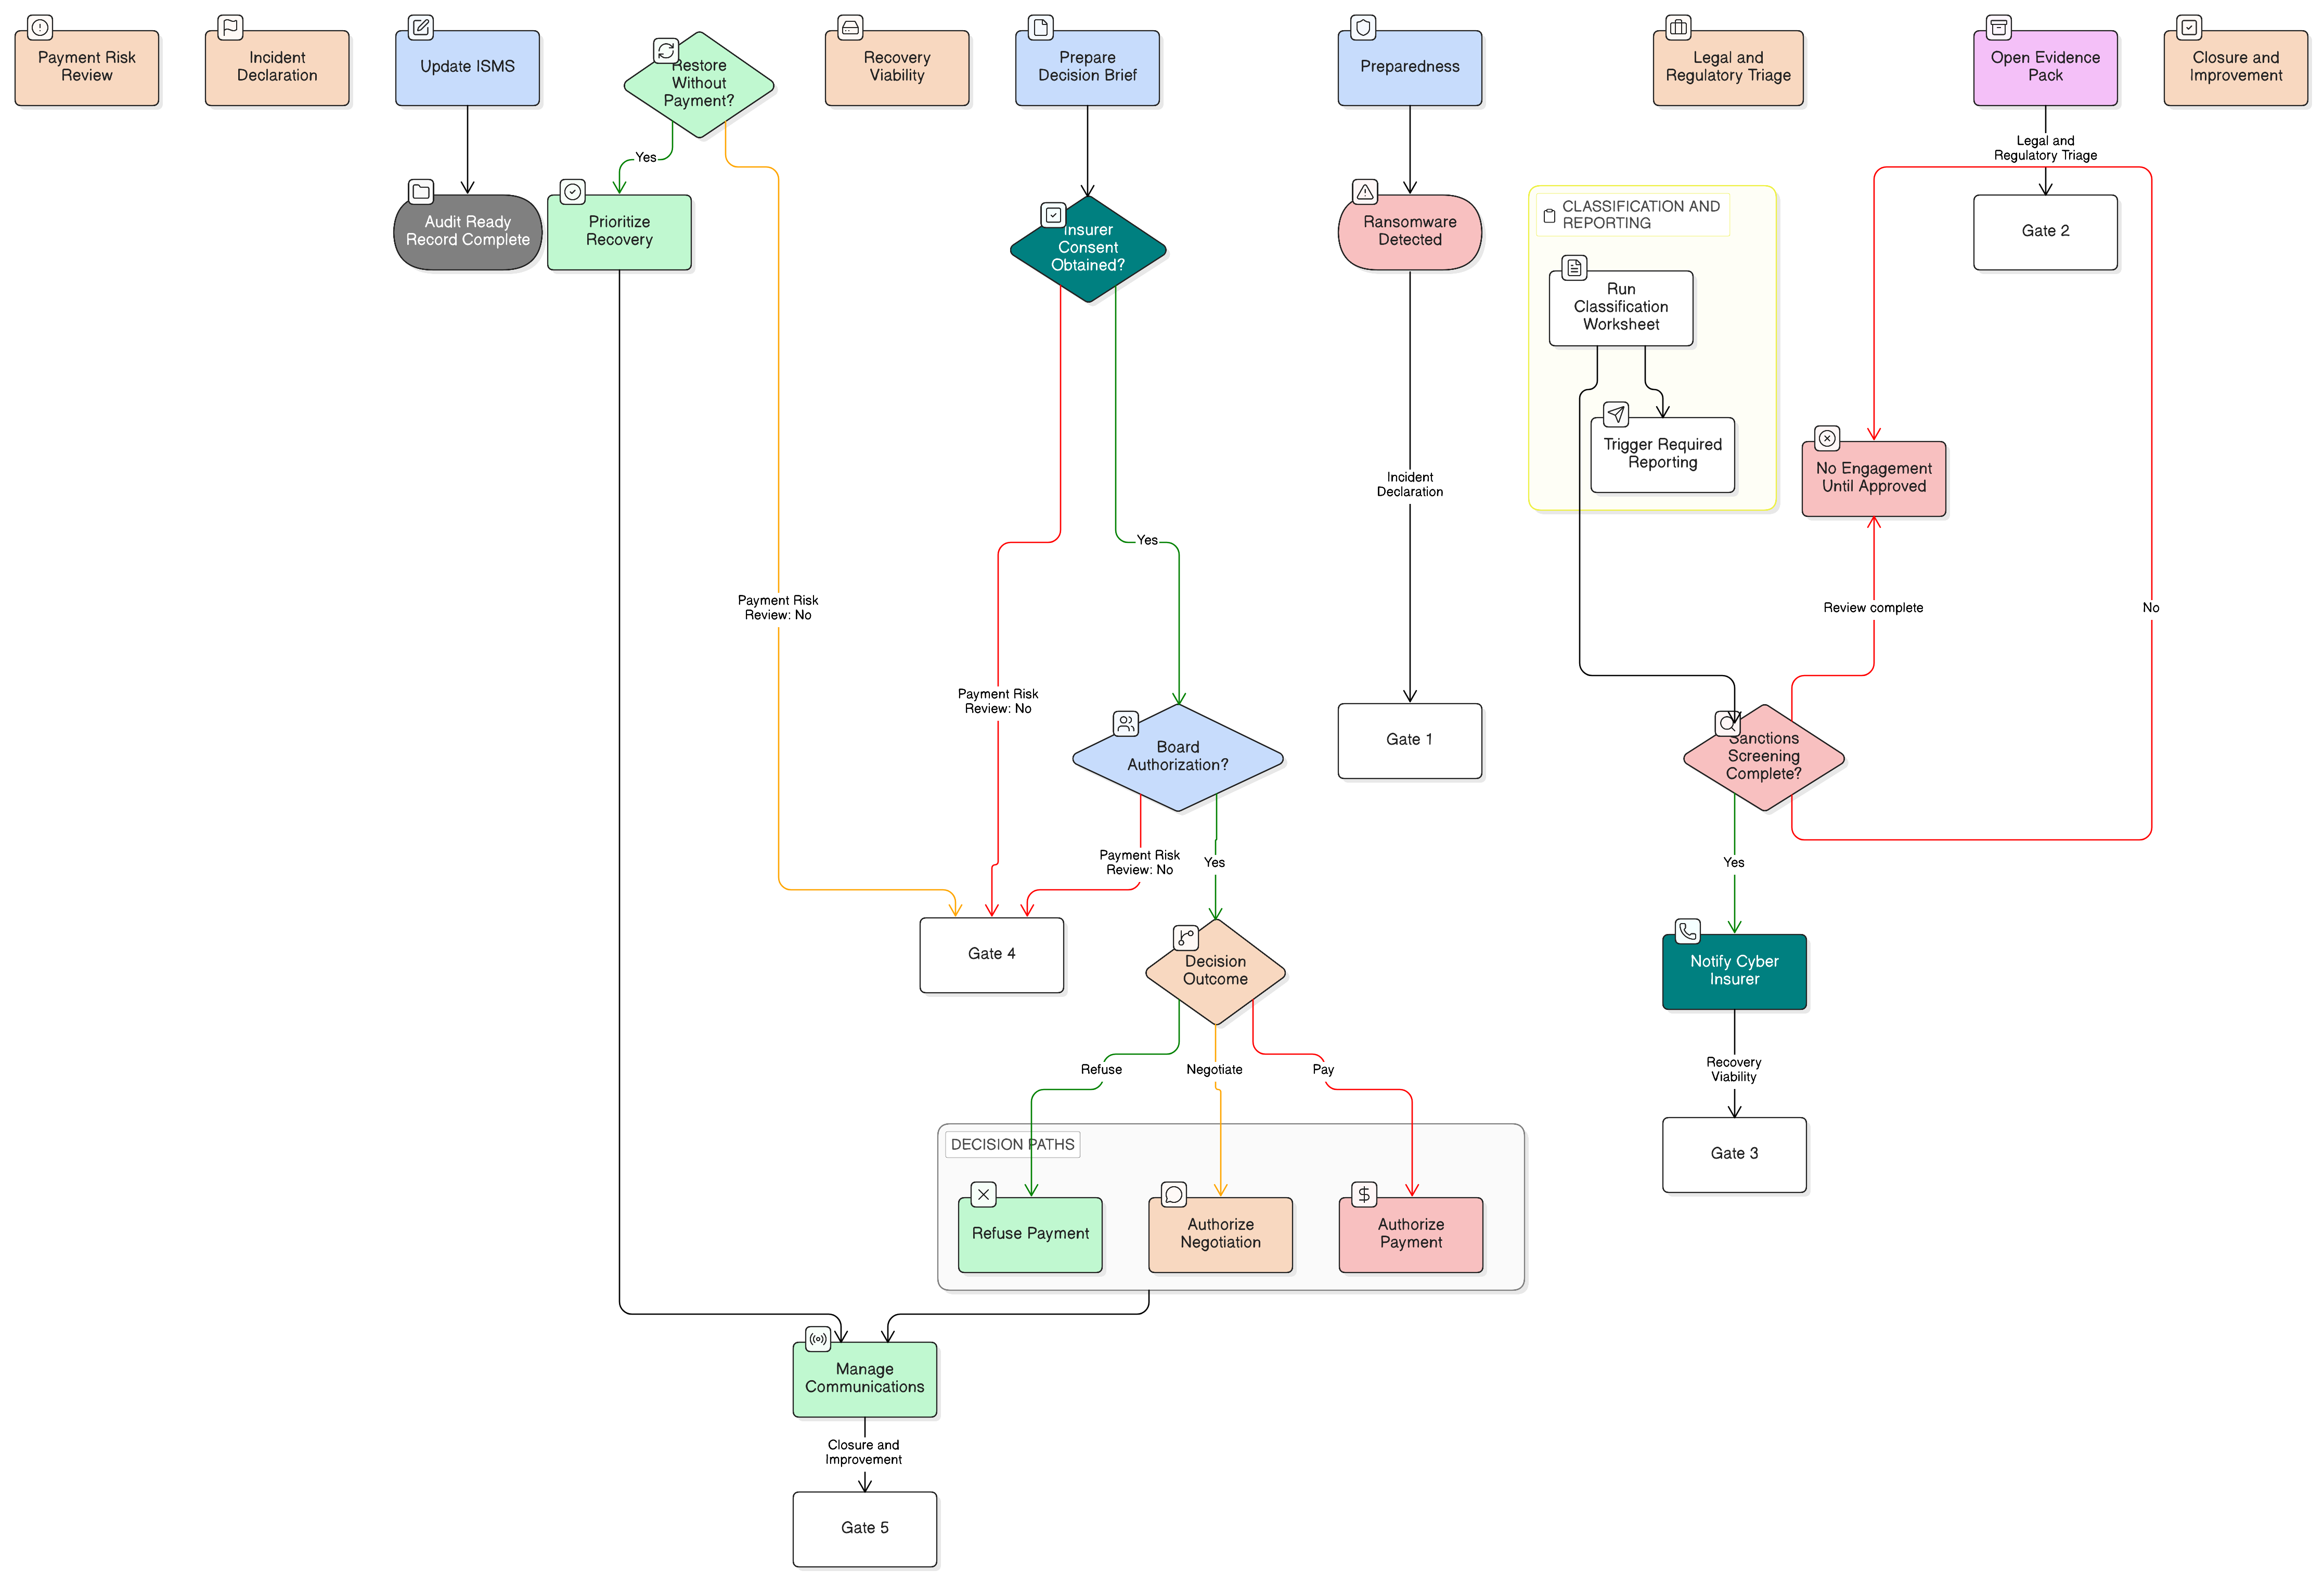
Ένα πρακτικό πλαίσιο, ευθυγραμμισμένο με το ISO 27001:2022, για τη διακυβέρνηση αποφάσεων καταβολής λύτρων σε περιστατικά ransomware, ελέγχους κυρώσεων, διατήρηση τεκμηρίων, έγκριση ασφαλιστή και αναφορές NIS2, DORA και GDPR.