NIST
Explore articles in the NIST category
112 articles
Μάθετε πώς να χρησιμοποιείτε τον εσωτερικό έλεγχο και την ανασκόπηση από τη διοίκηση κατά ISO/IEC 27001:2022 ως ενιαίο μηχανισμό τεκμηρίων για NIS2, DORA, GDPR, κίνδυνο προμηθευτών, διασφάλιση πελατών και λογοδοσία του Διοικητικού Συμβουλίου.
Οι βασικές γραμμές ασφαλούς διαμόρφωσης αποτελούν πλέον βασικό τεκμήριο για το ISO/IEC 27001:2022, το NIS2, το DORA, το GDPR και τις ανασκοπήσεις ασφάλειας από πελάτες. Αυτός ο βασικός οδηγός δείχνει πώς να ορίζετε, να εφαρμόζετε, να παρακολουθείτε και να τεκμηριώνετε ασφαλείς βασικές γραμμές με τις πολιτικές της Clarysec, το Zenith Blueprint και το Zenith Controls.
Πρακτικός οδηγός για τη δημιουργία ελεγκτικά έτοιμων τεκμηρίων καταγραφής και παρακολούθησης ISO/IEC 27001:2022 για NIS2, DORA και GDPR, με χαρτογράφηση ελέγχων, ρήτρες πολιτικής, ροές εργασίας περιστατικών, απαιτήσεις καταγραφής προμηθευτών και οδηγίες για πακέτο τεκμηρίων.
Μάθετε πώς να δημιουργείτε ελέγχους προστασίας δεδομένων προσωπικού χαρακτήρα έτοιμους για έλεγχο, επεκτείνοντας το ISO/IEC 27001:2022 με ISO/IEC 27701:2025 και ISO/IEC 29151:2022, με αντιστοίχιση σε GDPR, NIS2, DORA, διασφάλιση με βάση το NIST και απαιτήσεις διακυβέρνησης COBIT 2019.
Το μητρώο κανονιστικών επαφών δεν αποτελεί πλέον απλή διοικητική τακτοποίηση. Για NIS2, DORA, GDPR και ISO/IEC 27001:2022, αποτελεί επιχειρησιακό τεκμήριο ότι ο οργανισμός σας μπορεί να ειδοποιήσει τη σωστή αρχή, εποπτική αρχή, προμηθευτή ή διοικητικό στέλεχος πριν λήξει η προθεσμία.
Μετατρέψτε τις εξαιρέσεις κρυπτογραφικών ελέγχων από ελεγκτικό κίνδυνο σε τεκμήριο ωριμότητας του ISMS. Αυτός ο αναλυτικός οδηγός συνδυάζει αφήγηση και τεχνική λεπτομέρεια, με ρήτρες πολιτικής, αντιστοιχίσεις ελέγχων και πρακτικές λίστες τεκμηρίων.
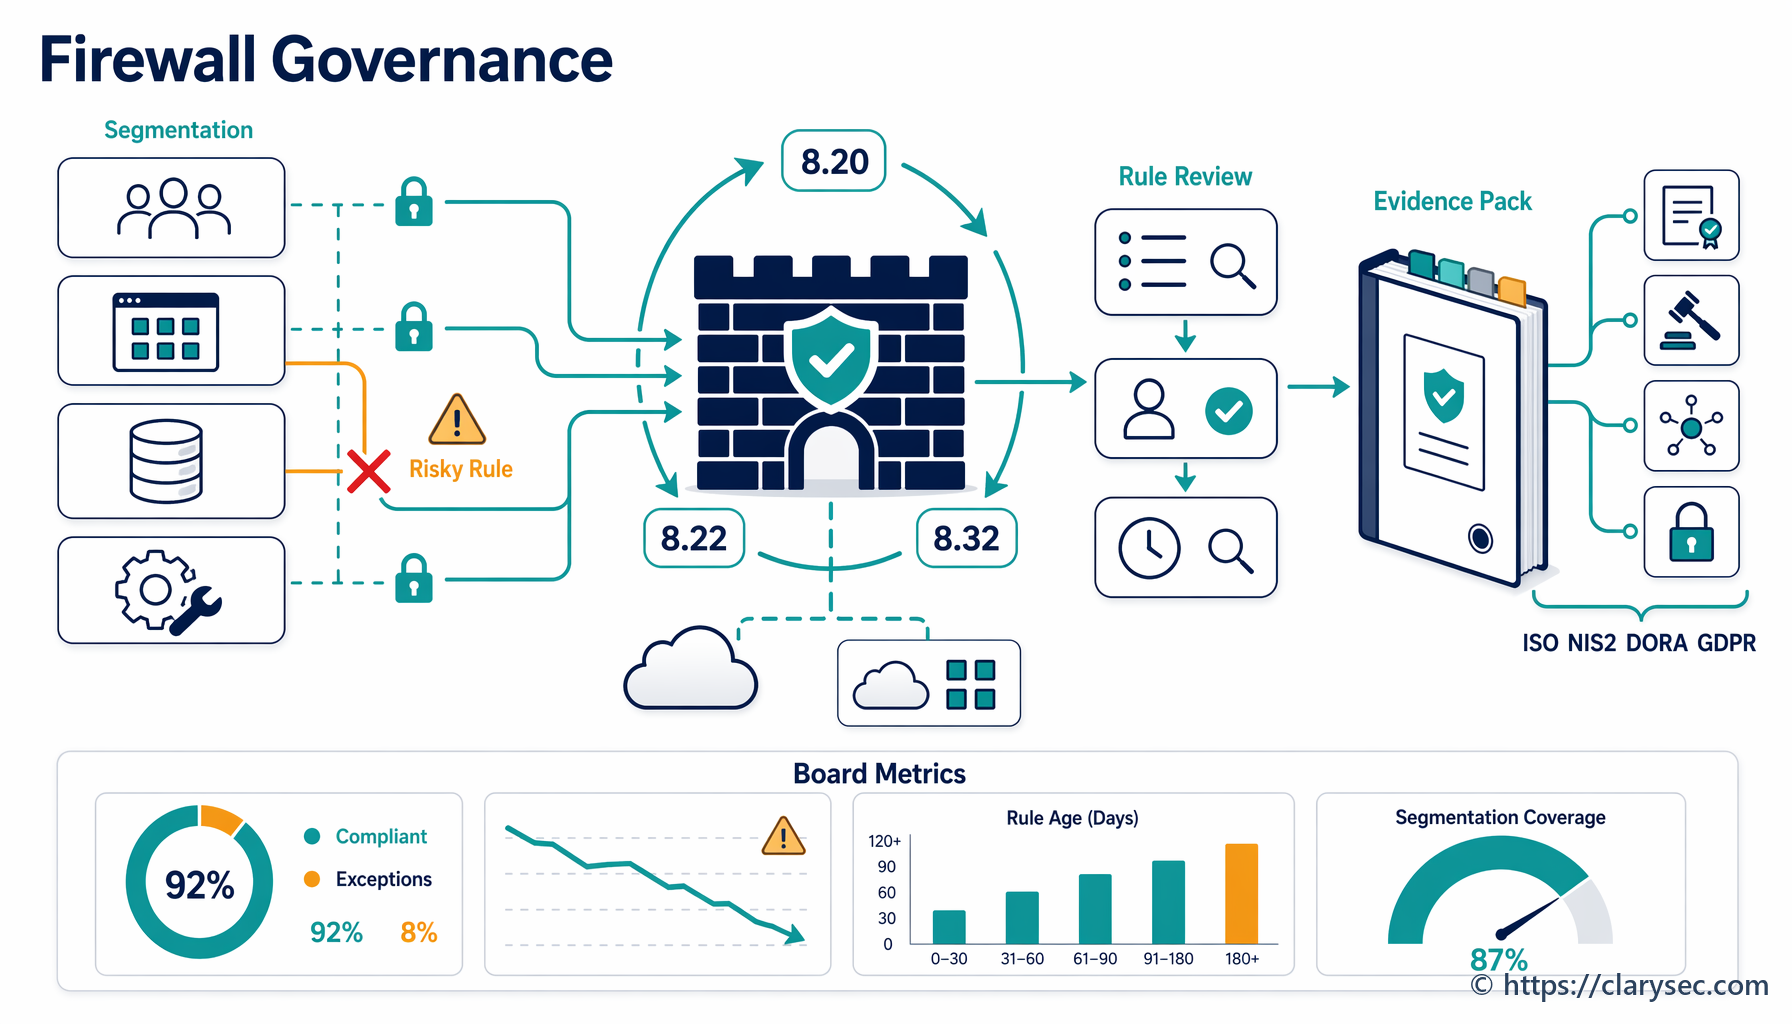
Πρακτικός οδηγός για τη διακυβέρνηση της τμηματοποίησης δικτύου και των ανασκοπήσεων κανόνων τείχους προστασίας ως τεκμήρια ISO/IEC 27001:2022 για την κυβερνοϋγιεινή NIS2, τη διαχείριση κινδύνων ΤΠΕ του DORA και το GDPR Article 32.
Πρακτικός οδηγός για υπευθύνους ασφάλειας πληροφοριών σχετικά με τη νομική δέσμευση διατήρησης και τη διατήρηση τεκμηρίων μετά από κυβερνοπεριστατικό, με αντιστοίχιση σε ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 και COBIT 2019.
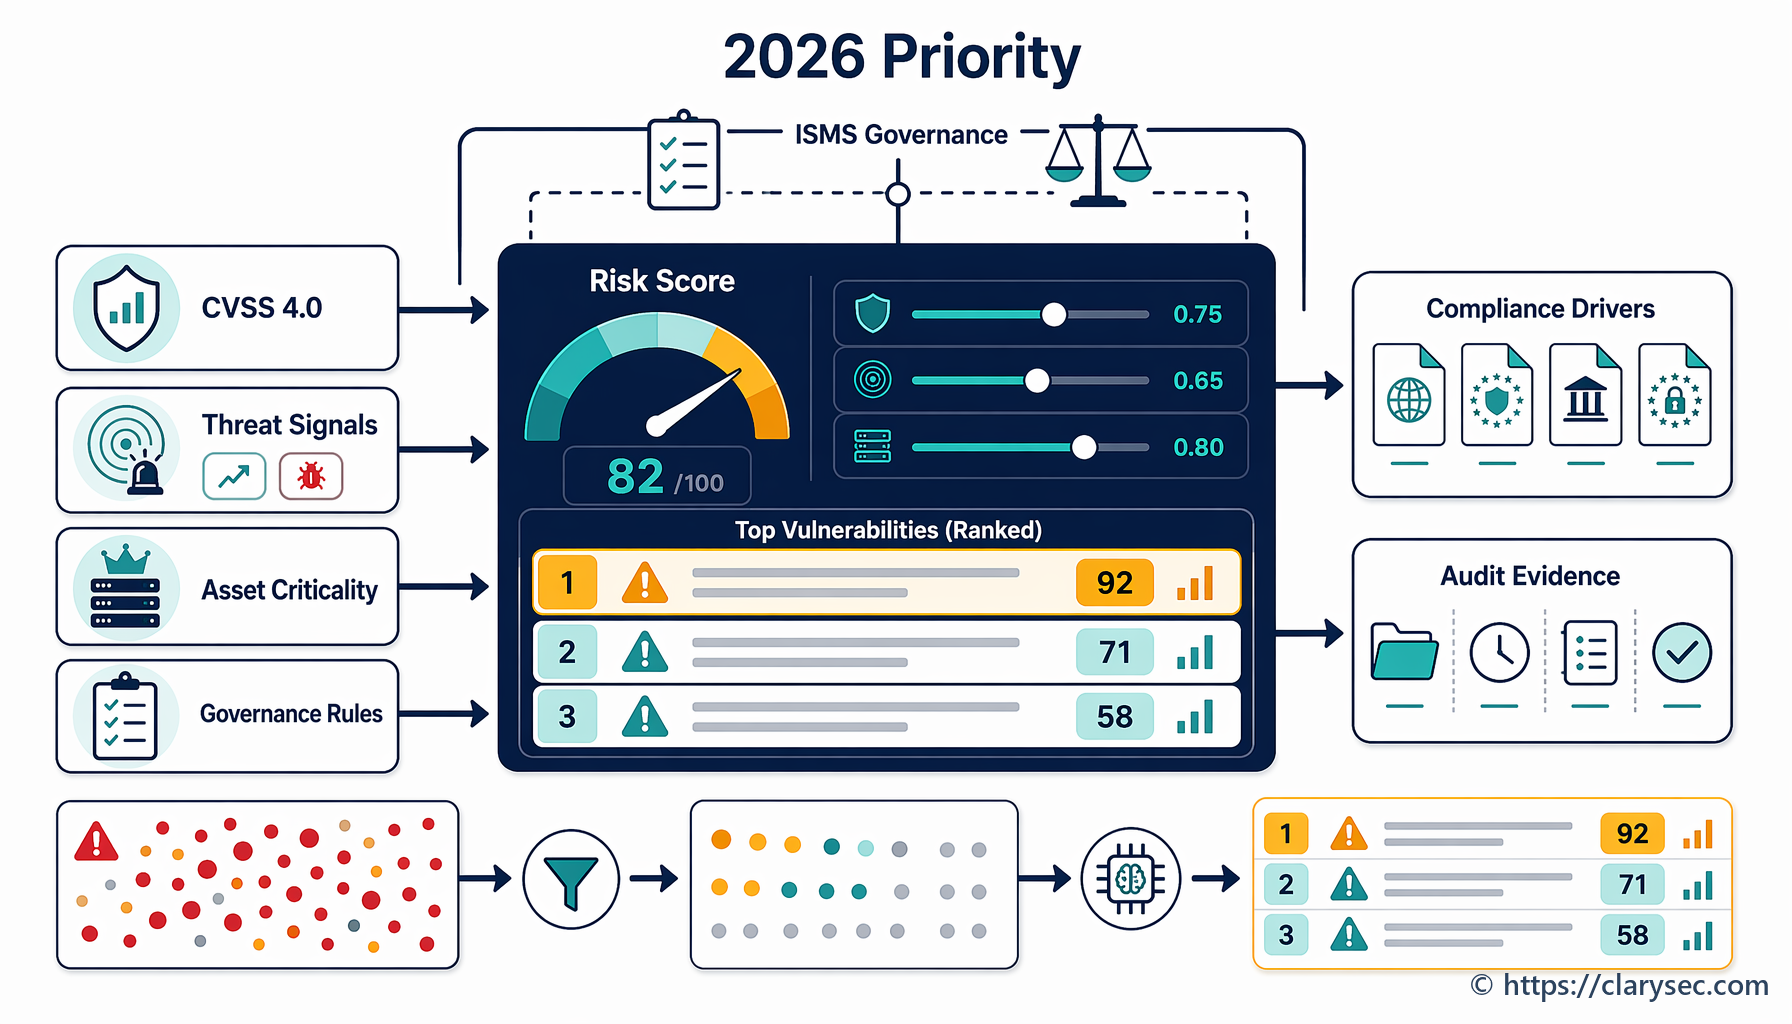
Πρακτικός οδηγός για CISO σχετικά με την ιεράρχηση ευπαθειών βάσει κινδύνου και με ετοιμότητα για έλεγχο, με χρήση CVSS 4.0, EPSS, KEV, EUVD, κρισιμότητας περιουσιακών στοιχείων, ISO 27001, NIS2, DORA, GDPR, NIST και COBIT.