Οδηγός 2026 για το Μητρώο Υποχρεώσεων Συμμόρφωσης Κυβερνοασφάλειας

Η Maria, CISO μιας ταχέως αναπτυσσόμενης πλατφόρμας fintech, είχε είκοσι λεπτά πριν οριστικοποιήσει το τριμηνιαίο πακέτο ενημέρωσης του Διοικητικού Συμβουλίου. Το μήνυμα του CEO ήταν σύντομο και άβολο:
«Maria, χρειάζομαι μία διαφάνεια που να δείχνει ότι έχουμε υπό έλεγχο τις νομικές υποχρεώσεις κυβερνοασφάλειας για το 2026. Όχι μόνο το ISO 27001. Εννοώ τα πάντα. NIS2, DORA, GDPR, τις συμβάσεις πελατών μας. Συμμορφωνόμαστε; Πού είναι τα τεκμήρια; Ποιος είναι υπεύθυνος;»
Στις 08:15, έφτασαν τρία ακόμη αιτήματα. Το Νομικό Τμήμα ήθελε να γνωρίζει αν η εταιρεία ήταν σημαντική οντότητα βάσει των εθνικών κανόνων μεταφοράς της NIS2 στο δίκαιο κράτους μέλους. Ο Υπεύθυνος Προστασίας Δεδομένων (DPO) ήθελε να γνωρίζει αν μια ύποπτη εξαγωγή βάσης δεδομένων έπρεπε να αντιμετωπιστεί ως παραβίαση δεδομένων προσωπικού χαρακτήρα κατά GDPR, ως μείζον περιστατικό σχετιζόμενο με ΤΠΕ κατά DORA, ως και τα δύο ή ως κανένα από τα δύο. Το Τμήμα Προμηθειών ζητούσε έγκριση για έναν πάροχο ανάλυσης απάτης που θα επεξεργαζόταν δεδομένα προσωπικού χαρακτήρα της ΕΕ, θα υποστήριζε κρίσιμη υπηρεσία και θα χρησιμοποιούσε υποεκτελούντα την επεξεργασία σε περιβάλλον νέφους εκτός ΕΕ.
Καμία από αυτές τις ερωτήσεις δεν είναι ασυνήθιστη το 2026. Επικίνδυνο είναι όταν ο οργανισμός δεν μπορεί να απαντήσει από μία τηρούμενη ενιαία πηγή αλήθειας.
Οι περισσότερες εταιρείες έχουν πολιτικές. Πολλές έχουν μητρώα κινδύνων, αρχεία προμηθευτών, αρχεία ιδιωτικότητας, εγχειρίδια αντιμετώπισης περιστατικών και Δήλωση Εφαρμοσιμότητας. Το κενό όμως εμφανίζεται όταν ένα μέλος του Διοικητικού Συμβουλίου, ελεγκτής, ρυθμιστική αρχή ή σημαντικός πελάτης θέτει μια απλή ερώτηση:
«Δείξτε μου κάθε εφαρμοστέα νομική, κανονιστική και συμβατική υποχρέωση κυβερνοασφάλειας, ποιος είναι υπεύθυνος για αυτήν, πόσο συχνά ανασκοπείται, ποιο μέτρο ελέγχου την υλοποιεί, ποια τεκμήρια την αποδεικνύουν και πώς οι εξαιρέσεις κλιμακώνονται στη διοίκηση.»
Αυτό είναι το Μητρώο Υποχρεώσεων Συμμόρφωσης Κυβερνοασφάλειας.
Για τους CISOs, τους Διευθυντές Συμμόρφωσης, τους ελεγκτές και τους υπευθύνους επιχειρησιακών λειτουργιών, αυτό το μητρώο δεν είναι πλέον ένα διοικητικό υπολογιστικό φύλλο. Είναι ο λειτουργικός μηχανισμός που συνδέει τις εθνικές υποχρεώσεις NIS2, τις εποπτικές προσδοκίες DORA, τη λογοδοσία GDPR, τις απαιτήσεις ISO/IEC 27001:2022, τις συμβάσεις πελατών και τις εσωτερικές πολιτικές σε ένα λειτουργικό σύστημα διακυβέρνησης.
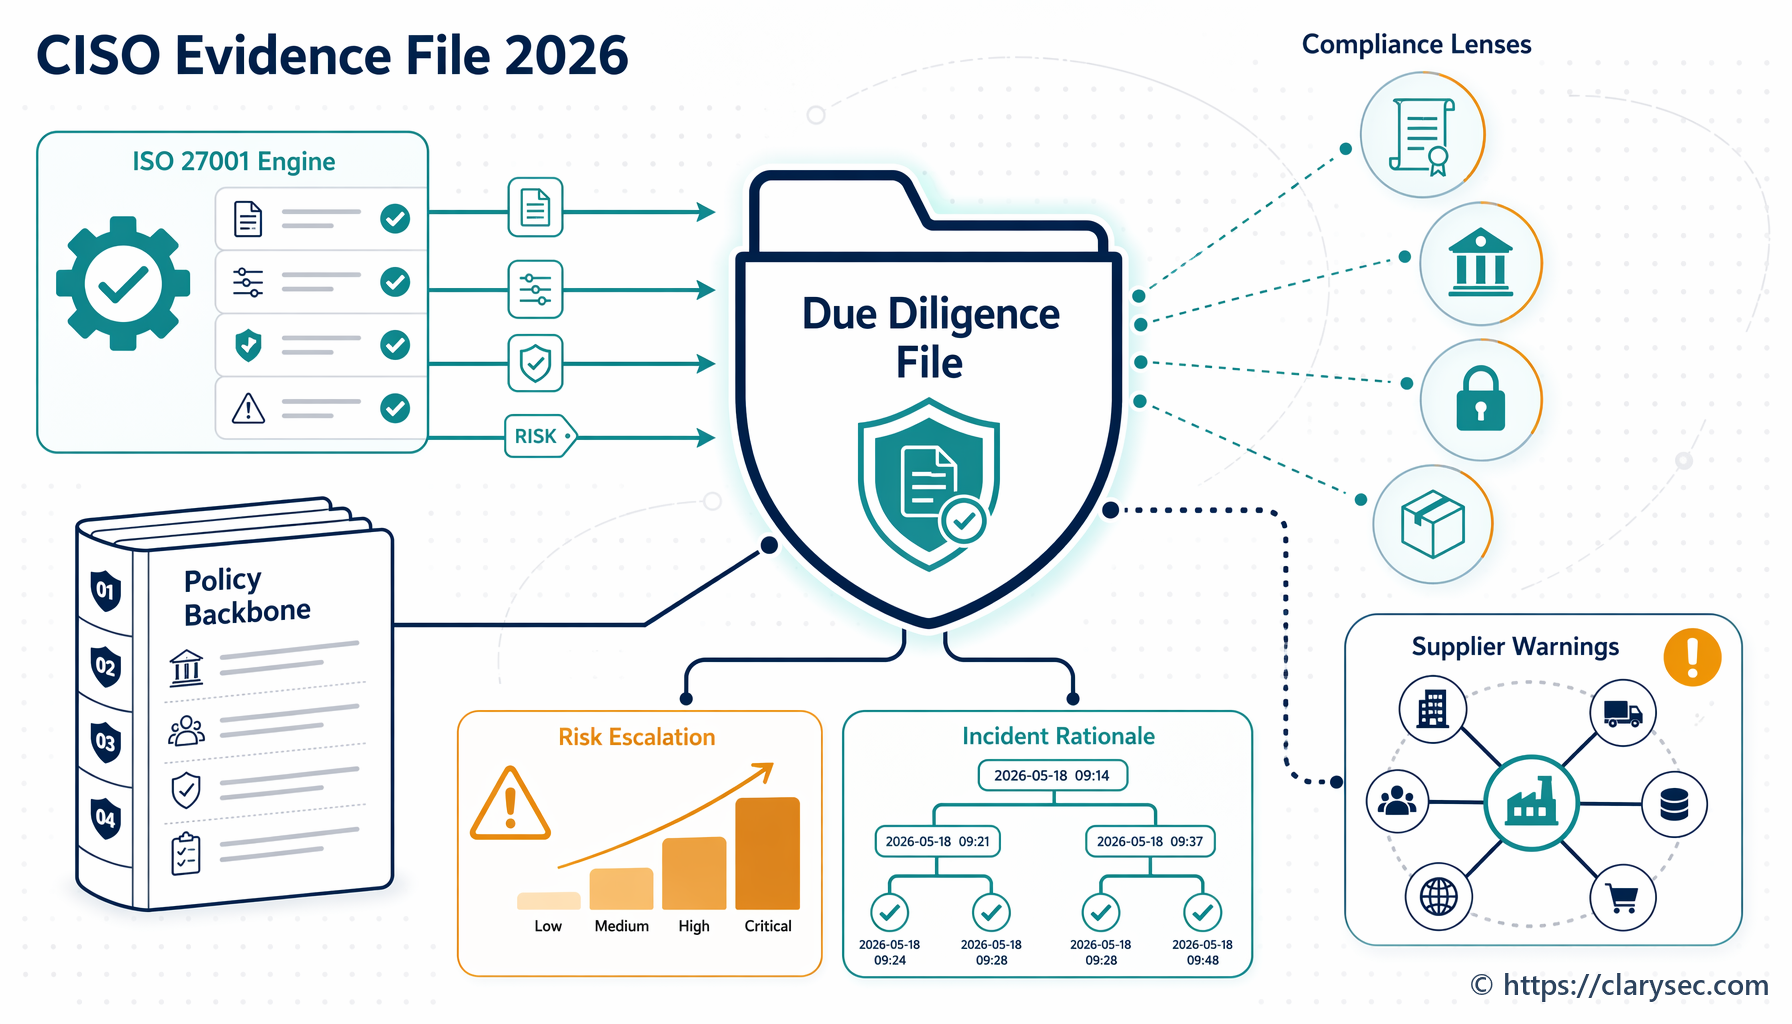
Η Clarysec αντιμετωπίζει το μητρώο ως ζωντανό στοιχείο τεκμηρίωσης του ISMS, όχι ως νομικό παράρτημα. Στην Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, η λειτουργία συμμόρφωσης:
«Διατηρεί το Μητρώο Υποχρεώσεων Συμμόρφωσης, καταγράφοντας όλους τους εφαρμοστέους νόμους, πρότυπα, πιστοποιήσεις και συμβατικές ρήτρες.»
Από την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, Ρόλοι και αρμοδιότητες, ρήτρα 4.2.1.
Η κρίσιμη λέξη είναι «διατηρεί». Ένα μητρώο που δημιουργείται για την πιστοποίηση και αγνοείται μέχρι τον επόμενο έλεγχο δεν αποτελεί μηχανισμό συμμόρφωσης. Αποτελεί τεκμήριο ιστορικής αισιοδοξίας.
Τι πρέπει να κάνει ένα Μητρώο Υποχρεώσεων Συμμόρφωσης Κυβερνοασφάλειας το 2026
Ένα χρήσιμο μητρώο υποχρεώσεων επιτελεί πέντε λειτουργίες.
Πρώτον, προσδιορίζει υποχρεώσεις. Αυτές περιλαμβάνουν νόμους, κανονισμούς, πρότυπα, πιστοποιήσεις και συμβατικές ρήτρες. Το 2026, κοινές πηγές περιλαμβάνουν τη NIS2 για βασικές και σημαντικές οντότητες, το DORA για καλυπτόμενες χρηματοοικονομικές οντότητες και τρίτους παρόχους υπηρεσιών ΤΠΕ, το GDPR για υπευθύνους επεξεργασίας και εκτελούντες την επεξεργασία που χειρίζονται δεδομένα προσωπικού χαρακτήρα της ΕΕ, τις απαιτήσεις ISO/IEC 27001:2022 για το ISMS, δεσμεύσεις ασφάλειας νέφους, ρήτρες κοινοποίησης παραβίασης προς πελάτες, κανόνες εξωτερικής ανάθεσης και απαιτήσεις ασφάλειας προμηθευτών.
Δεύτερον, ταξινομεί την εφαρμοσιμότητα. Η NIS2 μπορεί να εφαρμόζεται επειδή ο οργανισμός ανήκει σε τομέα του Παραρτήματος I ή του Παραρτήματος II, παρέχει ψηφιακή υποδομή, ενεργεί ως πάροχος διαχειριζόμενων υπηρεσιών, παρέχει υπηρεσίες νέφους ή εμπίπτει σε κατηγορία ανεξάρτητη από το μέγεθος, όπως DNS, TLD ή υπηρεσίες εμπιστοσύνης. Το DORA μπορεί να εφαρμόζεται επειδή ο οργανισμός είναι χρηματοοικονομική οντότητα ή τρίτος πάροχος υπηρεσιών ΤΠΕ που υποστηρίζει χρηματοοικονομικές οντότητες. Το GDPR μπορεί να εφαρμόζεται επειδή ο οργανισμός επεξεργάζεται δεδομένα προσωπικού χαρακτήρα της ΕΕ, προσφέρει υπηρεσίες σε φυσικά πρόσωπα στην ΕΕ ή παρακολουθεί συμπεριφορά στην ΕΕ.
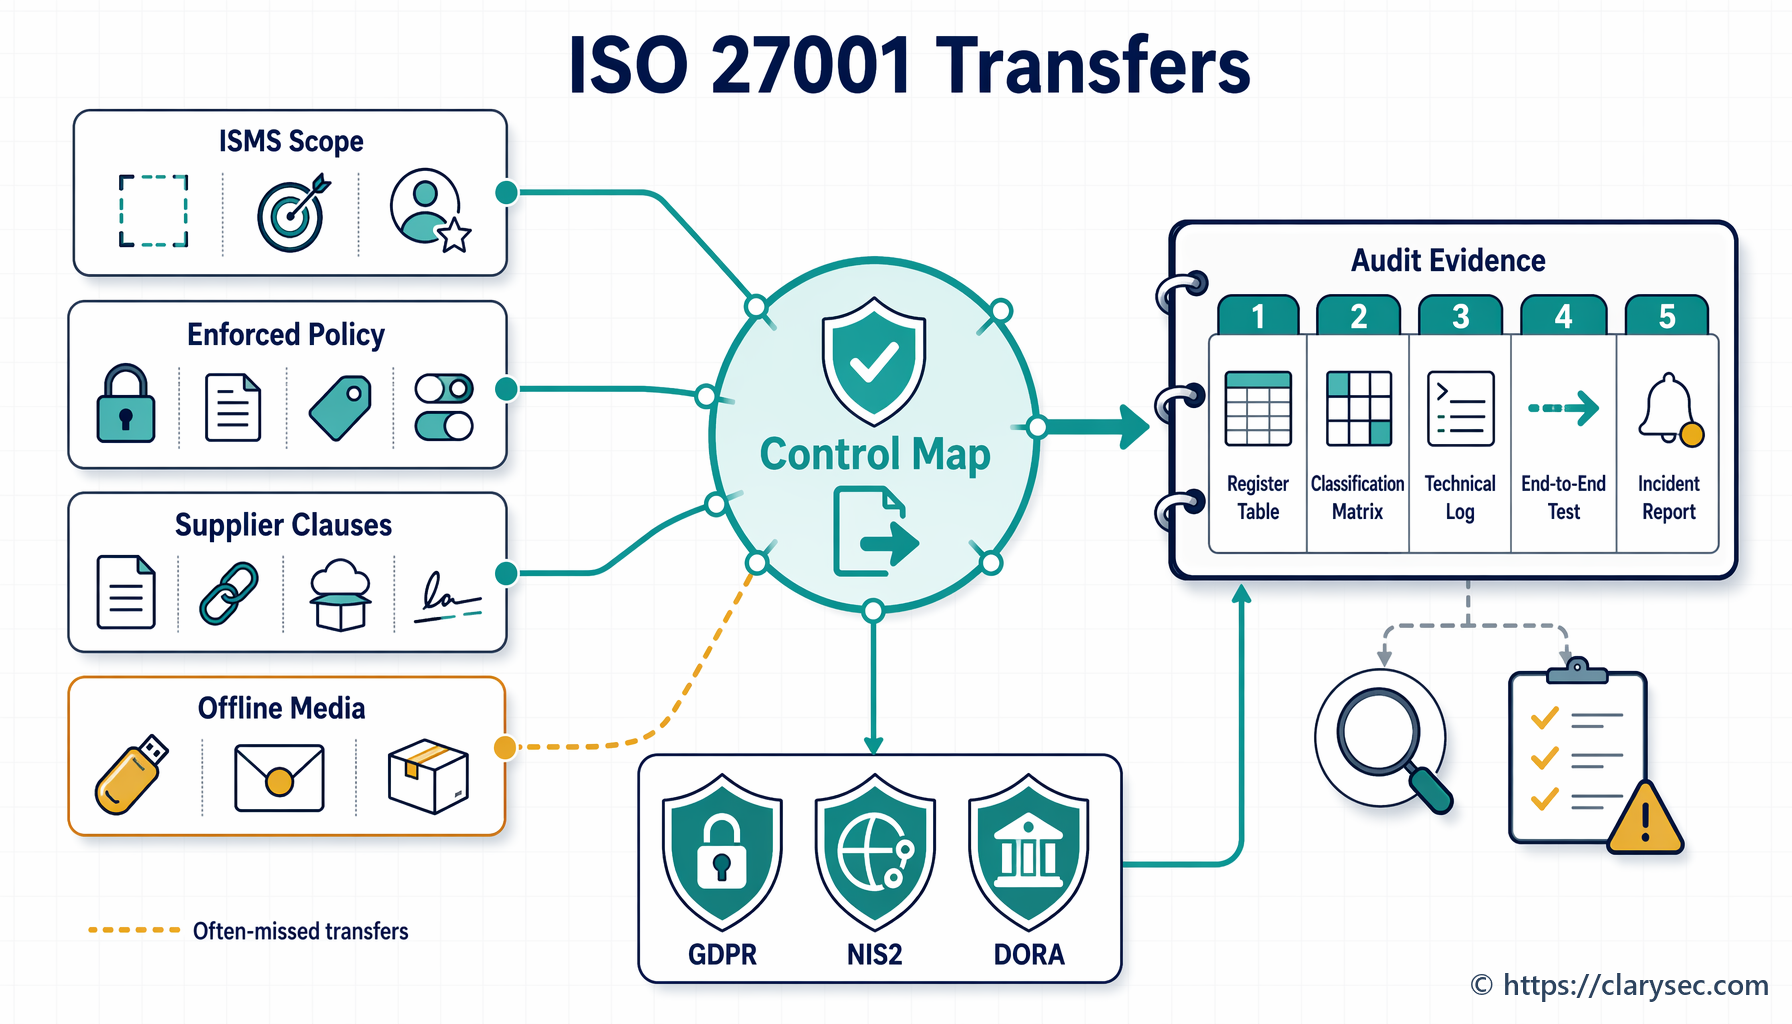
Τρίτον, χαρτογραφεί τις υποχρεώσεις σε εσωτερικά μέτρα ελέγχου, πολιτικές, διαδικασίες και συστήματα. Εδώ το μητρώο γίνεται λειτουργικό. Τα μέτρα διαχείρισης κινδύνων του NIS2 Article 21 χαρτογραφούνται σε αξιολόγηση κινδύνου, χειρισμό περιστατικών, επιχειρησιακή συνέχεια, ασφάλεια εφοδιαστικής αλυσίδας, ασφαλή ανάπτυξη, ανασκοπήσεις αποτελεσματικότητας μέτρων ελέγχου, εκπαίδευση, κρυπτογραφία, έλεγχο πρόσβασης, διαχείριση περιουσιακών στοιχείων και MFA, όπου απαιτείται. Το DORA χαρτογραφείται στη λογοδοσία του οργάνου διοίκησης, στη διαχείριση κινδύνων ΤΠΕ, στην ταξινόμηση περιστατικών, στις δοκιμές ανθεκτικότητας, στα μητρώα τρίτων και στις στρατηγικές εξόδου. Το GDPR χαρτογραφείται σε αρχεία δραστηριοτήτων επεξεργασίας, νομική βάση, ελαχιστοποίηση δεδομένων, διατήρηση, ασφάλεια της επεξεργασίας, αξιολόγηση παραβίασης και τεκμήρια λογοδοσίας.
Τέταρτον, αναθέτει υπευθύνους και κύκλο ανασκόπησης. Χωρίς σαφή ευθύνη, η συμμόρφωση γίνεται θέμα σύσκεψης. Με σαφή ευθύνη, γίνεται διαχειριζόμενη διαδικασία.
Πέμπτον, ορίζει τα τεκμήρια. Το μητρώο πρέπει να απαντά ποιο στοιχείο αποδεικνύει ότι η υποχρέωση εκπληρώνεται σήμερα. Τα τεκμήρια μπορεί να περιλαμβάνουν πρακτικά Διοικητικού Συμβουλίου, αρχεία αξιολόγησης κινδύνου, δελτία περιστατικών, δέουσα επιμέλεια προμηθευτών, συμβατικές ρήτρες, διαμορφώσεις κρυπτογράφησης, αναφορές ευπαθειών, ανασκοπήσεις δικαιωμάτων πρόσβασης, αρχεία δοκιμών αντιγράφων ασφαλείας, ενημερώσεις ιδιωτικότητας, DPIAs, αξιολογήσεις παραβίασης και ευρήματα εσωτερικής επιθεώρησης.
Η πολιτική της Clarysec καθιστά αυτή την ιχνηλασιμότητα ρητή:
«Όλες οι νομικές και ρυθμιστικές υποχρεώσεις πρέπει να χαρτογραφούνται σε συγκεκριμένες πολιτικές, ελέγχους και ιδιοκτήτες εντός του Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών (ISMS).»
Από την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, Απαιτήσεις εφαρμογής της πολιτικής, ρήτρα 6.2.1.
Ορίζει επίσης τα τεκμήρια ως μέρος του ίδιου μηχανισμού:
«Απαιτούμενα τεχνουργήματα ή αρχεία για την απόδειξη της συμμόρφωσης (π.χ. αρχεία καταγραφής ελέγχου, ρυθμίσεις κρυπτογράφησης, τεκμηρίωση συγκατάθεσης)»
Από την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, Απαιτήσεις εφαρμογής της πολιτικής, ρήτρα 6.2.2.3.
Αυτή είναι η διαφορά μεταξύ επίγνωσης συμμόρφωσης και διασφάλισης συμμόρφωσης.
Γιατί το ISO/IEC 27001:2022 είναι η ραχοκοκαλιά
Το ISO/IEC 27001:2022 αντιμετωπίζεται συχνά ως στόχος πιστοποίησης, αλλά για τη διαχείριση υποχρεώσεων η αξία του είναι μεγαλύτερη. Παρέχει στο μητρώο θέση μέσα σε ένα σύστημα διαχείρισης.
Οι ρήτρες 4.1 έως 4.4 απαιτούν από τον οργανισμό να κατανοεί τα εσωτερικά και εξωτερικά ζητήματα, να προσδιορίζει τα ενδιαφερόμενα μέρη και να καθορίζει τις νομικές, ρυθμιστικές και συμβατικές απαιτήσεις που είναι σχετικές με το ISMS. Οι ρήτρες 5.1 έως 5.3 απαιτούν δέσμευση της ηγεσίας, ευθυγράμμιση πολιτικής, πόρους και ανατεθειμένες αρμοδιότητες. Οι ρήτρες 6.1 έως 6.2 απαιτούν αξιολόγηση κινδύνων, αντιμετώπιση κινδύνων, τη Δήλωση Εφαρμοσιμότητας και μετρήσιμους στόχους που λαμβάνουν υπόψη τις εφαρμοστέες απαιτήσεις. Οι ρήτρες 8, 9 και 10 δημιουργούν τον λειτουργικό κύκλο: εφαρμογή μέτρων ελέγχου, επανεξέταση κινδύνων, παρακολούθηση απόδοσης, διενέργεια εσωτερικών επιθεωρήσεων, ανασκόπηση σε επίπεδο διοίκησης και διόρθωση μη συμμορφώσεων.
Στο Zenith Blueprint: Οδικός χάρτης 30 βημάτων για ελεγκτές, η Clarysec τοποθετεί αυτό το σημείο νωρίς στη φάση Θεμελίωση και Ηγεσία του ISMS, Βήμα 2: Ανάγκες ενδιαφερόμενων μερών και πεδίο εφαρμογής ISMS. Το Blueprint συμβουλεύει τις ομάδες να προσδιορίζουν τις απαιτήσεις των ενδιαφερόμενων μερών μέσω ανασκόπησης νομικών και ρυθμιστικών απαιτήσεων, εξαγωγής συμβατικών ρητρών ασφάλειας, συνεντεύξεων με ενδιαφερόμενα μέρη και εξέτασης κλαδικών προτύπων που αναμένουν οι συνεργάτες.
«Η ρήτρα 4.2 δεν απαιτεί συγκεκριμένο έγγραφο, αλλά στην πράξη είναι χρήσιμο να δημιουργηθεί ένας πίνακας ανάλυσης ενδιαφερόμενων μερών. Μπορεί να είναι ένας απλός πίνακας με στήλες: Ενδιαφερόμενο μέρος, Ανάγκες/Προσδοκίες, Πώς τις αντιμετωπίζουμε.»
Από το Zenith Blueprint, φάση Θεμελίωση και Ηγεσία ISMS, Βήμα 2.
Αυτή η ανάλυση ενδιαφερόμενων μερών γίνεται η ανάντη είσοδος για το μητρώο υποχρεώσεων. Το μητρώο γίνεται στη συνέχεια η γέφυρα προς την αντιμετώπιση κινδύνων.
Στη φάση Διαχείριση Κινδύνων, Βήμα 13, το Zenith Blueprint καθοδηγεί τις ομάδες να χαρτογραφούν μέτρα ελέγχου σε κινδύνους, ρήτρες και εξωτερικούς κανονισμούς:
«Διασταυρώστε κανονισμούς: Εάν ορισμένοι έλεγχοι εφαρμόζονται ειδικά για συμμόρφωση με GDPR, NIS2 ή DORA, μπορείτε να το σημειώσετε είτε στο Μητρώο Κινδύνων (ως μέρος της αιτιολόγησης του αντικτύπου κινδύνου) είτε στις σημειώσεις της SoA.»
Από το Zenith Blueprint, φάση Διαχείριση Κινδύνων, Βήμα 13: Σχεδιασμός Αντιμετώπισης Κινδύνων και Δήλωση Εφαρμοσιμότητας.
Αυτή είναι η ιχνηλασιμότητα που αναζητούν οι ελεγκτές. Αν το GDPR οδηγεί σε μέτρα ελέγχου για κρυπτογράφηση, διατήρηση και αξιολόγηση παραβίασης, δηλώστε το. Αν η NIS2 οδηγεί σε κλιμάκωση αναφοράς περιστατικών και μέτρα ασφάλειας προμηθευτών, δηλώστε το. Αν το DORA οδηγεί σε μητρώα κινδύνων τρίτων ΤΠΕ και δοκιμές εξόδου, δηλώστε το.
Τα τρία σημεία αναφοράς μέτρων ελέγχου του ISO/IEC 27002:2022
Το κεντρικό μέτρο ελέγχου του ISO/IEC 27002:2022 για τη διαχείριση υποχρεώσεων είναι το 5.31, Νομικές, καταστατικές, ρυθμιστικές και συμβατικές απαιτήσεις. Το Zenith Controls: Οδηγός διασταυρούμενης συμμόρφωσης της Clarysec ταξινομεί το 5.31 ως προληπτικό μέτρο ελέγχου που συνδέεται με την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα, ευθυγραμμισμένο με την έννοια κυβερνοασφάλειας Identify και λειτουργικό στην ικανότητα Νομική και Συμμόρφωση στους τομείς διακυβέρνησης, οικοσυστήματος και προστασίας.
Η αφήγηση του Zenith Controls είναι άμεση:
«Η ασφάλεια δεν υπάρχει σε κενό. Λειτουργεί μέσα σε ένα πλέγμα υποχρεώσεων, κάποιες ορίζονται από τον νόμο, άλλες από σύμβαση και άλλες από ειδική ρύθμιση ανά τομέα.»
Από το Zenith Controls, αντιμετώπιση του ελέγχου ISO/IEC 27002:2022 5.31.
Το μέτρο ελέγχου 5.31 δεν λειτουργεί μόνο του. Δύο υποστηρικτικά μέτρα ελέγχου είναι ουσιώδη.
Το μέτρο ελέγχου 5.2, Ρόλοι και αρμοδιότητες ασφάλειας πληροφοριών, διασφαλίζει ότι οι υποχρεώσεις δεν ανατίθενται αφηρημένα «στην επιχείρηση» ή «στην Πληροφορική». Η χαρτογράφηση του Zenith Controls συνδέει το 5.2 με την κυριότητα πολιτικής, την παρακολούθηση συμμόρφωσης, τη διαχείριση περιστατικών, την ευαισθητοποίηση, την ανεξάρτητη ανασκόπηση, τον χειρισμό τεκμηρίων και τη διακυβέρνηση προνομιακής πρόσβασης.
Το μέτρο ελέγχου 5.36, Συμμόρφωση με πολιτικές, κανόνες και πρότυπα για την ασφάλεια πληροφοριών, κλείνει τον κύκλο. Διασφαλίζει ότι οι τεκμηριωμένες απαιτήσεις τηρούνται, παρακολουθούνται, αναφέρονται και διορθώνονται. Η χαρτογράφηση του Zenith Controls συνδέει το 5.36 με πολιτικές για την ασφάλεια πληροφοριών, πειθαρχικές διαδικασίες, ανεξάρτητη ανασκόπηση, ρόλους και αρμοδιότητες, αξιολόγηση συμβάντων, καταγραφή ελέγχου, παρακολούθηση και προστατευμένα αρχεία.
Μαζί, αυτά τα μέτρα ελέγχου απαντούν στις βασικές ερωτήσεις του ελεγκτή.
| Ερώτηση ελεγκτή | Σημείο αναφοράς ISO/IEC 27002:2022 | Πώς μοιάζουν τα κατάλληλα τεκμήρια |
|---|---|---|
| Ποιες υποχρεώσεις εφαρμόζονται; | 5.31, Νομικές, καταστατικές, ρυθμιστικές και συμβατικές απαιτήσεις | Μητρώο υποχρεώσεων, σημειώσεις νομικής ανασκόπησης, εξαγωγή συμβατικών ρητρών, αξιολόγηση ρυθμιστικής εφαρμοσιμότητας |
| Ποιος είναι υπεύθυνος για κάθε υποχρέωση και μέτρο ελέγχου; | 5.2, Ρόλοι και αρμοδιότητες ασφάλειας πληροφοριών | Μήτρα RACI, περιγραφές θέσεων, αρχεία ορισμού, καταστατικό διακυβέρνησης, κατάλογος υπευθύνων μέτρων ελέγχου |
| Πώς γνωρίζετε ότι τα μέτρα ελέγχου τηρούνται; | 5.36, Συμμόρφωση με πολιτικές, κανόνες και πρότυπα για την ασφάλεια πληροφοριών | Πίνακες ελέγχου συμμόρφωσης, αναφορές εσωτερικής επιθεώρησης, αρχεία καταγραφής εξαιρέσεων, αρχεία διορθωτικών ενεργειών, πρακτικά ανασκόπησης από τη διοίκηση |
Για μικρότερους οργανισμούς, η ίδια δομή μπορεί να είναι ελαφρύτερη. Η Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης - ΜΜΕ της Clarysec ορίζει:
«Ο GM πρέπει να διατηρεί ένα απλό, δομημένο Μητρώο Συμμόρφωσης που καταγράφει:»
Από την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης - ΜΜΕ, Απαιτήσεις διακυβέρνησης, ρήτρα 5.1.1.
Απαιτεί επίσης τακτική ανασκόπηση:
«Το Μητρώο Συμμόρφωσης πρέπει να ανασκοπείται τριμηνιαία και να επικαιροποιείται όταν:»
Από την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης - ΜΜΕ, Απαιτήσεις διακυβέρνησης, ρήτρα 5.1.2.
Για τις ΜΜΕ, το μητρώο μπορεί να ξεκινήσει απλά. Εξακολουθεί όμως να χρειάζεται σαφή ευθύνη, κύκλο ανασκόπησης και τεκμήρια.
Χτίστε το μητρώο γύρω από υποχρεώσεις, όχι πλαίσια
Το συνηθέστερο λάθος είναι η δημιουργία ενός εργαλείου παρακολούθησης για τη NIS2, ενός άλλου για το DORA, ενός άλλου για το GDPR, ενός άλλου για το ISO/IEC 27001:2022 και ενός ακόμη για τις συμβάσεις πελατών. Αυτό δημιουργεί διπλά αιτήματα τεκμηρίων, αντικρουόμενους υπευθύνους και εξαντλημένες ομάδες.
Καλύτερη προσέγγιση είναι η χαρτογράφηση υποχρέωσης προς μέτρο ελέγχου. Μία ικανότητα ασφάλειας μπορεί να ικανοποιεί πολλαπλούς νομικούς οδηγούς, εφόσον το μητρώο διατηρεί τις διαφορές σε έναυσμα, πεδίο εφαρμογής, χρονοδιάγραμμα και αρμοδιότητα.
Για παράδειγμα, η απόκριση σε περιστατικά υποστηρίζει την αναφορά σημαντικών περιστατικών κατά NIS2, την αναφορά μειζόνων περιστατικών σχετιζόμενων με ΤΠΕ κατά DORA και την αξιολόγηση παραβίασης δεδομένων προσωπικού χαρακτήρα κατά GDPR. Η δέουσα επιμέλεια προμηθευτών υποστηρίζει την ασφάλεια εφοδιαστικής αλυσίδας κατά NIS2, τον κίνδυνο τρίτων ΤΠΕ κατά DORA και τη διακυβέρνηση εκτελούντων την επεξεργασία κατά GDPR. Η καταγραφή ελέγχου και παρακολούθηση υποστηρίζει την ανίχνευση περιστατικών, την αποτελεσματικότητα μέτρων ελέγχου και τη λογοδοσία. Τα αποθετήρια περιουσιακών στοιχείων και δεδομένων υποστηρίζουν NIS2, DORA, GDPR και αξιολόγηση κινδύνου ISO/IEC 27001:2022.
| Θεματική υποχρέωσης | Οδηγός NIS2 | Οδηγός DORA | Οδηγός GDPR | Σημείο αναφοράς ISO/IEC 27001:2022 και ISO/IEC 27002:2022 | Παραδείγματα τεκμηρίων |
|---|---|---|---|---|---|
| Διαχείριση νομικών υποχρεώσεων | Ταξινόμηση οντότητας, εθνική μεταφορά, εποπτικές εξουσίες | Καθεστώς ψηφιακής επιχειρησιακής ανθεκτικότητας ειδικό ανά τομέα | Λογοδοσία και εφαρμοστέο δίκαιο προστασίας δεδομένων | Ρήτρα 4.2, Ρήτρα 6.1, μέτρο ελέγχου 5.31 | Μητρώο υποχρεώσεων, σημείωμα εφαρμοσιμότητας, αρχείο νομικών επικαιροποιήσεων |
| Κυριότητα μέτρων ελέγχου | Έγκριση από το όργανο διοίκησης, εποπτεία και εκπαίδευση | Λογοδοσία οργάνου διοίκησης, ρόλοι και αρμοδιότητες ΤΠΕ | Λογοδοσία υπευθύνου επεξεργασίας, καθήκοντα DPO όπου εφαρμόζεται | Ρήτρα 5.3, μέτρο ελέγχου 5.2 | RACI, περιγραφές ρόλων, βεβαιώσεις υπευθύνων μέτρων ελέγχου |
| Αναφορά περιστατικών | Article 23 σταδιακή αναφορά σημαντικών περιστατικών | Article 19 αναφορά μειζόνων περιστατικών σχετιζόμενων με ΤΠΕ | Article 33 γνωστοποίηση παραβίασης δεδομένων προσωπικού χαρακτήρα όπου εφαρμόζεται | Μέτρα ελέγχου 5.24 έως 5.28, ISO/IEC 27035-1:2023 | Δελτία περιστατικών, μήτρα ταξινόμησης, αρχεία γνωστοποιήσεων |
| Κίνδυνος προμηθευτών και νέφους | Article 21 ασφάλεια εφοδιαστικής αλυσίδας | Article 28 διαχείριση κινδύνων τρίτων ΤΠΕ | Article 28 δικλίδες εκτελούντος την επεξεργασία, έλεγχοι διαβίβασης Κεφαλαίου V | Μέτρα ελέγχου 5.19 έως 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Αξιολογήσεις προμηθευτών, συμβάσεις, δοκιμές εξόδου, ανασκοπήσεις υποεκτελούντων την επεξεργασία |
| Παρακολούθηση συμμόρφωσης | Αποτελεσματικότητα μέτρων ελέγχου, κυβερνοϋγιεινή και προσδοκίες ελέγχου πρόσβασης | Ανασκόπηση πλαισίου κινδύνων ΤΠΕ, εσωτερική επιθεώρηση, δοκιμές ανθεκτικότητας | Απόδειξη συμμόρφωσης και ανασκόπηση μέτρων | Ρήτρα 9.1, Ρήτρα 9.2, μέτρο ελέγχου 5.36 | Αναφορές ελέγχου, πίνακες ελέγχου, εξαιρέσεις, διορθωτικές ενέργειες |
Ο στόχος δεν είναι να αποκρυφθούν οι νομικές διαφορές. Ο στόχος είναι να αποφευχθεί η εφαρμογή της ίδιας ικανότητας τρεις φορές.
Ένα πρακτικό μοντέλο μητρώου που μπορείτε να εφαρμόσετε αυτή την εβδομάδα
Ένα μητρώο υποχρεώσεων τύπου Clarysec πρέπει να είναι αρκετά απλό ώστε να συντηρείται και αρκετά λεπτομερές ώστε να αντέχει σε δειγματοληπτικό έλεγχο. Τα ελάχιστα πεδία είναι:
- Αναγνωριστικό υποχρέωσης.
- Πηγή, όπως NIS2, DORA, GDPR, ISO/IEC 27001:2022, σύμβαση πελάτη ή εσωτερική πολιτική.
- Συγκεκριμένο άρθρο, ρήτρα ή αναφορά σύμβασης.
- Σύνοψη απαίτησης.
- Αιτιολόγηση εφαρμοσιμότητας.
- Επηρεαζόμενη επιχειρησιακή διαδικασία ή υπηρεσία.
- Σενάριο κινδύνου σε περίπτωση μη εκπλήρωσης.
- Χαρτογράφηση μέτρων ελέγχου, συμπεριλαμβανομένων μέτρων ελέγχου ISO/IEC 27002:2022 και αναφορών σε εσωτερικές πολιτικές.
- Υπεύθυνος μέτρου ελέγχου.
- Υπεύθυνος τεκμηρίων.
- Κύκλος ανασκόπησης.
- Τοποθεσία τεκμηρίων.
- Εξαιρέσεις ή ανοικτά κενά.
- Ένδειξη κλιμάκωσης στην ανασκόπηση από τη διοίκηση.
- Ημερομηνία τελευταίας ανασκόπησης και ημερομηνία επόμενης ανασκόπησης.
- Κατάσταση.
Ακολουθεί πρακτικό παράδειγμα για πάροχο SaaS fintech που δραστηριοποιείται στην ΕΕ.
| Αναγνωριστικό υποχρέωσης | Πηγή και απαίτηση | Εσωτερική χαρτογράφηση | Υπεύθυνος | Κύκλος ανασκόπησης | Τεκμήρια | |—|—|—|—|—| | OBL-001 | Εφαρμοσιμότητα NIS2 και ταξινόμηση οντότητας για δραστηριότητες ψηφιακής υποδομής ή διαχειριζόμενων υπηρεσιών | Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, μέτρο ελέγχου 5.31, πεδίο εφαρμογής του ISMS | Διευθυντής Συμμόρφωσης | Τριμηνιαία και σε αλλαγή υπηρεσίας | Σημείωμα εφαρμοσιμότητας, δεδομένα καταχώρισης οντότητας, ενημέρωση Διοικητικού Συμβουλίου | | OBL-002 | DORA διαχείριση κινδύνων τρίτων ΤΠΕ για κρίσιμες ή σημαντικές υπηρεσίες ΤΠΕ | Διαδικασία ασφάλειας προμηθευτών, μέτρα ελέγχου 5.19 έως 5.23, μητρώο προμηθευτών DORA | Υπεύθυνος κινδύνου προμηθευτών | Τριμηνιαία και πριν από νέο κρίσιμο προμηθευτή | Μητρώο προμηθευτών, δέουσα επιμέλεια, συμβατικές ρήτρες, δοκιμή εξόδου | | OBL-003 | GDPR αξιολόγηση παραβίασης δεδομένων προσωπικού χαρακτήρα και λογοδοσία | Σχέδιο αντιμετώπισης περιστατικών, διαδικασία ιδιωτικότητας, μέτρα ελέγχου 5.24 έως 5.28 και 5.34 | DPO και Υπεύθυνος Περιστατικών | Ανά περιστατικό, τριμηνιαία ανασκόπηση τάσεων | Αξιολόγηση παραβίασης, δελτίο περιστατικού, απόφαση γνωστοποίησης, διδάγματα που αντλήθηκαν | | OBL-004 | ISO/IEC 27001:2022 παρακολούθηση, εσωτερική επιθεώρηση και ανασκόπηση από τη διοίκηση | Διαδικασία ελέγχου και παρακολούθησης συμμόρφωσης, μέτρο ελέγχου 5.36 | Υπεύθυνος ISMS | Ετήσιο πρόγραμμα ελέγχων, τριμηνιαία παρακολούθηση | Αναφορά εσωτερικής επιθεώρησης, πίνακας ελέγχου KPI, αρχείο διορθωτικών ενεργειών | | OBL-005 | Σύμβαση πελάτη απαιτεί γνωστοποίηση περιστατικού ασφάλειας εντός 24 ωρών | Μητρώο συμβάσεων, εγχειρίδιο επικοινωνίας περιστατικών | Ομάδα επιτυχίας πελατών και Νομικό Τμήμα | Σε αλλαγή σύμβασης και ανά περιστατικό | Απόσπασμα συμβατικής ρήτρας, αρχείο επικοινωνιών περιστατικού |
Παρατηρήστε ότι κάθε γραμμή είναι εφαρμόσιμη στην πράξη. Δεν αναφέρει απλώς «συμμόρφωση με DORA». Προσδιορίζει την απαίτηση, την εσωτερική χαρτογράφηση, τον υπεύθυνο, τον ρυθμό ανασκόπησης και τα τεκμήρια.
Η Πολιτική Ρόλων και Αρμοδιοτήτων Διακυβέρνησης - ΜΜΕ της Clarysec ενισχύει αυτή την πειθαρχία κυριότητας:
«Οι αρμοδιότητες διακυβέρνησης (π.χ. ανασκόπηση πολιτικής, έγκριση εξαίρεσης, εποπτεία παρόχων) πρέπει να ανατίθενται σε συγκεκριμένα άτομα ή ρόλους.»
Από την Πολιτική Ρόλων και Αρμοδιοτήτων Διακυβέρνησης - ΜΜΕ, Απαιτήσεις διακυβέρνησης, ρήτρα 5.3.
Για επιχειρησιακά περιβάλλοντα μεγαλύτερης κλίμακας, η ίδια έννοια πρέπει να αποτυπώνεται σε μήτρα RACI, μητρώο κυριότητας μέτρων ελέγχου και πακέτο αναφορών προς τη διοίκηση.
Παράδειγμα αναφοράς περιστατικών: ένα εγχειρίδιο ενεργειών, πολλαπλές υποχρεώσεις
Ένας πάροχος SaaS διαπιστώνει ότι μπορεί να εμπίπτει στο πεδίο εφαρμογής NIS2 επειδή παρέχει δραστηριότητες νέφους ή διαχειριζόμενων υπηρεσιών στην ΕΕ και πληροί τα σχετικά κριτήρια μεγέθους ή τομέα. Ο οργανισμός διαθέτει ήδη σχέδιο αντιμετώπισης περιστατικών, αλλά δεν έχει χαρτογραφήσει την αναφορά NIS2 στις διαδικασίες κλιμάκωσης.
Η καταχώριση στο μητρώο πρέπει να αποτυπώνει με ακρίβεια την υποχρέωση:
- Πηγή: NIS2 Article 23.
- Απαίτηση: γνωστοποίηση στο CSIRT ή στην αρμόδια αρχή χωρίς αδικαιολόγητη καθυστέρηση για σημαντικά περιστατικά, με έγκαιρη προειδοποίηση εντός 24 ωρών, γνωστοποίηση εντός 72 ωρών και τελική αναφορά εντός ενός μήνα.
- Εφαρμοσιμότητα: δυνητικά εφαρμοστέα λόγω κατηγορίας υπηρεσίας και δραστηριοτήτων σε κράτη μέλη.
- Κίνδυνος σε περίπτωση μη εκπλήρωσης: ρυθμιστική παραβίαση, καθυστερημένη γνωστοποίηση προς ενδιαφερόμενα μέρη, απώλεια εμπιστοσύνης πελατών.
Στη συνέχεια, χαρτογραφήστε την σε μέτρα ελέγχου. Τα μέτρα ελέγχου ISO/IEC 27002:2022 5.24 έως 5.28 καλύπτουν τον σχεδιασμό διαχείρισης περιστατικών, την αξιολόγηση, την απόκριση, τη μάθηση και τη συλλογή τεκμηρίων. Το μέτρο ελέγχου 5.31 καλύπτει την παρακολούθηση νομικών υποχρεώσεων. Το μέτρο ελέγχου 5.2 καλύπτει την ανάθεση ρόλων. Το μέτρο ελέγχου 5.36 καλύπτει την παρακολούθηση του κατά πόσο η διαδικασία τηρείται.
Η κυριότητα πρέπει να είναι ρητή. Ο Υπεύθυνος Περιστατικών κατέχει την ταξινόμηση και την κλιμάκωση. Το Νομικό Τμήμα ή η Συμμόρφωση κατέχει την ερμηνεία των ρυθμιστικών απαιτήσεων και την έγκριση γνωστοποίησης. Η Επικοινωνία κατέχει την επικοινωνία με πελάτες. Ο υπεύθυνος τεκμηρίων διατηρεί τον φάκελο περιστατικού.
Τα τεκμήρια πρέπει να περιλαμβάνουν το αρχείο ταξινόμησης περιστατικού, τη χρονογραμμή, τον χρόνο επίγνωσης, τον χρόνο αρχικής αξιολόγησης, τον χρόνο κλιμάκωσης, την απόφαση γνωστοποίησης, την υποβολή στη ρυθμιστική αρχή όπου εφαρμόζεται, την απόφαση επικοινωνίας με πελάτες, τα διδάγματα που αντλήθηκαν και τις διορθωτικές ενέργειες.
Μια άσκηση επιτραπέζιου σεναρίου καθιστά στη συνέχεια το μητρώο πραγματικό. Χρησιμοποιήστε σενάριο στο οποίο μια εσφαλμένη διαμόρφωση νέφους προκαλεί πιθανή έκθεση δεδομένων πελατών και διακοπή υπηρεσιών. Ελέγξτε αν η ομάδα μπορεί να προσδιορίσει το 24ωρο χρονικό όριο της NIS2, να καθορίσει αν απαιτείται αξιολόγηση παραβίασης GDPR, να ταξινομήσει πιθανό αντίκτυπο DORA εάν επηρεάζονται χρηματοοικονομικές υπηρεσίες και να παραγάγει πλήρη φάκελο τεκμηρίων.
Έτσι το μητρώο υποχρεώσεων γίνεται μέτρο ελέγχου. Αλλάζει την επιχειρησιακή συμπεριφορά.
Η διαχείριση τεκμηρίων είναι το σημείο όπου συχνά αποτυγχάνουν οι έλεγχοι
Πολλοί οργανισμοί μπορούν να παρουσιάσουν μητρώο. Λιγότεροι μπορούν να αποδείξουν ότι τα τεκμήρια είναι πλήρη, τρέχοντα, προστατευμένα και συνδεδεμένα.
Η Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης - ΜΜΕ της Clarysec παρέχει τη βασική απαίτηση:
«Όλα τα τεκμήρια πρέπει να αποθηκεύονται σε κεντρικό φάκελο ελέγχου.»
Από την Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης - ΜΜΕ, Απαιτήσεις εφαρμογής της πολιτικής, ρήτρα 6.2.1.
Αυτή η πρόταση επιλύει μια συνηθισμένη αστοχία ελέγχου. Τεκμήρια διασκορπισμένα σε email, δελτία Jira, φακέλους SharePoint, πύλες προμηθευτών και προσωπικούς δίσκους δεν είναι έτοιμα για έλεγχο. Ο κεντρικός φάκελος δεν χρειάζεται να είναι ένας κυριολεκτικός φάκελος για κάθε αρχείο, αλλά πρέπει να υπάρχει ελεγχόμενο αποθετήριο ελέγχου ή ευρετήριο που να δείχνει στον ελεγκτή πού βρίσκεται το έγκυρο τεκμήριο.
Για κάθε υποχρέωση, τα τεκμήρια πρέπει να ονομάζονται με συνέπεια, να χαρτογραφούνται στο αναγνωριστικό υποχρέωσης και στο αναγνωριστικό μέτρου ελέγχου, να ανήκουν σε ονομαστικό άτομο ή ρόλο, να προστατεύονται από μη εξουσιοδοτημένη τροποποίηση, να διατηρούνται σύμφωνα με νομικές και συμβατικές απαιτήσεις, να ανασκοπούνται σε καθορισμένο κύκλο και να συνδέονται με εξαιρέσεις και διορθωτικές ενέργειες.
Η αντιμετώπιση του μέτρου ελέγχου 5.31 στο Zenith Controls συνδέει τις νομικές απαιτήσεις με τη διατήρηση αρχείων μέσω του μέτρου ελέγχου 5.33, την ιδιωτικότητα και προστασία των δεδομένων προσωπικού χαρακτήρα μέσω του μέτρου ελέγχου 5.34, την ανεξάρτητη ανασκόπηση μέσω του μέτρου ελέγχου 5.35 και την εσωτερική συμμόρφωση μέσω του μέτρου ελέγχου 5.36. Αυτό έχει σημασία επειδή τα ίδια τα τεκμήρια μπορεί να περιέχουν ρυθμιζόμενες πληροφορίες, όπως δεδομένα προσωπικού χαρακτήρα, εγκληματολογικούς δείκτες, αρχεία καταγραφής προνομιακής πρόσβασης ή εμπιστευτικά δεδομένα πελατών.
Η οπτική του ελέγχου: πώς διαφορετικοί αξιολογητές θα δοκιμάσουν το μητρώο
Ένα ισχυρό μητρώο αντέχει σε πολλαπλές οπτικές ελέγχου.
Ένας ελεγκτής ISO/IEC 27001:2022 θα ξεκινήσει από το πλαίσιο, τα ενδιαφερόμενα μέρη, το πεδίο εφαρμογής, την αντιμετώπιση κινδύνων, τη Δήλωση Εφαρμοσιμότητας, την παρακολούθηση, την εσωτερική επιθεώρηση και την ανασκόπηση από τη διοίκηση. Για το μέτρο ελέγχου 5.31, ο ελεγκτής θα αναμένει να δει ότι οι εφαρμοστέες νομικές και συμβατικές απαιτήσεις έχουν προσδιοριστεί, διατηρούνται επικαιροποιημένες και αποτυπώνονται στα μέτρα ελέγχου. Για το μέτρο ελέγχου 5.2, θα ελέγξει αν οι αρμοδιότητες έχουν ανατεθεί και κατανοηθεί. Για το μέτρο ελέγχου 5.36, θα αναζητήσει παρακολούθηση, μη συμμορφώσεις και διορθωτικές ενέργειες.
Ένας αξιολογητής ευθυγραμμισμένος με NIST θα εστιάσει στα αποτελέσματα διακυβέρνησης. Το NIST Cybersecurity Framework 2.0 GOVERN περιλαμβάνει το GV.OC-03, το οποίο αναμένει οι νομικές, ρυθμιστικές και συμβατικές απαιτήσεις που αφορούν την κυβερνοασφάλεια, συμπεριλαμβανομένων των υποχρεώσεων ιδιωτικότητας και ατομικών ελευθεριών, να είναι κατανοητές και διαχειριζόμενες. Ο αξιολογητής μπορεί να ζητήσει οργανωσιακό προφίλ, ανάλυση κενών και ιεραρχημένο σχέδιο ενεργειών και στη συνέχεια να δειγματοληπτήσει αν οι υποχρεώσεις μεταφράζονται σε διαχείριση περιουσιακών στοιχείων, έλεγχο πρόσβασης, προστασία δεδομένων, καταγραφή ελέγχου, απόκριση και ανάκαμψη.
Ένας ελεγκτής COBIT 2019 ή ISACA θα εξετάσει το θέμα μέσω στόχων διακυβέρνησης και διαχείρισης. Το MEA03, Managed Compliance With External Requirements, είναι ιδιαίτερα σχετικό. Ο ελεγκτής μπορεί να ελέγξει αν οι εξωτερικές απαιτήσεις προσδιορίζονται μέσω του MEA03.01, αν οι αποκρίσεις βελτιστοποιούνται μέσω του MEA03.02, αν η συμμόρφωση επιβεβαιώνεται μέσω του MEA03.03 και αν λαμβάνεται διασφάλιση μέσω του MEA03.04.
Ένας ελεγκτής βάσει ISACA ITAF θα δώσει έμφαση σε επαρκή και κατάλληλα τεκμήρια. Μπορεί να επιλέξει μια απαίτηση γνωστοποίησης παραβίασης GDPR, μια απαίτηση μητρώου προμηθευτών DORA και μια απαίτηση αναφοράς περιστατικών NIS2 και στη συνέχεια να ζητήσει την πλήρη διαδρομή τεκμηρίων από άκρο σε άκρο.
Ένας τεχνικός αξιολογητής μπορεί να επικυρώσει το μέτρο ελέγχου 5.36 μέσω τεκμηρίων διαμόρφωσης. Αν το μητρώο αναφέρει ότι η NIS2 και οι συμβάσεις πελατών απαιτούν MFA για προνομιούχα πρόσβαση, μπορεί να ελέγξει τις ρυθμίσεις παρόχου ταυτότητας. Αν αναφέρει ότι το GDPR και οι συμβάσεις απαιτούν κρυπτογράφηση, μπορεί να επιθεωρήσει την κρυπτογράφηση βάσεων δεδομένων, τα αρχεία διαχείρισης κλειδιών και τα διαγράμματα ροής δεδομένων. Αν το DORA απαιτεί παρακολούθηση υπηρεσιών τρίτων ΤΠΕ, μπορεί να επιθεωρήσει ανασκοπήσεις υπηρεσιών, αναφορές SLA και αρχεία δοκιμών εξόδου.
| Πλαίσιο ή αξιολογητής | Τι θα ελέγξει | Τεκμήρια μητρώου που βοηθούν |
|---|---|---|
| ISO/IEC 27001:2022 | Ρήτρες 4.2, 6.1, 6.1.3, 9.1, 9.2 και 9.3 | Ανάλυση ενδιαφερόμενων μερών, σύνδεσμοι SoA, πρόγραμμα ελέγχων, πρακτικά ανασκόπησης από τη διοίκηση |
| NIST CSF 2.0 | Αποτελέσματα GOVERN, ιδίως GV.OC-03 | Απογραφή νομικών απαιτήσεων, τρέχον και στοχευόμενο προφίλ, σχέδιο ενεργειών |
| COBIT 2019 | MEA03 συμμόρφωση με εξωτερικές απαιτήσεις | Αναφορές συμμόρφωσης, αρχεία κυριότητας, εγκρίσεις εξαιρέσεων |
| Ρυθμιστικές αρχές NIS2, DORA και GDPR | Συγκεκριμένα νόμιμα αποτελέσματα | Χαρτογραφήσεις σε επίπεδο άρθρου, αρχεία περιστατικών, φάκελοι προμηθευτών, αποφάσεις γνωστοποίησης |
| Τεχνικός αξιολογητής | Αν τα δηλωμένα μέτρα ελέγχου λειτουργούν | Εξαγωγές διαμόρφωσης, αρχεία καταγραφής, ανασκοπήσεις δικαιωμάτων πρόσβασης, αρχεία δοκιμών |
Το μητρώο χρειάζεται τεκμήρια διακυβέρνησης και τεχνικά τεκμήρια.
Η ανασκόπηση από τη διοίκηση κλείνει τον κύκλο λογοδοσίας
Ένα Μητρώο Υποχρεώσεων Συμμόρφωσης δεν πρέπει να ανήκει σιωπηρά στη συμμόρφωση. Πρέπει να φτάνει στην ανασκόπηση από τη διοίκηση, επειδή NIS2, DORA, GDPR και ISO/IEC 27001:2022 βασίζονται όλα στη λογοδοσία.
Η NIS2 απαιτεί από τα όργανα διοίκησης να εγκρίνουν μέτρα διαχείρισης κινδύνων κυβερνοασφάλειας και να εποπτεύουν την υλοποίηση. Το DORA αποδίδει την τελική λογοδοσία για τη διαχείριση κινδύνων ΤΠΕ στο όργανο διοίκησης. Το GDPR απαιτεί από τους υπευθύνους επεξεργασίας να αποδεικνύουν τη συμμόρφωση. Το ISO/IEC 27001:2022 απαιτεί η ανασκόπηση από τη διοίκηση να εξετάζει αλλαγές στο πλαίσιο, ανάγκες ενδιαφερόμενων μερών, αποτελέσματα ελέγχων, αποτελέσματα παρακολούθησης, αποτελέσματα αξιολόγησης κινδύνου, κατάσταση αντιμετώπισης και ευκαιρίες βελτίωσης.
Η Πολιτική Ασφάλειας Πληροφοριών της Clarysec ευθυγραμμίζεται με αυτή την προσδοκία:
«Οι δραστηριότητες Ανασκόπησης της Διοίκησης (σύμφωνα με το ISO/IEC 27001 Clause 9.3) πρέπει να διενεργούνται τουλάχιστον ετησίως και να περιλαμβάνουν:»
Από την Πολιτική Ασφάλειας Πληροφοριών, Απαιτήσεις διακυβέρνησης, ρήτρα 5.3.
Η πολιτική ελέγχου για ΜΜΕ προσθέτει τον επιχειρησιακό σύνδεσμο:
«Τα ευρήματα ελέγχου και οι ενημερώσεις κατάστασης πρέπει να περιλαμβάνονται στη διαδικασία Ανασκόπησης της Διοίκησης του ISMS.»
Από την Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης - ΜΜΕ, Απαιτήσεις διακυβέρνησης, ρήτρα 5.4.3.
Η ανασκόπηση από τη διοίκηση δεν χρειάζεται κάθε γραμμή. Χρειάζεται τάσεις, αποφάσεις κινδύνου, εξαιρέσεις, πόρους και λογοδοσία.
| Θέμα ανασκόπησης από τη διοίκηση | Παράδειγμα δείκτη ή απόφασης |
|---|---|
| Αλλαγές εφαρμοσιμότητας | Προσδιορίστηκε νέα απαίτηση καταχώρισης NIS2 σε κράτος μέλος και ανατέθηκε υπεύθυνος |
| Ανοικτά κενά συμμόρφωσης | Δοκιμή εξόδου προμηθευτή DORA καθυστερεί για δύο κρίσιμες υπηρεσίες ΤΠΕ |
| Υγεία τεκμηρίων | Το 92% των υποχρεώσεων διαθέτει τρέχοντα τεκμήρια και το 8% έχει λήξει |
| Εξαιρέσεις | Εγκρίθηκε προσωρινή απόκλιση από τη διατήρηση αρχείων καταγραφής έως την επέκταση αποθηκευτικού χώρου |
| Περιστατικά και γνωστοποιήσεις | Αξιολογήθηκαν δύο περιστατικά ασφάλειας, δεν απαιτήθηκε γνωστοποίηση σε ρυθμιστική αρχή, καταγράφηκε η αιτιολόγηση |
| Ευρήματα ελέγχου | Τρεις ήσσονος σημασίας μη συμμορφώσεις, επιβεβαιώθηκαν υπεύθυνοι διορθωτικών ενεργειών και προθεσμίες |
| Ρυθμιστικός ορίζοντας | Επερχόμενες αλλαγές συμβάσεων και εθνικής μεταφοράς υπό νομική ανασκόπηση |
Αυτό μετατρέπει το μητρώο από φάκελο συμμόρφωσης σε εργαλείο ηγεσίας.
Συνηθισμένα μοτίβα αποτυχίας και πώς να τα αποφύγετε
Το πρώτο μοτίβο αποτυχίας είναι ότι το Νομικό Τμήμα κατέχει τον νόμο, η ασφάλεια κατέχει τα μέτρα ελέγχου και κανείς δεν κατέχει τη χαρτογράφηση. Η Clarysec το αποτρέπει απαιτώντας οι υποχρεώσεις να χαρτογραφούνται σε πολιτικές, μέτρα ελέγχου και υπευθύνους στο ISMS.
Το δεύτερο είναι η παρακολούθηση πλαισίων αντί υποχρεώσεων. Μια καταχώριση μητρώου που γράφει «DORA» δεν είναι εφαρμόσιμη στην πράξη. Μια καταχώριση που γράφει «DORA Article 28 διαχείριση κινδύνων τρίτων ΤΠΕ απαιτεί δέουσα επιμέλεια, συμβατικές προβλέψεις, παρακολούθηση και στρατηγικές εξόδου» είναι εφαρμόσιμη.
Το τρίτο είναι η απουσία κύκλου ανασκόπησης. Η τριμηνιαία ανασκόπηση αποτελεί πρακτική βασική γραμμή για πολλούς οργανισμούς, με επικαιροποιήσεις βάσει γεγονότων για νέες υπηρεσίες, νέες χώρες, νέους προμηθευτές, περιστατικά, ελέγχους και αλλαγές συμβάσεων.
Το τέταρτο είναι τεκμήρια που υπάρχουν αλλά δεν μπορούν να βρεθούν. Η αρχή του κεντρικού φακέλου ελέγχου το αντιμετωπίζει άμεσα.
Το πέμπτο είναι οι άτυπες εξαιρέσεις. Αν ένα μέτρο ελέγχου δεν μπορεί προσωρινά να ικανοποιήσει μια υποχρέωση, η εξαίρεση πρέπει να τεκμηριώνεται, να αξιολογείται ως προς τον κίνδυνο, να εγκρίνεται, να είναι χρονικά περιορισμένη και να ανασκοπείται.
Το έκτο είναι η τελετουργική ανασκόπηση από τη διοίκηση. Το μητρώο πρέπει να οδηγεί αποφάσεις για προϋπολογισμό, στελέχωση, αποκατάσταση προμηθευτών, διαπραγμάτευση συμβάσεων, αποδοχή κινδύνου και διορθωτικές ενέργειες.
Πώς η Clarysec μετατρέπει το μητρώο σε λειτουργικό μηχανισμό
Η προσέγγιση 30 βημάτων της Clarysec καθιστά πρακτική τη διαχείριση υποχρεώσεων.
Στο Zenith Blueprint, το Βήμα 2 προσδιορίζει τις ανάγκες ενδιαφερόμενων μερών και τις εφαρμοστέες απαιτήσεις. Το Βήμα 13 χαρτογραφεί μέτρα ελέγχου σε κινδύνους, ρήτρες και τη Δήλωση Εφαρμοσιμότητας. Το Βήμα 23 αντιμετωπίζει τους οργανωτικούς ελέγχους, συμπεριλαμβανομένης της απαίτησης δημιουργίας και διατήρησης μητρώου νομικών και ρυθμιστικών απαιτήσεων.
Το Blueprint αναφέρει:
«Συνεργαστείτε με το Νομικό Τμήμα, τη Συμμόρφωση ή εξωτερικό νομικό σύμβουλο για τη δημιουργία μητρώου εφαρμοστέων νόμων, κανονισμών και συμβατικών υποχρεώσεων που σχετίζονται με την ασφάλεια πληροφοριών (5.31). Αυτό πρέπει να περιλαμβάνει νόμους προστασίας δεδομένων (π.χ. GDPR), ειδικές ανά τομέα απαιτήσεις και υποχρεώσεις πιστοποίησης. Διασφαλίστε ότι η ομάδα ISMS γνωρίζει πού να το συμβουλεύεται και ότι οι αλλαγές ανασκοπούνται τουλάχιστον τριμηνιαία.»
Από το Zenith Blueprint, φάση Έλεγχοι στην πράξη, Βήμα 23.
Οι πολιτικές της Clarysec παρέχουν τους κανόνες διακυβέρνησης: διατήρηση του μητρώου, ανάθεση αρμοδιοτήτων, κεντρικοποίηση τεκμηρίων, ανασκόπηση ευρημάτων και συμπερίληψη της κατάστασης στην ανασκόπηση από τη διοίκηση.
Το Zenith Controls παρέχει την πυξίδα διασταυρούμενης συμμόρφωσης. Για το μέτρο ελέγχου 5.31, χαρτογραφεί τη διαχείριση υποχρεώσεων στη λογοδοσία GDPR, στα καθήκοντα κυβερνοασφάλειας NIS2, στη διαχείριση κινδύνων ΤΠΕ DORA, στη διακυβέρνηση NIST CSF, στη διαχείριση προγράμματος και τη συνεχή παρακολούθηση NIST SP 800-53 και στην παρακολούθηση εξωτερικής συμμόρφωσης COBIT 2019. Για το μέτρο ελέγχου 5.2, συνδέει τη λογοδοσία ρόλων με GDPR, NIS2, DORA, NIST και COBIT. Για το μέτρο ελέγχου 5.36, συνδέει την παρακολούθηση συμμόρφωσης με πολιτικές με τη λογοδοσία GDPR, την κυβερνοϋγιεινή και τις προσδοκίες ελέγχου πρόσβασης NIS2, τη λειτουργική ανθεκτικότητα DORA, τη συνεχή παρακολούθηση NIST και την παρακολούθηση συμμόρφωσης COBIT.
Η αξία είναι απλή: ένα μητρώο, μία αρχιτεκτονική μέτρων ελέγχου, πολλά αποτελέσματα συμμόρφωσης.
Επόμενα βήματα: κάντε το μητρώο υποχρεώσεών σας έτοιμο για έλεγχο
Οι οργανισμοί που θα διαχειριστούν καλά τη συμμόρφωση το 2026 δεν θα είναι εκείνοι με τα περισσότερα υπολογιστικά φύλλα. Θα είναι εκείνοι με ιχνηλασιμότητα: υποχρέωση προς υπεύθυνο, υπεύθυνος προς μέτρο ελέγχου, μέτρο ελέγχου προς τεκμήρια, τεκμήρια προς ανασκόπηση, ανασκόπηση προς βελτίωση.
Ξεκινήστε με τις παρακάτω ενέργειες:
- Δημιουργήστε ή επικαιροποιήστε το Μητρώο Υποχρεώσεων Συμμόρφωσης Κυβερνοασφάλειας.
- Προσθέστε NIS2, DORA, GDPR, ISO/IEC 27001:2022 και βασικές συμβατικές υποχρεώσεις πελατών.
- Χαρτογραφήστε κάθε υποχρέωση σε πολιτικές, μέτρα ελέγχου ISO/IEC 27002:2022, υπευθύνους, κύκλο ανασκόπησης και τεκμήρια.
- Προσδιορίστε κενά, εξαιρέσεις και ληγμένα τεκμήρια.
- Προσθέστε την κατάσταση του μητρώου στην επόμενη ανασκόπηση από τη διοίκηση του ISMS.
- Χρησιμοποιήστε το Zenith Blueprint της Clarysec για να εντάξετε το μητρώο στον οδικό χάρτη ISMS 30 βημάτων.
- Χρησιμοποιήστε το Zenith Controls για να χαρτογραφήσετε διασταυρούμενα τις υποχρεώσεις σε προσδοκίες ISO, NIST, COBIT, GDPR, NIS2 και DORA.
- Χρησιμοποιήστε την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης - ΜΜΕ, την Πολιτική Ρόλων και Αρμοδιοτήτων Διακυβέρνησης - ΜΜΕ, την Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης - ΜΜΕ και την Πολιτική Ασφάλειας Πληροφοριών της Clarysec για να τυποποιήσετε την κυριότητα, την ανασκόπηση, την αποθήκευση τεκμηρίων και τη λογοδοσία της διοίκησης.
Η Clarysec μπορεί να σας βοηθήσει να ενσωματώσετε αυτή την ιχνηλασιμότητα στο ISMS σας πριν τη ζητήσει ο ελεγκτής, η ρυθμιστική αρχή, το μέλος του Διοικητικού Συμβουλίου ή ο πελάτης. Κατεβάστε τα σχετικά πρότυπα πολιτικών της Clarysec, χαρτογραφήστε τις πρώτες δέκα υποχρεώσεις σας αυτή την εβδομάδα και μετατρέψτε τη συμμόρφωση από αγώνα τελευταίας στιγμής σε λειτουργικό σύστημα.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council