Χάρτης τεκμηρίων συμμόρφωσης για το EU Digital Identity Wallet 2026

Μια ομάδα προϊόντος σε fintech βρίσκεται δύο εβδομάδες πριν από την έναρξη ένταξης πελατών βάσει wallet. Η νέα ροή θα επιτρέπει στους πελάτες στην ΕΕ να αποδεικνύουν επιλεγμένα χαρακτηριστικά ταυτότητας μέσω του EU Digital Identity Wallet, αντί να ανεβάζουν χειροκίνητα έγγραφα ταυτοποίησης. Ο CISO βλέπει το όφελος για την ασφάλεια. Ο Υπεύθυνος Προστασίας Δεδομένων (DPO) βλέπει τη δυνατότητα ελαχιστοποίησης των δεδομένων. Ο επικεφαλής συμμόρφωσης βλέπει λιγότερες εγκαταλειμμένες διαδικασίες ένταξης και πιο ομαλή εμπειρία πελάτη.
Έπειτα, η Επιτροπή Ελέγχου θέτει το ερώτημα που αλλάζει τη συζήτηση:
«Αν μια ρυθμιστική αρχή, τραπεζικός συνεργάτης, ελεγκτής πελάτη ή εποπτική αρχή ζητήσει να δει πώς διέπεται αυτή η διασύνδεση με το wallet, ποια τεκμήρια παρουσιάζουμε;»
Αυτό είναι το πραγματικό πρόβλημα του 2026.
Το EU Digital Identity Wallet, που συχνά συντομεύεται σε EUDI Wallet, δεν είναι απλώς ακόμη μία λειτουργία προϊόντος. Για ρυθμιζόμενες ψηφιακές υπηρεσίες, παρόχους πληρωμών, οικοσυστήματα υπηρεσιών εμπιστοσύνης, διεπαφές δημόσιου τομέα και διαδικασίες ένταξης υψηλής διασφάλισης, γίνεται μέρος της αλυσίδας διασφάλισης ταυτότητας του οργανισμού. Επηρεάζει δεδομένα προσωπικού χαρακτήρα, συμβάντα αυθεντικοποίησης, εξαρτήσεις από προμηθευτές, διακυβέρνηση πρόσβασης, καταγραφή, κρυπτογραφία, αναφορά περιστατικών και λογοδοσία σε επίπεδο Διοικητικού Συμβουλίου.
Η παγίδα είναι να αντιμετωπιστούν το eIDAS2 και το EUDI Wallet ως αυτοτελής νομική υλοποίηση. Η πρακτική απάντηση είναι διαφορετική: εντάξτε την υιοθέτηση του wallet από τα βασιζόμενα μέρη στο ίδιο σύστημα τεκμηρίων που χρησιμοποιείται για ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 και COBIT 2019.
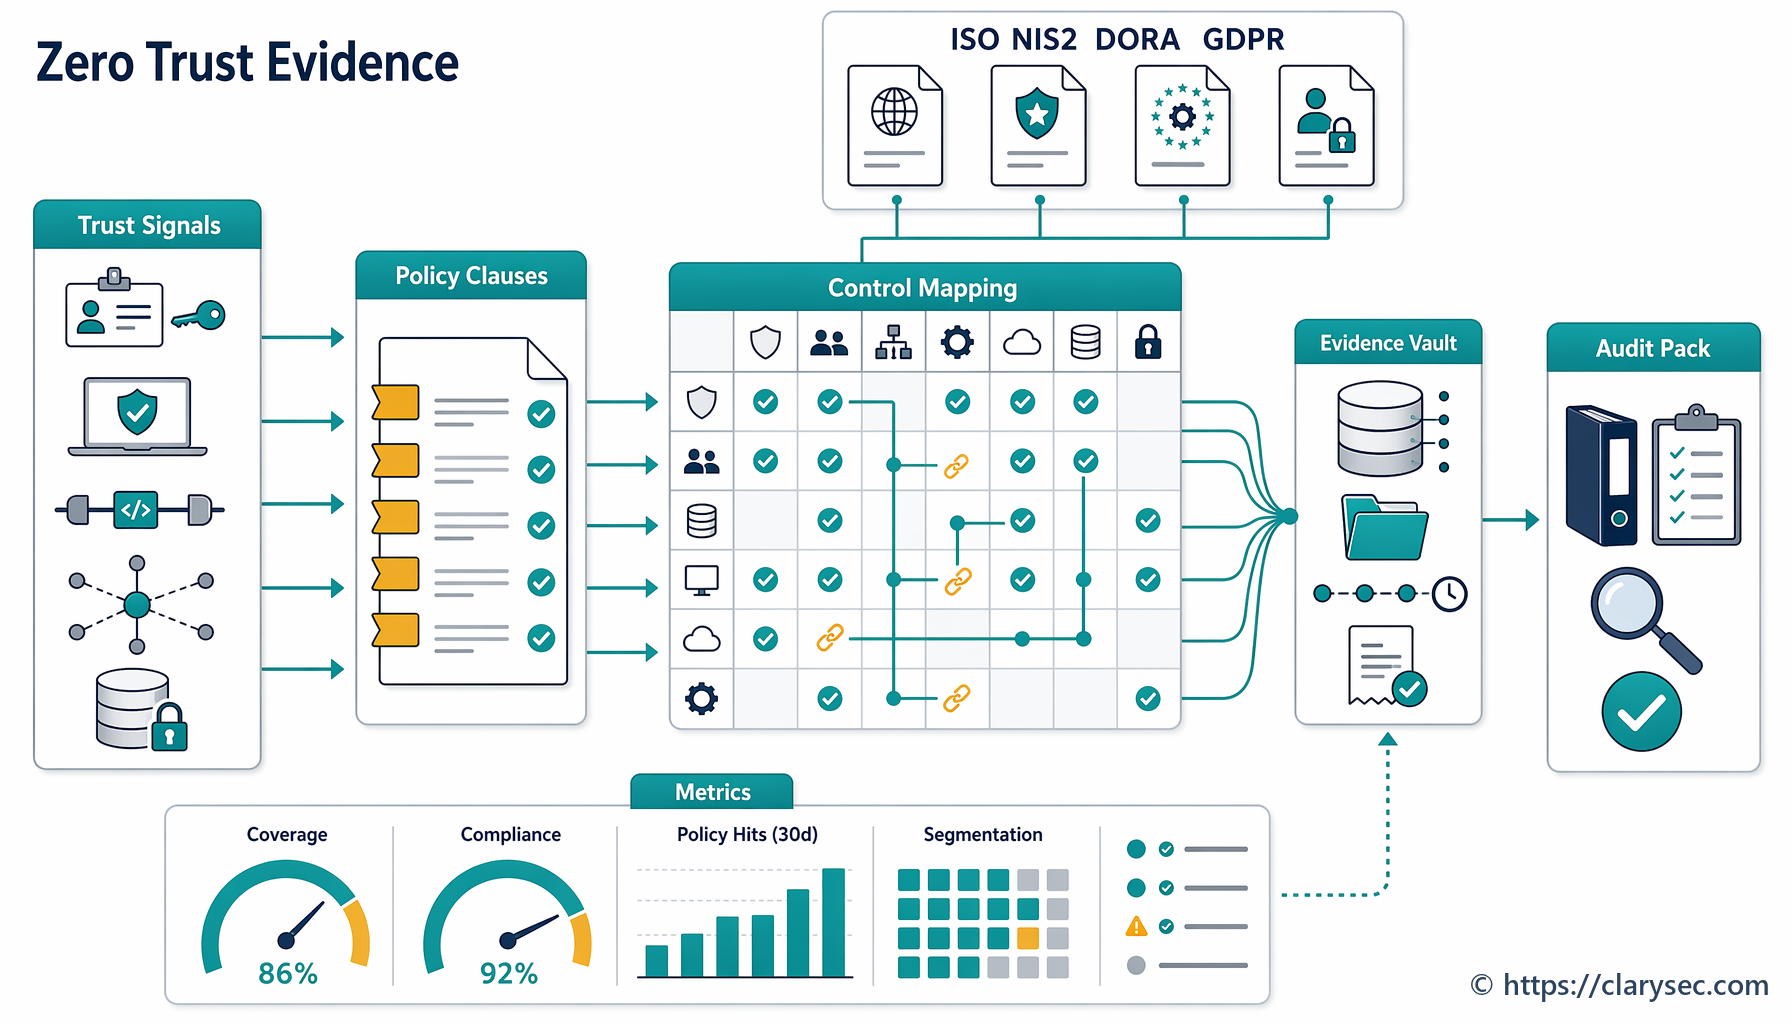
Εκεί είναι που η προσέγγιση της Clarysec είναι ισχυρότερη. Δεν μετατρέπουμε κάθε νέα ρύθμιση σε ακόμη ένα υπολογιστικό φύλλο. Χαρτογραφούμε υποχρεώσεις σε πολιτικές, ελέγχους, ιδιοκτήτες, διαδρομές ελέγχου και επαναλήψιμα αποδεικτικά στοιχεία.
Το άρθρο αυτό δείχνει πώς να δημιουργήσετε αυτή τη ραχοκοκαλιά τεκμηρίων χρησιμοποιώντας το Zenith Blueprint: ο οδικός χάρτης 30 βημάτων για ελεγκτές, το Zenith Controls: ο οδηγός διασταυρούμενης συμμόρφωσης και τα πρότυπα πολιτικών της Clarysec για ιδιωτικότητα, ταυτότητα, καταγραφή, διακυβέρνηση προμηθευτών και κανονιστική συμμόρφωση.
Το πρόβλημα τεκμηρίων wallet για το 2026 είναι ευρύτερο από το eIDAS2
Οι περισσότερες συζητήσεις για το EU Digital Identity Wallet επικεντρώνονται στην εμπιστοσύνη, τη διαλειτουργικότητα και την εμπειρία χρήστη. Αυτά έχουν σημασία. Όμως ένας CISO, διευθυντής συμμόρφωσης, DPO ή ελεγκτής έχει ένα πιο επιχειρησιακό ερώτημα: ποιοι έλεγχοι αποδεικνύουν ότι τα χαρακτηριστικά ταυτότητας που προέρχονται από wallet χρησιμοποιούνται με ασφάλεια, νόμιμα και αναλογικά;
Ένα βασιζόμενο μέρος που αποδέχεται δηλώσεις από wallet πρέπει να μπορεί να απαντήσει:
- Ποια χαρακτηριστικά wallet ζητούνται και γιατί;
- Ποια νομική βάση υποστηρίζει την επεξεργασία;
- Είναι οι χρήστες, οι διαχειριστές και οι λογαριασμοί υπηρεσίας μοναδικά αναγνωρίσιμοι;
- Περιλαμβάνονται οι υπηρεσίες επαλήθευσης wallet, οι identity brokers, οι πύλες API και τα στοιχεία νέφους στο μητρώο προμηθευτών;
- Καταγράφονται τα συμβάντα αυθεντικοποίησης και επαλήθευσης με τρόπο που υποστηρίζει τη διερεύνηση χωρίς υπερβολική συλλογή δεδομένων προσωπικού χαρακτήρα;
- Υπάρχει διαδικασία αντιμετώπισης περιστατικού αν η ένταξη μέσω wallet γίνει αντικείμενο κατάχρησης, δεν είναι διαθέσιμη ή παραβιαστεί;
- Για χρηματοοικονομικές οντότητες, καλύπτεται η διασύνδεση wallet από τη διαχείριση κινδύνων ΤΠΕ, τον κίνδυνο τρίτων παρόχων και την ταξινόμηση περιστατικών του DORA;
- Για οντότητες NIS2, επηρεάζει η εξάρτηση από wallet την παροχή βασικών ή σημαντικών υπηρεσιών, τον έλεγχο πρόσβασης, την επιχειρησιακή συνέχεια ή τις επικοινωνίες με πελάτες;
Το NIS2 είναι ιδιαίτερα συναφές, επειδή το πεδίο εφαρμογής του περιλαμβάνει πολλούς παρόχους ψηφιακών υποδομών, υπηρεσίες νέφους, παρόχους διαχειριζόμενων υπηρεσιών, παρόχους διαχειριζόμενων υπηρεσιών ασφάλειας και παρόχους υπηρεσιών εμπιστοσύνης. Η οδηγία ταξινομεί επίσης, υπό συγκεκριμένες περιστάσεις, τους παρόχους εγκεκριμένων υπηρεσιών εμπιστοσύνης, τους παρόχους DNS, τα μητρώα TLD και αρκετές άλλες οντότητες ως βασικές. Έως το 2026, πολλοί οργανισμοί δεν θα αναρωτιούνται πλέον αν η νομοθεσία έρχεται. Θα απαντούν σε ερωτήματα εποπτικών αρχών, πελατών και Εσωτερικού Ελέγχου σχετικά με την υλοποίηση.
Για τις χρηματοοικονομικές υπηρεσίες, το DORA προσθέτει ένα ακόμη επίπεδο. Εφαρμόζεται από τις 17 Ιανουαρίου 2025 και θεσπίζει ενιαίο πλαίσιο διαχείρισης κινδύνων ΤΠΕ, περιστατικών, δοκιμών και κινδύνου τρίτων παρόχων για χρηματοοικονομικές οντότητες. Το NIS2 αναγνωρίζει το DORA ως τομεακή νομική πράξη της Ένωσης για πολλές αλληλεπικαλυπτόμενες υποχρεώσεις κυβερνοασφάλειας στον χρηματοοικονομικό τομέα. Στην πράξη, αυτό σημαίνει ότι μια λειτουργία ένταξης βάσει wallet σε ίδρυμα πληρωμών, πάροχο υπηρεσιών κρυπτοστοιχείων, επιχείρηση επενδύσεων ή πάροχο υπηρεσιών πληροφοριών λογαριασμού πρέπει να τεκμηριώνεται μέσω διακυβέρνησης κινδύνων ΤΠΕ τύπου DORA, ακόμη και αν το NIS2 εξακολουθεί να έχει σημασία για τον συντονισμό και τις εξαρτήσεις του οικοσυστήματος.
Η λανθασμένη απάντηση είναι να δημιουργηθεί ένα πακέτο τεκμηρίων για το eIDAS2, ένα για το GDPR, ένα για το NIS2, ένα για το DORA και ένα για την πιστοποίηση ISO. Η σωστή απάντηση είναι να χρησιμοποιηθεί το ISMS ως λειτουργικό μοντέλο τεκμηρίων.
Χρησιμοποιήστε το ISO 27001 ως ραχοκοκαλιά τεκμηρίων
Το ISO/IEC 27001:2022 είναι χρήσιμο επειδή δεν περιορίζεται σε μια τεχνολογική λίστα ελέγχου. Απαιτεί από τους οργανισμούς να ορίζουν το πλαίσιο, τα ενδιαφερόμενα μέρη, τις νομικές και συμβατικές υποχρεώσεις, το πεδίο εφαρμογής, τις διεπαφές, τις εξαρτήσεις, τις αρμοδιότητες της ηγεσίας, την αξιολόγηση κινδύνων, την αντιμετώπιση κινδύνων, τη Δήλωση Εφαρμοσιμότητας και τη συνεχή βελτίωση.
Αυτό έχει σημασία για την υιοθέτηση wallet, επειδή ο κίνδυνος δεν βρίσκεται μόνο σε μια κλήση API. Ο κίνδυνος βρίσκεται στην επιχειρησιακή διαδικασία από άκρο σε άκρο.
Μια υλοποίηση βασιζόμενου μέρους για wallet επηρεάζει:
- την ένταξη πελατών και την πρόσβαση σε λογαριασμό·
- τις ειδοποιήσεις ιδιωτικότητας, τις καταχωρίσεις RoPA και τα αρχεία νομικής βάσης·
- την απόδειξη ταυτότητας και τα μοντέλα αυθεντικοποίησης·
- τις συμβάσεις προμηθευτών και τη διασφάλιση·
- την καταγραφή, την παρακολούθηση και τη διατήρηση τεκμηρίων·
- την ταξινόμηση και αναφορά περιστατικών·
- τη διατήρηση, διαγραφή και διόρθωση δεδομένων·
- τον έλεγχο και την παρακολούθηση συμμόρφωσης·
- την αναφορά κινδύνων σε επίπεδο Διοικητικού Συμβουλίου.
Η πολιτική εταιρικής συμμόρφωσης της Clarysec καθιστά αυτό το λειτουργικό μοντέλο σαφές:
«Όλες οι νομικές και ρυθμιστικές υποχρεώσεις πρέπει να χαρτογραφούνται σε συγκεκριμένες πολιτικές, ελέγχους και ιδιοκτήτες εντός του Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών (ISMS).»
Από την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.2.1.
Για τις ΜΜΕ, η ίδια αρχή προσαρμόζεται σε ένα πρακτικό μητρώο συμμόρφωσης:
«Όταν ένας κανονισμός εφαρμόζεται σε πολλαπλές περιοχές (π.χ. το GDPR εφαρμόζεται στη διατήρηση, την ασφάλεια και την ιδιωτικότητα), αυτό πρέπει να χαρτογραφείται σαφώς στο Μητρώο Συμμόρφωσης και στο εκπαιδευτικό υλικό.»
Από την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης - SME, ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.2.2.
Ο οργανισμός δεν πρέπει να ρωτά «Ποιο τμήμα κατέχει το eIDAS2;». Πρέπει να ρωτά «Ποιοι κίνδυνοι, έλεγχοι, πολιτικές, ιδιοκτήτες και αρχεία τεκμηρίων του ISMS επηρεάζονται από την εξάρτηση από wallet;»
Στο Zenith Blueprint, η φάση Διαχείρισης Κινδύνων, Βήμα 14, αναφέρει:
«Για κάθε κανονισμό, εφόσον εφαρμόζεται, μπορείτε να δημιουργήσετε έναν απλό πίνακα χαρτογράφησης (ενδεχομένως ως παράρτημα σε αναφορά) που παραθέτει τις βασικές απαιτήσεις ασφάλειας του κανονισμού και τους αντίστοιχους ελέγχους/πολιτικές στο ISMS σας. Αυτό δεν είναι υποχρεωτικό στο ISO 27001, αλλά είναι μια χρήσιμη εσωτερική άσκηση ώστε να διασφαλιστεί ότι τίποτα δεν έμεινε εκτός. Επίσης, δείχνει στους ελεγκτές/αξιολογητές ότι δεν διαχειρίζεστε την ασφάλεια αποκομμένα, αλλά με επίγνωση του νομικού πλαισίου.»
Αυτή είναι η βάση: δημιουργήστε έναν ενιαίο πίνακα χαρτογράφησης που συνδέει τις υποχρεώσεις βασιζόμενου μέρους για wallet με GDPR, NIS2, DORA, ελέγχους του Παραρτήματος A του ISO/IEC 27001:2022, πολιτικές της Clarysec και αρχεία τεκμηρίων.
Πρακτικός χάρτης τεκμηρίων για βασιζόμενα μέρη του EU Digital Identity Wallet
Το EUDI Wallet γίνεται διαχειρίσιμο όταν αντιμετωπίζεται ως ορισμένη επιχειρησιακή διαδικασία μέσα στο ISMS, με χαρτογραφημένα δεδομένα, ταυτότητες, προμηθευτές, αρχεία καταγραφής, περιστατικά και ιδιοκτήτες.
| Ερώτημα τεκμηρίων wallet | Κύρια περιοχή ελέγχων ISMS | Τεκμήρια GDPR | Τεκμήρια NIS2 ή DORA | Τεκμήρια εργαλείων Clarysec |
|---|---|---|---|---|
| Ποια χαρακτηριστικά ζητούμε από το wallet; | Ιδιωτικότητα και προστασία PII, ταξινόμηση πληροφοριών, νομικό μητρώο | Ελαχιστοποίηση δεδομένων, νομική βάση, περιορισμός σκοπού, διατήρηση | Εμπιστευτικότητα δεδομένων και διακυβέρνηση κινδύνων ΤΠΕ κατά DORA όπου εφαρμόζονται χρηματοοικονομικές υπηρεσίες | Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας, Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, Μητρώο Συμμόρφωσης |
| Πώς γνωρίζουμε ότι οι ταυτότητες είναι μοναδικές και ιχνηλάσιμες; | Διαχείριση ταυτοτήτων, δικαιώματα πρόσβασης, προνομιούχα πρόσβαση | Λογοδοσία και ασφάλεια της επεξεργασίας | NIS2 Article 21(2)(i) έλεγχος πρόσβασης και διαχείριση περιουσιακών στοιχείων, διακυβέρνηση πρόσβασης κατά DORA | Πολιτική Διαχείρισης Λογαριασμών Χρηστών και Προνομίων, τεκμήρια κύκλου ζωής IAM |
| Πώς προστατεύεται η αυθεντικοποίηση wallet; | Ασφαλής αυθεντικοποίηση, πληροφορίες αυθεντικοποίησης, παρακολούθηση | Έλεγχος πρόσβασης, ασφάλεια ήδη από τον σχεδιασμό, πρόληψη παραβίασης | NIS2 Article 21(2)(j) MFA ή συνεχής αυθεντικοποίηση όπου ενδείκνυται, προστασία ΤΠΕ κατά DORA | Ρύθμιση αυθεντικοποίησης, κάλυψη MFA, έλεγχοι συνεδριών, αρχεία καταγραφής |
| Ποιοι προμηθευτές υποστηρίζουν την επαλήθευση ή την ένταξη; | Σχέσεις με προμηθευτές, συμφωνίες προμηθευτών, υπηρεσίες νέφους | Ανάλυση ρόλου εκτελούντος την επεξεργασία ή υπευθύνου επεξεργασίας, συμφωνίες επεξεργασίας δεδομένων | Ασφάλεια εφοδιαστικής αλυσίδας NIS2, μητρώο τρίτων παρόχων ΤΠΕ και στρατηγική εξόδου κατά DORA | Πολιτική Ασφάλειας Τρίτων Μερών και Προμηθευτών, δέουσα επιμέλεια προμηθευτών, συμβατικές ρήτρες |
| Τι καταγράφεται και διατηρείται; | Καταγραφή, παρακολούθηση, συλλογή τεκμηρίων | Λογοδοσία, ανίχνευση παραβίασης, αναλογική διατήρηση | Χειρισμός περιστατικών κατά NIS2, ταξινόμηση και αναφορά περιστατικών κατά DORA | Πολιτική Καταγραφής και Παρακολούθησης, αμετάβλητα αρχεία καταγραφής, runbooks περιστατικών |
| Τι συμβαίνει αν η ένταξη μέσω wallet αποτύχει ή γίνει αντικείμενο κατάχρησης; | Αντιμετώπιση περιστατικών, επιχειρησιακή συνέχεια, ετοιμότητα ΤΠΕ | Αξιολόγηση παραβίασης δεδομένων προσωπικού χαρακτήρα όπου εφαρμόζεται | Αναφορά 24 και 72 ωρών κατά NIS2, αρχικές, ενδιάμεσες και τελικές αναφορές κατά DORA | Playbook περιστατικού, συλλογή τεκμηρίων, ανασκόπηση μετά το περιστατικό |
Ο πίνακας αυτός δεν αποτελεί νομική γνωμοδότηση. Είναι μοντέλο ελέγχων και τεκμηρίων που μπορούν να χρησιμοποιήσουν CISO, ομάδες συμμόρφωσης και ελεγκτές για να δομήσουν τα αποδεικτικά στοιχεία.
Η διαχείριση ταυτοτήτων είναι το σημείο όπου θα ξεκινήσουν οι ελεγκτές
Για ένα βασιζόμενο μέρος wallet, η ταυτότητα είναι η προφανής οικογένεια ελέγχων. Όμως η διαχείριση ταυτοτήτων δεν είναι το ίδιο με την αυθεντικοποίηση. Η διαχείριση ταυτοτήτων απαντά στο «ποιος υπάρχει στο σύστημα και πώς διέπεται αυτή η ταυτότητα;». Η αυθεντικοποίηση απαντά στο «πώς επαληθεύεται η δηλούμενη ταυτότητα κατά τη στιγμή πρόσβασης;»
Στο Zenith Controls, ο έλεγχος ISO/IEC 27002:2022 5.16, Διαχείριση ταυτοτήτων, αντιμετωπίζεται ως προληπτικός έλεγχος που υποστηρίζει εμπιστευτικότητα, ακεραιότητα και διαθεσιμότητα. Συνδέεται άμεσα με τον έλεγχο πρόσβασης, τις πληροφορίες αυθεντικοποίησης, τα δικαιώματα πρόσβασης, τις σχέσεις με προμηθευτές, την παρακολούθηση συμμόρφωσης και την προνομιούχα πρόσβαση. Η διασταυρούμενη χαρτογράφηση συμμόρφωσης συνδέει αυτή την περιοχή με την ασφάλεια και τη λογοδοσία του GDPR, τον έλεγχο πρόσβασης και τη διαχείριση περιουσιακών στοιχείων του NIS2, τη διακυβέρνηση ταυτότητας και πρόσβασης του DORA, τη διαχείριση αναγνωριστικών του NIST SP 800-53 και τη διακυβέρνηση κύκλου ζωής ταυτότητας του COBIT 2019.
Για τεκμήρια wallet, ο οργανισμός πρέπει να μπορεί να αποδείξει ότι:
- οι ταυτότητες πελατών και προσωπικού δεν συγχέονται·
- οι διαχειριστικές ταυτότητες είναι μοναδικές και ιχνηλάσιμες·
- οι ταυτότητες προμηθευτών διέπονται με την ίδια πειθαρχία όπως οι ταυτότητες εργαζομένων·
- οι μη ανθρώπινες ταυτότητες, όπως πελάτες API και λογαριασμοί υπηρεσίας, έχουν ιδιοκτήτες·
- οι ταυτότητες καταργούνται όταν δεν απαιτούνται πλέον·
- οι εξαιρέσεις, οι λογαριασμοί «break glass» και οι προνομιούχες ταυτότητες ελέγχονται.
Η πολιτική λογαριασμών SME της Clarysec αποτυπώνει την αρχή με απλή διατύπωση:
«Κάθε λογαριασμός πρέπει να είναι μοναδικός, ιχνηλάσιμος σε συγκεκριμένο άτομο και συνδεδεμένος με επιχειρησιακό ρόλο.»
Από την Πολιτική Διαχείρισης Λογαριασμών Χρηστών και Προνομίων - SME, ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.1.2.
Για επιχειρήσεις, η απαίτηση είναι αυστηρότερη ως προς τους κοινόχρηστους λογαριασμούς:
«Όλες οι ταυτότητες χρηστών πρέπει να συσχετίζονται με μοναδικό αναγνωριστικό. Η χρήση κοινόχρηστων ή γενικών λογαριασμών απαγορεύεται, εκτός από εγκεκριμένους λογαριασμούς break-glass ή έκτακτης ανάγκης που υπόκεινται σε αυστηρούς ελέγχους.»
Από την Πολιτική Διαχείρισης Λογαριασμών Χρηστών και Προνομίων, ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.3.
Τα υποστηρικτικά πρότυπα ενισχύουν την ίδια λογική τεκμηρίων. Το ISO/IEC 24760-1:2019 παρέχει έννοιες κύκλου ζωής ταυτότητας, όπως καταχώριση, σύνδεση, χρήση και αποκαταχώριση. Το ISO/IEC 29115:2013 υποστηρίζει τη διασφάλιση ταυτότητας βάσει κινδύνου. Το ISO/IEC 27005:2024 αντιμετωπίζει τις αδυναμίες ταυτότητας και πρόσβασης ως θέματα αντιμετώπισης κινδύνων. Το ISO/IEC 27018:2020 επεκτείνει τις προσδοκίες διαχείρισης ταυτοτήτων για επεξεργασία PII σε δημόσιο περιβάλλον νέφους. Το ISO/IEC 29100:2011 προσθέτει την οπτική της ιδιωτικότητας, συνδέοντας τη δυνατότητα ταυτοποίησης με τον χειρισμό προσωπικών πληροφοριών.
Για την υιοθέτηση EUDI Wallet, το ελεγκτικό ερώτημα είναι απλό: μπορείτε να ιχνηλατήσετε κάθε προνομιούχα ενέργεια, αλλαγή διαμόρφωσης, αλλαγή διασύνδεσης επαλήθευσης wallet και συμβάν πρόσβασης προμηθευτή σε μοναδική ταυτότητα με εγκεκριμένο ρόλο;
Αν η απάντηση είναι όχι, το έργο wallet δεν είναι έτοιμο για έλεγχο.
Ασφαλής αυθεντικοποίηση: η εμπιστοσύνη στο wallet δεν καταργεί τις υποχρεώσεις ελέγχου
Μια συχνή παρανόηση είναι ότι η απόδειξη ταυτότητας βάσει wallet αφαιρεί τις υποχρεώσεις αυθεντικοποίησης του βασιζόμενου μέρους. Μπορεί να βελτιώσει τη διασφάλιση για συγκεκριμένα χαρακτηριστικά ταυτότητας, αλλά δεν καταργεί την υποχρέωση ασφάλειας συστημάτων, συνεδριών, Διεπαφών Προγραμματισμού Εφαρμογών, διαχειριστικών διεπαφών και διαδρομών πελάτη.
Στο Zenith Blueprint, φάση «Έλεγχοι στην πράξη», Βήμα 19, η Clarysec αναφέρει:
«Η αυθεντικοποίηση είναι η πρώτη και πιο κρίσιμη γραμμή άμυνας μεταξύ ενός φορέα απειλής και των συστημάτων, δεδομένων και υπηρεσιών σας. Αν η αυθεντικοποίηση είναι αδύναμη, όλα τα υπόλοιπα — κρυπτογράφηση, παρακολούθηση, τμηματοποίηση — μπορούν να παρακαμφθούν.»
Το ίδιο βήμα εξηγεί ότι η σύγχρονη αυθεντικοποίηση πρέπει να βασίζεται στον κίνδυνο, να είναι ισχυρότερη για στόχους υψηλότερης αξίας και να υποστηρίζεται από MFA, ασφαλή αποθήκευση διαπιστευτηρίων, TLS, προστασία διακριτικών, εργαλεία διαχείρισης μυστικών, ασφαλή χειρισμό συνεδριών και ανασκόπηση αρχείων καταγραφής αυθεντικοποίησης.
Στο Zenith Controls, ο έλεγχος ISO/IEC 27002:2022 8.5, Ασφαλής αυθεντικοποίηση, χαρτογραφείται ως προληπτικός έλεγχος στην ικανότητα διαχείρισης ταυτοτήτων και πρόσβασης. Συνδέεται με τη διαχείριση ταυτοτήτων, τις πληροφορίες αυθεντικοποίησης, την προνομιούχα πρόσβαση, τον περιορισμό πρόσβασης σε πληροφορίες, τις δραστηριότητες παρακολούθησης, τη διαχείριση περιστατικών και την προστασία ιδιωτικότητας του PII. Επίσης, χαρτογραφείται διασταυρωμένα με την ασφάλεια και την προστασία δεδομένων ήδη από τον σχεδιασμό του GDPR, τη διαχείριση κινδύνων κυβερνοασφάλειας και το MFA ή τη συνεχή αυθεντικοποίηση όπου ενδείκνυται στο NIS2, τη διακυβέρνηση κινδύνων ΤΠΕ του DORA, τις οικογένειες IA και AC του NIST SP 800-53 και τη διακυβέρνηση λογικής πρόσβασης του COBIT 2019.
Για ένα βασιζόμενο μέρος wallet, τα τεκμήρια ασφαλούς αυθεντικοποίησης πρέπει να περιλαμβάνουν:
- αυθεντικοποίηση και εξουσιοδότηση τερματικών σημείων επαλήθευσης wallet·
- MFA διαχειριστών για πίνακες διαμόρφωσης wallet·
- ασφαλή αυθεντικοποίηση API μεταξύ υπηρεσιών ένταξης·
- αποθήκευση σε θησαυροφυλάκια για κλειδιά ή πιστοποιητικά διασύνδεσης wallet·
- χρονικά όρια συνεδρίας και προστασία διακριτικών όπου ενδείκνυται·
- ειδοποιήσεις αποτυχημένης αυθεντικοποίησης και προστασίες από brute-force·
- ξεχωριστούς ελέγχους για σύνδεση πελατών, πρόσβαση εργαζομένων και πρόσβαση μηχανής προς μηχανή.
Η πολιτική καταγραφής της Clarysec για ΜΜΕ παρέχει μια πρακτική απαίτηση τεκμηρίων:
«Αρχεία καταγραφής αυθεντικοποίησης: επιτυχείς και αποτυχημένες απόπειρες σύνδεσης, διάρκεια συνεδρίας, χρήση MFA»
Από την Πολιτική Καταγραφής και Παρακολούθησης - SME, ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.4.2.
Για επιχειρησιακά περιβάλλοντα, η αξιοπιστία ελέγχου γίνεται κεντρική:
«Τα αρχεία καταγραφής πρέπει να είναι αμετάβλητα ή να ελέγχονται ως προς την έκδοση, με πρόσβαση που παρέχεται μόνο σε εξουσιοδοτημένο προσωπικό.»
Από την Πολιτική Καταγραφής και Παρακολούθησης, ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.5.1.
Αυτή είναι η γέφυρα μεταξύ διασφάλισης ταυτότητας και αντιμετώπισης περιστατικών. Αν η ένταξη μέσω wallet δεχθεί επίθεση μέσω credential stuffing, επανάληψης διακριτικών, παραβίασης διαχειριστή ή κακής χρήσης από προμηθευτή, τα αρχεία καταγραφής αυθεντικοποίησης γίνονται η διαδρομή τεκμηρίων.
GDPR: η υπόσχεση του wallet είναι η ελαχιστοποίηση, αλλά πρέπει να την αποδείξετε
Το EU Digital Identity Wallet μπορεί να υποστηρίξει ένταξη πελατών με ενίσχυση της ιδιωτικότητας, επειδή ένα βασιζόμενο μέρος μπορεί να ζητά συγκεκριμένα χαρακτηριστικά αντί να συλλέγει πλήρη έγγραφα ταυτοποίησης. Όμως η λογοδοσία βάσει GDPR δεν βασίζεται σε καλές προθέσεις. Απαιτεί αποδείξιμη συμμόρφωση.
Τα χαρακτηριστικά που προέρχονται από wallet είναι δεδομένα προσωπικού χαρακτήρα όταν αφορούν ταυτοποιημένο ή ταυτοποιήσιμο πρόσωπο. Ορισμένες περιπτώσεις χρήσης μπορεί επίσης να αγγίζουν βιομετρικά δεδομένα, δεδομένα επαλήθευσης ταυτότητας, έλεγχο κυρώσεων, κίνδυνο απάτης ή άλλα ευαίσθητα πλαίσια επεξεργασίας.
Οι αρχές του GDPR απαιτούν νόμιμη, δίκαιη και διαφανή επεξεργασία, καθορισμένους σκοπούς, ελαχιστοποίηση δεδομένων, ακρίβεια, περιορισμό αποθήκευσης, ακεραιότητα και εμπιστευτικότητα, καθώς και λογοδοσία. Ένα βασιζόμενο μέρος πρέπει να μπορεί να αποδείξει γιατί ζητείται κάθε χαρακτηριστικό wallet, για πόσο διατηρείται, ποιος μπορεί να έχει πρόσβαση σε αυτό, πώς προστατεύεται και πώς ελέγχεται η επαναχρησιμοποίηση.
Η εταιρική πολιτική ιδιωτικότητας της Clarysec αναφέρει:
«Μπορούν να συλλέγονται και να υποβάλλονται σε επεξεργασία μόνο τα δεδομένα που είναι απαραίτητα για συγκεκριμένο, νόμιμο επιχειρησιακό σκοπό.»
Από την Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας, ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.2.1.
Η έκδοση SME είναι σκόπιμα συνοπτική:
«Πρέπει να συλλέγονται και να διατηρούνται μόνο τα ελάχιστα απαραίτητα δεδομένα προσωπικού χαρακτήρα»
Από την Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας - SME, ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.2.1.
Στο Zenith Controls, ο έλεγχος ISO/IEC 27002:2022 5.34, Ιδιωτικότητα και προστασία PII, χαρτογραφείται στο Αποθετήριο Περιουσιακών Στοιχείων, στην απόκρυψη δεδομένων, στη διακυβέρνηση υπηρεσιών νέφους, στην ταξινόμηση πληροφοριών, στην ασφαλή μεταφορά, στον έλεγχο πρόσβασης, στη διαχείριση ταυτοτήτων και στην ανασκόπηση αλλαγών έργου. Συνδέεται επίσης με το ISO/IEC 27701:2021 για τη διαχείριση ιδιωτικότητας, το ISO/IEC 27018 για επεξεργασία PII σε περιβάλλον νέφους και τις αρχές ιδιωτικότητας του ISO/IEC 29100.
Για την υιοθέτηση wallet, το πακέτο τεκμηρίων ιδιωτικότητας πρέπει να περιλαμβάνει:
- διάγραμμα ροής δεδομένων για χαρακτηριστικά wallet·
- καταχώριση στο Μητρώο Νομικής Βάσης·
- αρχείο απόφασης ελαχιστοποίησης χαρακτηριστικών·
- πρόγραμμα διατήρησης για δεδομένα που προέρχονται από wallet·
- επικαιροποίηση ειδοποίησης ιδιωτικότητας·
- DPIA ή αξιολόγηση κινδύνου ιδιωτικότητας όπου η περίπτωση χρήσης είναι υψηλού κινδύνου·
- μήτρα ελέγχου πρόσβασης για δεδομένα wallet·
- διαδικασία διαγραφής και διόρθωσης δεδομένων·
- τεκμήρια παρακολούθησης που δείχνουν ότι η πρόσβαση σε PII που προέρχεται από wallet ελέγχεται.
Πολλοί οργανισμοί συλλέγουν υπερβολικά πολλά δεδομένα επειδή το wallet καθιστά ευκολότερη την απόκτηση επαληθευμένων δεδομένων. Αυτό είναι αντίθετο από το ζητούμενο. Το όφελος ασφάλειας και ιδιωτικότητας προκύπτει όταν ζητάτε λιγότερα, όχι όταν αποθηκεύετε περισσότερα επαληθευμένα δεδομένα ταυτότητας από όσα χρειάζεται η επιχείρηση.
NIS2 και DORA: η λογοδοσία του Διοικητικού Συμβουλίου συναντά την ανθεκτικότητα του wallet
Το NIS2 και το DORA μεταφέρουν και τα δύο την κυβερνοασφάλεια στη διακυβέρνηση. Απαιτούν από τα διοικητικά όργανα να εγκρίνουν, να εποπτεύουν και να φέρουν ευθύνη για τα μέτρα κινδύνου. Αναμένουν επίσης αναλογικούς τεχνικούς, επιχειρησιακούς και οργανωτικούς ελέγχους.
Το NIS2 Article 21 απαιτεί μέτρα διαχείρισης κινδύνων που καλύπτουν πολιτικές, χειρισμό περιστατικών, επιχειρησιακή συνέχεια, ασφάλεια εφοδιαστικής αλυσίδας, ασφαλή απόκτηση και ανάπτυξη, χειρισμό ευπαθειών, αποτελεσματικότητα ελέγχων, κυβερνοϋγιεινή, εκπαίδευση, κρυπτογραφία, ασφάλεια Ανθρώπινου Δυναμικού, έλεγχο πρόσβασης, διαχείριση περιουσιακών στοιχείων και, όπου ενδείκνυται, MFA ή συνεχή αυθεντικοποίηση. Για βασιζόμενα μέρη wallet σε τομείς NIS2, η διασύνδεση wallet πρέπει να εμφανίζεται στην αξιολόγηση κινδύνου, στο Αποθετήριο Περιουσιακών Στοιχείων, στο μητρώο προμηθευτών, στο σχέδιο περιστατικών και στο πλαίσιο ελέγχου πρόσβασης.
Το NIS2 Article 23 προσθέτει σταδιακή αναφορά σημαντικών περιστατικών. Οι βασικές και σημαντικές οντότητες πρέπει να παρέχουν έγκαιρη προειδοποίηση εντός 24 ωρών, κοινοποίηση εντός 72 ωρών και τελική αναφορά εντός ενός μήνα, με επικοινωνίες προς αποδέκτες όπου εφαρμόζεται. Αν μια αστοχία διασύνδεσης wallet θα μπορούσε να προκαλέσει επιχειρησιακή διακοπή, οικονομική απώλεια ή υλική ή μη υλική ζημία στους αποδέκτες υπηρεσιών, πρέπει να περιλαμβάνεται στη λογική ταξινόμησης περιστατικών.
Το DORA είναι πιο συγκεκριμένο για τις χρηματοοικονομικές οντότητες. Απαιτεί εσωτερικό πλαίσιο διακυβέρνησης και ελέγχου για τον κίνδυνο ΤΠΕ, στρατηγική ανθεκτικότητας εγκεκριμένη από το Διοικητικό Συμβούλιο, πολιτικές ΤΠΕ, επιχειρησιακή συνέχεια και σχέδια απόκρισης, σχέδια ελέγχων, πολιτικές τρίτων παρόχων, διαύλους αναφοράς περιστατικών και τεκμηριωμένο πλαίσιο διαχείρισης κινδύνων ΤΠΕ. Απαιτεί επίσης διαχείριση περιστατικών σχετικών με ΤΠΕ, ταξινόμηση με κριτήρια όπως επηρεαζόμενοι πελάτες, χρόνος διακοπής, γεωγραφική διασπορά, απώλεια δεδομένων, κρισιμότητα και οικονομικός αντίκτυπος, καθώς και αναφορά μείζονων περιστατικών σχετικών με ΤΠΕ.
Για ένταξη βάσει wallet στις χρηματοοικονομικές υπηρεσίες, τα τεκμήρια πρέπει να δείχνουν ότι:
- η διασύνδεση wallet περιλαμβάνεται στο αποθετήριο περιουσιακών στοιχείων και διεργασιών ΤΠΕ·
- οι κίνδυνοι αξιολογούνται και γίνονται αποδεκτοί από τον κατάλληλο ιδιοκτήτη·
- η κρισιμότητα αξιολογείται για την ένταξη πελατών ή την πρόσβαση σε λογαριασμό·
- υπάρχουν επιλογές ανθεκτικότητας και εναλλακτικές λύσεις·
- τα περιστατικά μπορούν να ταξινομηθούν με βάση τα κριτήρια DORA·
- οι κοινοποιήσεις προς πελάτες έχουν προγραμματιστεί όπου επηρεάζονται χρηματοοικονομικά συμφέροντα·
- η εξωτερική ανάθεση αναφοράς, αν χρησιμοποιείται, δεν αφαιρεί τη λογοδοσία.
Το κλειδί είναι η αναλογικότητα. Ένα μικρό fintech και μια μεγάλη τράπεζα δεν θα παράγουν τον ίδιο όγκο τεκμηρίων, αλλά και τα δύο χρειάζονται ιχνηλάσιμη διακυβέρνηση.
Εξαρτήσεις από προμηθευτές και υπηρεσίες νέφους: η ροή wallet είναι τόσο ισχυρή όσο η αλυσίδα της
Οι περισσότερες υλοποιήσεις βασιζόμενου μέρους για wallet περιλαμβάνουν εξωτερικές υπηρεσίες: φιλοξενία σε περιβάλλον νέφους, πύλες API, βιβλιοθήκες επαλήθευσης, identity brokers, προμηθευτές KYC, μηχανές απάτης, πλατφόρμες καταγραφής, παρόχους managed detection and response ή εργαλεία υποστήριξης πελατών. Αυτό καθιστά τη διακυβέρνηση προμηθευτών κεντρική.
Το NIS2 απαιτεί από τις οντότητες να λαμβάνουν υπόψη ευπάθειες συγκεκριμένων προμηθευτών και τη συνολική ποιότητα και τις πρακτικές κυβερνοασφάλειας προμηθευτών και παρόχων υπηρεσιών. Το DORA προχωρά περισσότερο για τις χρηματοοικονομικές οντότητες, απαιτώντας μητρώο συμβατικών ρυθμίσεων υπηρεσιών ΤΠΕ, αξιολογήσεις πριν από τη σύναψη σύμβασης, ανάλυση κινδύνου συγκέντρωσης, δέουσα επιμέλεια, προσεγγίσεις ελέγχου και επιθεώρησης, δικαιώματα καταγγελίας και δοκιμασμένες στρατηγικές εξόδου για υπηρεσίες ΤΠΕ που υποστηρίζουν κρίσιμες ή σημαντικές λειτουργίες.
Στο Zenith Blueprint, φάση «Έλεγχοι στην πράξη», Βήμα 23, η Clarysec καθοδηγεί τις ομάδες να καταρτίσουν πλήρη κατάλογο προμηθευτών, να ταξινομήσουν τους παρόχους με βάση την πρόσβαση σε συστήματα, δεδομένα ή επιχειρησιακό έλεγχο, να ενσωματώσουν προσδοκίες στις συμβάσεις, να εντοπίσουν υπεργολάβους, να ορίσουν εναύσματα αλλαγών και να δημιουργήσουν διαδικασία αξιολόγησης υπηρεσιών νέφους. Το ίδιο βήμα συνιστά την αξιολόγηση της τοποθεσίας δεδομένων, του μοντέλου πρόσβασης, της καταγραφής και της κρυπτογράφησης πριν εγκριθούν μελλοντικές υπηρεσίες νέφους.
Η πολιτική προμηθευτών SME της Clarysec παρέχει έναν σαφή κανόνα ελάχιστης πρόσβασης:
«Στους προμηθευτές πρέπει να παρέχεται πρόσβαση μόνο στα ελάχιστα συστήματα και δεδομένα που απαιτούνται για την εκτέλεση της λειτουργίας τους.»
Από την Πολιτική Ασφάλειας Τρίτων Μερών και Προμηθευτών - SME, ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.2.1.
Το NIST CSF 2.0 υποστηρίζει αυτή την ολοκληρωμένη οπτική. Η λειτουργία GOVERN περιλαμβάνει νομικές, ρυθμιστικές, συμβατικές και σχετικές με την ιδιωτικότητα υποχρεώσεις, διάθεση ανάληψης κινδύνου, λογοδοσία, πολιτική, στελέχωση/πόρους και εποπτεία. Τα αποτελέσματα εφοδιαστικής αλυσίδας του απαιτούν ρόλους προμηθευτών, ιεράρχηση κρισιμότητας, συμβατικές απαιτήσεις κυβερνοασφάλειας, δέουσα επιμέλεια, παρακολούθηση, σχεδιασμό περιστατικών και προβλέψεις μετά τη λήξη της σχέσης.
Οι ελεγκτές COBIT 2019 θα αναζητήσουν ωριμότητα διακυβέρνησης. Θα ρωτήσουν αν οι αρμοδιότητες προμηθευτών, ο κύκλος ζωής ταυτότητας, οι έλεγχοι ιδιωτικότητας και η παρακολούθηση είναι ενσωματωμένα στις επιχειρησιακές διαδικασίες και όχι μόνο σε λίστες ελέγχου της ομάδας ασφάλειας. Για την ταυτότητα και τη λογική πρόσβαση, το COBIT 2019 DSS05.04, Manage user identity and logical access, είναι ιδιαίτερα συναφές όταν αξιολογείται αν η ιδιοκτησία λογαριασμών, οι εγκρίσεις, η ανάθεση προνομίων και η αφαίρεση ελέγχονται.
Δημιουργήστε ένα πακέτο τεκμηρίων βασιζόμενου μέρους για wallet σε ένα απόγευμα
Μια πρακτική άσκηση τύπου Clarysec ξεκινά με μία συγκεκριμένη περίπτωση χρήσης, όχι με ευρεία δήλωση προγράμματος. Χρησιμοποιήστε ως πρώτη καταχώριση την «ένταξη πελάτη με χρήση νόμιμου ονόματος, ημερομηνίας γέννησης και διεύθυνσης που παρέχονται από wallet». Προσθέστε τον ιδιοκτήτη της επιχείρησης, τον Ιδιοκτήτη Συστήματος, τον Ιδιοκτήτη Δεδομένων και τον Ιδιοκτήτη Κινδύνου.
Καταγράψτε:
- τον σκοπό της επεξεργασίας·
- τα χαρακτηριστικά wallet που ζητούνται·
- αν τα χαρακτηριστικά αποθηκεύονται, προσωρινά αποθηκεύονται ή μόνο επαληθεύονται·
- τα συστήματα και τις Διεπαφές Προγραμματισμού Εφαρμογών που εμπλέκονται·
- τους προμηθευτές και υπεργολάβους επεξεργασίας·
- τις χώρες ή τις περιοχές νέφους που εμπλέκονται·
- την εναλλακτική διαδικασία αν αποτύχει η επαλήθευση wallet·
- τα σημεία επικοινωνίας με τον πελάτη.
Στη συνέχεια, προσθέστε την περίπτωση χρήσης στο Μητρώο Συμμόρφωσης.
| Περιοχή απαιτήσεων | Ερμηνεία ειδική για wallet | Ιδιοκτήτης | Τεκμήρια |
|---|---|---|---|
| Ελαχιστοποίηση δεδομένων GDPR | Ζητήστε μόνο νόμιμο όνομα, ημερομηνία γέννησης και διεύθυνση, επειδή είναι απαραίτητα για την ένταξη | DPO | DPIA, μητρώο νομικής βάσης, απόφαση ελαχιστοποίησης χαρακτηριστικών |
| Διαχείριση ταυτοτήτων | Η πρόσβαση διαχειριστών και υποστήριξης στα αρχεία ένταξης wallet πρέπει να είναι μοναδική και βάσει ρόλων | Ιδιοκτήτης IAM | Εξαγωγή IAM, ανασκόπηση πρόσβασης, αρχεία νεοεισερχόμενων-μετακινούμενων-αποχωρούντων |
| Ασφαλής αυθεντικοποίηση | Οι διαχειριστικές κονσόλες και οι Διεπαφές Προγραμματισμού Εφαρμογών πρέπει να χρησιμοποιούν MFA ή ισχυρή αυθεντικοποίηση μηχανής | Μηχανική ασφάλειας | Αναφορά MFA, αποθετήριο διαπιστευτηρίων API, τεκμήρια θησαυροφυλακίου μυστικών |
| Διακυβέρνηση προμηθευτών | Οι πάροχοι επαλήθευσης και νέφους πρέπει να αξιολογούνται και να ελέγχονται συμβατικά | Προμήθειες και CISO | Αξιολόγηση προμηθευτή, DPA, παράρτημα ασφάλειας, σχέδιο εξόδου |
| Αντιμετώπιση περιστατικών | Η κατάχρηση ή διακοπή της ένταξης wallet πρέπει να μπορεί να ταξινομηθεί και να αναφερθεί | Διαχειριστής περιστατικών | Playbook περιστατικού, μήτρα αναφοράς NIS2 ή DORA, αρχείο άσκησης επιτραπέζιου σεναρίου |
Στη συνέχεια, ανασκοπήστε τη Δήλωση Εφαρμοσιμότητας και το Σχέδιο Αντιμετώπισης Κινδύνων. Για περιπτώσεις χρήσης EUDI Wallet, οι ακόλουθες περιοχές ελέγχων ISO/IEC 27002:2022 είναι συνήθως συναφείς.
| Έλεγχος ISO/IEC 27002:2022 | Ονομασία ελέγχου | Συνάφεια τεκμηρίων wallet |
|---|---|---|
| 5.16 | Διαχείριση ταυτοτήτων | Μοναδικές ταυτότητες, ιδιοκτησία λογαριασμών, κύκλος ζωής νεοεισερχόμενων-μετακινούμενων-αποχωρούντων και διακυβέρνηση μη ανθρώπινων ταυτοτήτων |
| 8.5 | Ασφαλής αυθεντικοποίηση | MFA, αυθεντικοποίηση API, ασφαλείς συνεδρίες, προστασία διαπιστευτηρίων και αρχεία καταγραφής αυθεντικοποίησης |
| 5.34 | Ιδιωτικότητα και προστασία PII | Ελαχιστοποίηση χαρακτηριστικών, νόμιμη επεξεργασία, αξιολόγηση κινδύνου ιδιωτικότητας και πρόσβαση σε PII που προέρχεται από wallet |
| 5.19 | Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές | Ταξινόμηση προμηθευτών, δέουσα επιμέλεια και αρμοδιότητες ασφάλειας προμηθευτών |
| 5.20 | Αντιμετώπιση της ασφάλειας πληροφοριών στις συμφωνίες με προμηθευτές | Συμβατικές ρήτρες ασφάλειας, ιδιωτικότητας, ελέγχου, περιστατικών και καταγγελίας |
| 5.21 | Διαχείριση ασφάλειας πληροφοριών στην εφοδιαστική αλυσίδα ΤΠΕ | Κίνδυνος εφοδιαστικής αλυσίδας, υπεργολάβοι, εξαρτήσεις διασύνδεσης και ευπάθειες προμηθευτών |
| 5.23 | Ασφάλεια πληροφοριών για χρήση υπηρεσιών νέφους | Έγκριση νέφους, τοποθεσία δεδομένων, κρυπτογράφηση, καταγραφή και μοντέλο πρόσβασης |
| 8.15 | Καταγραφή | Συμβάντα αυθεντικοποίησης, επαλήθευσης, διαχειριστικά και συναφή με περιστατικά |
| 8.16 | Δραστηριότητες παρακολούθησης | Ειδοποίηση, ανίχνευση, ανασκόπηση και κλιμάκωση ύποπτης δραστηριότητας |
| 5.24 | Σχεδιασμός και προετοιμασία διαχείρισης περιστατικών ασφάλειας πληροφοριών | Runbooks περιστατικών wallet, ρόλοι, διαδρομές επικοινωνίας και κριτήρια κλιμάκωσης |
| 5.25 | Αξιολόγηση και απόφαση για συμβάντα ασφάλειας πληροφοριών | Αρχική αξιολόγηση και ταξινόμηση συμβάντων που σχετίζονται με wallet |
| 5.26 | Απόκριση σε περιστατικά ασφάλειας πληροφοριών | Περιορισμός, εκρίζωση, ανάκαμψη και επικοινωνία |
| 5.28 | Συλλογή τεκμηρίων | Διατήρηση αρχείων καταγραφής, αρχείων διερεύνησης και αλυσίδας επιμέλειας |
| 5.31 | Νομικές, κανονιστικές, ρυθμιστικές και συμβατικές απαιτήσεις | Χαρτογράφηση υποχρεώσεων eIDAS2, GDPR, NIS2, DORA και συμβατικών υποχρεώσεων |
| 5.36 | Συμμόρφωση με πολιτικές, κανόνες και πρότυπα για την ασφάλεια πληροφοριών | Εσωτερικές δοκιμές ελέγχων, εξαιρέσεις και παρακολούθηση συμμόρφωσης |
Τέλος, πραγματοποιήστε έναν μίνι έλεγχο. Επιλέξτε μία συναλλαγή ένταξης wallet και ιχνηλατήστε:
- την αιτιολόγηση του αιτήματος χαρακτηριστικών·
- το βήμα διαφάνειας ή το αρχείο συγκατάθεσης όπου εφαρμόζεται·
- το αρχείο καταγραφής συμβάντων συστήματος·
- τα τεκμήρια αυθεντικοποίησης API·
- το αρχείο ελέγχου πρόσβασης για προσωπικό που βλέπει το αποτέλεσμα ένταξης·
- τον εμπλεκόμενο προμηθευτή·
- τον κανόνα διατήρησης·
- τη διαδρομή ταξινόμησης περιστατικού αν η συναλλαγή ήταν δόλια ή εκτεθειμένη.
Αν δεν μπορείτε να ιχνηλατήσετε τη διαδρομή, η διαδικασία δεν είναι ακόμη έτοιμη ως προς τα τεκμήρια.
Πώς διαφορετικοί ελεγκτές θα ελέγξουν την ίδια ροή wallet
Διαφορετικοί ελεγκτές προσεγγίζουν το EU Digital Identity Wallet μέσα από διαφορετικά επαγγελματικά πρίσματα. Τα ίδια τεκμήρια μπορούν να απαντήσουν σε πολλαπλά ερωτήματα αν είναι καλά δομημένα.
| Υπόβαθρο ελεγκτή | Πιθανή εστίαση ελέγχου | Τεκμήρια που θα ζητηθούν |
|---|---|---|
| Ελεγκτής ISO/IEC 27001:2022 | Πεδίο εφαρμογής, ενδιαφερόμενα μέρη, κίνδυνοι, έλεγχοι SoA, αποτελεσματικότητα ελέγχων και τεκμηριωμένα τεκμήρια | Πεδίο εφαρμογής ISMS, αξιολόγηση κινδύνου, SoA, πολιτικές, ανασκοπήσεις πρόσβασης, αρχεία καταγραφής, αρχεία προμηθευτών |
| Ελεγκτής ISO/IEC 27007 ή ISO/IEC 19011 | Διαδρομή ελέγχου, δειγματοληψία, συνεντεύξεις, συνέπεια μεταξύ πολιτικής και υλοποίησης | Δείγματα κύκλου ζωής χρηστών, ρύθμιση αυθεντικοποίησης, αρχεία περιστατικών, συνεντεύξεις προσωπικού |
| Αξιολογητής με προσανατολισμό NIST | Διακυβέρνηση, προφίλ κινδύνου, εφοδιαστική αλυσίδα, ανίχνευση, απόκριση και αποτελέσματα ανάκαμψης | Τρέχον και στοχευόμενο προφίλ, POA&M, κρισιμότητα προμηθευτών, τεκμήρια παρακολούθησης και απόκρισης |
| Ελεγκτής COBIT 2019 | Στόχοι διακυβέρνησης, ιδιοκτησία διεργασιών, ωριμότητα και πρακτικές διαχείρισης | RACI, KPIs διεργασιών, αναφορά προς το Διοικητικό Συμβούλιο, διακυβέρνηση προμηθευτών, αρχεία προγράμματος ιδιωτικότητας |
| Ελεγκτής ISACA ITAF | Αξιοπιστία τεκμηρίων, δοκιμές ελέγχων, ιχνηλασιμότητα και επάρκεια | Αμετάβλητα αρχεία καταγραφής, δειγματοληπτικές συναλλαγές, τεκμήρια πρόσβασης, εγκρίσεις εξαιρέσεων |
| Επόπτης DORA ή εσωτερικός αξιολογητής | Πλαίσιο κινδύνων ΤΠΕ, κύκλος ζωής περιστατικών, μητρώο τρίτων παρόχων και λειτουργική ανθεκτικότητα | Μητρώο κινδύνων ΤΠΕ, ταξινόμηση περιστατικών, μητρώο τρίτων παρόχων, στρατηγική εξόδου, δοκιμές ανθεκτικότητας |
| Αξιολογητής GDPR | Νομική βάση, ελαχιστοποίηση, διαφάνεια, ασφάλεια PII και λογοδοσία | Καταχώριση RoPA, DPIA, ειδοποίηση ιδιωτικότητας, κανόνας διατήρησης, αρχεία καταγραφής πρόσβασης, αξιολόγηση παραβίασης |
Το Zenith Controls παρέχει χρήσιμες λεπτομέρειες μεθοδολογίας ελέγχου για αυτές τις περιοχές. Για τη διαχείριση ταυτοτήτων, οι ελεγκτές συνήθως ιχνηλατούν ταυτότητες χρηστών μέσω ένταξης, τροποποίησης και τερματισμού, συμφωνούν αρχεία Ανθρώπινου Δυναμικού με καταλόγους λογαριασμών, επιθεωρούν λογαριασμούς μη εργαζομένων και υπηρεσίας και αναζητούν χρήση κοινόχρηστων διαχειριστών. Για την ασφαλή αυθεντικοποίηση, οι ελεγκτές συγκρίνουν πολιτικές με τεχνικές ρυθμίσεις, ανασκοπούν την κάλυψη MFA, εξετάζουν ελέγχους κωδικών πρόσβασης και συνεδριών και επιθεωρούν αρχεία καταγραφής επιτυχών και αποτυχημένων συνδέσεων. Για την ιδιωτικότητα και την προστασία PII, οι ελεγκτές δειγματοληπτούν DPIAs, διαδικασίες αιτημάτων υποκειμένων δεδομένων, εκπαίδευση ιδιωτικότητας, αποθετήρια PII, κρυπτογράφηση, αρχεία καταγραφής πρόσβασης και ελέγχους διατήρησης.
Η Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης της Clarysec εξηγεί με σαφήνεια τον στόχο τεκμηρίων:
«Να παράγει τεκμήρια που μπορούν να υποστηριχθούν και διαδρομή ελέγχου προς υποστήριξη ερωτημάτων ρυθμιστικών αρχών, δικαστικών διαδικασιών ή αιτημάτων διασφάλισης πελατών.»
Από την Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης, ενότητα «Στόχοι», ρήτρα πολιτικής 3.4.
Η φράση «τεκμήρια που μπορούν να υποστηριχθούν» είναι η διαφορά μεταξύ μιας βιβλιοθήκης πολιτικών και ενός συστήματος συμμόρφωσης έτοιμου για έλεγχο.
Συνήθεις παγίδες σε έργα ετοιμότητας wallet
Η πρώτη παγίδα είναι η συλλογή υπερβολικά πολλών δεδομένων. Τα wallets μπορούν να κάνουν ευκολότερη την απόκτηση επαληθευμένων χαρακτηριστικών, αλλά το GDPR επιβάλλει την αντίθετη συμπεριφορά: συλλέγετε και διατηρείτε μόνο ό,τι είναι απαραίτητο. Αν η ομάδα προϊόντος ζητά πλήρεις πληροφορίες ταυτότητας ενώ απαιτείται μόνο επιβεβαίωση ηλικίας, ο σχεδιασμός του ελέγχου ιδιωτικότητας είναι ήδη εσφαλμένος.
Η δεύτερη παγίδα είναι η παράβλεψη μη ανθρώπινων ταυτοτήτων. Οι διασυνδέσεις wallet συχνά βασίζονται σε πελάτες API, πιστοποιητικά, λογαριασμούς υπηρεσίας, scripts αυτοματοποίησης και μυστικά. Αν αυτές οι ταυτότητες δεν έχουν ιδιοκτήτη, δεν υπόκεινται σε περιοδική αλλαγή, δεν παρακολουθούνται και δεν παροπλίζονται, το περιβάλλον του βασιζόμενου μέρους είναι αδύναμο ακόμη και αν το οικοσύστημα wallet είναι ισχυρό.
Η τρίτη παγίδα είναι να αντιμετωπίζονται οι προμηθευτές ως γραφειοκρατία προμηθειών. Υπό το NIS2 και το DORA, η ασφάλεια προμηθευτών είναι επιχειρησιακή. Χρειάζεστε δέουσα επιμέλεια, συμβατικές ρήτρες, παρακολούθηση, συνεργασία σε περιστατικά, δικαιώματα ελέγχου και σχέδια εξόδου. Για οντότητες που ρυθμίζονται από το DORA, το μητρώο τρίτων παρόχων ΤΠΕ αποτελεί βασικό τεκμήριο συμμόρφωσης.
Η τέταρτη παγίδα είναι η καταγραφή χωρίς διακυβέρνηση. Η υπερβολική καταγραφή μπορεί να δημιουργήσει κίνδυνο ιδιωτικότητας. Η ανεπαρκής καταγραφή καταστρέφει την ικανότητα διερεύνησης. Ορίστε συμβάντα αυθεντικοποίησης, επαλήθευσης, διαχείρισης και συναφή με περιστατικά, προστατεύστε τα αρχεία καταγραφής από αλλοίωση, περιορίστε την πρόσβαση και ευθυγραμμίστε τη διατήρηση με νομικές και επιχειρησιακές ανάγκες.
Η πέμπτη παγίδα είναι η αποτυχία πρόβας της αναφοράς. Το NIS2 έχει προσδοκίες αναφοράς 24 ωρών, 72 ωρών και ενός μήνα για σημαντικά περιστατικά. Το DORA έχει αρχική, ενδιάμεση και τελική αναφορά για μείζονα περιστατικά που σχετίζονται με ΤΠΕ. Αν η πρώτη φορά που ο οργανισμός χαρτογραφεί ένα περιστατικό σχετικό με wallet σε αυτά τα χρονοδιαγράμματα είναι κατά τη διάρκεια πραγματικού συμβάντος, η διακυβέρνηση έχει αποτύχει.
Μετατρέψτε την υιοθέτηση EUDI Wallet σε τεκμήρια έτοιμα για έλεγχο
Το EU Digital Identity Wallet θα αλλάξει την ένταξη πελατών και την ψηφιακή εμπιστοσύνη σε όλη την Ευρώπη. Όμως για CISO, DPO, διευθυντές συμμόρφωσης, ελεγκτές και ιδιοκτήτες επιχειρησιακών διεργασιών, η σωστή κίνηση δεν είναι να δημιουργηθεί ακόμη ένα απομονωμένο πρόγραμμα συμμόρφωσης. Η σωστή κίνηση είναι να ενταχθεί η υιοθέτηση wallet στο ISMS και να χαρτογραφηθεί σε ιδιωτικότητα, ταυτότητα, αυθεντικοποίηση, προμηθευτές, καταγραφή, ανθεκτικότητα και αντιμετώπιση περιστατικών.
Η Clarysec μπορεί να σας βοηθήσει να το κάνετε με δομημένο τρόπο:
- Χρησιμοποιήστε το Zenith Blueprint για να εντάξετε την υιοθέτηση wallet στη φάση Διαχείρισης Κινδύνων, το Βήμα 14 για κανονιστικές διασταυρώσεις, το Βήμα 19 για ασφαλή αυθεντικοποίηση και το Βήμα 23 για υλοποίηση ελέγχων προμηθευτών, ιδιωτικότητας και νομικής συμμόρφωσης.
- Χρησιμοποιήστε το Zenith Controls για να χαρτογραφήσετε τους ελέγχους διαχείρισης ταυτοτήτων, ασφαλούς αυθεντικοποίησης και ιδιωτικότητας του ISO/IEC 27002:2022 σε τεκμήρια GDPR, NIS2, DORA, NIST και COBIT 2019.
- Χρησιμοποιήστε πρότυπα πολιτικών της Clarysec, όπως την Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης, την Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας, την Πολιτική Διαχείρισης Λογαριασμών Χρηστών και Προνομίων, την Πολιτική Καταγραφής και Παρακολούθησης, την Πολιτική Ασφάλειας Τρίτων Μερών και Προμηθευτών - SME και την Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης, για να μετατρέψετε τις υποχρεώσεις σε πρακτικές με ιδιοκτήτη και δυνατότητα δοκιμής.
- Δημιουργήστε πακέτο τεκμηρίων βασιζόμενου μέρους για wallet πριν από την έναρξη λειτουργίας, όχι μετά το πρώτο αίτημα ελέγχου.
Αν ο οργανισμός σας σχεδιάζει να βασιστεί στο EU Digital Identity Wallet το 2026, τώρα είναι η στιγμή να θέσετε ένα ερώτημα: μπορούμε να αποδείξουμε, με τεκμήρια που μπορούν να υποστηριχθούν, ότι αυτή η ροή ταυτότητας είναι ασφαλής, νόμιμη, ανθεκτική και διέπεται κατάλληλα;
Η απάντηση της Clarysec είναι πρακτική: χαρτογραφήστε το, αναθέστε ιδιοκτησία, δοκιμάστε το και διατηρήστε τα τεκμήρια έτοιμα.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council