Οδηγός τεκμηρίων ελέγχου για την τροποποίηση του ISO 27001 σχετικά με την κλιματική αλλαγή

Είναι 09:10 το πρωί του ελέγχου επιτήρησης ISO/IEC 27001:2022. Ο ελεγκτής έχει ήδη εξετάσει το μητρώο κινδύνων, τη Δήλωση Εφαρμοσιμότητας, τα πρακτικά ανασκόπησης από τη Διοίκηση, το μητρώο προμηθευτών και την έκθεση άσκησης επιχειρησιακής συνέχειας. Έπειτα έρχεται η ερώτηση που αιφνιδιάζει την αίθουσα:
«Δείξτε μου πώς προσδιορίσατε αν η κλιματική αλλαγή είναι σχετική με το ISMS.»
Ο Υπεύθυνος Ασφάλειας Πληροφοριών κοιτάζει τον Διευθυντή Συμμόρφωσης. Ο Διευθυντής Συμμόρφωσης ανοίγει το μητρώο νομικών υποχρεώσεων. Κάποιος αναφέρει το ESG. Κάποιος άλλος λέει ότι ο πάροχος του κέντρου δεδομένων διαθέτει πιστοποιήσεις ISO. Ο ελεγκτής περιμένει.
Αυτή η στιγμή είναι το πρακτικό κενό τεκμηρίωσης που δημιουργεί η τροποποίηση των συστημάτων διαχείρισης ISO σχετικά με την κλιματική αλλαγή. Η τροποποίηση δεν ζητά από τις ομάδες ασφάλειας να γίνουν κλιματολόγοι, να υπολογίσουν τις εκπομπές άνθρακα των υπηρεσιών υπολογιστικού νέφους ή να δημιουργήσουν έναν διακοσμητικό «έλεγχο ασφάλειας για το κλίμα». Θέτει ένα πιο άμεσο ερώτημα συστήματος διαχείρισης: έχει εξετάσει ο οργανισμός αν η κλιματική αλλαγή είναι σχετική με το πλαίσιό του και αν τα ενδιαφερόμενα μέρη έχουν κλιματικές απαιτήσεις που επηρεάζουν το σύστημα διαχείρισης;
Για το ISO/IEC 27001:2022, αυτό σημαίνει ότι τα τεκμήρια πρέπει να συνδέονται σε όλο το εύρος των Ρητρών 4 έως 10: πλαίσιο, ενδιαφερόμενα μέρη, πεδίο εφαρμογής, σχεδιασμός κινδύνων, επιχειρησιακός έλεγχος, αξιολόγηση επιδόσεων, ανασκόπηση από τη Διοίκηση και συνεχής βελτίωση. Η τροποποίηση δεν καλύπτεται με ένα «δεν εφαρμόζεται» σε μια σύσκεψη. Καλύπτεται με την παρουσίαση μιας αιτιολογημένης, τεκμηριωμένης και βασισμένης στον κίνδυνο απόφασης.
Μια Υπεύθυνη Ασφάλειας Πληροφοριών σε fintech, η Sarah, αντιμετώπισε την ίδια ερώτηση λίγες εβδομάδες πριν από τον έλεγχο. Η πρώτη της αντίδραση ήταν οικεία: η κλιματική αλλαγή έμοιαζε εκτός ISMS, ενώ η ομάδα της επικεντρωνόταν σε κυβερνοαπειλές, παραβιάσεις δεδομένων, ασφάλεια υπολογιστικού νέφους, ετοιμότητα για DORA και δέουσα επιμέλεια πελατών. Όταν όμως μετέφρασε την τροποποίηση σε πρακτική γλώσσα ISMS, το ζήτημα έγινε συγκεκριμένο: τα ακραία καιρικά φαινόμενα θα μπορούσαν να επηρεάσουν τη διαθεσιμότητα περιοχών υπολογιστικού νέφους, ένας προμηθευτής σε περιοχή με υδατική καταπόνηση θα μπορούσε να καθυστερήσει κρίσιμη αντικατάσταση υλικού, μια παρατεταμένη διακοπή ρεύματος θα μπορούσε να διαταράξει τη στελέχωση απόκρισης σε περιστατικά και οι πελάτες θα μπορούσαν να απαιτήσουν απόδειξη επιχειρησιακής ανθεκτικότητας.
Αυτό είναι το σωστό πλαίσιο. Αντιμετωπίστε την κλιματική αλλαγή ως εισροή πλαισίου και ανθεκτικότητας για το ISMS, όχι ως πρόσθετο θέμα εκτός του συστήματος.
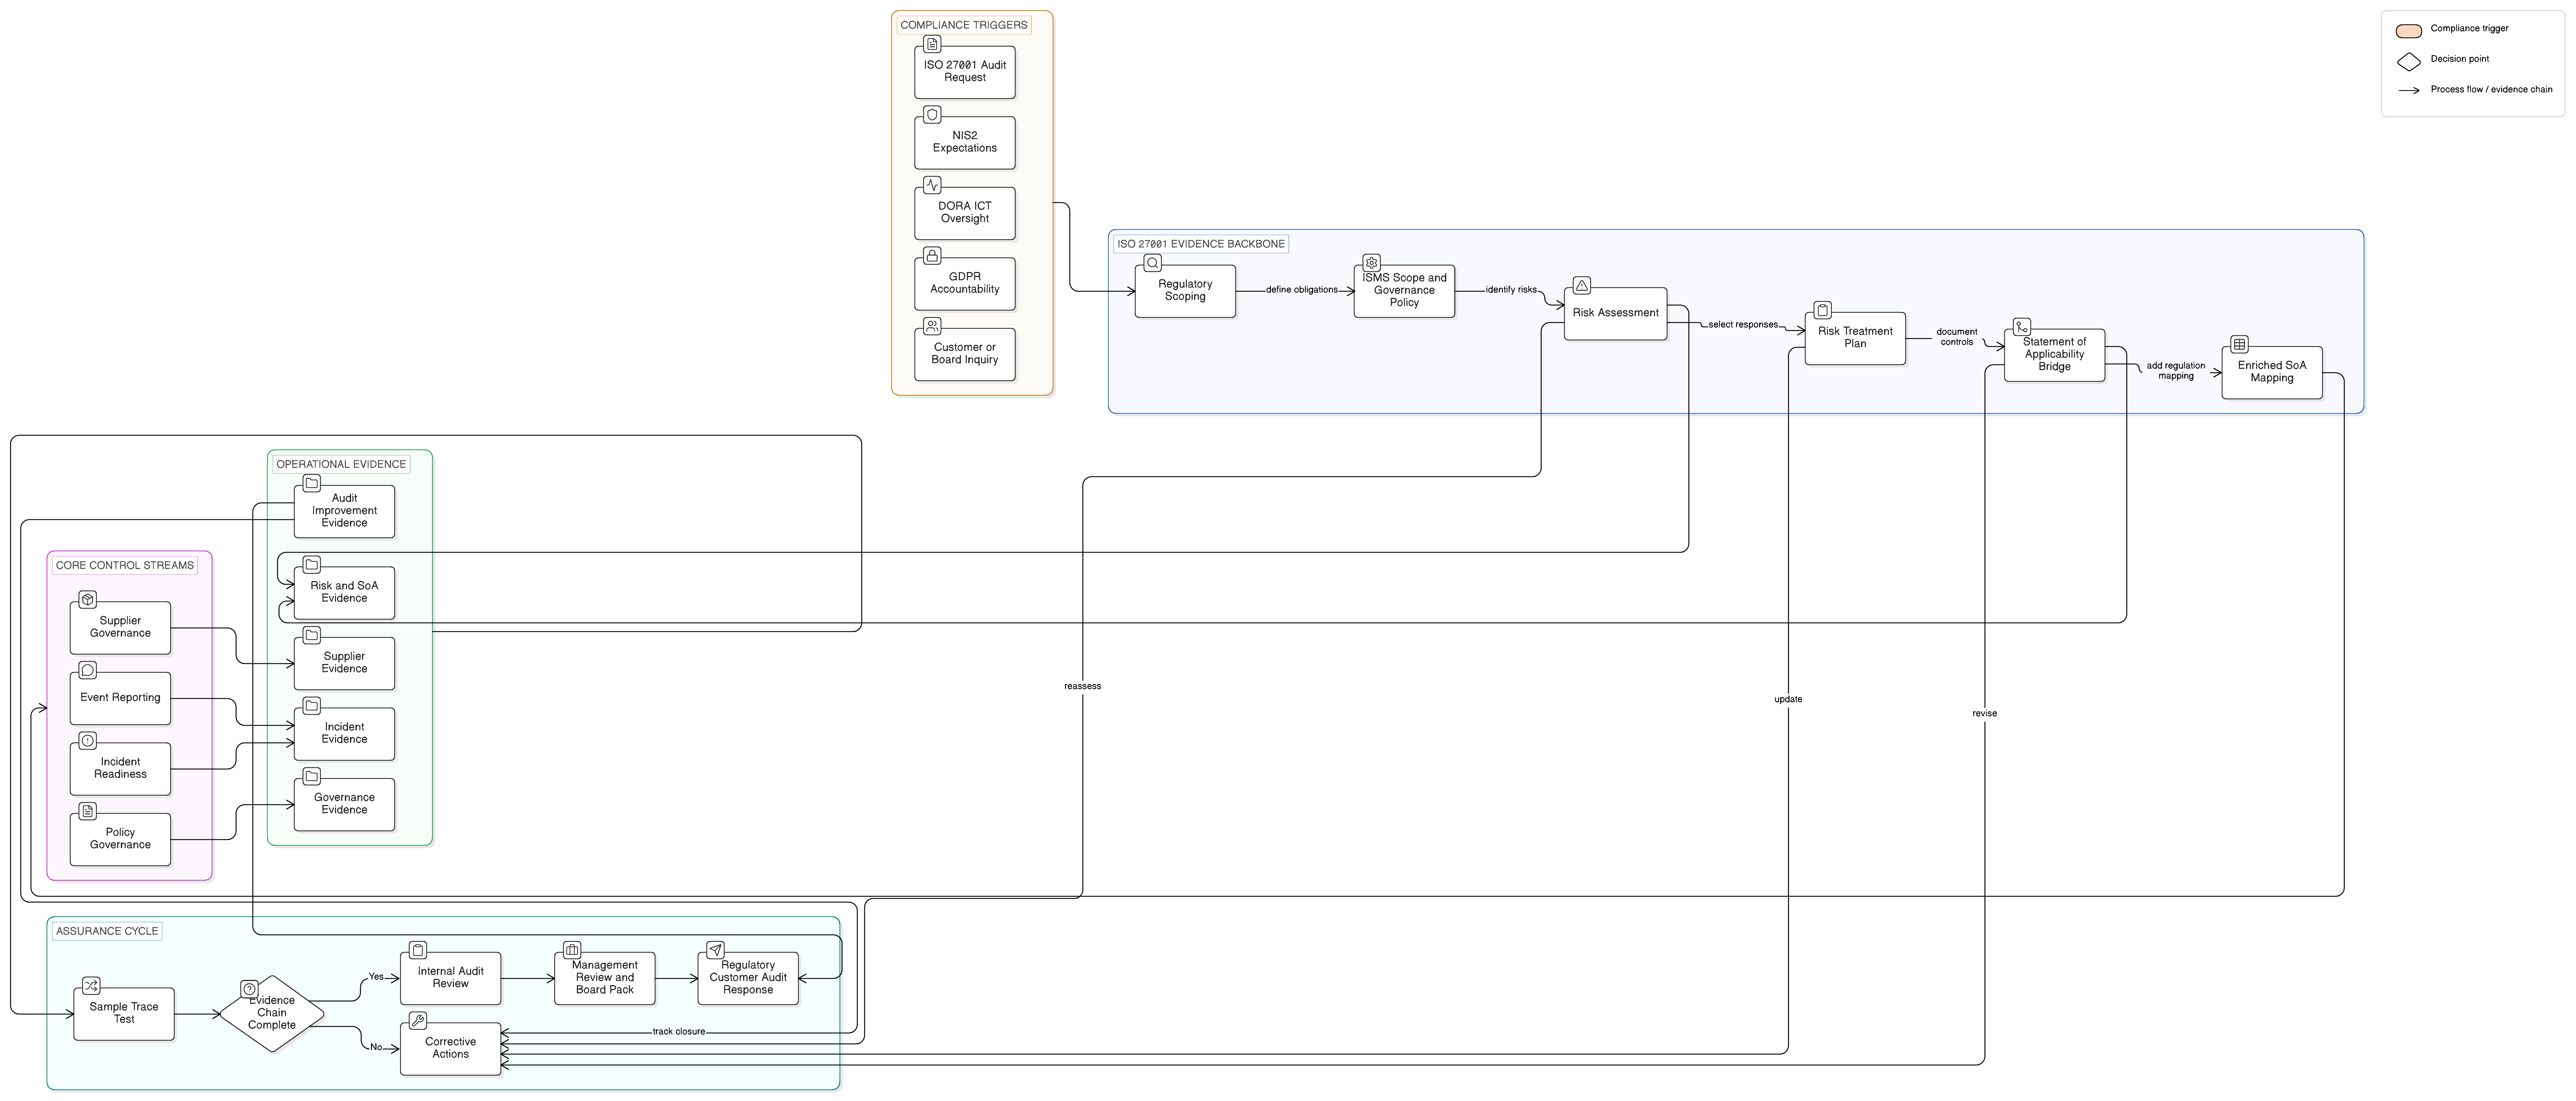
Η προσέγγιση της Clarysec χρησιμοποιεί τα Zenith Blueprint: An Auditor’s 30-Step Roadmap, Zenith Controls: The Cross-Compliance Guide και τα πρότυπα πολιτικών της Clarysec για να μετατρέψει μια νέα ελεγκτική ερώτηση σε ιχνηλάσιμα τεκμήρια. Ο στόχος είναι απλός: να δείξετε στον ελεγκτή μια καθαρή αλυσίδα από το πλαίσιο στον κίνδυνο, από τον κίνδυνο στους ελέγχους, από τους ελέγχους στα τεκμήρια, από τα τεκμήρια στην ανασκόπηση από τη Διοίκηση και από την ανασκόπηση από τη Διοίκηση στη βελτίωση.
Η τροποποίηση αλλάζει την ελεγκτική ερώτηση, όχι την αποστολή του ISMS
Το συνηθέστερο λάθος είναι η αντιμετώπιση της τροποποίησης του ISO 27001 για την κλιματική αλλαγή ως ξεχωριστού τομέα ελέγχων. Δεν είναι. Για ένα ISMS, το πραγματικό ερώτημα είναι αν η κλιματική αλλαγή μπορεί να επηρεάσει τα επιδιωκόμενα αποτελέσματα ασφάλειας πληροφοριών, ιδίως την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα.
Η τροποποίηση προσθέτει την κλιματική αλλαγή ως ειδική παράμετρο στις απαιτήσεις πλαισίου των συστημάτων διαχείρισης ISO. Για το ISO/IEC 27001:2022, οι ελεγκτές συνήθως θα εξετάσουν πρώτα δύο σημεία:
- Ρήτρα 4.1, αν ο οργανισμός προσδιόρισε αν η κλιματική αλλαγή αποτελεί σχετικό εξωτερικό ζήτημα.
- Ρήτρα 4.2, αν τα σχετικά ενδιαφερόμενα μέρη έχουν κλιματικές απαιτήσεις.
Η λέξη-κλειδί είναι «προσδιόρισε». Ένας οργανισμός μπορεί να προσδιορίσει ότι η κλιματική αλλαγή δεν είναι σχετική, ότι είναι σχετική μόνο για ορισμένες τοποθεσίες ή υπηρεσίες ή ότι είναι σχετική για ολόκληρο το ISMS. Ωστόσο, ο προσδιορισμός πρέπει να είναι τεκμηριωμένος και να υποστηρίζεται από τις πραγματικές εξαρτήσεις του οργανισμού.
Για παράδειγμα, ένας πάροχος SaaS μπορεί να αποφασίσει ότι υπάρχει κλιματική συνάφεια επειδή η διαθεσιμότητα παραγωγής εξαρτάται από μικρό αριθμό περιοχών υπολογιστικού νέφους, έναν πάροχο διαχειριζόμενων υπηρεσιών και προσωπικό απομακρυσμένης απόκρισης σε περιστατικά. Ένα fintech μπορεί να συνδέσει την τροποποίηση με κρίσιμες εξαρτήσεις από τρίτους παρόχους ΤΠΕ, επιχειρησιακή ανθεκτικότητα DORA, ρυθμιζόμενη αναφορά περιστατικών και λογοδοσία Διοικητικού Συμβουλίου. Ένας κατασκευαστικός οργανισμός μπορεί να επικεντρωθεί στη διαθεσιμότητα δικτύων OT, στη συνδεσιμότητα εγκαταστάσεων, στην απομακρυσμένη παρακολούθηση και στη διατάραξη φυσικών χώρων.
Ένα ώριμο σύνολο τεκμηρίων πρέπει να εμφανίζεται στα ίδια σημεία όπου ο οργανισμός ήδη αποδεικνύει ότι το ISMS λειτουργεί.
| Περιοχή ISMS | Τεκμήρια για την κλιματική αλλαγή που αναμένουν οι ελεγκτές | Πρακτικό παράδειγμα |
|---|---|---|
| Πλαίσιο | Τεκμηριωμένος προσδιορισμός του αν τα κλιματικά ζητήματα είναι σχετικά με τα αποτελέσματα ασφάλειας πληροφοριών | Κίνδυνος πλημμύρας για το κύριο γραφείο, κίνδυνος θερμικής καταπόνησης για περιοχή κέντρου δεδομένων, ενεργειακή αστάθεια που επηρεάζει τη διαθεσιμότητα υπηρεσιών |
| Ενδιαφερόμενα μέρη | Πελάτες, ρυθμιστικές αρχές, ασφαλιστές, πάροχοι υπηρεσιών υπολογιστικού νέφους, επενδυτές ή διοικητικά συμβούλια με προσδοκίες για ανθεκτικότητα, διαθεσιμότητα ή γνωστοποίηση | Επιχειρησιακός πελάτης απαιτεί τεκμήρια σχεδιασμού επιχειρησιακής συνέχειας για φιλοξενούμενες υπηρεσίες σε σχέση με το κλίμα |
| Πεδίο εφαρμογής | Ανασκόπηση ορίων πεδίου εφαρμογής έναντι τοποθεσιών, εξωτερικά ανατεθειμένων υπηρεσιών, περιοχών υπολογιστικού νέφους, ομάδων υποστήριξης και κρίσιμων εξαρτήσεων | Το πεδίο εφαρμογής του ISMS επιβεβαιώνει ότι το περιβάλλον παραγωγής SaaS στο υπολογιστικό νέφος και οι λειτουργίες υποστήριξης παραμένουν εντός πεδίου εφαρμογής |
| Αξιολόγηση κινδύνου | Εξέταση κλιματικών σεναρίων απειλής όπου είναι σχετικά με την εμπιστευτικότητα, την ακεραιότητα ή τη διαθεσιμότητα | Παρατεταμένος καύσωνας αυξάνει την πιθανότητα αστοχίας ψύξης κέντρου δεδομένων και διακοπής υπηρεσιών |
| Δήλωση Εφαρμοσιμότητας | Αιτιολόγηση υφιστάμενων ελέγχων του Annex A όπου αντιμετωπίζουν κλιματικό κίνδυνο ή υποχρεώσεις συμμόρφωσης | Αναφορά των A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 και A.8.13 στην αιτιολόγηση αντιμετώπισης κινδύνου |
| Επιχειρησιακός έλεγχος | Επικαιροποίηση ή επιβεβαίωση ελέγχων επιχειρησιακής συνέχειας, προμηθευτών, περιστατικών, αντιγράφων ασφαλείας, αλλαγών και υπηρεσιών υπολογιστικού νέφους | Προσθήκη σεναρίου περιφερειακής διατάραξης σε άσκηση ανάκαμψης από καταστροφή |
| Ανασκόπηση από τη Διοίκηση | Η ηγεσία ανασκοπεί αλλαγές στο πλαίσιο, κινδύνους, ευρήματα ελέγχου, πόρους, υπολειπόμενο κίνδυνο και ενέργειες βελτίωσης | Η Διοίκηση εγκρίνει προϋπολογισμό δοκιμής μεταγωγής σε εφεδρικό περιβάλλον υπολογιστικού νέφους μετά από ανασκόπηση κλιματικού σεναρίου |
| Τεκμηριωμένες πληροφορίες | Τα τεκμήρια διατηρούνται, ελέγχονται και είναι ανακτήσιμα | Μητρώο πλαισίου, μητρώο κινδύνων, μητρώο συμμόρφωσης, έκθεση δοκιμής BCP, πρακτικά ανασκόπησης από τη Διοίκηση |
Τα ισχυρότερα ελεγκτικά τεκμήρια δεν βρίσκονται σε έναν αυτόνομο «φάκελο κλίματος». Εμφανίζονται στα κανονικά αρχεία του ISMS και δείχνουν ότι το σύστημα διαχείρισης μπορεί να ανταποκρίνεται σε αλλαγές του εξωτερικού πλαισίου.
Ξεκινήστε από το πλαίσιο, τα ενδιαφερόμενα μέρη και το πεδίο εφαρμογής
Η κλιματική συνάφεια ξεκινά από το πλαίσιο. Ο οργανισμός πρέπει να καταγράφει έναν σαφή προσδιορισμό: σχετική, μη σχετική ή μερικώς σχετική. «Σχετική» δεν σημαίνει καταστροφική. Σημαίνει ικανή να επηρεάσει τα επιδιωκόμενα αποτελέσματα ασφάλειας πληροφοριών.
Στο Zenith Blueprint, η φάση θεμελίωσης και ηγεσίας του ISMS ξεκινά με ανάλυση πλαισίου. Το Βήμα 1 αναφέρει:
Στοιχείο ενέργειας 4.1: Καταρτίστε, μέσω καταιγισμού ιδεών, κατάλογο εσωτερικών και εξωτερικών παραγόντων που είναι σχετικοί με την ασφάλεια πληροφοριών του οργανισμού σας.
Η ίδια καθοδήγηση συνιστά ευρεία εξωτερική ανάλυση, συμπεριλαμβανομένων περιβαλλοντικών παραγόντων μέσω τεχνικών όπως η PESTLE. Εδώ η τροποποίηση για το κλίμα γίνεται επιχειρησιακή. Αντί η ομάδα να ρωτά «Έχουμε έλεγχο για το κλίμα;», ρωτά:
- Ποιες φυσικές τοποθεσίες, κέντρα δεδομένων, περιοχές υπολογιστικού νέφους, δίκτυα και προμηθευτές υποστηρίζουν υπηρεσίες εντός πεδίου εφαρμογής;
- Θα μπορούσαν ακραία καιρικά φαινόμενα, θερμότητα, πυρκαγιές, πλημμύρες, υδατική καταπόνηση, ενεργειακή αστάθεια ή διατάραξη μεταφορών να επηρεάσουν τη διαθεσιμότητα, την ακεραιότητα ή την εμπιστευτικότητα;
- Ζητούν οι πελάτες τεκμήρια κλιματικής ανθεκτικότητας ή επιχειρησιακής ανθεκτικότητας κατά τη δέουσα επιμέλεια ασφάλειας;
- Επιβάλλουν οι ρυθμιστικές αρχές, οι ασφαλιστές, οι επενδυτές ή οι πελάτες του δημόσιου τομέα προσδοκίες επιχειρησιακής συνέχειας, ανάκαμψης από καταστροφή ή διαθεσιμότητας;
- Θα μπορούσαν έργα προσαρμογής στην κλιματική αλλαγή να εισαγάγουν νέους τεχνολογικούς κινδύνους, όπως ενσωματώσεις συστημάτων διαχείρισης κτιρίων, αισθητήρες IoT, περιβαλλοντική παρακολούθηση ή ταχεία μεταφορά υπηρεσιών σε υπολογιστικό νέφος;
- Υπάρχουν επιπτώσεις στην ιδιωτικότητα αν η νέα παρακολούθηση περιλαμβάνει δεδομένα εργαζομένων, τοποθεσίας, συσκευών ή περιβαλλοντικά δεδομένα που συνδέονται με πρόσωπα;
Για την ομάδα fintech της Sarah, το εργαστήριο πλαισίου ανέδειξε τέσσερα ρεαλιστικά εξωτερικά ζητήματα: έκθεση σε καταιγίδες σε περιοχή κέντρου δεδομένων, συγκέντρωση σε μία περιοχή υπολογιστικού νέφους, εξάρτηση από προμηθευτή υλικού σε περιοχή με υδατική καταπόνηση και κανονιστικές προσδοκίες βάσει DORA και NIS2.
Το επόμενο βήμα είναι τα ενδιαφερόμενα μέρη. Η τροποποίηση απαιτεί από τους οργανισμούς να προσδιορίζουν αν τα ενδιαφερόμενα μέρη έχουν κλιματικές απαιτήσεις. Τα μέρη αυτά μπορεί να περιλαμβάνουν πελάτες, ρυθμιστικές αρχές, ασφαλιστές, παρόχους υπηρεσιών υπολογιστικού νέφους, επενδυτές, διοικητικά συμβούλια ή κρίσιμους προμηθευτές.
Το Βήμα 2 του Zenith Blueprint συνδέει αυτή την ανάλυση με το πεδίο εφαρμογής του ISMS:
Στοιχείο ενέργειας 4.3: Συντάξτε δήλωση πεδίου εφαρμογής ISMS. Καταγράψτε τι περιλαμβάνεται (επιχειρησιακές μονάδες, τοποθεσίες, συστήματα) και τυχόν εξαιρέσεις.
Αυτό έχει σημασία επειδή η κλιματική διατάραξη συχνά εισέρχεται μέσω διεπαφών και εξαρτήσεων. Ένας οργανισμός μπορεί να πει ότι το γραφείο του δεν είναι ουσιώδες επειδή η παραγωγή φιλοξενείται σε περιβάλλον υπολογιστικού νέφους, αλλά ο ελεγκτής μπορεί να ρωτήσει αν η υποστήριξη πελατών, η προνομιούχα πρόσβαση, η απόκριση σε περιστατικά, η διαχείριση αντιγράφων ασφαλείας, η κλιμάκωση προς προμηθευτές ή η επικοινωνία κρίσης εξαρτώνται από άτομα, χώρους ή προμηθευτές εκτός πεδίου εφαρμογής.
Η εταιρική Information Security Policy της Clarysec θέτει τη βασική απαίτηση:
Ο οργανισμός πρέπει να υλοποιεί και να διατηρεί Σύστημα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS) σύμφωνα με τις Ρήτρες 4 έως 10 του ISO/IEC 27001:2022.
Απαιτεί επίσης τη δομή τεκμηρίων που αναμένουν οι ελεγκτές:
Το ISMS πρέπει να περιλαμβάνει καθορισμένα όρια πεδίου εφαρμογής, μεθοδολογία εκτίμησης κινδύνου, μετρήσιμους στόχους και τεκμηριωμένους ελέγχους αιτιολογημένους στη Δήλωση Εφαρμοσιμότητας (SoA).
Αυτές οι λέξεις αποτελούν τον πυρήνα της ετοιμότητας για την τροποποίηση: όρια πεδίου εφαρμογής, μεθοδολογία κινδύνου, μετρήσιμοι στόχοι και αιτιολόγηση της Δήλωσης Εφαρμοσιμότητας.
Μετατρέψτε το κλιματικό πλαίσιο σε κινδύνους ασφάλειας πληροφοριών
Τα καλύτερα τεκμήρια σπάνια είναι ένας γενικός κίνδυνος με τίτλο «κλιματική αλλαγή». Η κλιματική αλλαγή είναι ο παράγοντας πλαισίου. Το σενάριο κινδύνου πρέπει να περιγράφει τη συνέπεια για την ασφάλεια πληροφοριών.
Ισχυρά σενάρια κινδύνου έχουν την εξής μορφή:
- Ακραία καιρικά φαινόμενα διακόπτουν την πρόσβαση στο κύριο γραφείο κατά τη διάρκεια περιστατικού ασφάλειας, καθυστερώντας την προνομιούχα απόκριση και τις επικοινωνίες με πελάτες.
- Περιφερειακός καύσωνας αυξάνει την πιθανότητα αστάθειας ψύξης ή ισχύος σε κέντρο δεδομένων που υποστηρίζει φόρτους εργασίας παραγωγής.
- Πλημμύρα επηρεάζει την τοποθεσία service desk κρίσιμου προμηθευτή, καθυστερώντας την αποκατάσταση διαχειριζόμενων υπηρεσιών προστασίας τερματικών σημείων.
- Απαιτήσεις πελατών για κλιματική ανθεκτικότητα δεν καταγράφονται στο Μητρώο Συμμόρφωσης, δημιουργώντας συμβατική μη συμμόρφωση και ευρήματα ελέγχου.
- Επείγουσα μεταφορά υπηρεσιών σε περιβάλλον υπολογιστικού νέφους για τη μείωση της εξάρτησης από φυσική τοποθεσία παρακάμπτει την κανονική ανασκόπηση αλλαγών και κινδύνου προμηθευτή.
- Συσκευές παρακολούθησης για προσαρμογή στην κλιματική αλλαγή συνδέονται στο εταιρικό δίκτυο χωρίς καταχώριση περιουσιακών στοιχείων, καταγραφή ή διαχείριση ευπαθειών.
Αυτοί είναι κίνδυνοι ασφάλειας πληροφοριών επειδή επηρεάζουν τη διαθεσιμότητα, τον χειρισμό περιστατικών, τη διασφάλιση προμηθευτών, τη διαχείριση περιουσιακών στοιχείων, τις νομικές υποχρεώσεις, την ασφαλή αλλαγή ή την ιδιωτικότητα.
Η Risk Management Policy - SME της Clarysec αναφέρει:
Όλοι οι αναγνωρισμένοι κίνδυνοι πρέπει να καταγράφονται στο Μητρώο Κινδύνων.
Ενισχύει επίσης τη συχνότητα ανασκόπησης:
Οι κίνδυνοι πρέπει να ανασκοπούνται τριμηνιαία και να επικαιροποιούνται όταν προκύπτουν σημαντικά γεγονότα.
Για εταιρικούς οργανισμούς, η Risk Management Policy της Clarysec διευρύνει το μοντέλο εισροών:
Οι εισροές για την αναγνώριση κινδύνων πρέπει να περιλαμβάνουν, ενδεικτικά, ευρήματα ελέγχου, σαρώσεις ευπαθειών, αναφορές δοκιμών διείσδυσης, τάσεις περιστατικών, νομικές υποχρεώσεις και επιχειρησιακές αλλαγές.
Η κλιματική συνάφεια μπορεί να προκύψει από οποιαδήποτε από αυτές τις εισροές. Ένα εύρημα ελέγχου πελάτη μπορεί να εντοπίσει ελλιπή τεκμήρια ανθεκτικότητας. Μια νομική επικαιροποίηση μπορεί να προσθέσει υποχρεώσεις επιχειρησιακής ανθεκτικότητας. Μια μεταφορά υπηρεσιών σε περιβάλλον υπολογιστικού νέφους μπορεί να μεταφέρει φόρτους εργασίας σε διαφορετικό προφίλ περιφερειακής έκθεσης. Μια δοκιμή επιχειρησιακής συνέχειας μπορεί να αποκαλύψει ότι το προσωπικό δεν μπορεί να έχει πρόσβαση στις διαδικασίες ανάκαμψης κατά τη διάρκεια διακοπής ρεύματος.
| Ζήτημα πλαισίου | Απειλή | Ευπάθεια | Αντίκτυπος στην C-I-A | Παράδειγμα κινδύνου ISMS |
|---|---|---|---|---|
| Αυξημένη συχνότητα περιφερειακών καταιγίδων | Παρατεταμένη αστοχία δικτύου ηλεκτρικής ενέργειας ή απώλεια συνδεσιμότητας κέντρου δεδομένων | Σχεδιασμός παραγωγής σε μία μόνο περιοχή και μη δοκιμασμένη μεταγωγή σε εφεδρικό περιβάλλον | Αντίκτυπος στη διαθεσιμότητα πλατφορμών πελατών, παραβίαση SLA, ζημία στη φήμη | RR-31: Απώλεια διαθεσιμότητας υπηρεσιών λόγω διατάραξης της κύριας περιοχής φιλοξενίας που επηρεάζεται από κλιματικούς παράγοντες |
| Συγκέντρωση της εφοδιαστικής αλυσίδας σε κλιματικά ευάλωτη περιοχή | Διατάραξη λειτουργιών παραγωγής ή υποστήριξης | Προμηθευτής αποκλειστικής πηγής και μεγάλοι χρόνοι αντικατάστασης | Αντίκτυπος στη διαθεσιμότητα και την ακεραιότητα από μη υποστηριζόμενη ή υποβαθμισμένη υποδομή | RR-32: Διατάραξη της εφοδιαστικής αλυσίδας ΤΠΕ καθυστερεί τη συντήρηση ασφάλειας και την αντικατάσταση υλικού |
| Ακραία καιρικά φαινόμενα επηρεάζουν την κινητικότητα του προσωπικού και την παροχή ρεύματος στην κατοικία | Οι υπεύθυνοι απόκρισης σε περιστατικά δεν μπορούν να συντονιστούν κατά τη διάρκεια περιστατικού υψηλής σοβαρότητας | Υπερεξάρτηση από μία τοποθεσία, αδύναμη επικοινωνία μέσω ανεξάρτητου διαύλου | Αντίκτυπος στη διαθεσιμότητα και την εμπιστευτικότητα αν καθυστερήσουν ο περιορισμός και η ειδοποίηση | RR-33: Μειωμένη ικανότητα απόκρισης σε περιστατικά κατά τη διάρκεια περιφερειακής διατάραξης |
| Προσθήκη περιβαλλοντικών αισθητήρων σε εγκαταστάσεις | Νέα συλλογή δεδομένων και συνδεδεμένες στο δίκτυο συσκευές | Μη καταχωρισμένα περιουσιακά στοιχεία και ασαφείς κανόνες διατήρησης | Αντίκτυπος στην εμπιστευτικότητα και την ιδιωτικότητα από περιττή συλλογή προσωπικών δεδομένων | RR-34: Η παρακολούθηση προσαρμογής στην κλιματική αλλαγή εισάγει μη διαχειριζόμενα περιουσιακά στοιχεία και έκθεση ιδιωτικότητας |
Κάθε κίνδυνος πρέπει να έχει ιδιοκτήτη, πιθανότητα, αντίκτυπο, απόφαση αντιμετώπισης, θέση υπολειπόμενου κινδύνου και ημερομηνία ανασκόπησης. Αν ο οργανισμός καταλήξει ότι δεν υπάρχει ουσιώδης κλιματικός κίνδυνος για την ασφάλεια πληροφοριών, το συμπέρασμα αυτό εξακολουθεί να χρειάζεται αιτιολόγηση.
Χρησιμοποιήστε τη Δήλωση Εφαρμοσιμότητας για να μετατρέψετε τη λογική κινδύνου σε λογική ελέγχων
Αφού καταγραφούν τα κλιματικά σενάρια, το επόμενο ερώτημα είναι αν απαιτούνται έλεγχοι και αν η Δήλωση Εφαρμοσιμότητας αποτυπώνει την απόφαση. Οι Ρήτρες 6.1.1 έως 6.1.3 του ISO/IEC 27001:2022 απαιτούν προγραμματισμένες ενέργειες για κινδύνους και ευκαιρίες, αξιολόγηση κινδύνου, αντιμετώπιση κινδύνου, αναγκαίους ελέγχους, σύγκριση με το Annex A και Δήλωση Εφαρμοσιμότητας με αιτιολογήσεις ένταξης και εξαίρεσης.
Στη φάση Διαχείρισης Κινδύνων, το Βήμα 13 του Zenith Blueprint παρέχει ένα πρακτικό μοντέλο ιχνηλασιμότητας:
Διασταυρώστε κανονιστικές απαιτήσεις: Αν ορισμένοι έλεγχοι εφαρμόζονται ειδικά για συμμόρφωση με GDPR, NIS2 ή DORA, μπορείτε να το σημειώσετε είτε στο Μητρώο Κινδύνων (ως μέρος της αιτιολόγησης αντικτύπου κινδύνου) είτε στις σημειώσεις της Δήλωσης Εφαρμοσιμότητας.
Χρησιμοποιήστε την ίδια αρχή για την τροποποίηση σχετικά με την κλιματική αλλαγή. Μην επινοείτε έλεγχο. Χαρτογραφήστε το σενάριο στους υφιστάμενους ελέγχους ISO/IEC 27002:2022 και εξηγήστε γιατί είναι εφαρμοστέοι.
| Σενάριο που καθοδηγείται από κλιματικό παράγοντα | Πιθανές περιοχές ελέγχων ISO/IEC 27002:2022 | Τεκμήρια προς διατήρηση |
|---|---|---|
| Ακραία καιρικά φαινόμενα διακόπτουν την πρόσβαση στο γραφείο κατά τη διάρκεια περιστατικού ασφάλειας | A.5.24 Σχεδιασμός και προετοιμασία διαχείρισης περιστατικών ασφάλειας πληροφοριών, A.5.26 Απόκριση σε περιστατικά ασφάλειας πληροφοριών, A.5.29 Ασφάλεια πληροφοριών κατά τη διάρκεια διατάραξης, A.5.30 Ετοιμότητα ΤΠΕ για επιχειρησιακή συνέχεια | Σχέδιο αντιμετώπισης περιστατικών, διαδικασία απομακρυσμένης πρόσβασης, δοκιμή δέντρου κλήσεων, δοκιμή γέφυρας περιστατικού, διδάγματα που αντλήθηκαν |
| Θερμότητα ή ενεργειακή αστάθεια επηρεάζει τη διαθεσιμότητα υπηρεσιών υπολογιστικού νέφους ή κέντρου δεδομένων | A.5.23 Ασφάλεια πληροφοριών για τη χρήση υπηρεσιών υπολογιστικού νέφους, A.5.30 Ετοιμότητα ΤΠΕ για επιχειρησιακή συνέχεια, A.8.13 Αντίγραφα ασφαλείας πληροφοριών, A.5.19 Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές | Διασφάλιση προμηθευτών, αρχιτεκτονική υπολογιστικού νέφους, δοκιμή μεταγωγής σε εφεδρικό σύστημα, δοκιμή επαναφοράς αντιγράφων ασφαλείας |
| Πλημμύρα επηρεάζει την υποστήριξη κρίσιμου προμηθευτή ΤΠΕ | A.5.19 Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές, A.5.21 Διαχείριση ασφάλειας πληροφοριών στην εφοδιαστική αλυσίδα ΤΠΕ, A.5.22 Παρακολούθηση, ανασκόπηση και διαχείριση αλλαγών υπηρεσιών προμηθευτών, A.5.30 Ετοιμότητα ΤΠΕ για επιχειρησιακή συνέχεια | Αξιολόγηση κινδύνου προμηθευτή, ρήτρες σύμβασης, αρχείο παρακολούθησης προμηθευτή, στρατηγική εξόδου |
| Εμφανίζονται νέες κανονιστικές ή πελατειακές προσδοκίες ανθεκτικότητας | A.5.31 Νομικές, καταστατικές, κανονιστικές και συμβατικές απαιτήσεις, A.5.36 Συμμόρφωση με πολιτικές, κανόνες και πρότυπα ασφάλειας πληροφοριών, A.5.35 Ανεξάρτητη ανασκόπηση της ασφάλειας πληροφοριών | Επικαιροποίηση Μητρώου Συμμόρφωσης, ανασκόπηση πολιτικής, εύρημα εσωτερικού ελέγχου, πρακτικά ανασκόπησης από τη Διοίκηση |
| Επείγουσα τεχνολογική αλλαγή παρακάμπτει την ανασκόπηση | A.8.32 Διαχείριση αλλαγών, A.8.9 Διαχείριση διαμόρφωσης, A.5.8 Ασφάλεια πληροφοριών στη διαχείριση έργου, A.5.23 Ασφάλεια πληροφοριών για τη χρήση υπηρεσιών υπολογιστικού νέφους | Αρχείο αλλαγής, αποδοχή κινδύνου, ανασκόπηση προμηθευτή, ανασκόπηση μετά την υλοποίηση |
| Η περιβαλλοντική παρακολούθηση εισάγει επεξεργασία προσωπικών δεδομένων | A.5.9 Απογραφή πληροφοριών και άλλων συναφών περιουσιακών στοιχείων, A.5.34 Ιδιωτικότητα και προστασία PII, A.5.31 Νομικές, καταστατικές, κανονιστικές και συμβατικές απαιτήσεις, A.5.15 Έλεγχος πρόσβασης | Μητρώο Περιουσιακών Στοιχείων, έλεγχος αναγκαιότητας DPIA, κανόνας διατήρησης, ανασκόπηση πρόσβασης |
Η εταιρική Risk Management Policy καθιστά ρητό το έναυσμα για τη Δήλωση Εφαρμοσιμότητας:
Η Δήλωση Εφαρμοσιμότητας πρέπει να ανασκοπείται μετά από κάθε σημαντική αξιολόγηση κινδύνου ή ουσιώδη περιβαλλοντική αλλαγή.
Η ρήτρα αυτή είναι ιδιαίτερα σχετική. Μια ουσιώδης περιβαλλοντική αλλαγή μπορεί να είναι κυριολεκτική, όπως επικαιροποιημένη έκθεση εγκατάστασης σε πλημμύρα, ή επιχειρησιακή, όπως αλλαγή παρόχων κέντρου δεδομένων, μεταφορά φόρτων εργασίας, άνοιγμα νέας τοποθεσίας υποστήριξης ή αποδοχή ρυθμιζόμενου πελάτη με απαιτήσεις ανθεκτικότητας.
Μια ισχυρή αιτιολόγηση Δήλωσης Εφαρμοσιμότητας είναι συγκεκριμένη:
«Ο έλεγχος A.5.30 είναι εφαρμοστέος επειδή ο RR-31 εντοπίζει πιθανή διακοπή υπηρεσιών από ακραία καιρικά φαινόμενα που επηρεάζουν τις κύριες λειτουργίες υποστήριξης. Η αντιμετώπιση περιλαμβάνει απομακρυσμένο συντονισμό περιστατικών, δοκιμασμένες διαδικασίες ανάκαμψης, ετήσια άσκηση ετοιμότητας ΤΠΕ και επικύρωση μεταγωγής σε εφεδρικό περιβάλλον υπολογιστικού νέφους.»
Αυτό είναι ισχυρότερο από το «Εφαρμόζεται επειδή το απαιτεί το ISO».
Χρησιμοποιήστε τεκμήρια πολιτικών για να κάνετε την τροποποίηση επαναλήψιμη
Η τροποποίηση δεν πρέπει να δημιουργεί έναν εφάπαξ αγώνα δρόμου πριν από τον έλεγχο. Πρέπει να γίνει μέρος του κανονικού κύκλου ανασκόπησης του συστήματος διαχείρισης.
Η Legal and Regulatory Compliance Policy - SME της Clarysec αναφέρει:
Κάθε αλλαγή που επηρεάζει τη συμμόρφωση πρέπει να ενεργοποιεί ανασκόπηση του Μητρώου Συμμόρφωσης και των σχετικών πολιτικών.
Προσθέστε την τροποποίηση των συστημάτων διαχείρισης ISO σχετικά με την κλιματική αλλαγή στο Μητρώο Συμμόρφωσης και, στη συνέχεια, διασταυρώστε συναφείς πελατειακές, κανονιστικές, συμβατικές, ασφαλιστικές και πιστοποιητικές υποχρεώσεις. Αν ο οργανισμός λειτουργεί σε περιβάλλον NIS2 ή DORA, συνδέστε αυτές τις υποχρεώσεις με τεκμήρια επιχειρησιακής συνέχειας, αναφοράς περιστατικών, διασφάλισης προμηθευτών και διακυβέρνησης.
Για την επιχειρησιακή συνέχεια, η Business Continuity Policy and Disaster Recovery Policy - SME της Clarysec αναμένει τεκμήρια:
ότι τα σενάρια διατάραξης εξετάστηκαν και δοκιμάστηκαν ως μέρος των αξιολογήσεων κινδύνου
Εκεί τα κλιματικά σενάρια γίνονται επιχειρησιακά. Μια άσκηση επιτραπέζιου σεναρίου για περιφερειακή απώλεια ισχύος, μια άσκηση επαναφοράς αντιγράφων ασφαλείας, μια επικύρωση μεταγωγής σε εφεδρικό περιβάλλον υπολογιστικού νέφους ή μια προσομοίωση διακοπής υποστήριξης προμηθευτή μπορούν όλες να υποστηρίξουν την τροποποίηση, εφόσον συνδέονται με το μητρώο κινδύνων.
Για τη διακυβέρνηση ελέγχων, η Audit and Compliance Monitoring Policy - SME της Clarysec αναφέρει:
Τα ευρήματα ελέγχου και οι επικαιροποιήσεις κατάστασης πρέπει να περιλαμβάνονται στη διαδικασία ανασκόπησης από τη Διοίκηση του ISMS.
Αν ένας εσωτερικός έλεγχος εντοπίσει αδύναμα τεκμήρια για την τροποποίηση σχετικά με το κλίμα, το εύρημα δεν πρέπει να μείνει σε ένα σύστημα παρακολούθησης ελέγχων. Πρέπει να τροφοδοτήσει την ανασκόπηση από τη Διοίκηση, τη διορθωτική ενέργεια και τη συνεχή βελτίωση.
Τα τεκμήρια ιδιωτικότητας έχουν σημασία όταν η προσαρμογή στην κλιματική αλλαγή μεταβάλλει την επεξεργασία προσωπικών δεδομένων. Η Privacy Information Management System Policy της Clarysec απαιτεί πειθαρχία στο πλαίσιο:
[Both] Ο Privacy Lead / PIMS Manager ΠΡΕΠΕΙ να τεκμηριώνει εξωτερικά και εσωτερικά ζητήματα πλαισίου ιδιωτικότητας στο REG01 ετησίως και εντός 30 ημερών από κάθε ουσιώδη αλλαγή.
Απαιτεί επίσης να καταγράφονται οι απαιτήσεις των ενδιαφερόμενων μερών:
[Both] Ο Privacy Lead / PIMS Manager ΠΡΕΠΕΙ να τεκμηριώνει τα σχετικά ενδιαφερόμενα μέρη και τις απαιτήσεις τους για το PIMS στο REG01 ετησίως και εντός 30 ημερών από κάθε ουσιώδη αλλαγή.
Για κινδύνους ιδιωτικότητας και DPIA, η Privacy Risk Assessment and DPIA Policy προσθέτει:
[Both] Ο Privacy Lead / PIMS Manager ΠΡΕΠΕΙ να αναφέρει την κατάσταση κινδύνων ιδιωτικότητας και DPIA από το REG04 στο REG12 τριμηνιαία και πριν από κάθε ανασκόπηση από τη Διοίκηση.
Η PIMS Monitoring, Audit and Improvement Policy παρέχει ένα πρότυπο ανασκόπησης από τη Διοίκηση που είναι χρήσιμο πέρα από την ιδιωτικότητα:
[Both] Η Ανώτατη Διοίκηση ΠΡΕΠΕΙ να ανασκοπεί τις εισροές μη συμμόρφωσης PIMS, διορθωτικών ενεργειών, αποτελεσμάτων παρακολούθησης, αποτελεσμάτων ελέγχου, κινδύνων ιδιωτικότητας, διασφάλισης προμηθευτών και αλλαγών ενδιαφερόμενων μερών στο REG12 κατά τη διάρκεια κάθε ανασκόπησης από τη Διοίκηση.
Και η PIMS Documented Information and Evidence Management Policy ενισχύει την ευρετηρίαση τεκμηρίων:
[All] Ο Privacy Lead / PIMS Manager ΠΡΕΠΕΙ να διατηρεί ευρετήριο τεκμηριωμένων πληροφοριών PIMS στο REG12 πριν από την αρχική δημοσίευση του PIMS και τριμηνιαία στη συνέχεια.
Για την ετοιμότητα του ISMS έναντι της τροποποίησης για το κλίμα, χρησιμοποιήστε την ίδια πειθαρχία: διατηρήστε ευρετήριο τεκμηρίων ώστε η ομάδα ελέγχου να μπορεί να ανακτά γρήγορα αρχεία πλαισίου, κινδύνων, Δήλωσης Εφαρμοσιμότητας, συνέχειας, προμηθευτών και ανασκόπησης από τη Διοίκηση.
Αξία συμμόρφωσης μεταξύ πλαισίων: ISO 27001, NIS2, DORA, GDPR, NIST CSF και COBIT
Η τροποποίηση του ISO 27001 σχετικά με την κλιματική αλλαγή είναι απαίτηση συστήματος διαχείρισης ISO, αλλά τα τεκμήρια έχουν ευρύτερη αξία για κανονιστική συμμόρφωση και διασφάλιση.
Η NIS2 απαιτεί από βασικές και σημαντικές οντότητες να εφαρμόζουν κατάλληλα και αναλογικά μέτρα διαχείρισης κινδύνων κυβερνοασφάλειας με ολιστική προσέγγιση του κινδύνου. Το Article 21 καλύπτει την ανάλυση κινδύνου, τον χειρισμό περιστατικών, την επιχειρησιακή συνέχεια, τα αντίγραφα ασφαλείας, την ανάκαμψη από καταστροφή, τη διαχείριση κρίσεων, την ασφάλεια της εφοδιαστικής αλυσίδας, την ασφαλή ανάπτυξη, την αξιολόγηση αποτελεσματικότητας, την εκπαίδευση, την κρυπτογραφία, τον έλεγχο πρόσβασης και τη διαχείριση περιουσιακών στοιχείων. Τα ακραία καιρικά φαινόμενα, η ενεργειακή αστάθεια και η διατάραξη προμηθευτών εντάσσονται φυσικά σε αυτή την οπτική ολιστικής προσέγγισης του κινδύνου. Το Article 20 απαιτεί επίσης από τα διοικητικά όργανα να εγκρίνουν μέτρα διαχείρισης κινδύνων κυβερνοασφάλειας και να εποπτεύουν την εφαρμογή τους, κάτι που ευθυγραμμίζεται με τα τεκμήρια ανασκόπησης από τη Διοίκηση του ISO/IEC 27001:2022.
Ο DORA είναι ιδιαίτερα σχετικός για χρηματοοικονομικές οντότητες. Απαιτεί διαχείριση κινδύνων ΤΠΕ, λογοδοσία διοικητικού οργάνου, σχέδια συνέχειας και ανάκαμψης, πρόγραμμα δοκιμών ψηφιακής επιχειρησιακής ανθεκτικότητας, διαχείριση κινδύνου τρίτων παρόχων ΤΠΕ και συνεχή βελτίωση. Αν ένας χρηματοοικονομικός οργανισμός χρησιμοποιεί ήδη την ανασκόπηση από τη Διοίκηση του ISMS για να εγκρίνει κλιματικές ενέργειες συνέχειας ΤΠΕ, τα ίδια τεκμήρια μπορούν να υποστηρίξουν ένα αφήγημα διακυβέρνησης DORA.
Ο GDPR γίνεται σχετικός όταν η προσαρμογή στην κλιματική αλλαγή μεταβάλλει την επεξεργασία προσωπικών δεδομένων. Παραδείγματα περιλαμβάνουν παρακολούθηση ασφάλειας εργατικού δυναμικού, ιχνηλάτηση τοποθεσίας κατά τη διάρκεια ακραίων καιρικών φαινομένων, νέους αισθητήρες κτιρίων, περιβαλλοντική παρακολούθηση που συνδέεται με εργαζομένους ή αλλαγές τοποθεσίας επεξεργασίας σε περιβάλλον υπολογιστικού νέφους. Η λογοδοσία βάσει GDPR, ο περιορισμός του σκοπού, η ελαχιστοποίηση των δεδομένων, η ασφάλεια, η διατήρηση και η διακυβέρνηση προμηθευτών παραμένουν όλα εφαρμοστέα κατά τη διάρκεια διατάραξης.
Το NIST CSF 2.0 παρέχει γλώσσα διοίκησης για τα ίδια τεκμήρια. Η λειτουργία GOVERN δίνει έμφαση στο οργανωτικό πλαίσιο, στις προσδοκίες των ενδιαφερόμενων μερών, στις νομικές και κανονιστικές απαιτήσεις, στη στρατηγική διαχείρισης κινδύνων, στους ρόλους, στην εποπτεία και στον κίνδυνο εφοδιαστικής αλυσίδας. Οι επαγγελματίες διασφάλισης που προσανατολίζονται στο COBIT 2019 και την ISACA συχνά θα επικεντρωθούν στην ιδιοκτησία, στις μετρικές απόδοσης, στην αποδοχή κινδύνου, στους στόχους διακυβέρνησης, στη διαχείριση ζητημάτων και σε τεκμήρια ότι η διοίκηση γνωρίζει πως οι έλεγχοι λειτουργούν.
| Οπτική πλαισίου | Πώς βοηθούν τα κλιματικά τεκμήρια του ISMS |
|---|---|
| ISO/IEC 27001:2022 | Δείχνουν πλαίσιο, ενδιαφερόμενα μέρη, πεδίο εφαρμογής, αντιμετώπιση κινδύνου, Δήλωση Εφαρμοσιμότητας, ανασκόπηση από τη Διοίκηση και συνεχή βελτίωση |
| NIS2 | Υποστηρίζουν ολιστική διαχείριση κινδύνων, λογοδοσία διοίκησης, επιχειρησιακή συνέχεια, χειρισμό περιστατικών και τεκμήρια κινδύνου προμηθευτών |
| DORA | Υποστηρίζουν διακυβέρνηση κινδύνων ΤΠΕ, συνέχεια, δοκιμές, διαχείριση εξαρτήσεων από τρίτους και εποπτεία από το διοικητικό όργανο |
| GDPR | Υποστηρίζουν τη λογοδοσία όπου η προσαρμογή στην κλιματική αλλαγή μεταβάλλει την επεξεργασία προσωπικών δεδομένων, την παρακολούθηση, τους προμηθευτές, τη διατήρηση ή τις τοποθεσίες υπολογιστικού νέφους |
| NIST CSF 2.0 | Υποστηρίζουν αποτελέσματα GOVERN, προσδοκίες ενδιαφερόμενων μερών, επικοινωνία κινδύνου, κίνδυνο εφοδιαστικής αλυσίδας και ιεραρχημένα σχέδια ενεργειών |
| COBIT 2019 και διασφάλιση ISACA | Υποστηρίζουν ιδιοκτησία διακυβέρνησης, παρακολούθηση απόδοσης, αποδοχή κινδύνου, παρακολούθηση ζητημάτων και ιχνηλασιμότητα διασφάλισης |
Το Zenith Controls είναι χρήσιμο εδώ επειδή βοηθά τις ομάδες συμμόρφωσης να βλέπουν πώς το ίδιο αντικείμενο τεκμηρίωσης υποστηρίζει πολλαπλά πλαίσια. Δεν είναι ξεχωριστό σύνολο ελέγχων. Είναι οδηγός συμμόρφωσης μεταξύ πλαισίων για τη χαρτογράφηση της λογικής ελέγχων του ISO/IEC 27001:2022 και του ISO/IEC 27002:2022 σε ελεγκτικές, διασφαλιστικές και κανονιστικές προσδοκίες.
Για αυτό το θέμα, αρκετοί έλεγχοι ISO/IEC 27002:2022 είναι κεντρικοί. Το A.5.31 Νομικές, καταστατικές, κανονιστικές και συμβατικές απαιτήσεις υποστηρίζει την υποχρέωση αναγνώρισης και διατήρησης εφαρμοστέων απαιτήσεων. Το A.5.4 Αρμοδιότητες της διοίκησης υποστηρίζει τη λογοδοσία της ηγεσίας. Το A.5.36 Συμμόρφωση με πολιτικές, κανόνες και πρότυπα ασφάλειας πληροφοριών υποστηρίζει τη διασφάλιση ότι οι κανόνες τηρούνται. Τα A.5.29 και A.5.30 υποστηρίζουν την ασφάλεια πληροφοριών κατά τη διάρκεια διατάραξης και την ετοιμότητα ΤΠΕ για επιχειρησιακή συνέχεια. Τα A.5.19, A.5.21 και A.5.22 υποστηρίζουν την ανθεκτικότητα προμηθευτών και εφοδιαστικής αλυσίδας ΤΠΕ.
Το Zenith Controls αναφέρει:
Ο Έλεγχος 5.36 λειτουργεί ως μηχανισμός εφαρμογής των κανόνων που ορίζονται στο 5.1.
Στο πλαίσιο της τροποποίησης για το κλίμα, αυτό σημαίνει ότι ο οργανισμός δεν επικαιροποιεί απλώς μια πολιτική. Παρακολουθεί αν όντως πραγματοποιούνται οι ανασκοπήσεις πλαισίου, οι επικαιροποιήσεις κινδύνων, οι ανασκοπήσεις Δήλωσης Εφαρμοσιμότητας, οι δοκιμές συνέχειας, οι ανασκοπήσεις προμηθευτών και οι ενέργειες ανασκόπησης από τη Διοίκηση.
Η ανασκόπηση από τη Διοίκηση είναι η κρίσιμη στιγμή σε επίπεδο Διοικητικού Συμβουλίου
Η Ρήτρα 9.3 του ISO/IEC 27001:2022 απαιτεί από την Ανώτατη Διοίκηση να ανασκοπεί το ISMS σε προγραμματισμένα χρονικά διαστήματα ώστε να διασφαλίζεται η συνεχιζόμενη καταλληλότητα, επάρκεια και αποτελεσματικότητά του. Για την τροποποίηση σχετικά με το κλίμα, η ανασκόπηση από τη Διοίκηση είναι το σημείο όπου τα τεκμήρια πλαισίου γίνονται λογοδοσία της ηγεσίας.
Το Zenith Blueprint, στη φάση Ελέγχου, Ανασκόπησης και Βελτίωσης, Βήμα 28, καθοδηγεί τις ομάδες να συγκεντρώνουν εισροές ανασκόπησης από τη Διοίκηση, συμπεριλαμβανομένων των εξής:
✓ Αλλαγές σε εξωτερικά και εσωτερικά ζητήματα: Συνοψίστε τυχόν σημαντικές αλλαγές στο πλαίσιο (Ρήτρα 4.1) ή στις απαιτήσεις των ενδιαφερόμενων μερών (Ρήτρα 4.2) από την έναρξη του έργου ISMS.
Η Sarah χρησιμοποίησε αυτή τη δομή για να ενημερώσει την ηγετική της ομάδα. Η διαφάνεια ανασκόπησης από τη Διοίκηση ήταν συνοπτική:
- Το ISO έχει επιβάλει την εξέταση της κλιματικής αλλαγής στο πλαίσιο του συστήματος διαχείρισης.
- Η ομάδα ISMS προσδιόρισε συνάφεια για τη διαθεσιμότητα κέντρων δεδομένων, τη συγκέντρωση σε περιβάλλον υπολογιστικού νέφους, την εξάρτηση από προμηθευτές και τις κανονιστικές προσδοκίες.
- Δύο κίνδυνοι προστέθηκαν στο μητρώο κινδύνων με μεσαία-χαμηλή πιθανότητα και υψηλό αντίκτυπο.
- Η αντιμετώπιση χρησιμοποιεί υφιστάμενους ελέγχους για ετοιμότητα ΤΠΕ, διαχείριση προμηθευτών, αντίγραφα ασφαλείας, υπηρεσίες υπολογιστικού νέφους και νομικές απαιτήσεις.
- Ζητείται έγκριση από τη Διοίκηση για ενισχυμένη δοκιμή ανάκαμψης από καταστροφή που προσομοιώνει περιφερειακή αστάθεια ισχύος.
Τα πρακτικά κατέγραψαν την απόφαση, τους ιδιοκτήτες ενεργειών, τις καταληκτικές ημερομηνίες και την έγκριση πόρων. Αυτό είναι υψηλής ποιότητας ελεγκτικό τεκμήριο, επειδή δείχνει ότι η Ανώτατη Διοίκηση ανασκόπησε το ζήτημα και έλαβε απόφαση βάσει κινδύνου.
Η εταιρική Information Security Policy της Clarysec απαιτεί η ανασκόπηση από τη Διοίκηση να περιλαμβάνει:
Αποφάσεις για επικαιροποιήσεις στο πεδίο εφαρμογής, στους ελέγχους και στην κατανομή πόρων
Μια ισχυρή δέσμη ανασκόπησης από τη Διοίκηση για την τροποποίηση σχετικά με το κλίμα πρέπει να περιλαμβάνει:
- Απόσπασμα μητρώου πλαισίου που δείχνει τον προσδιορισμό κλιματικής συνάφειας.
- Απόσπασμα μητρώου ενδιαφερόμενων μερών που δείχνει απαιτήσεις ή αιτιολόγηση ότι δεν υπάρχουν.
- Ανασκόπηση πεδίου εφαρμογής που καλύπτει τοποθεσίες, υπηρεσίες υπολογιστικού νέφους, προμηθευτές, ομάδες υποστήριξης και διεπαφές.
- Καταχωρίσεις μητρώου κινδύνων και κατάσταση αντιμετώπισης.
- Αλλαγές στη Δήλωση Εφαρμοσιμότητας ή επιβεβαίωση ότι οι υφιστάμενες αιτιολογήσεις παραμένουν επαρκείς.
- Αποτελέσματα δοκιμών επιχειρησιακής συνέχειας και ανάκαμψης από καταστροφή.
- Επικαιροποιήσεις διασφάλισης προμηθευτών για εξαρτήσεις από υπηρεσίες υπολογιστικού νέφους, κέντρα δεδομένων, MSP, MSSP, τηλεπικοινωνίες, εγκαταστάσεις και εξωτερικά ανατεθειμένη υποστήριξη.
- Επιπτώσεις στην απόκριση σε περιστατικά, συμπεριλαμβανομένων εξαρτήσεων κλιμάκωσης και επικοινωνίας.
- Επικαιροποιήσεις μητρώου νομικών και κανονιστικών υποχρεώσεων.
- Αιτήματα πόρων, αποφάσεις και αποδοχή υπολειπόμενου κινδύνου.
- Ενέργειες βελτίωσης με ιδιοκτήτες και καταληκτικές ημερομηνίες.
Αν το ζήτημα δεν φτάσει ποτέ στην ανασκόπηση από τη Διοίκηση, μπορεί να φανεί προσχηματικό. Αν φτάσει στην ανασκόπηση από τη Διοίκηση μέσω πλαισίου, κινδύνου, ελέγχων και τεκμηρίων, μοιάζει με λειτουργικό ISMS.
Συνήθη ευρήματα ελέγχου και τρόποι πρόληψης
Τα περισσότερα ευρήματα για την τροποποίηση σχετικά με το κλίμα είναι αποτυχίες ιχνηλασιμότητας, όχι τεχνικές αποτυχίες.
| Συνήθες εύρημα | Γιατί συμβαίνει | Πώς να το προλάβετε |
|---|---|---|
| Το πλαίσιο αναφέρει ότι το κλίμα είναι σχετικό, αλλά το μητρώο κινδύνων σιωπά | Ο οργανισμός τεκμηρίωσε το ζήτημα αλλά δεν το συνέδεσε με τον σχεδιασμό της Ρήτρας 6 | Προσθέστε συγκεκριμένα σενάρια κινδύνου ή τεκμηριώστε γιατί δεν απαιτείται σενάριο κινδύνου |
| Το κλίμα έχει χαρακτηριστεί μη σχετικό παρά τις προφανείς εξαρτήσεις | Η απόφαση αγνόησε τοποθεσίες, περιοχές υπολογιστικού νέφους, προμηθευτές ή λειτουργίες υποστήριξης | Βασίστε τις αποφάσεις συνάφειας σε πραγματικές εξαρτήσεις και τεκμήρια |
| Λείπουν απαιτήσεις ενδιαφερόμενων μερών | Δεν ανασκοπήθηκαν προσδοκίες πελατών, ρυθμιστικών αρχών, ασφαλιστών, επενδυτών ή Διοικητικού Συμβουλίου | Ανασκοπήστε συμβάσεις, ερωτηματολόγια, ρυθμιστικές υποχρεώσεις, ασφαλιστικά αιτήματα και απαιτήσεις αναφοράς προς το Διοικητικό Συμβούλιο |
| Οι αιτιολογήσεις της Δήλωσης Εφαρμοσιμότητας είναι γενικές | Οι έλεγχοι καταγράφηκαν χωρίς αιτιολόγηση κινδύνου ή συμμόρφωσης | Συνδέστε τους ελέγχους με αναγνωριστικά κινδύνων, υποχρεώσεις και τεκμήρια δοκιμών |
| Η ανασκόπηση από τη Διοίκηση αναφέρει το κλίμα αλλά δεν καταγράφει απόφαση | Το θέμα συζητήθηκε χωρίς αποτελέσματα | Καταγράψτε αποφάσεις, ιδιοκτήτες, πόρους, αποδοχή υπολειπόμενου κινδύνου και καταληκτικές ημερομηνίες |
| Οι δοκιμές συνέχειας δεν συνδέονται με την αξιολόγηση κινδύνου | Οι ασκήσεις BCP δεν συνδέθηκαν με αναγνωρισμένα σενάρια | Αναφέρετε αναγνωριστικά κινδύνων στα σχέδια και στις εκθέσεις δοκιμών |
| Αγνοούνται εξαρτήσεις από προμηθευτές | Ο οργανισμός επικεντρώθηκε μόνο στις εσωτερικές εγκαταστάσεις | Συμπεριλάβετε εξαρτήσεις από υπηρεσίες υπολογιστικού νέφους, κέντρα δεδομένων, MSP, MSSP, τηλεπικοινωνίες, εγκαταστάσεις, ενέργεια και εξωτερικά ανατεθειμένη υποστήριξη |
| Παραλείπονται επιπτώσεις στην ιδιωτικότητα | Έργα προσαρμογής εισήγαγαν παρακολούθηση ή δεδομένα τοποθεσίας χωρίς έλεγχο αναγκαιότητας DPIA | Ελέγξτε τις αλλαγές προσαρμογής στην κλιματική αλλαγή για επιπτώσεις στην επεξεργασία προσωπικών δεδομένων |
Η δική σας δέσμη τεκμηρίων για έλεγχο
Πριν από τον επόμενο έλεγχο επιτήρησης ή επαναπιστοποίησης, συγκροτήστε μια συνοπτική δέσμη τεκμηρίων. Δεν χρειάζεται να είναι μεγάλη. Πρέπει να είναι συνδεδεμένη.
| Στοιχείο τεκμηρίων | Τι πρέπει να αποδεικνύει |
|---|---|
| Καταχώριση μητρώου πλαισίου | Η κλιματική αλλαγή εξετάστηκε ως εξωτερικό ζήτημα και η συνάφεια προσδιορίστηκε με αιτιολόγηση |
| Μητρώο ενδιαφερόμενων μερών | Σχετικές απαιτήσεις από πελάτες, ρυθμιστικές αρχές, ασφαλιστές, παρόχους υπηρεσιών υπολογιστικού νέφους, Διοικητικό Συμβούλιο ή άλλα μέρη αναγνωρίστηκαν ή αποκλείστηκαν αιτιολογημένα |
| Ανασκόπηση πεδίου εφαρμογής | Εξετάστηκαν τοποθεσίες, υπηρεσίες υπολογιστικού νέφους, προμηθευτές, λειτουργίες υποστήριξης και διεπαφές |
| Μητρώο κινδύνων | Καταγράφηκαν σενάρια ασφάλειας πληροφοριών που καθοδηγούνται από κλιματικούς παράγοντες ή υπάρχει τεκμηριωμένη αιτιολόγηση μη ουσιώδους κινδύνου |
| Σχέδιο αντιμετώπισης κινδύνων | Έχουν οριστεί ιδιοκτήτες, έλεγχοι, ημερομηνίες, υπολειπόμενος κίνδυνος και αποφάσεις αντιμετώπισης |
| Δήλωση Εφαρμοσιμότητας | Οι υφιστάμενοι έλεγχοι του Annex A αιτιολογούνται με λογική κινδύνου και συμμόρφωσης |
| Μητρώο Συμμόρφωσης | Παρακολουθούνται η τροποποίηση ISO και οι συναφείς υποχρεώσεις NIS2, DORA, πελατών, ασφαλιστών ή συμβάσεων |
| Τεκμήρια BCP και DR | Τα σενάρια διατάραξης εξετάστηκαν, δοκιμάστηκαν και συνδέθηκαν με την αξιολόγηση κινδύνου |
| Αρχεία διασφάλισης προμηθευτών | Οι κρίσιμες εξαρτήσεις ΤΠΕ ανασκοπήθηκαν ως προς την ανθεκτικότητα, την παρακολούθηση και τις παραμέτρους εξόδου |
| Πρακτικά ανασκόπησης από τη Διοίκηση | Η Ανώτατη Διοίκηση ανασκόπησε πλαίσιο, κινδύνους, πόρους, αποφάσεις, υπολειπόμενο κίνδυνο και ενέργειες βελτίωσης |
| Κατάλογος ελέγχου εσωτερικού ελέγχου | Η τροποποίηση δοκιμάστηκε στο πλαίσιο ελέγχου ή παρακολούθησης συμμόρφωσης |
| Ευρετήριο τεκμηρίων | Τα αρχεία ελέγχονται, είναι ανακτήσιμα και έχουν ιδιοκτήτη |
Αυτή η δέσμη παρέχει στον ελεγκτή μια καθαρή διαδρομή: από το πλαίσιο στον κίνδυνο, από τον κίνδυνο στον έλεγχο, από τον έλεγχο στα τεκμήρια, από τα τεκμήρια στην ανασκόπηση από τη Διοίκηση και από την ανασκόπηση από τη Διοίκηση στη βελτίωση.
Μετατρέψτε την τροποποίηση σε τεκμήρια, όχι σε άγχος
Η τροποποίηση του ISO 27001 σχετικά με την κλιματική αλλαγή δεν είναι παγίδα γραφειοκρατίας αν το ISMS σας ήδη λειτουργεί ως σύστημα διαχείρισης. Είναι μια υπενθύμιση να αποδείξετε ότι ο οργανισμός σας μπορεί να αναγνωρίζει ένα μεταβαλλόμενο εξωτερικό ζήτημα, να αποφασίζει αν έχει σημασία, να αξιολογεί την επίδρασή του στα αποτελέσματα ασφάλειας πληροφοριών, να επικαιροποιεί κινδύνους και ελέγχους όπου χρειάζεται και να εμπλέκει την Ανώτατη Διοίκηση στην απόφαση.
Ξεκινήστε με μια 60λεπτη ανασκόπηση τεκμηρίων. Φέρτε το μητρώο πλαισίου, το μητρώο ενδιαφερόμενων μερών, το πεδίο εφαρμογής του ISMS, το μητρώο κινδύνων, τη Δήλωση Εφαρμοσιμότητας, την έκθεση δοκιμής BCP, το μητρώο προμηθευτών, το Μητρώο Συμμόρφωσης και τα τελευταία πρακτικά ανασκόπησης από τη Διοίκηση. Θέστε ένα ερώτημα: μπορούμε να ιχνηλατήσουμε την τροποποίηση για το κλίμα από το πλαίσιο μέχρι την απόφαση της ηγεσίας;
Αν η αλυσίδα έχει σπάσει, διορθώστε την πριν εντοπίσει το κενό ο ελεγκτής.
Η Clarysec μπορεί να σας βοηθήσει να δημιουργήσετε γρήγορα αυτή την ιχνηλασιμότητα. Χρησιμοποιήστε το Zenith Blueprint: An Auditor’s 30-Step Roadmap για να τοποθετήσετε την εργασία στις σωστές φάσεις υλοποίησης, το Zenith Controls: The Cross-Compliance Guide για να χαρτογραφήσετε τα τεκμήρια σε ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF και διασφάλιση προσανατολισμένη στο COBIT, και τα πρότυπα πολιτικών της Clarysec για να κάνετε τα αρχεία επαναλήψιμα, αναθεωρήσιμα και έτοιμα για έλεγχο.
Προγραμματίστε μια αξιολόγηση τεκμηρίων της Clarysec για την τροποποίηση σχετικά με το κλίμα και μετατρέψτε μια άβολη ελεγκτική ερώτηση σε σίγουρη απάντηση, κατάλληλη για παρουσίαση στο Διοικητικό Συμβούλιο.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council