Σχέδιο μετάβασης στο ISO/IEC 27701:2025 για PIMS βάσει GDPR

Το ερώτημα του Διοικητικού Συμβουλίου που αποκαλύπτει κενό τεκμηρίων ιδιωτικότητας
Η Anya, Επικεφαλής Ασφάλειας Πληροφοριών σε μια ταχέως αναπτυσσόμενη FinTech, κοιτούσε την ημερήσια διάταξη της συνεδρίασης του Διοικητικού Συμβουλίου. Ανάμεσα στις προβλέψεις εσόδων και την επέκταση σε νέες αγορές βρισκόταν το θέμα που την απασχολούσε όλη την εβδομάδα: συμμόρφωση με το GDPR και ετοιμότητα για το ISO/IEC 27701:2025.
Η εταιρεία διέθετε πρόγραμμα GDPR. Υπήρχε DPO, ενημερώσεις ιδιωτικότητας, συμφωνίες επεξεργασίας δεδομένων, πρότυπο DPIA και διαδικασία για αιτήματα υποκειμένων δεδομένων. Οι πωλήσεις είχαν ήδη ενημερώσει τους εταιρικούς πελάτες ότι η εταιρεία κινείται προς ένα Σύστημα Διαχείρισης Πληροφοριών Ιδιωτικότητας ISO/IEC 27701:2025, ή PIMS. Η ομάδα προϊόντος προετοίμαζε μια λειτουργία αναλύσεων με υποστήριξη τεχνητής νοημοσύνης, η οποία θα επεξεργαζόταν συμπεριφορά χρηστών πελατών, αιτήματα υποστήριξης, μεταδεδομένα χρέωσης και δραστηριότητα λογαριασμών. Ένας σημαντικός πελάτης της ΕΕ είχε ζητήσει τεκμήρια ότι οι υποχρεώσεις υπευθύνου επεξεργασίας και εκτελούντος την επεξεργασία τελούν υπό διακριτή διαχείριση.
Η άβολη αλήθεια δεν ήταν ότι έλειπε η τεκμηρίωση ιδιωτικότητας. Το πρόβλημα ήταν τα τεκμήρια.
Το μητρώο επεξεργασίας δεν αποτύπωνε με συνέπεια τη νομική βάση, τη διατήρηση, τις εξαρτήσεις από υπεργολάβους επεξεργασίας, τις διεθνείς διαβιβάσεις ή το αν η εταιρεία ενεργούσε ως υπεύθυνος επεξεργασίας ή ως εκτελών την επεξεργασία για κάθε σκοπό επεξεργασίας. Οι ανασκοπήσεις προμηθευτών εστίαζαν στην ασφάλεια, αλλά όχι επαρκώς στις εντολές ιδιωτικότητας, στη διαγραφή, στην υποστήριξη σε περίπτωση παραβίασης, στα δικαιώματα ελέγχου και στη μετακύλιση υποχρεώσεων προς υπεργολάβους επεξεργασίας. Η μηχανική ομάδα διενεργούσε ανασκοπήσεις ασφάλειας, όμως η προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό δεν ενεργοποιούνταν πάντα όταν μια λειτουργία άλλαζε τον σκοπό επεξεργασίας. Ο Εσωτερικός Έλεγχος εξέταζε το GDPR σε υψηλό επίπεδο, αλλά δεν μπορούσε πάντα να ιχνηλατήσει μια υποχρέωση σε ιδιοκτήτη, έλεγχο, μητρώο, δοκιμή και απόφαση ανασκόπησης της Διοίκησης.
Αυτή είναι η πραγματική πρόκληση μετάβασης στο ISO/IEC 27701:2025. Δεν είναι απλώς έργο πιστοποίησης. Είναι δοκιμή ωριμότητας: μπορεί ο οργανισμός σας να λειτουργήσει την ιδιωτικότητα ως διαχειριζόμενο σύστημα και όχι ως φάκελο νομικών εγγράφων;
Για οργανισμούς που ξεκινούν από το GDPR, η απάντηση είναι η επέκταση του Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών ISO/IEC 27001:2022 σε ένα σύστημα διαχείρισης ιδιωτικότητας που ενσωματώνει το πεδίο εφαρμογής του PIMS, τα αρχεία δραστηριοτήτων επεξεργασίας, την αξιολόγηση κινδύνων ιδιωτικότητας, τις DPIA, τη διακυβέρνηση προμηθευτών, τον χειρισμό παραβιάσεων, τη χαρτογράφηση ελέγχων, τον εσωτερικό έλεγχο και τη συνεχή βελτίωση.
Γιατί η κατακερματισμένη συμμόρφωση με το GDPR δεν αντέχει υπό ελεγκτική πίεση
Πολλοί οργανισμοί αντιμετωπίζουν τη συμμόρφωση ιδιωτικότητας ως ξεχωριστή ροή εργασιών από την ασφάλεια πληροφοριών. Το Νομικό Τμήμα διαχειρίζεται συμβάσεις. Η Πληροφορική διαχειρίζεται την κρυπτογράφηση. Οι Προμήθειες διαχειρίζονται προμηθευτές. Ο DPO απαντά σε αιτήματα πρόσβασης υποκειμένων. Οι ομάδες προϊόντος διαθέτουν νέες λειτουργίες. Η ασφάλεια χειρίζεται περιστατικά. Κάθε λειτουργία μπορεί να εκτελεί χρήσιμο έργο, αλλά χωρίς ενιαίο λειτουργικό μοντέλο, τα τεκμήρια ιδιωτικότητας κατακερματίζονται.
Αυτό δημιουργεί τέσσερα επαναλαμβανόμενα προβλήματα.
Πρώτον, οι ομάδες διπλασιάζουν την προσπάθεια. Οι αξιολογήσεις κινδύνων ασφάλειας και ιδιωτικότητας μπορεί να χρησιμοποιούν διαφορετικές μεθόδους, διαφορετική βαθμολόγηση και διαφορετικούς ιδιοκτήτες.
Δεύτερον, εμφανίζονται κενά σε υπηρεσίες τρίτων, διαμορφώσεις νέφους, αγωγούς αναλύσεων, εργαλεία υποστήριξης και νέα έργα ανάπτυξης, επειδή κανείς δεν έχει πλήρη εικόνα των ροών δεδομένων προσωπικού χαρακτήρα.
Τρίτον, η παροχή διασφάλισης προς το Διοικητικό Συμβούλιο και τους πελάτες γίνεται δύσκολη. Μια συλλογή ασύνδετων πολιτικών δεν αποδεικνύει ότι οι υποχρεώσεις ιδιωτικότητας εφαρμόζονται, παρακολουθούνται και βελτιώνονται.
Τέταρτον, οι σύγχρονες κανονιστικές προσδοκίες συγκλίνουν. Το GDPR απαιτεί λογοδοσία και τεκμήρια. Το NIS2 απαιτεί διακυβέρνηση, διαχείριση κινδύνων, χειρισμό περιστατικών, έλεγχο πρόσβασης, διαχείριση περιουσιακών στοιχείων και ασφάλεια εφοδιαστικής αλυσίδας. Το DORA απαιτεί από τις χρηματοοικονομικές οντότητες να διαχειρίζονται κίνδυνο ΤΠΕ, περιστατικά, δοκιμές ανθεκτικότητας, συμβάσεις τρίτων και στρατηγικές εξόδου. Ένα απομονωμένο πρόγραμμα ιδιωτικότητας δεν μπορεί να τα υποστηρίξει όλα αποδοτικά.
Η ισχυρότερη προσέγγιση είναι η οικοδόμηση της μετάβασης στο ISO/IEC 27701:2025 πάνω στο ISO/IEC 27001:2022 ISMS. Το ISO/IEC 27001:2022 παρέχει τη δομή συστήματος διαχείρισης για το πλαίσιο του οργανισμού, τα ενδιαφερόμενα μέρη, το πεδίο εφαρμογής, την αξιολόγηση κινδύνων, την αντιμετώπιση κινδύνων, τους στόχους, τον επιχειρησιακό σχεδιασμό, τον εσωτερικό έλεγχο, την ανασκόπηση της Διοίκησης, τις διορθωτικές ενέργειες και τη συνεχή βελτίωση. Το ISO/IEC 27002:2022 παρέχει τη βάση ελέγχων για νομικές υποχρεώσεις, αποθετήριο περιουσιακών στοιχείων, σχέσεις με προμηθευτές, υπηρεσίες νέφους, έλεγχο πρόσβασης, καταγραφή, παρακολούθηση, διαγραφή, απόκρυψη και ιδιωτικότητα και προστασία δεδομένων προσωπικού χαρακτήρα.
Η μετάβαση πρέπει να απαντά σε πέντε ερωτήματα:
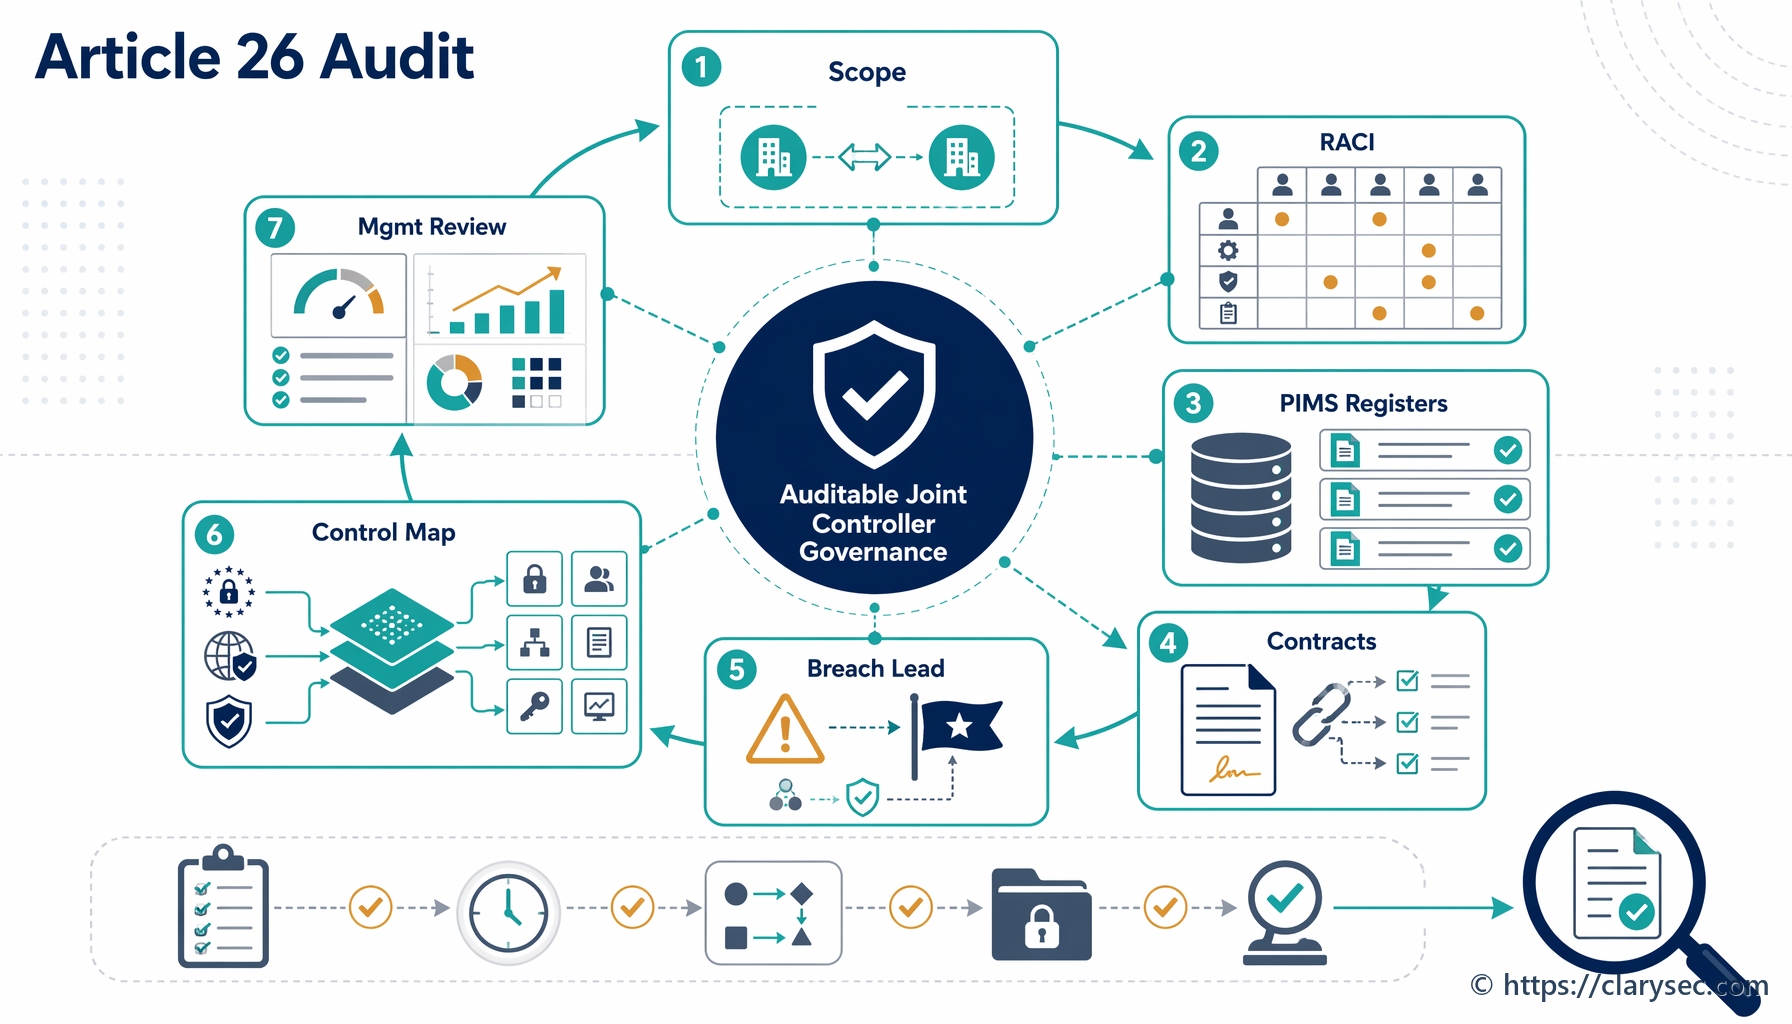
- Ποιο είναι το πεδίο εφαρμογής του PIMS, συμπεριλαμβανομένων των ρόλων υπευθύνου επεξεργασίας, εκτελούντος την επεξεργασία, από κοινού υπευθύνου επεξεργασίας και υπεργολάβου επεξεργασίας;
- Ποιες δραστηριότητες επεξεργασίας, κατηγορίες δεδομένων, σκοποί, νομικές βάσεις, αποδέκτες, διαβιβάσεις και κανόνες διατήρησης εμπίπτουν στο πεδίο εφαρμογής;
- Ποιοι κίνδυνοι ιδιωτικότητας απαιτούν DPIA, αντιμετώπιση, έγκριση και αποδοχή υπολειπόμενου κινδύνου;
- Ποιες πολιτικές, έλεγχοι, συμβάσεις, τεχνικές δικλίδες και αρχεία αποδεικνύουν τη λογοδοσία βάσει GDPR;
- Πώς θα επιβεβαιώσουν ο εσωτερικός έλεγχος και η ανασκόπηση της Διοίκησης ότι το PIMS λειτουργεί και βελτιώνεται;
Φάση 1: εγκρίνετε το πεδίο εφαρμογής του PIMS πριν αναθεωρήσετε πολιτικές
Ένα ισχυρό σχέδιο μετάβασης στο ISO/IEC 27701:2025 δεν ξεκινά με την αναδιατύπωση κάθε πολιτικής ιδιωτικότητας. Ξεκινά με τη διακυβέρνηση και το πεδίο εφαρμογής.
Το υφιστάμενο πεδίο εφαρμογής του ISMS αποτελεί το σημείο εκκίνησης, αλλά το πεδίο εφαρμογής του PIMS πρέπει να προσδιορίζει ρητά την επεξεργασία δεδομένων προσωπικού χαρακτήρα, τις επιχειρησιακές μονάδες, τις υπηρεσίες, τα συστήματα, τις γεωγραφικές περιοχές, τα περιβάλλοντα νέφους, τους προμηθευτές και τους ρόλους ιδιωτικότητας. Το Διοικητικό Συμβούλιο ή η Ανώτατη Διοίκηση πρέπει να κατανοεί γιατί η μετάβαση έχει σημασία, ιδίως όταν πελάτες, ρυθμιστικές αρχές ή κλαδικές υποχρεώσεις όπως το DORA εξαρτώνται από αποδείξιμα τεκμήρια ιδιωτικότητας και ανθεκτικότητας.
Η Πολιτική Συστήματος Διαχείρισης Πληροφοριών Ιδιωτικότητας [Πολιτική PIMS] της Clarysec καθιστά υποχρεωτική την έγκριση του πεδίου εφαρμογής:
[Και οι δύο] Η Ανώτατη Διοίκηση ΠΡΕΠΕΙ να εγκρίνει το πεδίο εφαρμογής του PIMS στο REG01 πριν από την αρχική υλοποίηση του PIMS και εντός 30 ημερών από κάθε ουσιώδη αλλαγή.
Για προγράμματα μετάβασης που χρησιμοποιούν την αρίθμηση ρητρών της βιβλιοθήκης πολιτικών της Clarysec, αυτή είναι η βασική προσδοκία στη Ρήτρα 4.1.1. Έχει σημασία επειδή το σιωπηρό πεδίο εφαρμογής ιδιωτικότητας είναι μία από τις συνηθέστερες αδυναμίες ελέγχου. Αν μια γραμμή προϊόντος, δικαιοδοσία, ρόλος επεξεργασίας, προμηθευτής, περιοχή νέφους ή επιχειρησιακή διαδικασία αλλάξει ουσιωδώς, το πεδίο εφαρμογής του PIMS δεν πρέπει να αφήνεται σε ερμηνεία.
Η ίδια πολιτική μετατρέπει επίσης τη μετάβαση σε διαχειριζόμενο πρόγραμμα:
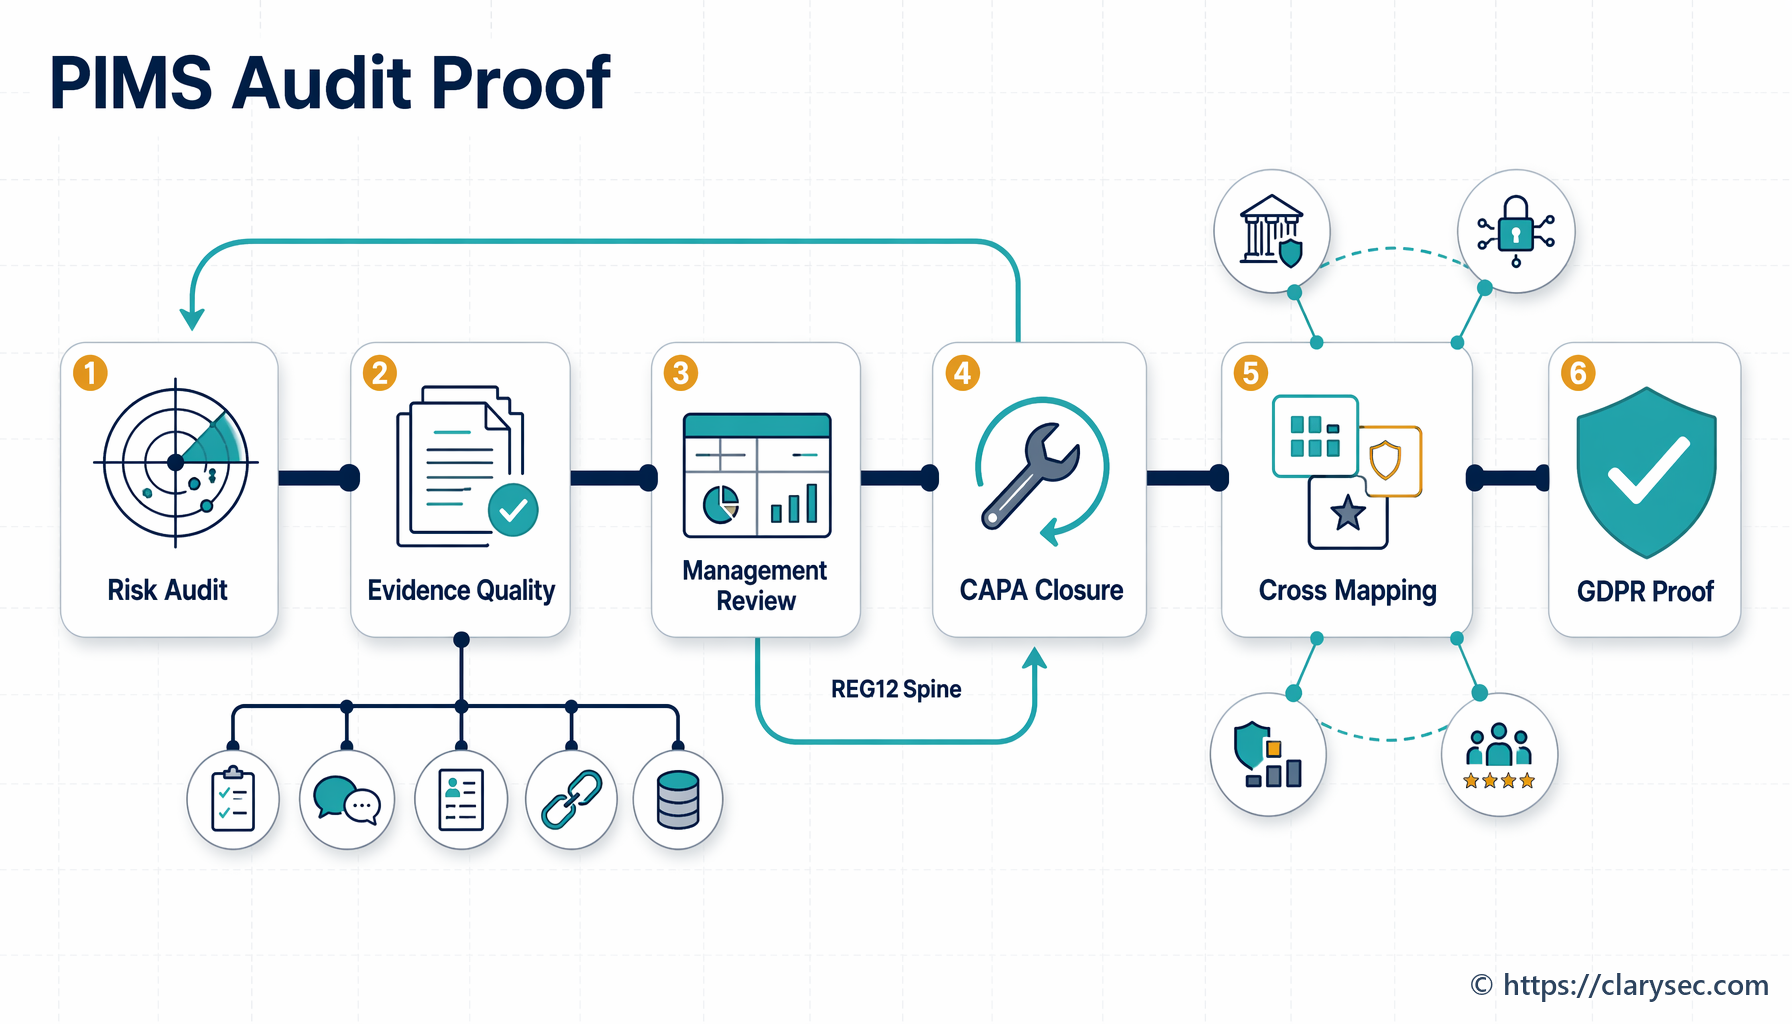
[Και οι δύο] Ο Επικεφαλής Ιδιωτικότητας / Υπεύθυνος PIMS ΠΡΕΠΕΙ να καταχωρίζει το σχέδιο υλοποίησης PIMS στο REG12 πριν από την έναρξη λειτουργίας του PIMS ή πριν από μείζονα αλλαγή του PIMS.
Το REG12 δεν είναι διοικητικό βάρος. Είναι το κέντρο ελέγχου της μετάβασης. Πρέπει να αποτυπώνει τι αλλάζει, γιατί έχει σημασία, ποιος το κατέχει, ποια τεκμήρια απαιτούνται, ποιοι κίνδυνοι παραμένουν ανοικτοί και πότε θα δοκιμαστεί η ετοιμότητα.
Φάση 2: δημιουργήστε απογραφή μετάβασης βασισμένη σε μητρώα
Για συστήματα διαχείρισης ιδιωτικότητας βάσει GDPR, το πρώτο πρακτικό παραδοτέο πρέπει να είναι μια απογραφή τεκμηρίων και όχι η αναδιατύπωση πολιτικών. Η Clarysec χρησιμοποιεί προσέγγιση βασισμένη σε μητρώα, επειδή τα μητρώα μετατρέπουν την πρόθεση ιδιωτικότητας σε ελέγξιμα τεκμήρια.
Το πεδίο εφαρμογής του PIMS στο REG01 συνδέεται με τις δραστηριότητες επεξεργασίας στο REG02, την εφαρμοσιμότητα ελέγχων στο REG03, τον κίνδυνο ιδιωτικότητας και τον έλεγχο αναγκαιότητας DPIA στο REG04, καθώς και τον σχεδιασμό υλοποίησης στο REG12.
Η Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας - SME [Πολιτική Ιδιωτικότητας SME] καθορίζει τη βασική γραμμή:
Ο Συντονιστής Ιδιωτικότητας πρέπει να τηρεί μητρώο όλων των δραστηριοτήτων επεξεργασίας δεδομένων προσωπικού χαρακτήρα, συμπεριλαμβανομένων των κατηγοριών δεδομένων, του σκοπού, της νομικής βάσης και των περιόδων διατήρησης
Για μεγαλύτερα περιβάλλοντα, η Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας [P17 Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας] αυξάνει την απαίτηση διακυβέρνησης:
Ο οργανισμός οφείλει να διατηρεί επίσημο Πλαίσιο Διακυβέρνησης Ιδιωτικότητας, ενσωματωμένο στο Σύστημα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS), για την εφαρμογή αυτής της πολιτικής.
Αυτή η ενσωμάτωση είναι η αφετηρία της μετάβασης. Ένα μητρώο επεξεργασίας χωρίς αντιμετώπιση κινδύνων είναι υπολογιστικό φύλλο. Μια DPIA χωρίς ιδιοκτησία ελέγχων είναι νομικό σημείωμα. Μια συμφωνία επεξεργασίας δεδομένων προμηθευτή χωρίς παρακολούθηση είναι σύμβαση σε συρτάρι. Η εργασία μετάβασης στο ISO/IEC 27701:2025 πρέπει να εντάσσει αυτά τα τεχνουργήματα σε ένα ενιαία διοικούμενο PIMS.
| Στοιχείο μετάβασης | Τεκμήρια προς συλλογή | Τεχνούργημα Clarysec |
|---|---|---|
| Πεδίο εφαρμογής PIMS | Επιχειρησιακές μονάδες, συστήματα, περιοχές, ρόλοι επεξεργασίας, εξαιρέσεις, εξαρτήσεις | REG01 Πεδίο εφαρμογής PIMS |
| Δραστηριότητες επεξεργασίας | Σκοπός, νομική βάση, κατηγορίες δεδομένων, υποκείμενα δεδομένων, διατήρηση, αποδέκτες, διαβιβάσεις | REG02 Μητρώο επεξεργασίας |
| Εφαρμοσιμότητα ελέγχων | Περιλαμβανόμενοι έλεγχοι, εξαιρούμενοι έλεγχοι, κατάσταση υλοποίησης, αιτιολόγηση | REG03 Εφαρμοσιμότητα ελέγχων PIMS |
| Εναύσματα DPIA | Επεξεργασία υψηλού κινδύνου, νέοι σκοποί, δεδομένα ειδικών κατηγοριών, παρακολούθηση, αυτοματοποιημένες αποφάσεις | REG04 Κίνδυνος ιδιωτικότητας και έλεγχος αναγκαιότητας DPIA |
| Σχέδιο μετάβασης | Ιδιοκτήτες, ορόσημα, πρόγραμμα ελέγχων, εισροές ανασκόπησης της Διοίκησης, ενέργειες αποκατάστασης | REG12 Σχέδιο υλοποίησης PIMS |
Αυτή η απογραφή υποστηρίζει επίσης μια προσέγγιση τύπου Current Profile και Target Profile του NIST Cybersecurity Framework 2.0. Το Current Profile τεκμηριώνει τις υφιστάμενες διαδικασίες, ελέγχους και τεκμήρια ιδιωτικότητας. Το Target Profile ορίζει το επιθυμητό PIMS ευθυγραμμισμένο με το ISO/IEC 27701:2025. Το κενό μεταξύ τους μετατρέπεται στο backlog μετάβασης.
Φάση 3: χαρτογραφήστε τη λογοδοσία βάσει GDPR στο PIMS
Η λογοδοσία βάσει GDPR είναι η ραχοκοκαλιά των τεκμηρίων ιδιωτικότητας. Το GDPR εφαρμόζεται σε επεξεργασία στο πλαίσιο εγκατάστασης στην ΕΕ και μπορεί επίσης να εφαρμόζεται σε υπευθύνους επεξεργασίας ή εκτελούντες την επεξεργασία εκτός ΕΕ που προσφέρουν αγαθά ή υπηρεσίες σε φυσικά πρόσωπα στην ΕΕ ή παρακολουθούν τη συμπεριφορά τους. Ορίζει ευρέως τα δεδομένα προσωπικού χαρακτήρα, συμπεριλαμβάνοντας άμεσα και έμμεσα αναγνωριστικά. Διακρίνει τους υπευθύνους επεξεργασίας από τους εκτελούντες την επεξεργασία και ορίζει την παραβίαση δεδομένων προσωπικού χαρακτήρα ως παραβίαση της ασφάλειας που οδηγεί σε τυχαία ή παράνομη καταστροφή, απώλεια, αλλοίωση, μη εξουσιοδοτημένη κοινολόγηση ή πρόσβαση σε δεδομένα προσωπικού χαρακτήρα.
Για τον σχεδιασμό μετάβασης, το κρίσιμο σημείο είναι ότι το GDPR δεν ικανοποιείται με τη δήλωση «έχουμε ελέγχους ασφάλειας». Το Article 5 απαιτεί νόμιμη, θεμιτή και διαφανή επεξεργασία, περιορισμό σκοπού, ελαχιστοποίηση δεδομένων, ακρίβεια, περιορισμό αποθήκευσης, ακεραιότητα και εμπιστευτικότητα, καθώς και αποδείξιμη λογοδοσία. Το Article 6 απαιτεί νομική βάση. Το Article 9 προσθέτει αυστηρότερες προϋποθέσεις για ειδικές κατηγορίες δεδομένων προσωπικού χαρακτήρα. Το Article 25 απαιτεί προστασία δεδομένων ήδη από τον σχεδιασμό και εξ ορισμού. Το Article 28 απαιτεί διακυβέρνηση εκτελούντων την επεξεργασία. Το Article 32 απαιτεί ασφάλεια της επεξεργασίας.
Η Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης - SME [Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης SME] της Clarysec παρέχει σε μικρότερους οργανισμούς ένα απλό σημείο εκκίνησης:
Ο GM πρέπει να τηρεί απλό, δομημένο Μητρώο Συμμόρφωσης που απαριθμεί:
Η εταιρική Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης [P37 Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης] είναι πιο ρητή:
Όλες οι νομικές και κανονιστικές υποχρεώσεις πρέπει να χαρτογραφούνται σε συγκεκριμένες πολιτικές, ελέγχους και ιδιοκτήτες εντός του Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών (ISMS).
Αυτή η πρόταση είναι η διαφορά μεταξύ άτυπης συμμόρφωσης με το GDPR και διαχείρισης ιδιωτικότητας έτοιμης για έλεγχο. Κάθε ουσιώδης υποχρέωση GDPR πρέπει να χαρτογραφείται σε πολιτική, έλεγχο, ιδιοκτήτη, πεδίο μητρώου και πηγή τεκμηρίων.
| Περιοχή υποχρέωσης GDPR | Τεκμήρια μετάβασης PIMS | Επιχειρησιακός ιδιοκτήτης |
|---|---|---|
| Νομική βάση και περιορισμός σκοπού | Εγγραφή επεξεργασίας REG02 με σκοπό, νομική βάση, ρόλο και ημερομηνία ανασκόπησης | Επικεφαλής Ιδιωτικότητας και Ιδιοκτήτης Διεργασίας |
| Προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό και εξ ορισμού | Λίστα ελέγχου εισαγωγής αλλαγής, έλεγχος αναγκαιότητας DPIA, ανασκόπηση αρχιτεκτονικής, αρχείο έγκρισης | Ιδιοκτήτης Προϊόντος και Αρχιτέκτονας Ασφάλειας |
| Διακυβέρνηση εκτελούντων την επεξεργασία | DPA, αξιολόγηση κινδύνου προμηθευτή, κατάλογος υπεργολάβων επεξεργασίας, δικαιώματα ελέγχου, ρήτρα υποστήριξης σε παραβίαση | Προμήθειες και Νομικό Τμήμα |
| Δικαιώματα υποκειμένων δεδομένων | Αρχείο αιτημάτων, αρχείο επαλήθευσης ταυτότητας, τεκμήρια ικανοποίησης, αποφάσεις εξαίρεσης | Λειτουργίες Ιδιωτικότητας |
| Χειρισμός παραβίασης δεδομένων προσωπικού χαρακτήρα | Αρχείο περιστατικού, αξιολόγηση σοβαρότητας, απόφαση γνωστοποίησης, διδάγματα που αντλήθηκαν | Υπεύθυνος Περιστατικών και DPO |
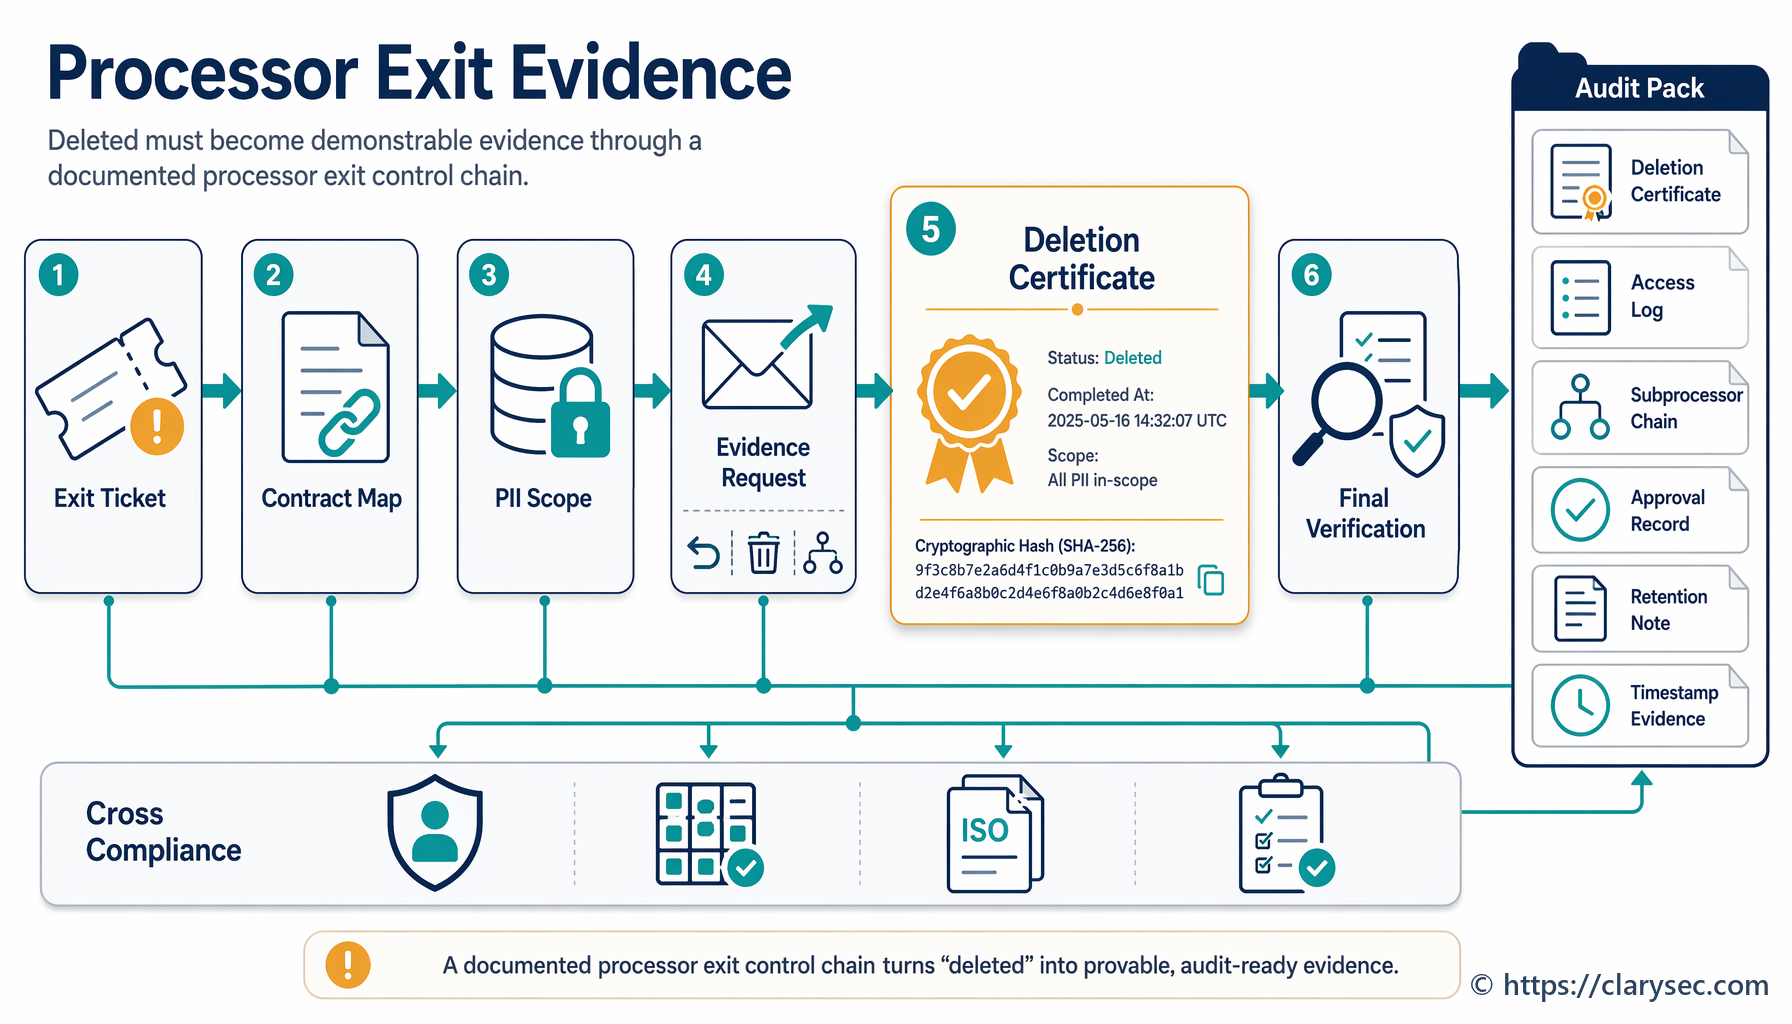
| Διατήρηση και διαγραφή | Χρονοδιάγραμμα διατήρησης, τεκμήρια διαγραφής, έγκριση εξαίρεσης | Ιδιοκτήτης Δεδομένων και Λειτουργίες Πληροφορικής |
Τα τεκμήρια υπευθύνου επεξεργασίας και εκτελούντος την επεξεργασία πρέπει να διαχωρίζονται. Ένας υπεύθυνος επεξεργασίας πρέπει να αποδεικνύει νομική βάση, διαφάνεια, χειρισμό δικαιωμάτων, αποφάσεις σκοπού και διατήρηση. Ένας εκτελών την επεξεργασία πρέπει να αποδεικνύει επεξεργασία βάσει τεκμηριωμένων εντολών, διακυβέρνηση υπεργολάβων επεξεργασίας, συνδρομή προς τον υπεύθυνο επεξεργασίας, μέτρα ασφάλειας, υποστήριξη κοινοποίησης παραβίασης και επιστροφή ή διαγραφή στο τέλος της υπηρεσίας. Αν ο οργανισμός ενεργεί και στους δύο ρόλους, ένα γενικό μοντέλο τεκμηρίων δεν αρκεί.
Φάση 4: χρησιμοποιήστε τη SoA ως γέφυρα ελέγχων ιδιωτικότητας
Συνηθισμένο σφάλμα μετάβασης είναι η δημιουργία ενός αυτόνομου υπολογιστικού φύλλου ελέγχων PIMS ενώ η Δήλωση Εφαρμοσιμότητας του ISMS παραμένει ανέπαφη. Αυτό δημιουργεί δύο ανταγωνιστικά σύμπαντα ελέγχων.
Το ISO/IEC 27001:2022 απαιτεί οι αποφάσεις αντιμετώπισης κινδύνων να αποτυπώνονται στη Δήλωση Εφαρμοσιμότητας. Η Πολιτική Διαχείρισης Κινδύνων [Πολιτική Διαχείρισης Κινδύνων] της Clarysec δηλώνει:
Η Δήλωση Εφαρμοσιμότητας (SoA) οφείλει να αποτυπώνει όλες τις αποφάσεις αντιμετώπισης κινδύνων και να επικαιροποιείται κάθε φορά που τροποποιείται η κάλυψη ελέγχων.
Για τη μετάβαση στο ISO/IEC 27701:2025, η SoA γίνεται η γέφυρα μεταξύ ISMS και PIMS. Αν μια DPIA ή μια αντιμετώπιση κινδύνου ιδιωτικότητας προσθέτει κρυπτογράφηση, απόκρυψη δεδομένων, ελέγχους διαγραφής, μηχανισμούς συγκατάθεσης, δέουσα επιμέλεια εκτελούντων την επεξεργασία, περιορισμούς πρόσβασης ή παρακολούθηση ροής εργασίας DSAR, η SoA και το REG03 πρέπει να αποτυπώνουν την απόφαση.
Το Zenith Blueprint: Οδικός χάρτης 30 βημάτων για ελεγκτές [Zenith Blueprint] το ενισχύει στο Βήμα 6:
✓ Πρόσθετοι έλεγχοι: Υπάρχουν έλεγχοι εκτός του Annex A που θα μπορούσατε να συμπεριλάβετε; Το ISO 27001
επιτρέπει την προσθήκη άλλων ελέγχων στη SoA. Για παράδειγμα, μπορεί να θέλετε να συμπεριλάβετε
συμμόρφωση με NIST CSF ή ειδικούς ελέγχους ιδιωτικότητας από το ISO 27701.
Μην εξαναγκάζετε τις υποχρεώσεις ιδιωτικότητας να χωρέσουν σε ελέγχους που δεν ταιριάζουν. Προσθέστε ειδικούς ελέγχους ιδιωτικότητας όπου απαιτείται, αλλά διοικήστε τους μέσω του ίδιου μοντέλου αντιμετώπισης κινδύνων, ιδιοκτησίας, κατάστασης υλοποίησης, τεκμηρίων και ελέγχου.
Οι έλεγχοι ISO/IEC 27002:2022 που θεμελιώνουν τη μετάβαση
Στο Zenith Controls: Οδηγός συμμόρφωσης μεταξύ πλαισίων [Zenith Controls], δύο έλεγχοι ISO/IEC 27002:2022 είναι κεντρικοί για τη μετάβαση στο ISO/IEC 27701:2025: 5.31 Νομικές, καταστατικές, κανονιστικές και συμβατικές απαιτήσεις και 5.34 Ιδιωτικότητα και προστασία δεδομένων προσωπικού χαρακτήρα.
Ο Έλεγχος 5.31 είναι ο κόμβος συμμόρφωσης. Υποστηρίζει την αναγνώριση, τεκμηρίωση, ιδιοκτησία και ανασκόπηση νομικών, κανονιστικών, καταστατικών και συμβατικών απαιτήσεων. Συνδέεται φυσικά με τη λογοδοσία βάσει GDPR, τη διακυβέρνηση NIS2, τις υποχρεώσεις κινδύνου ΤΠΕ του DORA, τις ρήτρες ιδιωτικότητας πελατών και τις δεσμεύσεις επεξεργασίας σε περιβάλλον νέφους.
Ο Έλεγχος 5.34 είναι το επιχειρησιακό σημείο αναφοράς για την ιδιωτικότητα. Το Zenith Controls εξηγεί καθαρά την εξάρτηση:
Ένα αποθετήριο πληροφοριακών περιουσιακών στοιχείων (5.9) πρέπει να περιλαμβάνει συλλογές δεδομένων προσωπικού χαρακτήρα (βάσεις δεδομένων πελατών, αρχεία Ανθρώπινου Δυναμικού). Αυτό στηρίζει το 5.34 διασφαλίζοντας ότι ο οργανισμός γνωρίζει ποια δεδομένα προσωπικού χαρακτήρα κατέχει και πού βρίσκονται, κάτι που αποτελεί το πρώτο βήμα για την προστασία τους.
Η αντιστοίχιση ελέγχων πρέπει να χρησιμοποιείται ως πρακτική λίστα ελέγχου σχεδιασμού.
| Έλεγχος ISO/IEC 27002:2022 | Συνάφεια μετάβασης για GDPR PIMS |
|---|---|
| 5.9 Αποθετήριο πληροφοριών και άλλων συναφών περιουσιακών στοιχείων | Προσδιορίζει αποθετήρια, συστήματα, ιδιοκτήτες και ροές δεδομένων προσωπικού χαρακτήρα |
| 5.12 Ταξινόμηση πληροφοριών | Επισημαίνει δεδομένα προσωπικού χαρακτήρα και δεδομένα ειδικών κατηγοριών ώστε να εφαρμόζονται ισχυρότεροι έλεγχοι |
| 5.14 Μεταφορά πληροφοριών | Ελέγχει την εσωτερική και εξωτερική μεταφορά δεδομένων προσωπικού χαρακτήρα |
| 5.15 Έλεγχος πρόσβασης | Επιβάλλει πρόσβαση σε δεδομένα προσωπικού χαρακτήρα βάσει ανάγκης γνώσης |
| 5.16 Διαχείριση ταυτοτήτων | Διασφαλίζει ότι οι ταυτότητες με πρόσβαση σε δεδομένα προσωπικού χαρακτήρα διοικούνται και είναι ιχνηλάσιμες |
| 5.19 Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές | Υποστηρίζει την ιδιωτικότητα προμηθευτών, τη διασφάλιση εκτελούντων την επεξεργασία και την παρακολούθηση τρίτων |
| 5.20 Αντιμετώπιση της ασφάλειας πληροφοριών στις συμφωνίες με προμηθευτές | Ενσωματώνει απαιτήσεις ασφάλειας και ιδιωτικότητας στις συμβάσεις |
| 5.21 Διαχείριση της ασφάλειας πληροφοριών στην εφοδιαστική αλυσίδα ΤΠΕ | Υποστηρίζει τη διακυβέρνηση υπεργολάβων επεξεργασίας και εξαρτήσεων ΤΠΕ |
| 5.23 Ασφάλεια πληροφοριών για χρήση υπηρεσιών νέφους | Διασφαλίζει ότι οι πάροχοι νέφους ικανοποιούν προσδοκίες ιδιωτικότητας, τοποθεσίας, διαγραφής και συμβάσεων |
| 5.31 Νομικές, καταστατικές, κανονιστικές και συμβατικές απαιτήσεις | Χαρτογραφεί υποχρεώσεις GDPR, DORA, NIS2, πελατών και συμβατικές υποχρεώσεις |
| 5.33 Προστασία αρχείων | Υποστηρίζει τη διατήρηση, την ακεραιότητα και την προστασία των αρχείων τεκμηρίων |
| 5.34 Ιδιωτικότητα και προστασία δεδομένων προσωπικού χαρακτήρα | Θεμελιώνει τους ελέγχους ιδιωτικότητας σε όλο τον κύκλο ζωής των δεδομένων προσωπικού χαρακτήρα |
| 5.35 Ανεξάρτητη ανασκόπηση της ασφάλειας πληροφοριών | Υποστηρίζει τον εσωτερικό έλεγχο και την εξωτερική διασφάλιση |
| 5.36 Συμμόρφωση με πολιτικές, κανόνες και πρότυπα ασφάλειας πληροφοριών | Ελέγχει αν οι έλεγχοι ιδιωτικότητας τηρούνται |
| 5.8 Ασφάλεια πληροφοριών στη διαχείριση έργων | Ενσωματώνει την ιδιωτικότητα και την ασφάλεια στη διακυβέρνηση έργων |
| 8.10 Διαγραφή πληροφοριών | Υποστηρίζει τον περιορισμό αποθήκευσης και τις δεσμεύσεις διαγραφής |
| 8.11 Απόκρυψη δεδομένων | Προστατεύει δεδομένα προσωπικού χαρακτήρα σε περιβάλλοντα μη παραγωγικής λειτουργίας και σε περιπτώσεις χρήσης αναλύσεων |
| 8.15 Καταγραφή | Παρέχει τεκμήρια πρόσβασης και δραστηριότητας που αφορά δεδομένα προσωπικού χαρακτήρα |
| 8.16 Δραστηριότητες παρακολούθησης | Εντοπίζει ύποπτη δραστηριότητα και υποστηρίζει τη διερεύνηση περιστατικών |
| 8.32 Διαχείριση αλλαγών | Διασφαλίζει ότι ο αντίκτυπος στην ιδιωτικότητα ανασκοπείται πριν από αλλαγές παραγωγής |
Εδώ η ιδιωτικότητα γίνεται επιχειρησιακή. Για κάθε δραστηριότητα επεξεργασίας υψηλού κινδύνου, ρωτήστε: ποια περιουσιακά στοιχεία περιέχουν τα δεδομένα προσωπικού χαρακτήρα, πώς ταξινομούνται, ποιος μπορεί να έχει πρόσβαση, πού διαβιβάζονται, ποιες υπηρεσίες νέφους τα επεξεργάζονται, ποιος κανόνας διατήρησης εφαρμόζεται, ποια παρακολούθηση εντοπίζει κακή χρήση και ποια τεκμήρια αποδεικνύουν ότι αυτοί οι έλεγχοι λειτουργούν;
Παράδειγμα ροής εργασίας: ένταξη λειτουργίας αναλύσεων με υποστήριξη τεχνητής νοημοσύνης
Επιστρέφουμε στη FinTech της Anya. Η ομάδα προϊόντος θέλει να διαθέσει μια λειτουργία αναλύσεων με υποστήριξη τεχνητής νοημοσύνης που επεξεργάζεται αναγνωριστικά χρηστών, δραστηριότητα λογαριασμού, μεταδεδομένα υποστήριξης, μεταδεδομένα χρέωσης και συμπεριφορικά σήματα. Ορισμένοι εταιρικοί πελάτες μπορεί να χρησιμοποιήσουν τα αποτελέσματα για παρακολούθηση εργατικού δυναμικού, γεγονός που αυξάνει τον κίνδυνο ιδιωτικότητας.
Μια ροή εργασίας μετάβασης PIMS πρέπει να χειρίζεται τη διάθεση ως ελεγχόμενο γεγονός ιδιωτικότητας.
Βήμα 1: επικαιροποιήστε το REG02 για ρόλους και σκοπούς επεξεργασίας
Ο Ιδιοκτήτης Διεργασίας δημιουργεί ή επικαιροποιεί την εγγραφή επεξεργασίας. Τα απαιτούμενα πεδία περιλαμβάνουν σκοπό, κατηγορίες δεδομένων, κατηγορίες υποκειμένων δεδομένων, νομική βάση ή εντολή εκτελούντος την επεξεργασία, περίοδο διατήρησης, συστήματα, προμηθευτές, αποδέκτες, διαβιβάσεις και πλαίσιο ρόλου.
Αν η εταιρεία είναι εκτελών την επεξεργασία για αναλύσεις πελατών, το REG02 πρέπει να αποτυπώνει επεξεργασία βάσει εντολών πελάτη. Αν χρησιμοποιεί επίσης συγκεντρωτικά δεδομένα για τη βελτίωση του δικού της προϊόντος, αυτός ο χωριστός σκοπός μπορεί να την καθιστά υπεύθυνο επεξεργασίας για τη δευτερογενή επεξεργασία. Η εγγραφή δεν πρέπει να συγχέει τους ρόλους.
Βήμα 2: ολοκληρώστε τον έλεγχο αναγκαιότητας REG04
Η Πολιτική Αξιολόγησης Κινδύνου Ιδιωτικότητας και DPIA [Πολιτική Αξιολόγησης Κινδύνου Ιδιωτικότητας και DPIA] της Clarysec απαιτεί:
[Και οι δύο] Ο Ιδιοκτήτης Διεργασίας / Ιδιοκτήτης της επιχείρησης ΠΡΕΠΕΙ να ολοκληρώνει βασικό έλεγχο αναγκαιότητας REG04 για όλες τις ενεργές δραστηριότητες επεξεργασίας REG02 εντός πεδίου εφαρμογής, εντός 30 εργάσιμων ημερών από την έγκριση ή την επέκταση του πεδίου εφαρμογής του PIMS.
Ο έλεγχος αναγκαιότητας πρέπει να εντοπίζει παρακολούθηση, κατάρτιση προφίλ, ειδικές κατηγορίες, ευάλωτα άτομα, νέα τεχνολογία, επεξεργασία μεγάλης κλίμακας, διασυνοριακές διαβιβάσεις ή αλλαγμένο σκοπό. Αν πληρούνται τα κατώφλια, ενεργοποιείται DPIA.
Βήμα 3: εκτελέστε την DPIA και ορίστε την αντιμετώπιση
Η P17 Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας απαιτεί:
Όλες οι σημαντικές αλλαγές σε συστήματα ή διαδικασίες που περιλαμβάνουν προσωπικές πληροφορίες (PII) οφείλουν να απαιτούν τεκμηριωμένη Εκτίμηση Αντικτύπου σχετικά με την Προστασία Δεδομένων (DPIA), η οποία ανασκοπείται από τον Υπεύθυνο Προστασίας Δεδομένων (DPO).
Στη βιβλιοθήκη Clarysec, αυτό συνδέεται με τη Ρήτρα 5.6. Η DPIA πρέπει να αξιολογεί κινδύνους όπως υπερβολική συλλογή, ασαφής σκοπός, επαναταυτοποίηση, μη εξουσιοδοτημένη πρόσβαση διαχειριστή πελάτη, ασαφής διατήρηση και έκθεση σε υπεργολάβο επεξεργασίας. Οι αντιμετωπίσεις μπορεί να περιλαμβάνουν ελαχιστοποίηση σε επίπεδο πεδίου, ψευδωνυμοποίηση, ελέγχους διαμόρφωσης από πελάτη, προεπιλογές διατήρησης, ισχυρότερη καταγραφή ελέγχου, επικαιροποιήσεις DPA, ειδοποιήσεις προϊόντος και περιορισμούς στην εκπαίδευση μοντέλων.
Βήμα 4: επικαιροποιήστε το REG03 και τη SoA
Η Πολιτική PIMS απαιτεί:
[Και οι δύο] Ο Επικεφαλής Ιδιωτικότητας / Υπεύθυνος PIMS ΠΡΕΠΕΙ να τηρεί το REG03 με περιλαμβανόμενους ελέγχους, εξαιρούμενους ελέγχους, κατάσταση υλοποίησης και αιτιολόγηση ετησίως και εντός 30 ημερών από κάθε αλλαγή στην αντιμετώπιση κινδύνου ιδιωτικότητας.
Αν η DPIA προσθέτει απόκρυψη για αναλύσεις σε περιβάλλον μη παραγωγικής λειτουργίας, καταγραφή για πρόσβαση διαχειριστή, ελέγχους διαγραφής, ρήτρες προμηθευτών ή δικλίδες διαμόρφωσης πελατών, το REG03 και η SoA πρέπει να επικαιροποιηθούν.
Βήμα 5: αποδείξτε την προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό
Η Πολιτική Ιδιωτικότητας SME αποτυπώνει καθαρά την αρχή:
Η προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό και εξ ορισμού πρέπει να εφαρμόζεται σε όλα τα νέα συστήματα και υπηρεσίες
Τα τεκμήρια πρέπει να περιλαμβάνουν την DPIA, την ανασκόπηση αρχιτεκτονικής, την απόφαση ελαχιστοποίησης δεδομένων, το μοντέλο πρόσβασης, τη διαμόρφωση καταγραφής, τη ρύθμιση διατήρησης, τα αποτελέσματα δοκιμών, την έγκριση έκδοσης και την ανασκόπηση μετά τη διάθεση. Έτσι, η διάθεση της λειτουργίας μετατρέπεται σε επαναχρησιμοποιήσιμα τεκμήρια PIMS.
Διακυβέρνηση ιδιωτικότητας προμηθευτών σε περιβάλλον DORA και NIS2
Η διακυβέρνηση ιδιωτικότητας προμηθευτών είναι το σημείο όπου αποτυγχάνουν πολλές μεταβάσεις. Το GDPR Article 28 απαιτεί από τους υπευθύνους επεξεργασίας να χρησιμοποιούν εκτελούντες την επεξεργασία που παρέχουν επαρκείς εγγυήσεις και να εντάσσουν τις υποχρεώσεις του εκτελούντος την επεξεργασία σε γραπτές συμβάσεις. Τα DORA Articles 28 to 30 απαιτούν από τις χρηματοοικονομικές οντότητες να διαχειρίζονται κίνδυνο τρίτων παρόχων υπηρεσιών ΤΠΕ, να τηρούν μητρώα συμβατικών ρυθμίσεων, να διενεργούν δέουσα επιμέλεια, να περιλαμβάνουν δικαιώματα ελέγχου και όρους εξόδου, να διαχειρίζονται την υπεργολαβική ανάθεση και να αντιμετωπίζουν κρίσιμες ή σημαντικές λειτουργίες. Το NIS2 Article 21 απαιτεί μέτρα ασφάλειας εφοδιαστικής αλυσίδας, συμπεριλαμβανομένης της εξέτασης ευπαθειών προμηθευτών, πρακτικών κυβερνοασφάλειας και διαδικασιών ασφαλούς ανάπτυξης.
Ο έλεγχος ISO/IEC 27002:2022 5.19, Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές, είναι το επιχειρησιακό σημείο αναφοράς. Το Zenith Controls χαρτογραφεί αυτή την περιοχή σε συμφωνίες προμηθευτών, ασφάλεια εφοδιαστικής αλυσίδας ΤΠΕ, μεταφορά πληροφοριών, παρακολούθηση συμμόρφωσης, αποδεκτή χρήση, υποχρεώσεις εκτελούντων την επεξεργασία βάσει GDPR, κυβερνοασφάλεια εφοδιαστικής αλυσίδας NIS2, κίνδυνο τρίτων παρόχων υπηρεσιών ΤΠΕ βάσει DORA, διακυβέρνηση προμηθευτών NIST και διαχείριση προμηθευτών COBIT.
| Κατηγορία προμηθευτή | Απαιτούμενα τεκμήρια ιδιωτικότητας |
|---|---|
| Εκτελών την επεξεργασία που χειρίζεται δεδομένα προσωπικού χαρακτήρα πελατών | DPA, εντολές, τεχνικά και οργανωτικά μέτρα, κατάλογος υπεργολάβων επεξεργασίας, υποστήριξη κοινοποίησης παραβίασης, δικαιώματα ελέγχου |
| Υπεργολάβος επεξεργασίας στην αλυσίδα παροχής SaaS | Μετακυλιόμενες υποχρεώσεις, τοποθεσία, μηχανισμός διαβίβασης, δέσμευση διαγραφής, γνωστοποίηση αλλαγής |
| Πάροχος φιλοξενίας νέφους | Επιλογή περιοχής, κρυπτογράφηση, έλεγχοι πρόσβασης, συνδρομή σε περιστατικά, όροι διαγραφής και επιστροφής |
| Πάροχος εργαλείου υποστήριξης | Περιορισμός πρόσβασης, απόκρυψη στοιχείων σε αιτήματα, διατήρηση, καταγραφή, εμπιστευτικότητα προσωπικού υποστήριξης |
| Πάροχος αναλύσεων ή τεχνητής νοημοσύνης | Περιορισμός σκοπού, περιορισμός εκπαίδευσης μοντέλων, ψευδωνυμοποίηση, opt-out ή έλεγχοι διαμόρφωσης |
Για χρηματοοικονομικές οντότητες που υπόκεινται στο DORA, αυτά τα τεκμήρια πρέπει να συνδέονται με μητρώα τρίτων παρόχων υπηρεσιών ΤΠΕ και αξιολογήσεις κρίσιμων ή σημαντικών λειτουργιών. Για οντότητες NIS2, τα ίδια αρχεία προμηθευτών υποστηρίζουν τη διαχείριση κινδύνων εφοδιαστικής αλυσίδας. Για το NIST CSF 2.0, η διακυβέρνηση προμηθευτών ευθυγραμμίζεται με τη λειτουργία GOVERN, ιδίως με τα αποτελέσματα διαχείρισης κινδύνου εφοδιαστικής αλυσίδας. Για το COBIT 2019, η διακυβέρνηση προμηθευτών ευθυγραμμίζεται με στόχους όπως APO10 Managed Vendors και επιχειρησιακούς ελέγχους DSS σχετιζόμενους με προμηθευτές.
Η ετοιμότητα για περιστατικά και παραβιάσεις πρέπει να είναι ενσωματωμένη
Τα σχέδια μετάβασης ιδιωτικότητας συχνά υπερεστιάζουν στην τεκμηρίωση και υποεστιάζουν στον χειρισμό παραβιάσεων. Αυτό είναι επικίνδυνο, επειδή το GDPR, το NIS2 και το DORA απαιτούν πειθαρχημένες διαδικασίες περιστατικών, ακόμη και αν τα κατώφλια και τα χρονοδιαγράμματα αναφοράς διαφέρουν.
Το GDPR απαιτεί αξιολόγηση του αν ένα συμβάν ασφάλειας προκάλεσε παραβίαση δεδομένων προσωπικού χαρακτήρα και αν απαιτείται γνωστοποίηση στην εποπτική αρχή ή στα επηρεαζόμενα φυσικά πρόσωπα. Το NIS2 καθιερώνει σταδιακή αναφορά για σημαντικά περιστατικά, συμπεριλαμβανομένης προειδοποίησης εντός 24 ωρών, γνωστοποίησης εντός 72 ωρών και τελικής αναφοράς εντός ενός μήνα. Το DORA απαιτεί από τις χρηματοοικονομικές οντότητες να ανιχνεύουν, να διαχειρίζονται, να ταξινομούν, να καταγράφουν, να κοινοποιούν, να αποκρίνονται και να αντλούν διδάγματα από περιστατικά που σχετίζονται με τις ΤΠΕ, με σταδιακή αναφορά για μείζονα περιστατικά.
| Τεκμήριο περιστατικού | Σκοπός GDPR | Σκοπός NIS2 ή DORA |
|---|---|---|
| Αρχείο ταξινόμησης περιστατικού | Καθορίζει αν προέκυψε παραβίαση δεδομένων προσωπικού χαρακτήρα | Καθορίζει ταξινόμηση σημαντικού ή μείζονος περιστατικού ΤΠΕ |
| Εκτίμηση αντικτύπου δεδομένων | Προσδιορίζει επηρεαζόμενα υποκείμενα δεδομένων και κίνδυνο για δικαιώματα και ελευθερίες | Υποστηρίζει την αναφορά σοβαρότητας και αντικτύπου |
| Αρχείο χρονογραμμής | Αποδεικνύει χρόνο λήψης γνώσης, κλιμάκωση, αποφάσεις και χρονοδιάγραμμα γνωστοποίησης | Υποστηρίζει σταδιακή αναφορά και επικοινωνία με ρυθμιστικές αρχές |
| Ανάλυση βασικής αιτίας | Υποστηρίζει αποκατάσταση και λογοδοσία | Υποστηρίζει τελική αναφορά και βελτίωση ανθεκτικότητας |
| Διδάγματα που αντλήθηκαν | Επικαιροποιεί DPIA, ελέγχους, εκπαίδευση, εποπτεία προμηθευτών | Τροφοδοτεί δοκιμές, έλεγχο και ανασκόπηση της Διοίκησης |
Το NIST CSF 2.0 υποστηρίζει αυτόν τον κύκλο μέσω αποτελεσμάτων Detect, Respond, Recover και Govern. Η ομάδα μετάβασης πρέπει να διασφαλίσει ότι οι αποφάσεις για παραβιάσεις ιδιωτικότητας είναι ενσωματωμένες στη ροή εργασίας περιστατικών ασφάλειας και δεν αντιμετωπίζονται ως αποσυνδεδεμένη νομική εκκρεμότητα.
Ένας οδικός χάρτης, πολλά αποτελέσματα συμμόρφωσης
Η μετάβαση στο ISO/IEC 27701:2025 αποκτά μεγαλύτερη αξία όταν μειώνει την επαναλαμβανόμενη εργασία συμμόρφωσης. Το Zenith Blueprint, Βήμα 14, συνιστά διασταύρωση GDPR, NIS2 και DORA ώστε οι οργανισμοί να μπορούν να δείξουν ότι η αντιμετώπιση κινδύνων και οι έλεγχοι ικανοποιούν πολλαπλές υποχρεώσεις:
Για κάθε κανονισμό, όπου εφαρμόζεται, μπορείτε να δημιουργήσετε έναν απλό πίνακα χαρτογράφησης (ενδεχομένως ως
παράρτημα σε αναφορά) που απαριθμεί τις βασικές απαιτήσεις ασφάλειας του κανονισμού και τους
αντίστοιχους ελέγχους/πολιτικές στο ISMS σας.
Για τον σχεδιασμό μετάβασης ιδιωτικότητας, η χαρτογράφηση πρέπει να είναι πρακτική και να βασίζεται σε τεκμήρια.
| Πλαίσιο | Τι αναμένουν ελεγκτές ή αξιολογητές | Απόκριση μετάβασης PIMS |
|---|---|---|
| GDPR | Λογοδοσία, νομική βάση, DPIA, διακυβέρνηση εκτελούντων την επεξεργασία, χειρισμός παραβιάσεων, υποστήριξη δικαιωμάτων | REG02, REG04, αρχεία DPIA, μητρώο DPA, αρχεία καταγραφής αποφάσεων παραβίασης, τεκμήρια DSAR |
| NIS2 | Ανάλυση κινδύνου, χειρισμός περιστατικών, επιχειρησιακή συνέχεια, ασφάλεια εφοδιαστικής αλυσίδας, έλεγχος πρόσβασης, διαχείριση περιουσιακών στοιχείων | Μητρώο κινδύνων ISMS, διαβαθμίσεις προμηθευτών, ροή εργασίας περιστατικών, αναθεωρήσεις δικαιωμάτων πρόσβασης, αποθετήριο περιουσιακών στοιχείων |
| DORA | Πλαίσιο κινδύνου ΤΠΕ, αναφορά περιστατικών, δοκιμές ανθεκτικότητας, κίνδυνος τρίτων παρόχων υπηρεσιών ΤΠΕ, συμβατικές ρήτρες | Μητρώο εξαρτήσεων ΤΠΕ, χαρτογράφηση κρίσιμων προμηθευτών, αναφορές περιστατικών, τεκμήρια δοκιμών, σχέδια εξόδου |
| NIST CSF 2.0 | Διακυβέρνηση, νομικές υποχρεώσεις και υποχρεώσεις ιδιωτικότητας, προφίλ κινδύνου, κίνδυνος προμηθευτών, αποτελέσματα απόκρισης και ανάκαμψης | Current και Target Profiles, χαρτογράφηση συμμόρφωσης, παρακολούθηση προμηθευτών, τεκμήρια απόκρισης και ανάκαμψης |
| COBIT 2019 | Διακυβέρνηση προγράμματος ιδιωτικότητας, παρακολούθηση συμμόρφωσης, συμφωνίες προμηθευτών, επιχειρησιακοί έλεγχοι ιδιωτικότητας | Αναφορές προς το Διοικητικό Συμβούλιο, μητρώο συμμόρφωσης, τεκμήρια ευθυγραμμισμένα με APO και DSS, ευρήματα εσωτερικού ελέγχου |
Στο Zenith Controls, ο έλεγχος ISO/IEC 27002:2022 5.31 υποστηρίζει τη νομική και κανονιστική ιχνηλασιμότητα σε λογοδοσία βάσει GDPR, υποχρεώσεις συμμόρφωσης DORA, προσδοκίες διακυβέρνησης NIS2, NIST CSF 2.0 GV.OC-03 και παρακολούθηση εξωτερικής συμμόρφωσης COBIT. Ο Έλεγχος 5.34 υποστηρίζει τα GDPR Articles 25 και 32, την προστασία κύκλου ζωής δεδομένων προσωπικού χαρακτήρα, τις προσδοκίες επεξεργασίας δεδομένων προσωπικού χαρακτήρα σε περιβάλλον νέφους και ελέγχους ασφάλειας με επίγνωση της ιδιωτικότητας.
Το αποτέλεσμα δεν είναι ένα απλουστευτικό μοντέλο «ένας έλεγχος ισούται με έναν νόμο». Είναι ένα υπερασπίσιμο μοντέλο τεκμηρίων, όπου ένα καλά σχεδιασμένο σύνολο ελέγχων υποστηρίζει πολλαπλές ανάγκες διασφάλισης.
Πώς θα δοκιμάσουν οι ελεγκτές τη μετάβαση
Ένα ισχυρό σχέδιο μετάβασης προβλέπει τις τεχνικές ελέγχου.
Ένας ελεγκτής συστημάτων διαχείρισης ISO θα ξεκινήσει από το πεδίο εφαρμογής, τα ενδιαφερόμενα μέρη, τις νομικές απαιτήσεις, τους κινδύνους, τους στόχους, τους επιχειρησιακούς ελέγχους, τους εσωτερικούς ελέγχους, τις ανασκοπήσεις της Διοίκησης, τις μη συμμορφώσεις και τη βελτίωση. Θα επαληθεύσει αν το πεδίο εφαρμογής του PIMS έχει εγκριθεί, αν οι υποχρεώσεις ιδιωτικότητας περιλαμβάνονται στο μητρώο συμμόρφωσης, αν οι έλεγχοι αιτιολογούνται στη SoA και αν τα τεκμήρια υλοποίησης αντιστοιχούν στο δηλωμένο πεδίο εφαρμογής.
Ένας ελεγκτής ιδιωτικότητας θα εξετάσει δειγματοληπτικά αρχεία επεξεργασίας, DPIA, DSAR, αποφάσεις παραβίασης, συμβάσεις εκτελούντων την επεξεργασία, ελέγχους διατήρησης και ένταξη έργων. Δεν θα αποδεχθεί πρόθεση πολιτικής όταν λείπουν λειτουργικά τεκμήρια.
Ένας αξιολογητής ευθυγραμμισμένος με NIST θα αναζητήσει διακυβέρνηση, νομικές και συμβατικές υποχρεώσεις, target profiles, κίνδυνο προμηθευτών, παρακολούθηση, απόκριση και τεκμήρια ανάκαμψης.
Ένας ελεγκτής COBIT 2019 θα εστιάσει στην εποπτεία από το Διοικητικό Συμβούλιο, στην αναφορά συμμόρφωσης, στη διακυβέρνηση προμηθευτών, στους ρόλους και τις αρμοδιότητες και στο αν ο κίνδυνος ιδιωτικότητας τελεί υπό διαχείριση σε όλο τον κύκλο ζωής της πληροφορίας.
Η Πολιτική Παρακολούθησης, Ελέγχου και Βελτίωσης PIMS [Πολιτική Παρακολούθησης, Ελέγχου και Βελτίωσης PIMS] της Clarysec καθιστά υποχρεωτικό το πρόγραμμα ελέγχων:
[Όλοι] Ο Ανασκοπητής Εσωτερικού Ελέγχου / Συμμόρφωσης ΠΡΕΠΕΙ να καταρτίζει εσωτερικό πρόγραμμα ελέγχων PIMS βάσει κινδύνου στο REG12 ετησίως πριν από τον πρώτο προγραμματισμένο κύκλο ελέγχου PIMS.
Η Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης [Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης] εφαρμόζει την ίδια πειθαρχία σε επίπεδο ISMS:
Πρέπει να αναπτύσσεται και να εγκρίνεται ετησίως Σχέδιο Ελέγχων βάσει κινδύνου, λαμβάνοντας υπόψη:
Για μικρότερους οργανισμούς, η Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης - SME [Πολιτική Ελέγχου και Παρακολούθησης Συμμόρφωσης SME] διατηρεί τον σχεδιασμό ελέγχων εστιασμένο:
Το σχέδιο πρέπει να προσδιορίζει βασικά συστήματα και πολιτικές προς ανασκόπηση, με εστίαση σε:
Κατά τη μετάβαση, ο πρώτος εσωτερικός έλεγχος δεν πρέπει να εξετάσει τα πάντα. Πρέπει να εξετάσει τους υψηλότερους κινδύνους μετάβασης: ελλιπή αρχεία επεξεργασίας, ελλείποντα εναύσματα DPIA, αδύναμες ρήτρες ιδιωτικότητας προμηθευτών, μη δοκιμασμένες αποφάσεις παραβίασης, ασαφείς ρόλους υπευθύνου επεξεργασίας και εκτελούντος την επεξεργασία, καθώς και αναντιστοιχία SoA.
Πρακτικός οδικός χάρτης μετάβασης ISO/IEC 27701:2025 σε 90 ημέρες
Ένας ρεαλιστικός οδικός χάρτης πρέπει να είναι αρκετά σύντομος ώστε να εκτελεστεί και αρκετά δομημένος ώστε να δημιουργεί τεκμήρια.
| Χρονοδιάγραμμα | Στόχος μετάβασης | Κύρια αποτελέσματα |
|---|---|---|
| Ημέρες 1 έως 15 | Καθορισμός πεδίου εφαρμογής και διακυβέρνησης | Έγκριση REG01, χορηγός, μήτρα ρόλων, επικαιροποίηση μητρώου συμμόρφωσης, σχέδιο μετάβασης REG12 |
| Ημέρες 16 έως 35 | Δημιουργία βασικής γραμμής τεκμηρίων ιδιωτικότητας | Εκκαθάριση REG02, κατηγορίες δεδομένων, σκοποί, νομικές βάσεις, διατήρηση, συστήματα, προμηθευτές, διαβιβάσεις |
| Ημέρες 36 έως 55 | Εκτέλεση κινδύνου ιδιωτικότητας και ελέγχου αναγκαιότητας DPIA | Έλεγχος αναγκαιότητας REG04, εναύσματα DPIA, αποφάσεις αντιμετώπισης κινδύνων, εγκρίσεις υπολειπόμενου κινδύνου |
| Ημέρες 56 έως 70 | Επικαιροποίηση ελέγχων, συμβάσεων και δικλίδων ασφαλείας | Επικαιροποίηση REG03, επικαιροποίηση SoA, αποκατάσταση DPA, πρόσβαση, διαγραφή, απόκρυψη, καταγραφή, έλεγχοι νέφους |
| Ημέρες 71 έως 85 | Δοκιμή τεκμηρίων μέσω εσωτερικού ελέγχου | Δειγματοληπτικός έλεγχος μίας διεργασίας υπευθύνου επεξεργασίας, μίας υπηρεσίας εκτελούντος την επεξεργασία, ενός προμηθευτή, μίας DPIA, ενός DSAR, ενός σεναρίου παραβίασης |
| Ημέρες 86 έως 90 | Διενέργεια ανασκόπησης της Διοίκησης και απόφαση ετοιμότητας | Ενέργειες ανασκόπησης, ζητήματα προμηθευτών, περιστατικά, ευρήματα ελέγχου, στόχοι ιδιωτικότητας, απόφαση εξωτερικής αξιολόγησης |
Ο στόχος των 90 ημερών δεν σημαίνει ότι θα κλείσει κάθε στοιχείο αποκατάστασης. Σημαίνει ότι η ηγεσία πρέπει να διαθέτει εγκεκριμένο πεδίο εφαρμογής, αξιόπιστη βασική γραμμή τεκμηρίων, ιεραρχημένη αντιμετώπιση κινδύνων, εστιασμένα αποτελέσματα ελέγχου και απόφαση της Διοίκησης για την ετοιμότητα.
Κάντε τη μετάβαση βασισμένη σε τεκμήρια
Οι οργανισμοί που επιτυγχάνουν στη μετάβαση στο ISO/IEC 27701:2025 δεν είναι εκείνοι με τη μεγαλύτερη πολιτική ιδιωτικότητας. Είναι εκείνοι που μπορούν να αποδείξουν πώς οι υποχρεώσεις ιδιωτικότητας μετακινούνται από τον νόμο στο πεδίο εφαρμογής, από το πεδίο εφαρμογής στα αρχεία επεξεργασίας, από τα αρχεία επεξεργασίας στην αξιολόγηση κινδύνου, από την αξιολόγηση κινδύνου στους ελέγχους, από τους ελέγχους στα τεκμήρια και από τα τεκμήρια στη βελτίωση.
Η Clarysec βοηθά τις ομάδες να κάνουν αυτή τη μετάβαση πρακτική. Το σύνολο πολιτικών PIMS, οι χαρτογραφήσεις GDPR, τα μητρώα τεκμηρίων υπευθύνου επεξεργασίας και εκτελούντος την επεξεργασία, οι ροές εργασίας DPIA, τα πρότυπα διακυβέρνησης ιδιωτικότητας προμηθευτών, το υλικό χειρισμού παραβιάσεων, οι ατζέντες ανασκόπησης της Διοίκησης, το Zenith Blueprint και το Zenith Controls παρέχουν σε CISO, DPO, Υπευθύνους Συμμόρφωσης, ελεγκτές και ιδιοκτήτες επιχειρησιακών διεργασιών μια δομημένη διαδρομή από την πρόθεση ιδιωτικότητας σε λειτουργία έτοιμη για έλεγχο.
Αν ο οργανισμός σας προετοιμάζεται για το ISO/IEC 27701:2025, ξεκινήστε αυτή την εβδομάδα με τρεις ενέργειες: εγκρίνετε το πεδίο εφαρμογής μετάβασης PIMS στο REG01, συμπληρώστε το REG02 για την υπηρεσία σας με τον υψηλότερο κίνδυνο και εκτελέστε τον πρώτο έλεγχο αναγκαιότητας REG04. Στη συνέχεια, χρησιμοποιήστε την Clarysec για να μετατρέψετε αυτό το σύνολο τεκμηρίων σε πλήρη οδικό χάρτη μετάβασης PIMS ευθυγραμμισμένο με GDPR, έτοιμο για πελάτες, ελεγκτές, ρυθμιστικές αρχές και το Διοικητικό Συμβούλιο.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council