Στρατηγική ITDR για ISO 27001, NIS2, DORA και GDPR

Στις 3:00 π.μ. μιας Τρίτης, η Sarah, η Επικεφαλής Ασφάλειας Πληροφοριών (CISO) της FinScale, ξύπνησε από το είδος ειδοποίησης που οι σύγχρονοι επικεφαλής ασφάλειας φοβούνται όλο και περισσότερο. Η ενεργή συνεδρία ενός ανώτερου προγραμματιστή, αυθεντικοποιημένη με MFA λίγες μόνο ώρες νωρίτερα, χρησιμοποιούνταν από ασυνήθιστη πηγή για την απαρίθμηση σχημάτων βάσεων δεδομένων παραγωγής.
Δεν υπήρχε ένδειξη κακόβουλου λογισμικού. Δεν υπήρχε σημείωμα ransomware. Δεν υπήρχε εκμετάλλευση τείχους προστασίας. Μόνο ταυτότητα.
Το SOC εντόπισε τη δραστηριότητα, αλλά η απόκριση ήταν αποσπασματική. Ήταν παράκαμψη MFA, κλεμμένο διακριτικό συνεδρίας ή παραβίαση του ίδιου του παρόχου ταυτότητας; Ποιος είχε την αρμοδιότητα να τερματίσει την ενεργή συνεδρία; Αρκούσε η ανάκληση του κωδικού πρόσβασης ή έπρεπε η ομάδα να ακυρώσει τα διακριτικά ανανέωσης, να αλλάξει περιοδικά τα διαπιστευτήρια API και να αναθεωρήσει τις εγκρίσεις OAuth; Μέχρι να περιοριστεί η δραστηριότητα, ο επιτιθέμενος είχε παραμείνει ενεργός για 47 λεπτά.
Το επόμενο πρωί, το περιστατικό ασφάλειας έγινε ζήτημα διακυβέρνησης. Το Διοικητικό Συμβούλιο ήθελε μια απλή εξήγηση για το αν είχε αποτύχει η κυβερνοϋγιεινή της FinScale στο πλαίσιο του NIS2. Η ομάδα συμμόρφωσης ήθελε να γνωρίζει αν το συμβάν μπορούσε να ταξινομηθεί ως μείζον περιστατικό σχετιζόμενο με ΤΠΕ στο πλαίσιο του DORA. Το νομικό τμήμα χρειαζόταν τεκμηριωμένη απάντηση για το αν είχε υπάρξει πρόσβαση σε δεδομένα προσωπικού χαρακτήρα σύμφωνα με το GDPR Article 32 και αν απαιτούνταν αξιολόγηση παραβίασης δεδομένων προσωπικού χαρακτήρα. Ο εξωτερικός ελεγκτής ρώτησε αν οι έλεγχοι ISO/IEC 27001:2022 λειτουργούσαν αποτελεσματικά και δεν υπήρχαν απλώς ως διατυπώσεις πολιτικής.
Το πρόβλημα της Sarah δεν ήταν η έλλειψη εργαλείων. Η FinScale διέθετε πάροχο ταυτότητας, MFA, SIEM, ελέγχους τερματικών σημείων, αρχεία καταγραφής νέφους και διαδικασία απόκρισης σε περιστατικά. Το πρόβλημα ήταν ότι η διαχείριση ταυτοτήτων, η καταγραφή, η παρακολούθηση, η απόκριση σε περιστατικά, η αξιολόγηση ιδιωτικότητας και ο χειρισμός τεκμηρίων λειτουργούσαν σε απομονωμένα σιλό.
Αυτό είναι το πρόβλημα της Ανίχνευσης και Απόκρισης σε Απειλές Ταυτότητας για το 2026. Το ITDR δεν είναι πλέον απλώς ικανότητα των λειτουργιών ασφάλειας. Είναι μηχανισμός παραγωγής τεκμηρίων διατομεακής συμμόρφωσης για ISO/IEC 27001:2022, NIS2, DORA και GDPR Article 32.
Το Zenith Blueprint: An Auditor’s 30-Step Roadmap της Clarysec Zenith Blueprint, η σουίτα πολιτικών και το Zenith Controls: The Cross-Compliance Guide Zenith Controls βοηθούν τους οργανισμούς να μετατρέπουν τις επιθέσεις ταυτότητας από χαοτικές διερευνήσεις σε επαναλήψιμες, ελεγκτικά επαληθεύσιμες διαδικασίες ελέγχων.
Γιατί η Ανίχνευση και Απόκριση σε Απειλές Ταυτότητας είναι πλέον θέμα Διοικητικού Συμβουλίου
Οι επιθέσεις ταυτότητας πετυχαίνουν επειδή καταχρώνται νόμιμες διαδρομές πρόσβασης. Ένας επιτιθέμενος που κλέβει διακριτικό συνεδρίας, καταχωρίζει κακόβουλη εφαρμογή OAuth, παραβιάζει λογαριασμό υπηρεσίας ή πείθει χρήστη μέσω κόπωσης από ειδοποιήσεις MFA μπορεί να εμφανίζεται ως έγκυρος χρήστης σε συστήματα που ελέγχουν μόνο αν η αυθεντικοποίηση ήταν επιτυχής.
Αυτό διαφοροποιεί το ITDR από την παραδοσιακή άμυνα περιμέτρου. Ένα ώριμο πρόγραμμα πρέπει να μπορεί να απαντά:
- Ποιες ανθρώπινες ταυτότητες, ταυτότητες υπηρεσιών, ταυτότητες προμηθευτών και ταυτότητες εφαρμογών υπάρχουν;
- Ποιες ταυτότητες είναι προνομιούχες, αδρανείς, κοινόχρηστες ή ομοσπονδιοποιημένες με εξωτερικούς παρόχους;
- Ποια συμβάντα αυθεντικοποίησης είναι φυσιολογικά, υψηλού κινδύνου ή αδύνατης μετακίνησης;
- Ποιες εγκρίσεις OAuth, διακριτικά SaaS και διαπιστευτήρια API μπορούν να προσπελάσουν ευαίσθητα δεδομένα;
- Ποιες ειδοποιήσεις ενεργοποιούν ταξινόμηση περιστατικού, διατήρηση τεκμηρίων και λήψη κανονιστικών αποφάσεων;
- Ποιοι έλεγχοι αποδεικνύουν ότι η πρόσβαση σε δεδομένα προσωπικού χαρακτήρα προστατεύεται με κατάλληλα τεχνικά και οργανωτικά μέτρα;
Το NIS2 καθιστά το θέμα ζήτημα διακυβέρνησης. Το Article 20 απαιτεί από τα όργανα διοίκησης βασικών και σημαντικών οντοτήτων να εγκρίνουν μέτρα διαχείρισης κινδύνων κυβερνοασφάλειας, να εποπτεύουν την εφαρμογή τους και να λαμβάνουν εκπαίδευση. Το Article 21 απαιτεί κατάλληλα και αναλογικά τεχνικά, επιχειρησιακά και οργανωτικά μέτρα, συμπεριλαμβανομένων ανάλυσης κινδύνου, χειρισμού περιστατικών, επιχειρησιακής συνέχειας, ασφάλειας εφοδιαστικής αλυσίδας, αξιολόγησης αποτελεσματικότητας ελέγχων, κυβερνοϋγιεινής, εκπαίδευσης, ελέγχου πρόσβασης, διαχείρισης περιουσιακών στοιχείων και πολυπαραγοντικής ή συνεχούς αυθεντικοποίησης όπου ενδείκνυται.
Το DORA ασκεί παρόμοια πίεση στις χρηματοοικονομικές οντότητες. Απαιτεί τεκμηριωμένο πλαίσιο διαχείρισης κινδύνων ΤΠΕ, ευθύνη του διοικητικού οργάνου, μηχανισμούς ανίχνευσης, διαχείριση περιστατικών, ταξινόμηση, αναφορά, δοκιμές ανθεκτικότητας και διαχείριση κινδύνου τρίτων παρόχων ΤΠΕ. Το DORA εφαρμόζεται από τις 17 Ιανουαρίου 2025. Για χρηματοοικονομικές οντότητες που έχουν επίσης ταυτοποιηθεί στο πλαίσιο του NIS2, το DORA λειτουργεί ως τομεακό εγχειρίδιο κανόνων για επικαλυπτόμενες υποχρεώσεις κινδύνου ΤΠΕ και περιστατικών.
Το GDPR προσθέτει το επίπεδο λογοδοσίας ιδιωτικότητας. Το Article 5 απαιτεί ακεραιότητα, εμπιστευτικότητα και λογοδοσία. Το Article 4 ορίζει ευρέως την παραβίαση δεδομένων προσωπικού χαρακτήρα, συμπεριλαμβανομένης της μη εξουσιοδοτημένης πρόσβασης σε δεδομένα προσωπικού χαρακτήρα. Το Article 32 απαιτεί κατάλληλα τεχνικά και οργανωτικά μέτρα για τη διασφάλιση επιπέδου ασφάλειας ανάλογου προς τον κίνδυνο. Σε περιστατικά ταυτότητας, τα αρχεία καταγραφής, οι έλεγχοι πρόσβασης, τα αρχεία αυθεντικοποίησης και τα τεκμήρια περιστατικού γίνονται κεντρικά για την απόδειξη του αν τα δεδομένα προσωπικού χαρακτήρα προστατεύθηκαν.
Το ISO/IEC 27001:2022 είναι το σύστημα διαχείρισης που μπορεί να συγκρατήσει αυτές τις υποχρεώσεις σε ενιαίο πλαίσιο. Η Clause 4 απαιτεί από τον οργανισμό να κατανοεί το πλαίσιο λειτουργίας του, τα ενδιαφερόμενα μέρη και τις νομικές, ρυθμιστικές και συμβατικές απαιτήσεις. Η Clause 6 απαιτεί αξιολόγηση κινδύνου, αντιμετώπιση κινδύνου, έγκριση από τον ιδιοκτήτη κινδύνου και διατηρούμενα τεκμήρια. Το Annex A περιλαμβάνει ελέγχους για διαχείριση ταυτοτήτων, ασφαλή αυθεντικοποίηση, καταγραφή, παρακολούθηση, διαχείριση περιστατικών, συλλογή τεκμηρίων, σχέσεις με προμηθευτές, υπηρεσίες νέφους και προστασία ιδιωτικότητας.
Το ITDR ανήκει μέσα στο ISMS, επειδή ο κίνδυνος ταυτότητας γίνεται ελεγκτικά επαληθεύσιμος μόνο όταν έχει καθορισμένο πεδίο εφαρμογής, ιδιοκτησία, αξιολόγηση, αντιμετώπιση, παρακολούθηση και συνεχή βελτίωση.
Το σενάριο επίθεσης ταυτότητας που ενδιαφέρει τις ρυθμιστικές αρχές
Σκεφτείτε έναν πάροχο χρηματοοικονομικών ροών εργασίας σε περιβάλλον νέφους που εξυπηρετεί πελάτες στην ΕΕ. Χρησιμοποιεί Microsoft 365, πλατφόρμα SaaS υποστήριξης πελατών, υποδομή νέφους, πάροχο πληρωμών και αρκετές ενσωματώσεις βάσει API. Ένας ανώτερος μηχανικός υποστήριξης λαμβάνει πειστικό αίτημα για επανασύνδεση μιας εφαρμογής παραγωγικότητας. Η οθόνη συναίνεσης OAuth ζητά πρόσβαση ανάγνωσης στο γραμματοκιβώτιο και πρόσβαση εκτός σύνδεσης. Ο μηχανικός το εγκρίνει.
Μέσα σε λίγα λεπτά, ο επιτιθέμενος χρησιμοποιεί το διακριτικό για να αναζητήσει αναγνωριστικά πελατών και συνημμένα υποστήριξης. Απαριθμεί συμμετοχές σε ομάδες και επιχειρεί πρόσβαση σε πύλη διαχειριστή. Το MFA ήταν ενεργοποιημένο, αλλά ο επιτιθέμενος δεν χρειάζεται ξανά τον κωδικό πρόσβασης, επειδή το διακριτικό παρέχει επίμονη πρόσβαση. Το SOC βλέπει ασυνήθιστη πρόσβαση στο γραμματοκιβώτιο, νέα εφαρμογή OAuth, αποτυχημένες απόπειρες πρόσβασης στην πύλη διαχειριστή και δραστηριότητα από ασυνήθιστη γεωγραφική περιοχή.
Αυτό το ένα σενάριο διατρέχει πολλαπλούς τομείς ελέγχων:
- Κύκλος ζωής ταυτότητας, επειδή ο ρόλος και τα δικαιώματα του χρήστη καθορίζουν την ακτίνα επίδρασης.
- Ασφαλής αυθεντικοποίηση, επειδή μόνο το MFA δεν απέτρεψε την κατάχρηση διακριτικού.
- Καταγραφή και παρακολούθηση, επειδή η ανίχνευση εξαρτάται από αρχεία καταγραφής του παρόχου ταυτότητας, του SaaS και της εφαρμογής.
- Απόκριση σε περιστατικά, επειδή διαπιστευτήρια, συνεδρίες, διακριτικά και εγκρίσεις OAuth πρέπει να ανακαλούνται γρήγορα.
- Συλλογή τεκμηρίων, επειδή μπορεί να ακολουθήσει έκθεση δεδομένων προσωπικού χαρακτήρα και κανονιστική αναφορά.
- Διακυβέρνηση προμηθευτών και νέφους, επειδή τα αρχεία καταγραφής SaaS και τα API ελέγχου αποτελούν μέρος της αλυσίδας τεκμηρίων.
- Προστασία ιδιωτικότητας, επειδή η πρόσβαση σε δεδομένα προσωπικού χαρακτήρα πρέπει να αξιολογηθεί σύμφωνα με το GDPR.
Το καλύτερο ερώτημα δεν είναι «Ποιο εργαλείο απέτυχε;». Το καλύτερο ερώτημα είναι αν ο οργανισμός διέθετε σχεδιασμένη, δοκιμασμένη και ελεγκτικά επαληθεύσιμη αλυσίδα ελέγχων ITDR.
Η αλυσίδα ελέγχων ISO 27001:2022 πίσω από το αποτελεσματικό ITDR
Τα πιο αποτελεσματικά προγράμματα ITDR συνδέουν προληπτικούς, ανιχνευτικούς, διορθωτικούς και τεκμηριωτικούς ελέγχους.
Στο Zenith Controls, ο έλεγχος ISO/IEC 27001:2022 5.16 Διαχείριση ταυτοτήτων αντιμετωπίζεται ως προληπτικός έλεγχος που υποστηρίζει την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα. Συνδέεται άμεσα με τα 5.15 Έλεγχος πρόσβασης, 5.17 Πληροφορίες αυθεντικοποίησης, 5.18 Δικαιώματα πρόσβασης, 5.19 Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές, 5.36 Συμμόρφωση με πολιτικές, κανόνες και πρότυπα ασφάλειας πληροφοριών και 8.2 Δικαιώματα προνομιούχας πρόσβασης.
Αυτό έχει σημασία επειδή η ανίχνευση απειλών ταυτότητας αποτυγχάνει όταν η διακυβέρνηση ταυτοτήτων είναι αδύναμη. Αν ένας λογαριασμός υπηρεσίας δεν είναι τεκμηριωμένος, μια ταυτότητα προμηθευτή δεν είναι διαχειριζόμενη ή ένας προνομιούχος ρόλος δεν έχει ιδιοκτήτη, η παρακολούθηση μπορεί να εντοπίσει ένα συμβάν, αλλά οι ομάδες απόκρισης δεν μπορούν να το ερμηνεύσουν γρήγορα.
Ο έλεγχος 8.5 Ασφαλής αυθεντικοποίηση είναι ακόμη ένα σημείο αναφοράς για το ITDR. Στο Zenith Controls, συνδέεται με τη διαχείριση ταυτοτήτων, τις πληροφορίες αυθεντικοποίησης, τα προνομιούχα δικαιώματα πρόσβασης, τον περιορισμό πρόσβασης σε πληροφορίες, τις δραστηριότητες παρακολούθησης, τη διαχείριση περιστατικών και την προστασία ιδιωτικότητας των δεδομένων προσωπικού χαρακτήρα. Η αυθεντικοποίηση δεν ολοκληρώνεται στη σύνδεση. Η διαχείριση συνεδριών, ο χειρισμός διακριτικών, η προστασία διαπιστευτηρίων και η ιχνηλασιμότητα είναι μέρος της ίδιας αλυσίδας τεκμηρίων.
Ο έλεγχος 8.16 Δραστηριότητες παρακολούθησης είναι ο σύνδεσμος μεταξύ συλλογής αρχείων καταγραφής και λήψης αποφάσεων. Εξαρτάται από το 8.15 Καταγραφή και υποστηρίζει το 5.25 Αξιολόγηση και απόφαση για συμβάντα ασφάλειας πληροφοριών, το 5.26 Απόκριση σε περιστατικά ασφάλειας πληροφοριών και την ευρύτερη διαχείριση περιστατικών. Για το ITDR, το 8.16 είναι το σημείο όπου η ύποπτη συμπεριφορά ταυτότητας γίνεται συμβάν που έχει υποβληθεί σε αρχική αξιολόγηση, δηλωμένο περιστατικό ή τεκμηριωμένο ψευδώς θετικό.
| Ικανότητα ITDR | Περιοχή ελέγχου ISO/IEC 27001:2022 | Γιατί έχει σημασία σε επίθεση ταυτότητας | Τεκμήρια που αναμένουν οι ελεγκτές |
|---|---|---|---|
| Απογραφή ταυτοτήτων | 5.16, 5.18, 8.2 | Δείχνει ποιος και τι μπορεί να έχει πρόσβαση σε συστήματα, συμπεριλαμβανομένων λογαριασμών υπηρεσίας και προνομιούχων λογαριασμών | Μητρώο ταυτοτήτων, ιδιοκτήτες ρόλων, αποτελέσματα αναθεωρήσεων δικαιωμάτων πρόσβασης, αναφορά αδρανών λογαριασμών |
| Ασφαλής αυθεντικοποίηση | 5.17, 8.5 | Μειώνει τον κίνδυνο κλοπής διαπιστευτηρίων, παράκαμψης MFA και κατάληψης συνεδρίας | Διαμόρφωση MFA, ρυθμίσεις κωδικών πρόσβασης και διακριτικών, εγκρίσεις εξαιρέσεων |
| Καταγραφή | 8.15 | Δημιουργεί το αρχείο που απαιτείται για ανίχνευση και διερεύνηση | Πηγές αρχείων καταγραφής, ρυθμίσεις διατήρησης, δείγματα συμβάντων αυθεντικοποίησης |
| Παρακολούθηση | 8.16 | Εντοπίζει ανωμαλίες, αδύνατη μετακίνηση, κατάχρηση διακριτικών και κλιμάκωση προνομίων | Κανόνες SIEM, ιστορικό ειδοποιήσεων, σημειώσεις αρχικής αξιολόγησης, αρχεία ρύθμισης ανίχνευσης |
| Απόφαση περιστατικού | 5.24, 5.25, 5.26 | Μετατρέπει ύποπτα συμβάντα σε διαχειριζόμενα περιστατικά | Δελτίο περιστατικού, ταξινόμηση σοβαρότητας, αρχείο κλιμάκωσης |
| Συλλογή τεκμηρίων | 5.28 | Διατηρεί αρχεία καταγραφής, διακριτικά, εξαγωγές και αλυσίδα επιμέλειας | Μητρώο τεκμηρίων, κατακερματισμοί, χρονοσημάνσεις, αρχείο καταγραφής πρόσβασης, εγκληματολογική εξαγωγή |
| Μάθηση και διόρθωση | 5.27, 5.36 | Αποτρέπει την επανάληψη και αποδεικνύει βελτίωση ελέγχων | Ανασκόπηση μετά το περιστατικό, διορθωτικές ενέργειες, αξιολόγηση αποτελεσματικότητας ελέγχων |
Ο πίνακας δεν είναι θεωρητική χαρτογράφηση. Είναι η πρακτική αλυσίδα τεκμηρίων που θα αναμένει ένας ελεγκτής, μέλος Διοικητικού Συμβουλίου ή ρυθμιστική αρχή μετά από περιστατικό ταυτότητας.
Τι προσθέτουν οι πολιτικές Clarysec: ιδιοκτησία, εναύσματα και κανόνες τεκμηρίων
Τα εργαλεία ταυτότητας δεν δημιουργούν αυτόματα λογοδοσία. Κατά τη διάρκεια μιας κρίσης, οι ομάδες απόκρισης χρειάζονται αρμοδιότητα για ανάκληση συνεδριών, απενεργοποίηση λογαριασμών, εξαγωγή αρχείων καταγραφής, διατήρηση τεκμηρίων και λήψη αποφάσεων κλιμάκωσης. Οι ελεγκτές πρέπει να δουν ότι αυτές οι ενέργειες δεν αυτοσχεδιάστηκαν.
Η σουίτα πολιτικών της Clarysec παρέχει αυτό το λειτουργικό μοντέλο.
Από την επιχειρησιακή User Account and Privilege Management Policy User Account and Privilege Management Policy, η ενότητα Απαιτήσεις Διακυβέρνησης, ρήτρα 5.9, ορίζει:
Ο οργανισμός οφείλει να τηρεί λεπτομερές αποθετήριο όλων των ενεργών και αδρανών διαπιστευτηρίων, προνομιούχων λογαριασμών και λογαριασμών υπηρεσίας σε επίπεδο συστήματος. Το αποθετήριο αυτό πρέπει να επικαιροποιείται συνεχώς και να ανασκοπείται ανά τρίμηνο.
Αυτό μετατρέπει την απογραφή ταυτοτήτων σε ρητή υποχρέωση ελέγχου. Είναι ιδιαίτερα σημαντικό επειδή οι λογαριασμοί υπηρεσίας, τα κλειδιά API και τα αδρανή διαπιστευτήρια αποτελούν συχνά τυφλά σημεία του ITDR.
Η ίδια πολιτική ορίζει στην ενότητα Απαιτήσεις Διακυβέρνησης, ρήτρα 5.8:
Όλες οι διαχειριστικές δραστηριότητες και οι ενέργειες προνομιούχων λογαριασμών πρέπει να καταγράφονται με τρόπο που παρέχει ένδειξη παραποίησης και να παρακολουθούνται για ανωμαλίες ή παραβιάσεις πολιτικής.
Αυτή η ενότητα συνδέει τη διαχείριση προνομιούχας πρόσβασης με την ανίχνευση. Μια προνομιούχα ενέργεια δεν είναι απλώς επιτρεπτή ή απορριπτέα. Πρέπει να παρακολουθείται για συμπεριφορά που δεν ταιριάζει με τον χρήστη, τον ρόλο, την πηγή, τον χρόνο ή την επιχειρησιακή διαδικασία.
Για μικρότερους οργανισμούς, η User Account and Privilege Management Policy - SME User Account and Privilege Management Policy - SME δίνει μια σύντομη απαίτηση στην ενότητα Επιβολή και Συμμόρφωση, ρήτρα 8.1.1:
Ο Επικεφαλής Πληροφορικής πρέπει να ανασκοπεί τακτικά τα αρχεία καταγραφής συστήματος για απόπειρες μη εξουσιοδοτημένης πρόσβασης, ανωμαλίες σύνδεσης ή μη εγκεκριμένες αλλαγές προνομίων.
Εδώ ξεκινούν πολλά προγράμματα ITDR για ΜΜΕ. Δεν απαιτείται μεγάλο SOC. Απαιτείται ονομαστική ιδιοκτησία και τακτική ανασκόπηση των σωστών σημάτων ταυτότητας.
Η πολιτική καταγραφής παρέχει τη βάση των τεκμηρίων. Η Logging and Monitoring Policy - SME Logging and Monitoring Policy - SME προσδιορίζει στην ενότητα Απαιτήσεις Διακυβέρνησης, ρήτρα 5.4.2:
Αρχεία καταγραφής αυθεντικοποίησης: επιτυχείς και αποτυχημένες απόπειρες σύνδεσης, διάρκεια συνεδρίας, χρήση MFA
Αυτά τα πεδία δεν είναι προαιρετικά. Βοηθούν να αποδειχθεί αν το ύποπτο συμβάν περιλάμβανε επιτυχή αυθεντικοποίηση, επαναλαμβανόμενες αποτυχίες, χρήση MFA, επίμονη συνεδρία ή μη φυσιολογική διάρκεια.
Η επιχειρησιακή Logging and Monitoring Policy Logging and Monitoring Policy επεκτείνει το απαιτούμενο πεδίο καταγραφής στην ενότητα Απαιτήσεις Υλοποίησης Πολιτικής, ρήτρα 6.1.1:
Όλα τα καλυπτόμενα συστήματα πρέπει να παράγουν αρχεία καταγραφής που αποτυπώνουν: 6.1.1.1 Αυθεντικοποίηση χρηστών και απόπειρες πρόσβασης 6.1.1.2 Δραστηριότητες προνομιούχων χρηστών 6.1.1.3 Αλλαγές διαμόρφωσης 6.1.1.4 Αποτυχημένες απόπειρες πρόσβασης ή συμβάντα συστήματος 6.1.1.5 Ανιχνεύσεις κακόβουλου λογισμικού και ειδοποιήσεις ασφάλειας 6.1.1.6 Εξωτερικές επικοινωνίες και ενεργοποιήσεις κανόνων τείχους προστασίας
Οι αλλαγές διαμόρφωσης είναι ιδιαίτερα σημαντικές στις επιθέσεις ταυτότητας. Οι επιτιθέμενοι συχνά προσθέτουν εγκρίσεις OAuth, δημιουργούν κανόνες προώθησης, καταχωρίζουν συσκευές, τροποποιούν μεθόδους MFA ή δημιουργούν εναλλακτικές διαδρομές επείγουσας πρόσβασης.
Η πολιτική απόκρισης σε περιστατικά παρέχει στη συνέχεια αρμοδιότητα στις ομάδες απόκρισης. Η επιχειρησιακή Incident Response Policy Incident Response Policy ορίζει στην ενότητα Απαιτήσεις Υλοποίησης Πολιτικής, ρήτρα 6.2.1:
Το SOC πρέπει να απομονώνει αμέσως τα επηρεαζόμενα συστήματα, να ανακαλεί παραβιασμένα διαπιστευτήρια ή να αποκλείει κακόβουλη κίνηση με χρήση εργαλείων τείχους προστασίας ή ασφάλειας τερματικών σημείων.
Η Incident Response Policy - SME Incident Response Policy - SME ορίζει στην ενότητα Ρόλοι και Αρμοδιότητες, ρήτρα 4.2.2:
Υλοποιεί ενέργειες περιορισμού και ανάκαμψης, για παράδειγμα με απενεργοποίηση πρόσβασης ή επαναφορά αντιγράφων ασφαλείας.
Για το ITDR, η ανάκληση κωδικού πρόσβασης δεν αρκεί. Οι οδηγίες εκτέλεσης ενεργειών πρέπει να περιλαμβάνουν απενεργοποίηση λογαριασμών, ανάκληση συνεδριών, ακύρωση εγκρίσεων OAuth, περιοδική αλλαγή μυστικών, επαναφορά μεθόδων MFA και αναθεώρηση εκχωρημένων δικαιωμάτων.
Ο χειρισμός τεκμηρίων είναι η διαφορά μεταξύ απόκρισης και απόδειξης. Η επιχειρησιακή Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy ορίζει στην ενότητα Απαιτήσεις Διακυβέρνησης, ρήτρα 5.5:
Όλα τα συλλεγμένα τεκμήρια πρέπει να ταυτοποιούνται μοναδικά, να επισημαίνονται και να αποθηκεύονται σε ασφαλές αποθετήριο με: 5.5.1 Επαλήθευση ακεραιότητας, όπως τιμές κατακερματισμού SHA-256 5.5.2 Χρονοσημασμένα αρχεία καταγραφής πρόσβασης 5.5.3 Καταχωρίσεις αλυσίδας επιμέλειας υπογεγραμμένες από κάθε θεματοφύλακα
Η Evidence Collection and Forensics Policy - SME Evidence Collection and Forensics Policy - SME ορίζει στην ενότητα Απαιτήσεις Υλοποίησης Πολιτικής, ρήτρα 6.1.1:
Πρέπει πάντα να δημιουργείται εγκληματολογικό αντίγραφο ή εξαγωγή· τα αρχικά τεκμήρια δεν πρέπει ποτέ να τροποποιούνται απευθείας.
Στο σενάριο της FinScale, αυτό σημαίνει ότι το SOC εξάγει αρχεία καταγραφής του παρόχου ταυτότητας, αρχεία καταγραφής ελέγχου SaaS, αρχεία πρόσβασης γραμματοκιβωτίου, αρχεία συναίνεσης OAuth, αρχεία ανάκλησης συνεδριών και ειδοποιήσεις SIEM σε αποθετήριο τεκμηρίων με προστασία ακεραιότητας και αλυσίδα επιμέλειας.
Δημιουργία του οδικού χάρτη ITDR με το Zenith Blueprint
Το Zenith Blueprint μεταφράζει την αλυσίδα ελέγχων σε βήματα υλοποίησης.
Στη φάση Controls in Action, Step 19, Technological Controls I, το Blueprint είναι σαφές για την αυθεντικοποίηση:
Όπου είναι εφικτό, η αυθεντικοποίηση μόνο με κωδικό πρόσβασης πρέπει να αποφεύγεται, ιδίως για διαχειριστικούς λογαριασμούς, κονσόλες νέφους, εργαλεία απομακρυσμένης πρόσβασης και κάθε σύστημα εκτεθειμένο στο διαδίκτυο. Το MFA, με χρήση δεύτερου παράγοντα όπως κλειδί υλικού, εφαρμογή κινητής συσκευής ή βιομετρικά στοιχεία, αποτελεί πλέον βασικό έλεγχο, όχι πολυτέλεια. Μετριάζει τους κινδύνους κλοπής διαπιστευτηρίων, phishing και επιθέσεων brute-force.
Το ίδιο βήμα υπερβαίνει τους κωδικούς πρόσβασης. Απαιτεί ασφαλή αποθήκευση και μετάδοση δεδομένων αυθεντικοποίησης, ασφαλή χειρισμό διακριτικών API, αναγνωριστικών συνεδρίας και διαπιστευτηρίων OAuth, εργαλεία διαχείρισης μυστικών για αυθεντικοποίηση μεταξύ μηχανών, περιοδική αλλαγή διακριτικών, ελέγχους διάρκειας ζωής συνεδριών, ασφαλείς σημάνσεις cookie και ανασκόπηση αρχείων καταγραφής αυθεντικοποίησης.
Το Step 22, Organizational Controls, τυποποιεί τον κύκλο ζωής πρόσβασης. Καθοδηγεί τις ομάδες να ενοποιούν τη χορήγηση και την κατάργηση πρόσβασης με το Ανθρώπινο Δυναμικό, να πραγματοποιούν τεκμηριωμένες τριμηνιαίες αναθεωρήσεις δικαιωμάτων πρόσβασης, να ορίζουν τύπους ταυτοτήτων όπως ατομικούς λογαριασμούς, κοινόχρηστους λογαριασμούς και λογαριασμούς υπηρεσίας, να εφαρμόζουν MFA για προνομιούχους λογαριασμούς, να καταργούν αδρανείς λογαριασμούς και να αλλάζουν περιοδικά τα διαπιστευτήρια υπηρεσίας.
Το Step 19 παρέχει επίσης τη διαδρομή βελτίωσης της καταγραφής: προώθηση κρίσιμων αρχείων καταγραφής σε SIEM ή συγκεντρωτή αρχείων καταγραφής, επικύρωση διατήρησης, ιχνηλάτηση πρόσφατου συμβάντος με χρήση αρχείων καταγραφής, τεκμηρίωση χαρακτηριστικών ακεραιότητας αρχείων καταγραφής και επιβεβαίωση ειδοποίησης για αποτυχημένες συνδέσεις ή κλιμακώσεις προνομίων. Ο συγχρονισμός χρόνου έχει σημασία, επειδή η ανακατασκευή περιστατικού αποτυγχάνει όταν ο πάροχος ταυτότητας, το SaaS, τα τερματικά σημεία και τα αρχεία καταγραφής νέφους διαφωνούν στις χρονοσημάνσεις.
Το Step 23, Organizational Controls για 5.19 έως 5.37, επικυρώνει τις ικανότητες διαχείρισης περιστατικών. Απαιτεί επικαιροποιημένο σχέδιο απόκρισης σε περιστατικά, ορισμένα κοινοποιητέα συμβάντα, ασκήσεις επιτραπέζιου σεναρίου, τεκμηριωμένες αποφάσεις, αρχεία επικοινωνίας, διδάγματα που αντλήθηκαν και διατήρηση ψηφιακών τεκμηρίων, όπως στιγμιότυπα αρχείων καταγραφής, αντίγραφα ασφαλείας και ασφαλή απομόνωση.
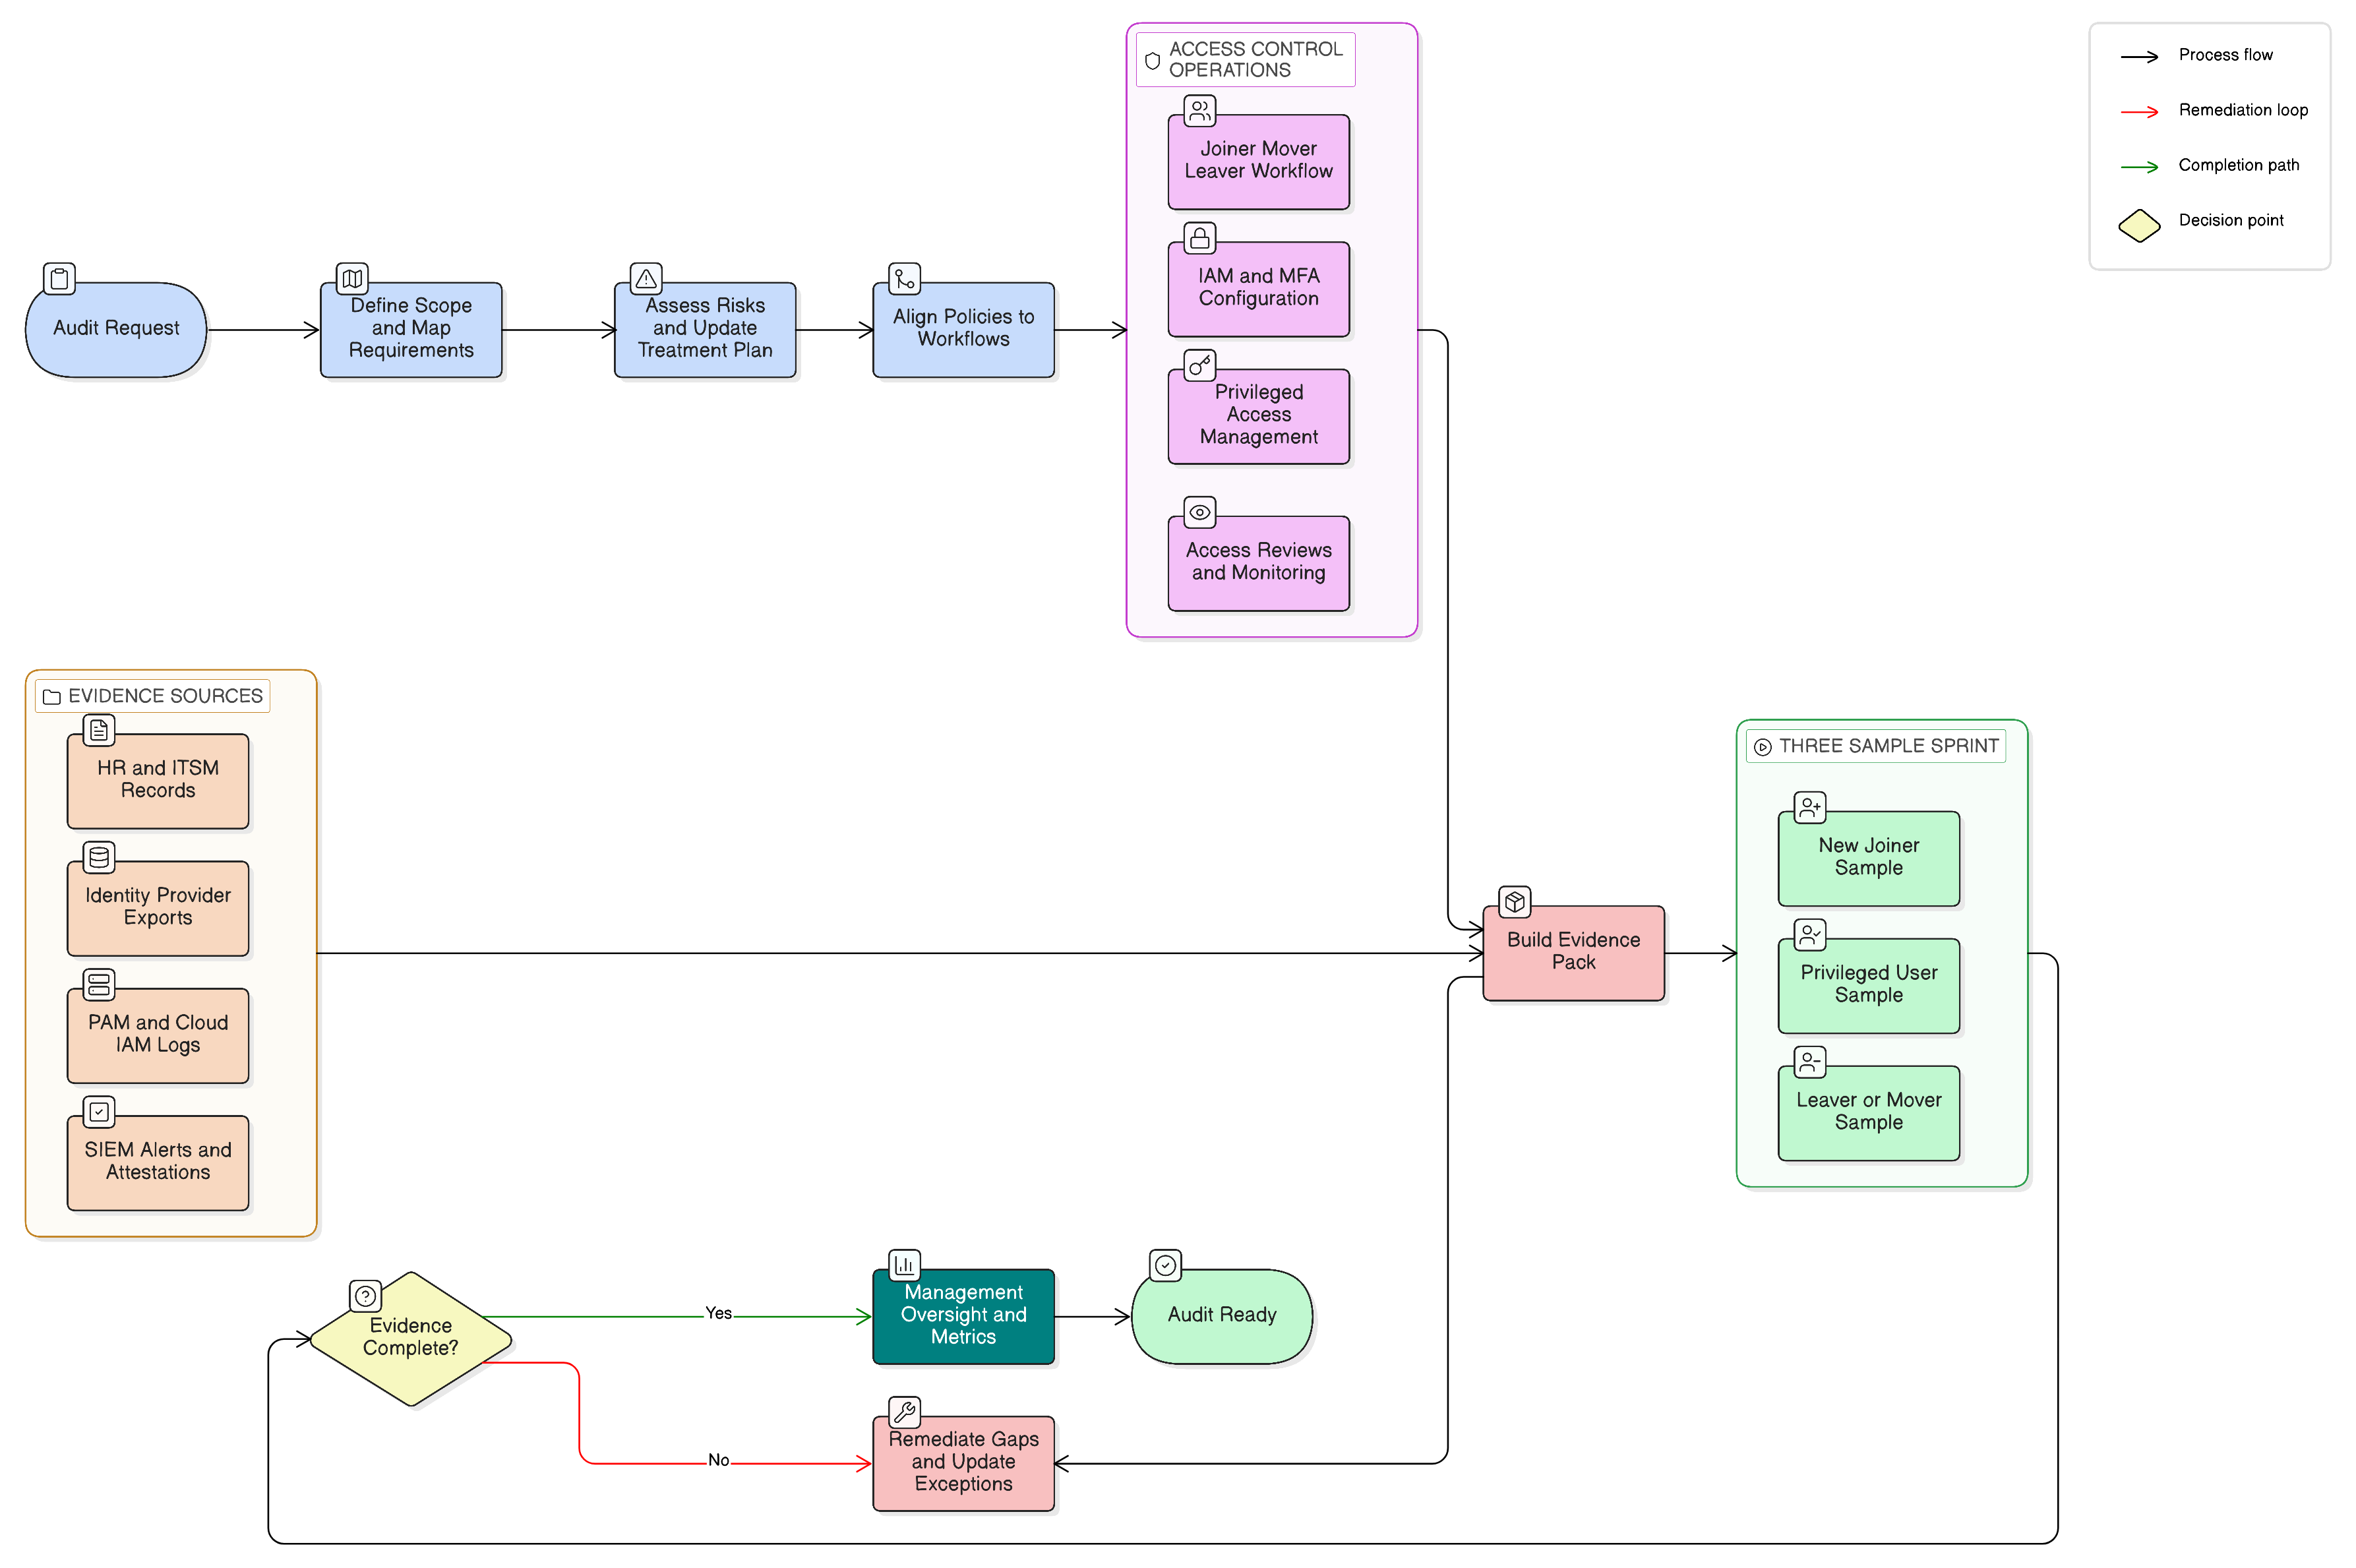
Μια πρακτική ακολουθία ITDR της Clarysec έχει ως εξής:
- Ορίστε τύπους ταυτοτήτων και ιδιοκτήτες.
- Ασφαλίστε την αυθεντικοποίηση, τα διακριτικά και τις συνεδρίες.
- Συλλέξτε αρχεία καταγραφής αυθεντικοποίησης, προνομίων και SaaS.
- Παρακολουθήστε συμπεριφορά υψηλού κινδύνου.
- Ορίστε κανόνες απόφασης από συμβάν σε περιστατικό.
- Διατηρήστε τεκμήρια.
- Αναφέρετε, ανακάμψτε και βελτιώστε.
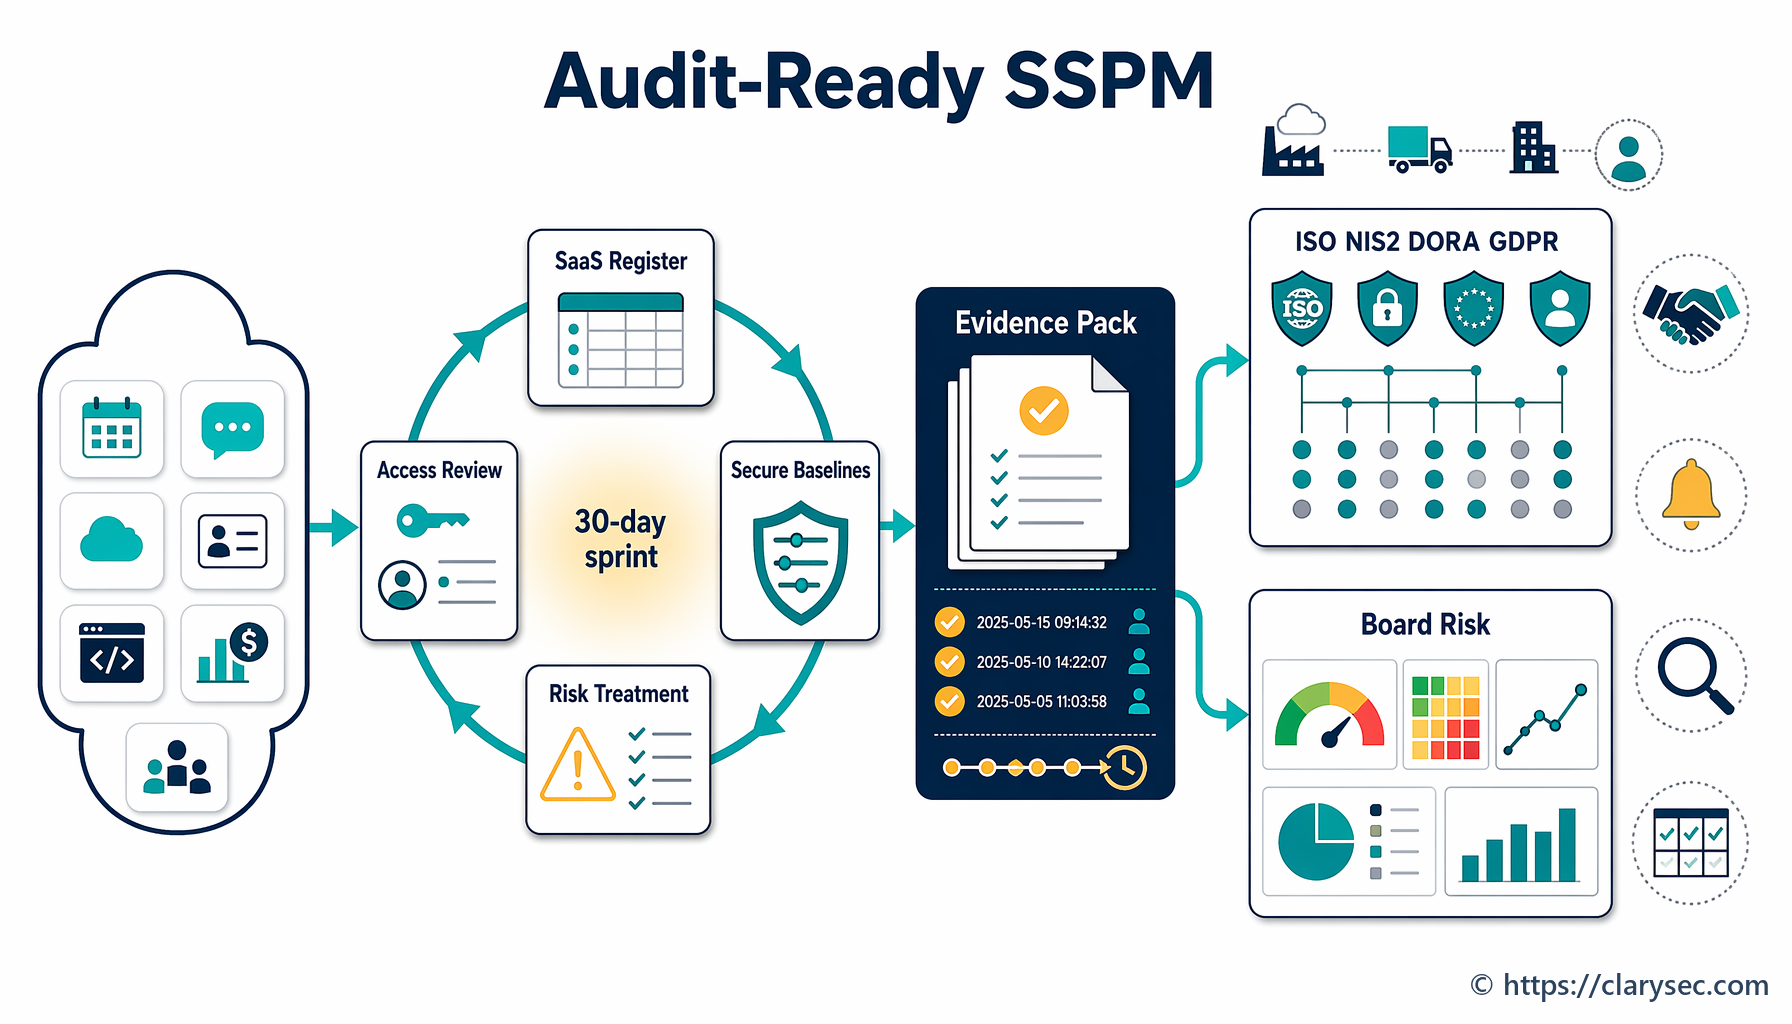
Πακέτο τεκμηρίων ITDR μίας εβδομάδας
Ένα στοχευμένο «πακέτο τεκμηρίων περιστατικού ταυτότητας» είναι ένας από τους ταχύτερους τρόπους ανάδειξης κενών. Επιλέξτε ένα σενάριο υψηλού κινδύνου, όπως: «Ένας προνομιούχος χρήστης SaaS δίνει συναίνεση σε μη εξουσιοδοτημένη εφαρμογή OAuth και το διακριτικό χρησιμοποιείται για πρόσβαση σε δεδομένα πελατών».
Στη συνέχεια, δημιουργήστε το πακέτο τεκμηρίων μέσα σε μία εβδομάδα.
| Ημέρα | Ενέργεια | Σημείο αναφοράς εργαλειοθήκης Clarysec | Παραδοτέο |
|---|---|---|---|
| Ημέρα 1 | Προσδιορίστε τα συστήματα, τις ταυτότητες και τις διαδρομές δεδομένων που εμπλέκονται στο σενάριο | Zenith Blueprint Step 22 και User Account and Privilege Management Policy | Απόσπασμα απογραφής ταυτοτήτων, προνομιούχοι χρήστες, λογαριασμοί υπηρεσίας, εφαρμογές SaaS, ιδιοκτήτης δεδομένων |
| Ημέρα 2 | Επιβεβαιώστε τους ελέγχους αυθεντικοποίησης και συνεδριών | Zenith Blueprint Step 19 | Ρυθμίσεις MFA, διάρκεια ζωής συνεδρίας, δυνατότητα ανάκλησης διακριτικών, εξαιρέσεις |
| Ημέρα 3 | Επικυρώστε τις πηγές αρχείων καταγραφής | Logging and Monitoring Policy | Αρχεία καταγραφής παρόχου ταυτότητας, αρχεία καταγραφής ελέγχου SaaS, συμβάντα συναίνεσης OAuth, προνομιούχες ενέργειες |
| Ημέρα 4 | Δημιουργήστε λογική ανίχνευσης | Zenith Controls 8.16 και αποτελέσματα NIST CSF DETECT | Ειδοποιήσεις για νέες εγκρίσεις OAuth, αδύνατη μετακίνηση, ανωμαλίες MFA, αλλαγές προνομίων |
| Ημέρα 5 | Εκτελέστε άσκηση επιτραπέζιου σεναρίου | Zenith Blueprint Step 23 και Incident Response Policy | Δελτίο περιστατικού, χρονογραμμή, απόφαση σοβαρότητας, ενέργειες περιορισμού |
| Ημέρα 6 | Διατηρήστε τεκμήρια | Evidence Collection and Forensics Policy | Εγκληματολογικές εξαγωγές, κατακερματισμοί, αρχείο καταγραφής αλυσίδας επιμέλειας, ευρετήριο τεκμηρίων |
| Ημέρα 7 | Χαρτογραφήστε τα κανονιστικά σημεία απόφασης | ISO/IEC 27001:2022 αντιμετώπιση κινδύνου, NIS2, DORA, GDPR | Αξιολόγηση αναφοράς, αξιολόγηση παραβίασης, σχέδιο διορθωτικών ενεργειών |
Συμπεριλάβετε τουλάχιστον ένα πραγματικό ίχνος. Πάρτε μια καλοήθη πρόσφατη ανωμαλία σύνδεσης και δείξτε πώς η ομάδα μεταβαίνει από την ειδοποίηση στην ταυτότητα χρήστη, στη συσκευή, στην πηγαία IP, στη μέθοδο MFA, στη διάρκεια συνεδρίας, στους πόρους SaaS που προσπελάστηκαν, στα δεδομένα που αγγίχθηκαν και στην απόφαση περιορισμού. Αν ο οργανισμός δεν μπορεί να ανακατασκευάσει αυτή την αλυσίδα σε άσκηση επιτραπέζιου σεναρίου, θα δυσκολευτεί σε πραγματικό περιστατικό.
Το παραδοτέο γίνεται επαναχρησιμοποιήσιμο τεκμήριο για εσωτερικούς ελέγχους ISO/IEC 27001:2022, δοκιμές διαδικασίας περιστατικών ΤΠΕ DORA, εποπτεία κυβερνοϋγιεινής NIS2 και λογοδοσία GDPR.
Χαρτογράφηση του ITDR σε NIS2, DORA και GDPR Article 32
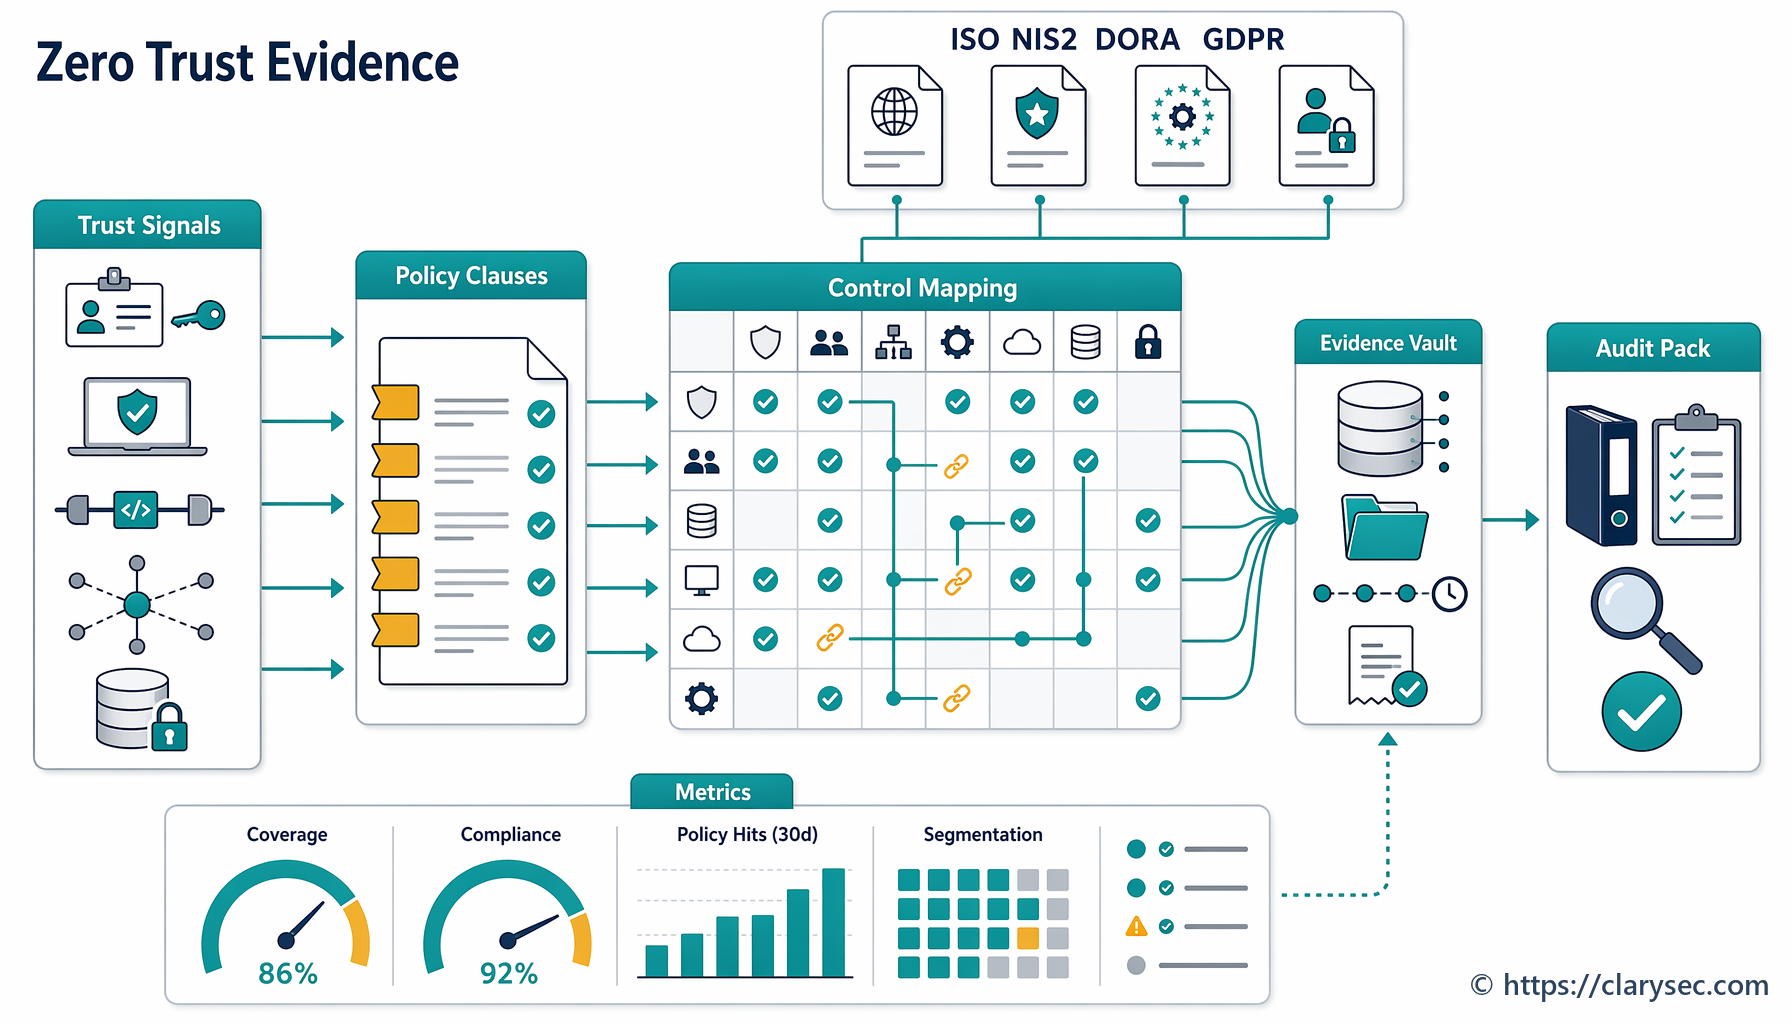
Η ισχύς ενός ενιαίου μοντέλου ITDR είναι ότι τα ίδια τεκμήρια ικανοποιούν πολλαπλές υποχρεώσεις, ενώ σέβονται τη γλώσσα κάθε πλαισίου.
Το NIS2 Article 21 αναμένει τεχνικά, επιχειρησιακά και οργανωτικά μέτρα βάσει κινδύνου και αναλογικότητας. Για το ITDR, αυτό σημαίνει έλεγχο πρόσβασης, διαχείριση περιουσιακών στοιχείων, κυβερνοϋγιεινή, εκπαίδευση, χειρισμό περιστατικών, αξιολόγηση αποτελεσματικότητας ελέγχων και MFA ή συνεχή αυθεντικοποίηση όπου ενδείκνυται. Το Article 23 δημιουργεί σταδιακή αναφορά για σημαντικά περιστατικά, συμπεριλαμβανομένης έγκαιρης προειδοποίησης εντός 24 ωρών, κοινοποίησης περιστατικού εντός 72 ωρών και τελικής αναφοράς εντός ενός μήνα.
Τα DORA Articles 8 έως 14 απαιτούν αναγνώριση περιουσιακών στοιχείων ΤΠΕ και εξαρτήσεων, προστασία και πρόληψη, μηχανισμούς ανίχνευσης, συνέχεια και ανάκαμψη, μάθηση και επικοινωνία. Τα Articles 17 έως 19 απαιτούν διαχείριση περιστατικών, αναγνώριση βασικής αιτίας, δείκτες έγκαιρης προειδοποίησης, ταξινόμηση ανά σοβαρότητα και κρισιμότητα υπηρεσίας, κλιμάκωση, ενημέρωση διοικητικού οργάνου, αναφορά στην αρμόδια αρχή και ενημέρωση πελατών όταν επηρεάζονται οικονομικά συμφέροντα.
Το GDPR απαιτεί κατάλληλα τεχνικά και οργανωτικά μέτρα και αποδείξιμη λογοδοσία. Σε επιθέσεις ταυτότητας, τα ερωτήματα GDPR περιλαμβάνουν αν υπήρξε μη εξουσιοδοτημένη πρόσβαση, ποια δεδομένα προσωπικού χαρακτήρα εμπλέκονταν, αν λειτουργούσαν οι δικλίδες ασφαλείας και αν ενεργοποιούνται τα κατώφλια κοινοποίησης παραβίασης.
| Στοιχείο τεκμηρίωσης | Αξία για ISO/IEC 27001:2022 | Αξία για NIS2 | Αξία για DORA | Αξία για GDPR Article 32 |
|---|---|---|---|---|
| Απογραφή ταυτοτήτων και αναθεωρήσεις δικαιωμάτων πρόσβασης | Υποστηρίζει την αντιμετώπιση κινδύνου, τα δικαιώματα πρόσβασης και τα τεκμήρια SoA | Υποστηρίζει τον έλεγχο πρόσβασης και τη διαχείριση περιουσιακών στοιχείων | Υποστηρίζει την αναγνώριση περιουσιακών στοιχείων ΤΠΕ και κρίσιμων λειτουργιών | Δείχνει ότι η πρόσβαση περιορίστηκε σε εξουσιοδοτημένους χρήστες |
| MFA και έλεγχοι συνεδριών | Υποστηρίζει την ασφαλή αυθεντικοποίηση και τη μείωση κινδύνου | Υποστηρίζει κυβερνοϋγιεινή και μέτρα αυθεντικοποίησης | Υποστηρίζει απαιτήσεις προστασίας και πρόληψης | Δείχνει κατάλληλες δικλίδες ασφαλείας έναντι μη εξουσιοδοτημένης πρόσβασης |
| Αρχεία καταγραφής αυθεντικοποίησης και SaaS | Υποστηρίζει ελέγχους καταγραφής και παρακολούθησης | Υποστηρίζει ανίχνευση περιστατικών και λεπτομέρειες κοινοποίησης 72 ωρών | Υποστηρίζει ανίχνευση, ταξινόμηση και ανάλυση βασικής αιτίας | Υποστηρίζει αξιολόγηση παραβίασης και λογοδοσία |
| Χρονογραμμή και ταξινόμηση περιστατικού | Υποστηρίζει διαχείριση περιστατικών και αξιολόγηση συμβάντων | Υποστηρίζει την ακολουθία αναφοράς σημαντικού περιστατικού | Υποστηρίζει τη διαδικασία μείζονος περιστατικού ΤΠΕ | Υποστηρίζει τη λήψη απόφασης για παραβίαση δεδομένων προσωπικού χαρακτήρα |
| Αποθετήριο τεκμηρίων και αλυσίδα επιμέλειας | Υποστηρίζει συλλογή τεκμηρίων και δυνατότητα ελέγχου | Υποστηρίζει επικοινωνίες με ρυθμιστική αρχή και CSIRT | Υποστηρίζει εποπτική ανασκόπηση και τελική αναφορά | Υποστηρίζει αποδείξιμη συμμόρφωση |
| Διορθωτικές ενέργειες και διδάγματα που αντλήθηκαν | Υποστηρίζει συνεχή βελτίωση | Υποστηρίζει διορθωτικά μέτρα χωρίς αδικαιολόγητη καθυστέρηση | Υποστηρίζει μάθηση μετά το περιστατικό | Υποστηρίζει λογοδοσία και βελτίωση βάσει κινδύνου |
Για τις επιχειρήσεις χρηματοοικονομικής τεχνολογίας, η σχέση NIS2 και DORA έχει σημασία. Το DORA αντιμετωπίζεται ως τομεακό πλαίσιο για χρηματοοικονομικές οντότητες εντός πεδίου εφαρμογής, όπου υπάρχουν επικαλυπτόμενες υποχρεώσεις κινδύνου ΤΠΕ και αναφοράς περιστατικών. Στην πράξη, οι οργανισμοί πρέπει να δημιουργήσουν ένα ενιαίο μοντέλο τεκμηρίων ITDR και να χαρτογραφήσουν τις αποφάσεις αναφοράς στην εφαρμοστέα νομική διαδρομή.
Για οργανισμούς SaaS, νέφους, διαχειριζόμενων υπηρεσιών, διαχειριζόμενης ασφάλειας και ψηφιακών πλατφορμών, το πεδίο εφαρμογής του NIS2 πρέπει να ελέγχεται προσεκτικά. Το NIS2 καλύπτει πολλούς τομείς του Annex I και Annex II, συμπεριλαμβανομένων ψηφιακών υποδομών, παρόχων υπηρεσιών υπολογιστικού νέφους, κέντρων δεδομένων, υπηρεσιών εμπιστοσύνης, DNS, μητρώων TLD, παρόχων διαχειριζόμενων υπηρεσιών, παρόχων διαχειριζόμενων υπηρεσιών ασφάλειας, διαδικτυακών αγορών, μηχανών αναζήτησης και πλατφορμών κοινωνικής δικτύωσης. Η οριοθέτηση πεδίου εφαρμογής και η ανάλυση ενδιαφερόμενων μερών της ISO/IEC 27001:2022 Clause 4 δεν είναι λοιπόν γραφειοκρατία. Καθορίζουν ποιες υποχρεώσεις πρέπει να αντιμετωπίζει το ISMS.
Κίνδυνος ταυτότητας προμηθευτών και SaaS
Τα περιστατικά ταυτότητας συχνά εξαρτώνται από τεκμήρια προμηθευτών. Μπορεί ο πάροχος SaaS να εξάγει αρχεία καταγραφής ελέγχου; Εμφανίζει συμβάντα συναίνεσης OAuth; Υποστηρίζει ασφαλείς ελέγχους πρόσβασης, καταγραφή και προστασία δεδομένων; Καλύπτονται συμβατικά η υποστήριξη σε περιστατικά, η τοποθεσία δεδομένων, η υπεργολαβική ανάθεση, τα δικαιώματα πρόσβασης και οι προβλέψεις εξόδου;
Η Cloud Usage Policy - SME της Clarysec Cloud Usage Policy - SME περιλαμβάνει άμεση απαίτηση από την ενότητα Απαιτήσεις Διακυβέρνησης, ρήτρα 5.2.4:
Η υπηρεσία παρέχει ασφαλείς ελέγχους πρόσβασης, δυνατότητες καταγραφής και προστασίας δεδομένων
Αυτή η απλή πρόταση είναι έλεγχος προμήθειας. Αν μια πλατφόρμα SaaS δεν μπορεί να παράγει τα αρχεία καταγραφής ταυτότητας που απαιτούνται για απόκριση σε περιστατικά, δημιουργεί κίνδυνο συμμόρφωσης.
Το DORA το καθιστά ρητό μέσω των υποχρεώσεων κινδύνου τρίτων παρόχων ΤΠΕ. Οι χρηματοοικονομικές οντότητες παραμένουν υπεύθυνες για τη συμμόρφωση, πρέπει να τηρούν μητρώα συμβάσεων υπηρεσιών ΤΠΕ, να διακρίνουν κρίσιμες ή σημαντικές λειτουργίες, να διεξάγουν δέουσα επιμέλεια, να αξιολογούν κίνδυνο συγκέντρωσης, να περιλαμβάνουν δικαιώματα ελέγχου και πρόσβασης, να ορίζουν υποστήριξη σε περιστατικά και να διασφαλίζουν στρατηγικές εξόδου.
Στο Zenith Controls, ο έλεγχος ISO/IEC 27001:2022 8.16 Δραστηριότητες παρακολούθησης συνδέεται με το 5.22 Παρακολούθηση, ανασκόπηση και διαχείριση αλλαγών υπηρεσιών προμηθευτών. Αυτό αντανακλά την επιχειρησιακή πραγματικότητα. Οι ειδοποιήσεις παρόχου ταυτότητας, τα αρχεία καταγραφής ελέγχου SaaS, η δραστηριότητα διαχειριστών νέφους και οι λογαριασμοί παρόχων διαχειριζόμενων υπηρεσιών αποτελούν όλα μέρος της επιφάνειας ITDR.
Πώς θα αξιολογήσουν οι ελεγκτές το ITDR
Ένα ισχυρό πρόγραμμα ITDR πρέπει να αντέχει σε πολλαπλές οπτικές ελέγχου. Κάθε κοινό θέτει διαφορετικά ερωτήματα, αλλά τα τεκμήρια πρέπει να προέρχονται από το ίδιο σύστημα ελέγχων.
Ένας ελεγκτής ISO/IEC 27001:2022 θα ρωτήσει αν οι απειλές ταυτότητας περιλαμβάνονται στην αξιολόγηση κινδύνου, αν οι ιδιοκτήτες κινδύνου ενέκριναν την αντιμετώπιση, αν η Δήλωση Εφαρμοσιμότητας περιλαμβάνει σχετικούς ελέγχους Annex A, αν οι πολιτικές εφαρμόζονται και αν τα τεκμήρια δείχνουν ότι οι έλεγχοι λειτουργούν. Μπορεί να δειγματοληπτήσει έναν προνομιούχο λογαριασμό και να ιχνηλατήσει την έγκριση, τη ρύθμιση MFA, τη δραστηριότητα αρχείων καταγραφής, την αναθεώρηση δικαιωμάτων πρόσβασης και την κατάργηση πρόσβασης.
Ένας αξιολογητής NIST CSF 2.0 θα εξετάσει αποτελέσματα GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND και RECOVER. Το ITDR εντάσσεται φυσικά σε ένα προφίλ με πεδίο τον συμβιβασμό ταυτότητας, την κατάχρηση διακριτικών SaaS ή την κατάχρηση προνομιούχας πρόσβασης.
Ένας εξεταστής DORA θα αναζητήσει λογοδοσία διοικητικού οργάνου, επιχειρησιακές λειτουργίες υποστηριζόμενες από ΤΠΕ, μηχανισμούς ανίχνευσης, κριτήρια ταξινόμησης περιστατικών, κλιμάκωση, κανόνες επικοινωνίας με πελάτες, ανάλυση βασικής αιτίας και εξαρτήσεις ΤΠΕ από τρίτα μέρη.
Ένας ανασκοπητής GDPR θα ρωτήσει αν ο οργανισμός μπορεί να αποδείξει κατάλληλη ασφάλεια των δεδομένων προσωπικού χαρακτήρα. Θα εξετάσει περιορισμό πρόσβασης, ανίχνευση μη εξουσιοδοτημένης πρόσβασης, αρχεία καταγραφής που δείχνουν ποια δεδομένα ενδέχεται να προσπελάστηκαν, αξιολόγηση παραβίασης και τεκμήρια λογοδοσίας.
Ένας ελεγκτής COBIT 2019 ή τύπου ISACA θα εξετάσει διακυβέρνηση, στόχους ελέγχων, ιδιοκτησία, παρακολούθηση απόδοσης και διασφάλιση.
| Οπτική ελέγχου | Τυπικό ερώτημα ITDR | Τεκμήρια προς προετοιμασία |
|---|---|---|
| ISO/IEC 27001:2022 | Έχει αξιολογηθεί, αντιμετωπιστεί και ελεγχθεί ο κίνδυνος ταυτότητας μέσα στο ISMS; | Μητρώο Κινδύνων, SoA, πολιτική πρόσβασης, αναθεωρήσεις δικαιωμάτων πρόσβασης, αρχεία καταγραφής, αποτελέσματα εσωτερικού ελέγχου |
| NIST CSF 2.0 | Τα αποτελέσματα ταυτότητας διέπονται, προστατεύονται, ανιχνεύονται, αντιμετωπίζονται και ανακτώνται; | Προφίλ CSF, σχέδιο κενών, απογραφή ταυτοτήτων, κανόνες παρακολούθησης, αρχεία απόκρισης |
| DORA | Μπορούν να ανιχνευθούν, ταξινομηθούν, κλιμακωθούν και αναφερθούν περιστατικά ταυτότητας που επηρεάζουν υπηρεσίες ΤΠΕ; | Χάρτης περιουσιακών στοιχείων ΤΠΕ, ταξινόμηση περιστατικών, ενημέρωση διοίκησης, αναφορά βασικής αιτίας |
| GDPR | Μπορεί ο οργανισμός να αποδείξει κατάλληλη προστασία της πρόσβασης σε δεδομένα προσωπικού χαρακτήρα; | Αρχεία καταγραφής πρόσβασης σε δεδομένα, αξιολόγηση παραβίασης, πακέτο τεκμηρίων, αποφάσεις κινδύνου ιδιωτικότητας |
| COBIT 2019 και ISACA | Οι έλεγχοι ταυτότητας διέπονται, μετρώνται και βελτιώνονται; | Ιδιοκτησία ελέγχων, μετρικές, Μητρώο Εξαιρέσεων, αναφορά προς τη διοίκηση, παρακολούθηση αποκατάστασης |
Το Zenith Controls είναι χρήσιμο εδώ επειδή λειτουργεί ως οδηγός διατομεακής συμμόρφωσης. Δεν δημιουργεί ξεχωριστούς «Zenith controls». Χαρτογραφεί περιοχές ελέγχων ISO/IEC 27001:2022 σε συναφείς ελέγχους ISO, άλλα πρότυπα, προσδοκίες ελέγχου και σχέσεις υλοποίησης.
Μετρικές που αποδεικνύουν ότι το ITDR λειτουργεί
Τα Διοικητικά Συμβούλια και οι ελεγκτές δεν χρειάζονται ακατέργαστο θόρυβο SIEM. Χρειάζονται τεκμήρια ότι οι έλεγχοι ταυτότητας λειτουργούν και βελτιώνονται. Χρήσιμες μετρικές ITDR περιλαμβάνουν:
- Ποσοστό προνομιούχων λογαριασμών με MFA ανθεκτικό στο phishing.
- Αριθμός αδρανών λογαριασμών παλαιότερων από το όριο της πολιτικής.
- Αριθμός λογαριασμών υπηρεσίας χωρίς ιδιοκτήτη ή ημερομηνία περιοδικής αλλαγής.
- Ποσοστό κρίσιμων πλατφορμών SaaS που αποστέλλουν αρχεία καταγραφής αυθεντικοποίησης στο SIEM.
- Μέσος χρόνος έως την ανίχνευση ύποπτης δραστηριότητας ταυτότητας.
- Μέσος χρόνος ανάκλησης παραβιασμένων συνεδριών και διακριτικών.
- Αριθμός εφαρμογών OAuth που εγκρίθηκαν, απορρίφθηκαν ή αφαιρέθηκαν.
- Ποσοστό περιστατικών ταυτότητας με πλήρη πακέτα τεκμηρίων.
- Αριθμός εκπρόθεσμων ευρημάτων αναθεώρησης δικαιωμάτων πρόσβασης.
- Αριθμός πλατφορμών προμηθευτών που δεν διαθέτουν τα απαιτούμενα αρχεία καταγραφής ταυτότητας.
Αυτές οι μετρικές πρέπει να τροφοδοτούν την Ανασκόπηση της Διοίκησης ISO/IEC 27001:2022, την εποπτεία διακυβέρνησης NIS2, την αναφορά κινδύνων ΤΠΕ DORA και τις συζητήσεις λογοδοσίας GDPR.
Συνήθη ευρήματα ελέγχου ITDR και διορθώσεις
Η Clarysec βλέπει συχνά πέντε επαναλαμβανόμενα ευρήματα.
Πρώτον, οι οργανισμοί ενεργοποιούν MFA αλλά δεν παρακολουθούν τη συμπεριφορά MFA. Διορθώστε το με καταγραφή αλλαγών μεθόδων MFA, αποτυχημένων προκλήσεων, αδύνατης μετακίνησης, καταχώρισης νέων συσκευών και επαναλαμβανόμενων αποπειρών ειδοποιήσεων push.
Δεύτερον, οι λογαριασμοί υπηρεσίας εξαιρούνται από τη διακυβέρνηση ταυτοτήτων. Διορθώστε το με απογραφή λογαριασμών σε επίπεδο συστήματος, ανάθεση ιδιοκτητών, περιοδική αλλαγή μυστικών, αφαίρεση ενσωματωμένων διαπιστευτηρίων και παρακολούθηση ανώμαλης συμπεριφοράς API.
Τρίτον, η συναίνεση SaaS δεν υπόκειται σε διαχείριση. Διορθώστε το με περιορισμό της συναίνεσης χρηστών, ανασκόπηση εφαρμογών OAuth, παρακολούθηση νέων εγκρίσεων, τεκμηρίωση εγκεκριμένων ενσωματώσεων και αφαίρεση αχρησιμοποίητων εφαρμογών.
Τέταρτον, τα τεκμήρια αλλοιώνονται κατά τη διερεύνηση. Διορθώστε το ακολουθώντας τον κανόνα της Evidence Collection and Forensics Policy: δημιουργείτε εγκληματολογικά αντίγραφα ή εξαγωγές, μην επεξεργάζεστε ποτέ απευθείας τα πρωτότυπα και αποθηκεύετε τα τεκμήρια με κατακερματισμούς και αρχεία αλυσίδας επιμέλειας.
Πέμπτον, η ταξινόμηση περιστατικών είναι πολύ αργή. Διορθώστε το προκαθορίζοντας κατώφλια συμβάντων ταυτότητας, συμπεριλαμβανομένων συμβιβασμού προνομιούχου λογαριασμού, πρόσβασης σε δεδομένα προσωπικού χαρακτήρα, κατάχρησης διακριτικού SaaS με αντίκτυπο σε πελάτες, διακοπής κρίσιμης υπηρεσίας και συμβιβασμού ταυτότητας προμηθευτή.
Κάθε εύρημα έχει απάντηση σε επίπεδο ελέγχου, πολιτικής και τεκμηρίων. Αυτή είναι η πρακτική αξία ενός ενιαίου προγράμματος ITDR: ορίζει τι πρέπει να έχει ιδιοκτήτη, να παρακολουθείται, να δοκιμάζεται, να τεκμηριώνεται και να βελτιώνεται.
Μετατρέψτε τον κίνδυνο ταυτότητας σε τεκμήρια έτοιμα για έλεγχο
Αν το επόμενο περιστατικό ταυτότητας συνέβαινε αύριο, θα μπορούσατε να αποδείξετε ποιος προσπέλασε τι, πώς αυθεντικοποιήθηκε, ποιο διακριτικό ή ποια συνεδρία χρησιμοποιήθηκε, ποια δεδομένα αγγίχθηκαν, ποιος αποφάσισε την κανονιστική ταξινόμηση και ποιες διορθωτικές ενέργειες ολοκληρώθηκαν;
Αν η απάντηση είναι αβέβαιη, ξεκινήστε με έναν στοχευμένο κύκλο ετοιμότητας ITDR.
Χρησιμοποιήστε το Zenith Blueprint για να δομήσετε τη διαδρομή υλοποίησης σε αυθεντικοποίηση, κύκλο ζωής πρόσβασης, καταγραφή, παρακολούθηση, απόκριση σε περιστατικά και χειρισμό τεκμηρίων. Χρησιμοποιήστε τις πολιτικές ελέγχου πρόσβασης, καταγραφής, νέφους, απόκρισης σε περιστατικά και ψηφιακής διερεύνησης της Clarysec για να αναθέσετε ιδιοκτησία και αρμοδιότητα απόκρισης. Χρησιμοποιήστε το Zenith Controls για να χαρτογραφήσετε τη διαχείριση ταυτοτήτων, την ασφαλή αυθεντικοποίηση και τις δραστηριότητες παρακολούθησης σε ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 και προσδοκίες ελέγχου.
Ο στόχος είναι απλός: οι επιθέσεις ταυτότητας να είναι ανιχνεύσιμες, περιορίσιμες, αναφέρσιμες και τεκμηριώσιμες.
Η Clarysec μπορεί να σας βοηθήσει να δημιουργήσετε ένα πακέτο τεκμηρίων ITDR, να το δοκιμάσετε μέσω άσκησης επιτραπέζιου σεναρίου και να μετατρέψετε τα ευρήματα σε Σχέδιο Αντιμετώπισης Κινδύνων που μπορεί να κατανοήσει το Διοικητικό Συμβούλιο, η ρυθμιστική αρχή και ο ελεγκτής σας. Ξεκινήστε ανασκοπώντας τη Logging and Monitoring Policy, τη User Account and Privilege Management Policy - SME, το Zenith Blueprint και το Zenith Controls, και στη συνέχεια προγραμματίστε αξιολόγηση ετοιμότητας ITDR για να μετατρέψετε τον κίνδυνο ταυτότητας σε τεκμήρια έτοιμα για έλεγχο.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council