Συμβάσεις προμηθευτών για NIS2 με τεκμήρια ISO 27001

Είναι 07:40 το πρωί της Δευτέρας. Ο CISO μιας πλατφόρμας logistics που λειτουργεί με υπηρεσίες υπολογιστικού νέφους ανοίγει ένα email από προμηθευτή διαχειριζόμενης ανίχνευσης και απόκρισης. Το μήνυμα είναι σύντομο, προσεκτικά διατυπωμένο και δυσάρεστο: ο προμηθευτής έχει εντοπίσει ύποπτη πρόσβαση σε περιβάλλον υποστήριξης που χρησιμοποιείται από αρκετούς πελάτες. Οι λεπτομέρειες είναι περιορισμένες. Ο προμηθευτής δεσμεύεται να παρέχει ενημέρωση «το συντομότερο πρακτικά εφικτό».
Στις 08:15, ο Διευθυντής Συμμόρφωσης ρωτά αν αυτό θα μπορούσε να ενεργοποιήσει υποχρέωση αναφοράς βάσει NIS2. Στις 08:40, το τμήμα προμηθειών αναζητά τη σύμβαση. Στις 09:10, ο γραμματέας του Διοικητικού Συμβουλίου ζητά ενημέρωση σχετικά με τη λογοδοσία της διοίκησης. Στις 10:00, το νομικό τμήμα ρωτά αν η σύμβαση περιλαμβάνει κοινοποίηση εντός 24 ωρών, δικαιώματα ελέγχου, ελέγχους υπεργολάβων, πρόσβαση σε τεκμήρια, υποχρεώσεις επιχειρησιακής συνέχειας, επιστροφή δεδομένων και διατάξεις διαγραφής.
Κανείς δεν θέλει να ανακαλύψει, εν μέσω ενεργού περιστατικού, ότι η σύμβαση με κρίσιμο προμηθευτή αναφέρει μόνο «εύλογα μέτρα ασφάλειας».
Εδώ οι ρήτρες συμβάσεων προμηθευτών για NIS2 παύουν να είναι τυπικό νομικό κείμενο και γίνονται επιχειρησιακοί έλεγχοι. Για βασικές και σημαντικές οντότητες, η διακυβέρνηση προμηθευτών αποτελεί πλέον μέρος της λογοδοσίας του Διοικητικού Συμβουλίου, των εποπτικών τεκμηρίων, της ετοιμότητας αντιμετώπισης περιστατικών, της διασφάλισης προς πελάτες, της συμμόρφωσης προστασίας δεδομένων και του σχεδιασμού ανθεκτικότητας. Μια υπογεγραμμένη σύμβαση δεν αρκεί. Ο οργανισμός πρέπει να αποδεικνύει ότι οι κίνδυνοι προμηθευτών αναγνωρίζονται, εγκρίνονται, αντιμετωπίζονται, παρακολουθούνται και τεκμηριώνονται.
Η προσέγγιση της Clarysec ξεκινά από μια απλή αρχή: εάν η ρήτρα προμηθευτή δεν μπορεί να παρακολουθηθεί, να τεκμηριωθεί και να δοκιμαστεί, δεν αποτελεί έλεγχο.
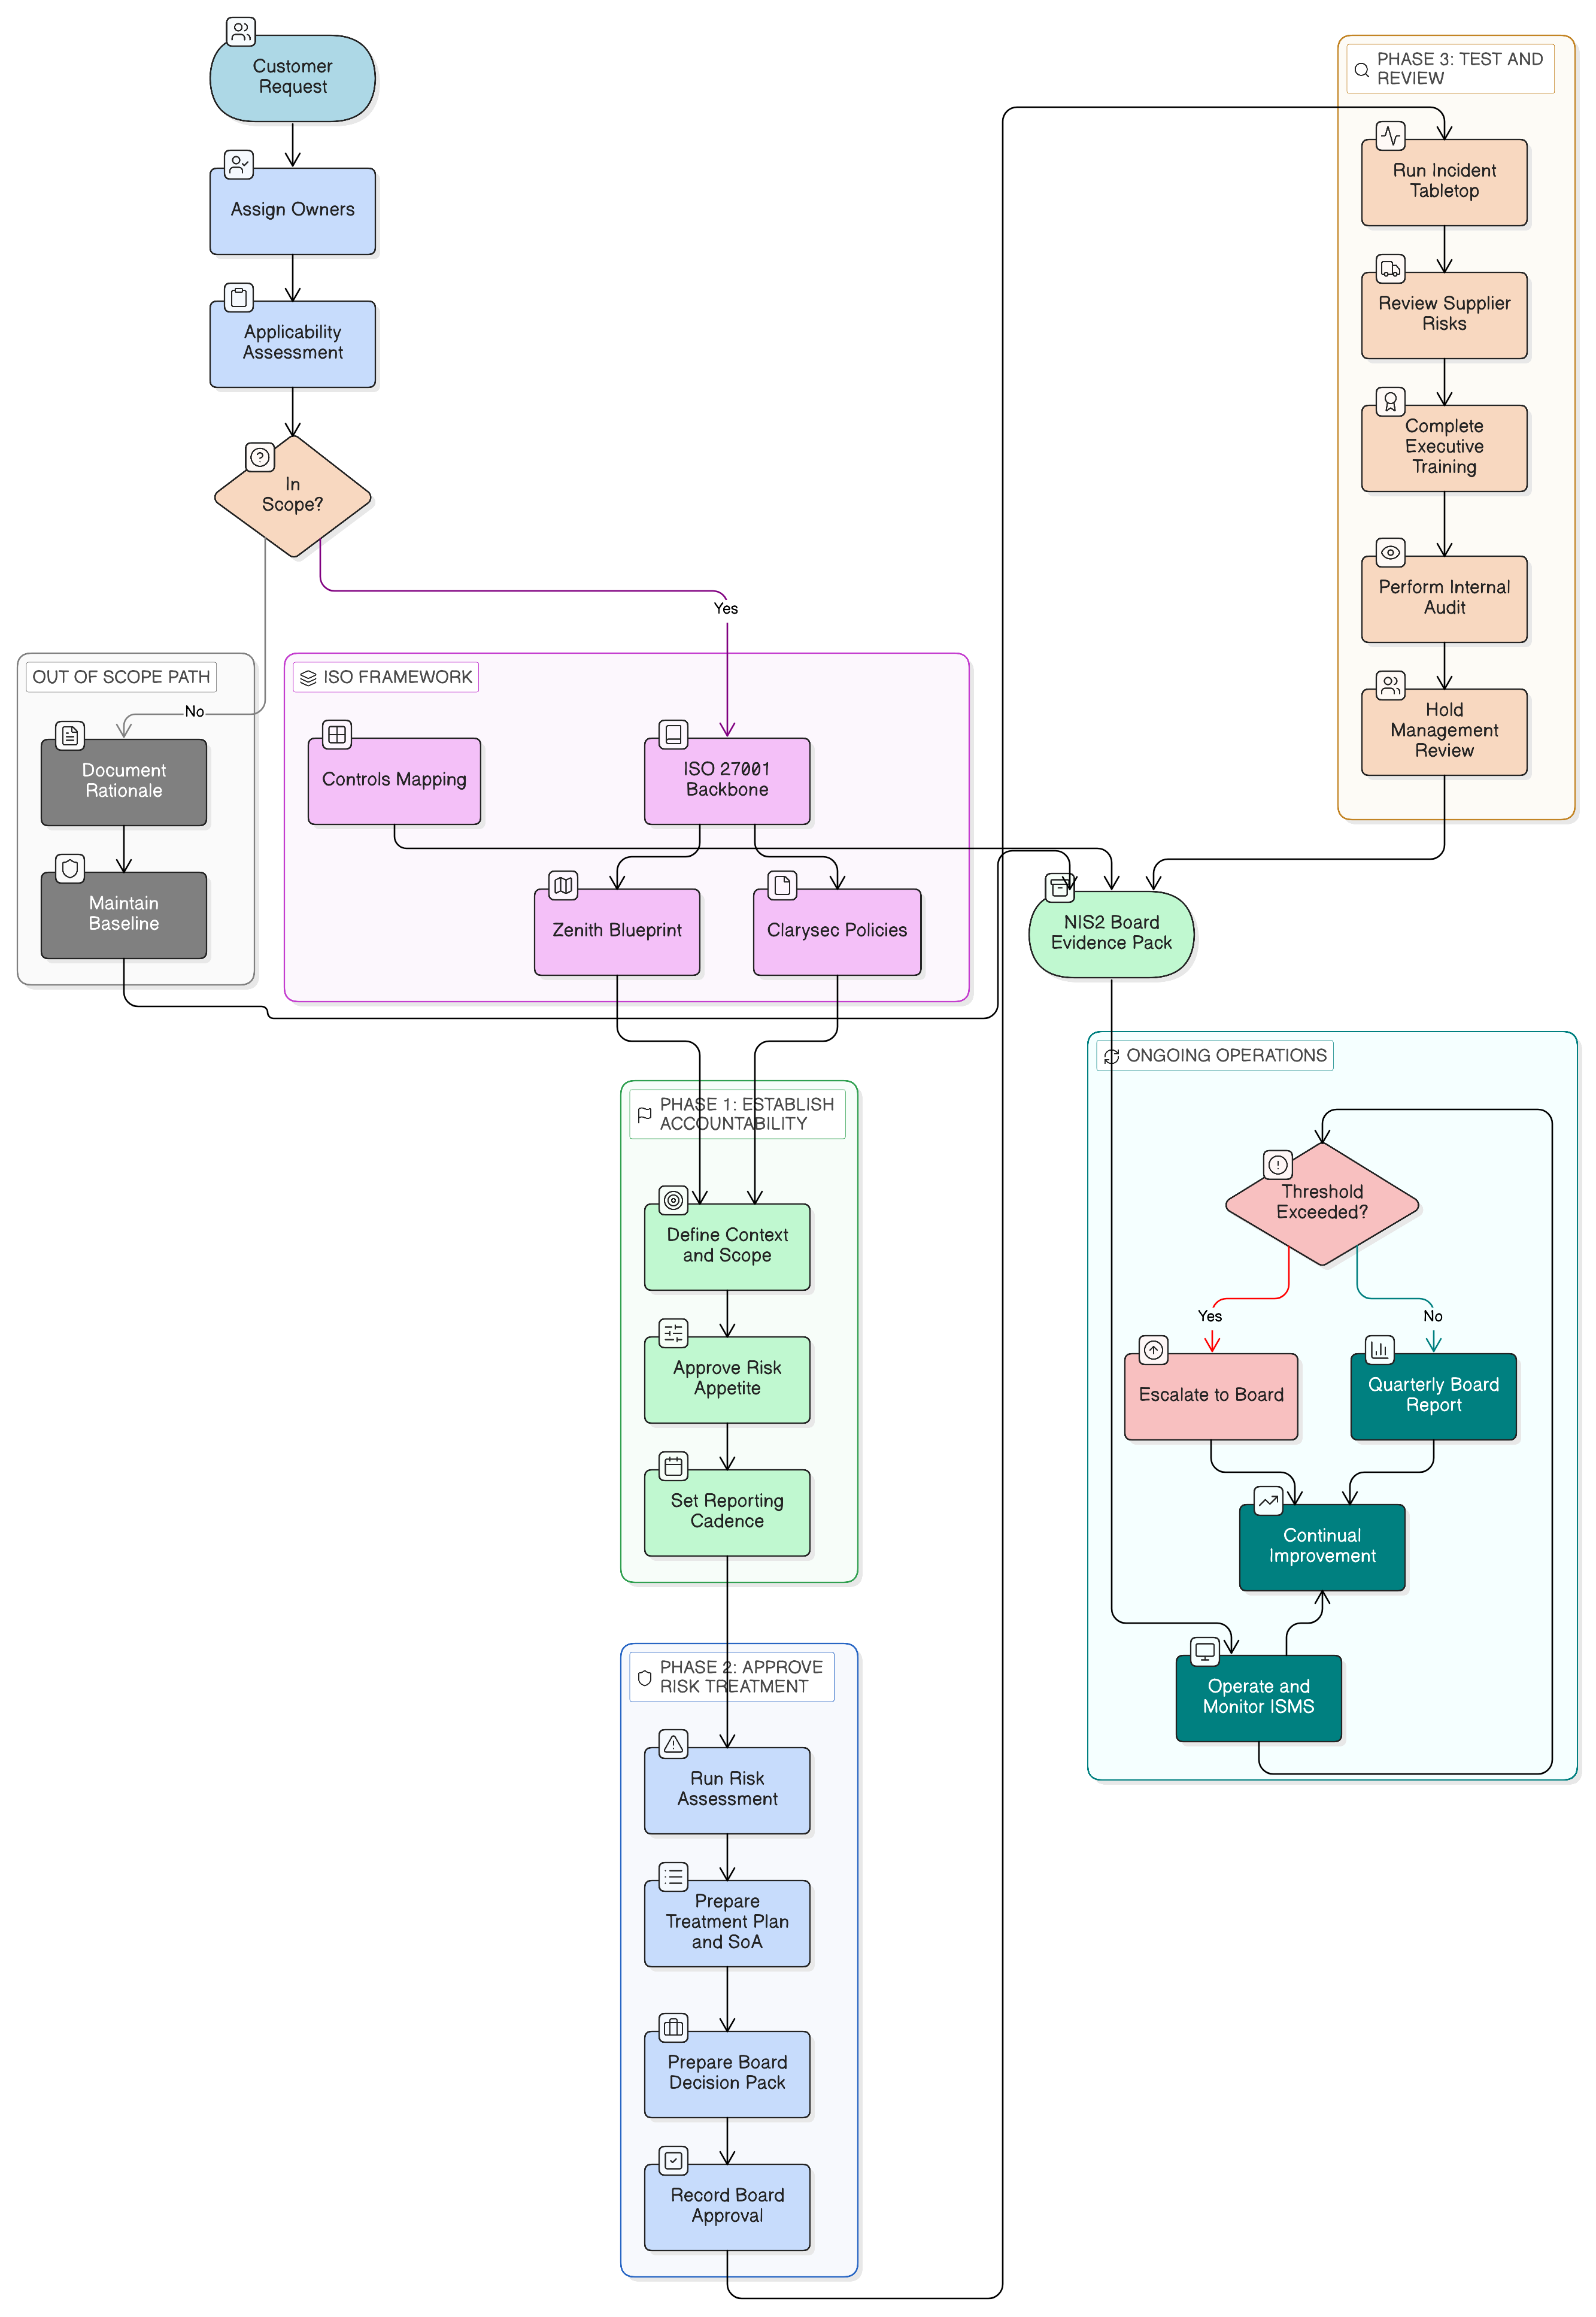
Το Zenith Blueprint: Ο οδικός χάρτης 30 βημάτων για ελεγκτές τοποθετεί τις σχέσεις με προμηθευτές στη φάση «Έλεγχοι στην πράξη», Βήμα 23, όπου οι συμφωνίες, η παρακολούθηση, η ένταξη, η επαναξιολόγηση και τα ελεγκτικά τεκμήρια μετατρέπονται σε πρακτική εργασία ISMS. Το Zenith Controls: Ο οδηγός διασταυρούμενης συμμόρφωσης χαρτογραφεί στη συνέχεια τους ελέγχους προμηθευτών του ISO/IEC 27002:2022 σε NIS2, DORA, GDPR, NIST, COBIT 2019, υποστηρικτικά πρότυπα ISO και μεθοδολογίες ελέγχου.
Το αποτέλεσμα είναι ένα μοντέλο διακυβέρνησης προμηθευτών που μπορούν να χρησιμοποιούν το τμήμα προμηθειών, το νομικό τμήμα, η ασφάλεια, η προστασία δεδομένων και το Διοικητικό Συμβούλιο.
Γιατί το NIS2 μετατρέπει τις συμβάσεις προμηθευτών σε αρχεία τεκμηρίων
Το NIS2 Article 20 απαιτεί από τα διοικητικά όργανα των βασικών και σημαντικών οντοτήτων να εγκρίνουν μέτρα διαχείρισης κινδύνων κυβερνοασφάλειας, να εποπτεύουν την εφαρμογή τους και να λογοδοτούν για παραβάσεις. Το Article 21 απαιτεί κατάλληλα και αναλογικά τεχνικά, επιχειρησιακά και οργανωτικά μέτρα, συμπεριλαμβανομένων της ανάλυσης κινδύνου, του χειρισμού περιστατικών, της επιχειρησιακής συνέχειας, της ασφάλειας της εφοδιαστικής αλυσίδας, της ασφαλούς απόκτησης και συντήρησης, της αξιολόγησης αποτελεσματικότητας, της κυβερνοϋγιεινής, της κρυπτογραφίας, της ασφάλειας ανθρώπινου δυναμικού, του ελέγχου πρόσβασης, της διαχείρισης περιουσιακών στοιχείων και της πολυπαραγοντικής αυθεντικοποίησης όπου ενδείκνυται.
Το Article 21(3) καθιστά ρητή τη δέουσα επιμέλεια προμηθευτών. Οι οργανισμοί πρέπει να λαμβάνουν υπόψη ευπάθειες ειδικές για άμεσους προμηθευτές και παρόχους υπηρεσιών, τη συνολική ποιότητα των προϊόντων και των πρακτικών κυβερνοασφάλειας, καθώς και τις διαδικασίες ασφαλούς ανάπτυξης.
Η διατύπωση αυτή δημιουργεί πρακτική υποχρέωση: οι σχέσεις με προμηθευτές πρέπει να βασίζονται στον κίνδυνο, να είναι συμβατικά εκτελεστές και να υπόκεινται σε ανασκόπηση. Ένα ερωτηματολόγιο προμηθευτή αποθηκευμένο σε φάκελο δεν αρκεί. Μια γενική σύμβαση χωρίς χρονοδιάγραμμα περιστατικών, χωρίς δικαιώματα πρόσβασης σε τεκμήρια και χωρίς ορατότητα στους υπεργολάβους δεν αρκεί. Μια πιστοποίηση προμηθευτή που δεν έχει ανασκοπηθεί από κανέναν δεν αρκεί.
Το ISO/IEC 27001:2022 παρέχει το λειτουργικό μοντέλο. Οι ρήτρες 4.1 έως 4.4 απαιτούν από τον οργανισμό να κατανοεί το πλαίσιο, τα ενδιαφερόμενα μέρη, τις νομικές και συμβατικές υποχρεώσεις, το πεδίο εφαρμογής του ISMS και τις εξαρτήσεις. Οι ρήτρες 5.1 έως 5.3 απαιτούν ηγεσία, πολιτική, ρόλους και αναφορά. Οι ρήτρες 6.1.1 έως 6.1.3 απαιτούν αξιολόγηση κινδύνου, αντιμετώπιση κινδύνου και Δήλωση Εφαρμοσιμότητας. Οι ρήτρες 8.1 έως 8.3 απαιτούν επιχειρησιακό έλεγχο, επαναλαμβανόμενες αξιολογήσεις κινδύνου και τεκμηριωμένα αποτελέσματα.
Για τη διακυβέρνηση προμηθευτών, οι σημαντικότεροι έλεγχοι του Παραρτήματος A του ISO/IEC 27002:2022 περιλαμβάνουν:
- A.5.19 Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές
- A.5.20 Αντιμετώπιση της ασφάλειας πληροφοριών στις συμφωνίες με προμηθευτές
- A.5.21 Διαχείριση της ασφάλειας πληροφοριών στην εφοδιαστική αλυσίδα ΤΠΕ
- A.5.22 Παρακολούθηση, ανασκόπηση και διαχείριση αλλαγών υπηρεσιών προμηθευτών
- A.5.24 Σχεδιασμός και προετοιμασία διαχείρισης περιστατικών
- A.5.25 Αξιολόγηση και απόφαση για συμβάντα ασφάλειας πληροφοριών
- A.5.26 Απόκριση σε περιστατικά ασφάλειας πληροφοριών
- A.5.27 Διδάγματα από περιστατικά ασφάλειας πληροφοριών
- A.5.28 Συλλογή τεκμηρίων
- A.5.29 Ασφάλεια πληροφοριών κατά τη διάρκεια διακοπής
- A.5.30 Ετοιμότητα ΤΠΕ για επιχειρησιακή συνέχεια
- A.5.31 Νομικές, καταστατικές, κανονιστικές και συμβατικές απαιτήσεις
- A.5.34 Προστασία της ιδιωτικότητας και δεδομένων προσωπικού χαρακτήρα
- A.8.8 Διαχείριση τεχνικών ευπαθειών
- A.8.13 Αντίγραφα ασφαλείας πληροφοριών
- A.8.15 Καταγραφή συμβάντων
- A.8.16 Δραστηριότητες παρακολούθησης
- A.8.24 Χρήση κρυπτογραφίας
- A.8.32 Διαχείριση αλλαγών
Το κρίσιμο στοιχείο είναι η ιδιοκτησία. Μια ρήτρα έχει μικρή αξία εάν δεν υπάρχει κάποιος που κατέχει τον κίνδυνο, κάποιος που ανασκοπεί τα τεκμήρια, κάποιος που παρακολουθεί τις εξαιρέσεις και κάποιος που κλιμακώνει τη μη συμμόρφωση.
Η Enterprise Πολιτική ασφάλειας τρίτων μερών και προμηθευτών το καθιστά ρητό:
«Δικαιώματα ελέγχου, επιθεώρησης και αίτησης τεκμηρίων ασφάλειας»
Από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.3.4.
Για μικρομεσαίες επιχειρήσεις, η Πολιτική ασφάλειας τρίτων μερών και προμηθευτών για ΜΜΕ θέτει την ίδια πρακτική προσδοκία:
«Δικαιώματα ελέγχου ή διαθεσιμότητα τεκμηρίων συμμόρφωσης»
Από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.3.4.
Η διάκριση αυτή έχει σημασία. Ένας μικρότερος οργανισμός μπορεί να μην έχει τη δυνατότητα να ελέγχει επιτόπου κάθε κύριο πάροχο υπηρεσιών υπολογιστικού νέφους, αλλά μπορεί να απαιτεί πρόσβαση σε τεκμήρια διασφάλισης, όπως το πεδίο πιστοποίησης ISO/IEC 27001:2022, αναφορές SOC, συνόψεις δοκιμών διείσδυσης, βεβαιώσεις αποκατάστασης ευπαθειών, συνόψεις περιστατικών, αναφορές δοκιμών επιχειρησιακής συνέχειας και επιβεβαιώσεις διαγραφής δεδομένων.
Η τριπλή ραχοκοκαλιά ελέγχων της διασφάλισης προμηθευτών βάσει NIS2
Στο μοντέλο διασταυρούμενης συμμόρφωσης της Clarysec, τρεις έλεγχοι του ISO/IEC 27002:2022 αποτελούν τη ραχοκοκαλιά της διακυβέρνησης προμηθευτών βάσει NIS2: 5.19, 5.20 και 5.22.
Το A.5.19 αναγνωρίζει τον κίνδυνο προμηθευτή
Ο έλεγχος A.5.19, Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές, αποτελεί το θεμέλιο. Απαιτεί από τους οργανισμούς να προστατεύουν τις πληροφορίες και τα περιουσιακά στοιχεία στα οποία έχουν πρόσβαση, τα οποία επεξεργάζονται, αποθηκεύουν ή διαχειρίζονται οι προμηθευτές.
Το Zenith Controls τον κατηγοριοποιεί ως προληπτικό έλεγχο που καλύπτει την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα, με έννοια κυβερνοασφάλειας την «Αναγνώριση» και επιχειρησιακή ικανότητα την «Ασφάλεια σχέσεων με προμηθευτές». Συνδέει το A.5.19 με τα A.5.20, A.5.21, A.5.14, A.5.36 και A.5.10. Πρακτικά, ο οργανισμός αναγνωρίζει τον κίνδυνο προμηθευτή, ορίζει προσδοκίες ασφάλειας, ελέγχει την έκθεση της εφοδιαστικής αλυσίδας ΤΠΕ, προστατεύει τη μεταφορά πληροφοριών, παρακολουθεί τη συμμόρφωση και επεκτείνει τις υποχρεώσεις αποδεκτής χρήσης σε εξωτερικά μέρη.
Για το NIS2, αυτό χαρτογραφείται άμεσα στο Article 21(2)(d) για την ασφάλεια της εφοδιαστικής αλυσίδας και στο Article 21(3) για τη δέουσα επιμέλεια προμηθευτών. Για το GDPR, υποστηρίζει την απαίτηση χρήσης εκτελούντων την επεξεργασία που παρέχουν επαρκείς εγγυήσεις. Για το DORA, υποστηρίζει τη διαχείριση κινδύνων ΤΠΕ τρίτων μερών, τη δέουσα επιμέλεια πριν από τη σύμβαση, την ανασκόπηση κρισιμότητας, τον κίνδυνο συγκέντρωσης και την εποπτεία κύκλου ζωής.
Το A.5.20 καθιστά την απαίτηση εκτελεστή
Ο έλεγχος A.5.20, Αντιμετώπιση της ασφάλειας πληροφοριών στις συμφωνίες με προμηθευτές, μετατρέπει τις προσδοκίες ασφάλειας σε συμβατικές υποχρεώσεις. Το Zenith Controls εξηγεί με σαφήνεια τη σχέση μεταξύ A.5.19 και A.5.20:
«Το 5.20 λειτουργεί ως συμβατική τυποποίηση των αναγκών και κινδύνων ασφάλειας που αναγνωρίστηκαν στο 5.19. Ενώ το 5.19 περιλαμβάνει την αξιολόγηση κινδύνων τρίτων μερών και τον καθορισμό προσδοκιών ασφάλειας, το 5.20 διασφαλίζει ότι αυτές οι προσδοκίες καθίστανται νομικά δεσμευτικές μέσω συμβάσεων ή συμφωνιών επιπέδου υπηρεσιών (SLA). Χωρίς το 5.20, τα μέτρα ασφάλειας που αναγνωρίζονται στο 5.19 δεν θα είχαν εκτελεστότητα.»
Εδώ οι αποφάσεις κινδύνου NIS2 μετατρέπονται σε ρήτρες: κοινοποίηση παραβίασης, δικαιώματα ελέγχου και πρόσβασης σε τεκμήρια, κρυπτογράφηση, έλεγχος πρόσβασης, διαχείριση ευπαθειών, έγκριση υπεργολάβων, ασφαλής μεταφορά, συνέχεια, συνεργασία με ρυθμιστικές αρχές, υποστήριξη εξόδου και διαγραφή δεδομένων.
Το A.5.22 αποδεικνύει ότι η σύμβαση λειτουργεί
Ο έλεγχος A.5.22, Παρακολούθηση, ανασκόπηση και διαχείριση αλλαγών υπηρεσιών προμηθευτών, αποτρέπει τη μετατροπή της διασφάλισης προμηθευτών σε εφάπαξ άσκηση ένταξης. Το Zenith Controls συνδέει το A.5.22 με τα A.5.19 και A.5.20, αλλά και με το A.5.29 για την ασφάλεια πληροφοριών κατά τη διάρκεια διακοπής, το A.8.8 για τη διαχείριση τεχνικών ευπαθειών, το A.5.36 για τη συμμόρφωση με πολιτικές, κανόνες και πρότυπα ασφάλειας πληροφοριών, το A.5.15 για τον έλεγχο πρόσβασης και το A.8.27 για την ασφαλή αρχιτεκτονική συστημάτων και τις αρχές μηχανικής.
Αυτό έχει σημασία επειδή οι υπηρεσίες προμηθευτών αλλάζουν. Οι τοποθεσίες δεδομένων αλλάζουν. Οι υπεργολάβοι επεξεργασίας αλλάζουν. Εμφανίζονται ευπάθειες. Οι πιστοποιήσεις λήγουν. Αναδύονται μοτίβα περιστατικών. Ένας προμηθευτής που ήταν αποδεκτός πέρυσι μπορεί σήμερα να είναι υπερβολικά επικίνδυνος.
Τι πρέπει να περιλαμβάνουν οι ρήτρες συμβάσεων προμηθευτών για NIS2
Το Zenith Blueprint, στη φάση «Έλεγχοι στην πράξη», Βήμα 23, δίνει ένα πρακτικό σύνολο περιοχών για τις συμφωνίες προμηθευτών:
«Οι βασικές περιοχές που συνήθως καλύπτονται στις συμφωνίες προμηθευτών περιλαμβάνουν:
✓ Υποχρεώσεις εμπιστευτικότητας, συμπεριλαμβανομένων του πεδίου εφαρμογής, της διάρκειας και των περιορισμών κοινολόγησης σε τρίτα μέρη· ✓ Αρμοδιότητες ελέγχου πρόσβασης, όπως ποιος μπορεί να έχει πρόσβαση στα δεδομένα σας, πώς διαχειρίζονται τα διαπιστευτήρια και ποια παρακολούθηση εφαρμόζεται· ✓ Τεχνικά και οργανωτικά μέτρα για προστασία δεδομένων, κρυπτογράφηση, ασφαλή μετάδοση, αντίγραφα ασφαλείας και δεσμεύσεις διαθεσιμότητας· ✓ Χρονοδιαγράμματα και πρωτόκολλα αναφοράς περιστατικών, συχνά με καθορισμένα χρονικά πλαίσια (π.χ. «κοινοποίηση εντός 24 ωρών»)· ✓ Δικαίωμα ελέγχου, συμπεριλαμβανομένων συχνότητας, πεδίου και πρόσβασης σε συναφή τεκμήρια (π.χ. αναφορές δοκιμών διείσδυσης, SoA, πιστοποιήσεις)· ✓ Ελέγχους υπεργολάβων, που απαιτούν από τον προμηθευτή σας να μετακυλίει ισοδύναμες υποχρεώσεις ασφάλειας στους κατάντη συνεργάτες του· ✓ Διατάξεις λύσης σύμβασης, όπως επιστροφή ή καταστροφή δεδομένων, ανάκτηση περιουσιακών στοιχείων και απενεργοποίηση λογαριασμών.»
Από τη φάση «Έλεγχοι στην πράξη», Βήμα 23: Οργανωτικοί έλεγχοι.
Μια ισχυρή ρήτρα προμηθευτή για NIS2 είναι αρκετά συγκεκριμένη ώστε να μπορεί να δοκιμαστεί. Η διατύπωση «Ο προμηθευτής οφείλει να διατηρεί κατάλληλη ασφάλεια» είναι αδύναμη. Η διατύπωση «Ο προμηθευτής οφείλει να κοινοποιεί στην επαφή ασφάλειας του πελάτη, εντός 24 ωρών, επιβεβαιωμένα ή ύποπτα περιστατικά που επηρεάζουν συστήματα πελάτη, δεδομένα πελάτη, διαθεσιμότητα υπηρεσιών ή κανονιστικές υποχρεώσεις αναφοράς» είναι ελέγξιμη.
| Περιοχή ρήτρας | Σκοπός NIS2 | Άγκυρα ISO/IEC 27001:2022 και ISO/IEC 27002:2022 | Τεκμήρια διασφάλισης |
|---|---|---|---|
| Βασική γραμμή ασφάλειας προμηθευτή | Απόδειξη κατάλληλων πρακτικών κυβερνοασφάλειας πριν από την ένταξη | Ρήτρες 6.1.2, 6.1.3, 8.1, Παράρτημα A 5.19 και 5.20 | Αξιολόγηση κινδύνου προμηθευτή, ερωτηματολόγιο ασφάλειας, πεδίο πιστοποίησης, βεβαίωση ελέγχων, σχέδιο αποκατάστασης |
| Κοινοποίηση περιστατικών | Υποστήριξη έγκαιρης προειδοποίησης, κοινοποίησης, εκτίμησης αντικτύπου και τελικής αναφοράς | Παράρτημα A 5.24, 5.25, 5.26, 5.27, 5.28 και 5.20 | Ρήτρα περιστατικών, μήτρα κλιμάκωσης, δείγμα αναφοράς περιστατικού, αρχείο δοκιμής κοινοποίησης |
| Δικαιώματα ελέγχου και πρόσβασης σε τεκμήρια | Ενεργοποίηση αιτημάτων τεκμηρίων από εποπτικές αρχές, εσωτερικό έλεγχο, πελάτες και φορείς πιστοποίησης | Παράρτημα A 5.20, 5.22, 5.36 | Ρήτρα δικαιώματος ελέγχου, αναφορά SOC, πεδίο πιστοποιητικού ISO/IEC 27001:2022, σύνοψη δοκιμών διείσδυσης, σύστημα παρακολούθησης ζητημάτων |
| Μετακύλιση υποχρεώσεων σε υπεργολάβους | Αντιμετώπιση κινδύνου τέταρτων μερών και αλυσίδων εξάρτησης από προμηθευτές | Παράρτημα A 5.19, 5.20, 5.21, 5.22 | Κατάλογος υπεργολάβων επεξεργασίας, διαδικασία έγκρισης υπεργολάβων, ρήτρα μετακύλισης υποχρεώσεων, τεκμήρια κοινοποίησης αλλαγής |
| Έλεγχος πρόσβασης και MFA | Έλεγχος πρόσβασης προμηθευτή σε συστήματα, πύλες υποστήριξης, διεπαφές προγραμματισμού εφαρμογών και δεδομένα | Παράρτημα A 5.15, 5.16, 5.17, 5.18, 8.5 | Απογραφή λογαριασμών προμηθευτή, ανασκόπηση πρόσβασης, τεκμήρια MFA, αρχεία καταγραφής προνομιούχας πρόσβασης, κατάλογος ελέγχου τερματισμού |
| Συνεργασία για ευπάθειες και διορθώσεις | Υποστήριξη χειρισμού ευπαθειών, ασφαλούς συντήρησης και συντονισμένης αποκατάστασης | Παράρτημα A 8.8, 8.9, 8.25, 8.28, 8.29, 5.22 | SLA ευπαθειών, αναφορές διορθώσεων, ενημερώσεις ασφάλειας, εγκρίσεις εξαιρέσεων, τεκμήρια αποκατάστασης |
| Συνέχεια και ανάκαμψη | Μείωση διακοπής επιχειρησιακής λειτουργίας και κινδύνου εξάρτησης από προμηθευτή | Παράρτημα A 5.29, 5.30, 8.13 | Σύνοψη BCP, αναφορά δοκιμής DR, δεσμεύσεις RTO και RPO, τεκμήρια δοκιμών αντιγράφων ασφαλείας |
| Προστασία δεδομένων και ασφαλής μεταφορά | Προστασία εμπιστευτικότητας, ακεραιότητας, διαθεσιμότητας και ιδιωτικότητας κατά την επεξεργασία από προμηθευτή | Παράρτημα A 5.14, 5.31, 5.34, 8.24 | DPA, αρχεία διαβίβασης, πρότυπα κρυπτογράφησης, αποτύπωση ροής δεδομένων |
| Έξοδος και επιστροφή δεδομένων | Αποφυγή εγκλωβισμού σε προμηθευτή, υπολειπόμενης πρόσβασης και ορφανών δεδομένων μετά τη λύση | Παράρτημα A 5.11, 5.20, 5.22 | Σχέδιο εξόδου, πιστοποιητικό διαγραφής δεδομένων, αρχείο επιστροφής περιουσιακών στοιχείων, τεκμήρια ανάκλησης πρόσβασης |
Οι ρήτρες περιστατικών πρέπει να ευθυγραμμίζονται με τις προθεσμίες αναφοράς του NIS2
Το NIS2 Article 23 δημιουργεί ένα σταδιακό μοντέλο αναφοράς για σημαντικά περιστατικά: έγκαιρη προειδοποίηση εντός 24 ωρών από τη λήψη γνώσης, κοινοποίηση περιστατικού εντός 72 ωρών, ενδιάμεσες αναφορές όπου ζητούνται και τελική αναφορά εντός ενός μήνα από την κοινοποίηση του περιστατικού. Σημαντικό περιστατικό είναι εκείνο που έχει προκαλέσει ή είναι ικανό να προκαλέσει σοβαρή διακοπή επιχειρησιακής λειτουργίας, οικονομική απώλεια ή σημαντική υλική ή άυλη ζημία σε τρίτους.
Οι συμβάσεις προμηθευτών πρέπει να υποστηρίζουν αυτό το χρονοδιάγραμμα. Εάν ένας κρίσιμος πάροχος διαχειριζόμενων υπηρεσιών χρειάζεται τέσσερις ημέρες για να επιβεβαιώσει αν επηρεάστηκαν περιβάλλοντα πελατών, ο πελάτης μπορεί να χάσει το δικό του κανονιστικό χρονικό παράθυρο.
Η Enterprise Πολιτική ασφάλειας τρίτων μερών και προμηθευτών απαιτεί:
«Χρονικά πλαίσια γνωστοποίησης παραβίασης (π.χ. εντός 24 ή 72 ωρών, ανάλογα με την κρισιμότητα και τις κανονιστικές απαιτήσεις)»
Από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.3.3.
Η SME Πολιτική ασφάλειας τρίτων μερών και προμηθευτών για ΜΜΕ απαιτεί επίσης καθορισμένα χρονοδιαγράμματα γνωστοποίησης παραβίασης από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.3.3.
Για περιστατικά που αφορούν δεδομένα προσωπικού χαρακτήρα, η Enterprise Πολιτική διαχείρισης περιστατικών και παραβιάσεων δεδομένων προσωπικού χαρακτήρα συνδέει την κυβερνοασφάλεια, τον χρηματοοικονομικό τομέα, τους πελάτες και την αναφορά προς αποδέκτες υπηρεσιών:
«[Υπό προϋποθέσεις] Ο Επικεφαλής Προστασίας Δεδομένων / Υπεύθυνος PIMS ΠΡΕΠΕΙ να συντονίζει κάθε απαιτούμενη τομεακή αναφορά, αναφορά κυβερνοασφάλειας, αναφορά χρηματοοικονομικού τομέα, αναφορά προς πελάτη ή προς αποδέκτη υπηρεσίας, όταν περιστατικό υψηλού αντικτύπου που αφορά δεδομένα προσωπικού χαρακτήρα πληροί εφαρμοστέο όριο αναφοράς, και ΠΡΕΠΕΙ να καταγράφει την αρχή, τον αποδέκτη, το χρονοδιάγραμμα, την υποβολή και τα τεκμήρια επιβεβαίωσης λήψης στα REG01 και REG10.»
Από την ενότητα «Κοινοποίηση και επικοινωνίες», ρήτρα πολιτικής 4.4.6.
Αυτό συνιστά ώριμη τεκμηρίωση NIS2: όχι απλώς ένα email κοινοποίησης, αλλά αρχείο της αρχής, του αποδέκτη, του χρονοδιαγράμματος, της υποβολής, της επιβεβαίωσης λήψης, του αντικτύπου, της βασικής αιτίας και των ενεργειών παρακολούθησης.
Ευθυγράμμιση προστασίας δεδομένων και DORA χωρίς διπλά προγράμματα προμηθευτών
Πολλοί προμηθευτές NIS2 επεξεργάζονται επίσης δεδομένα προσωπικού χαρακτήρα. Το GDPR Article 28 απαιτεί από τους υπευθύνους επεξεργασίας να χρησιμοποιούν εκτελούντες την επεξεργασία που παρέχουν επαρκείς εγγυήσεις και να καθορίζουν τις υποχρεώσεις του εκτελούντος την επεξεργασία σε γραπτή σύμβαση. Το GDPR Article 5 απαιτεί λογοδοσία για ασφαλή και νόμιμη επεξεργασία. Οι υποχρεώσεις παραβίασης βάσει GDPR απαιτούν επίσης ταχεία συνεργασία όταν περιστατικά προμηθευτών επηρεάζουν δεδομένα προσωπικού χαρακτήρα.
Η Enterprise Πολιτική διαχείρισης εκτελούντων την επεξεργασία, υπεργολάβων επεξεργασίας και τρίτων μερών για την προστασία δεδομένων θέτει την πύλη έγκρισης:
«[Αμφότερα] Ο Υπεύθυνος Προμηθευτή / Προμηθειών ΠΡΕΠΕΙ να διασφαλίζει ότι οι συμβάσεις εκτελούντων την επεξεργασία και υπεργολάβων επεξεργασίας περιλαμβάνουν υποστήριξη προστασίας δεδομένων, διασφάλιση ασφάλειας, διεπαφή περιστατικών μέσω PII15, επιστροφή ή διαγραφή μέσω PII10, σύνδεση διαβιβάσεων μέσω PII13 και συνεργασία σε έλεγχο ή διασφάλιση πριν από την έγκριση.»
Από την ενότητα «Έλεγχοι συμβάσεων και τεκμηριωμένων εντολών», ρήτρα πολιτικής 4.3.6.
Απαιτεί επίσης ανασκόπηση τεκμηρίων πριν από την έγκριση:
«[Όλα] Ο Επικεφαλής Ασφάλειας Πληροφοριών ΠΡΕΠΕΙ να ανασκοπεί τα τεκμήρια διασφάλισης ασφάλειας για κάθε σχέση με εκτελούντα την επεξεργασία, υπεργολάβο επεξεργασίας ή τρίτο μέρος με πρόσβαση σε δεδομένα προσωπικού χαρακτήρα ή φιλοξενία πριν από την έγκριση, και ΠΡΕΠΕΙ να καταγράφει το αποτέλεσμα στο REG08 ή REG12.»
Από την ενότητα «Δέουσα επιμέλεια και αξιολόγηση κινδύνου», ρήτρα πολιτικής 4.2.2.
Το DORA προσθέτει ένα ακόμη επίπεδο όταν ο προμηθευτής εξυπηρετεί χρηματοοικονομική οντότητα. Τα DORA Articles 28 έως 30 απαιτούν διακυβέρνηση τρίτων παρόχων ΤΠΕ, μητρώα συμβάσεων υπηρεσιών ΤΠΕ, δέουσα επιμέλεια βάσει κινδύνου, αξιολόγηση κρισιμότητας, ανάλυση κινδύνου συγκέντρωσης, δικαιώματα ελέγχου και επιθεώρησης, δικαιώματα καταγγελίας, στρατηγικές εξόδου και υποχρεωτικές συμβατικές διατάξεις. Το Article 30 είναι ιδιαίτερα σχετικό, επειδή απαιτεί περιεχόμενο συμβάσεων που καλύπτει περιγραφές υπηρεσιών, τοποθεσίες, προστασία δεδομένων, πρόσβαση και ανάκαμψη, επίπεδα υπηρεσιών, υποστήριξη σε περιστατικά, συνεργασία με αρχές, δικαιώματα ελέγχου, υπεργολαβική ανάθεση, μέτρα εφεδρικής λειτουργίας και υποστήριξη μετάβασης.
Η πρακτική απάντηση δεν είναι τρία ξεχωριστά προγράμματα προμηθευτών για NIS2, GDPR και DORA. Είναι ένα ενιαίο, εναρμονισμένο μοντέλο τεκμηρίων προμηθευτών, χαρτογραφημένο μεταξύ πλαισίων.
| Οπτική συμμόρφωσης | Τι πρέπει να αποδεικνύει το πρόγραμμα προμηθευτών | Υλοποίηση Clarysec και ISO/IEC 27001:2022 |
|---|---|---|
| NIS2 | Μέτρα κινδύνου κυβερνοασφάλειας εγκεκριμένα από τη διοίκηση, ασφάλεια εφοδιαστικής αλυσίδας, δέουσα επιμέλεια προμηθευτών, χειρισμός περιστατικών, συνέχεια, έλεγχος πρόσβασης, αξιολόγηση αποτελεσματικότητας | Πλαίσιο ISMS, αντιμετώπιση κινδύνων, SoA, A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 έως A.5.30 |
| GDPR | Οι εκτελούντες την επεξεργασία παρέχουν επαρκείς εγγυήσεις, οι συμβάσεις ορίζουν υποχρεώσεις, η ασφάλεια και η υποστήριξη σε παραβιάσεις είναι αποδείξιμες | DPA, ανασκόπηση τεκμηρίων εκτελούντος την επεξεργασία, μητρώο δεδομένων προσωπικού χαρακτήρα, A.5.31, A.5.34, A.8.24, πολιτικές προστασίας δεδομένων |
| DORA | Ο κίνδυνος ΤΠΕ τρίτων μερών κυβερνάται, καταγράφεται, παρακολουθείται, ελέγχεται συμβατικά, είναι ελέγξιμος και έχει ετοιμότητα εξόδου | Αξιολόγηση κρισιμότητας, μητρώο συμβάσεων ΤΠΕ, δικαιώματα ελέγχου, σχέδιο εξόδου, τεκμήρια BCP, A.5.20 και A.5.22 |
| NIST CSF 2.0 | Οι απαιτήσεις προμηθευτών κυβερνώνται, ιεραρχούνται, ενσωματώνονται σε συμβάσεις, παρακολουθούνται και περιλαμβάνονται στην απόκριση σε περιστατικά και στην ανάκαμψη | GV.SC-01 έως GV.SC-10 χαρτογραφημένα στον κύκλο ζωής προμηθευτών, μητρώο τεκμηρίων, εγχειρίδια απόκρισης |
| COBIT 2019 | Οι συμφωνίες, η απόδοση, οι κίνδυνοι, τα περιστατικά και οι διορθωτικές ενέργειες προμηθευτών διαχειρίζονται και ανασκοπούνται | APO10 συμφωνίες και παρακολούθηση προμηθευτών, κίνδυνος προμηθευτή και εποπτεία υπηρεσιών DSS, παρακολούθηση ζητημάτων |
Το NIST CSF 2.0 είναι χρήσιμο επειδή η λειτουργία GOVERN απαιτεί κατανόηση εξαρτήσεων, νομικών υποχρεώσεων, συμβατικών υποχρεώσεων, διάθεσης ανάληψης κινδύνου, πολιτικών, λογοδοσίας και εποπτείας. Η κατηγορία εφοδιαστικής αλυσίδας GV.SC καλύπτει ρόλους προμηθευτών, κρισιμότητα, συμβατικές απαιτήσεις, δέουσα επιμέλεια, παρακολούθηση, ένταξη σε περιστατικά, παρακολούθηση κύκλου ζωής και διατάξεις λύσης σχέσης.
Ροή εργασίας της Clarysec για την ένταξη κρίσιμου προμηθευτή
Ας υποθέσουμε ότι εντάσσετε έναν πάροχο διαχειριζόμενων υπηρεσιών ασφάλειας που θα παρακολουθεί τηλεμετρία τερματικών σημείων, θα λαμβάνει ειδοποιήσεις που περιέχουν αναγνωριστικά χρηστών και θα υποστηρίζει την αρχική αξιολόγηση περιστατικών για οργανισμό εντός πεδίου NIS2.
Βήμα 1: ταξινομήστε τον προμηθευτή
Καταχωρίστε τον προμηθευτή στο μητρώο προμηθευτών με την περιγραφή υπηρεσίας, τα συστήματα και τα δεδομένα στα οποία αποκτά πρόσβαση, τη συμμετοχή δεδομένων προσωπικού χαρακτήρα, την υποστήριξη βασικών ή σημαντικών υπηρεσιών, την προνομιούχα πρόσβαση, τις χώρες παροχής υπηρεσίας, τους υπεργολάβους, τις εξαρτήσεις τέταρτων μερών, τη διαβάθμιση κρισιμότητας, τον Ιδιοκτήτη Κινδύνου, τον υπεύθυνο προμηθειών και τον ανασκοπητή ασφάλειας πληροφοριών.
Αυτό υλοποιεί τις ρήτρες 4.2, 4.3, 6.1.2 και 8.1 του ISO/IEC 27001:2022, συνδέοντας τις απαιτήσεις ενδιαφερόμενων μερών, τις εξαρτήσεις, την ιδιοκτησία κινδύνου και τον επιχειρησιακό έλεγχο.
Βήμα 2: χαρτογραφήστε τον κίνδυνο στη SoA
Στο Zenith Blueprint, φάση Διαχείρισης Κινδύνων, Βήμα 13, η Clarysec συνιστά διασταυρούμενη αναφορά κανονισμών στο Μητρώο Κινδύνων ή στη SoA:
«Διασταυρούμενη αναφορά κανονισμών: Εάν ορισμένοι έλεγχοι υλοποιούνται ειδικά για συμμόρφωση με GDPR, NIS2 ή DORA, μπορείτε να το σημειώσετε είτε στο Μητρώο Κινδύνων (ως μέρος της αιτιολόγησης αντικτύπου κινδύνου) είτε στις σημειώσεις της SoA.»
Από τη φάση Διαχείρισης Κινδύνων, Βήμα 13: Σχεδιασμός αντιμετώπισης κινδύνων και Δήλωση Εφαρμοσιμότητας.
Για τον MSSP, συμπεριλάβετε τουλάχιστον τα A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 έως A.5.28, A.5.29, A.5.30, A.5.31, A.5.34, A.8.8, A.8.15, A.8.16 και A.8.24.
Βήμα 3: απαιτήστε εκτελεστές ρήτρες
Χρησιμοποιήστε παράρτημα ασφάλειας προμηθευτή που απαιτεί αρχική κοινοποίηση περιστατικού εντός 24 ωρών, λεπτομερή επικαιροποίηση εντός 72 ωρών, τελική αναφορά περιστατικού, MFA για προνομιούχα πρόσβαση, ονομαστικούς λογαριασμούς χρηστών, ελέγχους υπεργολάβων, ασφαλή μεταφορά, κρυπτογράφηση, τεκμήρια διασφάλισης, συνεργασία με ρυθμιστικές αρχές, τεκμήρια BCP και DR, υποστήριξη εξόδου, επιστροφή ή διαγραφή δεδομένων και ανάκληση πρόσβασης.
Η Enterprise Πολιτική Διαχείρισης Κινδύνου Εξάρτησης από Προμηθευτές παρέχει την απαίτηση συνέχειας:
«Όπου εφαρμόζεται, απαίτηση ο προμηθευτής να διατηρεί δικά του Σχέδια Επιχειρησιακής Συνέχειας (BCP/DRP) και σχέδια διαχείρισης περιστατικών, να τα δοκιμάζει και να μας παρέχει συνόψεις ή αναφορές δοκιμών κατόπιν αιτήματος.»
Από την ενότητα «Απαιτήσεις εφαρμογής», ρήτρα πολιτικής 6.8.4.
Βήμα 4: δημιουργήστε τη δέσμη τεκμηρίων διασφάλισης
Πριν από την έγκριση, ζητήστε την υπογεγραμμένη συμφωνία, το SLA, το παράρτημα ασφάλειας, το πεδίο πιστοποίησης ISO/IEC 27001:2022 ή ισοδύναμη διασφάλιση, αναφορά SOC όπου είναι διαθέσιμη, σύνοψη δοκιμών διείσδυσης για τη διοίκηση, σύνοψη διαχείρισης ευπαθειών, σύνοψη διαδικασίας απόκρισης σε περιστατικά, σύνοψη δοκιμής BCP ή DR, βεβαίωση ελέγχου πρόσβασης και MFA, κατάλογο υπεργολάβων, διαδικασία διαγραφής δεδομένων και εξόδου, και DPA όπου επεξεργάζονται δεδομένα προσωπικού χαρακτήρα.
Η SME Πολιτική ασφάλειας τρίτων μερών και προμηθευτών για ΜΜΕ καθιστά μετρήσιμα τα βασικά συμβατικά τεκμήρια:
«Υπογεγραμμένες συμφωνίες και SLA»
Από την ενότητα «Εφαρμογή και συμμόρφωση», ρήτρα πολιτικής 8.3.2.1.
Προσδιορίζει επίσης επαναλαμβανόμενα τεκμήρια προμηθευτών:
«Έγκυρες πιστοποιήσεις ασφάλειας ή επικαιροποιημένα τεκμήρια ελέγχων»
Από την ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.3.1.2.
Για ευρύτερη δέουσα επιμέλεια προμηθευτών, η Πολιτική ελέγχου και παρακολούθησης συμμόρφωσης αναφέρει:
«Η δέουσα επιμέλεια προμηθευτών πρέπει να περιλαμβάνει ανασκόπηση πιστοποιήσεων (π.χ. ISO 27001, SOC 2), ερωτηματολογίων ασφάλειας και αρχείων περιστατικών.»
Βήμα 5: παρακολουθήστε βάσει κρισιμότητας
Η Enterprise Πολιτική διαχείρισης εκτελούντων την επεξεργασία, υπεργολάβων επεξεργασίας και τρίτων μερών για την προστασία δεδομένων απαιτεί τριμηνιαία παρακολούθηση για σχέσεις υψηλού κινδύνου που αφορούν δεδομένα προσωπικού χαρακτήρα:
«[Όλα] Ο Υπεύθυνος Προμηθευτή / Προμηθειών ΠΡΕΠΕΙ να παρακολουθεί τριμηνιαία τις ενεργές σχέσεις υψηλού κινδύνου με εκτελούντες την επεξεργασία και υπεργολάβους επεξεργασίας, και ετησίως τις άλλες ενεργές σχέσεις με εκτελούντες την επεξεργασία και υπεργολάβους επεξεργασίας δεδομένων προσωπικού χαρακτήρα, έναντι των όρων δέουσας επιμέλειας, της κατάστασης σύμβασης, της κατάστασης διασφάλισης, των ανοικτών ζητημάτων και των ημερομηνιών ανασκόπησης στο REG08.»
Από την ενότητα «Συνεχής παρακολούθηση, υποστήριξη, διεπαφή κοινολόγησης και έξοδος», ρήτρα πολιτικής 4.5.1.
Έτσι το A.5.22 γίνεται πραγματικό. Η ανασκόπηση πρέπει να καθορίζει αν ο προμηθευτής παραμένει εντός της διάθεσης ανάληψης κινδύνου, αν τα τεκμήρια είναι επίκαιρα, αν υπάρχουν ανοικτά ζητήματα, αν έχουν συμβεί περιστατικά και αν οι αλλαγές υπηρεσίας απαιτούν επαναξιολόγηση.
Πώς θα δοκιμάσουν οι ελεγκτές τις ρήτρες προμηθευτών για NIS2
Οι ελεγκτές σπάνια ξεκινούν διαβάζοντας την πολιτική σας μεμονωμένα. Δειγματοληπτούν προμηθευτές και ακολουθούν τη διαδρομή τεκμηρίων.
Ένας ελεγκτής ISO/IEC 27001:2022 θα ζητήσει την απογραφή προμηθευτών, την ταξινόμηση κινδύνου, τα κριτήρια προμηθευτών, τα αρχεία δέουσας επιμέλειας, τις συμβάσεις, τα τεκμήρια, τη χαρτογράφηση SoA και το ιστορικό παρακολούθησης. Για το Παράρτημα A 5.20, ο ελεγκτής θα εξετάσει αν οι δειγματοληπτικά επιλεγμένες συμβάσεις περιέχουν εκτελεστές ρήτρες. Για το Παράρτημα A 5.22, ο ελεγκτής θα δοκιμάσει αν οι αναφορές ανασκοπήθηκαν, αν οι εξαιρέσεις καταγράφηκαν και αν οι ενέργειες παρακολουθήθηκαν μέχρι την ολοκλήρωση.
Μια αρμόδια αρχή NIS2 μπορεί να εστιάσει στο αν οι πρακτικές κυβερνοασφάλειας και οι διαδικασίες ασφαλούς ανάπτυξης των προμηθευτών αξιολογήθηκαν βάσει Article 21(3). Ένας ανασκοπητής με οπτική DORA μπορεί να ζητήσει καταχωρίσεις στο μητρώο συμβάσεων ΤΠΕ, στρατηγικές εξόδου, ανάλυση κινδύνου συγκέντρωσης και υποχρεωτικές διατάξεις Article 30. Ένας ελεγκτής προστασίας δεδομένων μπορεί να δοκιμάσει συμβάσεις εκτελούντων την επεξεργασία, μετακύλιση υποχρεώσεων σε υπεργολάβους επεξεργασίας, διεπαφές παραβίασης και τεκμήρια επαρκών εγγυήσεων.
| Οπτική ελέγχου | Πιθανή δοκιμή ελέγχου | Συνηθισμένο εύρημα |
|---|---|---|
| Ελεγκτής ISO/IEC 27001:2022 | Δειγματοληψία προμηθευτών υψηλού κινδύνου και σύγκριση αξιολόγησης κινδύνου, συμβατικών ρητρών, εφαρμοσιμότητας SoA και αρχείων παρακολούθησης | Οι έλεγχοι προμηθευτών περιλαμβάνονται στη SoA αλλά δεν τεκμηριώνονται σε συμβάσεις ή ανασκοπήσεις |
| Έλεγχος ISMS τύπου ISO/IEC 27007 | Συνεντεύξεις με προμήθειες, νομικό τμήμα, ΤΠ και ιδιοκτήτες υπηρεσιών για επαλήθευση της λειτουργίας της ροής εργασίας | Η ανασκόπηση ασφάλειας παρακάμφθηκε για επείγουσα ένταξη προμηθευτή |
| Ελεγκτής COBIT 2019 | Δοκιμή διαχείρισης συμφωνιών προμηθευτών, παρακολούθησης απόδοσης και διακυβέρνησης διορθωτικών ενεργειών | Η σύμβαση απαιτεί τριμηνιαίες αναφορές, αλλά κανείς δεν τις ανασκοπεί ούτε τις κλιμακώνει |
| Ελεγκτής ISACA ITAF | Εξέταση ποιότητας τεκμηρίων, ελέγχων λογαριασμών και αρχείων λύσης σύμβασης | Λογαριασμοί προμηθευτή παραμένουν ενεργοί μετά τη λήξη της σύμβασης |
| Αξιολογητής NIST | Έλεγχος ελέγχων υπηρεσιών εξωτερικών συστημάτων, τεκμηρίων αξιολόγησης προμηθευτών και συνεχούς παρακολούθησης | Ο κίνδυνος προμηθευτή αξιολογήθηκε μία φορά και δεν επικαιροποιήθηκε ποτέ μετά από αλλαγή υπηρεσίας |
| Ελεγκτής προστασίας δεδομένων | Ανασκόπηση συμβάσεων εκτελούντων την επεξεργασία, μετακύλισης υποχρεώσεων σε υπεργολάβους επεξεργασίας, διεπαφής παραβίασης και τεκμηρίων επαρκών εγγυήσεων | Υπάρχει DPA, αλλά τα τεκμήρια διασφάλισης ασφάλειας δεν ανασκοπήθηκαν |
Η Enterprise Πολιτική ασφάλειας και ελέγχου πρόσβασης δεδομένων προσωπικού χαρακτήρα δείχνει πώς ο έλεγχος πρόσβασης, οι ευπάθειες, η διαμόρφωση, η παρακολούθηση και η κρυπτογραφία συνδέονται ξανά με το ISO/IEC 27001:2022:
«ISO/IEC 27001:2022 — Ρήτρα 6.1.3· Ρήτρα 8.1· έλεγχοι Παραρτήματος A 8.1, 8.2, 8.3, 8.5, 8.8, 8.9, 8.15, 8.16, 8.20, 8.24. Καλύπτονται από τις ρήτρες [4.1.1; 4.1.2; 4.2.1; 4.2.3; 4.3.2; 4.4.1; 4.4.2; 4.5.1; 4.5.2; 4.6.1; 4.6.3; 4.7.1; 4.7.4; 4.7.5; 4.8.1; 4.8.2; 7.1.1; 7.1.2].»
Από την ενότητα «Πρότυπα και πλαίσια αναφοράς», ρήτρα πολιτικής 13.9.
Όταν ένας προμηθευτής έχει πρόσβαση σε δεδομένα προσωπικού χαρακτήρα, προνομιούχα συστήματα ή δεδομένα παρακολούθησης, τα τεκμήρια ελέγχου πρόσβασης δεν είναι ξεχωριστά από τη διασφάλιση προμηθευτών. Αποτελούν μέρος της ίδιας διαδρομής ελέγχου.
Η παγίδα των προμηθειών: υπογεγραμμένες συμβάσεις χωρίς λειτουργίες διασφάλισης
Η συνηθέστερη αστοχία διακυβέρνησης προμηθευτών βάσει NIS2 δεν είναι η απουσία συμβάσεων. Είναι το κενό μεταξύ συμβατικής διατύπωσης και καθημερινής λειτουργίας.
Μια σύμβαση μπορεί να απαιτεί ετήσιες συνόψεις δοκιμών διείσδυσης, αλλά κανένας ιδιοκτήτης να μην τις ζητά. Μπορεί να απαιτεί κοινοποίηση περιστατικού εντός 24 ωρών, αλλά ο προμηθευτής να διαθέτει μόνο μια γενική διεύθυνση υποστήριξης. Μπορεί να απαιτεί έγκριση υπεργολάβων, αλλά το τμήμα προμηθειών να μη λαμβάνει ποτέ ειδοποιήσεις αλλαγής. Μπορεί να περιλαμβάνει δικαιώματα ελέγχου, αλλά ο οργανισμός να μην έχει διαδικασία αξιολόγησης εξαιρέσεων σε αναφορές SOC. Μπορεί να απαιτεί διαγραφή δεδομένων κατά την έξοδο, αλλά η ΤΠ να μην επικυρώνει ποτέ την απενεργοποίηση λογαριασμών.
Το Zenith Blueprint, στη φάση «Έλεγχοι στην πράξη», Βήμα 23, εξηγεί πώς οι έλεγχοι προμηθευτών αποκτούν πρακτική λειτουργία:
«Στην πράξη, αυτός ο έλεγχος υλοποιείται μέσω:
✓ Αξιολογήσεων κινδύνου προμηθευτών, ✓ Ερωτηματολογίων δέουσας επιμέλειας πριν από την ανάθεση, ✓ Υποδειγμάτων συμβάσεων με ενσωματωμένους όρους ασφάλειας, ✓ Λιστών ελέγχου ένταξης προμηθευτών που περιλαμβάνουν χορήγηση πρόσβασης και ρύθμιση παρακολούθησης, ✓ Συνεχών επαναξιολογήσεων, ιδίως όταν αλλάζει το πεδίο του προμηθευτή, όταν συμβαίνουν περιστατικά ή όταν πλησιάζουν ανανεώσεις.
Και αυτός ο έλεγχος δεν σταματά στους προμηθευτές πρώτης βαθμίδας. Ο προμηθευτής σας μπορεί να αναθέτει σε δικούς του παρόχους, και ο κίνδυνος μπορεί να παραμένει δικός σας.»
Αυτό είναι το μήνυμα NIS2 σε επίπεδο Διοικητικού Συμβουλίου: η εξωτερική ανάθεση της παροχής υπηρεσιών δεν σημαίνει εξωτερική ανάθεση της λογοδοσίας.
Λίστα ελέγχου αποκατάστασης συμβάσεων προμηθευτών για NIS2
Ξεκινήστε με τους 20 σημαντικότερους προμηθευτές σας βάσει κρισιμότητας και εκτελέστε στοχευμένη άσκηση αποκατάστασης:
- Αναγνωρίστε τους προμηθευτές που υποστηρίζουν βασικές ή σημαντικές υπηρεσίες.
- Επιβεβαιώστε αν κάθε προμηθευτής επεξεργάζεται δεδομένα προσωπικού χαρακτήρα, υποστηρίζει ρυθμιζόμενες υπηρεσίες ή έχει προνομιούχα πρόσβαση.
- Αναθέστε ιδιοκτήτη επιχειρησιακής λειτουργίας, υπεύθυνο προμηθειών και ανασκοπητή ασφάλειας.
- Επαληθεύστε ότι η αξιολόγηση κινδύνου προμηθευτή είναι επίκαιρη και ευθυγραμμισμένη με το πραγματικό πεδίο της υπηρεσίας.
- Επιβεβαιώστε ότι η σύμβαση περιλαμβάνει βασική γραμμή ασφάλειας, κοινοποίηση περιστατικών, δικαιώματα ελέγχου ή πρόσβασης σε τεκμήρια, ελέγχους υπεργολάβων, συνέχεια, ασφαλή μεταφορά, έλεγχο πρόσβασης, συνεργασία για ευπάθειες και ρήτρες εξόδου.
- Επιβεβαιώστε ότι τα χρονοδιαγράμματα παραβίασης υποστηρίζουν ανάγκες κλιμάκωσης 24 και 72 ωρών, όπου είναι συναφές.
- Ζητήστε επικαιροποιημένα τεκμήρια διασφάλισης, συμπεριλαμβανομένων πιστοποιήσεων, αναφορών SOC, συνόψεων δοκιμών διείσδυσης, δοκιμών BCP ή DR και ιστορικού περιστατικών.
- Ανασκοπήστε τα τεκμήρια, μην τα αποθηκεύετε απλώς.
- Καταγράψτε εξαιρέσεις και αναθέστε ιδιοκτήτες αποκατάστασης.
- Επικαιροποιήστε τη SoA και το Μητρώο Κινδύνων όπου οι έλεγχοι προμηθευτών υποστηρίζουν NIS2, GDPR, DORA ή δεσμεύσεις προς πελάτες.
- Προγραμματίστε τη συχνότητα παρακολούθησης βάσει της κρισιμότητας του προμηθευτή.
- Δοκιμάστε μία διαδρομή κλιμάκωσης περιστατικού προμηθευτή.
- Δοκιμάστε μία διαδρομή λύσης σχέσης με προμηθευτή, συμπεριλαμβανομένων επιστροφής δεδομένων, διαγραφής, ανάκτησης περιουσιακών στοιχείων και ανάκλησης πρόσβασης.
Εάν δεν μπορείτε να αποδείξετε αυτά τα σημεία για έναν κρίσιμο προμηθευτή, η σύμβαση δεν είναι ακόμη έτοιμη για έλεγχο.
Μετατρέψτε τις ρήτρες προμηθευτών σε εποπτικά τεκμήρια
Η διακυβέρνηση προμηθευτών βάσει NIS2 είναι πλέον ζωντανή επιχειρησιακή πειθαρχία. Οι εποπτικές αρχές, οι πελάτες, οι ελεγκτές πιστοποίησης, οι ομάδες προστασίας δεδομένων, οι συνεργάτες του χρηματοοικονομικού τομέα και τα Διοικητικά Συμβούλια δεν θα ρωτούν μόνο αν υπάρχουν ρήτρες προμηθευτών. Θα ρωτούν αν οι ρήτρες βασίζονται στον κίνδυνο, είναι εκτελεστές, παρακολουθούνται, τεκμηριώνονται και συνδέονται με την αναφορά περιστατικών, τη συνέχεια, τον έλεγχο πρόσβασης, τη διαχείριση ευπαθειών, τη μετακύλιση υποχρεώσεων σε υπεργολάβους και την έξοδο.
Η Clarysec βοηθά τους οργανισμούς να κλείσουν αυτό το κενό με το Zenith Blueprint, μετατρέποντας τους ελέγχους προμηθευτών σε φάσεις ISMS, αντιμετώπιση κινδύνων, καταχωρίσεις SoA, ρουτίνες ένταξης και ελεγκτικά τεκμήρια. Το Zenith Controls χαρτογραφεί τους ελέγχους προμηθευτών A.5.19, A.5.20 και A.5.22 του ISO/IEC 27002:2022 σε NIS2, DORA, GDPR, NIST, COBIT 2019, υποστηρικτικά πρότυπα ISO και μεθοδολογίες ελέγχου. Οι πολιτικές προμηθευτών και προστασίας δεδομένων της Clarysec παρέχουν τη δομή ρητρών, τις προσδοκίες τεκμηρίων και τις ρουτίνες παρακολούθησης που καθιστούν τη διασφάλιση προμηθευτών υποστηρίξιμη.
Η επόμενη ενέργειά σας είναι απλή: επιλέξτε πέντε κρίσιμους προμηθευτές, δειγματοληπτήστε τις συμβάσεις τους, χαρτογραφήστε κάθε ρήτρα στην αντιμετώπιση κινδύνου του ISO/IEC 27001:2022 και στους ελέγχους του Παραρτήματος A, ζητήστε νέα τεκμήρια διασφάλισης και εκτελέστε άσκηση επιτραπέζιου σεναρίου για κοινοποίηση περιστατικού εντός 24 ωρών. Εάν η διαδρομή τεκμηρίων διακόπτεται, οι εργαλειοθήκες της Clarysec σας δίνουν τη δομή για να την αποκαταστήσετε πριν το επιβάλει ένα περιστατικό, μια ανασκόπηση πελάτη ή ένα αίτημα εποπτικής αρχής.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council