Posts
Explore our latest insights on cybersecurity compliance and best practices.
Η υποχρέωση κοινοποίησης εντός 24 ωρών της Οδηγίας NIS2 αλλάζει τους κανόνες. Αυτός ο οριστικός οδηγός δείχνει σε CISOs και ελεγκτές πώς να σχεδιάσουν ένα ανθεκτικό, συμβατό Σχέδιο Αντιμετώπισης Περιστατικών που αντέχει στον κανονιστικό έλεγχο και σε πραγματικές επιθέσεις, αξιοποιώντας τις πολιτικές και τα εργαλεία διασταυρούμενης συμμόρφωσης της Clarysec.
Πρακτικός οδηγός για Επικεφαλής Ασφάλειας Πληροφοριών σχετικά με την εφαρμογή και την τεκμηρίωση αντισταθμιστικών ελέγχων για δεδομένα σε κατάσταση ηρεμίας όταν η κρυπτογράφηση δεν είναι εφικτή. Παρουσιάζουμε ένα πραγματικό σενάριο ελέγχου και αντιστοιχίζουμε την άμυνα σε βάθος με ISO/IEC 27001:2022, GDPR, NIS2, DORA και πλαίσια NIST.
Το βασικό μας άρθρο για CISO σχετικά με την αποτελεσματική διαχείριση ελέγχων προμηθευτών υψηλού κινδύνου για NIS2 και DORA. Μάθετε πώς να εφαρμόζετε μια συνεχή στρατηγική ελέγχου βάσει κινδύνου, αξιοποιώντας δοκιμασμένα πλαίσια, υποχρεώσεις πολιτικών και πρακτικές λίστες ελέγχου για την κάλυψη αυστηρών κανονιστικών απαιτήσεων.
Αυτό το κεντρικό άρθρο καθοδηγεί CISO και υπευθύνους συμμόρφωσης μέσα από μια πρακτική προσέγγιση πραγματικών συνθηκών για τη δημιουργία προγράμματος διαχείρισης κινδύνων εφοδιαστικής αλυσίδας σύμφωνου με NIS2. Συνδυάζει κανονιστική ανάλυση, εφαρμόσιμα μέτρα ελέγχου και την εξειδικευμένη καθοδήγηση της Clarysec, ώστε η εφοδιαστική αλυσίδα να μετατραπεί από κρίσιμη ευπάθεια σε ανθεκτικό, ελέγξιμο περιουσιακό στοιχείο.
Μετατρέψτε τον κίνδυνο των παλαιών δεδομένων σας σε στρατηγικό πλεονέκτημα. Ο αναλυτικός αυτός οδηγός καλύπτει τα πάντα, από τη θέσπιση πολιτικής και την εξυγίανση μέσων έως τη δημιουργία ίχνους ελέγχου για τη διάθεση δεδομένων, συνδυάζοντας τους εξειδικευμένους οδικούς χάρτες και τα εργαλεία πολιτικών της Clarysec.
Μια επίθεση ransomware εκδηλώνεται κατά τη διάρκεια συνεδρίασης του Διοικητικού Συμβουλίου. Τα αντίγραφα ασφαλείας σας λειτουργούν, αλλά λειτουργεί και η ασφάλειά σας; Δείτε πώς να εφαρμόσετε τους ελέγχους ανθεκτικότητας του ISO/IEC 27001:2022, ώστε να διατηρείτε την ασφάλεια υπό πίεση, να ικανοποιείτε τις απαιτήσεις των ελεγκτών και να καλύπτετε τις αυστηρές απαιτήσεις DORA και NIS2 με τον εξειδικευμένο οδικό χάρτη της Clarysec.
Οι λίστες ελέγχου συμμόρφωσης δεν αποτρέπουν παραβιάσεις· η ενεργή διακυβέρνηση τις αποτρέπει. Αναλύουμε τους σημαντικότερους μύθους διακυβέρνησης για τον CISO μέσα από ένα πραγματικό περιστατικό και παρέχουμε οδικό χάρτη για την οικοδόμηση ουσιαστικής οργανωσιακής ανθεκτικότητας, με εφαρμόσιμα βήματα, παραδείγματα πολιτικών και αντιστοιχίσεις διασταυρούμενης συμμόρφωσης για ISO 27001:2022, NIS2, DORA και άλλα πλαίσια.
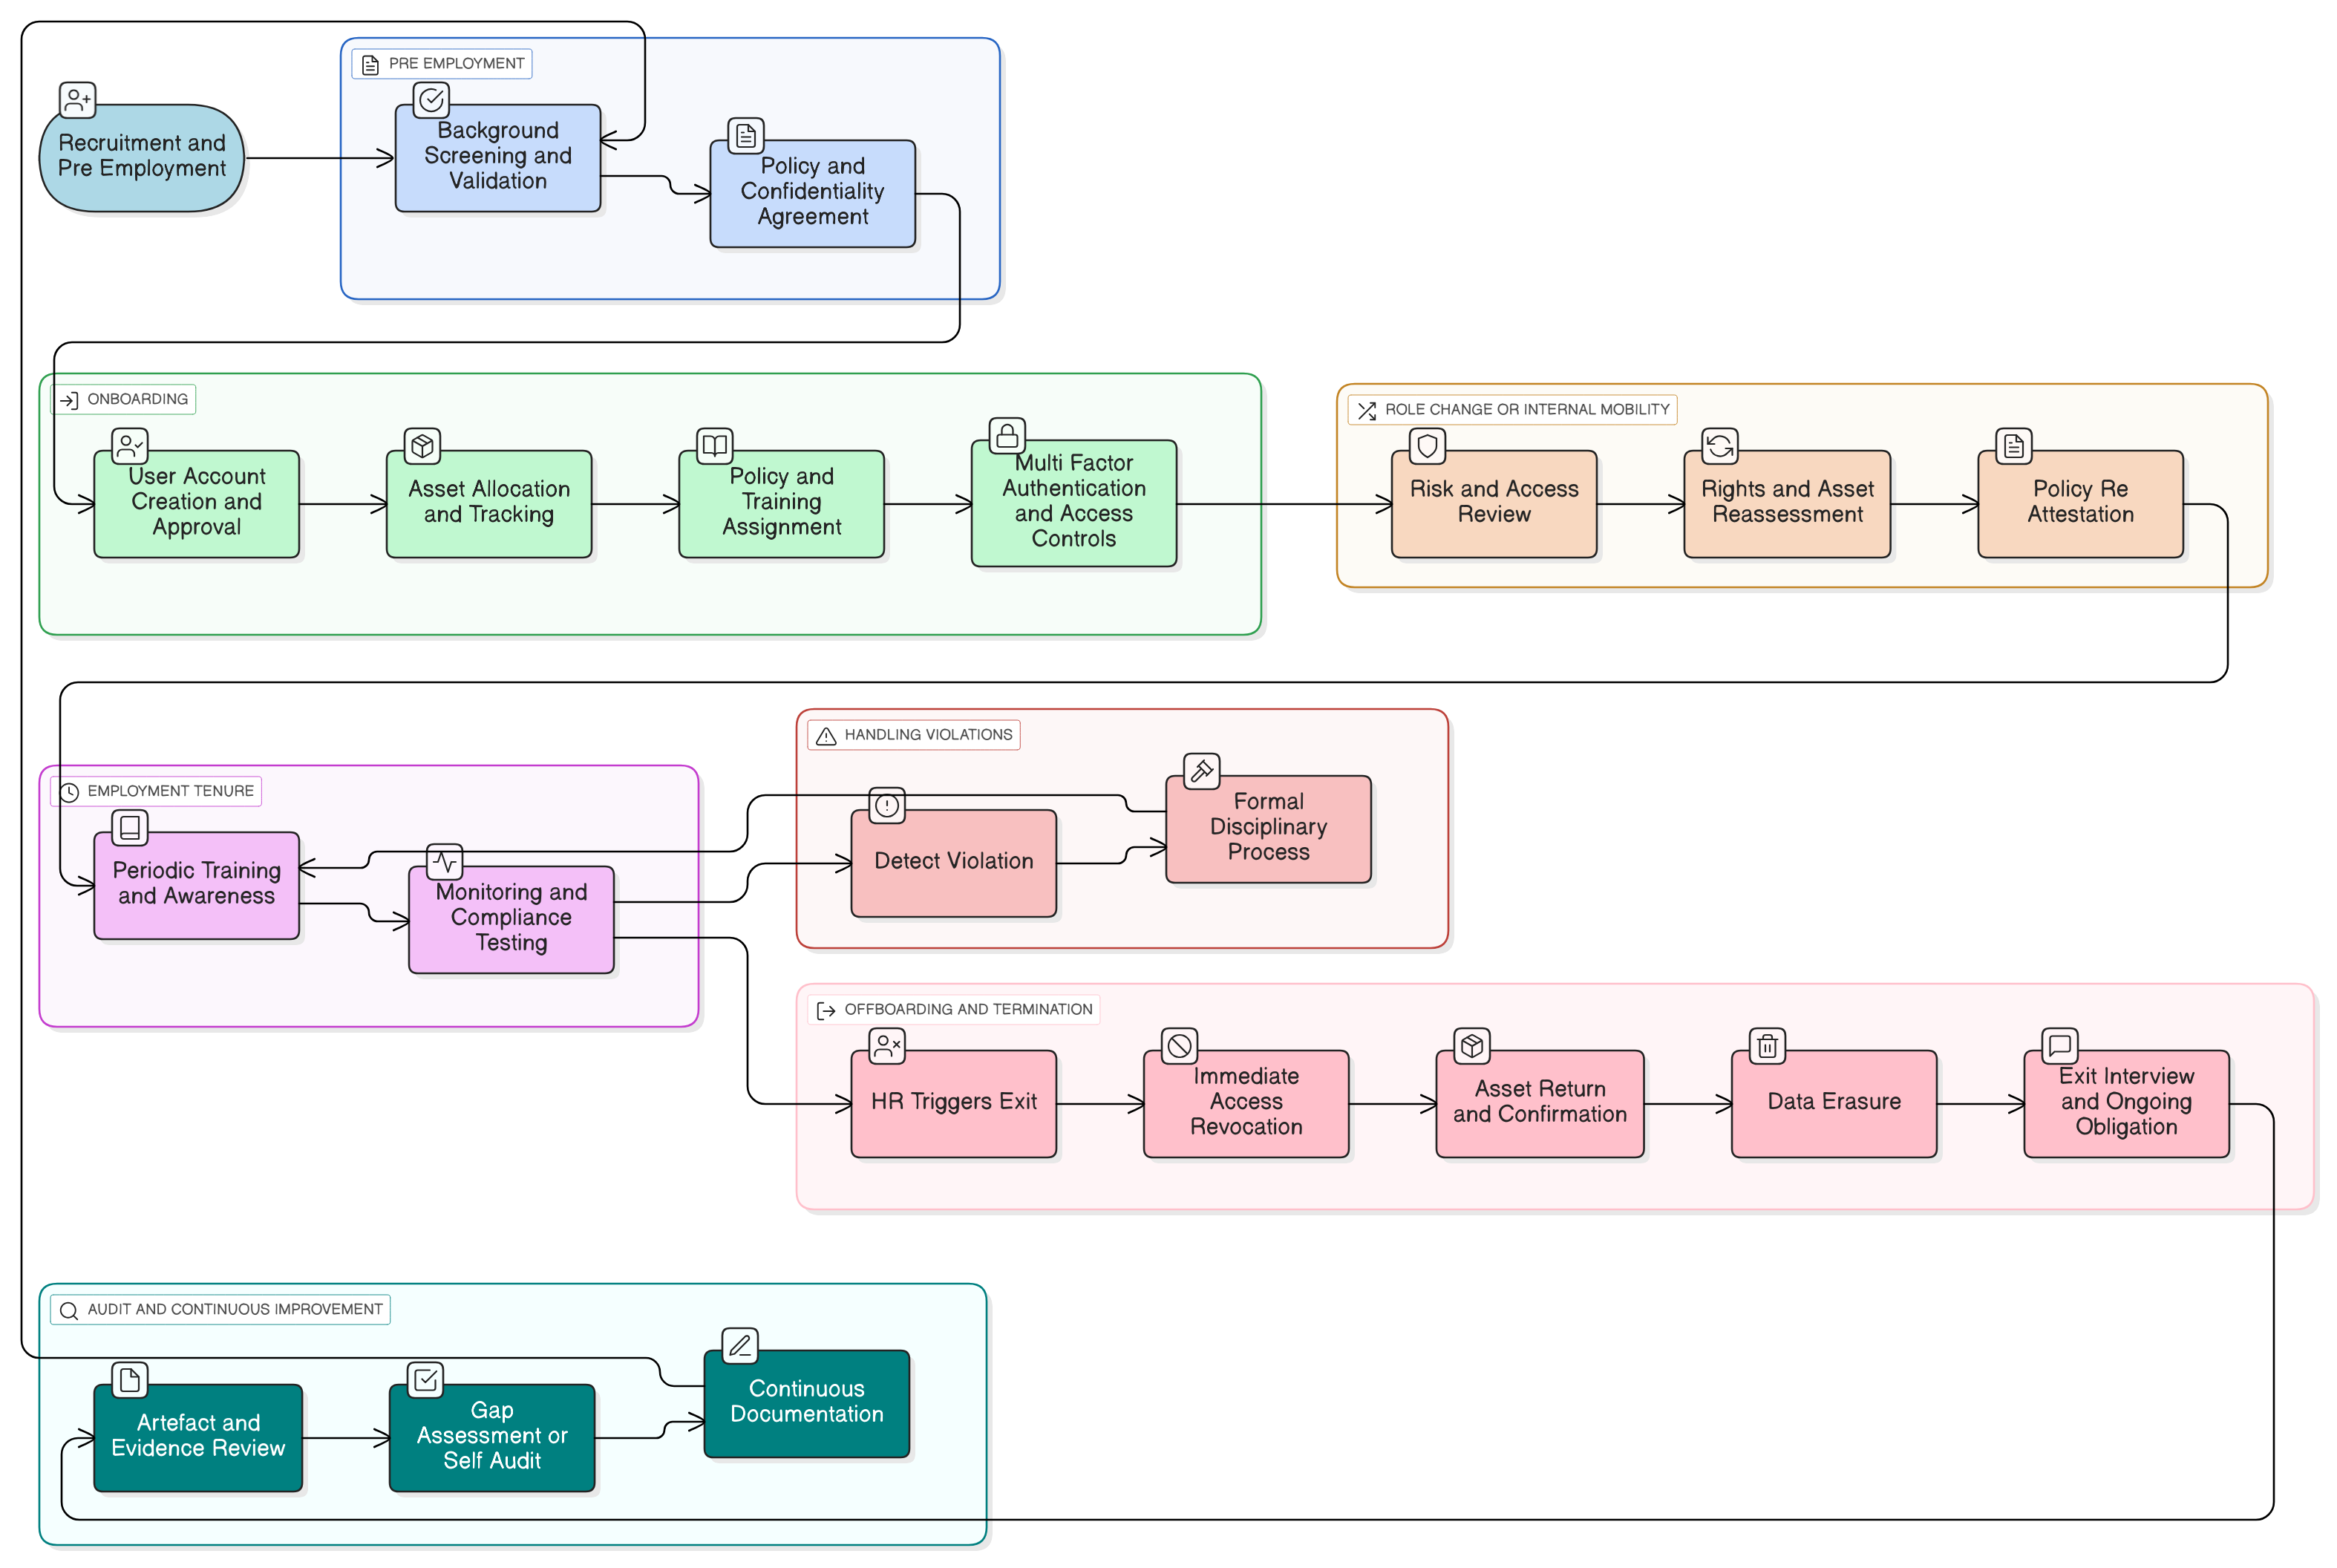
Μάθετε πώς να μετατρέπετε τις διαδικασίες Ανθρώπινου Δυναμικού σε ισχυρό μηχανισμό ασφάλειας, με εφαρμόσιμους ελέγχους, χαρτογράφηση πολιτικών σε πραγματικές επιχειρησιακές συνθήκες, ελεγκτική οπτική και ενοποιημένα εργαλεία, καλύπτοντας την ένταξη, τις αλλαγές ρόλου και την αποχώρηση υπό ISO 27001:2022, NIS2, DORA, GDPR, NIST και COBIT.
Οι αποτυχίες ελέγχου δεν προκαλούνται από αδύναμα τείχη προστασίας· προκύπτουν όταν η συμμόρφωση αντιμετωπίζεται ως τεχνική λίστα ελέγχου. Ανακαλύψτε τις στρατηγικές συστήματος διαχείρισης της Clarysec, τους αντιστοιχισμένους ελέγχους και τις εφαρμόσιμες πολιτικές για ομαλή συμμόρφωση με ISO 27001, NIS2 και DORA.