⚡ LIMITED TIME Get our FREE €500+ Compliance Starter Kit
Get It Now →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

Δημιουργία προγράμματος ανθεκτικότητας κατά του phishing: οδηγός ISO 27001

Δημιουργία προγράμματος ανθεκτικότητας κατά του phishing: οδηγός ISO 27001

Μάθετε πώς να δημιουργήσετε ένα μετρήσιμο πρόγραμμα ανθεκτικότητας κατά του phishing, αξιοποιώντας τους ελέγχους A.6.3 και A.6.4 του ISO 27001:2022 για τη μείωση του κινδύνου που απορρέει από τον ανθρώπινο παράγοντα και την τεκμηρίωση της συμμόρφωσης.

Ξεκινώντας με το ISO 27001:2022: Πρακτικός οδηγός

Ξεκινώντας με το ISO 27001:2022: Πρακτικός οδηγός

Εισαγωγή

Το ISO 27001 είναι το διεθνές πρότυπο για τα Συστήματα Διαχείρισης Ασφάλειας Πληροφοριών (ΣΔΑΠ/ISMS). Ο παρών ολοκληρωμένος οδηγός παρουσιάζει τα βασικά βήματα για την υλοποίηση του ISO 27001 στον οργανισμό σας, από τον αρχικό σχεδιασμό έως την πιστοποίηση.

Τι είναι το ISO 27001;

Το ISO 27001 παρέχει μια συστηματική προσέγγιση για τη διαχείριση ευαίσθητων εταιρικών πληροφοριών και τη διασφάλιση της προστασίας τους. Καλύπτει ανθρώπους, διαδικασίες και συστήματα πληροφορικής, μέσω της εφαρμογής διαδικασίας διαχείρισης κινδύνων.

8 min
Διακυβέρνηση καταβολής λύτρων σε περιστατικά ransomware για NIS2 και DORA

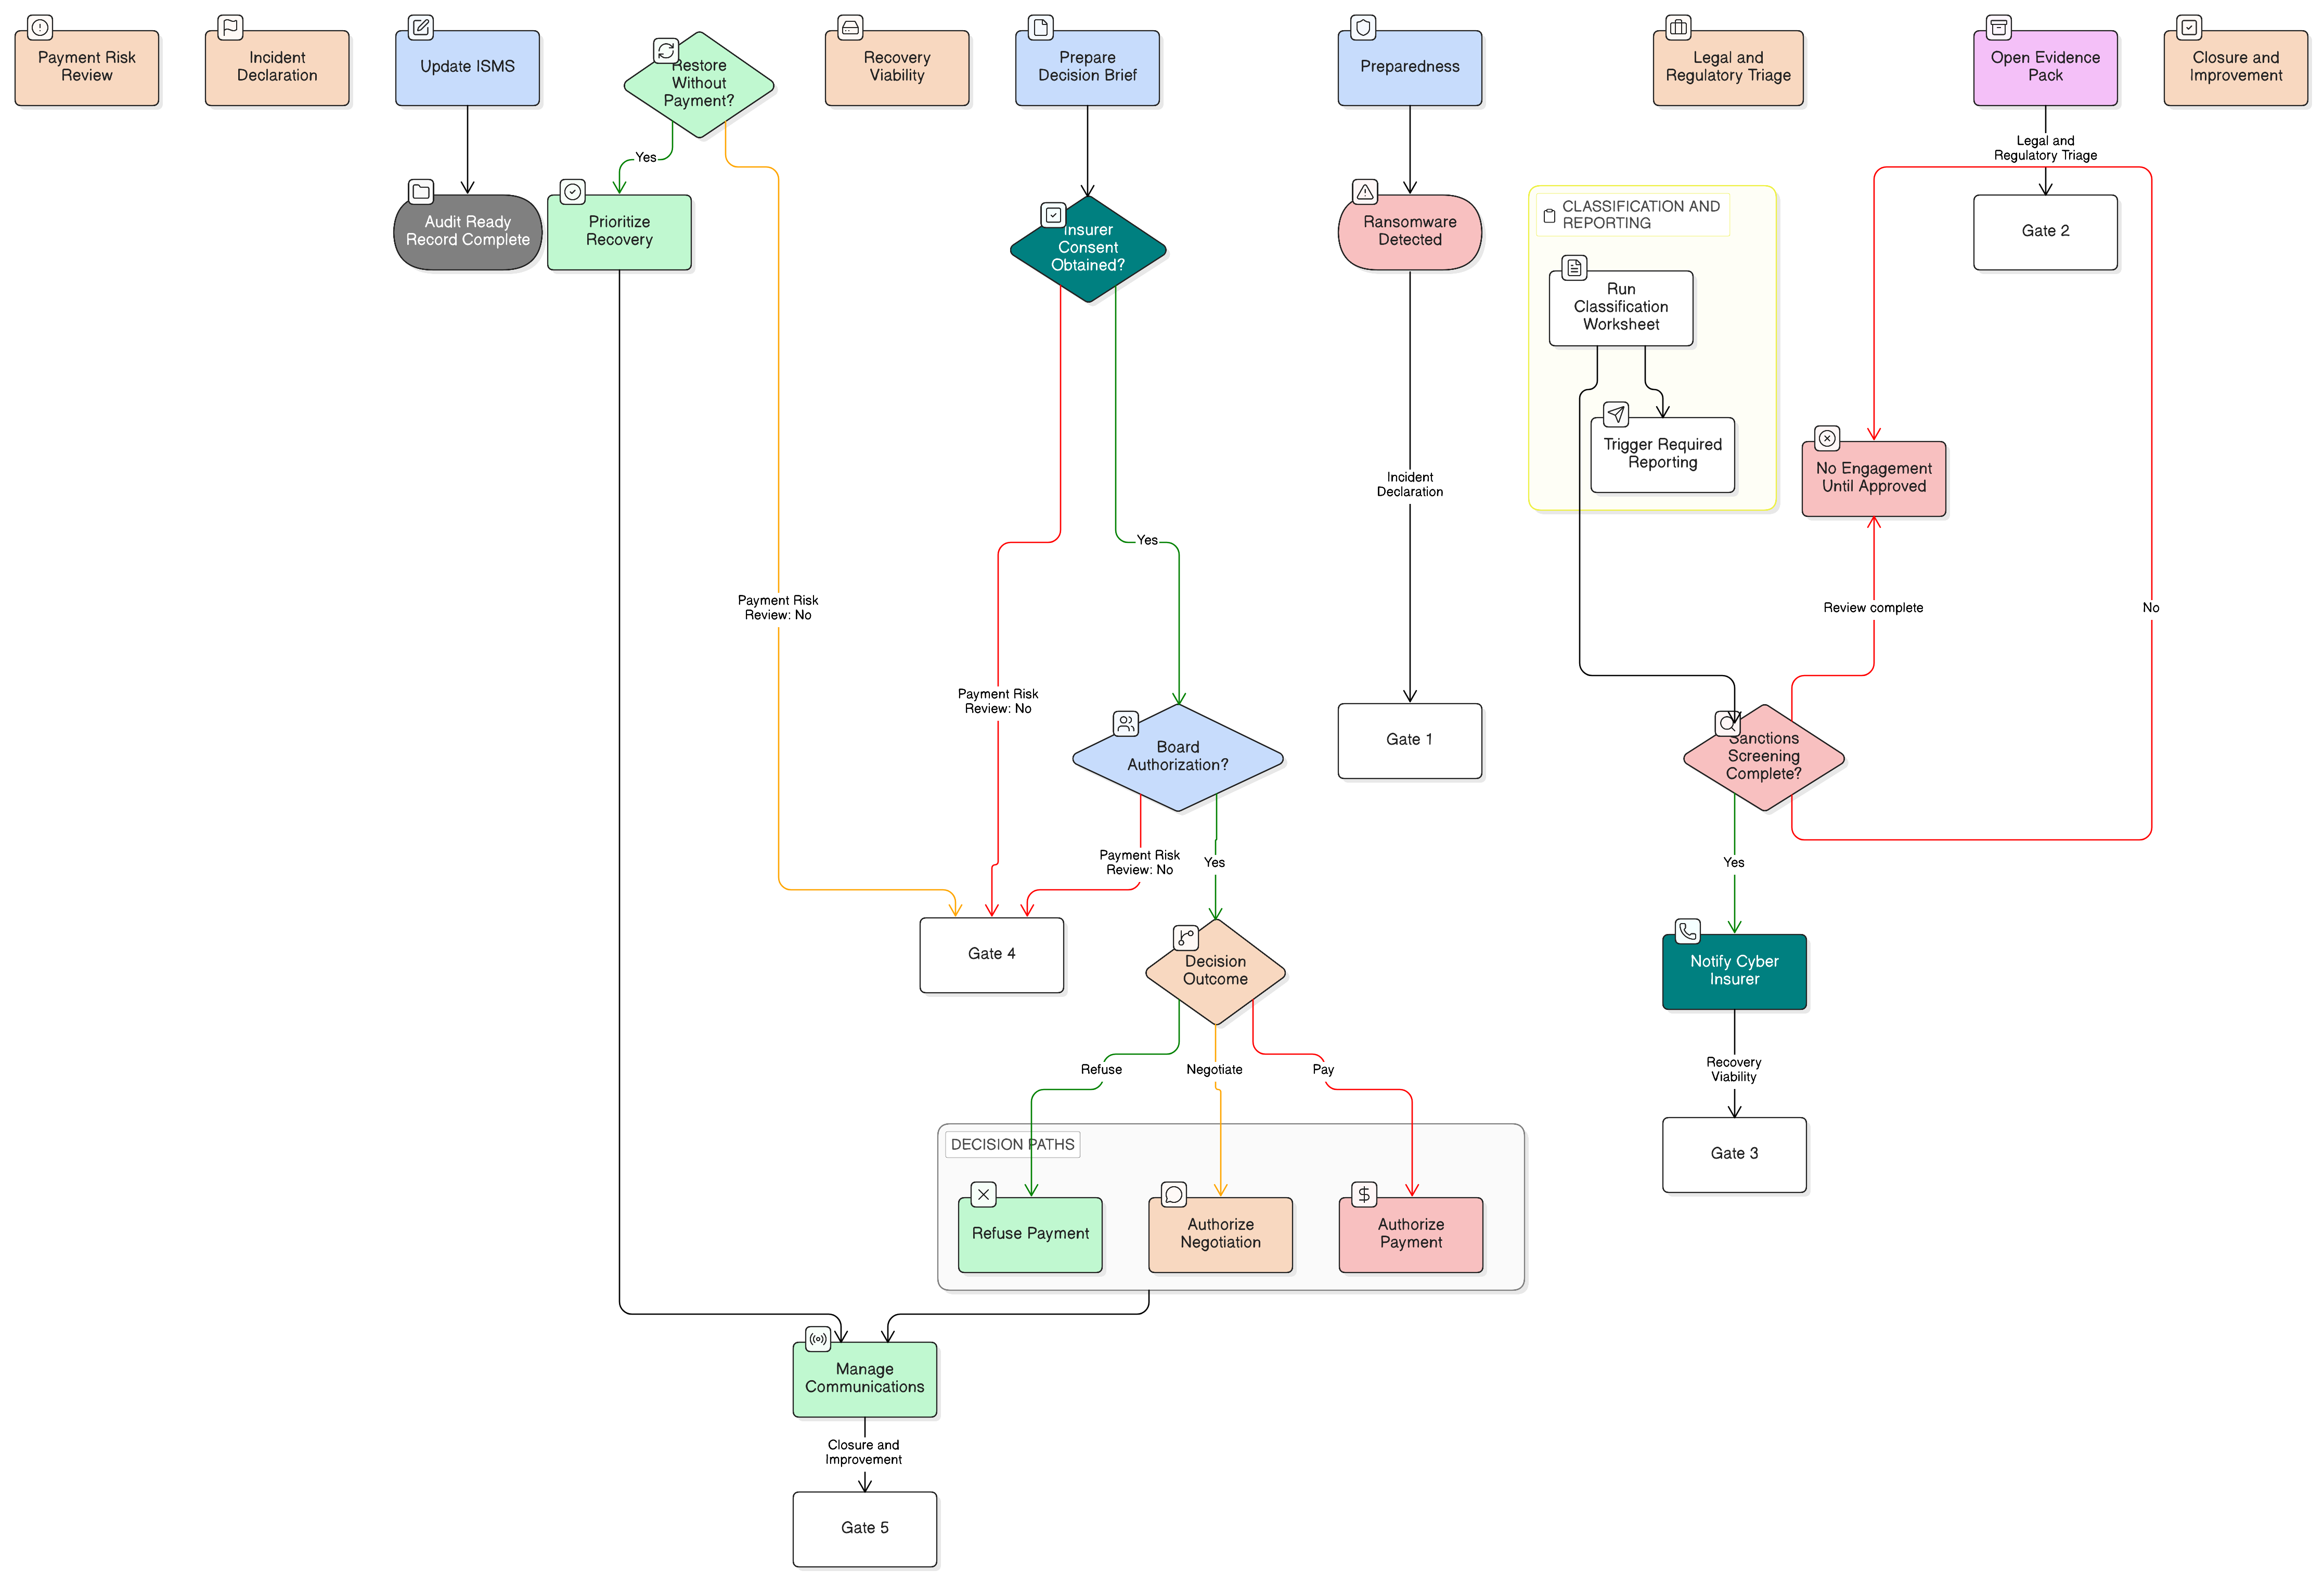
Διακυβέρνηση καταβολής λύτρων σε περιστατικά ransomware για NIS2 και DORA

Ένα πρακτικό πλαίσιο, ευθυγραμμισμένο με το ISO 27001:2022, για τη διακυβέρνηση αποφάσεων καταβολής λύτρων σε περιστατικά ransomware, ελέγχους κυρώσεων, διατήρηση τεκμηρίων, έγκριση ασφαλιστή και αναφορές NIS2, DORA και GDPR.

Ready to Enhance Your Compliance?

Explore our comprehensive compliance toolkits designed for modern businesses.

Explore Toolkits