PECB · Έκπτωση 15% Αποκτήστε την προσφορά →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

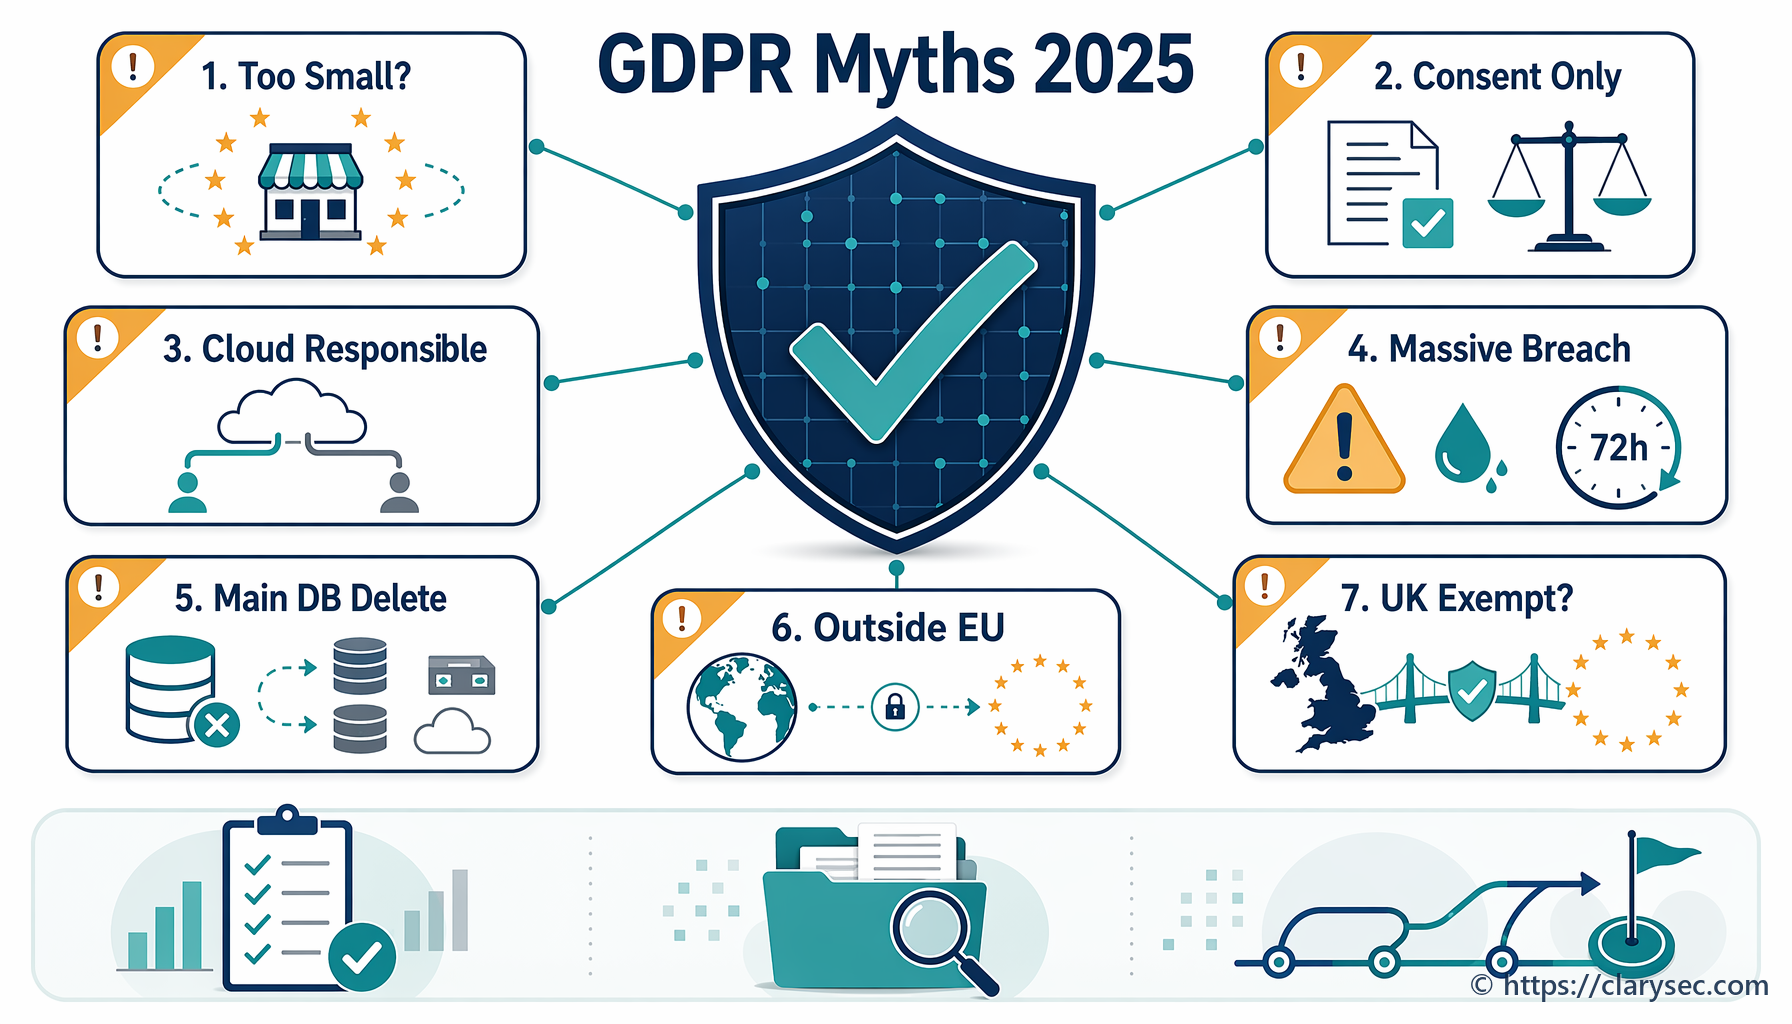
Αποδόμηση των 7 κυριότερων μύθων για το GDPR το 2025: Οδηγός για Επικεφαλής Ασφάλειας Πληροφοριών

Αποδόμηση των 7 κυριότερων μύθων για το GDPR το 2025: Οδηγός για Επικεφαλής Ασφάλειας Πληροφοριών

Μάθετε την αλήθεια πίσω από τους 7 κυριότερους μύθους για το GDPR το 2025. Ο οδηγός των ειδικών μας αποδομεί συχνές παρανοήσεις σχετικά με τη συγκατάθεση, τις παραβιάσεις δεδομένων και τη συμμόρφωση.

Χαρτογράφηση RoPA και ροών δεδομένων για GDPR, NIS2 και DORA

Χαρτογράφηση RoPA και ροών δεδομένων για GDPR, NIS2 και DORA

Πρακτικός οδηγός για το 2026 σχετικά με τη μετατροπή του RoPA και της χαρτογράφησης ροών δεδομένων σε ενιαίο επίπεδο τεκμηρίωσης για το GDPR Article 30, τις κρίσιμες υπηρεσίες NIS2, τις εξαρτήσεις ΤΠΕ DORA και τους ελέγχους ISO/IEC 27001:2022.

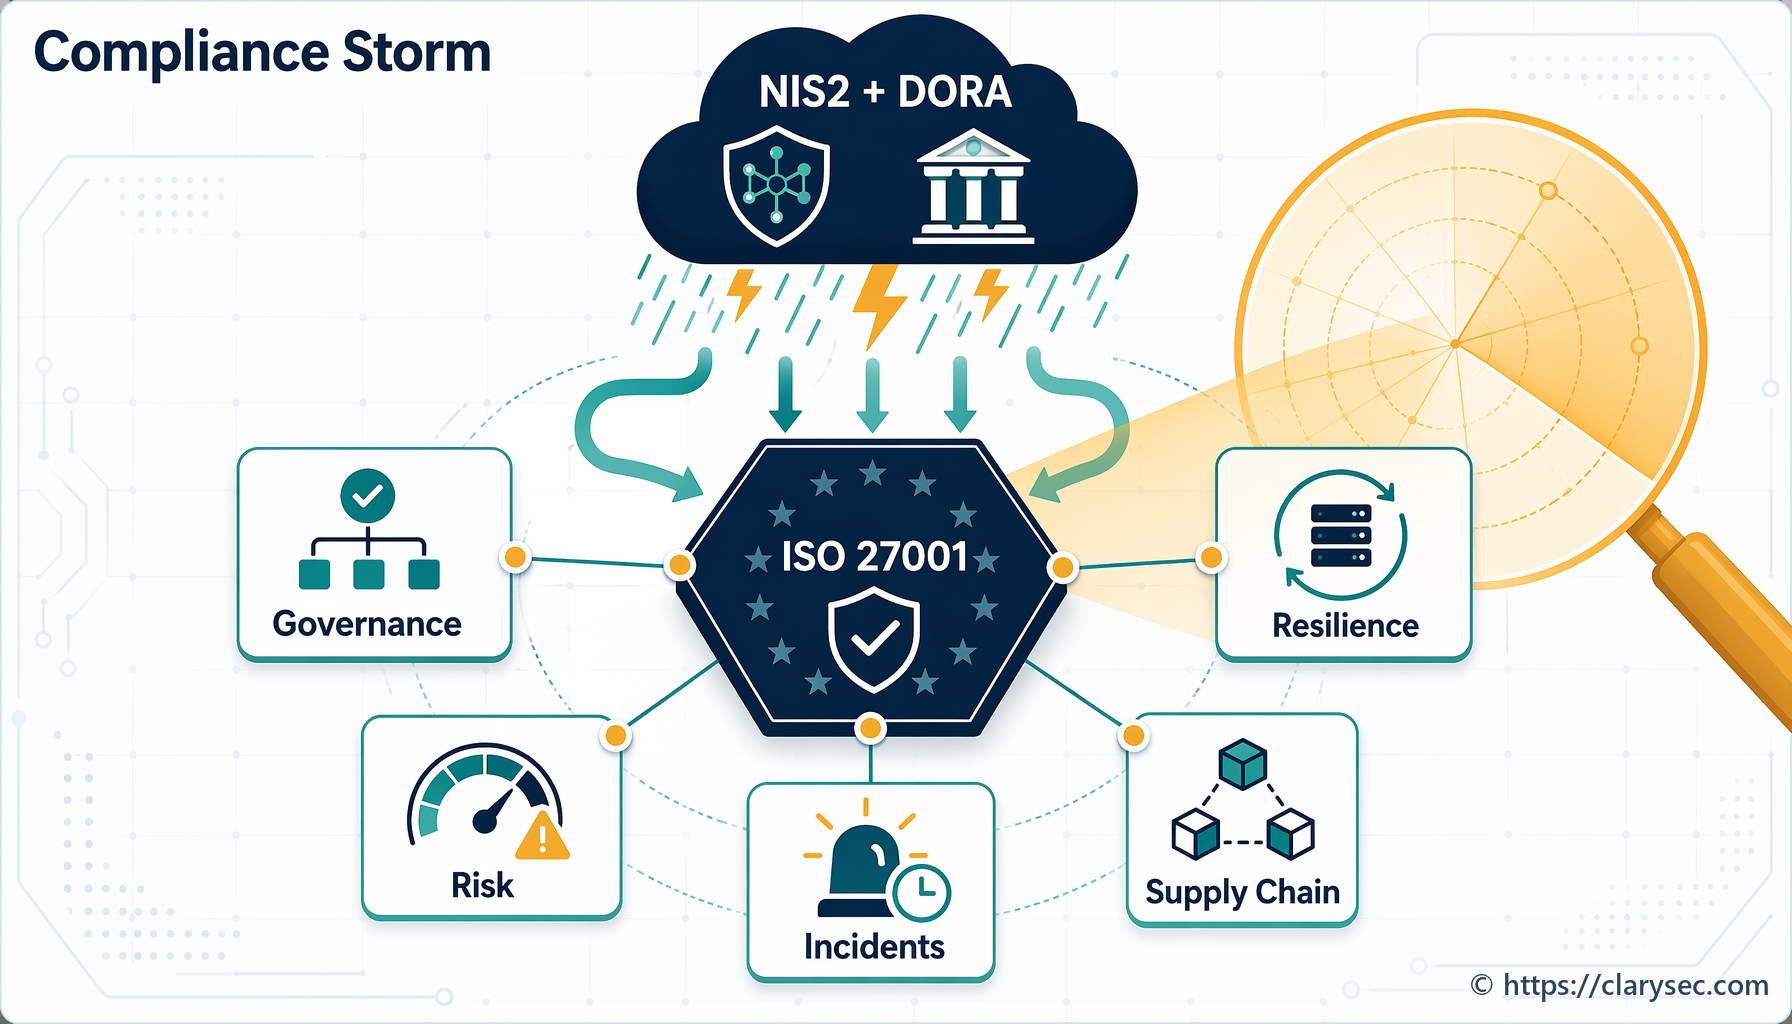
Πλοήγηση στην καταιγίδα: πώς τα NIS2 και DORA επαναπροσδιορίζουν την ευρωπαϊκή συμμόρφωση

Πλοήγηση στην καταιγίδα: πώς τα NIS2 και DORA επαναπροσδιορίζουν την ευρωπαϊκή συμμόρφωση

Η Οδηγία NIS2 και ο Κανονισμός DORA της ΕΕ μετασχηματίζουν τη συμμόρφωση στην κυβερνοασφάλεια. Ο οδηγός αυτός αναλύει τον αντίκτυπό τους και παρέχει πρακτική διαδρομή προς την ετοιμότητα.

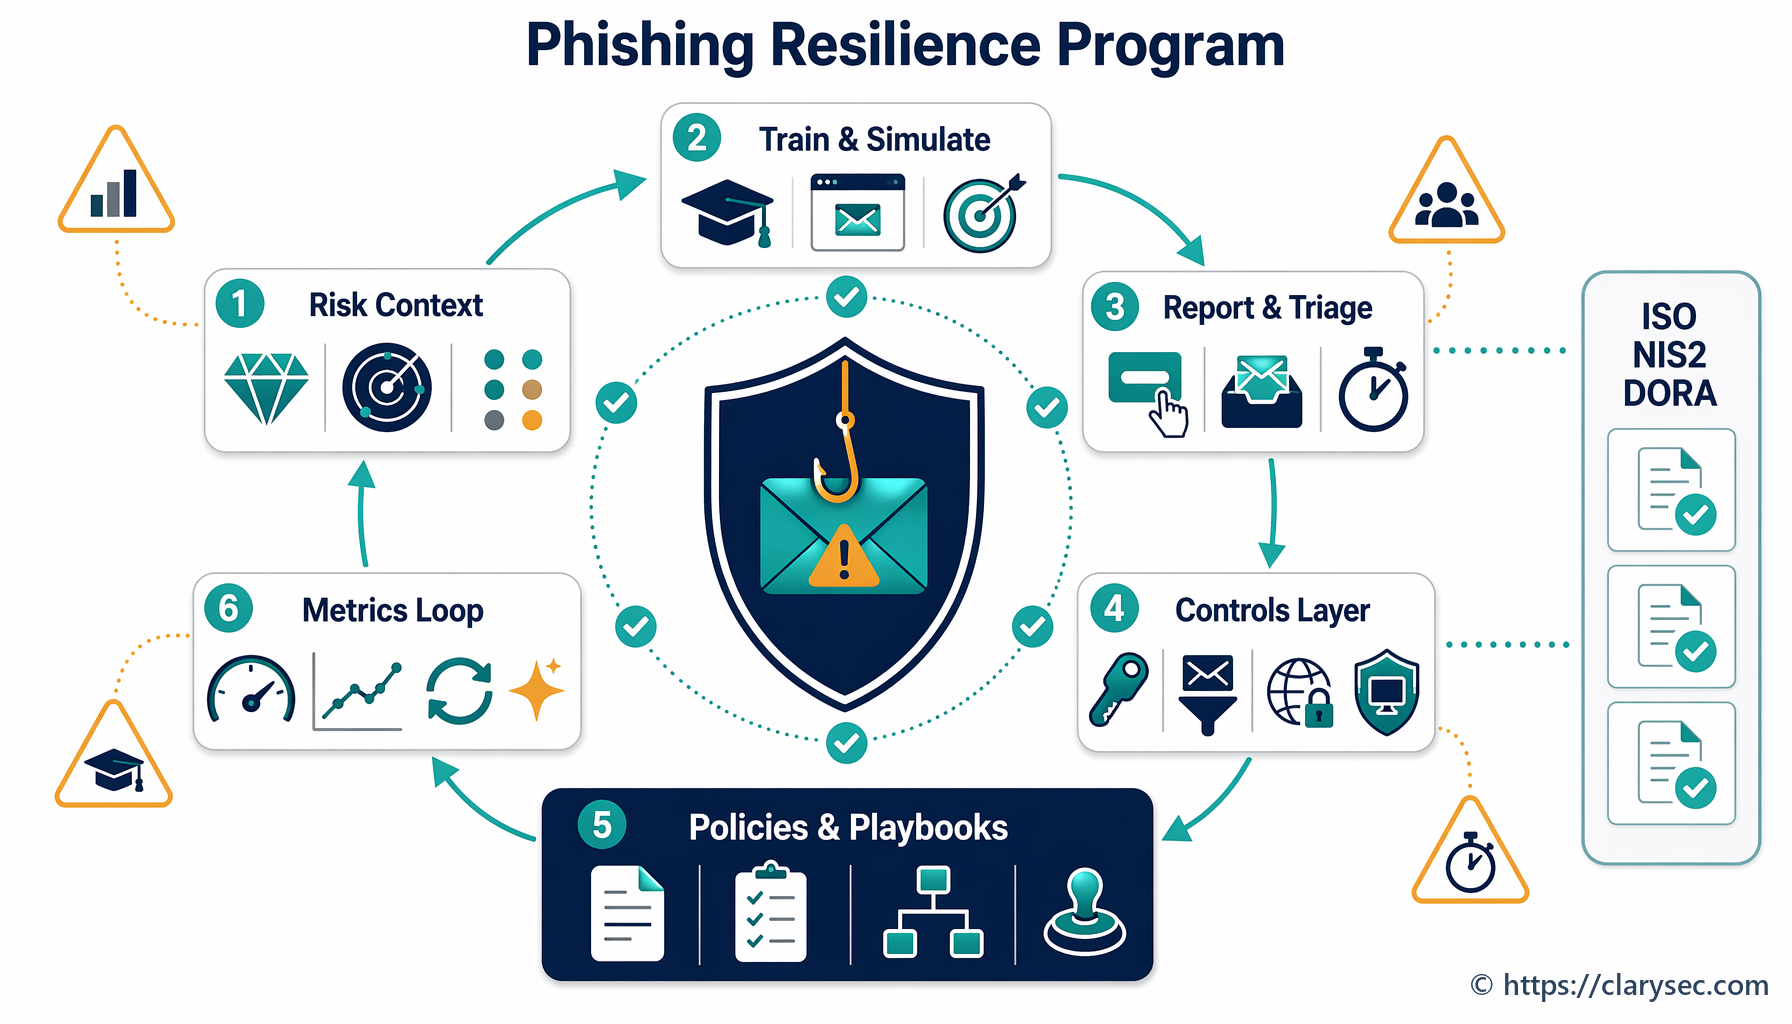
Πώς να δημιουργήσετε ένα πρόγραμμα ανθεκτικότητας έναντι του phishing που λειτουργεί στην πράξη

Πώς να δημιουργήσετε ένα πρόγραμμα ανθεκτικότητας έναντι του phishing που λειτουργεί στην πράξη

Πρακτικός οδηγός για Υπεύθυνους Ασφάλειας Πληροφοριών και ιδιοκτήτες ΜΜΕ σχετικά με τη δημιουργία ενός ισχυρού προγράμματος ανθεκτικότητας έναντι του phishing, ευθυγραμμισμένου με τις απαιτήσεις του ISO 27001:2022, του NIS2 και του DORA.

Γιατί η ασφάλεια δικτύου είναι αδιαπραγμάτευτη για τη συμμόρφωση με το ISO 27001 και την NIS2

Γιατί η ασφάλεια δικτύου είναι αδιαπραγμάτευτη για τη συμμόρφωση με το ISO 27001 και την NIS2

Η ασφάλεια δικτύου είναι κρίσιμη για τη συμμόρφωση με το ISO 27001 και την NIS2, καθώς στηρίζει τη διαχείριση κινδύνων, την ανθεκτικότητα και την κανονιστική διασφάλιση των σύγχρονων οργανισμών.

18 min
Έλεγχος πρόσβασης και πολυπαραγοντικός έλεγχος ταυτότητας για ΜΜΕ: ISO 27001:2022 A.8.2, A.8.3 και ασφάλεια επεξεργασίας κατά GDPR

Έλεγχος πρόσβασης και πολυπαραγοντικός έλεγχος ταυτότητας για ΜΜΕ: ISO 27001:2022 A.8.2, A.8.3 και ασφάλεια επεξεργασίας κατά GDPR

Πώς οι ΜΜΕ μπορούν να εφαρμόσουν έλεγχο πρόσβασης και MFA σύμφωνα με ISO 27001:2022 A.8.2, A.8.3 και GDPR Article 32, μειώνοντας τον κίνδυνο και τεκμηριώνοντας την κανονιστική συμμόρφωση.

19 min
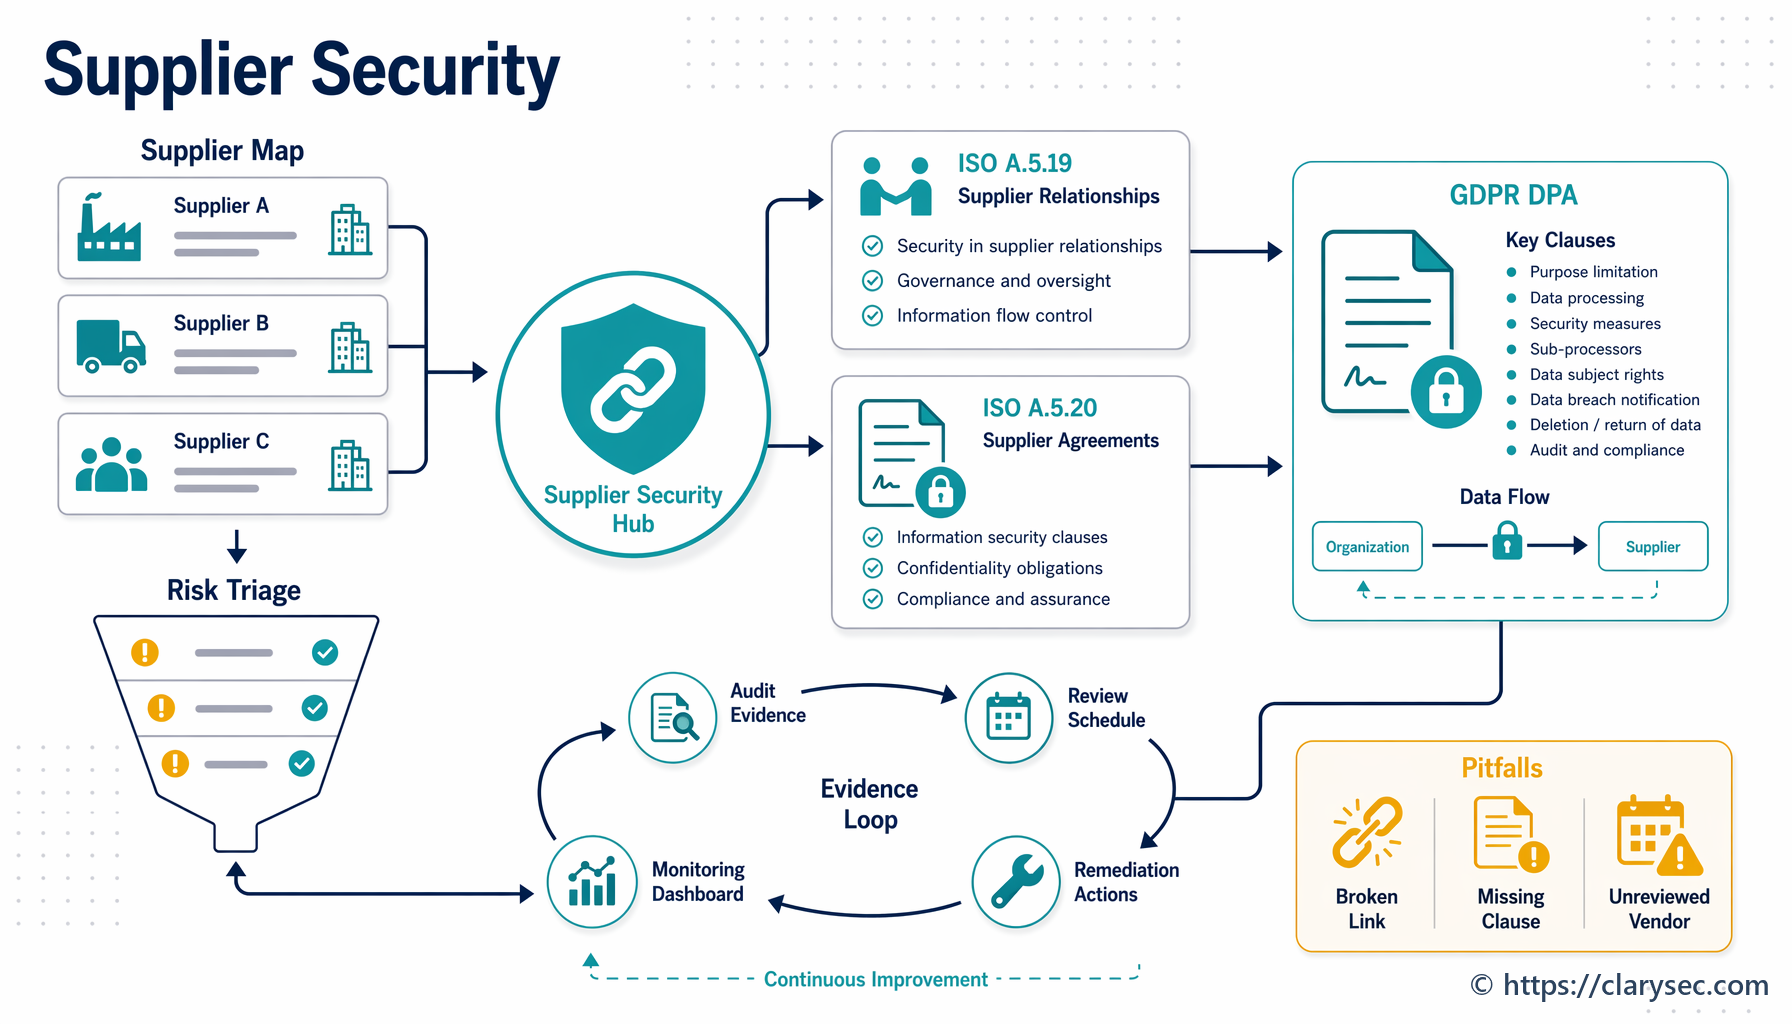
Πέρα από τη χειραψία: ώριμη διαχείριση ασφάλειας προμηθευτών με ISO 27001 και GDPR

Πέρα από τη χειραψία: ώριμη διαχείριση ασφάλειας προμηθευτών με ISO 27001 και GDPR

Μάθετε πώς να διαχειρίζεστε τους κινδύνους ασφάλειας προμηθευτών με τους ελέγχους A.5.19 και A.5.20 του ISO 27001:2022, διασφαλίζοντας ότι οι Συμβάσεις Επεξεργασίας Δεδομένων (DPAs) και οι συμβάσεις σας καλύπτουν τις αυστηρές απαιτήσεις του GDPR.

12 min
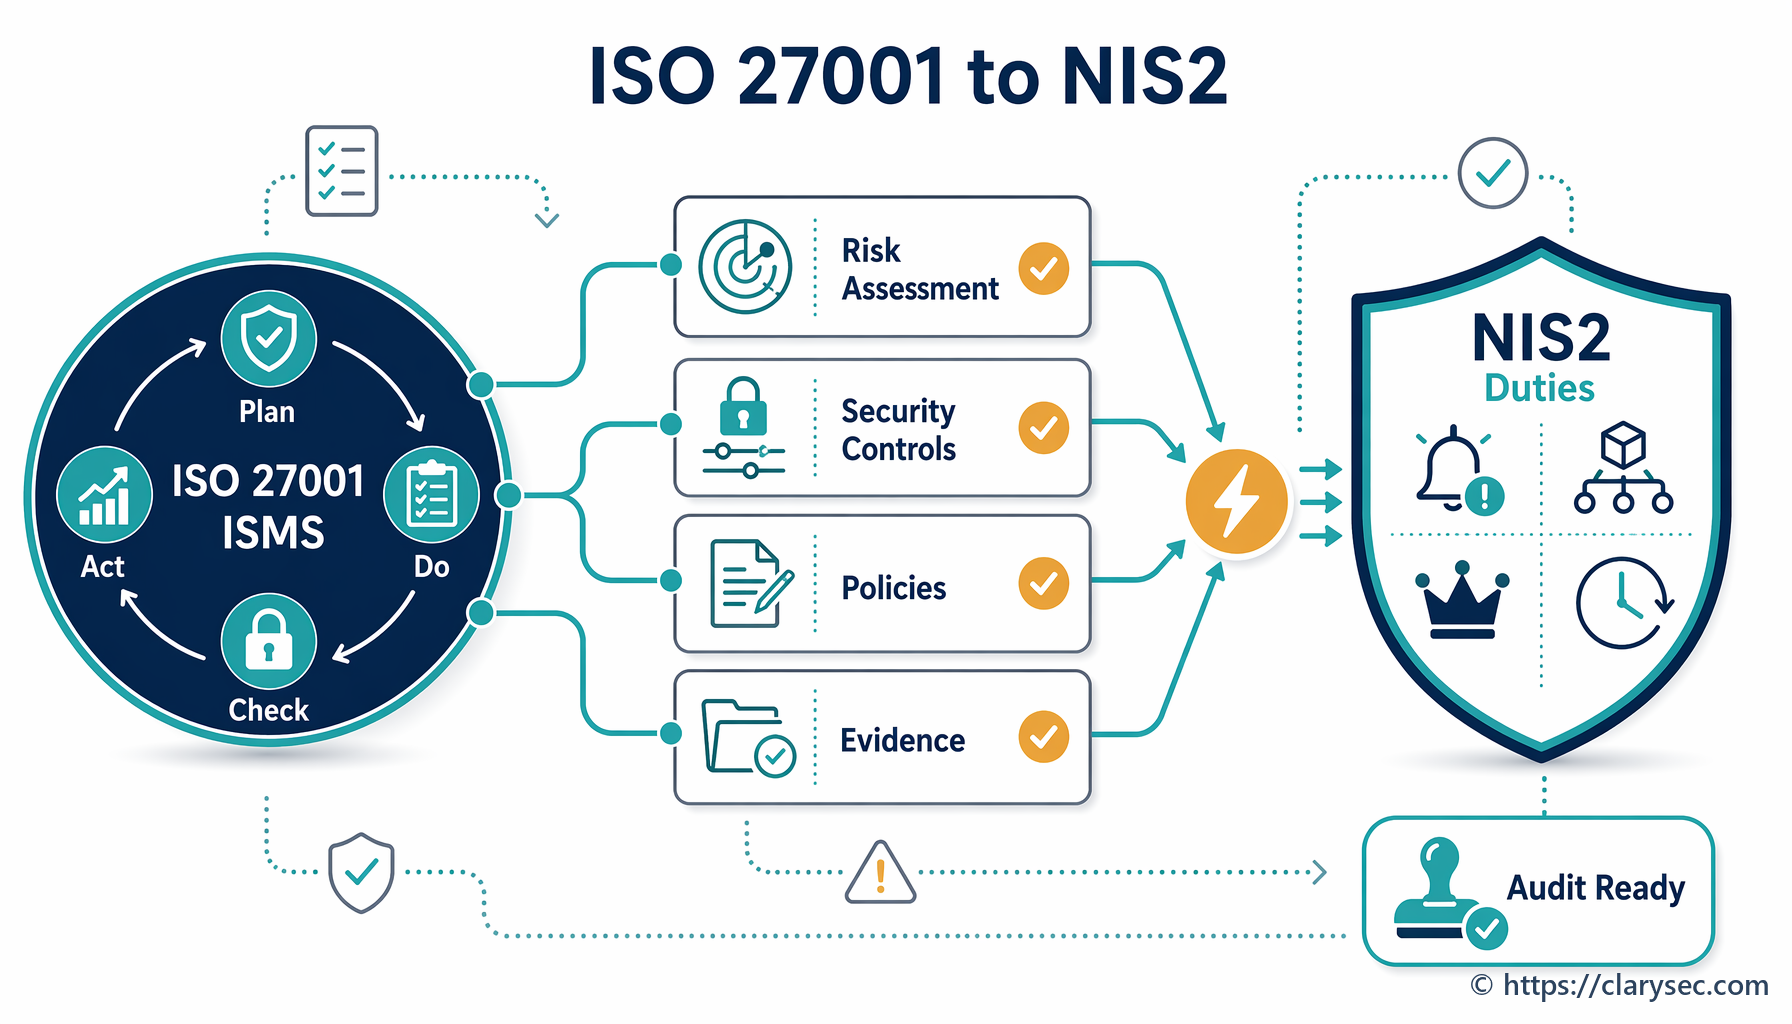
Πώς το ISO/IEC 27001:2022 επιταχύνει τη συμμόρφωση με τη NIS2 για τις ΜΜΕ

Πώς το ISO/IEC 27001:2022 επιταχύνει τη συμμόρφωση με τη NIS2 για τις ΜΜΕ

Μάθετε πώς η υλοποίηση ενός Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών (ISMS) κατά ISO/IEC 27001:2022 παρέχει ισχυρό πλαίσιο που καλύπτει άμεσα τις βασικές απαιτήσεις κυβερνοασφάλειας της Οδηγίας NIS2.

12 min
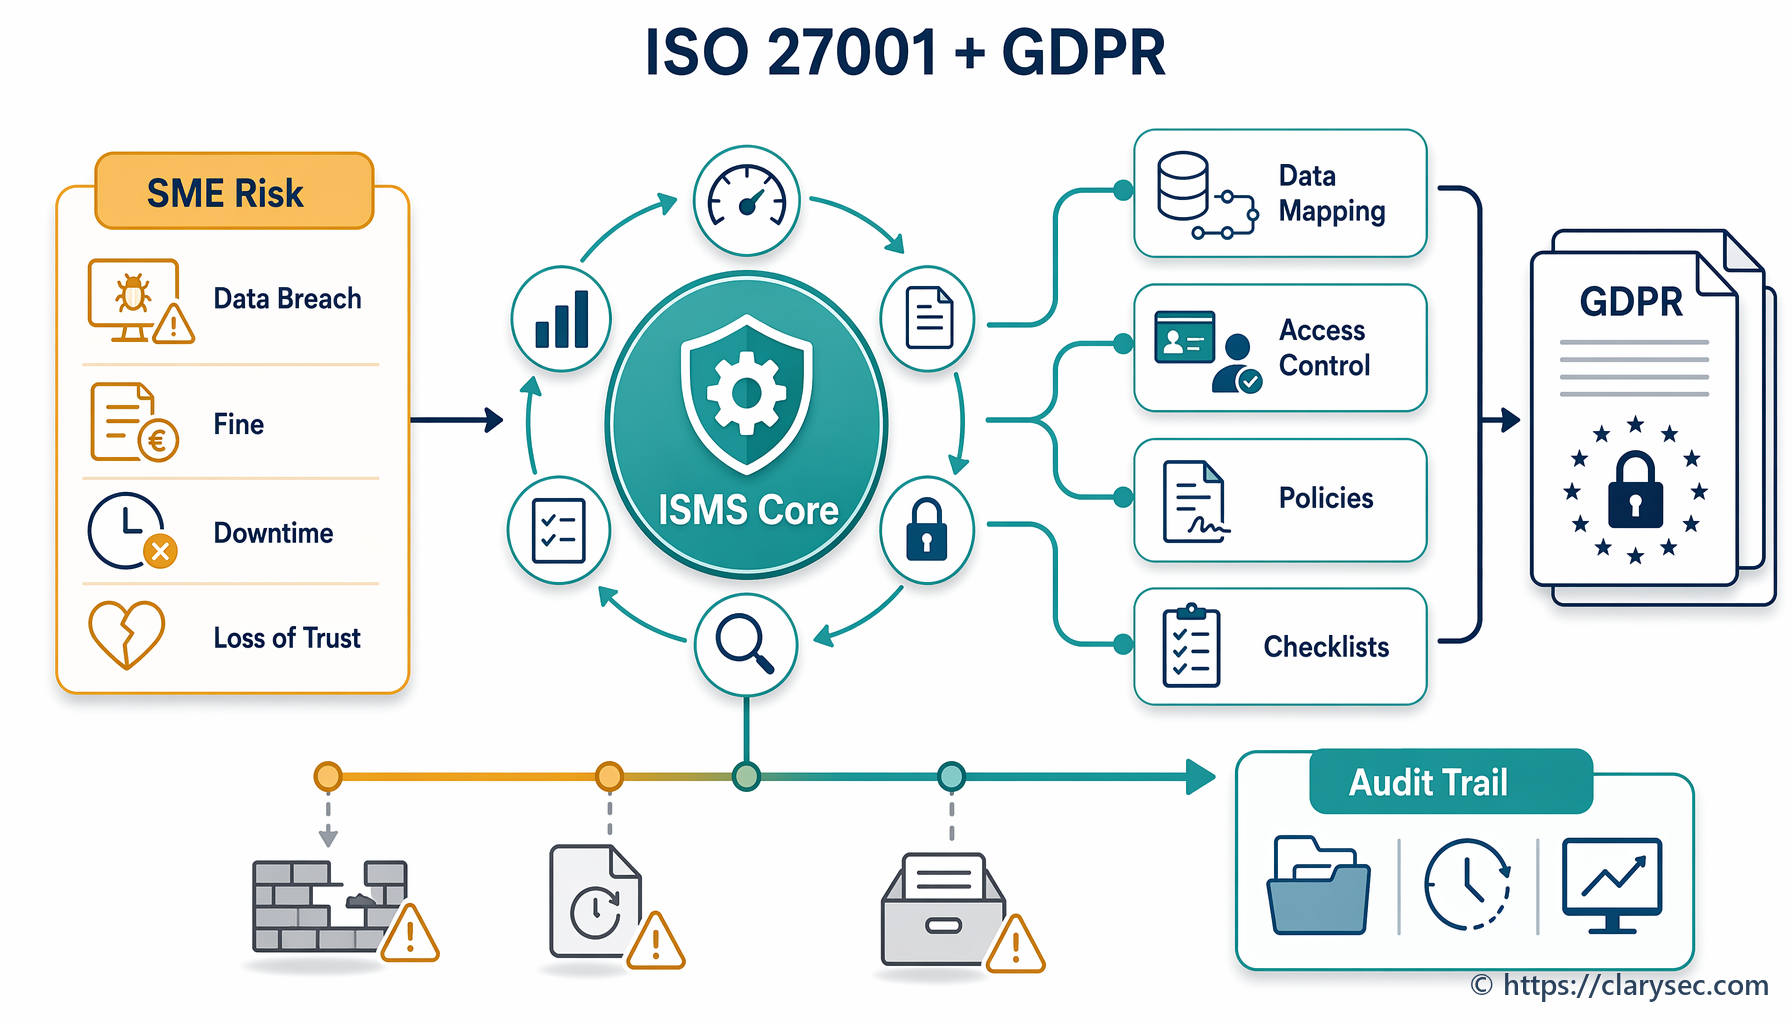
Πώς το ISO/IEC 27001:2022 υποστηρίζει τη συμμόρφωση με το GDPR στις ΜΜΕ

Πώς το ISO/IEC 27001:2022 υποστηρίζει τη συμμόρφωση με το GDPR στις ΜΜΕ

Μάθετε πώς οι ΜΜΕ μπορούν να αξιοποιήσουν το ISO/IEC 27001:2022 για να δημιουργήσουν ένα ισχυρό Σύστημα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS), το οποίο καλύπτει συστηματικά τις απαιτήσεις του GDPR για την προστασία δεδομένων.

13 min
Clarysec · Συνεργάτης μεταπώλησης PECB

Πιστοποιηθείτε. Γίνετε έτοιμοι για έλεγχο.

Συνδυάστε επίσημη εκπαίδευση PECB με πολιτικές, μητρώα και οδηγίες εφαρμογής της Clarysec σε ένα πακέτο Certify + Comply.
Έκπτωση 15% σε επιλεγμένα μαθήματα και πακέτα PECB